Czy kiedykolwiek chciałeś ukryć swój adres IP, uzyskać dostęp do strony internetowej z innej lokalizacji lub chronić swoje połączenie internetowe korzystając z publicznego Wi-Fi?
Jeśli tak, prawdopodobnie natknąłeś się na trzy popularne technologie: VPN, serwery proxy oraz Smart DNS.
Na pierwszy rzut oka mogą wydawać się niemal identyczne. Wszystkie trzy mogą zmieniać sposób łączenia się z niektórymi usługami online, a niektóre z nich umożliwiają dostęp do treści, które normalnie nie są dostępne w Twojej sieci.
Jednak różnica między VPN, proxy a Smart DNS jest znacznie większa, niż mogłoby się wydawać.
VPN szyfruje Twoje połączenie z serwerem zdalnym, proxy przekierowuje wybrany ruch internetowy, a Smart DNS modyfikuje sposób rozwiązywania nazw domen dla wybranych usług, by wspierać dostęp zależny od lokalizacji.
Wybór niewłaściwego rozwiązania może sprawić, że Twoje połączenie będzie mniej prywatne niż oczekujesz lub spowodować zbędne problemy z kompatybilnością.
W tym przewodniku porównamy VPN, proxy oraz Smart DNS pod kątem bezpieczeństwa, prywatności, prędkości, streamingu, kompatybilności urządzeń oraz codziennej użyteczności.
Na końcu dokładnie zrozumiesz, jaka technologia jest najbardziej odpowiednia dla Twoich potrzeb.
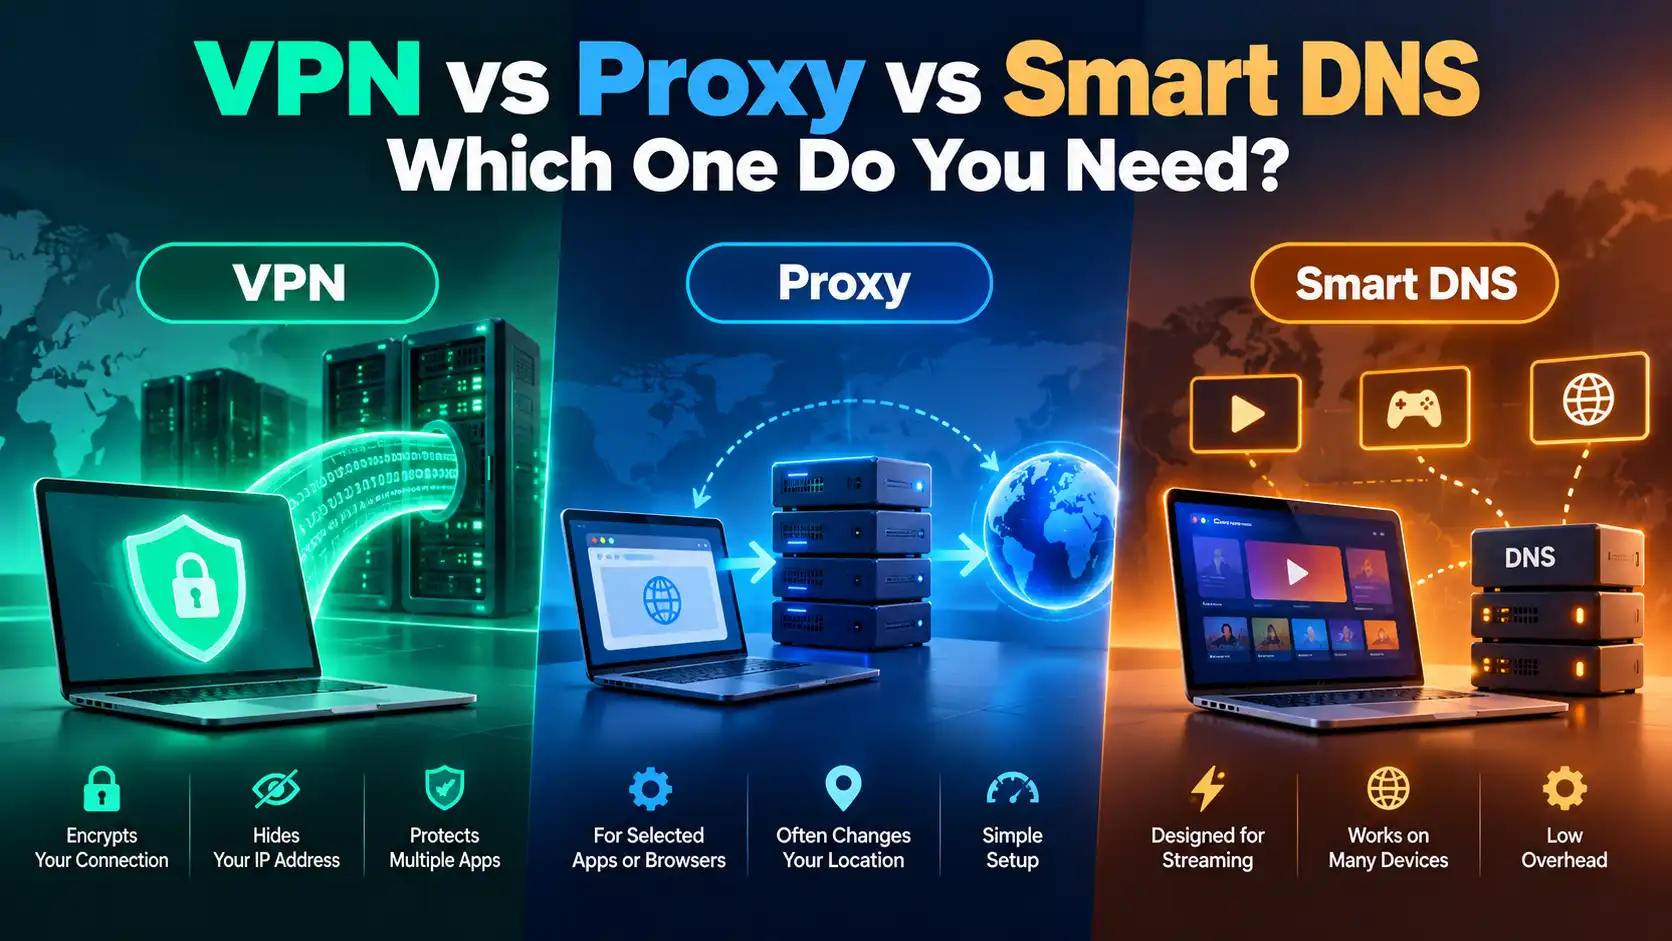
VPN kontra Proxy kontra Smart DNS: Szybkie porównanie
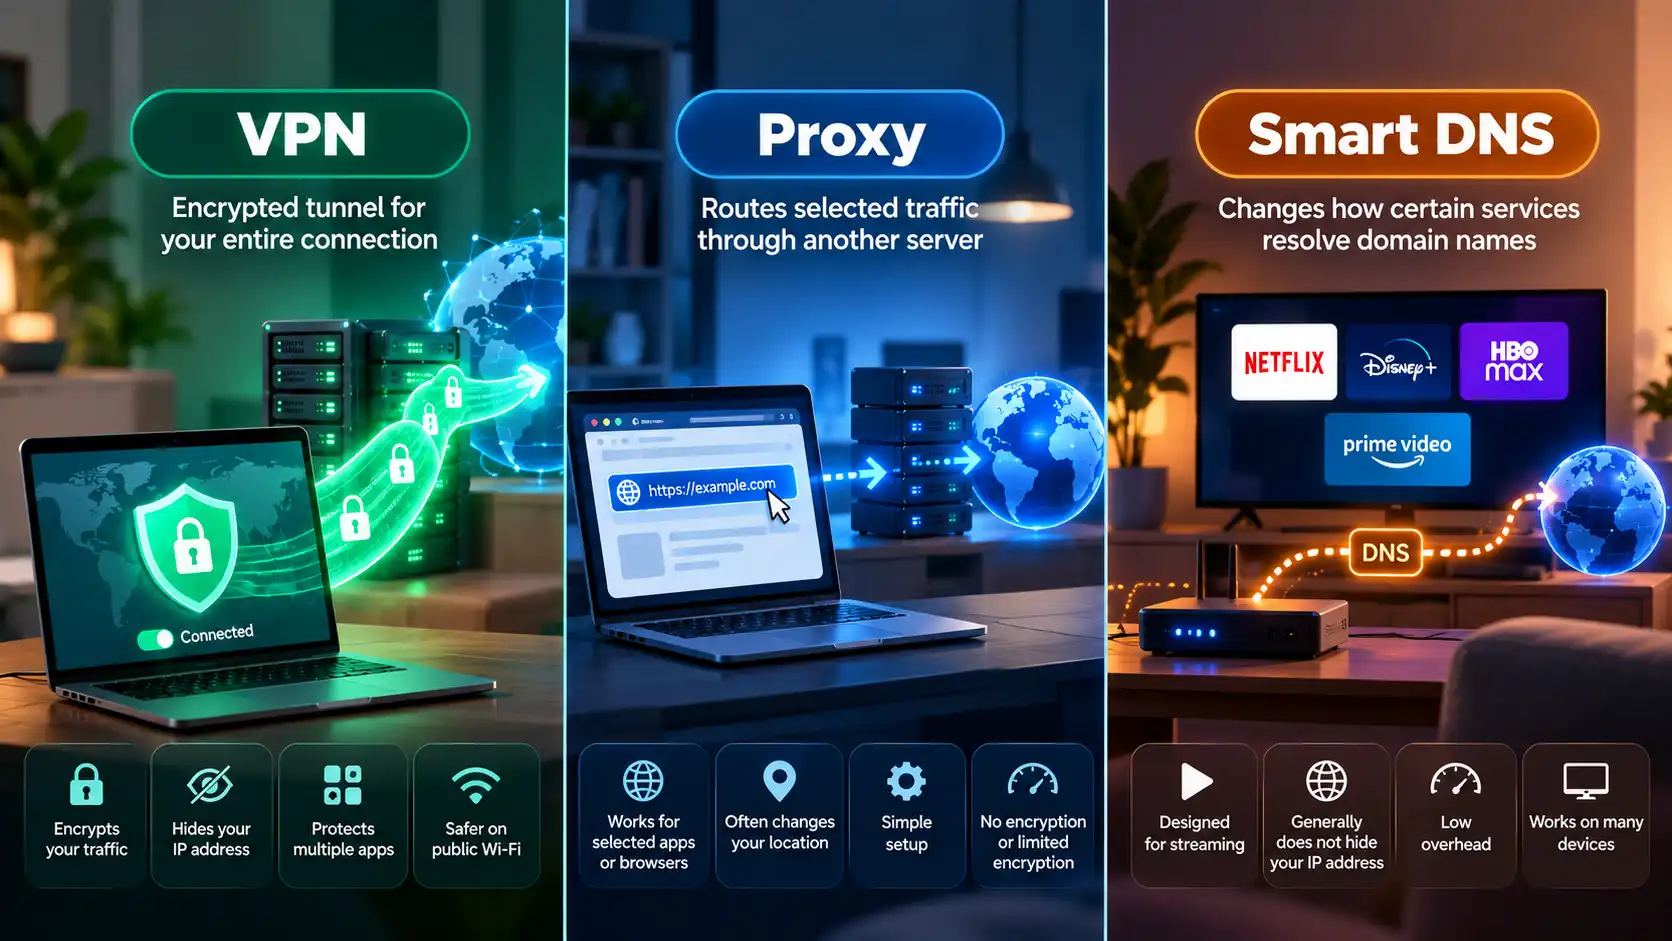
Jeśli szukasz szybkiej odpowiedzi, oto jak te trzy technologie się porównują.
Funkcja | VPN | Proxy | Smart DNS |
|---|---|---|---|
Ukrywa Twój publiczny adres IP | Tak, dla ruchu tunelowanego | Zazwyczaj, dla ruchu przekierowanego przez proxy | Zazwyczaj nie |
Dodaje szyfrowanie połączenia | Tak | Zależy od typu proxy | Brak szyfrowania typowego dla VPN |
Chroni wiele aplikacji | Zazwyczaj | Zwykle wybrane aplikacje | Wybrane usługi |
Zmienianie pozornej lokalizacji | Tak | Często | Dla obsługiwanych usług |
Pomaga na publicznym Wi-Fi | Tak | Ograniczone, w zależności od konfiguracji | Brak dodatkowej ochrony tunelowej |
Kompatybilność z streamingiem | Zależna od usługi | Zależna od usługi | Stworzona dla wybranych konfiguracji streamingowych |
Typowy wpływ na prędkość | Zależy od serwera i protokołu | Zależy od proxy | Często niskie obciążenie |
Konfiguracja | Aplikacja VPN lub konfiguracja | Ustawienia przeglądarki lub aplikacji | Konfiguracja DNS |
Najlepsze zastosowanie | Ogólna prywatność w sieci | Selektywne routowanie ruchu | Obsługiwane urządzenia streamingowe |
Krótka odpowiedź:
Wybierz VPN, jeśli priorytetem jest prywatność, szyfrowane połączenia i ochrona wielu aplikacji.
Wybierz proxy, jeśli chcesz przekierować ruch z określonej przeglądarki, aplikacji lub narzędzia deweloperskiego przez inny serwer.
Wybierz Smart DNS, jeśli głównym celem jest dostęp do obsługiwanych serwisów streamingowych zależnych od lokalizacji na urządzeniu, na którym instalacja VPN jest niewygodna.
Dla większości osób szukających codziennej prywatności w sieci, renomowany VPN jest bardziej kompleksowym rozwiązaniem.
Sprawdźmy dlaczego.
Czym jest VPN i jak działa?
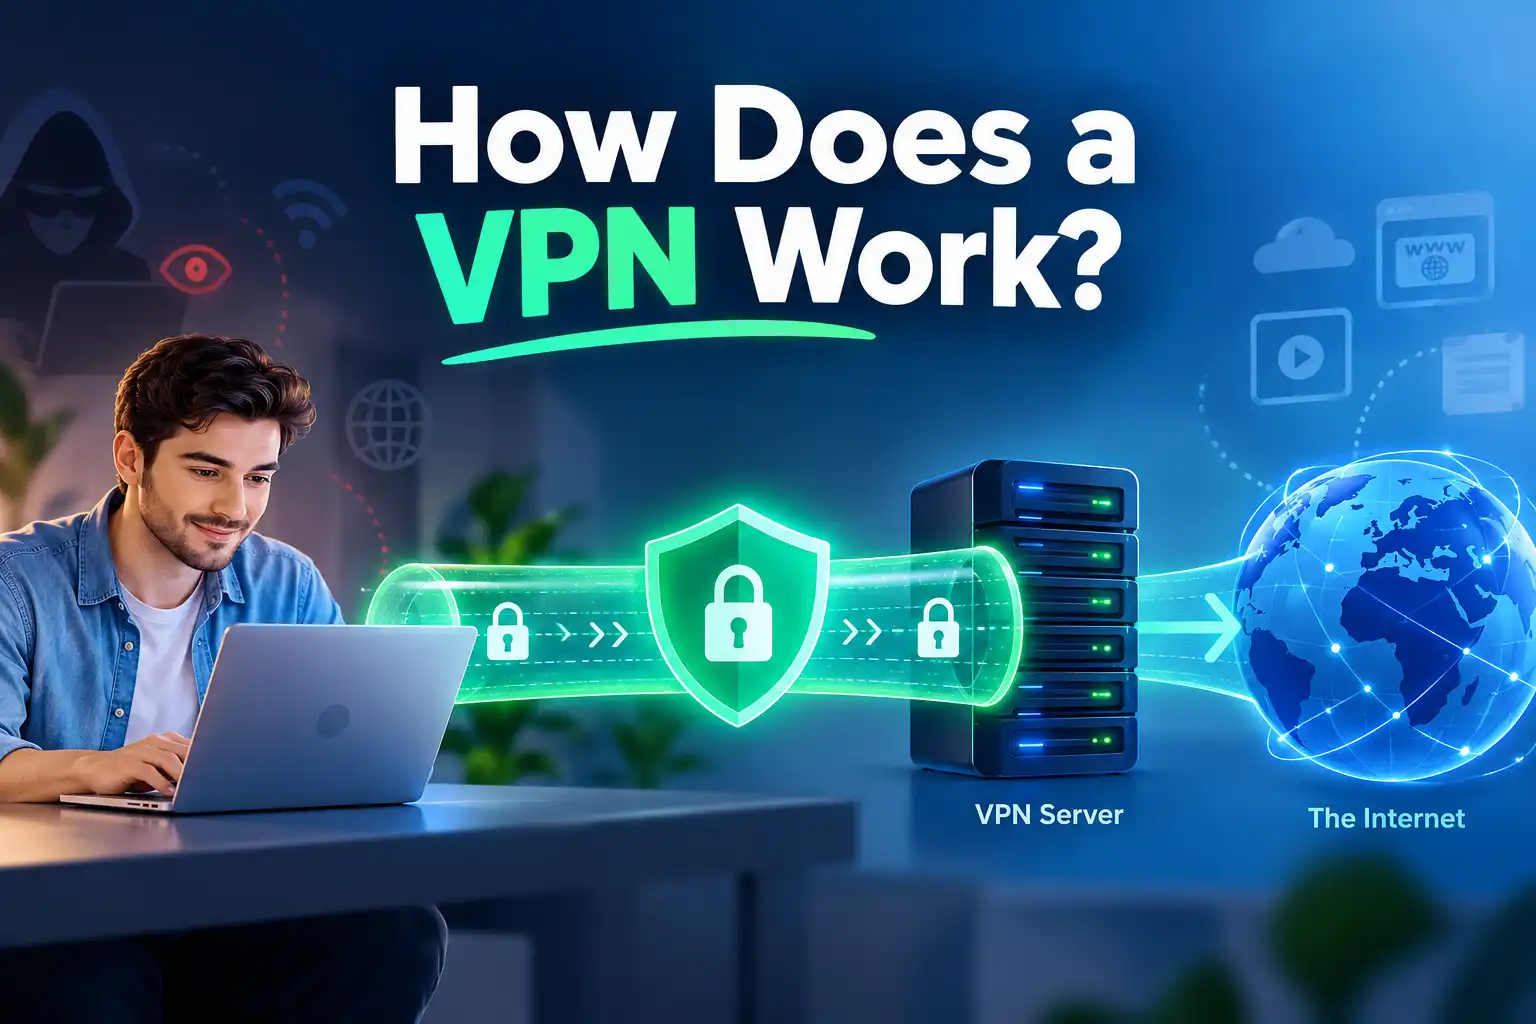
Wirtualna Sieć Prywatna, zwana VPN, tworzy zaszyfrowane połączenie między Twoim urządzeniem a serwerem VPN.
Po aktywacji VPN, obsługiwany ruch internetowy przebiega przez ten bezpieczny tunel zanim dotrze do celu.
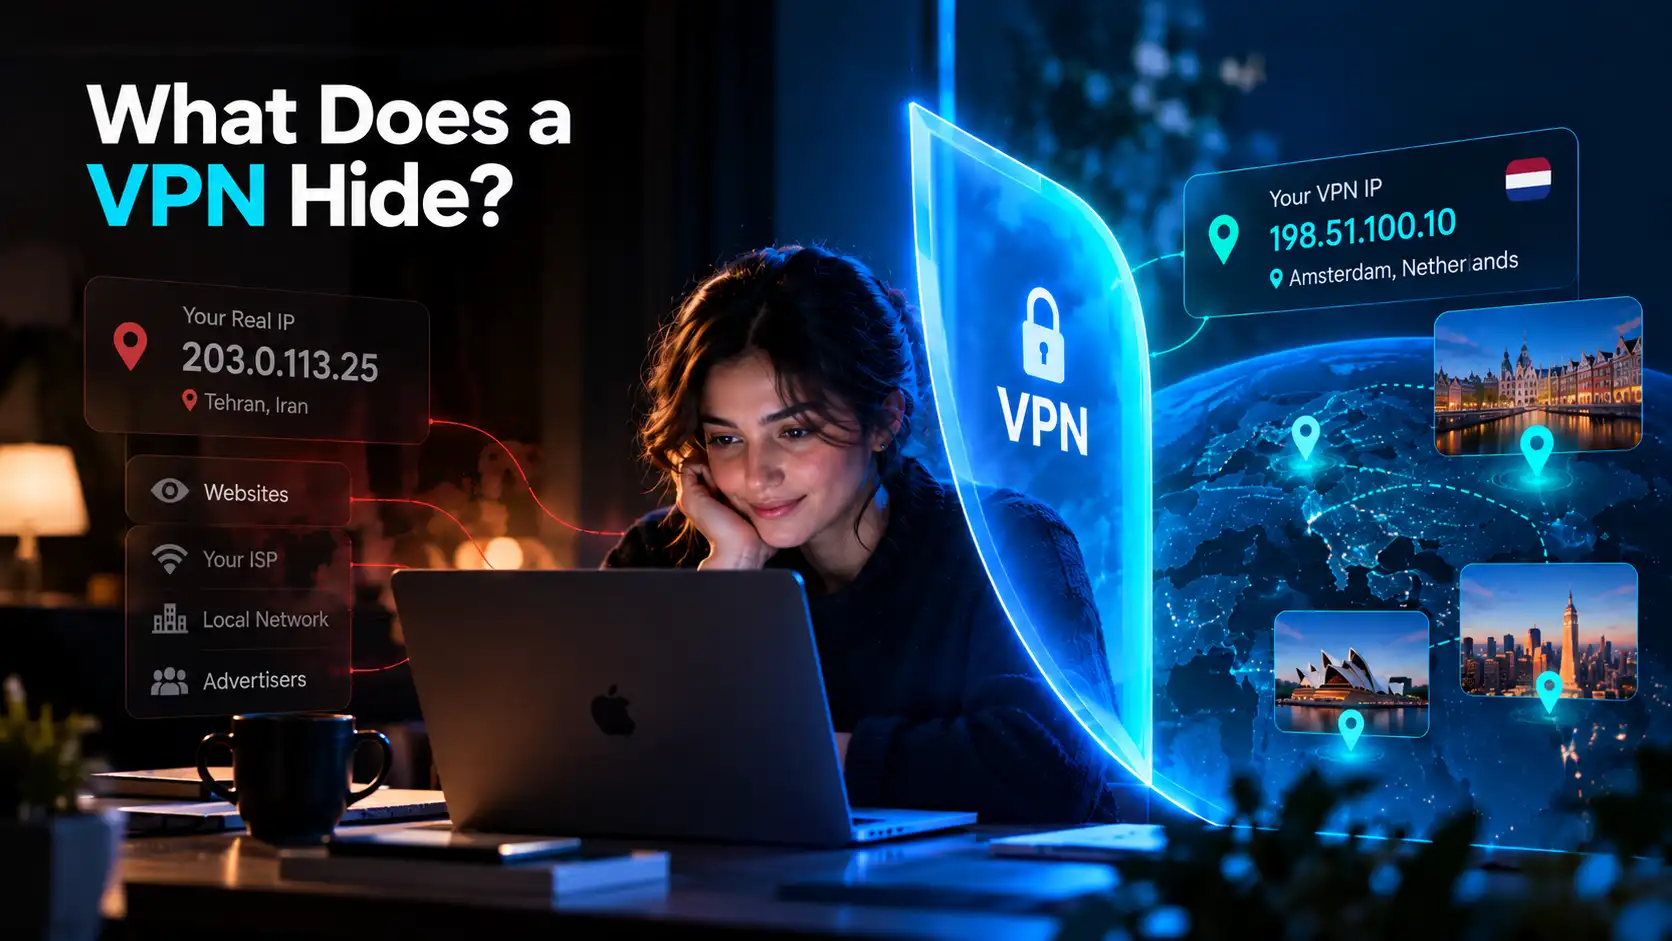
Zamiast aby strony widziały Twój zwyczajowy publiczny adres IP, widzą zazwyczaj publiczny adres IP serwera VPN.
Zmienia to sposób, w jaki Twoje połączenie jest widoczne dla witryn oraz zmniejsza ilość informacji dostępnych dla operatora lokalnej sieci i dostawcy internetu.
Jak działa połączenie VPN?
Oto uproszczony przykład.
Bez VPN:
Twoje Urządzenie → Dostawca Internetu → Strona WWW
Z VPN:
Twoje Urządzenie → Zaszyfrowany tunel VPN → Serwer VPN → Strona WWW
Dostawca internetu nadal przesyła połączenie do serwera VPN, ale zazwyczaj nie może bezpośrednio sprawdzać celów i zawartości ruchu wewnątrz poprawnie skonfigurowanego, zaszyfrowanego tunelu VPN.
Serwer VPN następnie przekazuje Twój ruch do strony lub usługi online.
Pamiętaj, że szyfrowanie między urządzeniem a serwerem VPN nie oznacza automatycznie, że każde połączenie za serwerem VPN jest szyfrowane. HTTPS pozostaje ważne do ochrony komunikacji ze stronami.
Kluczowe korzyści z korzystania z VPN
VPN oferuje kilka przydatnych zalet dotyczących prywatności i bezpieczeństwa.
1. Maskowanie adresu IP
Strony zwykle widzą publiczny adres IP serwera VPN zamiast publicznego adresu Twojego domowego lub mobilnego połączenia internetowego.
Może to ograniczyć śledzenie oparte na adresie IP oraz zmienić orientacyjną lokalizację związaną z IP.
2. Szyfrowany ruch internetowy
VPN szyfruje połączenie między Twoim urządzeniem a serwerem VPN.
Pomaga to chronić obsługiwany ruch przed inspekcją ze strony operatorów lokalnych sieci, w tym nieznanych publicznych hotspotów Wi-Fi.
3. Szersze pokrycie aplikacji
W przeciwieństwie do typowego proxy przeglądarkowego, VPN na poziomie urządzenia może chronić ruch wielu aplikacji.
Mogą to być przeglądarki, aplikacje do komunikacji, klienci poczty i inne oprogramowanie.
Dokładne pokrycie zależy od konfiguracji VPN, urządzenia oraz reguł tunelowania podzielonego.
4. Większa prywatność na niezaufanych sieciach
VPN może zapewnić dodatkową warstwę prywatności podczas korzystania z sieci, którym nie ufasz w pełni.
5. Elastyczne lokalizacje serwerów
Wiele usług VPN pozwala wybrać serwery w różnych krajach.
Może to zmienić pozorną lokalizację związaną z IP, choć pojedyncze strony i platformy streamingowe mogą rozpoznawać lub ograniczać ruch z VPN.
Jakie są wady VPN?
Pomimo korzyści, VPN mają swoje ograniczenia.
Szyfrowanie i trasowanie mogą powodować dodatkowe obciążenie połączenia.
Serwery odległe geograficznie mogą zwiększać opóźnienia (latencję).
Niektóre strony i aplikacje ograniczają ruch z VPN.
Dostawca VPN staje się dodatkową stroną, której trzeba zaufać.
VPN nie chroni automatycznie przed phishingiem, malware czy śledzeniem konta.
VPN nie sprawia też, że jesteś całkowicie anonimowy.
Na przykład, jeśli zalogujesz się na konto społecznościowe, platforma nadal może Cię zidentyfikować, nawet korzystając z VPN.
Dla głębszego wyjaśnienia przeczytaj Co ukrywa VPN?.
Czym jest serwer proxy?
Serwer proxy to pośrednik między aplikacją a usługą internetową.
Zamiast łączyć się bezpośrednio ze stroną, aplikacja wysyła swoje żądanie do serwera proxy.
Proxy przekazuje to żądanie i zwraca odpowiedź.
W wielu konfiguracjach docelowa strona widzi adres IP serwera proxy, a nie Twój oryginalny adres IP.
Jak działa serwer proxy?
Bez proxy:
Twoja przeglądarka → Strona WWW
Z proxy:
Twoja przeglądarka → Serwer proxy → Strona WWW
Na pierwszy rzut oka wygląda to podobnie do połączenia VPN.
Jednak istnieje ważna różnica.
Większość tradycyjnych konfiguracji proxy nie tworzy szyfrowanego tunelu dla całego urządzenia.
Zamiast tego przekierowują tylko ruch, który jest skonfigurowany do korzystania z proxy.
Na przykład możesz skonfigurować jedną przeglądarkę do korzystania z proxy, podczas gdy Twoja aplikacja do komunikacji i inne oprogramowanie łączą się z internetem bezpośrednio.
Rodzaje serwerów proxy
Nie wszystkie proxy działają tak samo.
Proxy HTTP
Proxy HTTP służy głównie do ruchu webowego.
Może być wykorzystywany do zarządzania siecią, cachowania, filtrowania lub przekierowywania zapytań HTTP przez inny serwer.
Proxies HTTP mogą również obsługiwać tunelowanie połączeń HTTPS za pomocą metody CONNECT.
Proxy HTTPS lub proxy zabezpieczone
Termin proxy HTTPS bywa używany w różny sposób.
W niektórych przypadkach odnosi się do proxy obsługującego połączenia HTTPS do stron. W innych prawi opisuje połączenie proxy zabezpieczone szyfrowaniem TLS.
Nie są to tożsame pojęcia.
Poprawnie skonfigurowane zabezpieczone proxy może szyfrować połączenie klient-serwer proxy, ale nie oznacza to pokrycia na poziomie VPN działającego na poziomie urządzenia.
Proxy SOCKS5
SOCKS5 to elastyczny protokół proxy, który może przekazywać różne typy ruchu aplikacji.
Jest często wykorzystywany w specjalistycznych konfiguracjach sieciowych i podczas pracy programistycznej.
Jednak SOCKS5 sam z siebie nie zapewnia szyfrowania.
Aplikacje nadal potrzebują HTTPS, TLS lub innego mechanizmu szyfrującego do ochrony danych wrażliwych.
Zalety serwerów proxy
Proxy mogą być użyteczne do:
Przekierowywania ruchu z określonej aplikacji.
Testowania stron z różnych lokalizacji sieciowych.
Zarządzania ruchem w środowiskach biznesowych lub deweloperskich.
Kontrolowania połączeń specyficznych dla aplikacji.
Stosowania różnych konfiguracji proxy dla autoryzowanych testów.
Wady serwerów proxy
Usługi proxy mają też swoje ograniczenia.
Wiele zwykłych proxy nie szyfruje połączenia między urządzeniem a serverem proxy. Połączenia HTTPS pozostają zaszyfrowane na poziomie aplikacji.
Dodatkowe ograniczenia obejmują:
Ochrona dotyczy zwykle tylko jednej aplikacji.
Zapytania DNS mogą korzystać z innej trasy.
Niezaufani operatorzy proxy mogą monitorować lub zapisywać ruch.
Darmowe publiczne proxy często niosą ryzyko prywatności i niezawodności.
Konfiguracja może być bardziej skomplikowana dla użytkowników nietechnicznych.
Proxy może być świetnym narzędziem do konkretnego zadania sieciowego, ale nie powinno być traktowane jako kompleksowe rozwiązanie prywatności.
Czym jest Smart DNS?
Smart DNS to technologia zaprojektowana przede wszystkim, by pomóc urządzeniom uzyskać dostęp do wybranych usług online zależnych od lokalizacji.
Działa poprzez zmianę sposobu rozwiązywania wybranych zapytań DNS i, w zależności od dostawcy, kierowanie niektórych połączeń serwisowych przez serwery pośrednie.
By zrozumieć Smart DNS, warto najpierw poznać zwykły DNS.
Jak działa DNS?
DNS oznacza Domain Name System.
Kiedy wpisujesz adres strony w przeglądarce, Twoje urządzenie musi znaleźć odpowiadający jej adres IP.
Resolver DNS pomaga przetłumaczyć nazwę domeny, na przykład example.com, na adres sieciowy potrzebny do ustanowienia połączenia.
Myśl o DNS jak o katalogu, dzięki któremu urządzenie lokalizuje usługi online.
Jak Smart DNS się różni?
Dostawca Smart DNS może modyfikować sposób rozwiązywania nazw wybranych domen, aby wspierać dostęp przez własną infrastrukturę sieciową.
Niektóre implementacje Smart DNS również kierują wybrane połączenia przez serwery proxy.
W przeciwieństwie do tradycyjnego VPN, Smart DNS zazwyczaj nie tworzy szyfrowanego tunelu dla całego połączenia internetowego urządzenia.
Również zwykle nie zastępuje publicznego adresu IP na wszystkich stronach.
Głównym celem Smart DNS jest dostęp do konkretnych usług, a nie kompleksowa ochrona prywatności.
Zalety Smart DNS
Smart DNS może być przydatny, ponieważ:
Może działać na urządzeniach nieobsługujących natywnych aplikacji VPN.
Zwykle generuje mniejsze obciążenie niż pełny tunel VPN.
Może być konfigurowany przez ustawienia DNS w kompatybilnych urządzeniach lub routerach.
Pomaga uzyskać dostęp do obsługiwanych lokalizacyjnie serwisów streamingowych.
Wady Smart DNS
Smart DNS ma ważne ograniczenia.
Nie zapewnia takiego samego szyfrowanego tunelu jak VPN.
Zwykle nie ukrywa Twojego oryginalnego adresu IP przed wszystkimi stronami.
Nie chroni całego ruchu urządzenia przed inspekcją sieci lokalnej.
Obsługuje zwykle wybrane platformy lub usługi.
Platformy streamingowe mogą wykrywać lub blokować konfiguracje Smart DNS.
Smart DNS to też nie to samo co szyfrowane technologie DNS, takie jak DNS over HTTPS lub DNS over TLS.
Te technologie chronią zapytania DNS w tranzycie, ale same w sobie nie oferują ochrony VPN dla całego ruchu aplikacji.
VPN kontra Proxy: Jaka jest główna różnica?
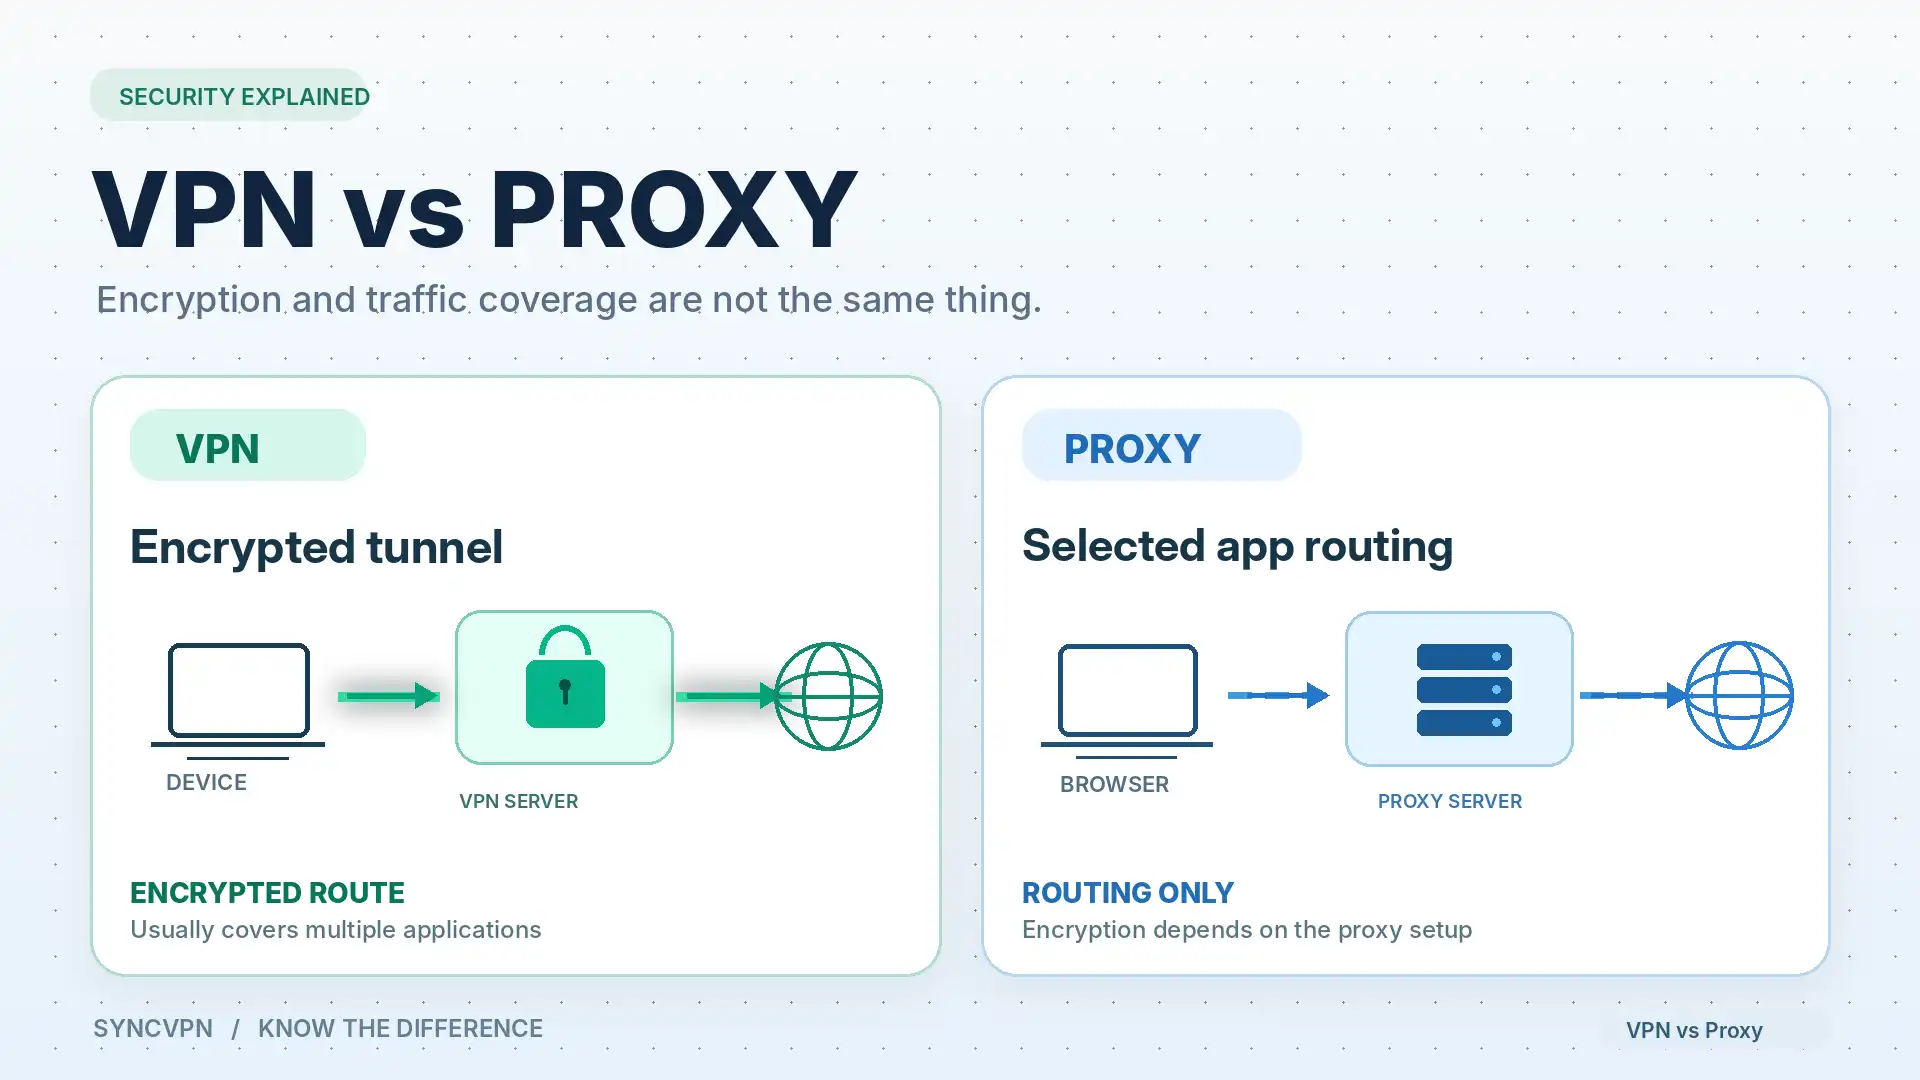
Największa różnica między VPN a proxy to szyfrowanie, zakres ruchu i konfiguracja.
Oba mogą przekierowywać połączenia przez serwer pośredni.
VPN zwykle oferuje szerszy szyfrowany tunel, podczas gdy proxy obsługuje wybrany ruch aplikacji.
Porównajmy najważniejsze różnice.
1. Szyfrowanie i bezpieczeństwo
VPN tworzy zaszyfrowany tunel między Twoim urządzeniem a serwerem VPN.
Dodaje to warstwę ochrony dla ruchu przesyłanego przez to połączenie.
Typowe proxy HTTP lub SOCKS5 nie zapewnia automatycznie takiego samego szyfrowania.
Jednak nie oznacza to, że strony stają się całkowicie nieszyfrowane przy użyciu proxy.
Jeśli łączysz się ze stroną HTTPS przez proxy, HTTPS nadal chroni komunikację między przeglądarką a witryną.
Bezpieczne proxy może również szyfrować połączenie klienta z serwerem proxy.
Rzeczywistą różnicą jest, że VPN zapewnia szyfrowanie tunelowe na poziomie całego ruchu, podczas gdy szyfrowanie proxy zależy od protokołu i konfiguracji.
Dla ogólnej prywatności w sieci VPN zwykle jest bardziej kompleksowym rozwiązaniem.
2. Zakres ruchu
Typowa aplikacja VPN działa na poziomie całego urządzenia lub systemu operacyjnego.
Pozwala to na przekierowanie ruchu z wielu aplikacji bez konieczności konfiguracji każdej z osobna.
Proxy jest często ustawiane w przeglądarce, aplikacji lub narzędziu sieciowym.
Na przykład konfiguracja proxy w przeglądarce nie wpływa na działanie klienta poczty czy aktualizacje oprogramowania w tle.
VPN może również wspierać selektywne kierowanie ruchu przez funkcję zwaną tunelowaniem podzielonym.
Dowiedz się więcej w Co to jest tunelowanie podzielone VPN?.
3. Prywatność adresu IP
Zarówno VPN jak i proxy mogą zmienić adres IP widoczny dla stron.
W przypadku VPN witryna zwykle widzi publiczny adres IP serwera VPN dla ruchu tunelowanego.
W przypadku proxy strona docelowa zazwyczaj widzi adres serwera proxy.
Jednak niektóre konfiguracje proxy mogą przekazywać informacje o oryginalnym kliencie, a aplikacje nie skonfigurowane do używania proxy mogą ujawniać Twój zwyczajowy publiczny adres IP.
Poprawnie skonfigurowany VPN oferuje bardziej spójne maskowanie IP dla wielu aplikacji.
Dowiedz się więcej z naszego przewodnika: Czy VPN ukrywa Twój adres IP?.
4. Prędkość internetu
Popularne pytanie w porównaniu VPN vs proxy to, czy proxy jest szybsze.
Nie ma jednoznacznego zwycięzcy.
Wydajność VPN zależy od odległości serwera, efektywności protokołu, obciążenia serwera i warunków sieciowych.
Wydajność proxy zależy od podobnych czynników, architektury proxy i rodzaju przekazywanego ruchu.
Niektóre lekkie proxy wprowadzają mniejsze obciążenie szyfrowaniem, ale nie gwarantuje to szybszego połączenia.
Dobrze zoptymalizowany VPN może działać lepiej niż przepełnione lub źle skonfigurowane proxy.
Więcej w Czy VPN spowalnia internet?.
5. Łatwość użycia
Dla większości użytkowników codziennych aplikacja VPN jest prosta w użyciu.
Zwykle polega to na zainstalowaniu aplikacji, wyborze serwera i połączeniu.
Konfiguracja proxy może wymagać podania adresu serwera, numeru portu, danych uwierzytelniających oraz ustawień specyficznych dla aplikacji.
Zarządzane proxy biznesowe i proxy w przeglądarkach mogą mieć prosty interfejs.
Najłatwiejsze rozwiązanie zależy od Twoich potrzeb.
VPN kontra Smart DNS: Co lepsze do streamingu?
Streaming to jeden z najczęstszych powodów porównywania VPN i Smart DNS.
Obie technologie mogą wspierać dostęp zależny od lokalizacji, ale działają inaczej.
VPN do streamingu
VPN zmienia publiczny adres IP widoczny dla serwisów streamingowych dla ruchu przechodzącego przez jego serwer.
Również szyfruje połączenie między Twoim urządzeniem a punktem końcowym VPN.
Zapewnia dodatkową prywatność podczas korzystania z kompatybilnych aplikacji streamingowych.
Jednak niektóre serwisy wykrywają infrastrukturę VPN i mogą ograniczać dostęp.
Dostępność streamingu zależy też od Twojego konta, regionu billingowego, licencji i warunków usługi platformy.
VPN nie gwarantuje dostępu do całego katalogu streamingowego.
Smart DNS do streamingu
Smart DNS jest zaprojektowany dla wybranych usług zależnych od lokalizacji.
Ponieważ zazwyczaj nie szyfruje i nie tuneluje całego ruchu, może uniknąć części obciążenia związanego z pełnym VPN.
Może być też wygodny na telewizorach i urządzeniach medialnych, które nie pozwalają na instalację VPN.
Jednak wsparcie Smart DNS jest specyficzne dla usługi, a platformy mogą zmieniać swoje metody wykrywania i ograniczania.
Smart DNS nie oferuje takiej ochrony prywatności jak VPN.
Co wybrać?
Jeśli zależy Ci na dostępie do streamingu wraz z szerszą prywatnością sieciową, VPN jest zwykle lepszym wyborem.
Jeśli Twoim celem jest tylko obsługiwany serwis streamingowy na urządzeniu z ograniczeniami VPN, rozważ Smart DNS.
W obu przypadkach sprawdź kompatybilność z konkretnym urządzeniem i platformą przed subskrypcją.
VPN kontra Proxy kontra Smart DNS do gier
Gry online stawiają inne wymagania.
Niska latencja, stabilność połączenia i spójne trasy są często ważniejsze niż samo zmienianie lokacji.
VPN do gier
VPN może ukryć Twój zwyczajowy publiczny IP przed usługami i innymi graczami.
Szyfruje też ruch między Twoim urządzeniem a serwerem VPN.
Jednak przekierowanie ruchu przez dodatkowy serwer może zwiększać opóźnienia.
W niektórych sytuacjach trasa może być lepsza, ale VPN nie gwarantuje niższego pingu.
Proxy do gier
Niektóre gry i narzędzia sieciowe mogą używać kompatybilnych proxy.
Nie wszystkie proxy obsługują jednak typy połączeń, protokoły lub ruch czasu rzeczywistego wymagany przez gry online.
Konfiguracja może zwiększyć złożoność i opóźnienia.
Smart DNS do gier
Smart DNS zwykle nie zapewnia maskowania IP ani szyfrowanego tunelu jak VPN.
Nie poprawia też automatycznie pingu ani nie chroni ruchu gamingowego.
W przypadku problemów z grami warto najpierw zbadać lokalizację serwera, obciążenie sieci lokalnej, jakość Wi-Fi i połączenia internetowego.
Dla prywatności w grach VPN może dać dodatkową ochronę. Dla wydajności testuj faktyczne połączenie, zamiast zakładać, że którekolwiek z tych narzędzi zmniejszy opóźnienia.
Co lepsze dla bezpieczeństwa publicznego Wi-Fi?
Wyobraź sobie połączenie z darmowym Wi-Fi na lotnisku, w hotelu lub kawiarni.
Korzystasz z sieci kontrolowanej przez kogoś innego i nie wiesz, jak jest skonfigurowana.
Nowoczesne strony HTTPS szyfrują większość wrażliwego ruchu przeglądarki, ale VPN może dodać kolejną warstwę prywatności dla przesyłanego ruchu.
Typowy VPN na poziomie urządzenia szyfruje obsługiwane połączenia między Twoim urządzeniem a serwerem VPN.
Zwykły proxy może nie chronić połączenia klient-serwer proxy, a Smart DNS nie oferuje ogólnego szyfrowanego tunelu VPN.
Dlatego renomowany VPN to zazwyczaj lepszy wybór, gdy chcesz dodatkowej prywatności na nieznanej sieci Wi-Fi.
Jednak VPN nie chroni przed każdym atakiem.
Fałszywe strony logowania, złośliwe pobrania, zainfekowane urządzenia i phishing są zagrożeniem niezależnie od technologii połączenia.
Dla praktycznych wskazówek przeczytaj Czy publiczne Wi-Fi jest bezpieczne? Jak się chronić.
Czy darmowe proxy jest lepsze niż płatny VPN?
Darmowe proxy mogą wydawać się atrakcyjne, bo pozwalają przekierowywać ruch bez wykupowania subskrypcji.
Jednak warto zwrócić uwagę na kilka kwestii.
Operator publicznego proxy może obserwować metadane połączenia i – zależnie od konfiguracji – nieszyfrowany ruch.
Niektóre darmowe proxy są niestabilne, wolne lub źle utrzymane.
Inne mogą mieć niejasne polityki prywatności.
Renomowany płatny VPN oferuje bardziej kompleksowe szyfrowanie, szersze pokrycie aplikacji i dedykowaną obsługę.
Jednak cena nie zawsze świadczy o wiarygodności usługi.
Są też renomowane bezpłatne VPN, tak jak płatne usługi o wątpliwych praktykach prywatności.
Przed wyborem sprawdź:
Politykę prywatności i logowania dostawcy.
Dostępne funkcje bezpieczeństwa.
Obsługiwane protokoły szyfrowania.
Reputację i transparentność firmy.
Uprawnienia wymagane przez aplikacje.
Regulamin usługi.
Unikaj korzystania z nieznanych publicznych proxy do działań wymagających poufności, takich jak dostęp do kont finansowych czy wprowadzanie danych wrażliwych.
Czy można używać VPN i proxy jednocześnie?
Tak.
Czasami VPN i proxy można łączyć.
Na przykład urządzenie może korzystać z VPN, podczas gdy konkretna aplikacja wysyła ruch przez dodatkowy serwer proxy.
W zależności od konfiguracji adres docelowy może widzieć IP proxy, podczas gdy połączenie między urządzeniem a serwerem VPN pozostaje zaszyfrowane.
Jednak łączenie technologii nie jest automatycznie bezpieczniejsze.
Dodatkowe warstwy trasowania mogą powodować problemy z kompatybilnością, zwiększać opóźnienia, komplikować rozwiązywanie DNS i utrudniać diagnozowanie problemów.
Dla większości codziennych potrzeb prywatności dobrze skonfigurowany VPN jest wystarczający bez dodatkowego proxy.
Zaawansowane konfiguracje mogą mieć sens w dewelopmencie, testach lub specjalistycznych wymaganiach sieciowych.
Jak wybrać między VPN, proxy a Smart DNS?
Zamiast pytać, która technologia jest uniwersalnie najlepsza, zacznij od swojego głównego celu.
Twój główny cel | Zalecana opcja |
|---|---|
Chronić obsługiwany ruch na publicznym Wi-Fi | VPN |
Ukryć zwyczajny publiczny adres IP w wielu aplikacjach | VPN |
Poprawić ogólną prywatność sieci | VPN |
Przekierować jedną przeglądarkę przez konkretny serwer | Proxy |
Konfigurować różne trasy dla narzędzi developerskich | Proxy |
Korzystać z usług zależnych od lokalizacji na wybranych Smart TV | Smart DNS lub kompatybilny VPN |
Chronić codzienne przeglądanie podczas podróży | VPN |
Dostęp do prywatnej sieci firmowej | Zatwierdzony VPN korporacyjny lub inny system autoryzacji |
Zmniejszyć opóźnienia w grach | Testuj trasę sieciową; żadne rozwiązanie nie gwarantuje poprawy |
Każda technologia rozwiązuje inny problem.
VPN jest zazwyczaj najbardziej kompleksowym rozwiązaniem dla prywatności sieci osobistej.
Proxy zapewnia ukierunkowane przekierowywanie ruchu.
Smart DNS koncentruje się na kompatybilności z wybranymi usługami, a nie na szyfrowaniu.
Dlaczego warto wybrać SyncVPN dla codziennej prywatności?
Jeśli priorytetem jest ochrona połączenia internetowego, a nie tylko zmiana ustawień DNS czy przekierowanie jednej aplikacji, VPN oferuje szerszą funkcjonalność.
SyncVPN jest stworzony, aby pomagać użytkownikom chronić obsługany ruch internetowy przez zaszyfrowane połączenia VPN.
W zależności od wybranego planu, SyncVPN oferuje funkcje takie jak:
Zaszyfrowane połączenia VPN
SyncVPN obsługuje sprawdzone protokoły VPN, w tym WireGuard, OpenVPN oraz IKEv2.
Protokoły te pomagają zabezpieczyć ruch między urządzeniem a serwerem VPN.
Wiele lokalizacji serwerów
SyncVPN posiada sieć serwerów w różnych krajach.
Użytkownicy mogą wybierać serwery, zmieniając publiczny adres IP widoczny dla kompatybilnych stron i usług.
Obsługa wielu urządzeń
SyncVPN wspiera popularne platformy, umożliwiając ochronę urządzeń bez konieczności osobnej konfiguracji proxy w każdej aplikacji.
Liczba jednoczesnych połączeń zależy od planu subskrypcji.
Opcje dedykowanego IP
Dla użytkowników potrzebujących stałego, przypisanego adresu IP, SyncVPN oferuje dedykowane IP w wybranych planach.
Dodatkowe funkcje prywatności
W ofertach subskrypcyjnych SyncVPN można znaleźć funkcje takie jak blokowanie reklam i trackerów oraz wsparcie różnych protokołów.
Konkretnie dostępność funkcji może różnić się w zależności od urządzenia, systemu operacyjnego i planu.
Szukasz czegoś więcej niż zmiana adresu IP?
Sprawdź plany SyncVPN i wybierz rozwiązanie VPN dopasowane do Twoich potrzeb prywatności i urządzeń.
Najczęściej zadawane pytania
1. Jaka jest różnica między VPN a proxy?
VPN tworzy zaszyfrowany tunel między Twoim urządzeniem a serwerem VPN, zwykle chroniąc ruch wielu aplikacji.
Proxy przekazuje wybrane żądania przez serwer pośredni, zazwyczaj bez zapewnienia równoważnego szyfrowania na poziomie całego urządzenia.
Obie technologie mogą zmienić publiczny adres IP widoczny dla stron, ale różnią się zakresem ochrony i konfiguracją.
2. Czy VPN jest lepszy niż proxy?
Dla kompleksowej prywatności i szyfrowanego przekierowywania ruchu VPN jest zwykle lepszym wyborem.
Dla specjalistycznych zadań, takich jak kierowanie ruchu specyficznego dla aplikacji, proxy może być praktyczniejsze.
Wybór zależy od Twoich potrzeb.
3. Czy proxy ukrywa Twój adres IP?
Tak, wiele serwerów proxy ukrywa Twój zwyczajowy publiczny adres IP przed miejscem docelowym przekazywanych żądań.
Ochrona ta zwykle dotyczy tylko ruchu skonfigurowanego do używania proxy.
Niektóre konfiguracje mogą także przekazywać informacje o Twoim oryginalnym adresie.
4. Czy Smart DNS ukrywa Twój adres IP?
Zwykle nie.
Smart DNS zmienia głównie sposób rozwiązywania nazw wybranych usług i może kierować częściowy ruch przez serwery pośrednie.
Zazwyczaj nie zastępuje publicznego adresu IP dla całej aktywności internetowej.
5. Czy Smart DNS jest szybszy niż VPN?
Smart DNS często generuje mniejsze obciążenie, bo nie tworzy ogólnego szyfrowanego tunelu.
Rzeczywista prędkość zależy od usługi, sieci, urządzenia i warunków serwera.
Smart DNS nie gwarantuje jednak wyższej prędkości niż VPN.
6. Czy proxy szyfruje mój ruch internetowy?
Niektóre zabezpieczone proxy szyfrują połączenie klient-serwer proxy.
Jednak zwykłe proxy HTTP i SOCKS5 nie oferują szyfrowania równego tunelowi VPN na poziomie urządzenia.
Połączenia HTTPS są szyfrowane niezależnie od proxy.
7. Czy VPN jest bezpieczniejszy niż Smart DNS?
Tak, jeśli chodzi o szyfrowanie ruchu między urządzeniem a serwerem zdalnym.
Smart DNS zwykle nie oferuje szyfrowanego tunelu VPN i nie powinno zastępować VPN, gdy priorytetem jest prywatność sieci.
8. Czy można używać Smart DNS i VPN razem?
Może być możliwe, ale zależy to od konfiguracji DNS VPN i usługi Smart DNS.
Wiele VPN kieruje zapytania DNS przez własne resolvery, co może kolidować z ustawieniami Smart DNS.
Łączenie może powodować konflikty lub uniemożliwić poprawne działanie Smart DNS.
9. Czy VPN uczyni mnie całkowicie anonimowym?
Nie.
VPN może ukryć Twój publiczny adres IP i ograniczyć informacje dostępne dla lokalnej sieci lub ISP o ruchu tunelowanym.
Jednak strony mogą Cię rozpoznać przez loginy, pliki cookie, odciski przeglądarki lub dane dobrowolnie podane.
Dostawcy VPN również mają dostęp do pewnych informacji o połączeniach, w zależności od systemów i polityk.
10. Czy potrzebuję VPN jeśli już używam HTTPS?
HTTPS chroni zawartość połączenia do właściwie skonfigurowanej strony.
VPN dodaje oddzielne, zaszyfrowane połączenie między Twoim urządzeniem a serwerem VPN, zapewniając dodatkową prywatność.
Technologie się uzupełniają, nie zastępują.
11. Czy VPN i proxy są legalne?
VPN i proxy są legalne w wielu jurysdykcjach, ale przepisy różnią się w zależności od kraju.
Poszczególne usługi mogą mieć własne ograniczenia w regulaminach użytkowania.
Zawsze przestrzegaj obowiązujących przepisów i zasad korzystanych usług.
12. Co jest lepsze na codzień: VPN, proxy czy Smart DNS?
Jeśli chcesz szerzej chronić prywatność sieci, renomowany VPN jest zwykle najpraktyczniejszym wyborem.
Proxy nadaje się do wybranego ruchu aplikacji, a Smart DNS skupia się głównie na określonych usługach zależnych od lokalizacji.
Ostateczne podsumowanie: VPN kontra Proxy kontra Smart DNS
VPN, proxy i Smart DNS mogą zmieniać aspekty sposobu, w jaki urządzenie łączy się z internetem, ale nie są zamienne.
VPN skupia się na szyfrowanym ruchu i prywatności adresu IP.
Proxy koncentruje się na przekierowaniu wybranego ruchu aplikacji.
Smart DNS skupia się na modyfikacji rozwiązywania DNS dla konkretnych usług i trasowania.
Jeśli potrzebujesz przekierować jedną aplikację przez inny serwer, proxy może wystarczyć.
Jeśli korzystasz z kompatybilnego urządzenia streamingowego i potrzebujesz konfiguracji specyficznej dla usługi, Smart DNS może być użyteczny.
Jeśli szukasz bardziej kompleksowego rozwiązania dla prywatności w przeglądaniu, publicznym Wi-Fi i ochrony wielu aplikacji, zaufany VPN będzie lepszym wyborem.
Pamiętaj: żaden VPN, proxy czy usługa DNS nie zastąpią bezpiecznych nawyków przeglądania, HTTPS, aktualizacji oprogramowania czy bezpiecznego uwierzytelniania kont.
Gotowy, by przejąć kontrolę nad swoją prywatnością online?
Odwiedź SyncVPN i odkryj zaszyfrowane połączenia VPN stworzone z myślą o codziennym korzystaniu z internetu.