Kiedy łączysz się z VPN, twój ruch internetowy podąża inną trasą. Zamiast komunikować się bezpośrednio ze stronami internetowymi przez standardową sieć, ruch obsługiwany najpierw przechodzi przez zaszyfrowane połączenie z serwerem VPN.
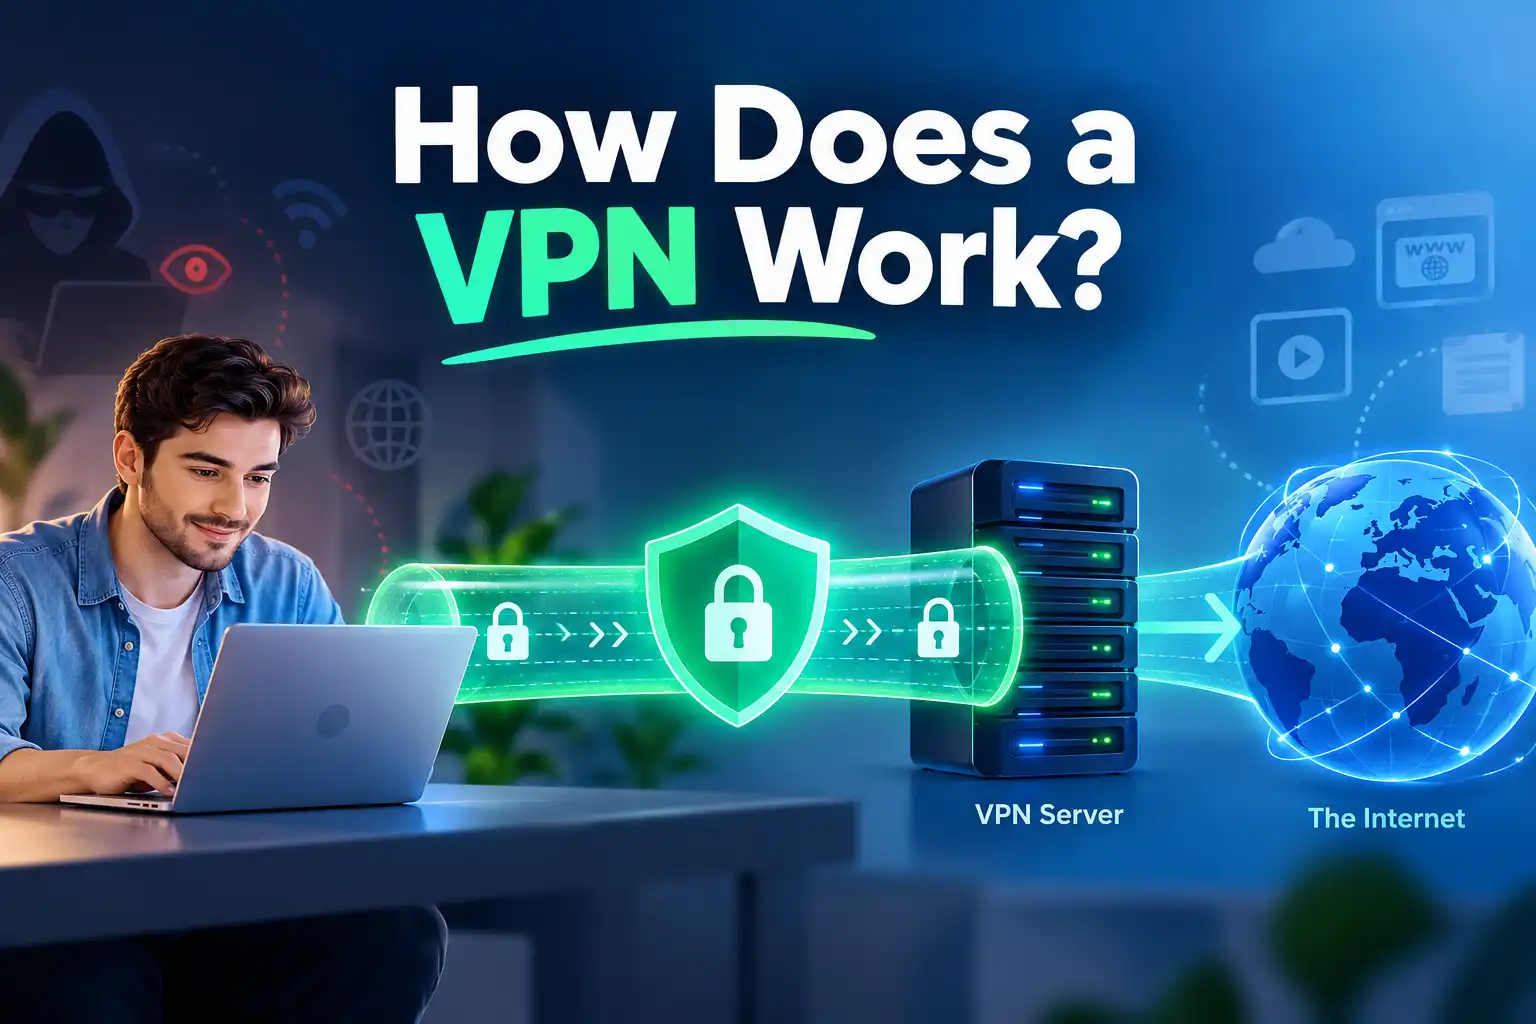
W prostych słowach VPN działa poprzez ustanowienie bezpiecznego tunelu między twoim urządzeniem a serwerem VPN. Serwer przekazuje twoje żądania, więc strony internetowe zazwyczaj widzą jego publiczny adres IP, a nie twój zwykły. Tunele ograniczają także, co twój dostawca usług internetowych (ISP) lub operator lokalnej sieci Wi-Fi mogą obserwować o ruchu w ich wnętrzu.
VPN nie czyni cię niewidzialnym ani nie zastępuje zabezpieczeń stron internetowych. Oto, co się dzieje po naciśnięciu przycisku Połącz.
Czym jest VPN i co robi?
Wirtualna sieć prywatna (VPN) to technologia tworząca chronione połączenie przez inną sieć, taką jak publiczny internet. Usługi VPN dla konsumentów zazwyczaj kierują twój ruch przez serwer obsługiwany przez dostawcę.
Podstawowe elementy to aplikacja VPN, protokół VPN i serwer VPN.
Nie każda aplikacja koniecznie korzysta z tunelu.
Jak działa VPN krok po kroku?
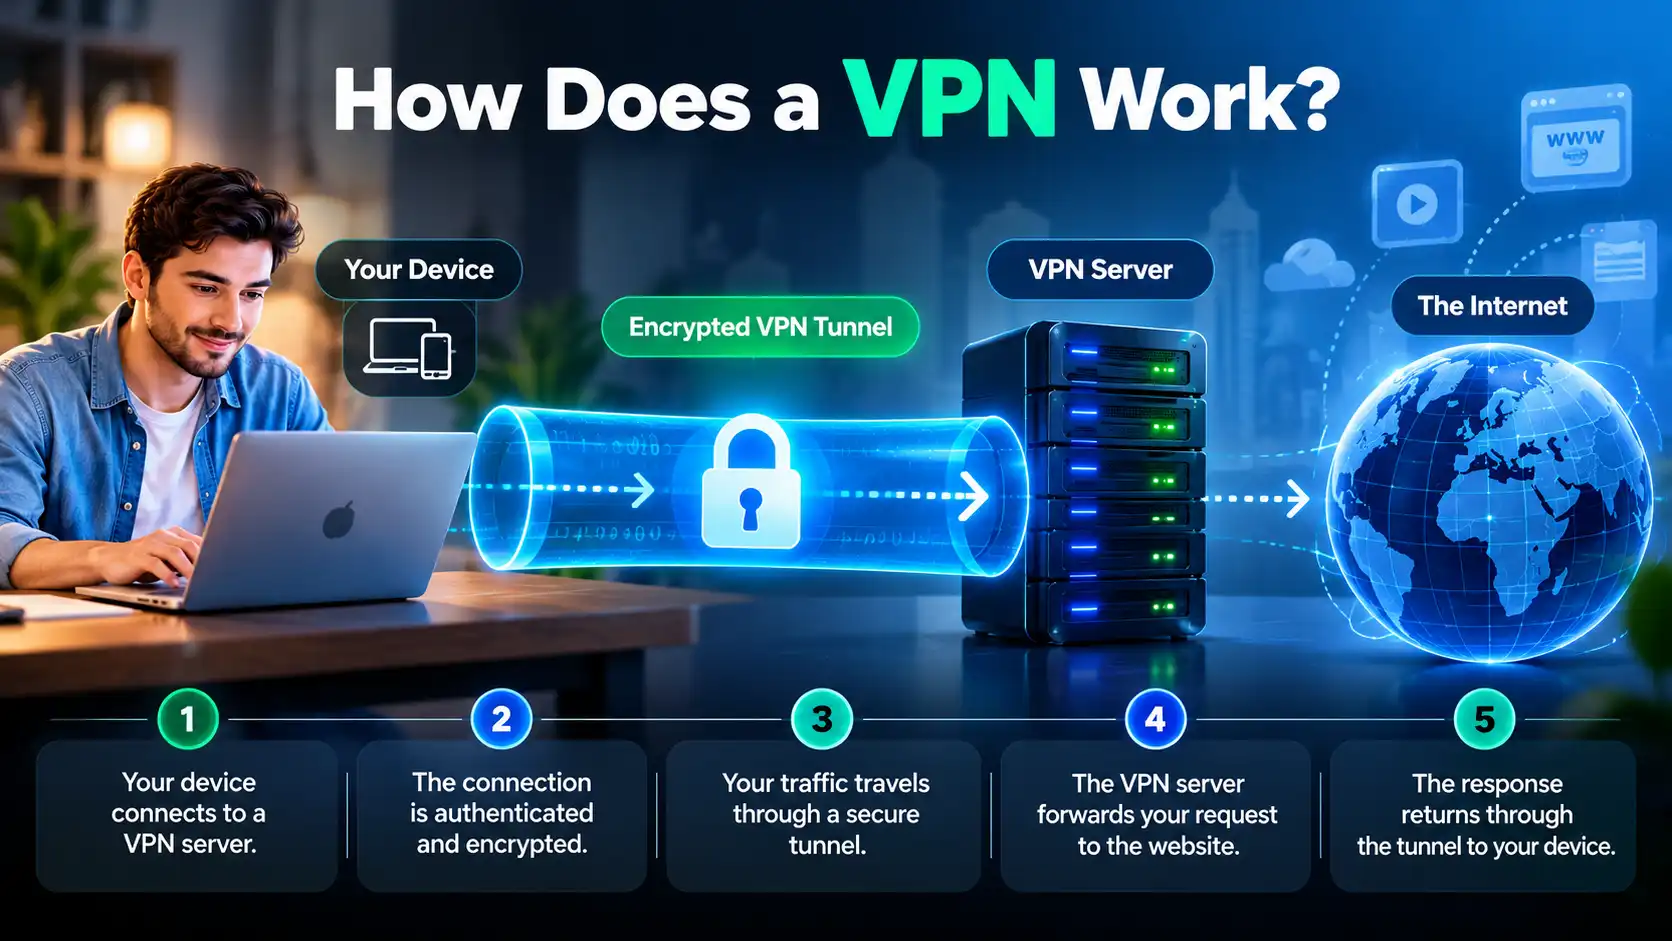
Prześledźmy żądanie z twojej przeglądarki do strony internetowej i z powrotem.
Krok 1: Twoje urządzenie łączy się z serwerem VPN
Otwierasz aplikację VPN, wybierasz dostępny serwer i rozpoczynasz połączenie. Twoje urządzenie dociera do tego serwera, korzystając z istniejącego dostępu do internetu, czy to domowego Wi-Fi, danych mobilnych czy publicznego hotspotu.
Twój ISP wciąż przesyła połączenie, ale nie może bezpośrednio analizować poprawnie tunelowanego ruchu.
Krok 2: Połączenie jest uwierzytelniane
Klient VPN i serwer wykonują wymaganą przez protokół autoryzację i proces powitania (handshake). Proces ten pomaga ustalić, że końcowe punkty są upoważnione do komunikacji oraz tworzy lub uzgadnia klucze kryptograficzne.
Proces różni się w zależności od protokołów, takich jak WireGuard czy OpenVPN.
Krok 3: Ustanawiany jest szyfrowany tunel
Gdy bezpieczne połączenie jest gotowe, oprogramowanie VPN szyfruje pakiety wyznaczone do routing VPN i pakuje je do transportu na serwer.
To chronione połączenie nazywa się tunelem VPN. Lokalna sieć widzi połączenie z serwerem VPN, ale nie może bezpośrednio odczytać tunelowanego ruchu.
Krok 4: Serwer VPN przekazuje twoje żądanie
Załóżmy, że otwierasz stronę internetową. Twoje urządzenie wysyła odpowiedni ruch przez tunel. Serwer VPN otrzymuje go, usuwa warstwę VPN i przekazuje żądanie do miejsca przeznaczenia.
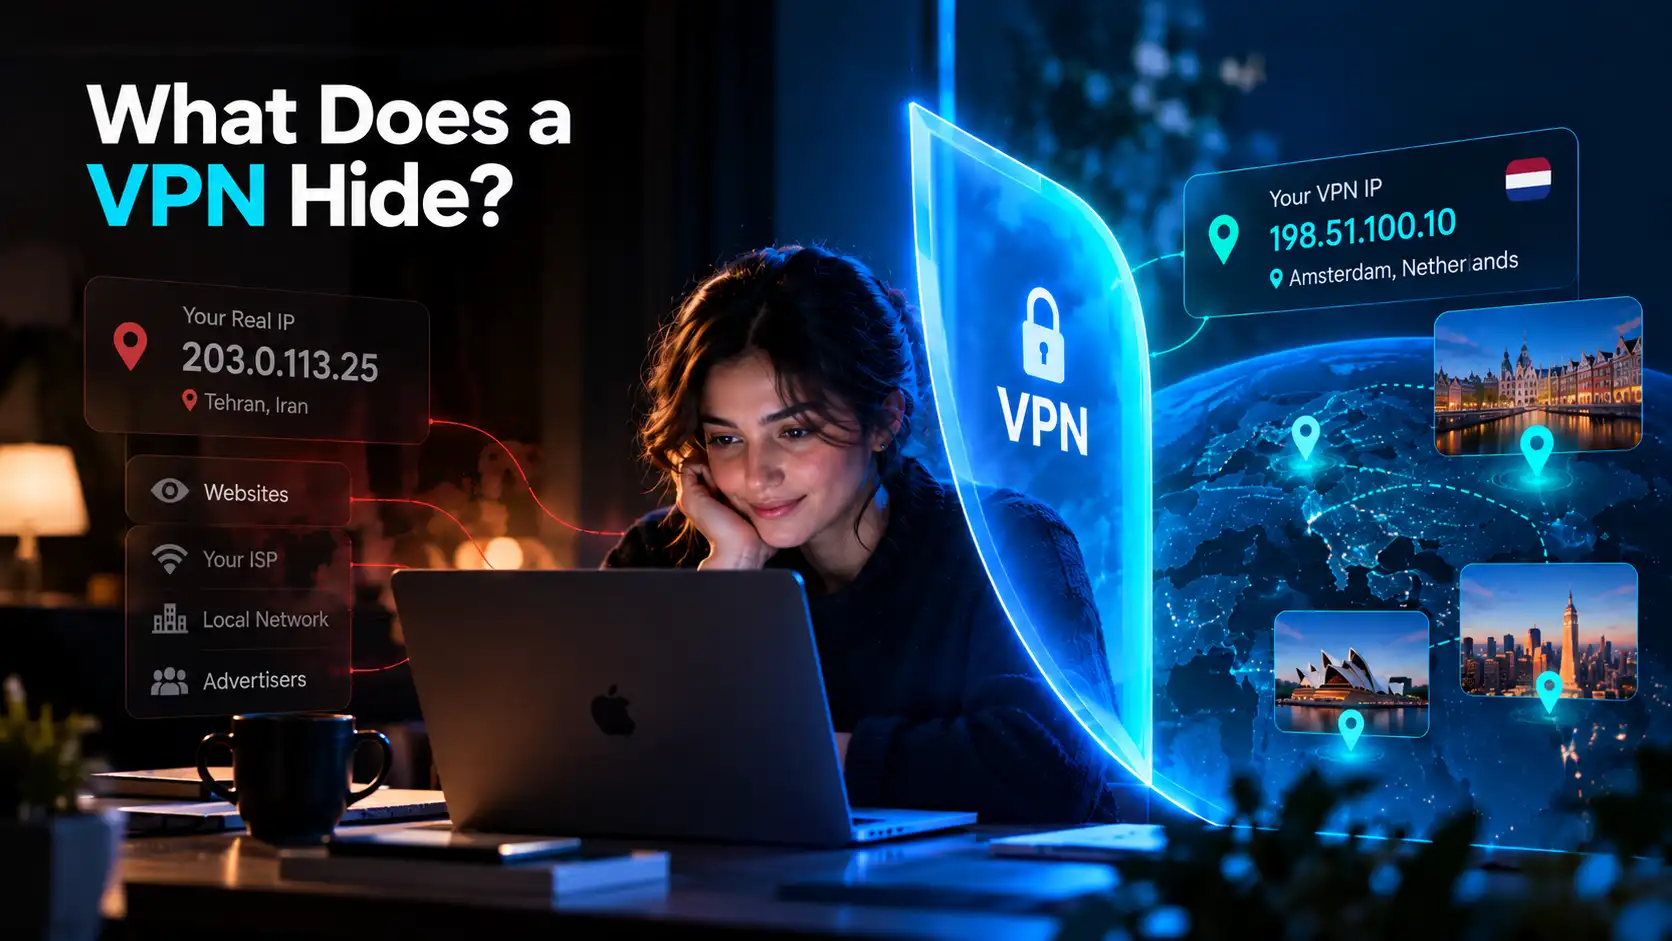
Dla tego tunelowanego połączenia strona internetowa zazwyczaj widzi publiczny adres IP serwera VPN. Twój domowy adres IP jest zwykle ukryty przed tą stroną.
Krok 5: Odpowiedź wraca do twojego urządzenia
Strona internetowa wysyła odpowiedź do serwera VPN. Serwer przesyła odpowiedź przez chroniony tunel, a twoje urządzenie odszyfrowuje warstwę VPN, by przeglądarka mogła wyświetlić stronę.
Proces powtarza się dla innych tunelowanych żądań.
Jak działa szyfrowanie VPN?
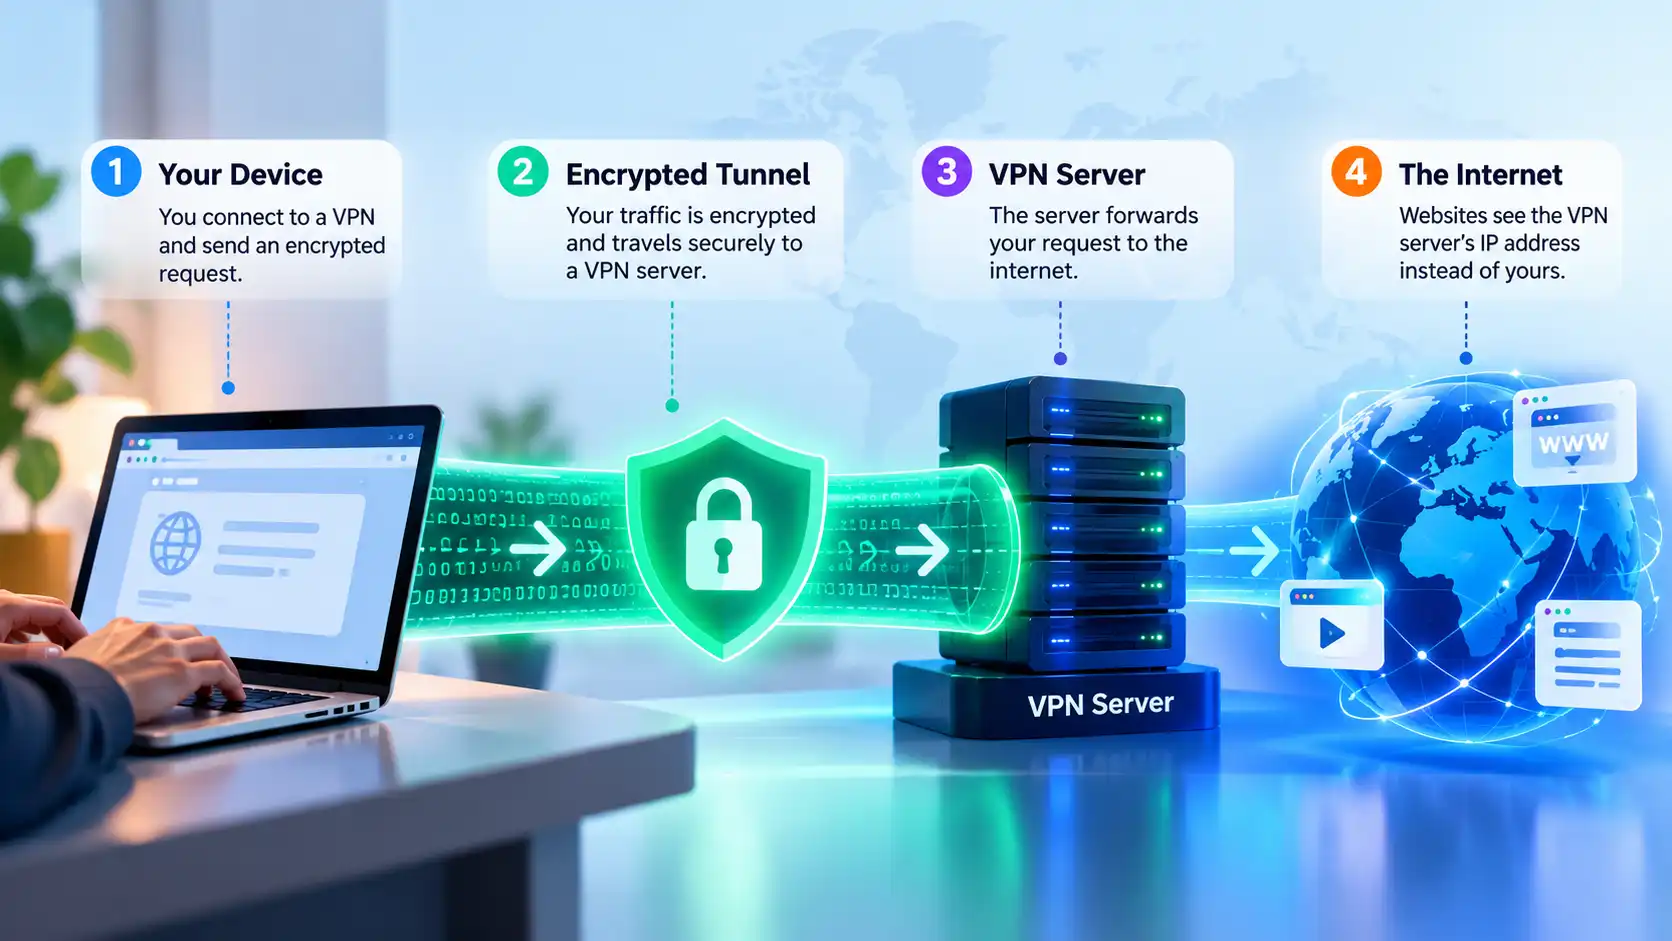
Szyfrowanie przekształca czytelną informację w dane, których nie można sensownie zinterpretować bez odpowiedniego klucza. Protokoły VPN używają mechanizmów kryptograficznych do ochrony ruchu między twoim urządzeniem a serwerem VPN.
To nie oznacza, że VPN szyfruje każdą część drogi od serwera VPN do ostatecznej strony. Po opuszczeniu tunelu VPN ochrona zależy od połączenia docelowego. Poprawnie wdrożony HTTPS nadal chroni zawartość strony przez tę pozostałą trasę.
Szyfrowanie wymaga też zasobów przetwarzania.
Czym jest tunel VPN?
Tunel VPN to nie oddzielny fizyczny kabel. To logiczne połączenie przenoszące wybrane pakiety sieciowe wewnątrz chronionego transportu między dwoma punktami końcowymi.
Tunel pomaga uniemożliwić osobom obserwującym między twoim urządzeniem a serwerem VPN bezpośrednie odczytanie jego zawartości. Mogą jednak widzieć metadane, takie jak adres serwera VPN, czas połączenia czy objętość przesłanych danych.
Tunel chroni jeden odcinek drogi, nie każdą interakcję w sieci.
Jak serwer VPN ukrywa twój adres IP?
Gdy łączysz się bezpośrednio ze stroną, zwykle widzi ona publiczny adres IP twojej sieci. Gdy ruch przechodzi przez serwer VPN, zazwyczaj widzi adres IP tego serwera.
Twój oryginalny IP pozostaje przypisany do twojego bazowego połączenia. VPN zmienia adres widoczny dla tunelowanych celów, niekoniecznie ten przypisany przez ISP.
Co dzieje się z żądaniami DNS?
DNS tłumaczy nazwy domen na adresy IP, aby twoje urządzenie mogło znaleźć strony. Żądania DNS mogą ujawniać, do jakich domen urządzenie próbuje się dostać.
VPN może kierować żądania DNS przez tunel do resolvera wybranego przez usługę VPN. Zależnie od aplikacji, przeglądarki, systemu operacyjnego i konfiguracji, zachowanie DNS się różni. Niektóre przeglądarki używają własnych szyfrowanych ustawień DNS, a błędnie skonfigurowane żądania mogą omijać zamierzony tunel.
Wycieki DNS ujawniają niezamierzoną trasę DNS, niekoniecznie twój publiczny IP stronie.
VPN a HTTPS — jaka jest różnica?
Szyfrowanie VPN i HTTPS rozwiązują powiązane, ale różne problemy.
Ochrona | VPN | HTTPS |
|---|---|---|
Chronione połączenie | Urządzenie do serwera VPN | Przeglądarka lub aplikacja do strony lub usługi |
Główny cel | Ochrona tunelowanego ruchu przed lokalnymi obserwatorami i zmiana jego trasy wyjściowej | Ochrona komunikacji z usługą docelową |
Co widzi strona | Zazwyczaj publiczny IP serwera VPN | Łączący się publiczny IP, czy to VPN, czy zwykły |
Chroni przed phishingiem | Nie automatycznie | Nie automatycznie |
Poprawnie zabezpieczona strona HTTPS chroni zawartość sesji nawet bez VPN. Ich użycie razem może zapewnić uzupełniającą ochronę: HTTPS dla połączenia ze stroną i VPN dla trasy do jej serwera.
Kto może widzieć twoją aktywność z VPN?
Odpowiedź zależy od tego, kto obserwuje i czy ruch faktycznie wchodzi do tunelu.
Obserwator | Co może pozostać widoczne |
|---|---|
Dostawca internetu lub operator publicznego Wi-Fi | Adres serwera VPN, czas połączenia, objętość danych |
Strona lub aplikacja | Adres wyjścia VPN, twoje działania w usłudze, identyfikatory kont i ciasteczek |
Dostawca VPN | Informacje niezbędne do obsługi połączenia i ewentualnie metadane destynacji, w zależności od polityk i konstrukcji usługi |
Ktoś zarządzający twoim urządzeniem | Aktywność zbierana przez zarządzanie urządzeniem lub zainstalowane oprogramowanie monitorujące |
VPN przesuwa częściowo zaufanie z twojego ISP na dostawcę VPN; nie usuwa jednak logowań ani ciasteczek.
Jak protokoły VPN wpływają na połączenie?
Protokół VPN definiuje, jak negocjowany jest bezpieczny tunel i jak transportowany jest przez niego ruch.
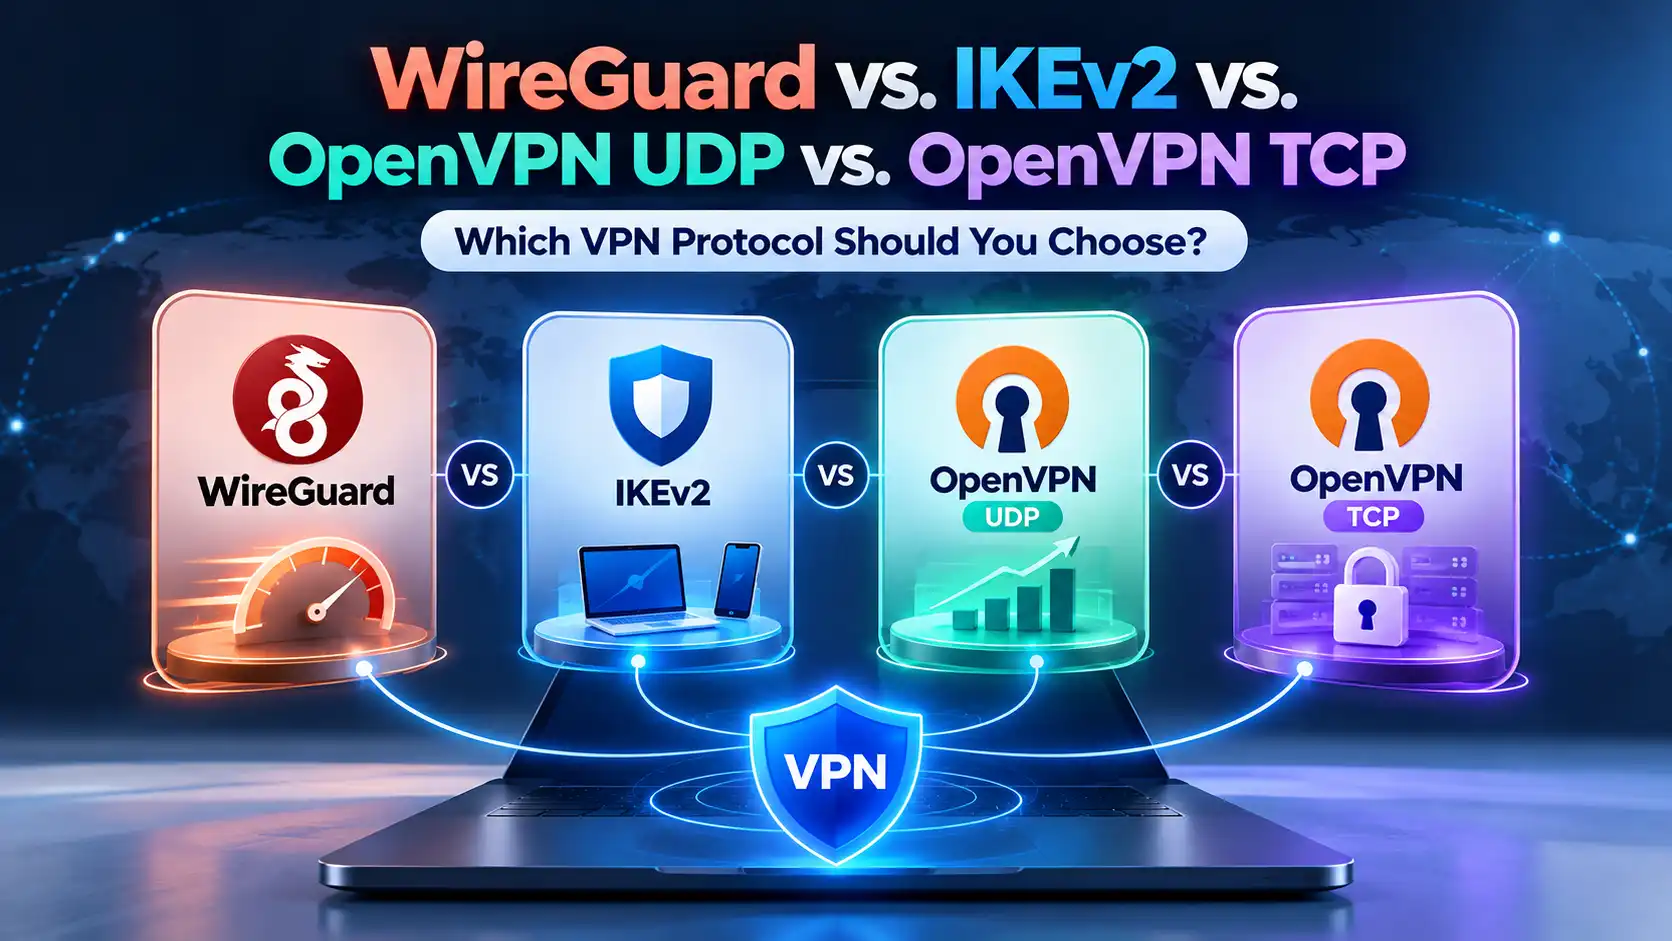
WireGuard jest zaprojektowany z myślą o wydajności i używa nowoczesnych komponentów kryptograficznych. OpenVPN UDP to dojrzała alternatywa często zapewniająca dobrą wydajność. OpenVPN TCP może pomóc w sieciach ograniczających UDP, choć transport TCP może dodawać narzutów.
Wydajność zależy od odległości serwera, zatłoczenia i możliwości urządzenia. Szczegóły znajdziesz w porównaniu protokołów SyncVPN.
Co się dzieje, gdy VPN się rozłącza?
Gdy tunel spada, urządzenie może zacząć wysyłać ruch przez zwykłe połączenie sieciowe. To może ujawnić twój zwykły publiczny adres IP usługom kontaktowanym po rozłączeniu.
Kill Switch, gdy jest dostępny i właściwie włączony, ma blokować ruch w czasie niedostępności wymaganego połączenia VPN. Jego zachowanie zależy od aplikacji, platformy i konfiguracji; może nie obejmować każdego startu i zamknięcia systemu.
Auto-reconnect stara się przywrócić VPN, ale nie gwarantuje samego blokowania ruchu.
Czy VPN chroni cały twój ruch internetowy?
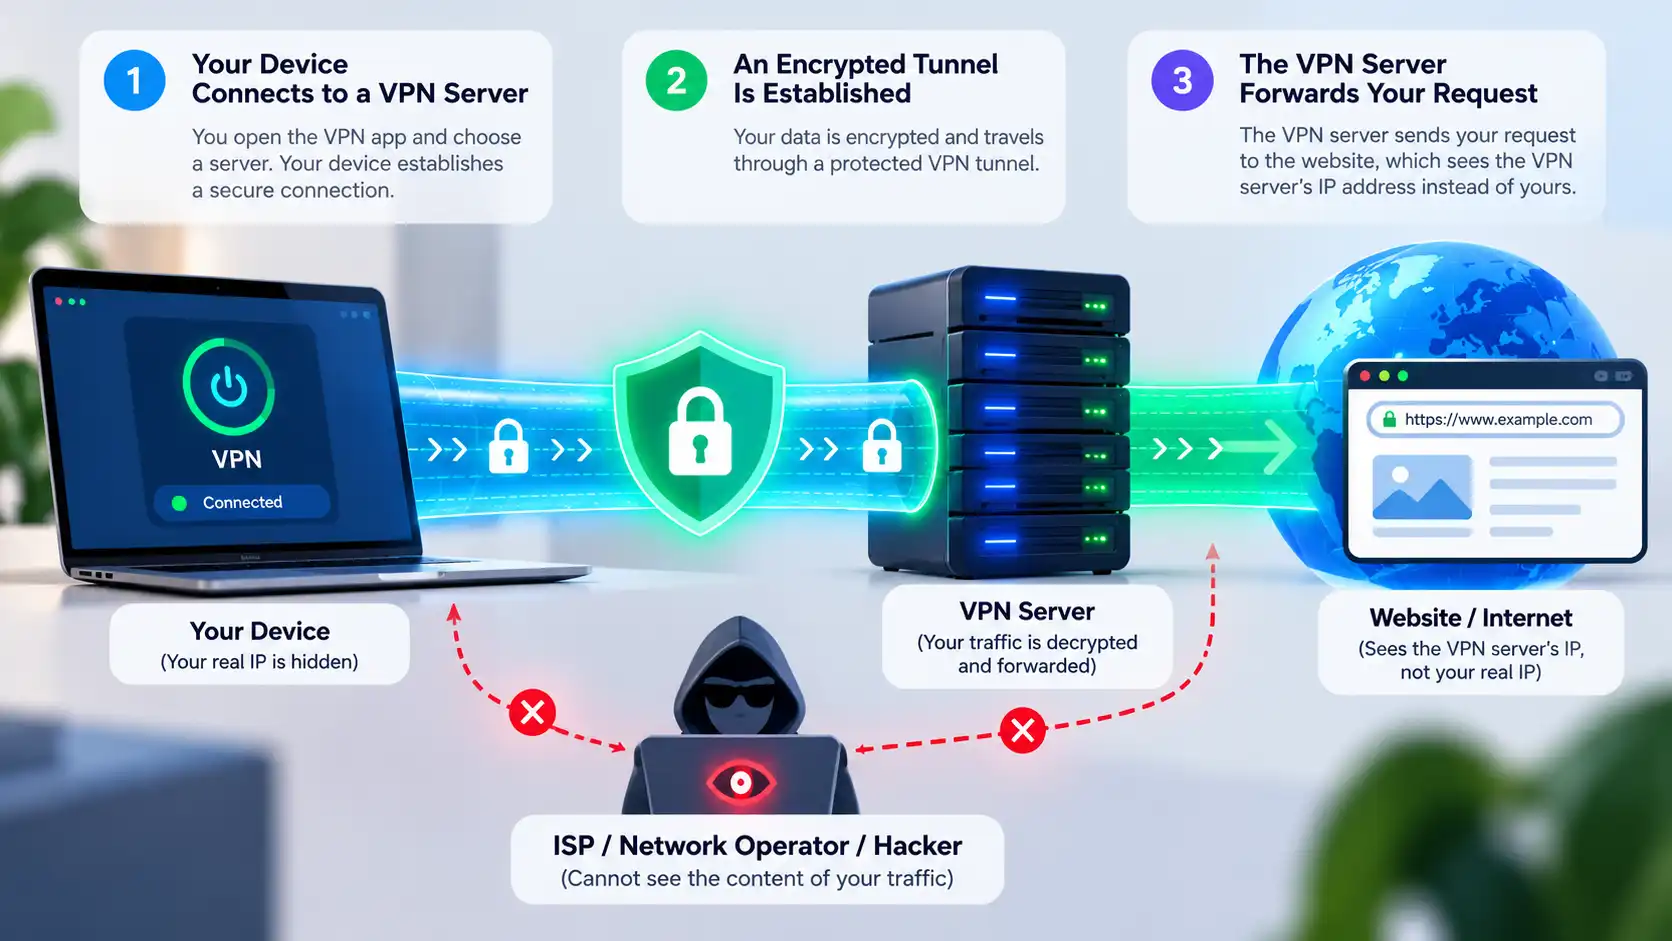
Nie zawsze. Split Tunneling pozwala świadomie kierować wybrane aplikacje lub cele poza VPN. Część ruchu może także podążać innymi ścieżkami z powodu zachowania platformy lub problemów konfiguracyjnych.
VPN nie chroni przed phishingiem, malware, śledzeniem kont czy udzielaniem zgód na lokalizację. Kontynuuj korzystanie z silnego uwierzytelniania i aktualizacji.
Jak sprawdzić, czy VPN działa?
Sprawdź swój publiczny adres IP przed połączeniem.
Połącz się z serwerem VPN i poczekaj na potwierdzenie połączenia w aplikacji.
Sprawdź ponownie publiczny adres IP. Ruch przez tunel powinien zwykle pokazać adres wyjścia VPN zamiast oryginalnego.
Jeśli to konieczne, sprawdź testy DNS i WebRTC oraz upewnij się, czy Split Tunneling nie wyklucza testowanej aplikacji.
Jedno sprawdzenie IP w przeglądarce nie gwarantuje pełnej ochrony ani anonimowości.
Jak działa SyncVPN?
W SyncVPN wybierasz dostępny serwer i łączysz się z konfiguracją protokołu obsługiwaną przez aplikację. Interfejs opisany w instrukcjach SyncVPN obejmuje opcje Smart, WireGuard, OpenVPN UDP i OpenVPN TCP; dostępność może różnić się w zależności od platformy i wersji.
Po połączeniu możesz porównać swój widoczny publiczny adres IP, by potwierdzić trasę używaną przez przeglądarkę. Jeśli używasz Kill Switch lub Split Tunneling, sprawdź, jak te ustawienia wpływają na rozłączenia i wykluczony ruch.
Po szczegółowe instrukcje dotyczące urządzeń skorzystaj z Centrum Wsparcia SyncVPN.
Najczęściej zadawane pytania
Czy VPN szyfruje wszystko?
VPN szyfruje ruch korzystający z jego tunelu między twoim urządzeniem a serwerem. Nie gwarantuje, że wszystkie aplikacje są objęte lub zastępuje szyfrowanie stosowane przez strony.
Czy mój ISP widzi, że używam VPN?
Zazwyczaj tak. ISP zwykle widzi połączenie z serwerem VPN wraz z czasem i objętością danych, ale nie widzi celów przenoszonych w poprawnie działającym tunelu.
Czy VPN ukrywa historię przeglądania?
Może ograniczyć widoczność ISP co do tunelowanych celów. Nie usuwa historii przeglądania na urządzeniu ani wyszukiwań powiązanych z kontem.
Czy VPN czyni mnie anonimowym?
Nie. Strony mogą nadal rozpoznawać logowania, ciasteczka, fingerprinting przeglądarki oraz informacje, które sam przekazujesz.
Czy VPN spowalnia internet?
Może. Szyfrowanie, odległość serwera i routing mogą wprowadzać narzuty. Efekt zależy od sieci i protokołu i czasem jest niewielki.
Czy mogę używać VPN na publicznym Wi-Fi?
Tak. VPN może ograniczyć, co lokalna sieć widzi o twoim tunelowanym ruchu. Nadal korzystaj z HTTPS i unikaj podejrzanych stron logowania lub pobrań.
Podsumowanie
VPN działa poprzez stworzenie szyfrowanej trasy od twojego urządzenia do serwera VPN, który przekazuje żądania i zazwyczaj podstawia swój publiczny adres IP zamiast twojego na miejscu docelowym.
Znajomość gdzie zaczyna się i kończy tunel oraz jakie informacje pozostają widoczne pomaga korzystać z SyncVPN z realistycznymi oczekiwaniami prywatności.