En DNS-lækage opstår, når dine internetanmodninger omgår din krypterede VPN-tunnel og sendes direkte til din internetudbyders ukrypterede Domain Name System-servere. Denne sikkerhedsfejl afslører hvert enkelt websted, du besøger, hver søgeforespørgsel du foretager, og hver online tjeneste du bruger til netværksobservatører, selv når din VPN tilsyneladende er aktivt forbundet og viser en maskeret IP-adresse.
Domain Name System er det grundlæggende oversættelseslag i det moderne internet. Det konverterer menneskevenlige domænenavne som syncvpn.com til computerlæselige numeriske IP-adresser. Når du opretter forbindelse til en premium VPN, skal hver eneste DNS-forespørgsel krypteres inden for den sikre tunnel og opløses udelukkende via private, zero-log DNS-servere. Dog kan konflikter i operativsystemet, aggressive ISP-interceptorer og dårligt konfigurerede netværksadaptere få disse forespørgsler til at undslippe i det fri. I denne guide forklarer vi, hvordan DNS-lækager sker, hvorfor de ødelægger dit online privatliv, hvordan du udfører en øjeblikkelig diagnostisk test, og hvordan du permanent kan løse lækager.
Hvordan Domain Name System fungerer (og hvor det bryder sammen)
For at forstå en DNS-lækage skal du se på, hvordan din computer navigerer på nettet under normale forhold:
Hver gang du indtaster en webadresse i din browser, klikker på et link eller åbner en applikation, kan din enhed ikke forbinde straks. Computere forstår ikke alfabetbaserede domænenavne; de kommunikerer udelukkende via numeriske IP-adresser. For at forstå den underliggende struktur af disse numeriske koordinater, se vores guide om hvad en IP-adresse er, og hvordan den fungerer.
Din enhed sender en forespørgsel til en rekursiv DNS-server med spørgsmålet: "Hvad er den numeriske IP-adresse for dette domæne?"
DNS-resolveren søger domæneregistrene på tværs af root- og autoritative navneservere.
Resolveren sender den numeriske IP tilbage til din computer.
Din computer opretter forbindelse til destinationswebserveren og indlæser siden.
Uden en krypteret VPN tildeler din router automatisk denne oversættelsesopgave til din lokale internetudbyder (ISP). Fordi din ISP driver resolveren, opbevarer de en komplet, tidsstemplet log over hvert domænenavn, du forespørger. Selvom nogle brugere forsøger at bruge smarte DNS-proxyer eller ukrypterede tredjepartsresolvere, krypterer disse værktøjer ikke dine data under overførslen; vores omfattende gennemgang af VPN vs. Proxy vs. Smart DNS forklarer, hvorfor ukrypterede resolvere lader din trafik være fuldstændigt synlig for netværksovervågning.
Hvad sker der under en DNS-lækage?
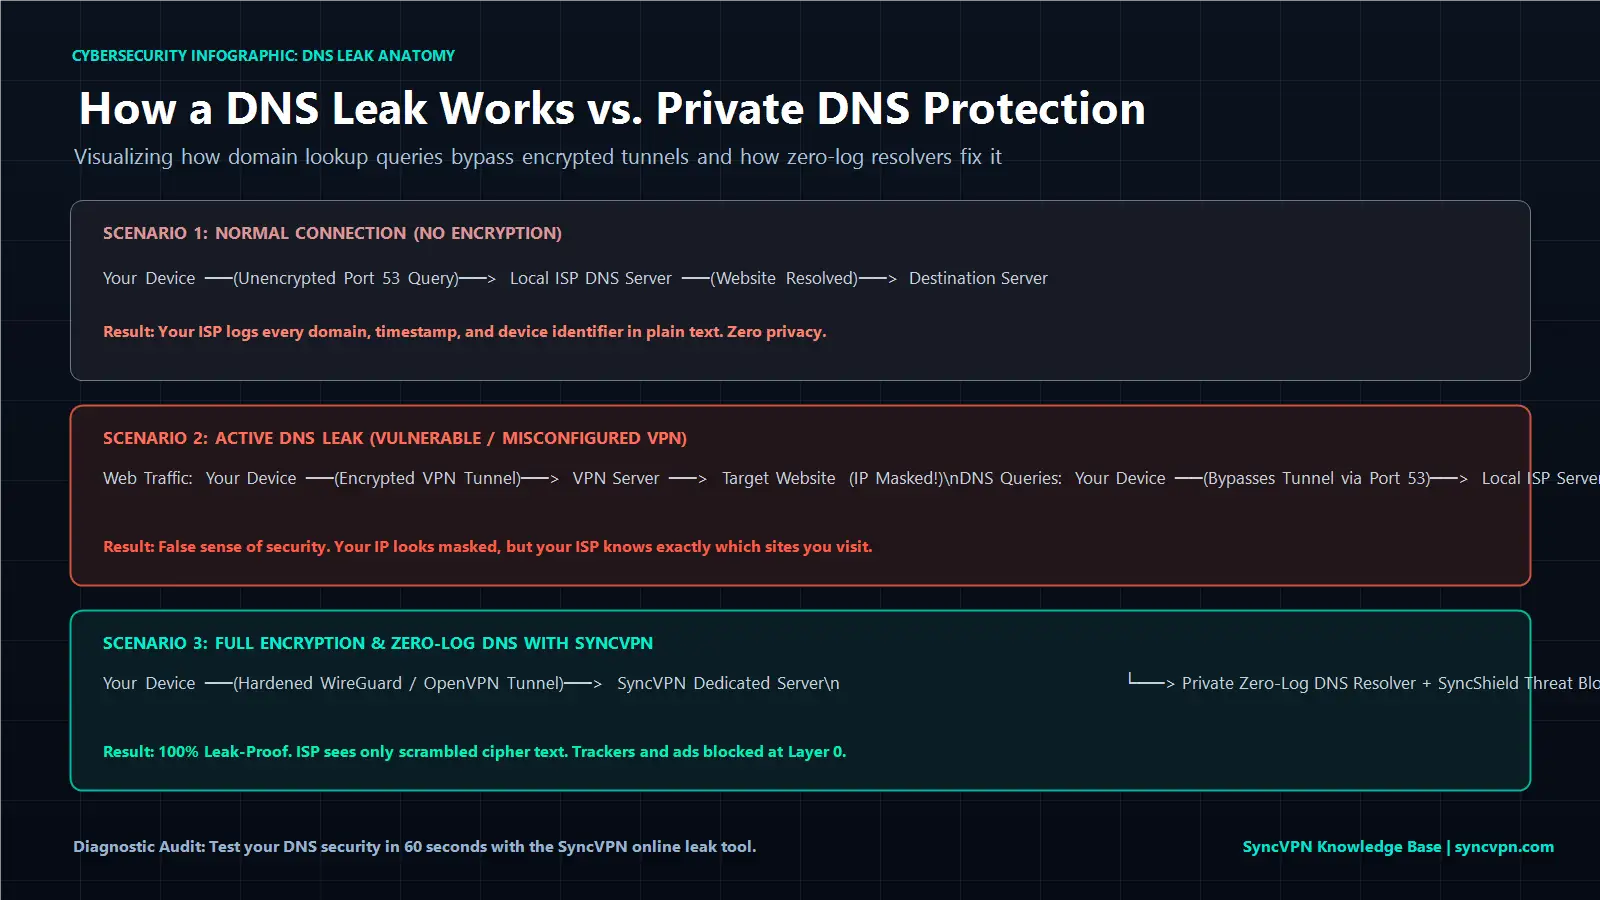
Når du opretter forbindelse til et krypteret Virtual Private Network, etablerer klientsoftwaren en sikker kryptografisk tunnel ved hjælp af robuste protokoller. Moderne protokoller som WireGuard og OpenVPN kapsler både dine datapakker og dine DNS-opslag ind; du kan sammenligne, hvordan forskellige krypteringsstandarder håndterer forbindelseshåndtryk i vores guide om WireGuard vs. IKEv2 vs. OpenVPN. Samtidig konfigurerer VPN'en dit operativsystem til at dirigere al DNS-trafik væk fra din ISP og ind i private, krypterede DNS-resolvere, der drives direkte på VPN-servernetværket.
En DNS-lækage opstår, når denne omdirigering fejler.
Din hovedinternettrafik kan rejse gennem den krypterede tunnel, hvilket med succes forfalsker din geografiske placering på standard IP-tjeksites. Alligevel fortsætter dit operativsystem bag kulisserne med at sende DNS-opslag via din ukrypterede lokale ISP-forbindelse på standardport 53.
Det farlige resultat: Din synlige IP-adresse siger, at du befinder dig i Frankfurt eller Zürich, men dine lokale ISP-logfiler afslører, at du lige har slået op på din personlige bankportal, medicinske fora og streamingplatforme fra din stue. I mange tilfælde fører forkert konfigureret DNS-routing til det frustrerende problem, hvor din VPN er forbundet, men websteder ikke vil indlæses, fordi dit system er fanget mellem modstridende netværksresolvere.
Primære årsager til DNS-lækager
DNS-lækager skyldes sjældent bevidste ondsindede handlinger; de stammer typisk fra systemniveau netværkssærheder og aggressive ISP-routeringsmetoder:
1. Windows Smart Multi-Homed Name Resolution
Introduceret i Windows 8 og udvidet i Windows 10 og 11, forespørger denne ydeevnefunktion alle tilgængelige netværksadaptere samtidigt (Ethernet, Wi-Fi og aktive VPN-adaptere) for at accelerere domenopslags-hastigheder. Den accepterer det svar, der kommer først. Fordi lokale ISP-resolvere er geografisk tættere på end en fjern VPN-server, accepterer Windows ofte det ukrypterede lokale svar, hvilket lækker din browsinghistorik uden for tunnelen.
2. Transparente DNS-proxyer
Visse aggressive ISPer anvender transparent proxy-teknologi til at håndhæve indholdsfiltrering og overvågning. Selv hvis du manuelt ændrer dine DNS-indstillinger i din router eller operativsystem til en tredjepartsudbyder, aflytter ISP-netværket al trafik, der rejser over standard DNS-port 53, og omdirigerer pakkerne til deres egne overvågningsresolvere uden varsel.
3. Dual-Stack IPv6 Lookup Faldgruber
Mange private netværk kører på dual-stack-arkitektur (både IPv4 og IPv6). Hvis din VPN-klient ruter IPv4-anmodninger sikkert, men ikke håndterer IPv6-routing-tabeller, sender moderne operativsystemer automatisk DNS-forespørgsler over det ukrypterede IPv6-interface, hvilket eksponerer dine aktiviteter.
4. Softwarekonflikter og Browser DNS over HTTPS (DoH)
Visse tredjeparts antivirusprogrammer, browserudvidelser og uafhængige DNS over HTTPS-funktioner i browsere som Chrome eller Firefox kan tilsidesætte dine systemnetværksadapterindstillinger. Når disse eksterne værktøjer styrer DNS-routing, omgår de VPN-tunnelen og sender forespørgsler til kommercielle tredjepartsresolvere.
DNS-lækage årsager og løsninger matrix
Se hvordan forskellige DNS-lækageudløsere fungerer, og hvilke tekniske trin der kræves for at neutralisere dem:
Udløser af lækage | Teknisk mekanisme | Risikoniveau | Primær løsning |
|---|---|---|---|
Windows Multi-Homed Resolution | Windows forespørger alle fysiske og virtuelle adaptere samtidigt. | Høj | Håndhæv streng enkelt-adapter DNS-binding via SyncVPN-klienten. |
Transparent ISP Proxy | ISP aflytter og omdirigerer forespørgsler til standardport 53 ved gatewayen. | Kritisk | Rute DNS-forespørgsler udelukkende gennem en krypteret VPN-tunnel. |
Uadministrerede IPv6-opslag | IPv6 DNS-forespørgsler omgår IPv4-only tunneler på dual-stack-netværk. | Høj | Aktivér klientbaseret IPv6-lækagefiltrering eller native dual-stack routing. |
Browser DoH Overrides | Browser dirigerer opslag til eksterne cloud-resolvere over HTTPS. | Moderat | Indstil browser-DNS til systemstandarder for at arve VPN-beskyttelse. |
Trin for trin: Sådan tester du for DNS-lækage på 60 sekunder
At diagnosticere, om din enhed lider af en DNS-lækage, kræver en simpel, objektiv diagnostisk gennemgang:
Bekræft din forbindelsesstatus:
Åbn din VPN-applikation, og tilslut til en server uden for dit hjemland.Åbn IP- og lækage-diagnostikværktøjet:
I din browser skal du gå til SyncVPN IP- og DNS-lækagetest.Undersøg de aktive resolvere:
Kig på DNS-sektionen i testresultaterne.Fortolk dine diagnostiske fund:
Sikker forbindelse: Testen viser kun IP-adressen, værtsnavnet og placeringen af SyncVPN-serveren. Intet om din hjemlige ISP eller hjemland er nævnt.
Aktiv DNS-lækage: Hvis du ser navnet på din hjemlige ISP (såsom Comcast, Deutsche Telekom eller Vodafone) eller dit faktiske hjemland opført under DNS-servere, mens du er tilsluttet en udenlandsk VPN-server, lækker din forbindelse DNS-forespørgsler.
Sådan løser du en DNS-lækage (3 gennemprøvede metoder)
Hvis din revision afslører en lækage, skal du anvende disse gennemprøvede tekniske løsninger:
Metode 1: Brug en automatiseret desktop-klient med DNS-binding på driver-niveau
Det mest pålidelige forsvar mod DNS-lækager er at bruge en applikation, der håndhæver DNS-routing på netværksadapterdriver-niveau.
SyncVPN driver sine egne proprietære zero-log DNS-resolvere på hver eneste bare-metal server på tværs af sit netværk med over 100 lokationer. Når du følger vores officielle opsætning til installation og brug af SyncVPN på Windows, låser vores desktop-software din netværksadapter til kun at bruge interne krypterede resolvere, aktivt blokerer Windows Smart Multi-Homed resolution og forhindrer ukrypterede pakker i at slippe ud via port 53.
Metode 2: Aktiver en automatiseret Kill Switch
Et øjeblikkeligt netværksnedbrud kan få din VPN-tunnel til at nulstille, hvilket kortvarigt eksponerer baggrunds-DNS-forespørgsler til din lokale ISP. SyncVPN har en integreret Kill Switch på alle planer. Hvis den krypterede tunnel afbrydes, fryser Kill Switchen straks alle netværksadaptere og forhindrer din enhed i at falde tilbage til din ISPs resolvere.
Metode 3: Deaktiver Smart Multi-Homed Name Resolution i Windows
Hvis du kører manuelle OpenVPN-konfigurationer uden automatiseret klientbeskyttelse, kan du deaktivere multi-homed resolution ved hjælp af Local Group Policy Editor:
Tryk på Windows-tast + R, skriv
gpedit.msc, og tryk Enter.Naviger til: Computer Configuration > Administrative Templates > Network > DNS Client.
Find Turn off smart multi-homed name resolution.
Dobbeltklik på politikken, vælg Enabled, og klik OK.
Genstart din computer.
Det hemmelige våben: DNS-niveau trusselsbeskyttelse med SyncShield
Traditionelle VPN-udbydere behandler DNS blot som et opslagværktøj. SyncVPN udnytter privat DNS-infrastruktur til at gøre dit opslagslag til en aktiv cybersikkerheds-firewall.
Med SyncShield, vores proprietære DNS-filtreringsteknologi:
Trackingsblokering på lag 0: Når en webside anmoder om et trackingpixel, analytescript eller marketingbeacon, opsnapper SyncShield DNS-forespørgslen ved serverresolveren og afviser den, før trackingskriptet nogensinde bliver downloadet til din browser.
Neutralisering af ondsindede domæner: Phishing-portal, ransomware-leveringsknudepunkter og kendte malware kommando- og kontrolservere bliver blokeret straks ved opløsningsfasen.
Hurtigere browsinghastigheder: Ved at afslutte annoncøscripts før de tunge multimedieindhold indlæses, reducerer DNS-filtrering mærkbart båndbreddeforbrug og sidens indlæsningstid.
Ofte stillede spørgsmål (FAQ)
Kan din ISP se, hvilke hjemmesider du besøger, hvis din DNS lækker?
Ja. Hvis din DNS lækker, modtager din ISP hver eneste domæneforespørgsel, du genererer. Selvom HTTPS-kryptering forhindrer dem i at se den præcise underside-URL eller formularindhold, ved de nøjagtigt, hvilke domæner du besøger, og hvornår du får adgang til dem.
Hvad er forskellen på en IP-lækage og en DNS-lækage?
En IP-lækage afslører din enheds autentiske numeriske IP-adresse og fysiske placering for destinationswebsteder. En DNS-lækage afslører listen over websteddomæner, du besøger, for din lokale internetudbyder, selv når destinationswebstederne ser en maskeret VPN IP-adresse.
Stopper ændring af DNS i Windows til 1.1.1.1 DNS-lækager uden VPN?
Nej. Selvom brug af Cloudflare (1.1.1.1) eller Google (8.8.8.8) dirigerer opslag væk fra din ISPs standardresolver, forbliver standard DNS-forespørgsler fuldstændigt ukrypterede. Din ISP kan stadig opsnappe og læse almindelige Port 53-forespørgsler under overførslen, og transparente ISP-proxyer overskriver dine brugerdefinerede indstillinger.
Opsummering og hovedpointer
En DNS-lækage omgår din krypterede tunnel og udsætter din komplette browsinghistorik til din lokale internetudbyder.
Komplekse funktioner i operativsystemer som Windows Smart Multi-Homed resolution udløser ofte lækager på dårligt konfigurerede VPN-forbindelser.
Du kan hurtigt revidere din forbindelse med vores online IP- og lækagediagnosticeringsværktøj.
SyncVPN eliminerer DNS-lækager gennem automatiseret driver-niveau filtrering, dedikerede zero-log private resolvere på over 100 lokationer og integreret Kill Switch-beskyttelse.
Ved at aktivere SyncShield forvandler du dit DNS-lag til et aktivt skjold mod trackingscripts og ondsindede annonceringsnetværk.