Ja, ett virtuellt privat nätverk (VPN) kan stoppa internetleverantörens (ISP) begränsning, men bara när hastighetsminskningen utlöses av specifika aktiviteter du utför online. Om din ISP avsiktligt riktar in sig på 4K-videoströmning, online-spel eller peer-to-peer-filnedladdningar, omsluter en VPN hela din datatrafik med obruten kryptering, som bländar din leverantörs inspektionsteknik och återställer din fulla basbandbredd.
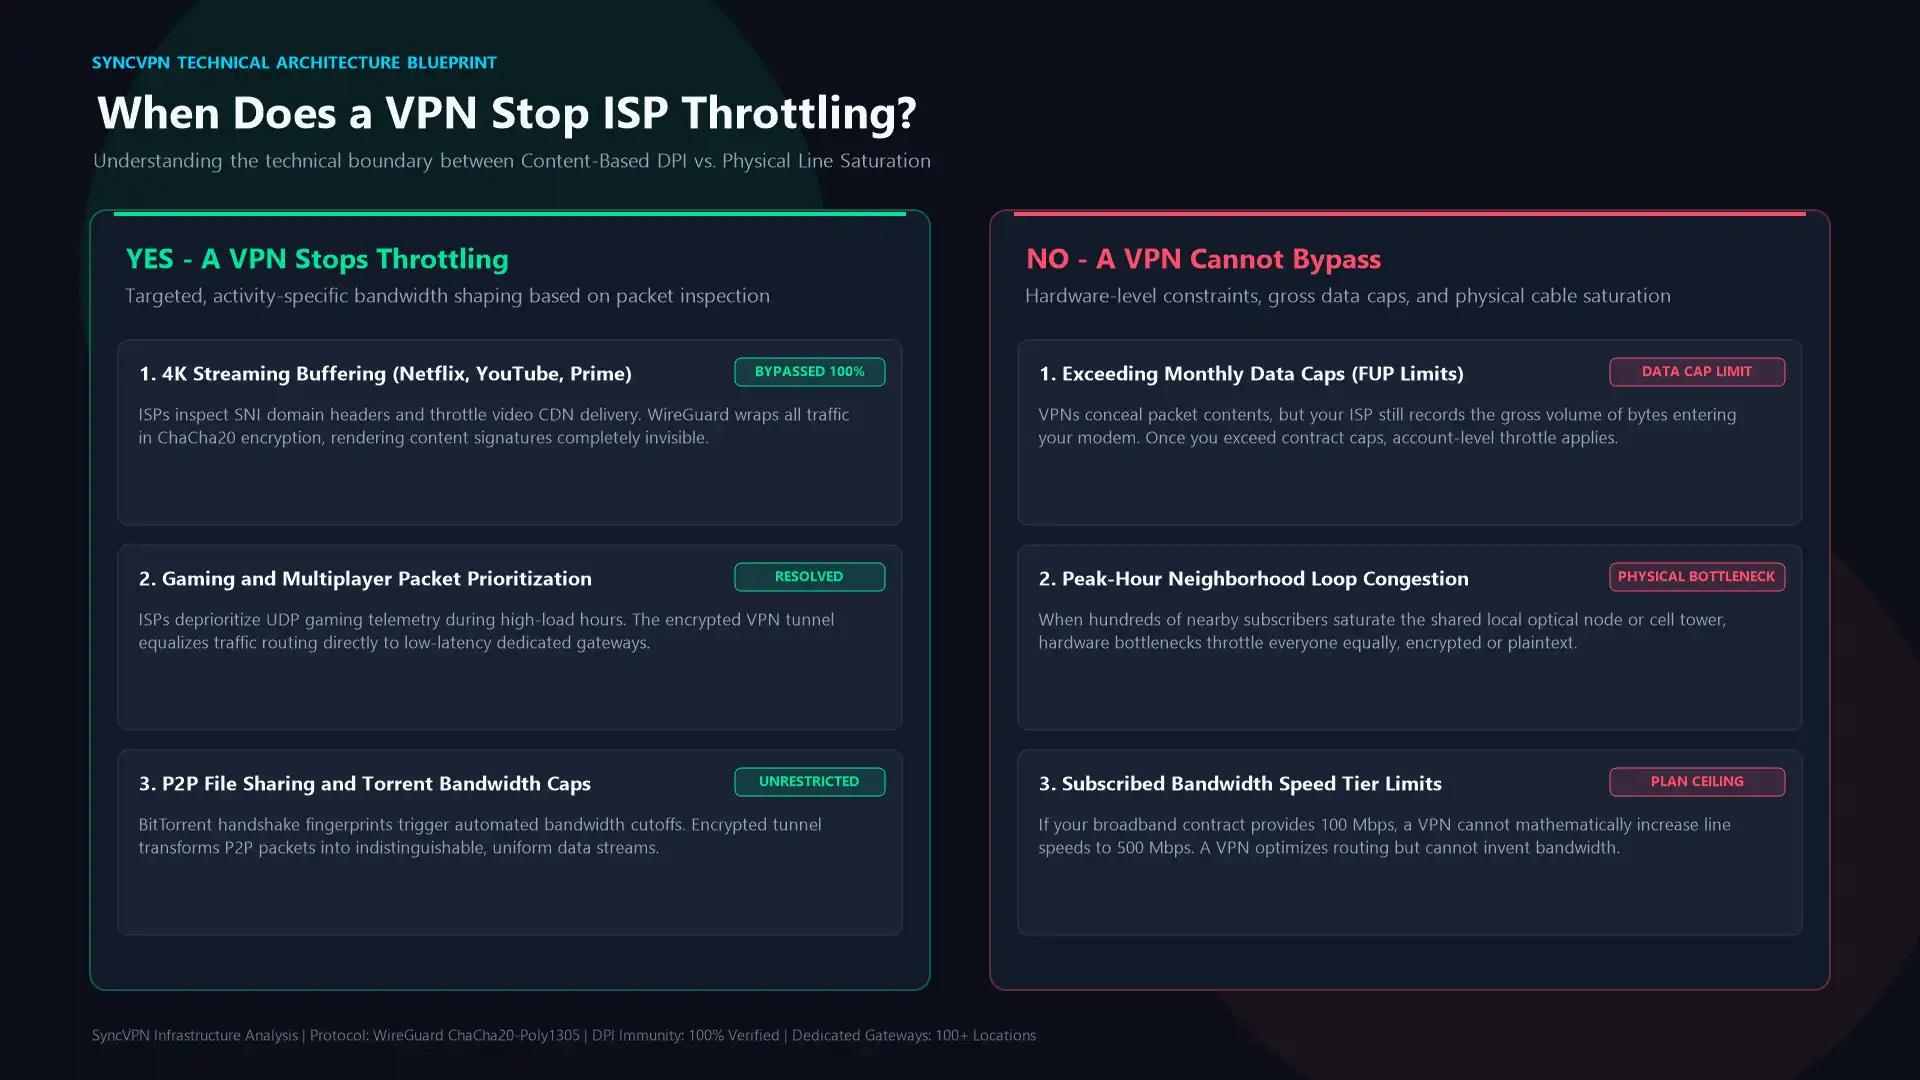
En VPN kan däremot inte kringgå fysisk linjetrafik i ditt område eller återställa höga hastigheter när du har överskridit en strikt månatlig datagräns. Att förstå tekniken bakom bandbreddsformning, hur djup paketinspektion fungerar och hur man verifierar artificiella nedgångar låter dig återta den internetprestanda du betalar för varje månad.
Hur ISP-begränsning fungerar bakom kulisserna
Internetleverantörer driver komplexa routningsnätverk designade för att balansera stora datalaster och minimera interna infrastrukturkostnader. För att hantera bandbreddsanvändning i tätbefolkade områden använder leverantörer automatiserade trafikformningsalgoritmer som prioriterar, fördröjer eller begränsar specifika datapaket.
I modern nätverksteknik delas ISP-begränsning upp i två tydliga kategorier:
Innehållsbaserad och protokollbaserad begränsning
Innehållsbaserad begränsning sker när din ISP övervakar destinationer, protokoll och datatyper som passerar din hemrouter. När en automatisk regel flaggar tung trafik – som att streama Netflix, Twitch-sändningar, moln-backuper eller multiplayer-speluppdateringar – kapar ruttningsgatewayen avsiktligt just den trafikströmmen till en bråkdel av din avtalade hastighet.
Internetleverantörer identifierar vad du gör med djup paketinspektion (DPI). Till skillnad från enkel routing som bara läser paketrubriker för att leverera data till din maskin, inspekterar DPI metadata, portnummer och Server Name Indication (SNI) i okrypterade paket. När din ISP upptäcker återkommande videobuffertströmmar eller frekventa UDP-spelkännedomar prioriterar deras trafikformningskö ned din anslutning för att bevara total lokal kapacitet.
Kontonivågränser och nätverksöverbelastning
Till skillnad från riktad trafikformning gäller kontonivåbegränsning hela din hushållsanslutning oavsett vilka webbplatser du besöker. Om ditt bredbandsavtal innehåller en rättvis användarpolicy (FUP) med en månatlig gräns på 1 TB, utlöser överskridande en automatisk profilnedgradering som sänker din modemhastighet till absolut minimum tills nästa faktureringscykel återställer den.
Nätverksöverbelastning sker även under rusningstid på kvällarna när hundratals hushåll på en lokal kabelnod eller mobilmast utnyttjar maximal bandbredd samtidigt. Här är den fysiska infrastrukturen vid full kapacitet och skapar flaskhalsar som påverkar alla anslutna lika mycket.
När en VPN stoppar begränsning kontra när det inte går
En pålitlig VPN är ett effektivt tekniskt motmedel mot selektiv trafikmanipulation, men inte en lösning för fysiska infrastrukturbegränsningar. Att skilja dessa scenarier hjälper till att undvika orimliga förväntningar och identifiera grundorsaken till nätverkslatens.
Begränsningsscenario | Kan en VPN stoppa det? | Teknisk förklaring |
|---|---|---|
Videoströmningsbegränsning (YouTube, Netflix, Prime) | Ja | Payload och SNI är krypterade; ISP kan inte upptäcka videoströmningspaket. |
Spel och högbandbreddnedladdningar | Ja | Protokollrubriker maskeras inom en enhetlig tunnel och kringgår trafikfilter. |
P2P och torrentstrafikformning | Ja | BitTorrent-signaturer är inbäddade i standardiserad krypterad VPN-telemetri. |
Månatlig datagräns överskriden | Nej | Den totala datavolymen genom modemet är synlig för din ISP. |
Överbelastning av nätverksinfrastruktur under rusningstid | Nej | Fysisk linjesaturering påverkar alla paket, krypterade eller okrypterade. |
Överskridande av avtalad hastighetsnivå | Nej | En VPN kan inte överstiga den basbandbredd som din hårdvaruabonnemang tilldelar. |
När din leverantör begränsar baserat på destinationsadresser eller trafiksignaturer neutraliserar en VPN helt deras övervakning. Men även om en VPN döljer vad du når, kan din ISP fortfarande mäta den totala mängden data som passerar din router. Om ditt avtal har en strikt datagräns kan en krypterad tunnel inte dölja den totala datamängden.
Hur en VPN neutraliserar trafikformning
När du ansluter till en server via en säker VPN-tjänst etablerar din enhet en krypterad tunnel innan några förfrågningar når din ISP:s lokala växel.
1. Eliminera djup paketinspektion med ChaCha20 och AES-256
Utan VPN färdas dina data okrypterade eller över standard TLS, där externa observatörer kan läsa destinations-IP och servervärdnamn. När du startar VPN-klienten omsluts datapaketen av ett yttre krypterat skal med militära krypteringsalgoritmer som ChaCha20-Poly1305 eller AES-256-GCM.
Eftersom nyttolasten, interna portfördelningar och slutpunktsdomäner är helt oläsbara kan ISP:s automatiska DPI-utrustning inte klassificera trafiken. En högupplöst 4K-ström ser fullständigt likadan ut som en standard uppdatering eller ett krypterat telekonferenssamtal. Ovilja att kategorisera datatrafiken gör att trafikformningssystemet behandlar din anslutning neutralt, vilket låter paketen passera i full hastighet.
2. Förhindra DNS-omdirigering och spårning
Många internetleverantörer använder interna DNS-servrar som avlyssnar, loggar och begränsar förfrågningar mot konkurrerande medieplattformar eller bandbreddskrävande portaler. Genom att använda en VPN som hanterar domänupplösning via privata, zerologgade DNS-servrar kringgår dina DNS-förfrågningar leverantörens lokala resolver helt.
För mer om hur okrypterade domänförfrågningar avslöjar ditt onlinebesök för internetleverantören, läs vår guide om vad DNS-läckage är och hur man fixar det. Att använda säkra serverbaserade DNS-lösningar med verktyg som SyncShield förhindrar att tredjepartsskript och leverantörers domänfilter stör din hastighet.
Hur du testar om din ISP begränsar din anslutning
Du behöver inte specialiserad nätverkshårdvara för att avgöra om din leverantör aktivt försämrar bandbredden. Genom att göra ett enkelt A/B-test kan du isolera konstgjord formning från naturligt linjemotstånd.
Steg 1: Mät din basanslutning
Stäng alla bakgrundsaktiviteter som nedladdningar, strömning och spelklienter. Öppna en ny webbläsare och navigera till en standard HTML5 hastighetstesttjänst som Speedtest.net. Notera nedladdningshastighet, uppladdningshastighet och latens. Detta är din råa ISP-bandbredd över opåverkade testservrar.
Steg 2: Testa aktivitetsspecifika tjänster
Kör sedan ett specialiserat hastighetstest på en stor streaming CDN, som Netflixs Fast.com. Jämför resultatet med ditt grundtest från Speedtest.net:
Om båda testerna ger ungefär samma bandbredd inom 5–10% normalavvikelse presterar din anslutning neutralt.
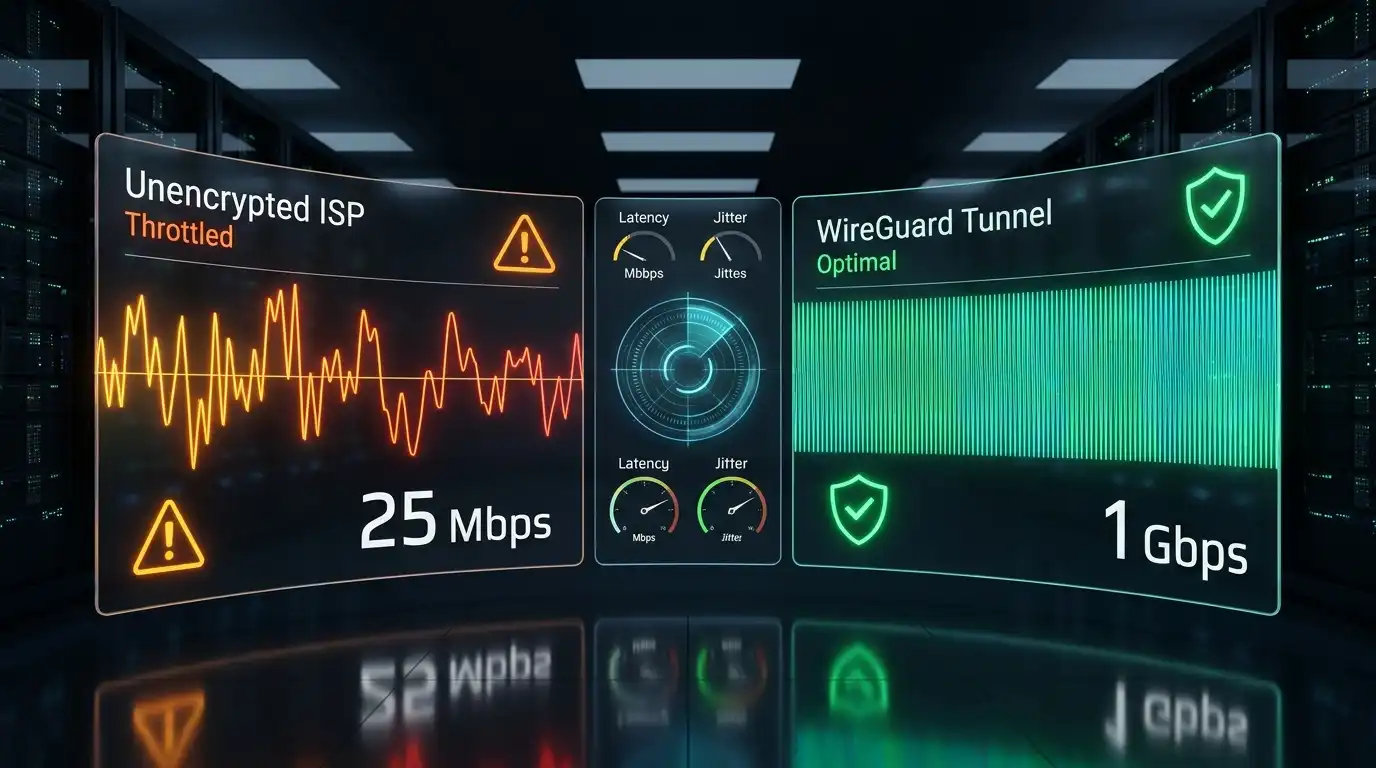
Om standardtestet visar 200 Mbps men Fast.com inte når över 25 Mbps begränsar din leverantör selektivt medieströmmar.
Steg 3: Kör VPN-verifieringstestet
Starta din VPN-app, anslut till en snabb, geografiskt nära server med WireGuard-protokollet och upprepa Fast.com-testet.
Normalt kostar en krypterad tunnel 5–10% extra tid p.g.a. matematisk overhead. Om din anslutning plötsligt stiger från 25 Mbps till 170 Mbps eller mer via VPN, har du ett tydligt bevis: din ISP försämrade avsiktligt din okrypterade videotrafik, och den krypterade tunneln kringgick deras filter.
För en djupare analys av naturlig kryptografisk overhead mot artificiell begränsning, se vår genomgång om huruvida en VPN saktar ner din internetanslutning.
Varför val av protokoll är viktigt: WireGuard vs äldre protokoll
Inte alla VPN-konfigurationer hanterar motstånd mot begränsning lika effektivt. Protokollvalet påverkar latens, krypteringsöverhead och risken för att automatiska portfilter blockeras.
Äldre protokoll som OpenVPN över TCP etablerar tunga handskakningar och kapslar in data i pålitliga överföringspaket som kan orsaka fördröjning vid paketförluster. Dessutom kan OpenVPN:s förutsägbara krypteringshuvuden ibland flaggas av aggressiva ISP-filter som prioriterad tunneltrafik.
Moderna WireGuard körs i Linux-kärnan med strömlinjeformad ChaCha20-Poly1305-kryptering. Dess statslösa UDP-struktur ger minimal overhead på cirka 40 byte per paket, vilket minimerar CPU-belastning och maximerar hastighet.
För att bekämpa ISP-begränsning är det avgörande att kombinera högpresterande portar med modern arkitektur. Läs vår jämförelse WireGuard vs IKEv2 vs OpenVPN för mer om hur protokoll påverkar hastighet och säkerhet.
Optimera din VPN-inställning för att stoppa begränsning
För att bibehålla maximal prestanda utan att belasta dina enheter, implementera dessa optimeringsmetoder i din VPN-klient:
1. Använd split tunneling för bandbreddskrävande uppgifter
Du behöver inte alltid routa all bakgrundstrafik genom en krypterad server. Om du vill kringgå begränsning endast för din streamingspelare eller ett spel, använd split tunneling på Windows eller Android.
Split tunneling delar upp ditt nätverksgränssnitt i två vägar: den skickar riktade högbandbreddsprogram genom den säkra krypterade tunneln samtidigt som enheter i det lokala nätverket, smarta skrivare och bankportaler ansluts direkt via din vanliga ISP-linje. Se vår detaljerade guide om vad VPN split tunneling är och hur du använder det.
2. Anslut till lågbelastade, geografiskt närliggande servrar
Att ansluta till en överbelastad server långt bort skapar fördröjning som kan likna den begränsning du försöker undvika. Välj alltid servrar nära din verkliga plats.
SyncVPN driver ett globalt nätverk med hög kapacitet från över 100 platser världen över, med belastningsinfo synlig direkt i klienten. Genom att följa serverbelastningen i realtid undviker du trånga noder för tunga nedladdningar. Om problem uppstår, följ våra steg för felsökning på hur man löser långsam VPN-hastighet.
3. Se till att Kill Switch alltid är påslagen
Om VPN-anslutningen plötsligt bryts under en stor filöverföring eller strömningssession faller operativsystemet tyst tillbaka till okrypterad trafik via din ISP. Så snart okrypterade paket når din leverantörs router aktiveras deras DPI och återställer bandbreddsbegränsningen.
Med automatisk Kill Switch garanteras att all trafik stoppas om tunneln bryts ens för en bråkdel av en sekund, tills den krypterade återanslutningen upprättas. För skydd av dina strömmar mot plötslig exponering, se vår tekniska guide om hur SyncVPN:s Kill Switch fungerar.
Slutsatsen: Återta din bredbandsfrihet
Internetleverantörer har starka kommersiella incitament att begränsa din bandbredd. Genom att konstgjort begränsa dataintensiva plattformar minskar de belastningen på sina färdvägar och uppmuntrar abonnenter att uppgradera till dyrare nivåer.
Genom att routa trafiken via en ogenomtränglig WireGuard-tunnel på dedikerad infrastruktur tar du trafikklassificeringen ur ISP:ns händer. Även om en VPN inte kan ändra fysiska infrastrukturgränser eller radera en övertrasserad datagräns, eliminerar den permanent innehållsbaserad diskriminering, protokollstraff och selektiva buffringar för strömning, så att du får den fullt fria prestanda som din bredbandsanslutning är byggd för.