O scurgere DNS apare atunci când cererile tale de internet ocolesc tunelul VPN criptat și ajung direct la serverele necriptate ale Sistemului de Nume de Domenii (DNS) ale furnizorului tău de internet (ISP). Această vulnerabilitate de securitate dezvăluie fiecărui observator de rețea toate site-urile pe care le vizitezi, interogările de căutare pe care le faci și serviciile online pe care le folosești, chiar și atunci când VPN-ul tău este conectat și afișează o adresă IP mascată.
Sistemul de Nume de Domenii este stratul fundamental de traducere al internetului modern. Acesta transformă numele de domenii prietenoase pentru oameni, precum syncvpn.com, în adrese IP numerice lizibile de către calculator. Când te conectezi la un VPN premium, fiecare interogare DNS ar trebui să fie criptată în interiorul tunelului securizat și rezolvată exclusiv prin servere DNS private, fără loguri. Totuși, conflictele la nivel de sistem de operare, interceptările agresive ale ISP-ului și configurările defectuoase ale adaptoarelor de rețea pot determina aceste interogări să scape în afara tunelului. În acest ghid explicăm cum apar scurgerile DNS, de ce compromit intimitatea online, cum să faci un test rapid și cum să le remediezi definitiv.
Cum funcționează Sistemul de Nume de Domenii (și unde apar problemele)
Ca să înțelegi o scurgere DNS trebuie să analizezi cum navighează calculatorul tău pe web în mod normal:
De fiecare dată când tastezi o adresă web în browser, dai clic pe un link sau deschizi o aplicație, dispozitivul tău nu se conectează imediat. Calculatoarele nu înțeleg numele de domenii bazate pe litere; ele comunică exclusiv prin adrese IP numerice. Pentru a înțelege structura acestor coordonate numerice, vezi ghidul nostru despre ce este o adresă IP și cum funcționează.
Dispozitivul tău trimite o interogare către un server DNS recursiv întrebând: „Care este adresa IP numerică pentru acest domeniu?”
Rezolvatorul DNS caută înregistrările domeniului prin serverele de nume rădăcină și autoritare.
Rezolvatorul trimite adresa IP numerică înapoi la calculator.
Calculatorul tău se conectează la serverul web de destinație și încarcă pagina.
Fără un VPN criptat, routerul tău atribuie automat această sarcină ISP-ului local. Deoarece ISP-ul tău operează rezolvatorul, el păstrează un jurnal complet și datat cu fiecare nume de domeniu pe care îl interoghezi. Unii utilizatori încearcă să folosească proxy-uri DNS inteligente sau rezolvatori terți necriptați, dar aceste instrumente nu criptează datele în tranzit; explicația noastră detaliată comparând VPN vs Proxy vs Smart DNS arată de ce rezolvatorii necriptați lasă traficul complet vizibil pentru snifferele de rețea.
Ce se întâmplă în timpul unei scurgeri DNS?
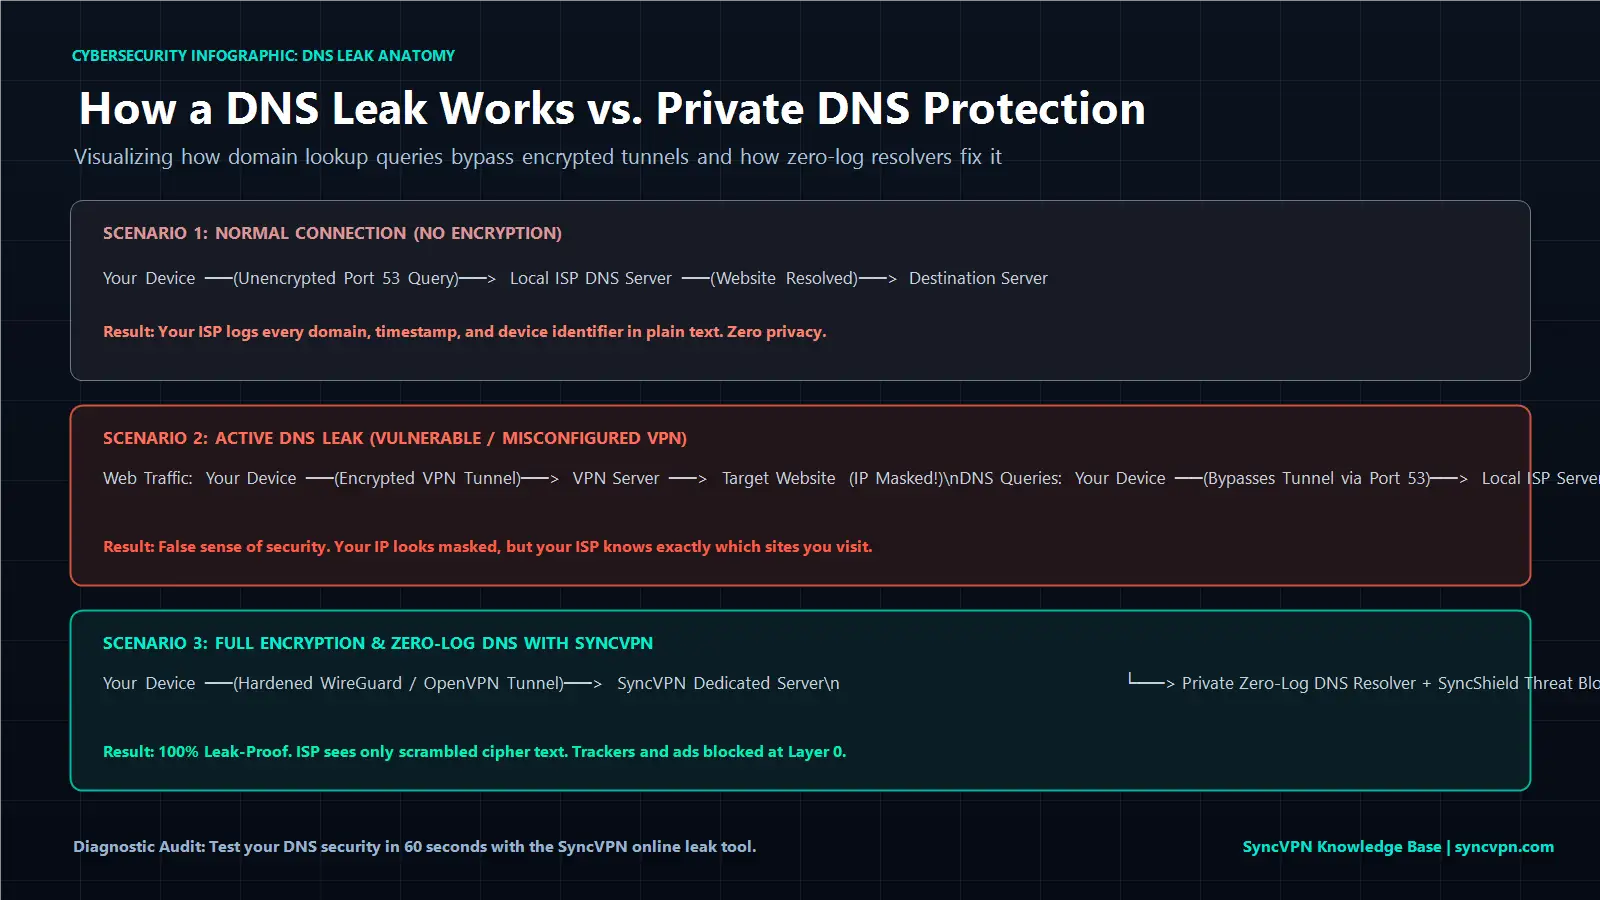
Când te conectezi la un Virtual Private Network criptat, software-ul client stabilește un tunel criptografic securizat folosind protocoale întărite. Protocoale moderne precum WireGuard și OpenVPN încapsulează atât pachetele tale de date, cât și interogările DNS; poți compara cum diferite standarde de criptare gestionează negocierea conexiunii în ghidul nostru WireGuard vs IKEv2 vs OpenVPN. În același timp, VPN-ul configurează sistemul de operare să redirecționeze tot traficul DNS departe de ISP și către rezolvatori DNS privați, criptati, administrați pe rețeaua serverelor VPN.
O scurgere DNS apare când această redirecționare eșuează.
Traficul principal de internet poate circula prin tunelul criptat, mascând locația ta geografică pe site-urile standard de verificare IP. Totuși, pe fundal, sistemul tău de operare continuă să trimită interogări DNS prin conexiunea necriptată locală, folosind portul 53 standard.
Rezultatul periculos: adresa IP vizibilă spune că ești în Frankfurt sau Zurich, dar logurile ISP-ului tău local arată că tocmai ai accesat portalul bancar personal, forumuri medicale și platforme de streaming din sufrageria ta. În multe cazuri, rutarea DNS configurată greșit generează și problema enervantă când VPN-ul este conectat, dar site-urile web nu se încarcă, deoarece sistemul tău este prins între rezolvatori de rețea conflictuali.
Cauzele principale ale scurgerilor DNS
Scurgerile DNS nu sunt de obicei datorate unor activități rău intenționate deliberate; ele apar din quircuri ale rețelei la nivel de sistem și tactici agresive de rutare ISP:
1. Windows Smart Multi-Homed Name Resolution
Introducerea în Windows 8 și extinderea în Windows 10 și 11, această funcție de performanță interoghează simultan toate adaptoarele disponibile (Ethernet, Wi-Fi și adaptoare VPN active) pentru a accelera viteza de căutare domenii. Acceptă primul răspuns care sosește. Deoarece rezolvatorii ISP-ului local sunt geografic mai apropiați decât un server VPN îndepărtat, Windows acceptă frecvent răspunsul necriptat local, scurgând istoricul tău de navigare în afara tunelului.
2. Proxy-uri DNS transparente
Anumiți ISP-uri agresive folosesc tehnologie proxy transparentă pentru a impune filtrarea conținutului și supravegherea. Chiar dacă schimbi manual setările DNS în router sau în sistemul de operare către un furnizor terț, rețeaua ISP interceptează tot traficul prin portul DNS standard 53 și redirecționează forțat pachetele către propriile rezolvatori de monitorizare fără avertisment.
3. Retrogradări Dual-Stack IPv6
Multe rețele rezidențiale operează cu arhitectură dual-stack (IPv4 și IPv6). Dacă clientul VPN procesează în siguranță cererile IPv4, dar nu gestionează rutele IPv6, sistemele moderne de operare trimit automat interogări DNS prin interfața IPv6 necriptată, expunând activitățile tale.
4. Conflicte software și DNS over HTTPS (DoH) în browsere
Anumite suite antivirus terțe, extensii de browser și funcții independente DoH din browsere precum Chrome sau Firefox pot suprascrie setările adaptoarelor de rețea ale sistemului tău. Când aceste instrumente externe preiau controlul DNS-ului, ele ocolesc tunelul VPN și trimit cererile către rezolvatori comerciali terți.
Matricea cauzelor și soluțiilor scurgerilor DNS
Vezi cum funcționează diferitele declanșatoare și pașii tehnici necesari pentru a le neutraliza:
Declanșator scurgere | Mecanism tehnic | Nivel risc | Remediu principal |
|---|---|---|---|
Rezoluție multi-adaptor Windows | Windows interoghează toate adaptoarele simultan. | Ridicat | Aplică legarea DNS strictă pe un singur adaptor prin clientul SyncVPN. |
Proxy ISP transparent | ISP interceptează și redirecționează cererile prin portul 53 la gateway. | Critic | Rutează cererile DNS exclusiv prin tunel VPN criptat. |
Interogări IPv6 netratate | Cereri DNS IPv6 ocolesc tunelurile doar IPv4 pe rețele dual-stack. | Ridicat | Activează filtrarea scurgerilor IPv6 pe client sau rutare dual-stack nativă. |
Suprascriere DoH în browser | Browserul direcționează interogările către rezolvatori cloud externi peste HTTPS. | Moderat | Setează DNS-ul browserului să folosească valorile implicite ale sistemului pentru protecție VPN. |
Pașii pentru a testa o scurgere DNS în 60 de secunde
Diagnosticarea unei eventuale scurgeri DNS necesită un audit diagnostic simplu și obiectiv:
Verifică starea conexiunii:
Deschide aplicația VPN și conectează-te la un server din afara țării tale.Accesează instrumentul de diagnosticare IP și scurgeri:
În browser, accesează Testul SyncVPN pentru IP și scurgeri DNS.Examinează rezolvatorii activi:
Uită-te la secțiunea DNS din rezultatele testului.Interpretează rezultatele diagnosticului:
Conexiune sigură: Testul afișează exclusiv adresa IP, numele gazdei și locația serverului SyncVPN. Nu apare mențiunea ISP-ului tău sau a țării natale.
Scurgere DNS activă: Dacă vezi numele ISP-ului de acasă (de exemplu Comcast, Deutsche Telekom sau Vodafone) sau țara reală listate ca servere DNS în timp ce ești conectat la un server VPN străin, conexiunea ta scurge interogări DNS.
Cum să remediezi o scurgere DNS (3 metode dovedite)
Dacă auditul tău descoperă o scurgere, aplică aceste soluții tehnice verificate:
Metoda 1: Folosește un client desktop automatizat cu legare DNS la nivel de driver
Cea mai sigură apărare împotriva scurgerilor DNS este utilizarea unei aplicații care impune rutarea DNS la nivelul driverului adaptorului de rețea.
SyncVPN operează rezolvatori DNS proprietari fără loguri pe fiecare server fizic din rețeaua sa de peste 100 locații. Când urmezi configurarea oficială pentru instalare și utilizare SyncVPN pe Windows, software-ul desktop blochează adaptorul tău de rețea să folosească doar rezolvatori interni criptati, blocând activ rezoluția Windows Smart Multi-Homed și prevenind scurgerea pachetelor necriptate prin portul 53.
Metoda 2: Activează un Kill Switch automat
O întrerupere momentanee a rețelei poate determina resetarea tunelului VPN, expunând scurt interogările DNS către ISP-ul local. SyncVPN oferă un Kill Switch integrat pe toate planurile. Dacă tunelul criptat pică, Kill Switch blochează instantaneu toate adaptoarele de rețea, împiedicând revenirea la rezolvatorii ISP.
Metoda 3: Dezactivează rezoluția Smart Multi-Homed în Windows
Dacă folosești configurații manuale OpenVPN fără protecție automată la nivel client, poți dezactiva rezoluția multi-adaptor folosind Editorul de Politici Locale de Grup:
Apasă tasta Windows + R, tastează
gpedit.mscși apasă Enter.Navighează la: Computer Configuration > Administrative Templates > Network > DNS Client.
Găsește Turn off smart multi-homed name resolution.
Fă dublu clic pe politica respectivă, selectează Enabled și apasă OK.
Repornește calculatorul.
Arma secretă: Protecție avansată la nivel DNS cu SyncShield
Furnizorii tradiționali VPN tratează DNS-ul doar ca pe un instrument de căutare. SyncVPN valorifică infrastructura DNS privată pentru a transforma stratul de căutare într-un firewall activ de securitate cibernetică.
Cu SyncShield, tehnologia noastră proprietară de filtrare DNS:
Blocare trackere la stratul 0: Când o pagină web solicită un pixel de tracking, un script de analiză sau o baliză de marketing, SyncShield interceptează interogarea DNS la rezolvator și o anulează înainte ca codul de urmărire să se încarce în browser.
Neutralizare domenii malițioase: Portalurile de phishing, nodurile de livrare ransomware și serverele cunoscute de comandă și control malware sunt blocate instantaneu la faza de rezolvare.
Viteze mai mari de navigare: Eliminând scripturile publicitare înainte de a încărca conținut multimedia voluminos, filtrarea DNS reduce consumul de bandă și timpul de încărcare a paginilor.
Întrebări frecvente (FAQ)
ISP-ul tău poate vedea ce site-uri vizitezi dacă ai o scurgere DNS?
Da. Dacă există o scurgere DNS, ISP-ul primește toate interogările de domenii pe care le generezi. Deși criptarea HTTPS împiedică vizualizarea URL-urilor specifice sau conținutul formularelor, ei știu exact ce domenii vizitezi și când.
Care este diferența dintre o scurgere IP și una DNS?
O scurgere IP expune adresa IP numerică autentică și locația fizică a dispozitivului către site-urile vizitate. O scurgere DNS arată lista domeniilor pe care le vizitezi ISP-ului local, chiar dacă site-urile văd o adresă IP VPN mascata.
Schimbarea DNS în Windows la 1.1.1.1 oprește scurgerile DNS fără VPN?
Nu. Chiar dacă folosești Cloudflare (1.1.1.1) sau Google (8.8.8.8) pentru a evita rezolvatorul implicit ISP, cererile DNS standard rămân necriptate. ISP-ul poate intercepta și citi aceste interogări pe portul 53, iar proxy-urile ISP transparente vor suprascrie setările personalizate.
Rezumat și concluzii cheie
O scurgere DNS ocolește tunelul tău criptat, dezvăluind toată istoricul tău de navigare ISP-ului local.
Funcții complexe ale sistemului de operare precum rezoluția Windows Smart Multi-Homed declanșează adesea scurgeri pe conexiuni VPN configurate greșit.
Poți verifica conexiunea în câteva secunde folosind instrumentul nostru online de diagnosticare IP și scurgeri.
SyncVPN elimină scurgerile DNS prin filtrare automată la nivel driver, rezolvatori zero-log privați în peste 100 locații și protecție integrată prin Kill Switch.
Activând SyncShield transformi stratul DNS într-un scut activ împotriva scripturilor de urmărire și rețelelor publicitare malițioase.