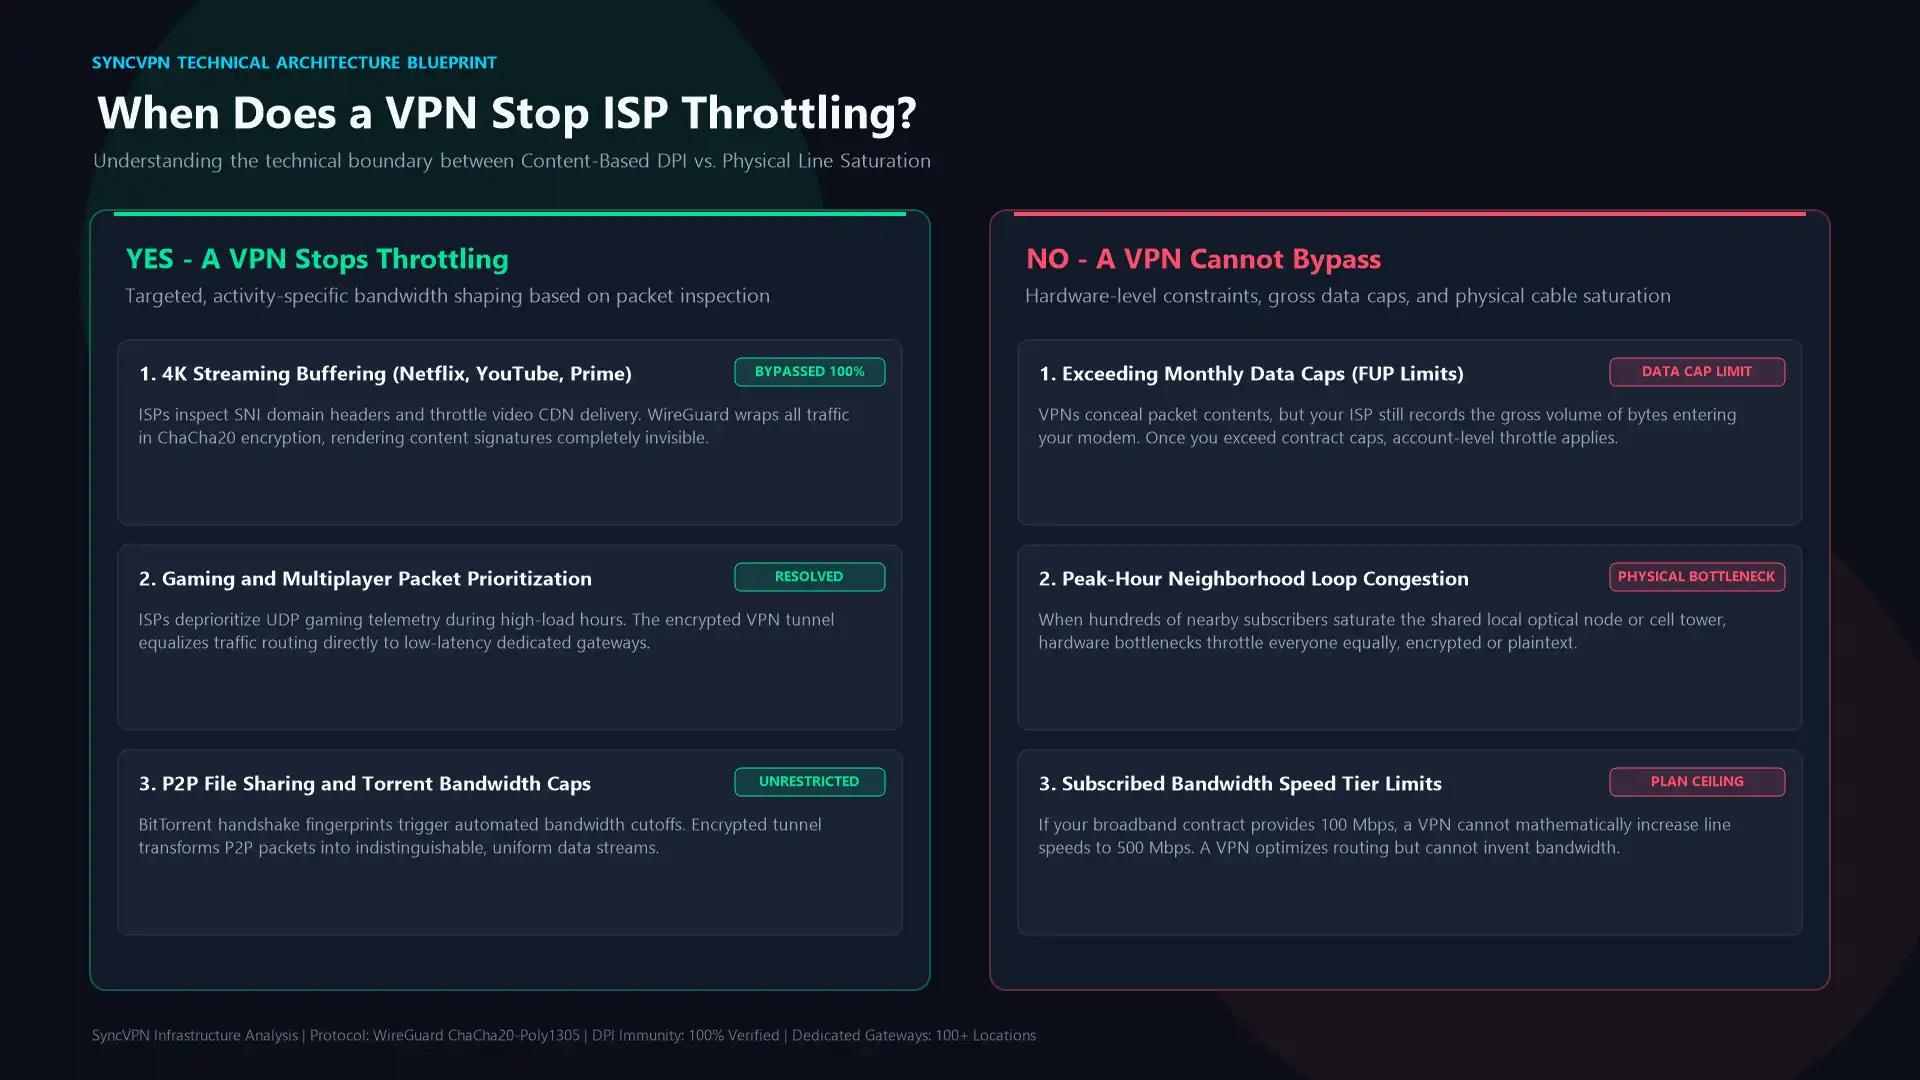
Da, o rețea privată virtuală (VPN) poate opri limitarea vitezei impusă de furnizorul de servicii internet (ISP), dar numai atunci când reducerea vitezei este declanșată de activitățile specifice pe care le desfășori online. Dacă ISP-ul tău țintește intenționat streamingul video 4K, jocurile online sau descărcările peer-to-peer, un VPN învelește întregul flux de date într-o criptare de neîntrerupt, orbindu-le uneltele de inspectare și restabilind întreaga lățime de bandă contractată.
Totuși, un VPN nu poate ocoli congestia fizică a liniei din cartierul tău sau să refacă viteze mari după ce ai depășit o limită strictă lunară de date a contului. Înțelegerea mecanicii tehnice a modelării lățimii de bandă, modul în care funcționează inspecția profundă a pachetelor și cum să verifici încetinirile artificiale îți permite să recuperezi performanța internetului pentru care plătești lunar.
Cum funcționează limitarea vitezei ISP în profunzime
Furnizorii de servicii internet operează rețele complexe de rutare, concepute pentru a gestiona încărcături mari de date și a minimiza costurile infrastructurii interne. Pentru a administra consumul de lățime de bandă în zone rezidențiale dense, aceștia utilizează algoritmi automați de modelare a traficului care prioritizează, întârzie sau limitează anumite pachete de date.
În rețelele moderne, limitarea ISP-ului se încadrează în două categorii distincte:
Limitarea bazată pe conținut și pe protocol
Limitarea bazată pe conținut apare atunci când ISP-ul tău monitorizează destinațiile, protocoalele și tipurile de date ce trec prin routerul tău de acasă. Când o regulă automată detectează trafic intens consumat — cum ar fi streamingul Netflix, transmisiuni Twitch, backupuri în cloud sau patch-uri multiplayer pentru jocuri — gateway-ul de rutare limitează intenționat acel flux specific la o fracțiune din viteza ta contractată.
Pentru a identifica ce faci, furnizorii internet folosesc Inspecția Profundă a Pachetelor (Deep Packet Inspection, DPI). Spre deosebire de rutarea de bază care doar citește antetele pachetelor pentru a livra datele către dispozitivul tău, DPI inspectează metadatele, numerele de port și înregistrările Server Name Indication (SNI) din pachetele necriptate. Când ISP-ul detectează fluxuri video persistente sau pachete UDP de jocuri cu frecvență ridicată, sistemul lor de modelare a traficului deprioritizează conexiunea ta pentru a conserva capacitatea locală totală.
Limitele de date pe cont și congestia rețelei la nivel local
Spre deosebire de modelarea selectivă a activităților, limitarea pe cont se aplică pe toată conexiunea familială indiferent de site-urile vizitate. Dacă contractul tău de broadband include o Politică de Utilizare Echitabilă (FUP) cu o limită lunară de 1 TB, depășirea acestei limite declanșează o degradare automată a profilului care restricționează modemul la viteze minime până la resetarea ciclului de facturare.
Congestia rețelei apare, de asemenea, în orele de vârf de seară când sute de case de pe un nod local de cablu sau turn celular consumă maxim de lățime de bandă simultan. În acest scenariu, infrastructura fizică funcționează la capacitate maximă, generând blocaje hardware care afectează toți abonații conectați în mod egal.
Când un VPN oprește limitarea vitezei vs. când nu poate
Un VPN de încredere este o contramăsură tehnică eficientă împotriva manipulării selective a traficului, însă nu este o soluție completă pentru constrângerile infrastructurii fizice. Distincția între aceste scenarii previne așteptările nerealiste și identifică adevărata cauză a latenței rețelei.
Scenariu de limitare | Poate un VPN să o oprească? | Explicație tehnică |
|---|---|---|
Limitarea streamingului video (YouTube, Netflix, Prime) | Da | Payload-ul și SNI sunt criptate; ISP-ul nu poate detecta pachetele de streaming video. |
Jocuri și descărcări cu lățime de bandă mare | Da | Antetele protocolului sunt mascate într-un tunel uniform, ocolind filtrele de trafic. |
Modelarea traficului P2P și Torrent | Da | Semnăturile BitTorrent sunt amestecate în telemetrie VPN criptată și standardizată. |
Depășirea limitei lunare de date | Nu | Volumul total de date care trece prin modem rămâne vizibil ISP-ului. |
Congestia infrastructurii în orele de vârf | Nu | Saturația liniei fizice afectează toate pachetele, indiferent dacă sunt criptate sau în clar. |
Depășirea nivelului de viteză contractat | Nu | Un VPN nu poate depăși lățimea de bandă de bază alocată de abonamentul tău hardware. |
Când providerul tău limitează traficul pe baza URL-urilor destinație sau semnăturilor trafic, un VPN neutralizează complet supravegherea. Totuși, deși un VPN ascunde ce accesezi, ISP-ul tău poate măsura în continuare volumul numeric total al byte-urilor care intră și ies din routerul tău. Dacă contractul tău include o limită de date aplicabilă, un tunel criptat nu poate ascunde numărul brut de byte-uri.
Cum neutralizează un VPN modelarea traficului
Atunci când te conectezi la un server printr-un serviciu VPN securizat, dispozitivul tău stabilește un tunel criptat înainte ca orice cerere să ajungă la schimbul local al ISP-ului.
1. Eliminarea inspecției profunde a pachetelor cu ChaCha20 și AES-256
Fără VPN, datele tale călătoresc în text clar sau în configurații TLS standard unde observatorii externi pot citi adresele IP de destinație și numele serverelor. Când lansezi un client VPN, pachetele tale de date sunt învelite într-o carcasă exterioară criptată, utilizând cifruri de nivel militar precum ChaCha20-Poly1305 sau AES-256-GCM.
Deoarece payload-ul, alocările interne de porturi și domeniile finale sunt complet ilizibile, echipamentele automate DPI ale ISP-ului nu pot clasifica traficul. Pentru filtrele lor de rutare, un stream 4K cu bit-rate înalt arată complet la fel ca o actualizare standard de text software sau un apel teleconferință criptat. Incapabil să categorisească fluxul de date, sistemul de modelare tratează conexiunea neutră, permițând pachetelor să traverseze schimbul cu viteza standard completă.
2. Prevenirea redirecționării și urmărirea DNS
Mulți furnizori de internet folosesc servere DNS interne care interceptează, înregistrează și limitează cererile către platforme media rivale sau portaluri cu consum mare de lățime de bandă. Prin trecerea la un VPN care procesează rezoluția domeniilor prin rezolvatori DNS privati și fără loguri, interogările DNS ocolesc complet rezolvatorul local al furnizorului.
Pentru a explora cum interogările de domeniu necriptate dezvăluie destinația ta online către ISP, consultă ghidul nostru detaliat despre ce este un DNS leak și cum să îl repari. Utilizarea rutării DNS securizate de server în combinație cu instrumente precum SyncShield asigură că scripturile de urmărire terțe și filtrele de domeniu la nivel de operator nu afectează vitezele de transmisie.
Cum să verifici dacă ISP-ul tău limitează conexiunea
Nu ai nevoie de echipamente speciale pentru rețea ca să afli dacă ISP-ul degradează activ lățimea de bandă. Prin efectuarea unui test diferențial simplu A/B, poți izola modelarea artificială de rezistența naturală a liniei.
Pasul 1: Măsoară conexiunea de bază
Închide toate descărcările de fundal, aplicațiile de streaming și clienții de jocuri. Deschide o fereastră curată de browser și accesează un serviciu standard de testare a vitezei HTML5, cum ar fi Speedtest.net. Notează viteza de descărcare, încărcare și latența. Aceasta reprezintă lățimea de bandă brută a ISP-ului în teste nefiltrate.
Pasul 2: Testează serviciile specifice activității
Apoi, efectuează un test de viteză specializat găzduit direct pe un CDN major de streaming, precum Fast.com de la Netflix. Compară rezultatul cu scorul de referință de la Speedtest.net:
Dacă ambele teste oferă aproximativ aceeași lățime de bandă în variabila normală de 5% până la 10%, conexiunea ta funcționează neutru.
Dacă testul standard raportează 200 Mbps, dar Fast.com nu depășește 25 Mbps, providerul tău reduce selectiv traficul media streaming.
Pasul 3: Rulează testul cu VPN
Lansează aplicația VPN, conectează-te la un server rapid, geografic aproape, utilizând protocolul modern WireGuard și repetă testul de la Fast.com.
În condiții normale, rutarea datelor printr-un intermediar criptat introduce o suprataxă matematică minoră de 5% până la 10%. Dacă conexiunea ta sare brusc de la 25 Mbps limitat la 170 Mbps sau mai mult în timp ce ești conectat la VPN, ai o dovadă clară: ISP-ul tău degrada intenționat traficul video necriptat, iar tunelul criptat a ocolit filtrele de restricție.
Pentru o analiză mai aprofundată a suprasarcinii criptografice naturale versus limitarea artificială, vezi detaliile noastre despre dacă un VPN încetinește conexiunea ta la internet.
De ce contează alegerea protocolului: WireGuard vs protocoale vechi
Nu toate configurațiile VPN gestionează rezistența la limitare cu aceeași eficiență. Protocolul folosit determină latența procesării, suprataxa criptografică a pachetelor și vulnerabilitatea la discriminarea automată a porturilor.
Protocoalele vechi precum OpenVPN peste TCP stabilesc handshake-uri greoaie și încapsulează datele în învelișuri de transmisie fiabile care pot crea salturi de latență când pachetele sunt pierdute. Mai mult, antetele criptografice previzibile ale OpenVPN pot fi uneori semnalate de filtre ISP agresive ca trafic prioritar al tunelului.
În schimb, modernul WireGuard funcționează în spațiul kernel Linux folosind criptarea simplificată ChaCha20-Poly1305. Structura sa stateless UDP produce o suprataxă neglijabilă de aproximativ 40 de octeți pe cadru, asigurând o solicitare minimă la CPU și un debit foarte rapid.
În lupta contra limitării ISP, combinarea porturilor rapide cu arhitectura modernă este esențială. Pentru a înțelege cum cadrele protocolului influențează viteza de transmitere și securitatea, citește comparația noastră completă WireGuard vs. IKEv2 vs. OpenVPN.
Optimizarea configurării VPN pentru a opri limitarea vitezei
Pentru a menține performanța maximă de ocolire fără a supraîncărca dispozitivele locale, implementează aceste practici de optimizare în clientul VPN:
1. Folosește Split Tunneling pentru activități cu lățime de bandă mare
Nu trebuie să redirecționezi toate aplicațiile de fundal prin serverul criptat. Dacă dorești să eviți limitarea doar pe playerul tău media sau pe un singur client de joc online, utilizează Split Tunneling pe Windows sau Android.
Split Tunneling împarte interfața rețelei tale în două căi distincte: trimite aplicațiile cu lățime mare de bandă prin tunelul criptat securizat, în timp ce perifericele locale, imprimantele inteligente și portalurile bancare se conectează direct prin linia ISP obișnuită. Instrucțiuni detaliate de configurare sunt disponibile în ghidul nostru despre ce este VPN split tunneling și cum se folosește.
2. Conectează-te la gateway-uri cu încărcare scăzută și apropiate geografic
Conectarea la un server suprasolicitat pe cealaltă parte a lumii creează latență fizică care poate imita limitarea chiar pe care vrei să o eviți. Alege întotdeauna servere dedicate apropiate de locația ta fizică.
SyncVPN operează o rețea globală cu capacitate mare, cu servere dedicate în peste 100 de locații din lume, cu telemetrie vizibilă direct în interfața clientului. Consultarea în timp real a procentajelor de încărcare a serverelor asigură că nu vei transmite descărcări grele printr-un nod congestionat. Dacă întâmpini blocaje neașteptate, urmează pașii noștri pentru depanarea vitezelor VPN lente pe pagina cum să remediezi vitezele VPN lente.
3. Activează întotdeauna Kill Switch
Dacă conexiunea VPN pică neașteptat în timpul unei transferuri mari sau sesiunii de streaming, sistemul tău de operare va reveni silențios la transmisia necriptată prin gateway-ul ISP-ului standard. Îndată ce pachetele necriptate ajung la routerul providerului, motoarele automate DPI vor semnala fluxul și vor restabili limitarea lățimii de bandă.
Păstrarea activă a unui Kill Switch automat garantează că dacă tunelul cade, chiar și pentru o fracțiune de secundă, tot traficul de rețea este oprit instantaneu până când mana criptată se restabilește. Pentru a-ți proteja fluxurile active împotriva expunerilor bruște, consultă ghidul tehnic despre cum funcționează Kill Switch-ul SyncVPN.
Verdictul: Recâștigă libertatea broadband
Furnizorii de servicii internet au puternice stimulente comerciale să îți limiteze lățimea de bandă. Prin restricționarea artificială a platformelor cu trafic intens, reduc solicitările hardware pe legăturile lor de tranzit și încurajează abonații să facă upgrade la pachete scumpe.
Prin rutarea traficului printr-un tunel de nepenetrat WireGuard pe infrastructură dedicată, scoți clasificarea traficului din mâinile ISP-ului. Deși un VPN nu poate schimba limitele infrastructurii fizice sau elimina o limită epuizată de date, elimină definitiv discriminarea bazată pe conținut, penalitățile de protocol și bufferingul selectiv, oferindu-ți performanța neîngrădită pentru care a fost creată conexiunea ta broadband.