Um vazamento de DNS ocorre quando suas requisições de internet ignoram seu túnel criptografado da VPN e vão diretamente para os servidores DNS não criptografados do seu Provedor de Serviços de Internet (ISP). Essa falha de segurança revela todos os sites que você visita, consultas de pesquisa que faz e serviços online que utiliza para observadores da rede, mesmo enquanto sua VPN parece estar conectada e exibe um endereço IP mascarado.
O Sistema de Nomes de Domínio é a camada fundamental de tradução da internet moderna. Ele converte nomes de domínio amigáveis como syncvpn.com em endereços IP numéricos compreensíveis para computadores. Quando você se conecta a uma VPN premium, cada pesquisa DNS deve ser criptografada dentro do túnel seguro e resolvida exclusivamente por servidores DNS privados e sem registro. Contudo, conflitos no sistema operacional, interceptadores agressivos do ISP e adaptadores de rede mal configurados podem causar essas consultas escaparem para a rede aberta. Neste guia, explicamos como ocorrem vazamentos de DNS, por que eles comprometem sua privacidade online, como realizar um teste diagnóstico imediato e como corrigir vazamentos permanentemente.
Como Funciona o Sistema de Nomes de Domínio (E Onde Ele Falha)
Para entender um vazamento de DNS, é preciso analisar como seu computador navega na web em condições normais:
Cada vez que você digita um endereço web no seu navegador, clica em um link ou abre um aplicativo, seu dispositivo não se conecta imediatamente. Computadores não entendem nomes de domínio alfabéticos; eles comunicam exclusivamente por endereços IP numéricos. Para entender a estrutura subjacente desses endereços, consulte nosso guia sobre o que é um endereço IP e como ele funciona.
Seu dispositivo envia uma consulta para um servidor DNS recursivo perguntando: "Qual o endereço IP numérico deste domínio?"
O resolvedor DNS consulta os registros do domínio nos servidores raiz e autoritativos.
O resolvedor envia o IP numérico de volta ao seu computador.
Seu computador se conecta ao servidor web de destino e carrega a página.
Sem uma VPN criptografada, seu roteador atribui automaticamente essa tarefa de tradução ao seu ISP local. Como o ISP opera o resolvedor, ele mantém um registro completo e carimbado de cada nome de domínio que você consulta. Embora alguns usuários tentem usar proxies DNS inteligentes ou resolvedores terceirizados sem criptografia, essas ferramentas não criptografam seus dados em trânsito; nossa análise detalhada de VPN vs. Proxy vs. DNS Inteligente mostra por que resolvedores sem criptografia tornam seu tráfego totalmente visível para bisbilhoteiros de rede.
O Que Acontece Durante um Vazamento de DNS?
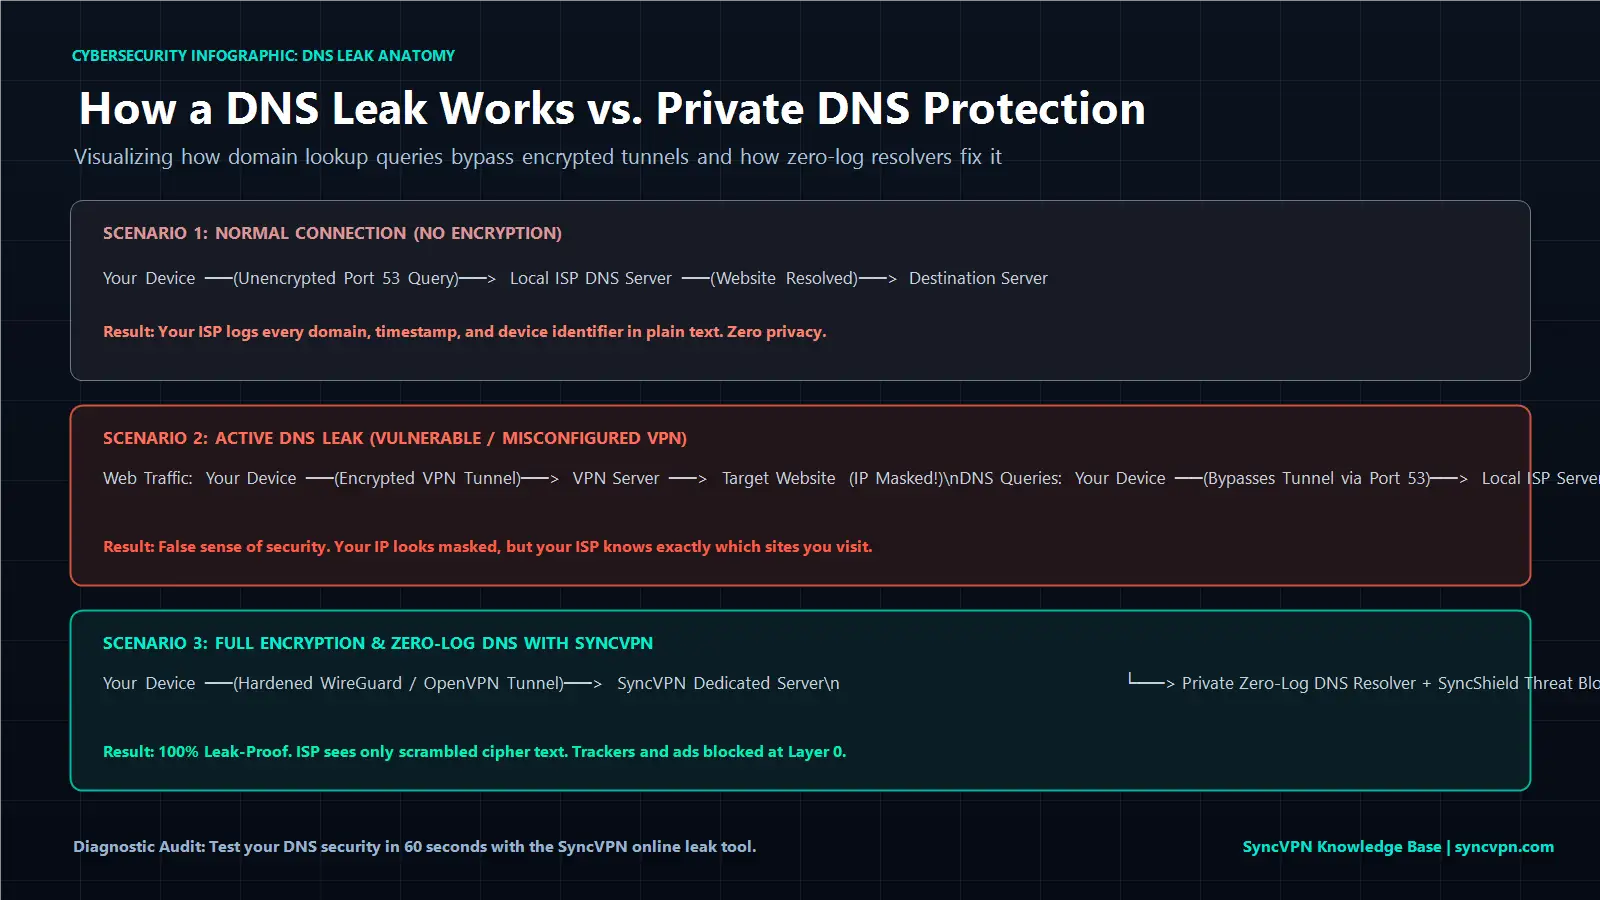
Ao conectar-se a uma Rede Privada Virtual criptografada, o software cliente estabelece um túnel criptográfico seguro usando protocolos robustos. Protocolos modernos como WireGuard e OpenVPN encapsulam tanto seus pacotes de dados quanto suas pesquisas DNS; você pode comparar como diferentes padrões de criptografia gerenciam handshakes de conexão em nosso guia sobre WireGuard vs. IKEv2 vs. OpenVPN. Simultaneamente, a VPN configura seu sistema operacional para redirecionar todo o tráfego DNS para longe do seu ISP e dentro de resolvedores DNS privados e criptografados operados diretamente na rede do servidor VPN.
Um vazamento de DNS ocorre quando essa redireção falha.
Seu tráfego principal da internet pode viajar pelo túnel criptografado, enganando com sucesso sua localização geográfica em sites padrão de checagem de IP. Ainda assim, nos bastidores, seu sistema operacional continua enviando consultas de pesquisa DNS pela conexão local não criptografada do ISP na porta padrão 53.
O resultado perigoso: seu endereço IP visível indica que você está em Frankfurt ou Zurique, mas os logs do seu ISP local mostram que você acabou de acessar seu portal bancário pessoal, fóruns médicos e plataformas de streaming da sua sala de estar. Em muitos casos, roteamentos DNS mal configurados levam ao problema frustrante onde sua VPN está conectada, mas os sites não carregam, porque seu sistema está preso entre resolvedores de rede conflitantes.
Causas Principais dos Vazamentos de DNS
Vazamentos de DNS raramente são causados por atividades maliciosas deliberadas; normalmente decorrem de particularidades no nível do sistema e táticas agressivas de roteamento do ISP:
1. Resolução Inteligente Multi-Homed do Windows
Introduzida no Windows 8 e expandida no Windows 10 e 11, essa função de desempenho consulta todos os adaptadores de rede disponíveis simultaneamente (Ethernet, Wi-Fi e adaptadores VPN ativos) para acelerar a velocidade da consulta de domínios. Aceita a resposta que chegar primeiro. Como os resolvedores do ISP local são geograficamente mais próximos que um servidor VPN remoto, o Windows frequentemente aceita a resposta local não criptografada, vazando seu histórico de navegação fora do túnel.
2. Proxies DNS Transparentes
Alguns ISPs agressivos usam tecnologia de proxy transparente para aplicar filtragem de conteúdo e vigilância. Mesmo se você mudar manualmente as configurações DNS no seu roteador ou sistema, a rede do ISP intercepta todo o tráfego na porta padrão 53 e redireciona compulsoriamente os pacotes para seus próprios resolvedores de monitoramento, sem aviso.
3. Retornos de Consulta IPv6 Dual-Stack
Muitas redes residenciais operam arquitetura dual-stack (oferecendo IPv4 e IPv6). Se seu cliente VPN roteia as requisições IPv4 com segurança, mas não gerencia as tabelas IPv6, sistemas operacionais modernos enviam automaticamente consultas DNS pelo interface IPv6 não criptografada, expondo suas atividades.
4. Conflitos de Software e DNS sobre HTTPS (DoH) no Navegador
Certos antivírus de terceiros, extensões de navegador e recursos independentes de DNS sobre HTTPS em navegadores como Chrome ou Firefox podem substituir as configurações do adaptador de rede do seu sistema. Quando essas ferramentas externas controlam o roteamento DNS, elas contornam o túnel VPN e enviam consultas para resolvedores comerciais terceirizados.
Matriz de Causas Raiz e Soluções para Vazamentos de DNS
Veja como diferentes gatilhos de vazamentos DNS operam e os passos técnicos para neutralizá-los:
Gatilho do Vazamento | Mecanismo Técnico | Nível de Risco | Correção Primária |
|---|---|---|---|
Resolução Multi-Homed do Windows | Windows consulta todos os adaptadores físicos e virtuais simultaneamente. | Alto | Aplicar vinculação DNS estrita a um único adaptador via cliente SyncVPN. |
Proxy ISP Transparente | ISP intercepta e redireciona consultas da Porta 53 padrão no gateway. | Crítico | Roteie consultas DNS exclusivamente pelo túnel VPN criptografado. |
Consultas IPv6 Não Gerenciadas | Consultas DNS IPv6 contornam túneis IPv4 apenas em redes dual-stack. | Alto | Habilitar filtro de vazamento IPv6 no cliente ou roteamento dual-stack nativo. |
Overrides de DoH no Navegador | Navegador direciona consultas a resolvedores externos na nuvem via HTTPS. | Moderado | Definir DNS do navegador para usar padrões do sistema e herdar proteção VPN. |
Passo a Passo: Como Testar Vazamento de DNS em 60 Segundos
Diagnosticar se seu dispositivo está sofrendo vazamento de DNS requer uma simples auditoria objetiva:
Verifique seu Status de Conexão:
Abra seu aplicativo VPN e conecte-se a um servidor fora do país onde você está.Acesse a Ferramenta de Diagnóstico de IP e Vazamento:
No navegador, acesse o Teste de IP e Vazamento DNS do SyncVPN.Confira os Resolvedores Ativos:
Analise a seção DNS dos resultados do teste.Interprete os Resultados:
Conexão Segura: O teste mostra somente o endereço IP, hostname e localização do servidor SyncVPN. Nenhum ISP residencial ou país de origem é listado.
Vazamento de DNS Ativo: Se aparecer o nome do seu ISP residencial (como Comcast, Deutsche Telekom ou Vodafone) ou seu país real listado em servidores DNS durante a conexão com servidor VPN estrangeiro, sua conexão está vazando consultas DNS.
Como Corrigir um Vazamento de DNS (3 Métodos Comprovados)
Se o seu teste revelar um vazamento, aplique estas soluções técnicas comprovadas:
Método 1: Use um Cliente Desktop Automatizado com Vinculação DNS em Nível de Driver
A defesa mais confiável contra vazamentos de DNS é usar um aplicativo que imponha o roteamento DNS ao nível do driver do adaptador de rede.
O SyncVPN opera seus próprios resolvedores DNS privados e sem registro em cada servidor bare-metal na sua rede com mais de 100 localidades. Quando você segue nossa instalação oficial para instalar e usar o SyncVPN no Windows, o software trava seu adaptador de rede para usar apenas resolvedores internos criptografados, bloqueando a resolução Windows Smart Multi-Homed e impedindo pacotes não criptografados de escaparem pela Porta 53.
Método 2: Ative um Kill Switch Automatizado
Uma breve instabilidade na rede pode fazer seu túnel VPN ser reiniciado, expondo momentaneamente consultas DNS em segundo plano para seu ISP local. O SyncVPN inclui um Kill Switch integrado em todos os planos. Se o túnel criptografado desconectar, o Kill Switch congela imediatamente todos os adaptadores de rede, impedindo que seu dispositivo recorra aos resolvedores do ISP.
Método 3: Desative a Resolução Multi-Homed Inteligente no Windows
Se você usa configurações manuais do OpenVPN sem proteção automatizada pelo cliente, pode desativar a resolução multi-homed via Editor de Política de Grupo Local:
Pressione a tecla Windows + R, digite
gpedit.msce pressione Enter.Navegue até: Configuração do Computador > Modelos Administrativos > Rede > Cliente DNS.
Localize Desativar resolução inteligente multi-homed de nomes.
Dê um duplo clique na política, selecione Ativado e clique em OK.
Reinicie seu computador.
A Arma Secreta: Proteção Contra Ameaças em Nível DNS com SyncShield
Provedores tradicionais de VPN tratam o DNS apenas como ferramenta de pesquisa. O SyncVPN usa infraestrutura privada para transformar sua camada de pesquisa em um firewall ativo de cibersegurança.
Com o SyncShield, nossa tecnologia proprietária de filtragem DNS:
Bloqueio de Rastreadores na Camada 0: Quando uma página web solicita um pixel de rastreamento, script analítico ou beacon de marketing, o SyncShield intercepta a consulta DNS no resolvedor do servidor e a descarta antes mesmo do código de rastreamento ser baixado para o navegador.
Neutralização de Domínios Maliciosos: Portais de phishing, nós de entrega de ransomware e servidores conhecidos de comando e controle de malware são bloqueados instantaneamente na fase de resolução.
Navegação mais Rápida: Ao bloquear scripts publicitários antes da carga de seus pesados conteúdos multimídia, a filtragem DNS reduz visivelmente o consumo de banda e o tempo de carregamento.
Perguntas Frequentes (FAQ)
Seu ISP pode ver os sites que você visita se o DNS vazar?
Sim. Se seu DNS vazar, seu ISP recebe todas as consultas de domínio que você gera. Embora a criptografia HTTPS evite que eles vejam a URL exata da subpágina ou o conteúdo de formulários, eles sabem exatamente quais domínios você visita e quando os acessa.
Qual a diferença entre vazamento de IP e vazamento de DNS?
Um vazamento de IP expõe o endereço IP numérico autêntico do seu dispositivo e sua localização física aos sites de destino. Um vazamento de DNS expõe a lista dos nomes de domínio dos sites que você visita para seu ISP local, mesmo quando os sites de destino veem um endereço IP mascarado da VPN.
Mudar o DNS no Windows para 1.1.1.1 impede vazamentos de DNS sem VPN?
Não. Embora usar Cloudflare (1.1.1.1) ou Google (8.8.8.8) direcione as pesquisas para fora do resolvedor padrão do ISP, consultas DNS padrão continuam totalmente não criptografadas. Seu ISP ainda pode interceptar e ler consultas abertas pela Porta 53 e proxies transparentes do ISP sobrepõem suas configurações personalizadas.
Resumo e Pontos Principais
Um vazamento de DNS contorna seu túnel criptografado, expondo seu histórico completo de navegação para seu ISP local.
Recursos complexos do sistema operacional como a resolução inteligente multi-homed do Windows frequentemente causam vazamentos em conexões VPN mal configuradas.
Você pode auditar sua conexão em segundos usando nossa ferramenta online de diagnóstico de IP e vazamentos.
O SyncVPN elimina vazamentos de DNS com filtragem automatizada em nível de driver, resolvedores privados sem registros dedicados em 100+ locais e proteção integrada com Kill Switch.
Ativar o SyncShield transforma sua camada DNS em um escudo ativo contra scripts de rastreamento e redes publicitárias maliciosas.