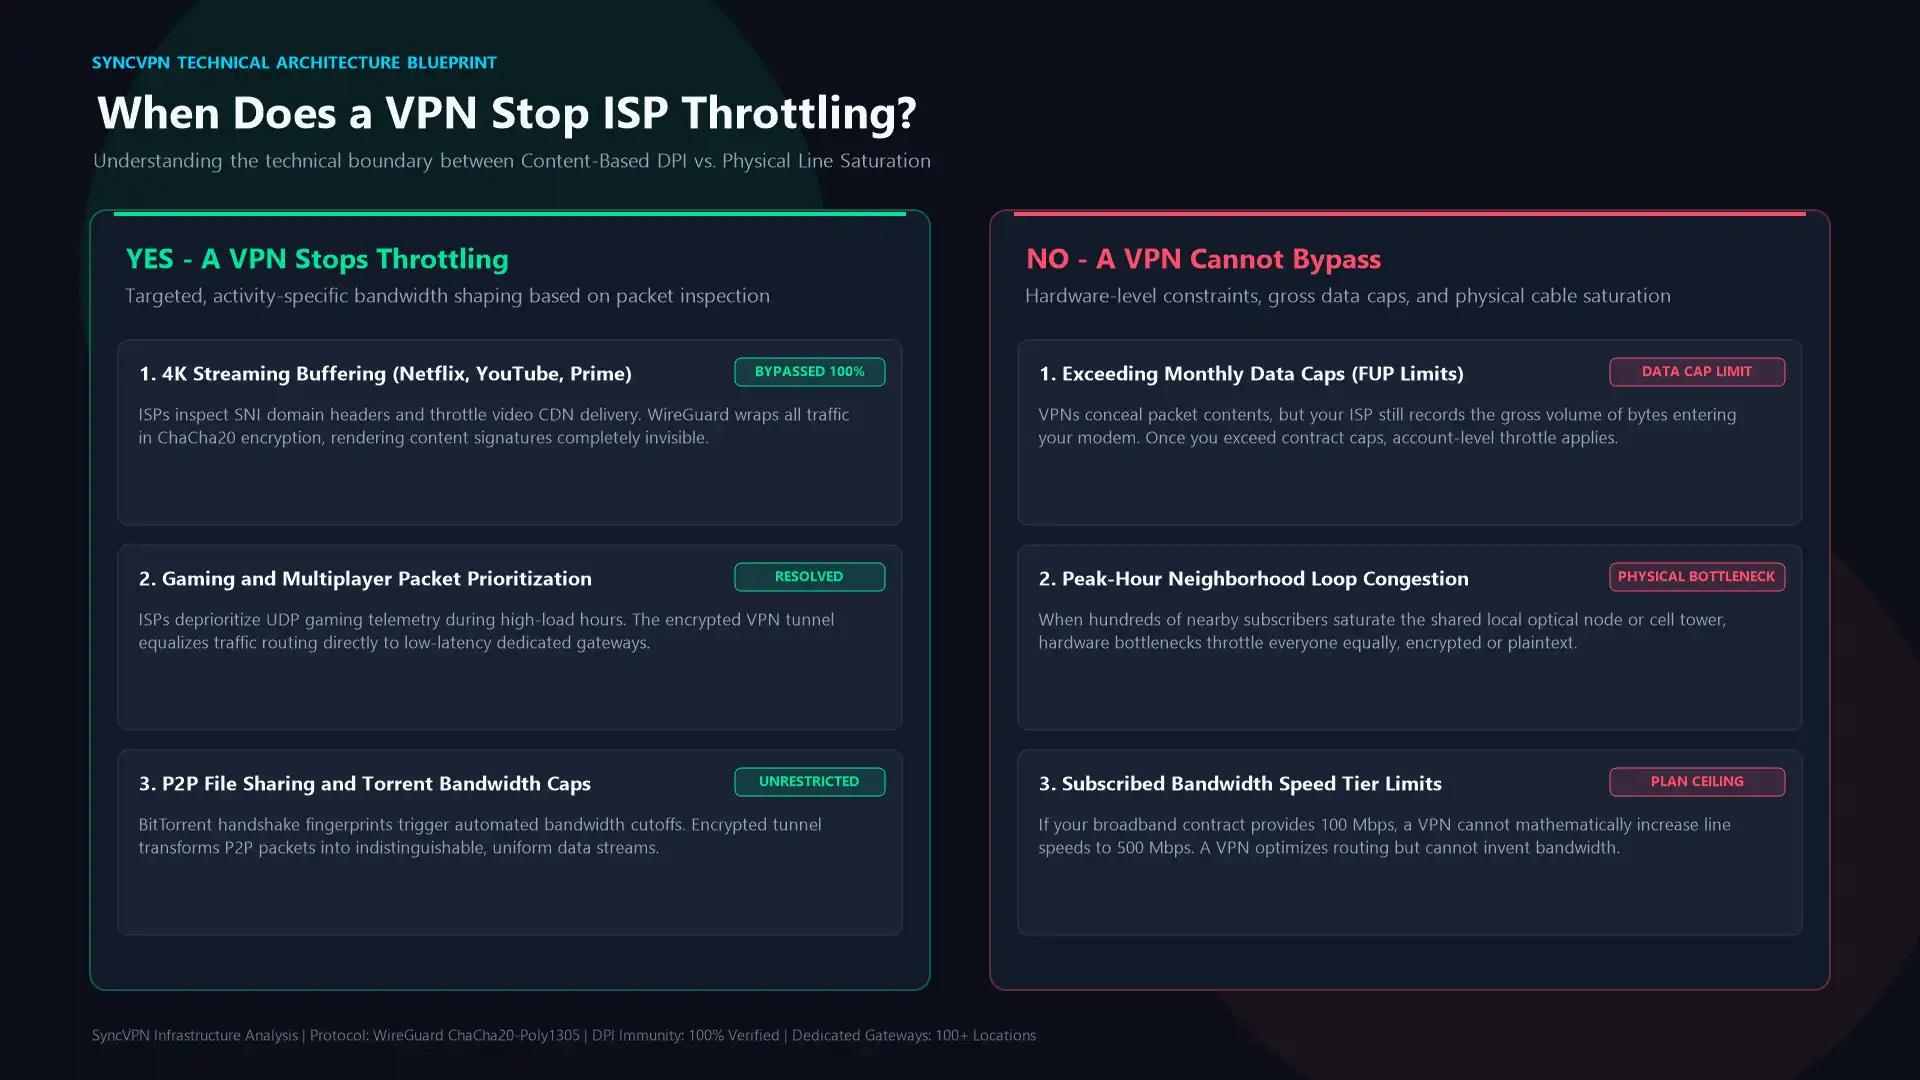
Tak, wirtualna sieć prywatna (VPN) może zatrzymać ograniczanie prędkości przez dostawcę internetu (ISP), ale tylko wtedy, gdy spadek prędkości jest wywołany konkretnymi działaniami wykonywanymi online. Jeśli ISP celowo ogranicza streaming wideo 4K, gry online lub pobieranie plików z sieci peer-to-peer, VPN owija cały Twój strumień danych w niezłomne szyfrowanie, uniemożliwiając narzędziom inspekcji dostawcy oglądanie ruchu i przywracając pełną przepustowość bazową.
Jednak VPN nie może ominąć fizycznych zatorów w Twojej okolicy ani przywrócić wysokich prędkości po przekroczeniu miesięcznego limitu danych. Zrozumienie techniki kształtowania pasma, działania głębokiej inspekcji pakietów (DPI) oraz metod weryfikacji sztucznych spowolnień pozwala odzyskać wydajność internetu za którą płacisz co miesiąc.
Jak działa ograniczanie prędkości przez ISP od środka
Dostawcy usług internetowych zarządzają złożonymi sieciami trasowania, które równoważą duże obciążenia danych i minimalizują koszty infrastruktury. Aby kontrolować zużycie pasma w gęsto zaludnionych rejonach, stosują automatyczne algorytmy kształtowania ruchu, które priorytetyzują, opóźniają lub ograniczają wybrane pakiety danych.
W nowoczesnych sieciach ograniczanie prędkości ISP dzieli się na dwie kategorie:
Ograniczanie bazujące na treści i protokole
Ograniczanie bazujące na treści zachodzi, gdy ISP monitoruje docelowe adresy, protokoły i typy danych przepływające przez Twój router. Gdy automatyczne reguły wykryją intensywny ruch - np. streaming Netflix, transmisje Twitch, kopie zapasowe w chmurze czy aktualizacje multiplayer - to brama routingu celowo ogranicza ten strumień do ułamka zamówionej prędkości.
Do identyfikacji działań dostawcy służy Głęboka Inspekcja Pakietów (DPI). W odróżnieniu od podstawowego routingu, który czyta tylko nagłówki pakietów, DPI analizuje metadane, numery portów i dane Server Name Indication (SNI) w pakietach niezaszyfrowanych. Gdy ISP wykryje utrzymujące się bufory wideo lub intensywny ruch UDP w grach, ich kolejka kształtowania ruchu obniża priorytet Twojego połączenia, by ochronić lokalne zasoby.
Limity na poziomie konta i przeciążenia sieci
W odróżnieniu od kształtowania aktywności, ograniczanie na poziomie konta dotyczy całej Twojej łączności niezależnie od odwiedzanych stron. Gdy w umowie masz zapisane limity danych (FUP) np. 1 TB miesięcznie, przekroczenie tej wartości uruchamia automatyczne obniżenie profilu, ograniczając modem do minimalnej prędkości do kolejnego cyklu rozliczeniowego.
Podobnie przeciążenie sieci pojawia się w godzinach szczytu, gdy setki gospodarstw domowych na lokalnym węźle kablowym lub nadajniku komórkowym korzystają z maksymalnej przepustowości. W takim wypadku fizyczna infrastruktura działa na pełnej wydajności, tworząc wąskie gardła sprzętowe wpływające na każdego abonenta równo.
Kiedy VPN zatrzymuje ograniczanie, a kiedy nie
Solidny VPN jest skutecznym środkiem technicznym przeciw selektywnej manipulacji ruchem, ale nie rozwiązuje ograniczeń fizycznej infrastruktury. Rozróżnienie tych scenariuszy zapobiega nierealistycznym oczekiwaniom i wskazuje prawdziwą przyczynę opóźnień w sieci.
Scenariusz ograniczania | Czy VPN zatrzyma? | Wyjaśnienie techniczne |
|---|---|---|
Ograniczanie streamingu wideo (YouTube, Netflix, Prime) | Tak | Payload i SNI są zaszyfrowane; ISP nie wykryje pakietów streamingu wideo. |
Gry i pobieranie dużych plików | Tak | Nagłówki protokołu są maskowane w jednolitym tunelu, omijając filtry ruchu. |
Ruch P2P i torrentowy | Tak | Podpisy BitTorrent są zaszyfrowane w standardową, szyfrowaną telemetrię VPN. |
Przekroczenie miesięcznego limitu danych | Nie | Całkowity wolumen danych przez modem jest nadal widoczny dla ISP. |
Przeciążenie infrastruktury lokalnej w godzinach szczytu | Nie | Fizyczne nasycenie łącza dotyka wszystkich pakietów, zaszyfrowanych i nie. |
Przekroczenie kontraktowej kategorii prędkości | Nie | VPN nie zwiększy przepustowości przyznanej w abonamencie sprzętowym. |
Gdy dostawca ogranicza na podstawie URL lub sygnatur ruchu, VPN całkowicie unieszkodliwia ich nadzór. Mimo ukrywania dostępu, ISP nadal widzi łączną liczbę bajtów wychodzących i przychodzących. Jeśli masz limit danych, zaszyfrowany tunel nie ukryje całkowitego zużycia.
Jak VPN neutralizuje kształtowanie ruchu
Łącząc się z serwerem przez bezpieczną usługę VPN, Twój sprzęt nawiązuje zaszyfrowany tunel zanim dane dotrą do lokalnej wymiany ISP.
1. Eliminacja głębokiej inspekcji pakietów za pomocą ChaCha20 i AES-256
Bez VPN dane podróżują w formie niezaszyfrowanej lub z podstawowym TLS, gdzie adresy IP i nazwy serwerów są widoczne. VPN owija pakiety w zewnętrzną powłokę szyfrowania na poziomie wojskowym (ChaCha20-Poly1305 lub AES-256-GCM).
Dzięki niewidocznemu ładunkowi, portom i domenom SNI, DPI ISP nie potrafi klasyfikować ruchu. Dostawca widzi strumień 4K jak zwykłą aktualizację oprogramowania czy zaszyfrowane połączenie wideo i nie ogranicza go, pozwalając na pełną przepustowość.
2. Zapobieganie przekierowaniom DNS i śledzeniu
ISP często stosuje wewnętrzne serwery DNS, które przechwytują, logują i ograniczają żądania do konkurencyjnych platform lub ciężkich portali. VPN, korzystając z prywatnych, bezlogowych resolverów DNS, omija lokalne serwery dostawcy.
Chcesz dowiedzieć się jak nieszyfrowane zapytania DNS ujawniają Twoje cele? Sprawdź przewodnik o co to jest wyciek DNS i jak go naprawić. Korzystanie z bezpiecznego DNS i narzędzi takich jak SyncShield chroni Cię przed śledzącymi skryptami i filtrami operatorów, zapewniając niezakłócony transfer prędkości.
Jak przetestować, czy ISP ogranicza Twoje połączenie
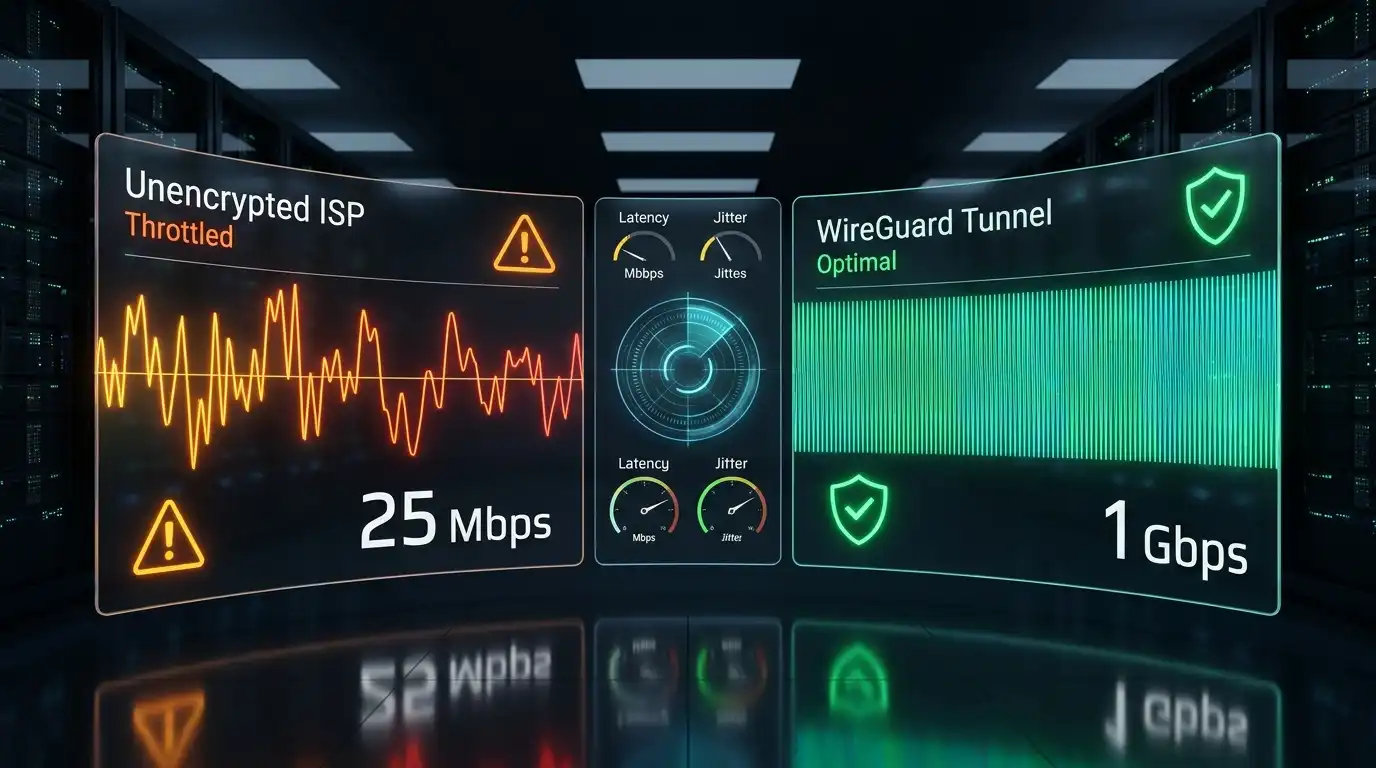
Nie potrzebujesz specjalistycznego sprzętu sieciowego, aby wykryć czy Twój ISP obniża prędkość. Prosty test A/B pozwoli odróżnić celowe kształtowanie ruchu od naturalnych oporów linii.
Krok 1: Pomiar podstawowego połączenia
Wyłącz wszystkie pobierania, aplikacje streamingowe i gry. Otwórz przeglądarkę i przejdź do standardowej usługi testującej prędkość, np. Speedtest.net. Zapisz wartości pobierania, wysyłania i opóźnienia – to surowa przepustowość ISP na serwerach bez ograniczeń.
Krok 2: Test usług specyficznych dla aktywności
Uruchom test prędkości na serwerze CDN np. Netflix Fast.com. Porównaj wynik z testem Speedtest.net:
Jeśli wyniki są podobne w zakresie 5-10%, połączenie działa normalnie.
Jeśli Speedtest.net pokazuje 200 Mbps, a Fast.com maksymalnie 25 Mbps, ISP selektywnie ogranicza streaming.
Krok 3: Test z VPN
Włącz VPN, połącz się z szybkim serwerem blisko lokalizacji, najlepiej z protokołem WireGuard, i powtórz test Fast.com.
Przy normalnych warunkach i przeciążeniu szyfrowanie dodaje 5-10% opóźnienia. Jeśli prędkość wzrośnie z 25 Mbps do 170 Mbps lub więcej, masz dowód, że ISP celowo ograniczał nieszyfrowany ruch wideo, a VPN obejście to ograniczenie.
Więcej o różnicy między naturalnym narzutem kryptograficznym a sztucznym ograniczaniem przeczytasz w analizie czy VPN spowalnia internet.
Dlaczego wybór protokołu ma znaczenie: WireGuard vs starsze protokoły
Nie wszystkie protokoły VPN radzą sobie jednakowo z oporem ISP. Wybrany protokół determinuje opóźnienia, kryptograficzny narzut pakietów i podatność na automatyczne filtrowanie portów.
Starsze protokoły, np. OpenVPN over TCP, mają ciężkie handshake i opakowania transmisji, co może powodować wzrost opóźnień przy utracie pakietów. Ich charakterystyczne nagłówki kryptograficzne bywają też czasem wykrywane przez agresywne filtry ISP.
Nowoczesny WireGuard działa w przestrzeni jądra Linuksa, korzystając z szyfrowania ChaCha20-Poly1305. Dzięki bezstanowej strukturze UDP ma on minimalny narzut ok. 40 bajtów na pakiet, co zapewnia niskie obciążenie procesora i bardzo szybki transfer.
W walce z ograniczaniem ISP kluczowe jest korzystanie z szybkich portów i nowoczesnej architektury. Szczegółowe porównanie znajdziesz w przewodniku WireGuard vs IKEv2 vs OpenVPN.
Optymalizacja konfiguracji VPN, aby zatrzymać ograniczanie
Aby uzyskać maksymalne omijanie ograniczeń bez nadmiernego obciążania urządzeń, zastosuj następujące praktyki w swoim kliencie VPN:
1. Użyj podziału tunelu do zadań z dużym transferem
Nie zawsze musisz przesyłać cały ruch przez VPN. Jeśli chcesz ominąć ograniczenia tylko na odtwarzaczu streamingowym lub pojedynczym kliencie gier online, skorzystaj z Split Tunneling na Windows lub Android.
Split Tunneling dzieli interfejs sieciowy na dwa szlaki: aplikacje wysokoprzepustowe idą przez zaszyfrowany tunel, a lokalne urządzenia, drukarki czy portale bankowe łączą się bezpośrednio przez ISP. Szczegóły konfiguracji znajdziesz w poradniku czym jest VPN Split Tunneling i jak go używać.
2. Łącz się z serwerami o niskim obciążeniu i blisko geografii
Połączenie z przeciążonym serwerem na drugim końcu świata powoduje opóźnienia imitujące ograniczenia. Wybieraj serwery bliskie Twojej lokalizacji.
SyncVPN dysponuje globalną siecią serwerów w ponad 100 lokalizacjach, z widocznym na żywo obciążeniem przez interfejs klienta. Dzięki temu nigdy nie prześlesz dużych pobrań przez zatkany węzeł. W przypadku problemów skorzystaj z poradnika jak naprawić wolne prędkości VPN.
3. Zawsze włącz przełącznik Kill Switch
Gdy połączenie VPN nagle spadnie podczas transferu lub streamingu, system przełącza się do transmisji nieszyfrowanej przez ISP. Wtedy DPI ISP rozpozna ruch i ponownie ograniczy prędkość.
Automatyczny Kill Switch blokuje cały ruch, jeśli tunel zostanie zerwany choćby na chwilę, dopóki połączenie nie zostanie przywrócone. Aby chronić transmisję, przeczytaj poradnik jak działa Kill Switch w SyncVPN.
Wniosek: odzyskaj wolność szybkiego internetu
Dostawcy internetu mają silne motywacje biznesowe, by ograniczać przepustowość. Sztuczne obniżanie wydajności platform intensywnych danych zmniejsza obciążenie łączy i skłania abonentów do droższych planów.
Korzystając z nieprzepuszczalnego tunelu WireGuard na dedykowanych serwerach, odbierasz ISP możliwość klasyfikacji ruchu. VPN nie zlikwiduje fizycznych ograniczeń czy wyczerpanego limitu danych, lecz na trwałe wyeliminuje dyskryminację ruchu, kary protokołowe i selektywne bufory. Dzięki temu zyskujesz pełną wydajność, do której masz prawo w swojej szerokopasmowej umowie.