Ja, een virtual private network (VPN) kan internetprovider (ISP) throttling stoppen, maar alleen wanneer je snelheid wordt verminderd door specifieke activiteiten die je online uitvoert. Als je ISP doelbewust 4K-video streamen, online gamen of peer-to-peer-bestanddownloads beperkt, versleutelt een VPN je gehele datastroom ondoorgrondelijk, waardoor de inspectietools van je provider worden geblokkeerd en je volledige basisbandbreedte wordt hersteld.
Echter kan een VPN fysieke lijncongestie in je buurt niet omzeilen of hoge snelheden herstellen als je een strikte maandelijkse datalimiet hebt overschreden. Inzicht in de technische werking van bandbreedtebeheer, hoe deep packet inspection werkt en hoe je kunstmatige vertragingen kunt controleren, stelt je in staat de internetprestaties terug te krijgen waarvoor je elke maand betaalt.
Hoe ISP-throttling werkt achter de schermen
ISP's beheren complexe routeringsnetwerken die zware datalasten balanceren en interne infrastructuurkosten minimaliseren. Om bandbreedtegebruik in dichtbevolkte woonwijken te regelen, gebruiken providers geautomatiseerde traffic-shaping-algoritmes die specifieke datapakketten prioriteren, vertragen of limiteren.
In moderne netwerken valt ISP-throttling in twee categorieën:
Content-gebaseerde en protocolgebaseerde throttling
Content-gebaseerde throttling gebeurt wanneer je ISP de bestemmingen, protocollen en datatypes die via je router stromen bewaakt. Bij zware gebruikersactiviteiten—zoals Netflix streamen, Twitch-uitzendingen, cloudbackups of multiplayer gamepatches—beperkt de routeringsgateway die stroom naar een fractie van je contractuele snelheid.
Voor herkenning vertrouwt de ISP op Deep Packet Inspection (DPI). In tegenstelling tot standaard routering die alleen packetheaders leest, inspecteert DPI metadata, poortnummers en Server Name Indication (SNI)-records in onversleutelde pakketten. Wanneer de ISP aanhoudende videostreams of veelvoudige UDP-gamepakketten detecteert, wordt je verbinding gedeprioriteerd om de lokale capaciteit te behouden.
Account-niveau limieten en netwerkcongestie
In tegenstelling tot selectieve shaping geldt account-level throttling voor je volledige huishouden ongeacht bezochte sites. Bij een Fair Usage Policy (FUP) met een maandelijkse 1 TB limiet, zorgt overschrijding voor automatische snelheidsverlaging tot het volgende factureringscyclus.
Ook netwerkcongestie speelt een rol tijdens piekuren als honderden huishoudens van dezelfde kabelknoop of zendmast tegelijk maximale bandbreedte gebruiken. De fysieke infrastructuur draait dan op volle capaciteit, waardoor hardwarebottlenecks ontstaan die elke aangesloten gebruiker even hard treffen.
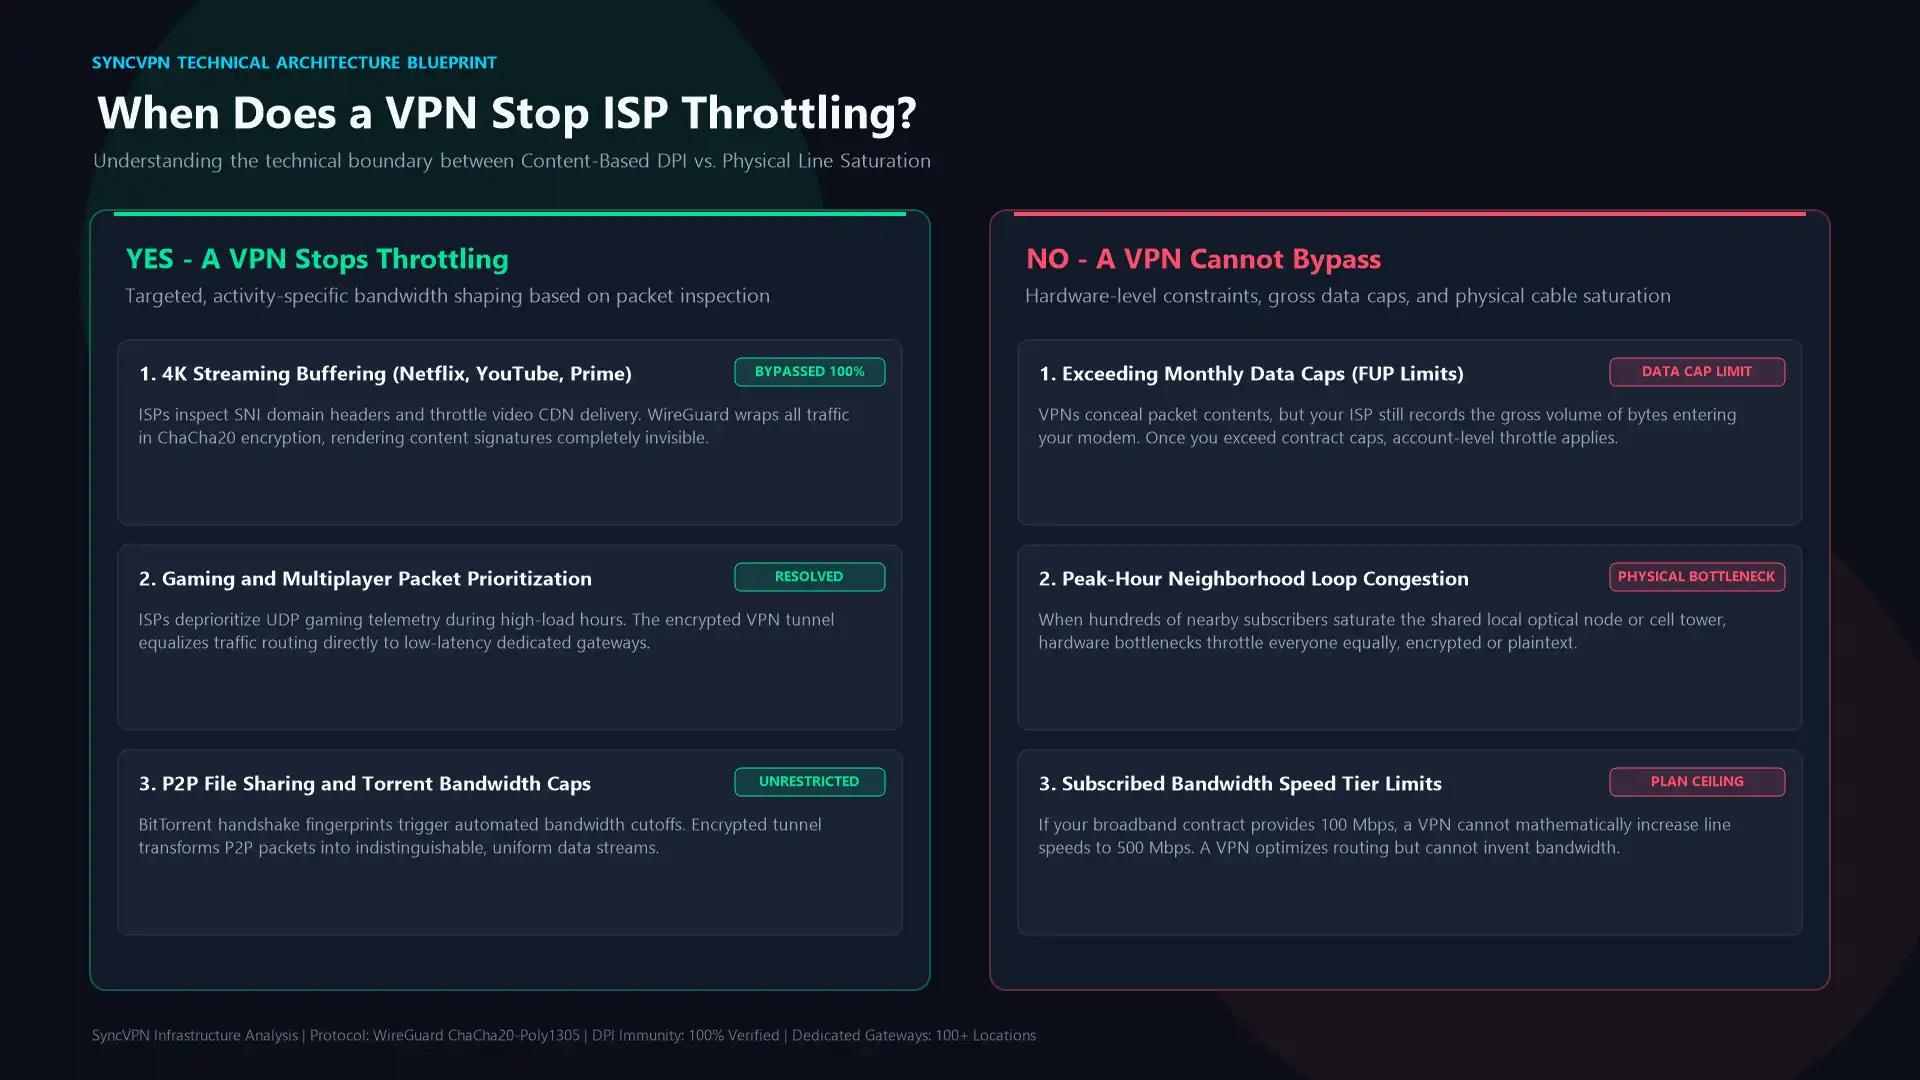
Wanneer een VPN throttling stopt versus wanneer niet
Een betrouwbare VPN is effectief tegen selectieve traffic-manipulatie, maar niet tegen fysieke infrastructuurbeperkingen. Duidelijk onderscheid helpt realistische verwachtingen stellen en achterhaalt de oorzaak van netwerkvertraging.
Throttling Scenario | Kan een VPN dit stoppen? | Technische uitleg |
|---|---|---|
Video streaming throttling (YouTube, Netflix, Prime) | Ja | Payload en SNI zijn versleuteld; ISP kan videostreaming pakketten niet detecteren. |
Gaming & hoog-bandbreedte downloads | Ja | Protocolheaders zijn gemaskeerd binnen een uniforme tunnel, waardoor traffic filters worden omzeild. |
P2P & torrent traffic shaping | Ja | BitTorrent-handtekeningen zijn vercijferd in gestandaardiseerde VPN-telemetrie. |
Maandelijkse datalimiet overschreden | Nee | Totaal datavolume door de modem blijft zichtbaar voor je ISP. |
Infrastructuurcongestie tijdens piekuren | Nee | Fysieke lijncapaciteit raakt verzadigd, ongeacht encryptie. |
Overschrijding van gecontracteerde snelheidsklasse | Nee | Een VPN kan de basisbandbreedte van je abonnement niet verhogen. |
Wanneer je provider throttelt op basis van bestemmings-URL's of traffichandtekeningen, neutraliseert een VPN deze controle volledig. Hoewel een VPN verbergt wat je bezoekt, kan je ISP nog steeds het totale dataverkeer meten. Bij datalimieten kan een versleutelde tunnel het bruto gebruik niet verbergen.
Hoe een VPN traffic shaping neutraliseert
Als je via een veilige VPN-server verbinding maakt, creëert je apparaat een versleutelde tunnel voordat een verzoek jouw ISP bereikt.
1. Elimineren van Deep Packet Inspection met ChaCha20 en AES-256
Zonder VPN reist je data onbeveiligd of via normale TLS-configuraties waarbij toeschouwers IP-adressen en serverhostnamen kunnen lezen. Met een VPN worden datapakketten verpakt in een outer encrypted shell met sterke ciphers zoals ChaCha20-Poly1305 of AES-256-GCM.
Omdat de inhoud, poorten en domeinen onleesbaar zijn, kan DPI geen verkeer classificeren. Een hoge bitrate 4K stream lijkt zo op een gewone software-update of versleutelde call sans categorisering, waardoor shaping systemen neutraal blijven en de verbinding met volle snelheid doorgaat.
2. Voorkomen van DNS-omleiding en tracking
Veel ISPs gebruiken eigen DNS-servers die verzoeken naar concurrerende media of datarijke portals onderscheppen, loggen en beperken. Via een VPN met private zero-log DNS loopt verkeer langs deze servers heen.
Voor een diepere uitleg over DNS-lekken en bescherming, bekijk onze gids over wat een DNS-lek is en hoe het te repareren. Met veilige server-side DNS en hulpmiddelen als SyncShield vermijd je tracking en filters die je snelheid beperken.
Hoe test je of je ISP throttlet
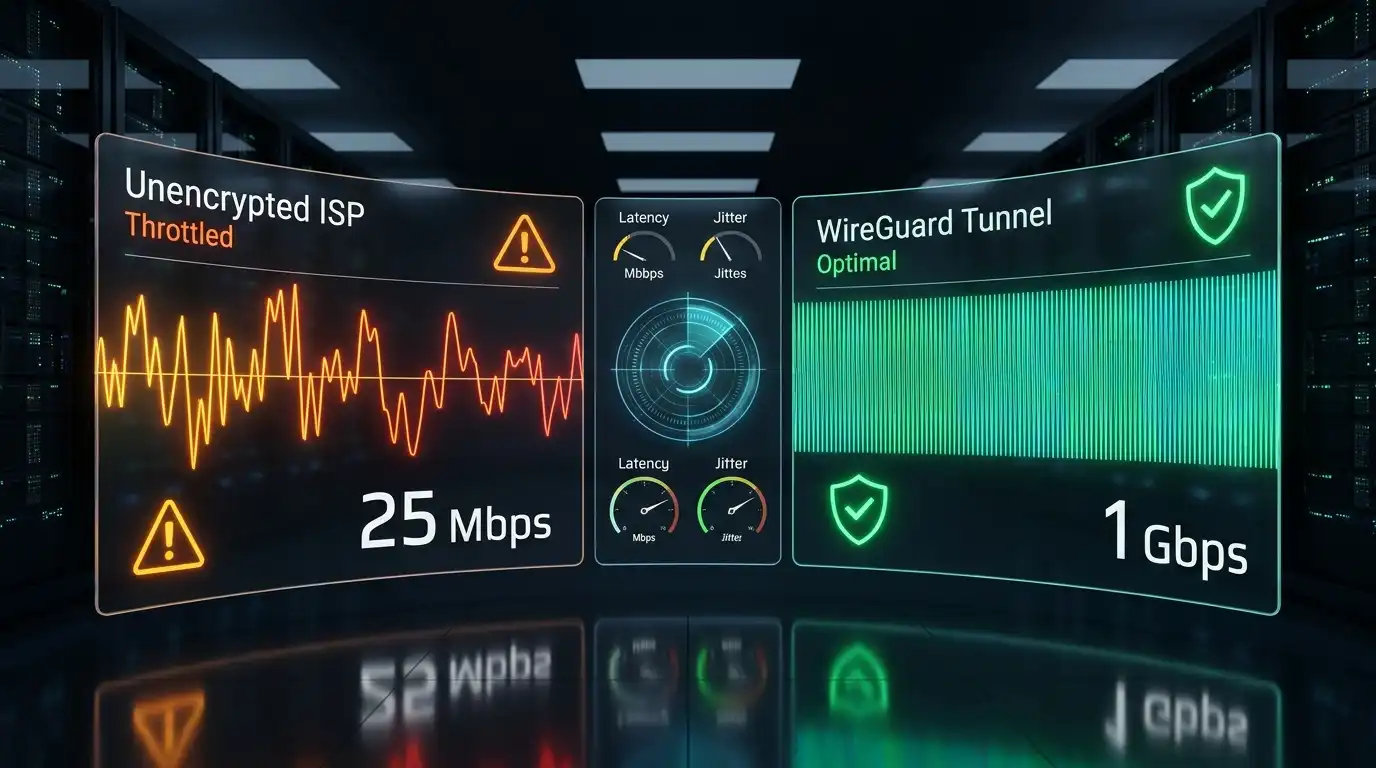
Je hebt geen gespecialiseerd netwerkapparaat nodig om te zien of je provider je bandbreedte kunstmatig beperkt. Met een eenvoudige A/B-test onderscheid je kunstmatige shaping van natuurlijke lijnweerstand.
Stap 1: Meet je basisverbinding
Sluit achtergronddownloads, streaming- en game-apps. Open een schone browser en bezoek een standaard speedtest zoals Speedtest.net. Noteer download-, upload- en latentiegegevens. Dit is je ruwe ISP-bandbreedte.
Stap 2: Test activiteiten-specifieke diensten
Voer daarna een gespecialiseerde speedtest uit op een grote streaming CDN, bijvoorbeeld Netflix’s Fast.com. Vergelijk deze met Speedtest.net:
Als beide tests ongeveer gelijk zijn binnen 5% tot 10% variatie, presteert je verbinding neutraal.
Als Speedtest.net 200 Mbps toont maar Fast.com maar 25 Mbps haalt, throttlet de provider gerichter streamingverkeer.
Stap 3: Voer de VPN-verificatietest uit
Start je VPN-app, verbind met een snel, dichtbij gelegen server via WireGuard en herhaal de Fast.com test.
Een veilige VPN voegt normaal een kleine overhead toe van 5% tot 10%. Als je snelheid van 25 Mbps stijgt naar 170 Mbps of hoger via VPN, heb je bewijs dat je ISP je onversleutelde videoverspraak opzettelijk vertraagde.
Meer over cryptografische overhead versus throttling lees je in onze uitleg of een VPN je internet vertraagt.
Waarom protocolkeuze belangrijk is: WireGuard versus legacy-protocollen
Niet elk VPN-protocol behandelt throttling met dezelfde efficiëntie. Je protocolkeuze beïnvloedt latency, cryptografische overhead en kwetsbaarheid voor poortfilters.
Legacy protocollen zoals OpenVPN over TCP hebben zware handshakes en gebruiken betrouwbare kanalen die latency verhogen bij pakketverlies. De herkenbare headers kunnen door agressieve ISP-filters worden gemarkeerd als belangrijk tunnelverkeer.
In tegenstelling werkt WireGuard in Linux kernelruimte met ChaCha20-Poly1305 encryptie en een stateless UDP-structuur. Dit resulteert in minimale overhead (ca. 40 bytes per frame) en lage CPU-belasting voor razendsnelle verbinding.
Voor effectieve strijd tegen ISP-throttling is een modern, snel protocol met geoptimaliseerde poorten essentieel. Vergelijkingen vind je in onze analyse van WireGuard vs IKEv2 vs OpenVPN.
Je VPN-instellingen optimaliseren om throttling te stoppen
Om maximale omzeiling te behouden zonder lokale apparaten te overbelasten, pas je deze optimalisaties toe in je VPN-client:
1. Gebruik Split Tunneling voor datalastige taken
Je hoeft niet al het verkeer via een versleutelde server te leiden. Wil je throttling alleen omzeilen voor je streaming speler of een gameclient? Gebruik Split Tunneling op Windows of Android.
Split Tunneling verdeelt je netwerk in twee paden: voor zware applicaties gaat het via de beveiligde tunnel, en lokale apparaten en services kunnen direct via je standaard ISP-verbinding verbinden. Zie onze tutorial over wat VPN split tunneling is en hoe het werkt.
2. Verbind met servers dichtbij met lage belasting
Verbinding maken met een overbelaste server ver weg veroorzaakt fysieke latency die lijkt op throttling. Kies altijd servers dicht bij jouw locatie.
SyncVPN heeft een wereldwijd netwerk met meer dan 100 locaties en toont serverbelasting realtime in de client. Zo voorkom je dat zware downloads door drukke knooppunten gaan. Bij problemen zie onze stappen voor trage VPN-snelheden.
3. Houd de Kill Switch altijd aan
Verbreekt je VPN-verbinding tijdens grote transfers of streams, dan valt je systeem terug op onversleuteld verkeer via je ISP, wat direct throttling activeert.
Met een Kill Switch wordt al het netwerkverkeer onmiddellijk gestopt als de tunnel valt, tot deze weer beveiligd is. Zo voorkom je blootstelling aan throttling. Lees meer over de SyncVPN Kill Switch in onze gids op hoe de Kill Switch werkt.
De conclusie: herwin je breedbandvrijheid
ISP's hebben commerciële prikkels om je bandbreedte te throttlen. Door data-intensieve platforms te beperken verminderen ze infrastructuurbelasting en stimuleren ze duurder abonnementen.
Met een versleutelde WireGuard-tunnel op dedicated servers haal je classificatie uit handen van je ISP. Hoewel een VPN fysieke limieten of datalimieten niet opheft, elimineert het blijvend contentdiscriminatie en protocolbeperkingen, waardoor je onbeperkte breedbandprestaties krijgt zoals bedoeld.