Une fuite DNS se produit lorsque vos requêtes Internet contournent votre tunnel VPN chiffré et voyagent directement vers les serveurs DNS non chiffrés de votre fournisseur d'accès Internet (FAI). Cette faille de sécurité révèle à des observateurs réseau chaque site web que vous visitez, chaque requête de recherche que vous effectuez et chaque service en ligne utilisé, même si votre VPN semble connecté et affiche une adresse IP masquée.
Le système de noms de domaine (DNS) est la couche de traduction fondamentale d'Internet moderne. Il convertit des noms de domaine lisibles par l'homme comme syncvpn.com en adresses IP numériques compréhensibles par les ordinateurs. Lors de la connexion à un VPN de qualité, chaque résolution DNS doit être chiffrée dans le tunnel sécurisé et traitée exclusivement via des serveurs DNS privés sans journalisation. Toutefois, des conflits au niveau du système d'exploitation, des intercepteurs agressifs du FAI et des adaptateurs réseau mal configurés peuvent faire échapper ces requêtes au grand jour. Ce guide explique comment surviennent les fuites DNS, pourquoi elles compromettent votre vie privée en ligne, comment réaliser un test diagnostic rapide et comment les corriger définitivement.
Comment fonctionne le système de noms de domaine (et où ça coince)
Pour comprendre une fuite DNS, il faut examiner comment votre ordinateur navigue habituellement sur le web :
Chaque fois que vous tapez une adresse web dans votre navigateur, cliquez sur un lien ou ouvrez une application, votre appareil ne peut pas se connecter immédiatement. Les ordinateurs ne comprennent pas les noms de domaine alphabétiques ; ils communiquent uniquement via des adresses IP numériques. Pour mieux saisir la structure sous-jacente de ces coordonnées numériques, consultez notre guide sur qu’est-ce qu’une adresse IP et comment elle fonctionne.
Votre appareil envoie une requête à un serveur DNS récursif demandant : « Quelle est l’adresse IP numérique pour ce domaine ? »
Le résolveur DNS recherche les enregistrements de domaine auprès des serveurs racine et des serveurs nom autoritaires.
Le résolveur renvoie l’adresse IP numérique à votre ordinateur.
Votre ordinateur se connecte au serveur web de destination et charge la page.
Sans un VPN chiffré, votre routeur confie automatiquement cette tâche de traduction à votre fournisseur d'accès Internet local. Comme ce FAI exploite le résolveur, il conserve un registre complet et horodaté de chaque nom de domaine que vous interrogez. Bien que certains utilisateurs tentent d’utiliser des proxys DNS intelligents ou des résolveurs tiers non chiffrés, ces outils n’encryptent pas vos données en transit ; notre analyse complète de VPN vs. Proxy vs. DNS intelligent explique pourquoi les résolveurs non chiffrés laissent votre trafic visible aux espions réseaux.
Que se passe-t-il lors d’une fuite DNS ?
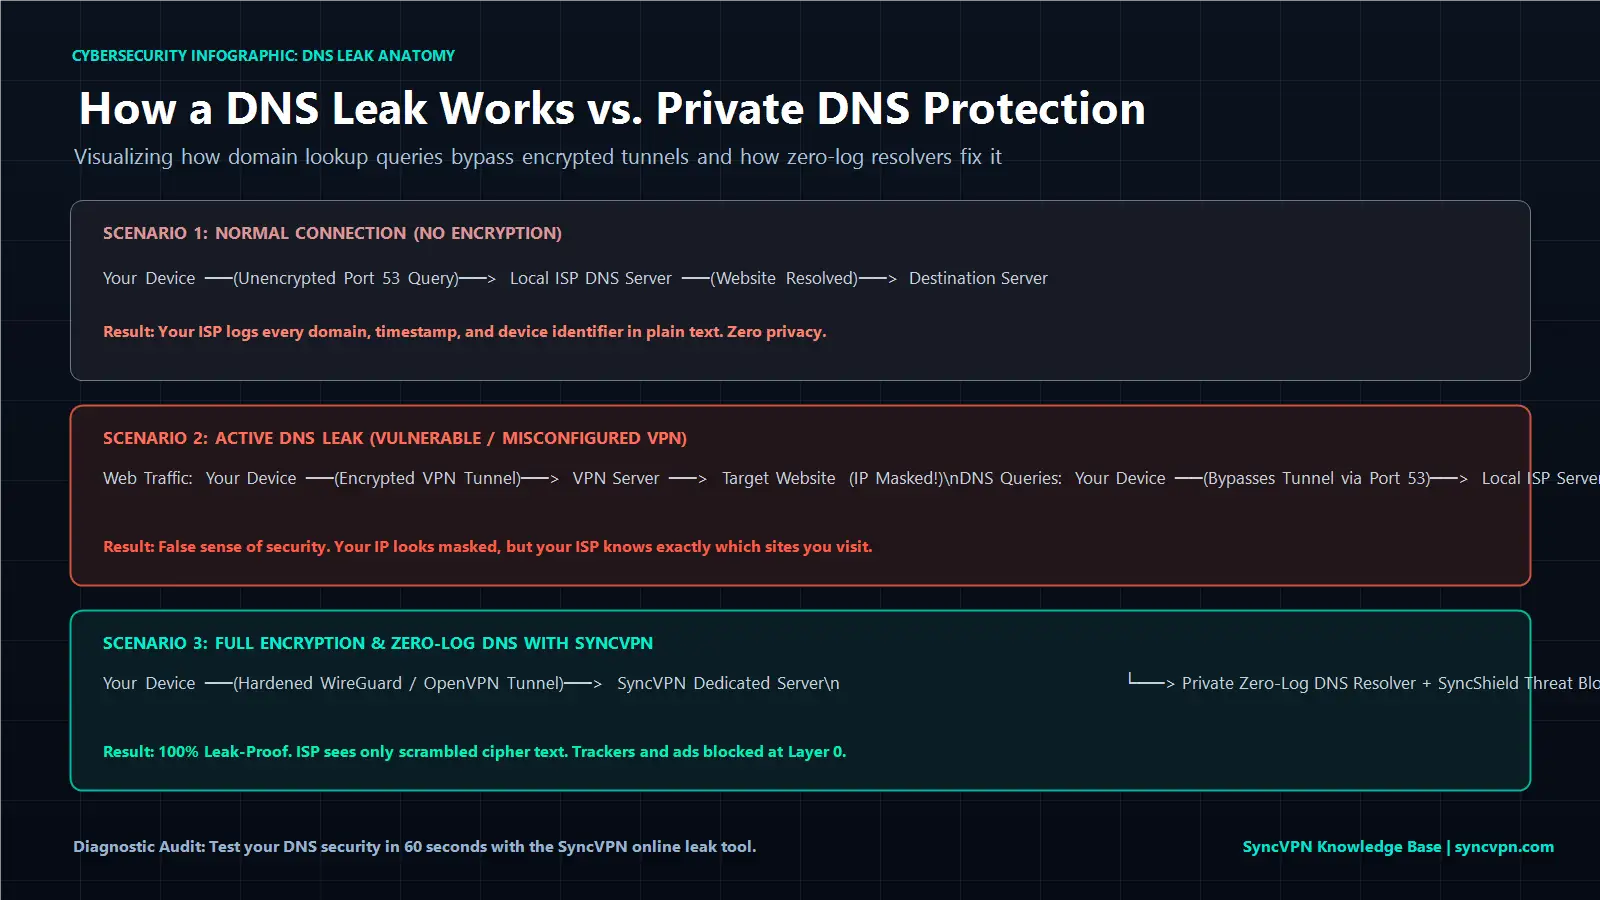
Lorsque vous vous connectez à un réseau privé virtuel chiffré, le logiciel client établit un tunnel cryptographique sécurisé utilisant des protocoles robustes. Des protocoles modernes comme WireGuard et OpenVPN encapsulent à la fois vos paquets de données et vos requêtes DNS ; vous pouvez comparer les standards de chiffrement dans notre guide sur WireGuard vs. IKEv2 vs. OpenVPN. Simultanément, le VPN configure votre système d'exploitation pour rediriger tout le trafic DNS loin de votre FAI vers des résolveurs DNS privés et chiffrés opérant directement dans le réseau des serveurs VPN.
Une fuite DNS se produit lorsque cette redirection échoue.
Votre trafic Internet principal peut transiter par le tunnel chiffré, masquant avec succès votre localisation géographique sur les sites standard de contrôle d’IP. Pourtant, en coulisses, votre système d'exploitation continue d’envoyer les requêtes DNS via votre connexion ISP locale non chiffrée sur le port standard 53.
Conséquence dangereuse : votre adresse IP visible indique que vous êtes à Francfort ou Zurich, mais les journaux de votre FAI local prouvent que vous venez de consulter votre portail bancaire personnel, des forums médicaux et des plateformes de streaming depuis votre salon. Dans de nombreux cas, une mauvaise configuration du routage DNS provoque le problème frustrant où votre VPN est connecté mais les sites web ne se chargent pas, car votre système est coincé entre des résolveurs réseau conflictuels.
Causes principales des fuites DNS
Les fuites DNS ne résultent généralement pas d’actions malveillantes intentionnelles ; elles émanent surtout de spécificités réseau au niveau système et de tactiques de routage agressives des FAI :
1. Résolution Multi-Homing Intelligente de Windows
Introduite dans Windows 8 et étendue dans Windows 10 et 11, cette fonction performance interroge simultanément tous les adaptateurs réseau disponibles (Ethernet, Wi-Fi et VPN actifs) pour accélérer la résolution des domaines. Elle accepte la première réponse reçue. Comme les résolveurs ISP locaux sont géographiquement plus proches qu’un serveur VPN distant, Windows accepte fréquemment la réponse locale non chiffrée, divulguant ainsi votre historique de navigation hors tunnel.
2. Proxys DNS transparents
Certains FAI agressifs utilisent des proxys transparents pour appliquer des filtres de contenu et surveiller. Même si vous modifiez manuellement vos paramètres DNS dans votre routeur ou système d'exploitation vers un fournisseur tiers, le réseau ISP intercepte tout le trafic DNS passant par le port standard 53 et redirige automatiquement les paquets vers leurs propres résolveurs de surveillance sans avertissement.
3. Retours de secours de résolutions IPv6 en double pile
Beaucoup de réseaux résidentiels utilisent une architecture double pile fournissant IPv4 et IPv6. Si votre client VPN sécurise les requêtes IPv4 mais ne gère pas le routage IPv6, les systèmes modernes envoient automatiquement des requêtes DNS via l’interface IPv6 non chiffrée, exposant vos activités.
4. Conflits logiciels et DNS sur HTTPS (DoH) du navigateur
Certaines suites antivirus tierces, extensions de navigateurs et fonctions indépendantes DoH dans des navigateurs comme Chrome ou Firefox peuvent outrepasser les réglages d’adaptateur réseau du système. Lorsque ces outils externes contrôlent le routage DNS, ils contournent le tunnel VPN et envoient les requêtes vers des résolveurs commerciaux tiers.
Matrice des causes et solutions des fuites DNS
Examinez ici comment différents déclencheurs de fuite DNS opèrent et les mesures techniques pour les neutraliser :
Déclencheur de fuite | Mécanisme Technique | Niveau de Risque | Correctif principal |
|---|---|---|---|
Résolution Multi-Homed Windows | Windows interroge tous les adaptateurs physiques et virtuels simultanément. | Élevé | Imposer une liaison DNS stricte à un seul adaptateur via le client SyncVPN. |
Proxy ISP Transparent | Le FAI intercepte et redirige les requêtes du Port 53 standard à la passerelle. | Critique | Routage des requêtes DNS exclusivement via un tunnel VPN chiffré. |
Résolutions IPv6 non gérées | Les requêtes DNS IPv6 contournent les tunnels IPv4-only sur les réseaux double pile. | Élevé | Activer le filtrage des fuites IPv6 côté client ou le routage double pile natif. |
Surcharges DoH du navigateur | Le navigateur dirige les requêtes vers des résolveurs cloud externes via HTTPS. | Modéré | Configurer le DNS du navigateur pour utiliser les paramètres système afin d’hériter de la protection VPN. |
Étape par étape : Comment tester une fuite DNS en 60 secondes
Pour diagnostiquer si votre appareil souffre d’une fuite DNS, réalisez un audit simple et objectif :
Vérifiez votre statut de connexion :
Lancez votre application VPN et connectez-vous à un serveur situé hors de votre pays d'origine.Ouvrez l’outil de diagnostic d’IP et de fuite :
Dans votre navigateur, rendez-vous sur le test de fuite IP et DNS SyncVPN.Examinez les résolveurs actifs :
Consultez la section DNS des résultats du test.Interprétez vos résultats :
Connexion sécurisée : Le test affiche uniquement l’adresse IP, le nom d’hôte et la localisation du serveur SyncVPN. Aucun nom de FAI résidentiel ni pays d’origine ne figure.
Fuite DNS active : Si vous voyez le nom de votre FAI domestique (comme Comcast, Deutsche Telekom ou Vodafone) ou votre pays réel listé parmi les serveurs DNS alors que vous êtes connecté à un serveur VPN étranger, votre connexion fuit des requêtes DNS.
Comment réparer une fuite DNS (3 méthodes éprouvées)
Si votre audit révèle une fuite, appliquez ces solutions éprouvées :
Méthode 1 : Utiliser un client de bureau automatisé avec liaison DNS au niveau du pilote
La défense la plus fiable contre les fuites DNS est d’utiliser une application qui impose le routage DNS au niveau du pilote de l’adaptateur réseau.
SyncVPN exploite ses propres résolveurs DNS privés sans journalisation sur chaque serveur physique de son réseau de plus de 100 emplacements. En suivant notre installation officielle pour installer et utiliser SyncVPN sur Windows, notre logiciel verrouille votre adaptateur réseau pour n’utiliser que des résolveurs internes chiffrés, bloquant activement la résolution Windows Smart Multi-Homed et empêchant toute fuite de paquets non chiffrés du port 53.
Méthode 2 : Activer un Kill Switch automatisé
Un incident réseau momentané peut provoquer la réinitialisation de votre tunnel VPN, exposant temporairement les requêtes DNS à votre FAI local. SyncVPN intègre un Kill Switch sur tous ses plans. En cas de déconnexion du tunnel chiffré, le Kill Switch bloque instantanément tous les adaptateurs réseau, empêchant votre appareil de revenir aux résolveurs de votre FAI.
Méthode 3 : Désactiver la résolution Multi-Homed intelligente dans Windows
Si vous utilisez des configurations OpenVPN manuelles sans protection client automatique, vous pouvez désactiver la résolution multi-homed via l’éditeur de stratégie de groupe locale :
Appuyez sur la touche Windows + R, tapez
gpedit.mscpuis appuyez sur Entrée.Allez dans : Configuration ordinateur > Modèles d'administration > Réseau > Client DNS.
Trouvez Désactiver la résolution intelligente multi-homed.
Double-cliquez sur la stratégie, sélectionnez Activé, puis cliquez sur OK.
Redémarrez votre ordinateur.
L’arme secrète : Protection contre les menaces au niveau DNS avec SyncShield
Les fournisseurs VPN classiques considèrent le DNS comme un simple outil de résolution. SyncVPN transforme son infrastructure DNS privée en un pare-feu actif de cybersécurité à la couche de résolution.
Avec SyncShield, notre technologie exclusive de filtrage DNS :
Blocage de traqueurs en couche 0 : Lorsque une page web demande un pixel de suivi, un script analytique ou un relais marketing, SyncShield intercepte la requête DNS au niveau du résolveur serveur et la rejette avant que le code de suivi ne se télécharge dans votre navigateur.
Neutralisation des domaines malveillants : Les portails de phishing, serveurs de distribution de ransomware et centres de commande et contrôle de malwares sont bloqués immédiatement à la résolution.
Navigation plus rapide : En arrêtant les scripts publicitaires avant que leurs lourds contenus multimédias ne se chargent, le filtrage DNS réduit sensiblement la consommation de bande passante et le temps de chargement des pages.
Foire aux questions (FAQ)
Mon FAI peut-il voir les sites que je visite si le DNS fuit ?
Oui. Si votre DNS fuit, votre FAI reçoit toutes les requêtes de résolution de nom de domaine que vous générez. Même si le chiffrement HTTPS empêche l’accès aux URL exactes des sous-pages ou aux contenus des formulaires, il sait précisément quels domaines vous visitez et quand vous les consultez.
Quelle est la différence entre une fuite d’IP et une fuite DNS ?
Une fuite IP expose l’adresse IP numérique authentique et la localisation physique de votre appareil aux sites web visités. Une fuite DNS dévoile la liste des noms de domaine que vous consultez à votre fournisseur d’accès Internet local, même lorsque les sites de destination voient une adresse IP VPN masquée.
Changer le DNS sous Windows en 1.1.1.1 arrête-t-il les fuites DNS sans VPN ?
Non. Bien qu’utiliser Cloudflare (1.1.1.1) ou Google (8.8.8.8) redirige les requêtes loin du résolveur par défaut de votre FAI, les requêtes DNS standards demeurent non chiffrées. Votre FAI peut toujours intercepter et lire des requêtes en clair sur le port 53, et les proxys ISP transparents remplacent vos réglages personnalisés.
Résumé et points clés
Une fuite DNS contourne votre tunnel chiffré, exposant tout votre historique de navigation à votre fournisseur d’accès Internet local.
Des fonctions avancées du système d’exploitation comme la résolution Multi-Homed intelligente de Windows provoquent souvent des fuites sur des connexions VPN mal configurées.
Vous pouvez auditer votre connexion en quelques secondes avec notre outil de diagnostic IP et fuite en ligne.
SyncVPN élimine les fuites DNS grâce à un filtrage automatisé au niveau pilote, des résolveurs privés sans journalisation dans plus de 100 emplacements et une protection intégrée Kill Switch.
L’activation de SyncShield transforme votre couche DNS en un bouclier actif contre les scripts de suivi et les réseaux publicitaires malveillants.