نشت DNS زمانی رخ میدهد که درخواستهای اینترنت شما خط تونل VPN رمزگذاری شده را رد کنند و مستقیماً به سرورهای DNS بدون رمزگذاری ارائهدهنده خدمات اینترنت (ISP) شما ارسال شوند. این نقص امنیتی، هر وبسایتی که بازدید میکنید، جستجوی شما و سرویسهای آنلاین استفاده شده را حتی وقتی VPN به ظاهر متصل است و آدرس IP شما مخفی شده، برای ناظران شبکه فاش میکند.
سیستم نام دامنه (DNS) لایه اصلی ترجمه اینترنت مدرن است. این سیستم، نامهای دامنه قابل خواندن برای انسان مانند syncvpn.com را به آدرسهای عددی IP قابل پردازش توسط کامپیوتر تبدیل میکند. وقتی به یک VPN ممتاز متصل میشوید، تمام درخواستهای DNS باید درون تونل امن رمزگذاری شده انجام شود و فقط از طریق سرورهای DNS خصوصی و بدون لاگ حل شوند. با این حال، تداخل سیستمعامل، مداخلههای شدید ISP و پیکربندی نادرست کارت شبکه میتواند باعث شود این درخواستها به بیرون نشت کنند. در این راهنما نحوه وقوع نشت DNS، چگونگی نابودی حریم خصوصی آنلاین، تست های تشخیصی فوری و روشهای رفع دائمی نشتها را بررسی میکنیم.
چگونگی عملکرد سیستم نام دامنه (و جای بروز خطا)
برای درک نشت DNS، ابتدا باید بررسی کنید کامپیوتر شما چطور معمولاً به وب متصل میشود:
هر بار که آدرس وب را تایپ میکنید، روی لینکی کلیک میکنید یا برنامهای باز میکنید، دستگاه شما فوراً متصل نمیشود. کامپیوترها نامهای دامنه مبتنی بر حروف را نمیفهمند؛ آنها فقط با آدرسهای عددی IP ارتباط برقرار میکنند. برای درک ساختار این مختصات عددی، راهنمای ما درباره آدرس IP و نحوه عملکرد آن را بررسی کنید.
دستگاه شما درخواست میکند: «آدرس IP عددی این دامنه چیست؟» از یک سرور DNS بازگشتی.
رزولور DNS رکوردهای دامنه را در سرورهای نام ریشه و معتبر بررسی میکند.
رزولور IP عددی را به کامپیوتر شما بازمیگرداند.
کامپیوتر شما به سرور وب مقصد متصل شده و صفحه را بارگذاری میکند.
بدون VPN رمزگذاری شده، روتر شما این وظیفه ترجمه را به ISP محلی واگذار میکند. چون ISP شما همان رزولور را اداره میکند، سابقه کاملی از هر دامنهای که جستجو میکنید را با زمان ثبت ذخیره میکند. در حالی که برخی کاربران از پروکسیهای DNS هوشمند یا رزولورهای شخص ثالث بدون رمزگذاری استفاده میکنند، این ابزارها دادهها را در حین انتقال رمزگذاری نمیکنند؛ بررسی کامل ما درباره VPN در برابر Proxy در برابر Smart DNS توضیح میدهد چرا رزولورهای بدون رمزگذاری ترافیک شما را برای شنودگران شبکه کاملاً قابل مشاهده میگذارند.
چه اتفاقی هنگام نشت DNS میافتد؟
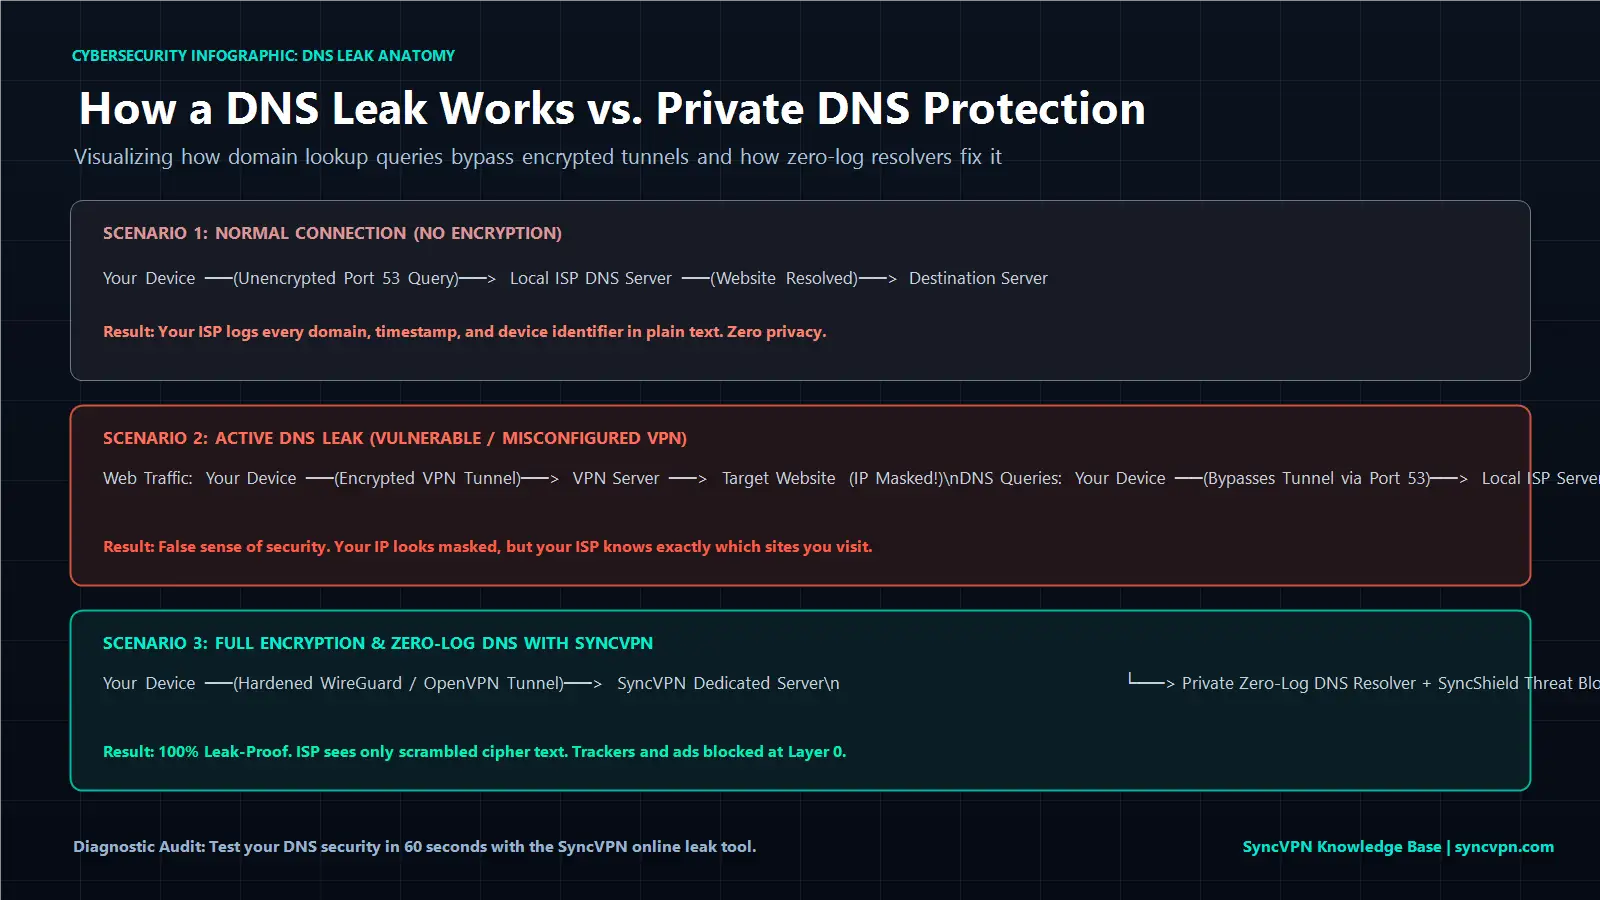
زمانی که به VPN رمزگذاری شده متصل میشوید، نرمافزار کلاینت یک تونل رمزنگاری امن با پروتکلهای پیشرفته برقرار میکند. پروتکلهای مدرن مانند WireGuard و OpenVPN بستههای داده و درخواستهای DNS شما را کپسوله میکنند؛ میتوانید مقایسه استانداردهای رمزگذاری و مدیریت handshake را در راهنمای WireGuard در برابر IKEv2 در برابر OpenVPN مطالعه کنید. به طور همزمان، VPN سیستمعامل شما را پیکربندی میکند تا تمام ترافیک DNS را از ISP دور و به رزولورهای DNS خصوصی و رمزگذاریشده که مستقیماً در شبکه سرور VPN اجرا میشوند، هدایت کند.
نشت DNS زمانی رخ میدهد که این هدایت به درستی انجام نشود.
ترافیک اصلی اینترنت شما ممکن است از تونل رمزگذاری شده عبور کند و مکان جغرافیایی شما را در وبسایتهای بررسی IP ذخیرهشده مخفی کند. اما در پشت صحنه، سیستمعامل شما همچنان درخواستهای lookup DNS را از طریق اتصال محلی ISP بدون رمزگذاری در پورت استاندارد ۵۳ ارسال میکند.
نتیجه خطرناک: آدرس IP قابل مشاهده شما نشان میدهد در فرانکفورت یا زوریخ هستید اما لاگ ISP محلی نشان میدهد که تازه وارد پورتال بانکی خصوصی، انجمنهای پزشکی و پلتفرمهای استریمینگ شدهاید. اغلب، پیکربندی نادرست مسیر یابی DNS باعث میشود VPN شما متصل باشد اما وبسایتها بارگذاری نشوند چون سیستم شما بین رزولورهای مختلف گیر میکند.
علل اصلی نشت DNS
نشت DNS به ندرت به علت فعالیتهای مخرب عمدی است. اکثر اوقات ناشی از ویژگیهای خاص سیستم، مسیر یابی ISP و تنظیمات شبکه میباشد:
1. رزولوشن چندگانه هوشمند ویندوز
از ویندوز ۸ معرفی و در ویندوز ۱۰ و ۱۱ توسعه یافته، این ویژگی سرعت پاسخ DNS را با پرس و جو همزمان از همه کارتهای شبکه فیزیکی و مجازی (اترنت، وایفای و VPN فعال) بهبود میدهد. ویندوز اولین پاسخ دریافتی را میپذیرد. چون رزولورها محلی ISP نزدیکتر از سرور VPN هستند، اغلب پاسخ غیررمزگذاری شده محلی را قبول کرده و تاریخچه مرور شما نشت میکند.
2. پروکسیهای DNS شفاف
برخی ISPهای پرخاشگر از پروکسیهای شفاف برای فیلترینگ محتوا و نظارت استفاده میکنند. حتی اگر دستی DNS را در روتر یا سیستم تنظیم کنید، این پروکسیها ترافیک DNS در پورت ۵۳ استاندارد را بسته به پروکسیهای خود هدایت میکنند بدون اطلاع شما.
3. بازگشت به جستجوی IPv6 در شبکههای دو-استک
شبکههای خانگی اغلب IPv4 و IPv6 را با هم دارند. اگر کلاینت VPN فقط جستجوهای IPv4 را هدایت کند اما IPv6 را مدیریت نکند، سیستمعامل ممکن است جستجوهای DNS روی IPv6 بدون رمزگذاری ارسال کند و فعالیتهای شما را افشا نماید.
4. تعارض نرمافزاری و DNS بر بستر HTTPS در مرورگر
برخی برنامههای آنتیویروس، افزونهها و ویژگیهای DNS over HTTPS در مرورگرهای کروم یا فایرفاکس میتوانند تنظیمات کارت شبکه را نادیده بگیرند و درخواستهای DNS را مستقیم به رزولورهای تجاری خارجی بفرستند و از تونل VPN عبور نکنند.
جدول علل ریشهای نشت و راهحلها
بررسی نحوه عملکرد هر علت و روش فنی رفع آن:
عامل نشت | مکانیزم فنی | سطح ریسک | رفع اولیه |
|---|---|---|---|
رزولوشن چند شبکهای ویندوز | ویندوز همزمان همه کارتهای شبکه را پرس و جو میکند. | زیاد | استفاده از Bind سختگیرانه کارت شبکه از طریق کلاینت SyncVPN. |
پروکسی شفاف ISP | ISP بستههای پورت ۵۳ را رهگیری و تغییر مسیر میدهد. | بحرانی | هدایت درخواستهای DNS فقط از طریق تونل رمزگذاریشده VPN. |
جستجوی IPv6 بدون مدیریت | در شبکههای دو-استک، جستجوی IPv6 از تونل IPv4 عبور نمیکند. | زیاد | فعال کردن فیلتر نشت IPv6 یا مسیر یابی دو-استک بومی. |
کنترل مرورگر بر DNS over HTTPS | مرورگر درخواستها را به رزولورهای بیرونی HTTPS میفرستد. | متوسط | تنظیم DNS مرورگر به حالت پیشفرض سیستم برای بهرهگیری از محافظت VPN. |
قدم به قدم: چگونه نشت DNS را در ۶۰ ثانیه تست کنیم
تشخیص نشت DNS با یک آزمون ساده و عینی امکانپذیر است:
وضعیت اتصال خود را بررسی کنید:
برنامه VPN خود را باز کرده و به سرور خارج از کشور خود متصل شوید.ابزار تست IP و نشت را باز کنید:
در مرورگر خود به تست IP و نشت SyncVPN بروید.رزولورها را بررسی کنید:
بخش DNS نتایج را مشاهده کنید.نتایج را تفسیر کنید:
اتصال ایمن: فقط IP، نام میزبان و موقعیت سرور SyncVPN نمایش داده شود. نام ISP یا کشور اصلی شما نشان داده نشود.
نشت DNS فعال: اگر نام ISP محل (مثل Comcast، Deutsche Telekom یا Vodafone) یا کشور محل شما در بخش DNS مشاهده شد، نشت DNS دارید.
چگونه نشت DNS را برطرف کنیم (۳ روش اثبات شده)
اگر نشت دیده شد، این راهکارهای مهندسی را انجام دهید:
روش ۱: استفاده از کلاینت دسکتاپ با Bind DNS در سطح درایور
قویترین دفاع در برابر نشت DNS استفاده از اپلیکیشنی است که مسیر یابی DNS را در سطح درایور کارت شبکه مدیریت میکند.
SyncVPN رزولورهای اختصاصی بدون لاگ خود را در بیش از ۱۰۰ سرور فیزیکی در شبکه خود اجرا میکند. با نصب و استفاده استاندارد از SyncVPN روی ویندوز، نرمافزار دسکتاپ ما کارت شبکه شما را محدود میکند تا فقط از رزولورهای داخلی رمزگذاری شده استفاده کند، عملکرد رزولوشن هوشمند چندگانه ویندوز را مسدود کرده و ارسال بستههای غیررمزگذاریشده از پورت ۵۳ را جلوگیری میکند.
روش ۲: فعالسازی Kill Switch خودکار
قطع موقتی شبکه میتواند تونل VPN را بازنشانی کند و درخواستهای DNS را کوتاهمدت به ISP افشا کند. SyncVPN دارای Kill Switch یکپارچه در تمام پلنهاست که در صورت قطعی، همه کارتهای شبکه را فریز میکند تا اتصال به ISP محل رخ ندهد.
روش ۳: غیرفعال کردن رزولوشن چندگانه هوشمند در ویندوز
اگر از تنظیمات OpenVPN دستی استفاده میکنید بدون محافظت خودکار کلاینت، میتوانید از طریق ویرایشگر Group Policy به صورت زیر عمل کنید:
کلید ویندوز + R را فشار دهید،
gpedit.mscرا تایپ و Enter بزنید.مسیر: Computer Configuration > Administrative Templates > Network > DNS Client را دنبال کنید.
گزینه Turn off smart multi-homed name resolution را پیدا کنید.
روی آن دابل کلیک کرده، Enabled را انتخاب و OK را بزنید.
کامپیوتر را ریاستارت کنید.
سلاح مخفی: حفاظت تهدید در سطح DNS با SyncShield
ارائهدهندگان سنتی VPN فقط DNS را به عنوان ابزار جستجو میبینند. SyncVPN زیربنای DNS خصوصی خود را به فایروال فعال امنیت سایبری تبدیل کرده است.
SyncShield، فناوری فیلترینگ DNS اختصاصی ما:
مسدودسازی ردیابها در لایه ۰: وقتی صفحه وب درخواست یک پیکسل ردیابی، اسکریپت تحلیل یا نماگیر تبلیغاتی میکند، SyncShield آن درخواست DNS را قبل از بارگیری کد در مرورگر شما میگیرد و حذف میکند.
خنثیسازی دامنههای مخرب: پرتالهای فیشینگ، نودهای حمله باجافزار و سرورهای کنترل بدافزارها فوراً در هنگام رزولوشن مسدود میشوند.
سرعت مرور بالاتر: با پایان دادن به اسکریپتهای تبلیغاتی قبل از بارگذاری حجم بالای چندرسانهای، فیلتر DNS مصرف ترافیک و زمان بارگذاری صفحات را کاهش میدهد.
سؤالات متداول (FAQ)
آیا ISP شما میتواند سایتهایی که بازدید میکنید را در صورت نشت DNS ببیند؟
بله. نشت DNS باعث میشود ISP تمام درخواستهای lookup دامنه شما را دریافت کند. اگرچه رمزگذاری HTTPS جلوی مشاهده URL دقیق صفحات فرعی یا محتوای فرم را میگیرد، اما ISP دقیقاً میداند کدام دامنهها را بازدید میکنید و کی این کار را انجام دادهاید.
تفاوت نشت IP و نشت DNS چیست؟
نشت IP آدرس عددی واقعی و موقعیت فیزیکی دستگاه شما را به وبسایتها نشان میدهد. اما نشت DNS فهرست دامنههایی که بازدید میکنید را حتی وقتی وب سایت مقصد IP مخفی شده نمایش میدهد، به ISP لو میدهد.
آیا تغییر DNS ویندوز به 1.1.1.1 بدون VPN نشت DNS را متوقف میکند؟
خیر. استفاده از Cloudflare (1.1.1.1) یا Google (8.8.8.8) جستجوها را از رزولور پیشفرض ISP دور میکند، اما درخواستهای استاندارد DNS هنوز به صورت کامل رمزگذاری نشده هستند. ISP همچنان میتواند درخواستهای بدون رمز در پورت ۵۳ را در مسیر خوانده و پروکسیهای شفاف ISP تنظیمات شما را بازنویسی کنند.
خلاصه و نکات کلیدی
نشت DNS تونل رمزگذاری شده شما را دور میزند و سابقه کامل مرور شما را به ISP محلی نشان میدهد.
ویژگیهای پیچیده سیستمعامل مثل رزولوشن چندگانه هوشمند ویندوز معمولاً موجب نشت در اتصالات VPN نادرست میشوند.
قادر هستید اتصال خود را در چند ثانیه با ابزار تست IP و نشت آنلاین ما بررسی کنید.
SyncVPN نشت DNS را با فیلترینگ خودکار در سطح درایور، رزولورهای اختصاصی بدون لاگ در بیش از ۱۰۰ نقطه و Kill Switch یکپارچه از بین میبرد.
فعالسازی SyncShield باعث میشود لایه DNS شما به سپر فعالی علیه اسکریپتهای ردیابی و شبکههای تبلیغاتی مخرب تبدیل شود.