Una fuga de DNS ocurre cuando tus solicitudes de internet evaden el túnel VPN cifrado y viajan directamente a los servidores no cifrados del Sistema de Nombres de Dominio (DNS) de tu proveedor de internet (ISP). Esta vulnerabilidad revela cada sitio web que visitas, consulta que realizas y servicio en línea que usas a observadores de red, aun cuando tu VPN parece estar conectada y muestra una dirección IP enmascarada.
El Sistema de Nombres de Dominio es la capa fundamental de traducción en el internet moderno. Convierte nombres de dominio amigables para humanos como syncvpn.com en direcciones IP numéricas que las computadoras pueden entender. Al conectarte a una VPN premium, cada consulta DNS debería cifrarse y resolverse exclusivamente a través de servidores DNS privados sin registros dentro del túnel seguro. Sin embargo, conflictos del sistema operativo, interceptores agresivos de ISP y adaptadores de red mal configurados pueden hacer que estas consultas se filtren. En esta guía explicamos cómo ocurren las fugas de DNS, por qué comprometen tu privacidad, cómo hacer un test diagnóstico inmediato y cómo corregirlas definitivamente.
Cómo Funciona el Sistema de Nombres de Dominio (y Dónde Falla)
Para entender una fuga de DNS, es necesario examinar cómo tu computadora navega en internet normalmente:
Cada vez que escribes una dirección web, haces clic en un enlace o abres una aplicación, tu dispositivo no se conecta inmediatamente. Las computadoras no entienden nombres de dominio con letras; solo usan direcciones IP numéricas. Para entender esta estructura, revisa nuestra guía sobre qué es una dirección IP y cómo funciona.
Tu dispositivo envía una consulta a un servidor DNS recursivo preguntando: "¿Cuál es la dirección IP numérica de este dominio?"
El resolutor DNS busca registros en servidores raíz y autorizados.
El resolutor envía la dirección IP numérica a tu computadora.
Tu computadora se conecta al servidor y carga la página web.
Sin una VPN cifrada, tu router asigna esta tarea a tu ISP local. Como el ISP opera el resolutor, guarda un registro completo y con marca temporal de cada nombre de dominio consultado. Aunque algunos usan proxies inteligentes o resolutores DNS de terceros sin cifrar, estas herramientas no cifran tus datos, y nuestro desglose de VPN vs Proxy vs Smart DNS explica por qué dejan tu tráfico visible a los sniffers de red.
¿Qué Ocurre Durante una Fuga de DNS?
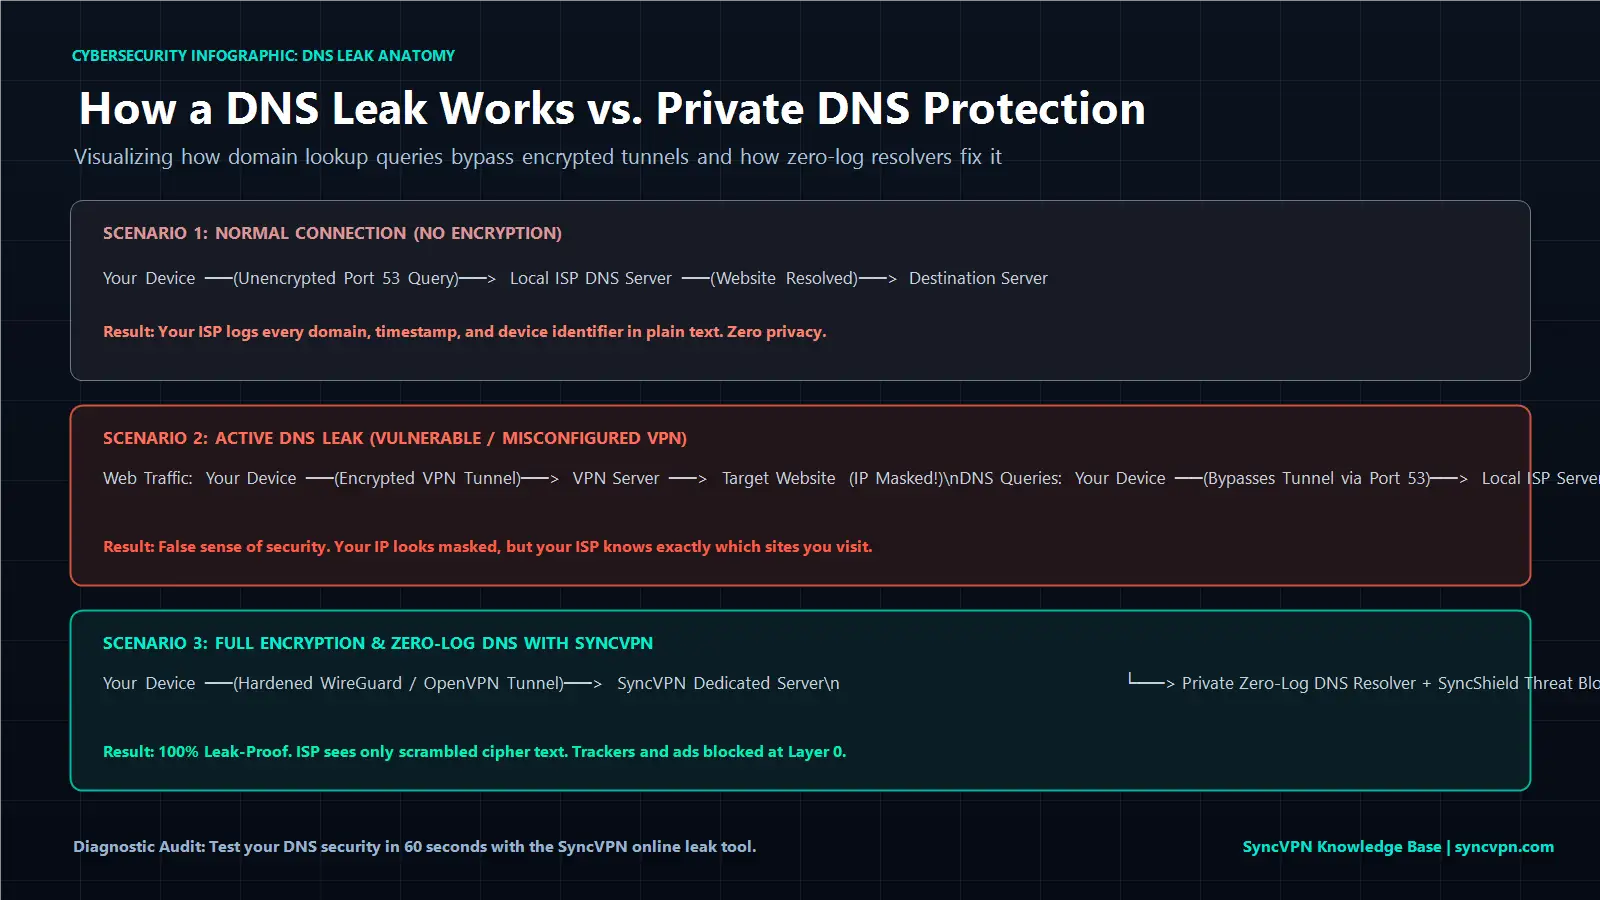
Al conectarte a una red privada virtual cifrada, el software cliente establece un túnel criptográfico seguro usando protocolos robustos. Protocolos modernos como WireGuard y OpenVPN encapsulan tanto tus paquetes de datos como tus consultas DNS; puedes comparar los estándares de cifrado en nuestra guía de WireGuard vs IKEv2 vs OpenVPN. Simultáneamente, la VPN configura el sistema operativo para que todo el tráfico DNS rote fuera del ISP y se dirija a resolutores DNS cifrados y privados en la red del servidor VPN.
Una fuga de DNS ocurre cuando esta redirección falla.
Tu tráfico principal puede viajar por el túnel cifrado, fingiendo una ubicación geográfica en webs de test de IP. Pero en segundo plano, el sistema operativo sigue enviando consultas DNS sin cifrar al ISP local por el puerto estándar 53.
El resultado peligroso: tu IP visible indica que estás en Frankfurt o Zúrich, pero los registros de tu ISP local revelan que acabas de consultar portales bancarios, foros médicos y servicios de streaming desde tu sala. A veces, el DNS mal configurado causa que tu VPN esté conectada pero los sitios no carguen, porque el sistema se queda atrapado entre resolutores en conflicto.
Causas Principales de Fugas de DNS
Las fugas de DNS raramente son causadas por ataques maliciosos; usualmente provienen de peculiaridades del sistema o tácticas agresivas del ISP:
1. Resolución Smart Multi-Homed en Windows
Desde Windows 8, esta función consulta simultáneamente todos los adaptadores disponibles (Ethernet, Wi-Fi y VPN) para acelerar consultas. Acepta la respuesta que llega primero. Como los resolutores ISP locales están más cerca geográficamente que el servidor VPN remoto, Windows suele aceptar la respuesta no cifrada, filtrando tu historial.
2. Proxies Transparentes de DNS
Algunos ISP agresivos emplean proxies transparentes para filtrar contenido y vigilar usuarios. Aunque cambies la configuración DNS manualmente a proveedores externos, redirigen sin aviso todo el tráfico DNS del puerto 53 a sus resolutores, interceptando las consultas.
3. Fallbacks de Consulta IPv6 Dual-Stack
Muchos hogares usan arquitectura dual-stack (IPv4 e IPv6). Si tu cliente VPN maneja solo IPv4 y falla con IPv6, el sistema envía consultas DNS por la red IPv6 no cifrada, exponiendo tus actividades.
4. Conflictos de Software y DNS sobre HTTPS (DoH) en Navegadores
Algunos antivirus, extensiones y funciones DoH en navegadores como Chrome o Firefox pueden anular configuraciones del sistema y enviar DNS a resolutores externos, evitando el túnel VPN.
Matriz de Causas y Soluciones para Fugas de DNS
Revisa cómo actúan los disparadores de fugas y los pasos técnicos para neutralizarlos:
Disparador | Mecanismo Técnico | Nivel de Riesgo | Solución Principal |
|---|---|---|---|
Resolución Multi-Homed en Windows | Windows consulta todos los adaptadores físicos y virtuales simultáneamente. | Alto | Forzar enlace DNS a un solo adaptador con SyncVPN. |
Proxy Transparente de ISP | El ISP intercepta y redirige consultas por el puerto 53 en el gateway. | Crítico | Enviar consultas DNS exclusivamente por túnel VPN cifrado. |
Consultas IPv6 No Gestionadas | Consultas IPv6 evaden túneles solo IPv4 en redes dual-stack. | Alto | Activar filtrado IPv6 en cliente o enrutamiento dual-stack nativo. |
Sobrescritura DoH en Navegadores | El navegador dirige consultas a resolutores externos sobre HTTPS. | Moderado | Configurar DNS del navegador a valores por defecto para heredar protección VPN. |
Cómo probar una Fuga de DNS en 60 segundos
Para diagnosticar si tu dispositivo sufre una fuga de DNS, sigue estos pasos sencillos:
Verifica tu conexión:
Abre tu aplicación VPN y conéctate a un servidor fuera de tu país.Abre la herramienta de diagnóstico IP y fugas:
En tu navegador, visita la prueba de IP y fugas DNS de SyncVPN.Revisa los resolutores activos:
Observa la sección DNS en los resultados.Interpreta los resultados:
Conexión segura: Se muestra solo la IP, el hostname y ubicación del servidor SyncVPN. No aparece tu ISP ni país real.
Fuga DNS activa: Si ves el nombre de tu ISP local (por ejemplo, Comcast, Deutsche Telekom, Vodafone) o tu país real bajo servidores DNS mientras estás conectado a un servidor VPN extranjero, tu conexión filtra consultas.
Cómo reparar una fuga de DNS (3 métodos comprobados)
Si tu prueba revela una fuga, aplica estas soluciones técnicas:
Método 1: Usa un cliente de escritorio automático con enlace DNS a nivel de controlador
La defensa más fiable es usar una aplicación que obligue al enrutamiento DNS en el controlador del adaptador de red.
SyncVPN opera sus propios resolutores DNS privados sin registro en más de 100 servidores bare-metal. Al seguir nuestra guía oficial para instalar y usar SyncVPN en Windows, el software bloquea tu adaptador para que use solo resolutores internos cifrados, bloqueando la resolución Smart Multi-Homed y evitando que paquetes DNS sin cifrar salgan por el puerto 53.
Método 2: Activa un Kill Switch automático
Un fallo temporal en la red puede reiniciar el túnel VPN, exponiendo consultas DNS a tu ISP. SyncVPN incluye un Kill Switch integrado que, si el túnel se desconecta, bloquea todos los adaptadores de red para evitar el fallback a los resolutores del ISP.
Método 3: Deshabilita Smart Multi-Homed Name Resolution en Windows
Si usas configuraciones OpenVPN manuales sin protección automática, desactiva esta función desde el Editor de directivas de grupo:
Presiona Windows + R, escribe
gpedit.mscy presiona Enter.Navega a: Configuración del equipo > Plantillas administrativas > Red > Cliente DNS.
Encuentra la política Desactivar resolución Smart Multi-Homed.
Haz doble clic, selecciona Habilitada y acepta.
Reinicia el computador.
Arma secreta: protección avanzada con SyncShield a nivel DNS
Los VPN tradicionales ven al DNS solo como una herramienta de consulta. SyncVPN utiliza infraestructura DNS privada para convertir esta capa en un firewall activo de ciberseguridad.
Con SyncShield, nuestro filtrado DNS propietario:
Bloqueo de rastreadores en capa 0: Cuando una web solicita un pixel de seguimiento, script analítico o beacon, SyncShield intercepta la consulta en el resolutor y la detiene antes de que el código llegue a tu navegador.
Neutralización de dominios maliciosos: Sitios de phishing, nodos de ransomware y servidores de comando bloqueados instantáneamente en la resolución.
Navegación más rápida: Al bloquear scripts publicitarios pesados antes de cargar, se reduce el consumo de ancho de banda y tiempo de carga.
Preguntas Frecuentes (FAQ)
¿Puede mi ISP ver qué sitios visito si tengo una fuga de DNS?
Sí. Si hay fuga de DNS, tu ISP recibe todas las consultas de dominio que haces. Aunque la encriptación HTTPS impide ver URLs exactas o contenido, saben qué dominios visitas y cuándo.
¿Cuál es la diferencia entre una fuga de IP y una fuga de DNS?
Una fuga de IP expone tu dirección IP real y ubicación física a los sitios visitados. Una fuga de DNS expone la lista de dominios consultados al ISP local, mientras que los sitios ven tu IP VPN enmascarada.
¿Cambiar el DNS en Windows a 1.1.1.1 detiene las fugas sin VPN?
No. Usar Cloudflare (1.1.1.1) o Google (8.8.8.8) evita el resolutor por defecto del ISP, pero las consultas estándar siguen sin cifrar y pueden interceptarse. Los proxies transparentes del ISP ignorarán esos ajustes personalizados.
Resumen y puntos clave
Una fuga de DNS elude tu túnel cifrado y expone todo tu historial al ISP local.
Funciones complejas del sistema operativo como Smart Multi-Homed resolution en Windows suelen causar fugas en configuraciones VPN inadecuadas.
Puedes auditar tu conexión en segundos usando nuestra herramienta online de diagnóstico IP y fugas.
SyncVPN previene fugas con filtrado a nivel de controlador, resolutores privados sin registros en 100+ ubicaciones y Kill Switch integrado.
Activar SyncShield convierte tu capa DNS en un escudo activo contra rastreadores y redes publicitarias maliciosas.