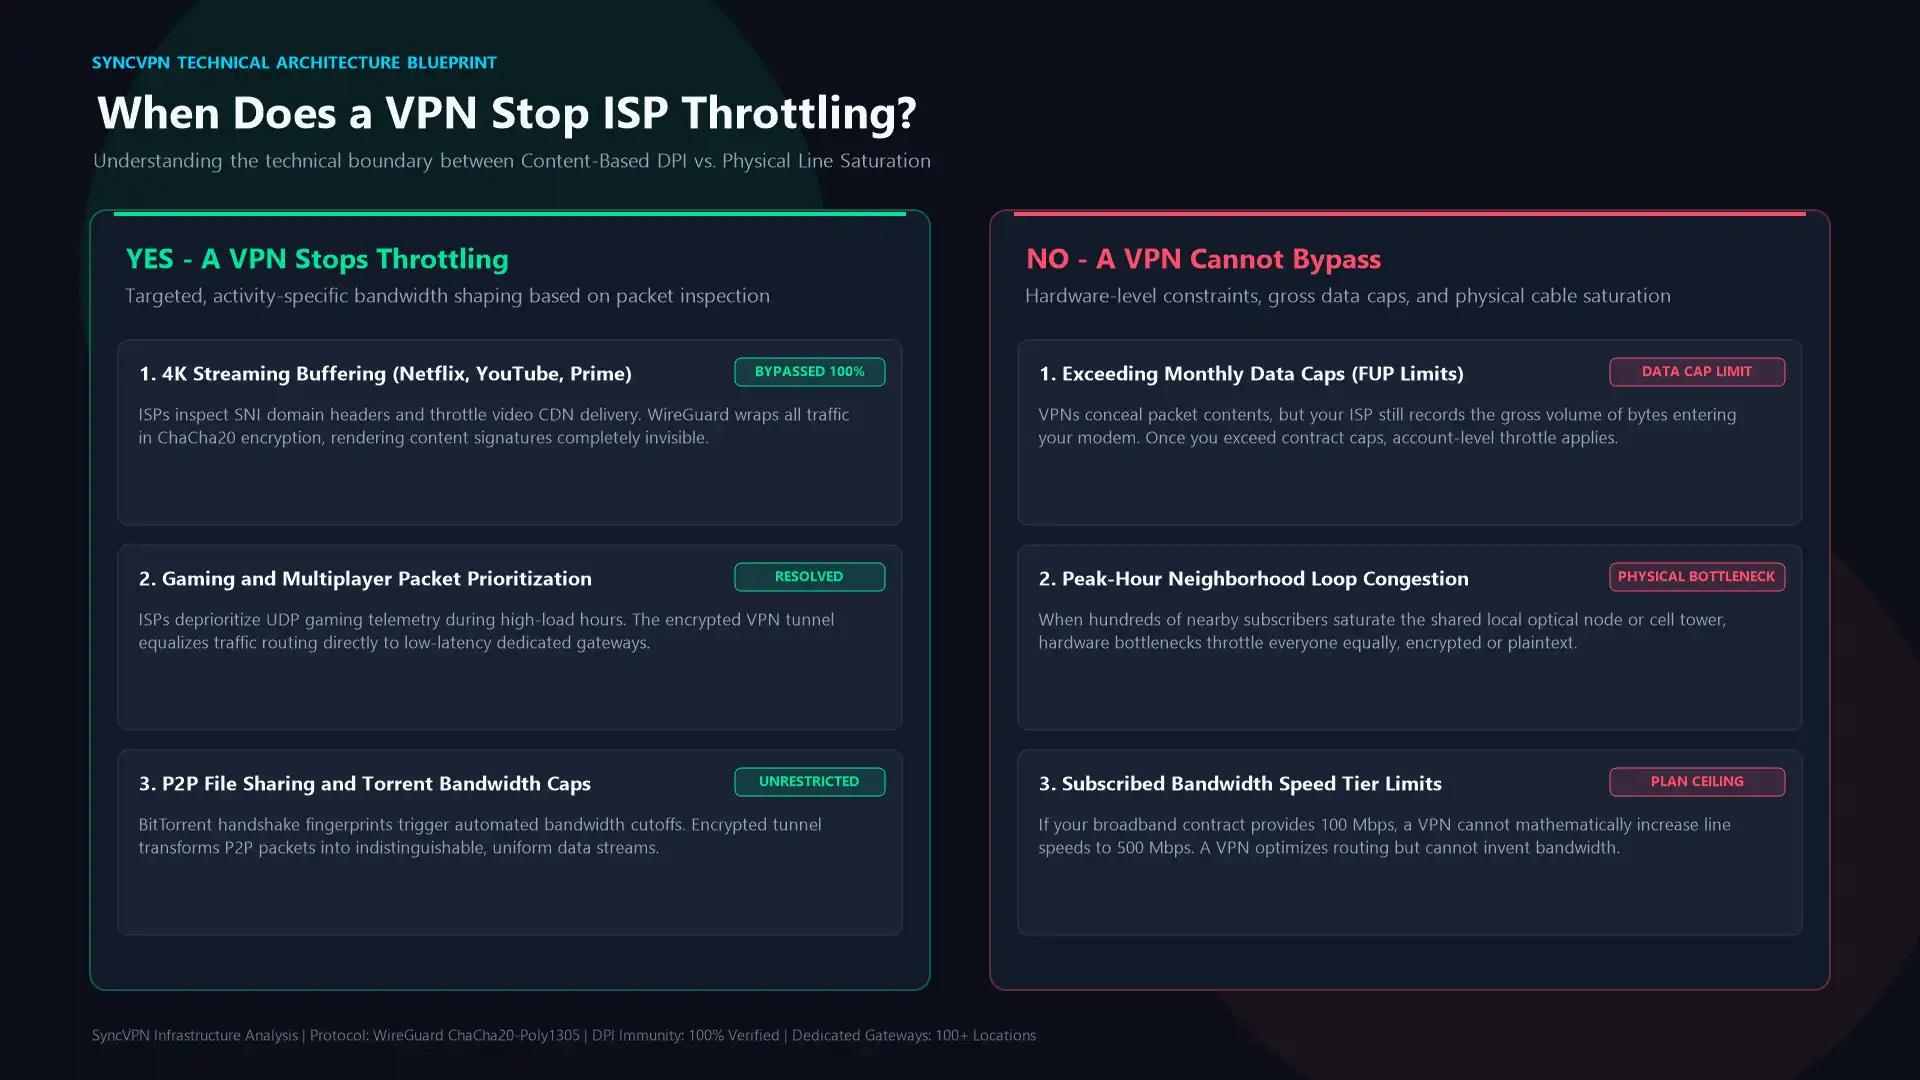
Sí, una red privada virtual (VPN) puede detener la reducción de velocidad (throttling) por parte del proveedor de servicios de internet (ISP), pero solo cuando la disminución de velocidad se desencadena por las actividades específicas que realizas en línea. Si tu ISP está intencionadamente limitando el streaming de video 4K, juegos en línea o descargas peer-to-peer, una VPN envuelve todo tu flujo de datos con un cifrado impenetrable, cegando las herramientas de inspección de tu proveedor y restaurando todo tu ancho de banda base.
Sin embargo, una VPN no puede pasar por alto la congestión física de la línea en tu vecindario ni restaurar altas velocidades una vez que has superado un límite estricto de datos mensual en tu cuenta. Comprender la mecánica técnica del modelado de ancho de banda, cómo funciona la inspección profunda de paquetes y cómo verificar las ralentizaciones artificiales te permite recuperar el rendimiento de internet por el que pagas cada mes.
Cómo Funciona la Reducción de Velocidad del ISP a Nivel Técnico
Los proveedores de servicios de internet operan redes complejas de enrutamiento diseñadas para equilibrar cargas severas de datos y minimizar costos internos de infraestructura. Para gestionar el consumo de ancho de banda en centros residenciales densos, los proveedores emplean algoritmos automatizados de modelado de tráfico que priorizan, retrasan o restringen paquetes específicos de datos.
En redes modernas, la reducción de velocidad del ISP se divide en dos categorías distintas:
Reducción Basada en Contenido y en Protocolo
La reducción basada en contenido ocurre cuando tu ISP monitorea los destinos, protocolos y tipos de datos que atraviesan tu router doméstico. Cuando una regla automática detecta tráfico intenso de consumo —como streaming de Netflix, transmisiones en Twitch, respaldos en la nube o parches de juegos multijugador— la puerta de enlace de enrutamiento limita deliberadamente ese flujo específico a una fracción de la velocidad contratada.
Para identificar lo que haces, los proveedores de internet usan la Inspección Profunda de Paquetes (Deep Packet Inspection, DPI). A diferencia del enrutamiento básico que solo lee encabezados de paquetes para entregar datos a tu máquina, la DPI examina los metadatos, números de puerto e información de Server Name Indication (SNI) dentro de los paquetes no cifrados. Cuando tu ISP detecta flujos persistentes de video en búfer o paquetes UDP de juegos de alta frecuencia, su cola de modelado de tráfico baja la prioridad de tu conexión para preservar la capacidad local global.
Límites a Nivel de Cuenta y Congestión en la Red
A diferencia del modelado de actividad selectiva, la reducción a nivel de cuenta se aplica en toda la conexión de tu hogar sin importar qué sitios visites. Si tu contrato de banda ancha incluye una Política de Uso Justo (Fair Usage Policy, FUP) con un límite mensual de 1 TB, superar ese límite activa un descenso automático del perfil que restringe tu módem a velocidades mínimas hasta que se reinicia en el siguiente ciclo de facturación.
De igual forma, la congestión de red ocurre durante las horas pico nocturnas cuando cientos de hogares en un nodo local de cable o torre celular consumen el máximo ancho de banda simultáneamente. En este caso, la infraestructura física funciona a capacidad absoluta, creando cuellos de botella de hardware que afectan por igual a todos los suscriptores conectados.
Cuándo un VPN Detiene la Reducción y Cuándo No Puede
Un VPN confiable es una contramedida técnica eficaz contra la manipulación selectiva del tráfico, pero no es la solución para las limitaciones de infraestructura física. Distinguir entre estos escenarios evita expectativas poco realistas y determina la causa raíz de la latencia en la red.
Escenario de Reducción | ¿Puede un VPN Detenerlo? | Explicación Técnica |
|---|---|---|
Reducción en Streaming de Video (YouTube, Netflix, Prime) | Sí | La carga útil y SNI están cifrados; el ISP no puede detectar paquetes de streaming de video. |
Juegos y Descargas de Alto Ancho de Banda | Sí | Los encabezados de protocolo están enmascarados dentro de un túnel uniforme, evadiendo filtros de tráfico. |
Modelado de Tráfico P2P y Torrent | Sí | Las firmas de BitTorrent se codifican dentro de telemetría VPN cifrada estandarizada. |
Exceso del Límite Mensual de Datos | No | El volumen total de datos que pasa por el módem sigue siendo visible para tu ISP. |
Congestión de Infraestructura Vecinal en Horas Pico | No | La saturación física de la línea afecta todos los paquetes, cifrados o no. |
Superación de tu Nivel de Velocidad Contratado | No | Un VPN no puede exceder el ancho de banda base asignado por tu suscripción de hardware. |
Cuando tu proveedor reduce la velocidad según URLs de destino o firmas de tráfico, un VPN neutraliza completamente su vigilancia. Sin embargo, aunque un VPN oculta lo que accedes, tu ISP aún puede medir el volumen total numérico de bytes que entran y salen de tu router. Si tu contrato incluye un límite de datos aplicable, un túnel cifrado no puede ocultar el conteo bruto de bytes.
Cómo un VPN Neutraliza el Modelado de Tráfico
Cuando te conectas a un servidor mediante un servicio VPN seguro, tu dispositivo establece un túnel cifrado antes de que cualquier solicitud alcance el intercambio local de tu ISP.
1. Eliminando la Inspección Profunda de Paquetes con ChaCha20 y AES-256
Sin un VPN, tus datos viajan en texto plano o configuraciones estándar TLS donde observadores externos pueden leer direcciones IP de destino y nombres de servidor. Al iniciar un cliente VPN, tus paquetes de datos se envuelven en una capa externa cifrada que utiliza cifrados de grado militar como ChaCha20-Poly1305 o AES-256-GCM.
Debido a que la carga útil, asignaciones internas de puerto y dominios de destino son completamente ilegibles, los equipos automatizados DPI de tu ISP no pueden clasificar el tráfico. Para los filtros de enrutamiento del proveedor, un flujo 4K de alta tasa de bits es indistinguible de una actualización estándar de software o llamada encriptada de teleconferencia. Incapaz de categorizar el flujo, el sistema de modelado de tráfico trata tu conexión de manera neutral, permitiendo que los paquetes crucen el intercambio a velocidad estándar completa.
2. Previniendo Redirección y Rastreo DNS
Muchos proveedores de internet implementan servidores DNS internos que interceptan, registran y limitan solicitudes dirigidas a plataformas rivales o portales con mucho consumo de ancho de banda. Al cambiar a un VPN que procesa resolución de dominios mediante resolutores DNS privados y sin registros, tus consultas DNS evaden totalmente el resolutor local de tu proveedor.
Para explorar cómo las consultas de dominio no cifradas revelan tu destino en línea al ISP, revisa nuestra guía detallada sobre qué es una fuga DNS y cómo solucionarla. Usar enrutamiento DNS seguro del lado del servidor junto con herramientas como SyncShield asegura que scripts de seguimiento de terceros y filtros a nivel de proveedor nunca afecten la velocidad de transmisión.
Cómo Probar si tu ISP Está Reduciéndote la Velocidad
No necesitas hardware de red especializado para determinar si tu proveedor está degradando activamente tu ancho de banda. Ejecutando una simple prueba diferencial A/B puedes aislar la modelación artificial de la resistencia natural de la línea.
Paso 1: Mide tu Conexión Base
Cierra todas las descargas en segundo plano, aplicaciones de streaming y clientes de juegos. Abre una ventana limpia del navegador y navega a un servicio estándar de prueba de velocidad HTML5 como Speedtest.net. Registra tu velocidad de descarga, carga y latencia. Esto representa el ancho de banda bruto de tu ISP en servidores no marcados.
Paso 2: Prueba Servicios Específicos
Luego, corre una prueba especializada alojada directamente en un CDN importante de streaming, como Fast.com de Netflix. Compara el resultado con tu puntuación base de Speedtest.net:
Si ambas pruebas entregan aproximadamente el mismo ancho de banda dentro de una variación normal del 5% al 10%, tu conexión funciona normalmente.
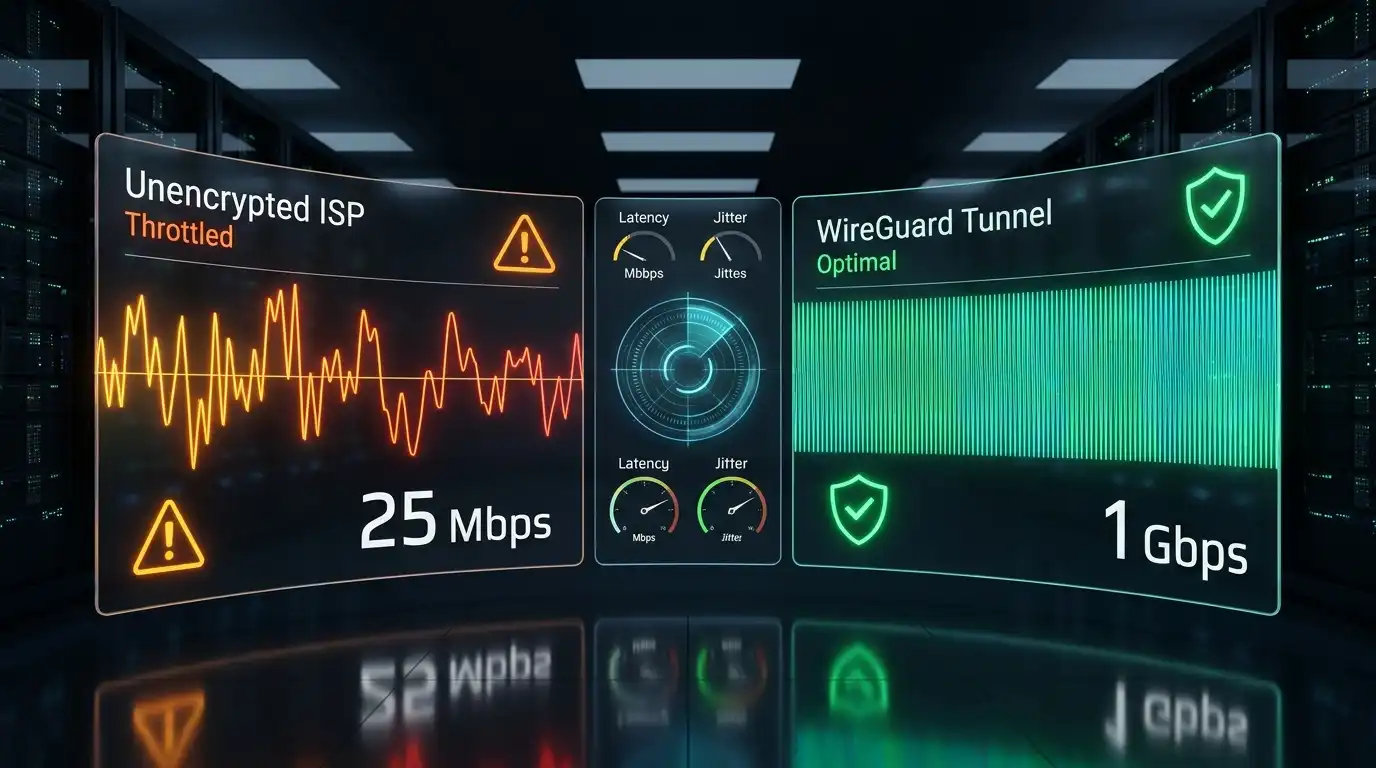
Si tu prueba estándar marca 200 Mbps pero Fast.com no supera 25 Mbps, tu proveedor está limitando selectivamente el tráfico de streaming.
Paso 3: Realiza la Prueba de Verificación con VPN
Inicia tu aplicación VPN, conéctate a un servidor rápido geográficamente cercano usando el protocolo moderno WireGuard, y repite la prueba en Fast.com.
Bajo condiciones normales, enrutar datos por un intermediario cifrado introduce un pequeño sobrecosto matemático del 5% al 10%. Si tu conexión salta del límite de 25 Mbps a 170 Mbps o más al estar conectado al VPN, tienes prueba concreta: tu ISP degradaba intencionalmente tu tráfico de video sin cifrar y el túnel cifrado evitó sus filtros restrictivos.
Para un análisis más profundo de la sobrecarga criptográfica natural frente a la reducción artificial, consulta nuestro desglose sobre si un VPN ralentiza tu conexión a internet.
Por Qué Importa la Selección del Protocolo: WireGuard vs Protocolos Legados
No todas las configuraciones VPN manejan la resistencia a la reducción con la misma eficiencia. El protocolo que elijas determina la latencia de procesamiento, sobrecarga criptográfica por paquete y vulnerabilidad a discriminación automatizada de puertos.
Protocolos legados como OpenVPN sobre TCP establecen protocolos pesados de handshake y encapsulan datos en envoltorios de transmisión confiable que pueden causar picos de latencia cuando se pierden paquetes. Además, los encabezados criptográficos predecibles de OpenVPN pueden ser ocasionalmente marcados por filtros agresivos del ISP como tráfico de túnel de alta prioridad.
En cambio, WireGuard moderno opera dentro del espacio del kernel Linux usando cifrado optimizado ChaCha20-Poly1305. Su estructura UDP sin estado genera una sobrecarga mínima de aproximadamente 40 bytes por trama, asegurando baja carga en CPU y rendimiento ultrarrápido.
Para combatir la reducción del ISP, combinar puertos de alta velocidad con arquitectura moderna es esencial. Para entender cómo los marcos de protocolo impactan las velocidades de transmisión y seguridad, lee nuestra comparación completa de WireGuard vs IKEv2 vs OpenVPN.
Optimiza tu Configuración VPN para Detener la Reducción
Para mantener máximo rendimiento de bypass sin sobrecargar tus dispositivos locales, implementa estas prácticas de optimización dentro de tu cliente VPN:
1. Usa Túnel Dividido para Tareas de Alto Ancho de Banda
No siempre es necesario enviar todas las apps de fondo a través de un servidor cifrado. Si quieres evitar la reducción solo en tu reproductor de streaming o un cliente de juego en línea, utiliza el Túnel Dividido en Windows o Android.
El Túnel Dividido divide tu interfaz de red en dos rutas distintas: envía aplicaciones específicas de alto ancho de banda por el túnel cifrado seguro mientras permite que periféricos locales, impresoras inteligentes y portales bancarios conecten directamente por la línea estándar de tu ISP. Para instrucciones detalladas, consulta nuestro tutorial sobre qué es el túnel dividido y cómo usarlo.
2. Conéctate a Servidores de Baja Carga y Cercanos Geográficamente
Conectarse a un servidor saturado al otro lado del planeta genera latencia física que puede parecer la reducción que intentas evitar. Siempre selecciona servidores dedicados cercanos a tu ubicación física.
SyncVPN opera una red global de alta capacidad con servidores dedicados en más de 100 ubicaciones, con telemetría visible en la interfaz del cliente. Verifica en tiempo real el porcentaje de carga del servidor para nunca enrutar descargas pesadas por nodos congestionados. Si experimentas cuellos de botella inesperados, sigue nuestro método para arreglar velocidades lentas de VPN.
3. Asegura que el Kill Switch Siempre Esté Activado
Si tu conexión VPN se cae inesperadamente durante una transferencia o sesión de streaming, tu sistema operativo volverá silenciosamente a una transmisión sin cifrar por la ruta estándar del ISP. Apenas los paquetes sin cifrar llegan al router de tu proveedor, sus motores DPI automáticos marcarán el flujo y reactivarán la reducción de velocidad.
Mantener activo un Kill Switch automático garantiza que si el túnel cae incluso fracciones de segundo, todo el tráfico de red se detiene inmediatamente hasta que se restablezca el cifrado. Para proteger tus transmisiones activas de exposiciones repentinas, consulta nuestra guía técnica sobre cómo funciona el Kill Switch de SyncVPN.
La Conclusión: Recupera tu Libertad de Banda Ancha
Los proveedores de internet tienen fuertes incentivos comerciales para limitar tu ancho de banda. Al restringir artificialmente plataformas intensivas en datos, reducen el desgaste de hardware en sus enlaces de tránsito y fomentan que los usuarios suban a planes comerciales costosos.
Al enrutar tu tráfico por un túnel impenetrable WireGuard en infraestructura dedicada, sacas la clasificación de tráfico de manos de tu ISP. Aunque un VPN no cambia límites físicos o borra un límite de datos agotado, elimina permanentemente la discriminación basada en contenido, penalizaciones de protocolo y buffers selectivos, entregando el rendimiento sin restricciones para el que fue diseñada tu conexión de banda ancha.