Ein DNS-Leck tritt auf, wenn Ihre Internetanfragen Ihren verschlüsselten VPN-Tunnel umgehen und direkt an die unverschlüsselten Domain Name System-Server Ihres Internetdienstanbieters (ISP) gesendet werden. Diese Sicherheitslücke offenbart jedem Netzwerkbeobachter jede von Ihnen besuchte Webseite, jede Suchanfrage und jeden Online-Dienst, den Sie nutzen, selbst wenn Ihr VPN aktiv verbunden ist und eine maskierte IP-Adresse anzeigt.
Das Domain Name System ist die grundlegende Übersetzungsschicht des modernen Internets. Es wandelt benutzerfreundliche Domainnamen wie syncvpn.com in computerlesbare numerische IP-Adressen um. Bei Verbindung mit einem Premium-VPN sollte jede einzelne DNS-Abfrage innerhalb des sicheren Tunnels verschlüsselt und ausschließlich über private, zero-log DNS-Server aufgelöst werden. Betriebssystemkonflikte, aggressive ISP-Interzeptoren und schlecht konfigurierte Netzwerkadapter können jedoch dazu führen, dass diese Anfragen offengelegt werden. In diesem Leitfaden erklären wir, wie DNS-Lecks entstehen, warum sie Ihre Online-Privatsphäre zerstören, wie Sie einen sofortigen Diagnosetest durchführen und wie Sie Lecks dauerhaft beheben.
Wie das Domain Name System funktioniert (und wo es scheitert)
Um ein DNS-Leck zu verstehen, müssen Sie betrachten, wie Ihr Computer das Web unter normalen Bedingungen nutzt:
Jedes Mal, wenn Sie eine Webadresse in Ihren Browser eingeben, einen Link anklicken oder eine Anwendung öffnen, kann Ihr Gerät nicht sofort verbinden. Computer verstehen keine alphabetbasierten Domainnamen; sie kommunizieren ausschließlich über numerische IP-Adressen. Um die zugrundeliegende Struktur dieser numerischen Koordinaten zu verstehen, sehen Sie sich unseren Leitfaden zu Was eine IP-Adresse ist und wie sie funktioniert an.
Ihr Gerät sendet eine Anfrage an einen rekursiven DNS-Server mit der Frage: "Wie lautet die numerische IP-Adresse für diese Domain?"
Der DNS-Resolver sucht die Domain-Einträge über Root- und autoritative Nameserver ab.
Der Resolver sendet die numerische IP zurück an Ihren Computer.
Ihr Computer verbindet sich mit dem Ziel-Webserver und lädt die Seite.
Ohne ein verschlüsseltes VPN weist Ihr Router diese Übersetzungsaufgabe automatisch Ihrem lokalen ISP zu. Da Ihr ISP den Resolver betreibt, führen sie ein vollständiges, mit Zeitstempel versehenes Protokoll jeder abgefragten Domainnamen. Einige Nutzer versuchen, smarte DNS-Proxies oder unverschlüsselte Drittanbieter-Resolver zu verwenden, doch diese Tools verschlüsseln Ihre Daten während der Übertragung nicht; unsere ausführliche Gegenüberstellung von VPN vs. Proxy vs. Smart DNS erklärt, warum unverschlüsselte Resolver Ihren Datenverkehr für Netzwerkschnüffler vollständig sichtbar machen.
Was passiert bei einem DNS-Leck?
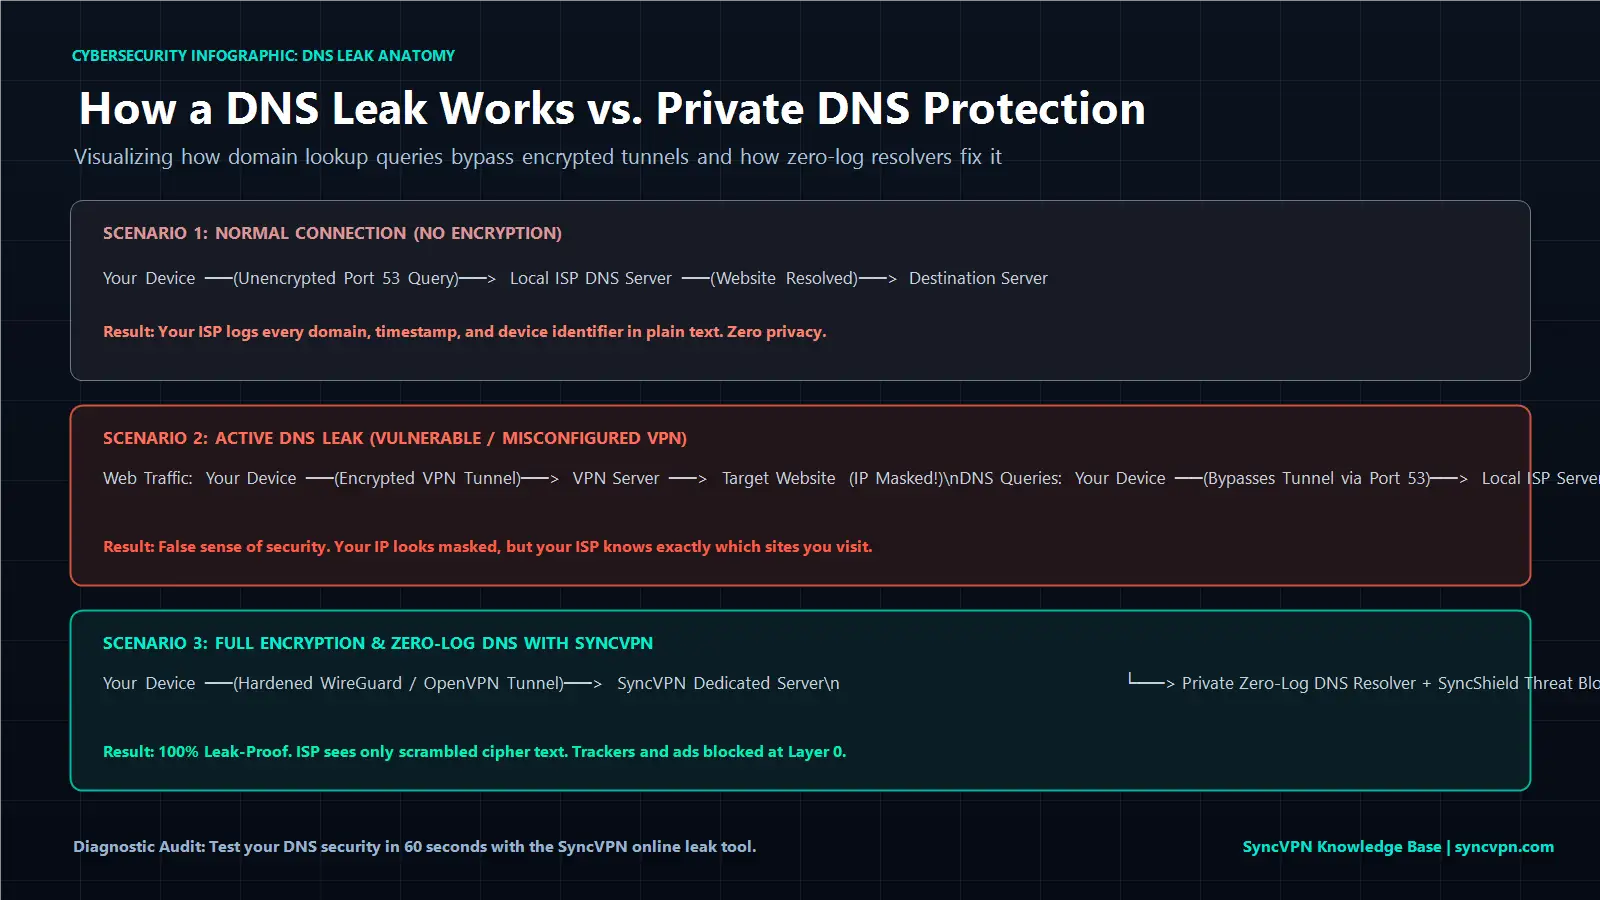
Wenn Sie sich mit einem verschlüsselten Virtual Private Network verbinden, erstellt die Client-Software einen sicheren kryptografischen Tunnel mit robusten Protokollen. Moderne Protokolle wie WireGuard und OpenVPN kapseln sowohl Ihre Datenpakete als auch Ihre DNS-Abfragen ein; einen Vergleich, wie verschiedene Verschlüsselungsstandards Handshakes verwalten, finden Sie in unserem Leitfaden zu WireGuard vs. IKEv2 vs. OpenVPN. Gleichzeitig konfiguriert das VPN Ihr Betriebssystem so, dass sämtlicher DNS-Verkehr vom ISP weg und zu privaten, verschlüsselten DNS-Resolvern geleitet wird, die direkt im VPN-Servernetzwerk betrieben werden.
Ein DNS-Leck tritt auf, wenn diese Umleitung fehlschlägt.
Ihr Haupt-Internetzugriff kann weiterhin durch den verschlüsselten Tunnel verlaufen, so dass auf Standard-IP-Prüfseiten Ihre geografische Position erfolgreich verschleiert wird. Hinter den Kulissen sendet Ihr Betriebssystem jedoch weiterhin DNS-Abfragen über Ihre unverschlüsselte lokale ISP-Verbindung über den Standard-Port 53.
Das gefährliche Ergebnis: Ihre sichtbare IP-Adresse zeigt an, dass Sie sich in Frankfurt oder Zürich befinden, aber die Logdateien Ihres lokalen ISP belegen, dass Sie gerade Ihr persönliches Online-Banking, medizinische Foren und Streaming-Plattformen von Ihrem Wohnzimmer aus aufgerufen haben. In vielen Fällen führt eine fehlerhafte DNS-Routingkonfiguration zu dem frustrierenden Problem, dass Ihr VPN verbunden ist, aber Webseiten nicht laden, da Ihr System zwischen widersprüchlichen Netzwerk-Resolvern gefangen ist.
Hauptursachen für DNS-Lecks
DNS-Lecks sind selten das Ergebnis von absichtlichen böswilligen Aktivitäten; sie entstehen typischerweise durch systembedingte Netzwerkprobleme und aggressive Routing-Taktiken von ISPs:
1. Windows Smart Multi-Homed Name Resolution
Diese Leistungsfunktion, eingeführt in Windows 8 und erweitert in Windows 10 und 11, fragt alle verfügbaren Netzwerkadapter gleichzeitig ab (Ethernet, Wi-Fi und aktive VPN-Adapter), um Domain-Suchgeschwindigkeiten zu erhöhen. Sie akzeptiert die Antwort, die zuerst zurückkommt. Da lokale ISP-Resolver geografisch näher sind als entfernte VPN-Server, akzeptiert Windows häufig die unverschlüsselte lokale Antwort und leakt so Ihre Browserverläufe außerhalb des Tunnels.
2. Transparente DNS-Proxies
Bestimmte aggressive ISPs setzen transparente Proxy-Technologien ein, um Inhaltsfilterung und Überwachung durchzusetzen. Selbst wenn Sie Ihre DNS-Einstellungen manuell im Router oder Betriebssystem auf Drittanbieter umstellen, fängt das ISP-Netzwerk allen Verkehr über den Standard-DNS-Port 53 ab und leitet die Pakete ohne Vorwarnung in eigene Überwachungs-Resolver um.
3. Dual-Stack IPv6-Lookup-Fallbacks
Viele Wohnnetzwerke arbeiten im Dual-Stack-Modus (IPv4 und IPv6). Wenn Ihr VPN-Client zwar IPv4-Anfragen sicher leitet, aber IPv6-Routingtabellen nicht verwaltet, senden moderne Betriebssysteme DNS-Anfragen automatisch über die unverschlüsselte IPv6-Schnittstelle, wodurch Ihre Aktivitäten exponiert werden.
4. Softwarekonflikte und Browser DNS über HTTPS (DoH)
Manche Drittanbieter-Antivirenprogramme, Browser-Erweiterungen und eigenständige DNS über HTTPS-Funktionen in Browsern wie Chrome oder Firefox können die Netzadaptereinstellungen Ihres Systems überschreiben. Wenn diese externen Tools die DNS-Leitung übernehmen, umgehen sie den VPN-Tunnel und senden Abfragen an Drittanbieter-Resolver in der Cloud.
Matrix der DNS-Leck-Ursachen und Lösungen
Sehen Sie, wie verschiedene DNS-Leck-Auslöser wirken und welche technischen Maßnahmen erforderlich sind, um sie zu beheben:
Leck-Auslöser | Technischer Mechanismus | Risikoniveau | Primäre Lösung |
|---|---|---|---|
Windows Multi-Homed Resolution | Windows fragt alle physischen und virtuellen Adapter gleichzeitig ab. | Hoch | Erzwinge strikte DNS-Bindung an einen einzelnen Adapter via SyncVPN-Client. |
Transparenter ISP-Proxy | ISP fängt und leitet Standard-Port-53-Anfragen am Gateway um. | Kritisch | Leite DNS-Anfragen ausschließlich durch den verschlüsselten VPN-Tunnel. |
Unverwaltete IPv6-Abfragen | IPv6-DNS-Anfragen umgehen IPv4-only-Tunnel in Dual-Stack-Netzwerken. | Hoch | Aktiviere klientseitiges IPv6-Leckfiltering oder native Dual-Stack-Routing. |
Browser DoH-Überschreibungen | Browser leitet Abfragen über HTTPS an externe Cloud-Resolver weiter. | Mittel | Setze Browser-DNS auf Systemstandards, um VPN-Schutz zu übernehmen. |
Schritt-für-Schritt: So testen Sie in 60 Sekunden auf ein DNS-Leck
Die Diagnose, ob Ihr Gerät gerade ein DNS-Leck aufweist, erfordert eine einfache, objektive Überprüfung:
Verifizieren Sie Ihren Verbindungsstatus:
Starten Sie Ihre VPN-Anwendung und verbinden Sie sich mit einem Server außerhalb Ihres Heimatlandes.Öffnen Sie das IP- und Leck-Diagnose-Tool:
Rufen Sie in Ihrem Browser den SyncVPN IP- und DNS-Leck-Test auf.Prüfen Sie die aktiven Resolver:
Untersuchen Sie den DNS-Bereich der Testergebnisse.Interpretieren Sie Ihre Diagnoseergebnisse:
Sichere Verbindung: Der Test zeigt ausschließlich die IP-Adresse, den Hostnamen und den Standort des SyncVPN-Servers an. Kein Hinweis auf Ihren Wohn-ISP oder Ihr Heimatland erscheint.
Aktives DNS-Leck: Wenn Sie während der Verbindung zu einem ausländischen VPN-Server den Namen Ihres Heim-ISPs (z. B. Comcast, Deutsche Telekom oder Vodafone) oder Ihr tatsächliches Heimatland unter den DNS-Servern sehen, leckt Ihre Verbindung DNS-Anfragen.
So beheben Sie ein DNS-Leck (3 bewährte Methoden)
Wenn Ihre Prüfung ein Leck zeigt, wenden Sie diese bewährten technischen Lösungen an:
Methode 1: Verwenden Sie einen automatisierten Desktop-Client mit DNS-Bindung auf Treiberebene
Der zuverlässigste Schutz gegen DNS-Lecks ist die Nutzung einer Anwendung, die DNS-Routing auf der Netzadapter-Treiberebene erzwingt.
SyncVPN betreibt eigene proprietäre Zero-Log-DNS-Resolver auf jedem Bare-Metal-Server unseres Netzwerks mit über 100 Standorten. Wenn Sie unserer offiziellen Anleitung zur Installation und Nutzung von SyncVPN auf Windows folgen, sperrt unsere Desktop-Software Ihren Netzwerkadapter so, dass er nur interne, verschlüsselte Resolver nutzt, blockiert aktiv die Windows Smart Multi-Homed-Auflösung und verhindert das Entweichen unverschlüsselter Pakete über Port 53.
Methode 2: Aktivieren Sie einen automatisierten Kill Switch
Ein kurzer Netzwerkausfall kann dazu führen, dass Ihr VPN-Tunnel zurückgesetzt wird und temporär DNS-Abfragen im Hintergrund an Ihren lokalen ISP gesendet werden. SyncVPN verfügt in allen Tarifen über einen integrierten Kill Switch. Wenn sich der verschlüsselte Tunnel trennt, friert der Kill Switch alle Netzwerkadapter sofort ein und verhindert, dass Ihr Gerät auf ISP-Resolver zurückfällt.
Methode 3: Deaktivieren Sie die Smart Multi-Homed Name Resolution in Windows
Wenn Sie manuelle OpenVPN-Konfigurationen ohne automatischen Client-Schutz betreiben, können Sie die Multi-Homed-Auflösung über den lokalen Gruppenrichtlinien-Editor deaktivieren:
Drücken Sie Windows-Taste + R, geben Sie
gpedit.mscein und drücken Sie Enter.Navigieren Sie zu: Computerkonfiguration > Administrative Vorlagen > Netzwerk > DNS-Client.
Finden Sie die Einstellung Deaktivieren der intelligenten Multi-Homed-Name-Auflösung.
Doppelklicken Sie die Richtlinie, wählen Sie Aktiviert und klicken Sie auf OK.
Starten Sie Ihren Computer neu.
Die Geheimwaffe: DNS-basierter Bedrohungsschutz mit SyncShield
Traditionelle VPN-Anbieter betrachten DNS lediglich als Lookup-Tool. SyncVPN nutzt private DNS-Infrastrukturen, um Ihre Lookup-Ebene in eine aktive Cybersicherheits-Firewall zu verwandeln.
Mit SyncShield, unserer proprietären DNS-Filterungstechnologie:
Tracker-Blockierung auf Schicht 0: Wenn eine Webseite ein Tracking-Pixel, Analytics-Skript oder Marketing-Banner anfordert, fängt SyncShield die DNS-Anfrage beim Server-Resolver ab und blockiert sie, bevor der Tracking-Code überhaupt in Ihrem Browser geladen wird.
Neutralisation bösartiger Domains: Phishing-Portale, Ransomware-Downloads und bekannte Malware-Kommandoserver werden sofort auf Auflösungsebene blockiert.
Schnelleres Surfen: Durch das Blockieren von Werbeskripten vor der Ausführung schwerer Multimedia-Inhalte reduziert die DNS-Filterung deutlich Ihren Bandbreitenverbrauch und die Ladezeiten.
Häufig gestellte Fragen (FAQ)
Kann Ihr ISP sehen, welche Webseiten Sie besuchen, wenn Ihr DNS leckt?
Ja. Wenn Ihr DNS leckt, erhält Ihr ISP jede von Ihnen generierte Domain-Abfrage. Während HTTPS-Verschlüsselung verhindert, dass er die genaue Unterseiten-URL oder Formularinhalte sieht, kennt er genau die Domains, die Sie besuchen, und wann Sie darauf zugreifen.
Was ist der Unterschied zwischen einem IP-Leck und einem DNS-Leck?
Ein IP-Leck offenbart die echte numerische IP-Adresse und den physischen Standort Ihres Geräts gegenüber Zielwebseiten. Ein DNS-Leck zeigt Ihrem lokalen ISP die Liste der Domainnamen, die Sie besuchen, selbst wenn Zielwebseiten eine maskierte VPN-IP-Adresse sehen.
Stoppt das Ändern der DNS in Windows auf 1.1.1.1 DNS-Lecks ohne VPN?
Nein. Während die Verwendung von Cloudflare (1.1.1.1) oder Google (8.8.8.8) Suchanfragen von Ihrem ISP-Standardresolver weglenkt, bleiben Standard-DNS-Anfragen völlig unverschlüsselt. Ihr ISP kann weiterhin unverschlüsselte Port-53-Anfragen abfangen und lesen, und transparente ISP-Proxies überschreiben Ihre benutzerdefinierten Einstellungen.
Zusammenfassung und wichtige Erkenntnisse
Ein DNS-Leck umgeht Ihren verschlüsselten Tunnel und offenbart Ihren vollständigen Browserverlauf Ihrem lokalen Internetanbieter.
Komplexe Betriebssystemfunktionen wie Windows Smart Multi-Homed Resolution sind häufige Auslöser von Lecks bei schlecht konfigurierten VPN-Verbindungen.
Sie können Ihre Verbindung in Sekunden mit unserem Online-IP- und Leck-Diagnosetool überprüfen.
SyncVPN beseitigt DNS-Lecks durch automatisierte Treiber-Ebene-Filterung, dedizierte private Zero-Log-Resolver an 100+ Standorten und einen integrierten Kill Switch.
Die Aktivierung von SyncShield verwandelt Ihre DNS-Ebene in einen aktiven Schutzschild gegen Tracking-Skripte und bösartige Werbenetzwerke.