DNS únik nastává, když vaše internetové požadavky obcházejí váš šifrovaný VPN tunel a míří přímo na nezašifrované servery DNS vašeho poskytovatele internetových služeb (ISP). Tento bezpečnostní problém odhaluje každou navštívenou webovou stránku, vyhledávací dotaz i používanou online službu pozorovatelům sítě, i když je VPN aktivně připojena a zobrazuje skrytou IP adresu.
Domain Name System (DNS) je základní překladová vrstva moderního internetu. Převádí uživatelsky přívětivé názvy domén, jako je syncvpn.com, na strojově čitelné numerické IP adresy. Při připojení k prémiové VPN má být každý DNS dotaz zašifrován uvnitř zabezpečeného tunelu a vyřízen pouze přes privátní, bezlogové DNS servery. Operační systémy, agresivní zasahování ISP a špatně nastavené síťové adaptéry však mohou způsobit, že tyto dotazy uniknou do otevřeného prostoru. V tomto průvodci vysvětlíme, jak k DNS únikům dochází, proč ohrožují vaše soukromí, jak provést okamžitý test a jak je trvale odstranit.
Jak funguje systém DNS (a kde dochází k chybám)
Pro vysvětlení DNS úniku je třeba pochopit, jak váš počítač normálně pracuje s připojením na web:
Pokaždé, když zadáte adresu webu, kliknete na odkaz nebo spustíte aplikaci, vaše zařízení se nemůže připojit okamžitě. Počítače nerozumí slovním doménám; komunikují pouze pomocí číselných IP adres. Pro hlubší pochopení IP adres si přečtěte náš průvodce IP adresami a jejich fungováním.
Zašlete dotaz na rekurzivní DNS server s otázkou: „Jaká je IP adresa pro danou doménu?“
DNS resolver vyhledá záznamy domény přes kořenové a autoritativní servery.
Resolver vrátí IP adresu vašemu zařízení.
Váš počítač se připojí na cílový webový server a načte stránku.
Bez šifrované VPN váš směrovač toto přidělení úkolu překladu automaticky přenese na místního ISP. Protože ISP provozuje resolver, vede kompletní časově označený záznam všech doménových dotazů. Někteří uživatelé zkoušejí využít chytré DNS proxy nebo nešifrované třetí strany, ale tyto nástroje nezajišťují šifrování dat v přenosu; náš komplexní přehled VPN vs Proxy vs Smart DNS vysvětluje, proč nešifrované resolvery nechávají váš provoz kompletně viditelný pro odposlouchávače sítě.
Co se děje během DNS úniku?
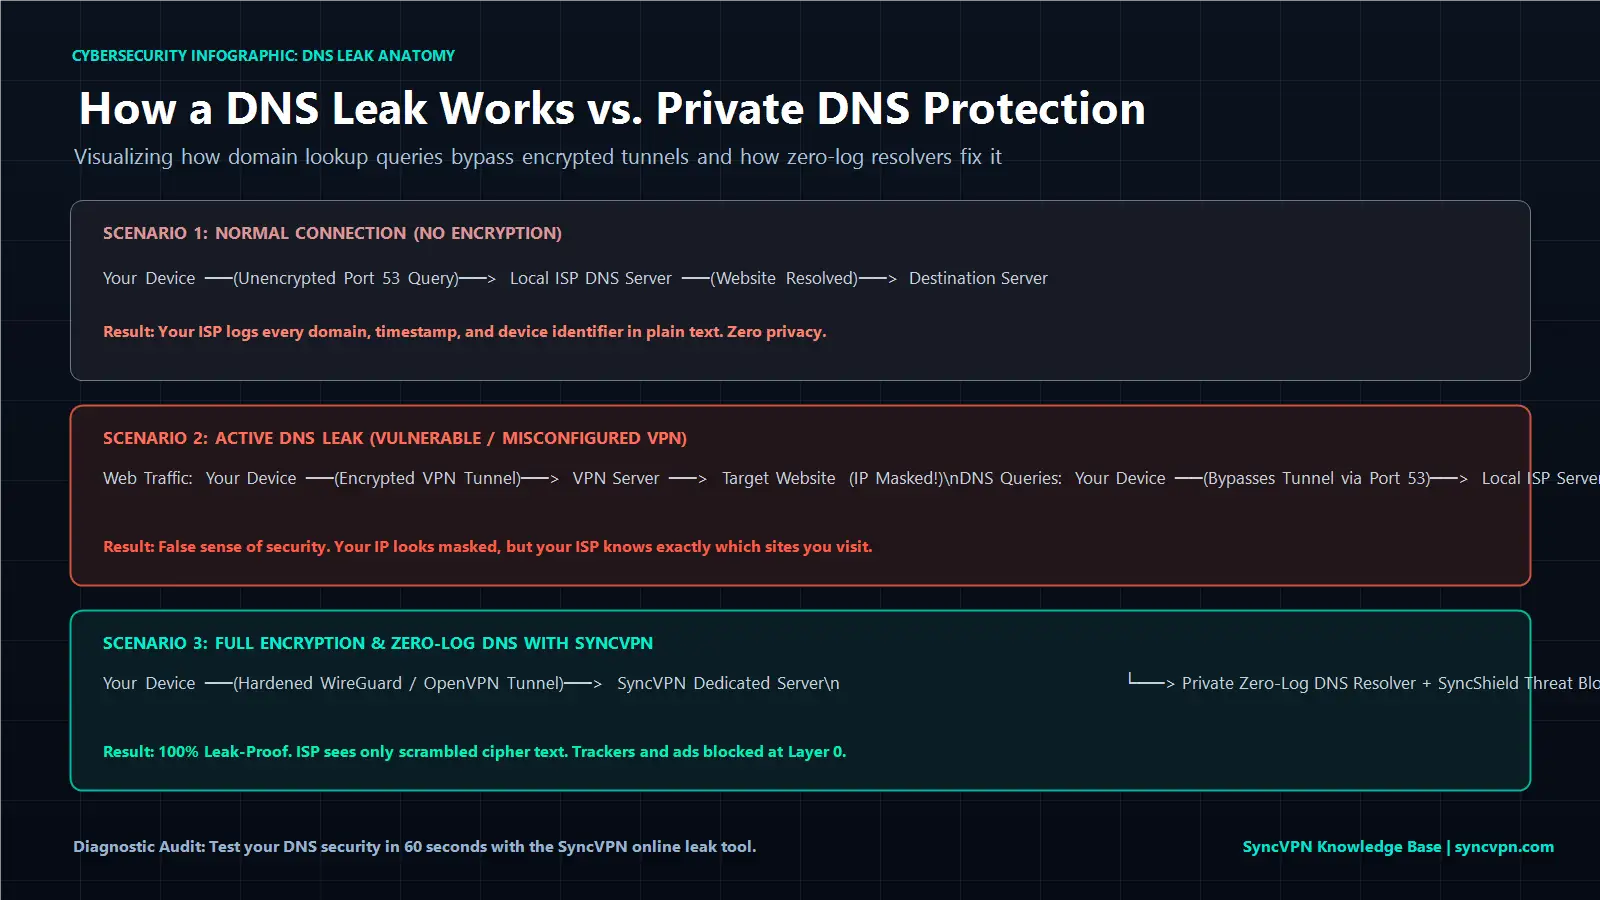
Při připojení k zašifrované virtuální privátní síti klientský software vytvoří bezpečný kryptografický tunel využívající moderní protokoly. Protokoly jako WireGuard a OpenVPN zapouzdřují vaše datové pakety i DNS dotazy; můžete si porovnat rozdíly v naše srovnání WireGuard vs IKEv2 vs OpenVPN. Současně VPN nakonfiguruje váš operační systém tak, že veškerý DNS provoz nasměruje mimo ISP a do šifrovaných privátních DNS resolverů přímo na VPN serverech.
DNS únik nastává, když toto přesměrování selže.
Vaše hlavní internetová data možná putují přes šifrovaný tunel a úspěšně maskují vaši polohu na webových stránkách pro kontrolu IP. Nicméně operační systém nadále odesílá DNS dotazy přes nezašifrované lokální připojení ISP na standardním portu 53.
Důsledek je nebezpečný: viditelná IP adresa ukazuje města jako Frankfurt či Zürich, ale záznamy místního ISP odhalují, že jste právě navštívili bankovní portál, lékařská fóra a streamovací služby z vašeho obýváku. V mnoha případech vede nesprávné směrování DNS k situaci, kdy je VPN sice připojená, ale weby se nenačítají, protože systém je uvězněný mezi konfliktními síťovými resolvery.
Hlavní příčiny DNS úniků
DNS úniky obvykle nejsou způsobeny úmyslnými útoky, ale vyplývají ze systémových zvláštností a agresivních strategií ISP:
1. Windows Smart Multi-Homed Name Resolution
Funkce ve Windows 8 a novějších, která dotazuje všechny dostupné síťové adaptéry současně (Ethernet, Wi-Fi, VPN). Přijímá první odpověď. Protože lokální ISP resolver je geograficky blíže než vzdálený VPN server, často se přijímá nezašifrovaná lokální odpověď a dochází k úniku dat mimo tunel.
2. Transparentní DNS proxy ISP
Někteří agresivní ISP používají transparentní proxy pro filtrování obsahu a dohled. I když manuálně změníte DNS nastavení na třetí stranu, ISP síť odchytí veškerý provoz na portu 53 a přesměruje ho do svých monitorovacích resolverů bez varování.
3. Fallbacky pro IPv6 dotazy na dvouvrstvých sítích
Mnoho domácích sítí využívá dual-stack, tedy IPv4 i IPv6. Pokud VPN směruje pouze IPv4 požadavky, operační systém může automaticky odesílat DNS dotazy přes nezabezpečený IPv6 kanál, což odhaluje aktivitu.
4. Konflikty softwaru a DNS over HTTPS v prohlížečích (DoH)
Antivirové programy, rozšíření prohlížečů a zabudované funkce DoH mohou přenastavit DNS směrování mimo VPN tunel, posílající dotazy do externích cloudových resolverů.
Matice příčin a řešení DNS úniků
Podívejte se, jak fungují různé spouštěče úniků a jak je technicky odstranit:
| Spouštěč úniku | Technický mechanismus | Riziko | Hlavní řešení |
|---|---|---|---|
| Windows Multi-Homed Resolution | Dotazy na všechny adaptéry zároveň | Vysoké | Vynucení jediného DNS adaptéru přes SyncVPN klienta |
| Transparentní ISP proxy | ISP zachytává port 53 a přesměrovává dotazy | Kritické | Směrovat dotazy pouze šifrovaným VPN tunelem |
| Nesprávně řízené IPv6 dotazy | IPv6 dotazy obcházejí IPv4 tunel | Vysoké | Aktivovat filtraci IPv6 nebo nativní dual-stack routování |
| DoH přesměrování v prohlížečích | Prohlížeč směruje DNS přes externí HTTPS resolvery | Střední | Nastavit DNS prohlížeče na systémová výchozí nastavení |
Krok za krokem: Test DNS úniku za 60 sekund
Pro diagnostiku DNS úniku proveďte jednoduchý test:
Ověřte stav připojení:
Spusťte VPN aplikaci a připojte se k serveru mimo vaši zemi.Otevřete nástroj pro test IP a úniku:
V prohlížeči navštivte SyncVPN IP a DNS Leak Test.Prohlédněte aktivní resolvery:
Zkontrolujte část DNS v testovacích výsledcích.Vyhodnoťte výsledky:
Bezpečné připojení: Zobrazuje se pouze IP, název a poloha serveru SyncVPN, bez zmínky o vašem ISP nebo domovské zemi.
Aktivní DNS únik: Pokud vidíte ISP nebo vaši zemi pod DNS servery při připojení k cizímu VPN serveru, dochází k úniku.
Jak opravit DNS únik (3 ověřené metody)
Pokud test odhalí únik, použijte tyto technické postupy:
Metoda 1: Použití automatického desktop klienta s ověřením DNS na úrovni ovladače
Nejspolehlivější obranou je software, který prosazuje DNS tunelování přímo na úrovni ovladače síťového adaptéru.
SyncVPN provozuje vlastní privátní DNS servery bez logů na více než 100 serverech po celém světě. Při instalaci a používání SyncVPN na Windows náš klient uzamkne váš adaptér tak, aby používal jen interní zašifrované resolvery, blokuje Windows Smart Multi-Homed resolution a brání únikům přes port 53.
Metoda 2: Aktivace automatického Kill Switch
Krátkodobý výpadek sítě může způsobit reset VPN tunelu, což dočasně odhalí váš DNS provoz poskytovateli. SyncVPN má na všech plánech integrovaný Kill Switch, který v případě odpojení ihned zastaví všechny síťové adaptéry a zamezí přesměrování na ISP resolvery.
Metoda 3: Vypnutí Smart Multi-Homed Name Resolution ve Windows
Pokud používáte manuální OpenVPN konfigurace bez automatické ochrany klienta, vypněte funkci ve Windows pomocí Editoru místních zásad skupiny:
Stiskněte Klávesu Windows + R, napište
gpedit.msca potvrďte Enter.Přejděte na: Konfigurace počítače > Šablony pro správu > Síť > DNS klient.
Najděte Vypnout Smart Multi-Homed Name Resolution.
Otevřete tuto politiku, zvolte Povoleno a potvrďte OK.
Restartujte počítač.
Tajná zbraň: Ochrana na úrovni DNS skrze SyncShield
Tradiční VPN chápou DNS jen jako lookup službu. SyncVPN využívá privátní infrastrukturu DNS k proměně vašeho lookupu v aktivní kybernetickou ochranu.
S SyncShield, naším vlastním filtrováním DNS:
Blokování trackerů v zárodku: Když web požaduje sledovací pixely, analytické skripty či marketingové beacony, SyncShield DNS dotaz zachytí a zablokuje dříve, než se kód stáhne do vašeho prohlížeče.
Neutralizace škodlivých domén: Phishingové weby, uzly šířící ransomware a známé malware C&C servery jsou okamžitě blokovány už ve fázi vyhledávání.
Rychlejší načítání: Blokováním reklamních skriptů před těžkými multimediálními soubory se výrazně snižuje datový tok i doba načítání stránek.
Často kladené dotazy (FAQ)
Může váš ISP vidět, jaké stránky navštěvujete, pokud dojde k DNS úniku?
Ano. Při DNS úniku ISP vidí všechny vaše DNS dotazy. HTTPS sice zamezí vidění přesných URL podstránek či dat z formulářů, ale domény, které navštěvujete, přesně zná.
Jaký je rozdíl mezi IP únikem a DNS únikem?
IP únik odhaluje vaši skutečnou IP adresu a fyzickou lokaci serveru, ke kterému se připojujete. DNS únik odhaluje seznam domén, které navštěvujete, přímo vašemu ISP, zatímco weby vidí zamaskovanou VPN IP.
Pomůže změna DNS ve Windows na 1.1.1.1 zabránit DNS únikům bez VPN?
Ne. Použití Cloudflare (1.1.1.1) nebo Google (8.8.8.8) sice změní resolver, ale standardní DNS dotazy zůstávají nezašifrované. ISP tak může stále zachytit a číst nešifrované pakety na portu 53 a transparentní ISP proxy vaše nastavení přepíší.
Souhrn a hlavní závěry
DNS únik obchází váš šifrovaný tunel a odhaluje vaši kompletní historii prohlížení ISP.
Funkce systému, jako je Windows Smart Multi-Homed resolution, často způsobují úniky na nesprávně nastavených VPN připojeních.
Můžete snadno otestovat svou ochranu s naším online nástrojem pro IP a úniky.
SyncVPN eliminuje DNS úniky automatickou filtrací na úrovni ovladače, prověřenými bezlogovými privátními resolvery na 100+ lokalitách a integrovanou ochranou Kill Switch.
Zapnutím SyncShield proměníte DNS vrstvu v aktivní štít proti sledovacím skriptům a škodlivým reklamním sítím.