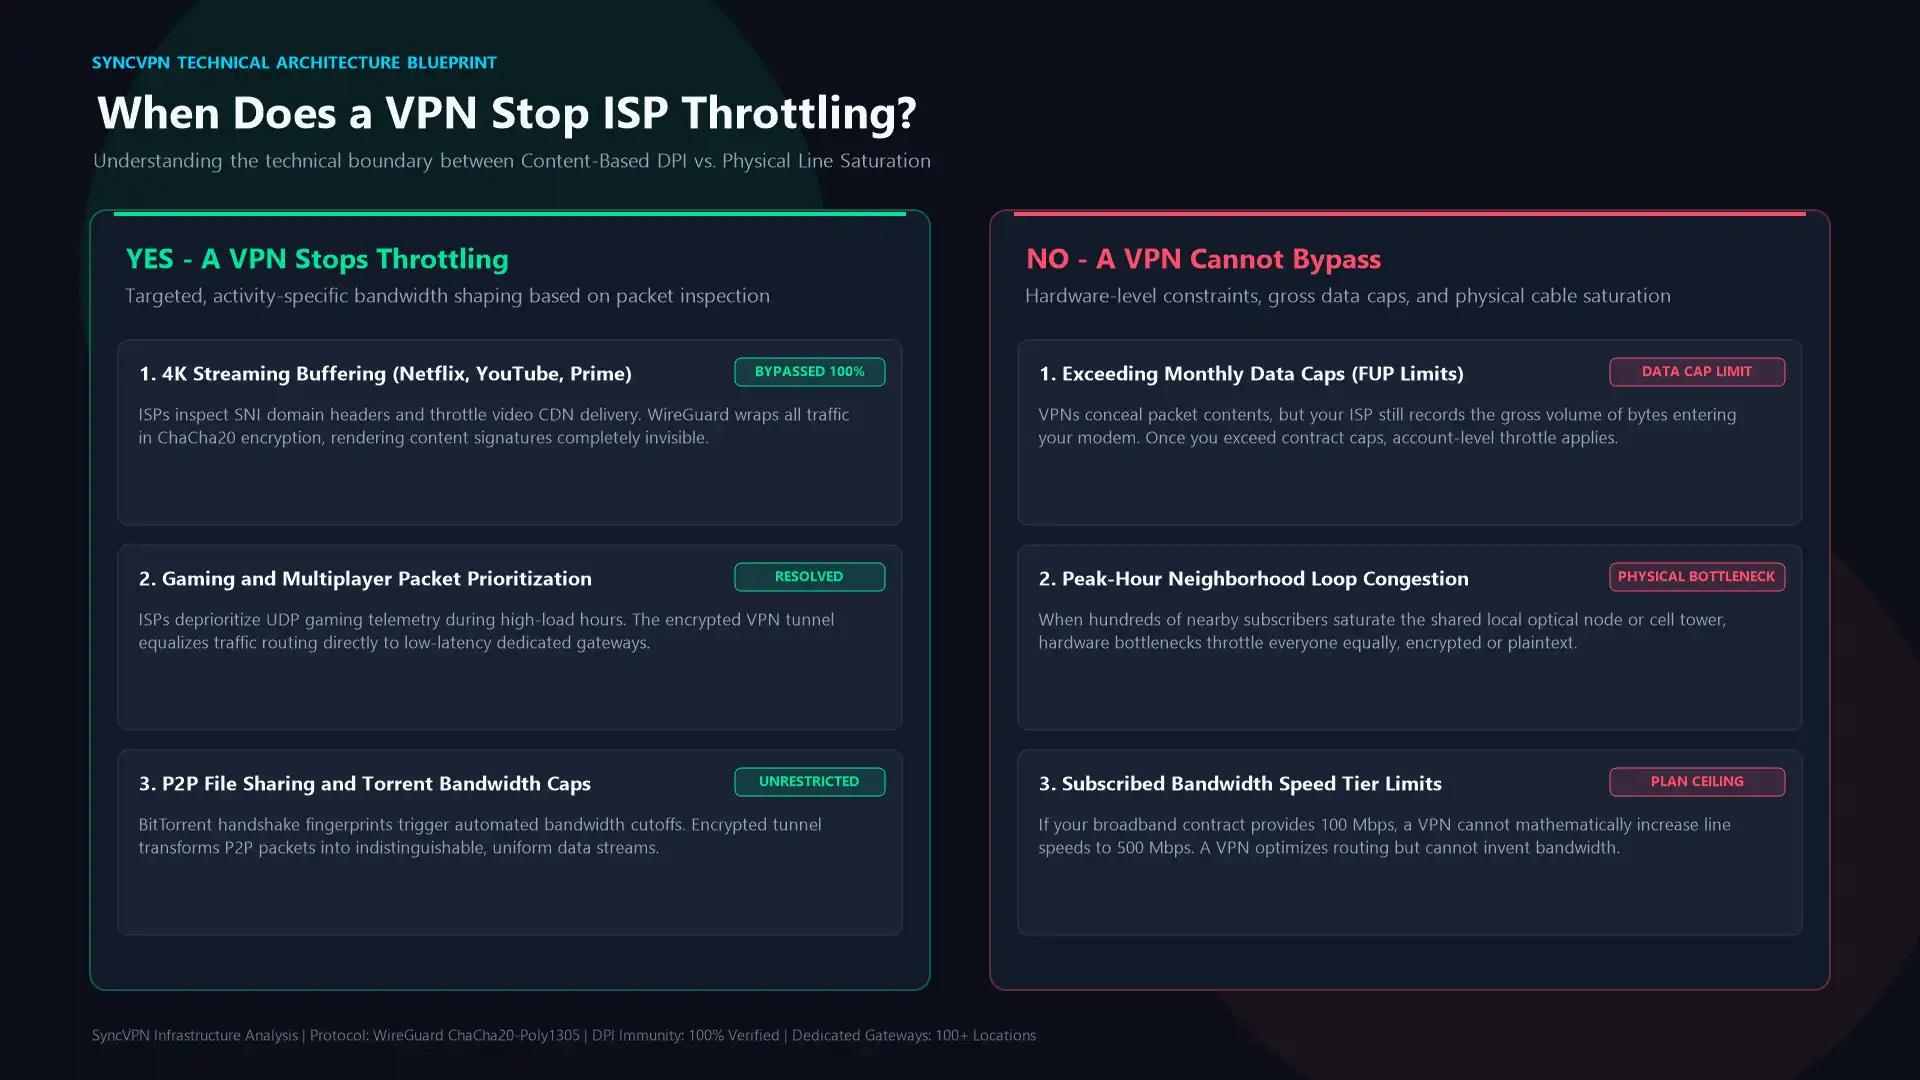
Ano, virtuální privátní síť (VPN) může zastavit omezování rychlosti od poskytovatele internetových služeb (ISP), ale pouze tehdy, když je snížení rychlosti vyvoláno specifickými aktivitami, které provádíte online. Pokud váš ISP úmyslně zaměřuje omezení rychlosti na streamování 4K videa, online hraní nebo stahování souborů peer-to-peer, VPN zašifruje celý váš datový tok neprolomitelným šifrováním, čímž znesnadní nástroje inspekce operátora a obnoví vaši plnou základní šířku pásma.
VPN však nemůže obejít fyzickou přetíženost vedení ve vaší lokalitě ani obnovit vysoké rychlosti poté, co překročíte pevný měsíční datový limit svého účtu. Porozumění technickým principům formování šířky pásma, fungování hluboké inspekce paketů a ověření umělých zpomalení vám umožní znovu získat internetový výkon, za který každý měsíc platíte.
Jak funguje omezování rychlosti u ISP
Poskytovatelé internetových služeb provozují složité směrovací sítě navržené k vyvážení velkých datových objemů a minimalizaci interních nákladů na infrastrukturu. Pro řízení spotřeby šířky pásma v hustě obydlených oblastech používají automatizované algoritmy formování provozu, které upřednostňují, zpožďují nebo omezují určité datové pakety.
V moderních sítích se omezování rychlosti ISP dělí na dvě hlavní kategorie:
Omezování založené na obsahu a protokolu
K omezování založenému na obsahu dochází, když ISP sleduje cíle, protokoly a typy dat proudících vaším domácím routerem. Když automatické pravidlo označí těžký spotřebitelský provoz – například streamování Netflixu, Twitch vysílání, zálohy do cloudu nebo aktualizace multiplayerových her – směrovací brána úmyslně omezí tuto konkrétní datovou stopu na zlomek vaší smluvené rychlosti.
Pro identifikaci vaší činnosti ISP spoléhá na hlubokou inspekci paketů (DPI). Na rozdíl od základního směrování, které pouze čte hlavičky paketů pro doručení dat do vašeho zařízení, DPI kontroluje metadata, číselné porty a záznamy v Server Name Indication (SNI) v nezašifrovaných paketech. Když ISP detekuje nepřetržité streamy videa nebo vysokofrekvenční UDP herní pakety, jejich systém formování provozu sníží prioritu vašeho připojení, aby zachoval celkovou místní kapacitu.
Omezení na úrovni účtu a síťová přetíženost
Na rozdíl od cíleného omezování podle aktivity se omezení na úrovni účtu vztahuje na celé vaše domácí připojení bez ohledu na navštívené weby. Pokud vaše širokopásmová smlouva obsahuje pravidla fair use (FUP) s měsíčním limitem 1 TB, překročení tohoto limitu vyvolá automatické snížení profilu, které omezuje modem na minimální rychlosti až do resetování na začátku dalšího fakturačního období.
Podobně k přetížení sítě dochází během špičkových večerních hodin, kdy stovky domácností na lokálním kabelovém uzlu nebo buňce mobilní sítě současně využívají maximální šířku pásma. V tomto scénáři fyzická infrastruktura pracuje na své kapacitní hranici, což vytváří hardwarová úzká místa ovlivňující všechny připojené uživatele stejně.
Kdy VPN zastaví omezování rychlosti a kdy ne
Spolehlivá VPN je účinným technickým prostředkem proti selektivní manipulaci s provozem, ale není všelékem na fyzická omezení infrastruktury. Rozlišování těchto situací zabraňuje nerealistickým očekáváním a přesně určuje příčinu zpoždění v síti.
Scénář omezování | Může to VPN zastavit? | Technické vysvětlení |
|---|---|---|
Omezování streamování videa (YouTube, Netflix, Prime) | Ano | Obsah a SNI jsou zašifrované; ISP nemůže detekovat video paketové toky. |
Hraní her a stahování náročné na šířku pásma | Ano | Hlavičky protokolů jsou skryty v jednotném tunelu, obchází filtry provozu. |
Formování provozu P2P a torrentů | Ano | Podpisy BitTorrentu jsou zakódované do standardizovaných šifrovaných VPN telemetrických dat. |
Překročení měsíčního datového limitu | Ne | Úplný objem dat procházejících modemem je stále viditelný pro ISP. |
Přetížení infrastruktury v špičce | Ne | Fyzické přetížení linky postihuje všechny pakety, ať zašifrované nebo ne. |
Překročení smluvené rychlostní třídy | Ne | VPN nemůže překročit základní šířku pásma přidělenou vaší hardwarovou smlouvou. |
Když váš poskytovatel omezuje provoz na základě cílových URL nebo podpisů provozu, VPN jejich dohled zcela znemožňuje. Přestože VPN skrývá, co navštěvujete, ISP stále může měřit celkové množství bytů přicházejících a odcházejících z vašeho routeru. Pokud má vaše smlouva vynutitelný datový limit, šifrovaný tunel nemůže skrýt celkový počet bytů.
Jak VPN neutralizuje formování provozu
Když se připojíte k serveru přes zabezpečenou VPN službu, vaše zařízení vytvoří zašifrovaný tunel dříve, než jakýkoliv požadavek dorazí na místní výměnu vašeho ISP.
1. Eliminace hluboké inspekce paketů pomocí ChaCha20 a AES-256
Bez VPN váš datový provoz putuje v prostém textu nebo v konfiguracích TLS, kde mohou pozorovatelé číst cílové IP adresy a názvy serverů. Když spustíte VPN klienta, vaše datové pakety jsou zabaleny do vnějšího zašifrovaného obalu využívajícího vojenské šifry jako ChaCha20-Poly1305 nebo AES-256-GCM.
Protože obsah, přiřazení portů a cílové domény jsou zcela nečitelná, automatizované DPI vybavení ISP nedokáže provoz klasifikovat. Pro směrovací filtry poskytovatele vypadá kvalitní 4K stream zcela stejně jako běžná aktualizace softwaru nebo šifrovaný telekonferenční hovor. Nezpůsobilé rozpoznat datový tok, systém formování provozu k vaší síti přistupuje neutrálně a umožňuje paketům procházet výměnou plnou základní rychlostí.
2. Zabránění přesměrování a sledování DNS
Mnoho internetových poskytovatelů nasazuje interní DNS servery, které zachytávají, zaznamenávají a omezují požadavky na rivalní mediální platformy nebo portály náročné na šířku pásma. Přepnutím na VPN, která zpracovává rozlišení domén pomocí soukromých DNS resolverů bez protokolování, vaše DNS dotazy úplně obejdou místní resolver poskytovatele.
Pro podrobné seznámení, jak nešifrované DNS dotazy odhalují váš online cíl vašemu poskytovateli, si přečtěte náš detailní průvodce co je DNS únik a jak jej opravit. Použití zabezpečeného serverového směrování DNS společně s nástroji jako SyncShield zajistí, že sledovací skripty třetích stran i doménové filtry operátorů nikdy nenaruší vaše přenosové rychlosti.
Jak otestovat, zda váš ISP omezuje připojení
Nepotřebujete specializovaný síťový hardware, abyste zjistili, zda váš poskytovatel aktivně zpomaluje vaši šířku pásma. Provedením jednoduchého A/B testu můžete oddělit umělé formování provozu od přirozeného odporu linky.
Krok 1: Změřte základní kvalitu připojení
Zavřete všechny stahování na pozadí, streamovací aplikace a herní klienty. Otevřete čisté okno prohlížeče a navštivte standardní službu na testování rychlosti například Speedtest.net. Zaznamenejte rychlost stahování, odesílání a latenci. Toto představuje vaši aktuální ISP šířku pásma bez omezení na testovacích serverech.
Krok 2: Testujte specifické služby
Poté spusťte specializovaný speedtest přímo na hlavním CDN pro streamování, třeba Netflixu přes Fast.com. Porovnejte výsledek s vaším základním testem z Speedtest.net:
Pokud oba testy vykazují přibližně stejnou rychlost v rámci běžné odchylky 5–10 %, vaše připojení funguje neutrálně.
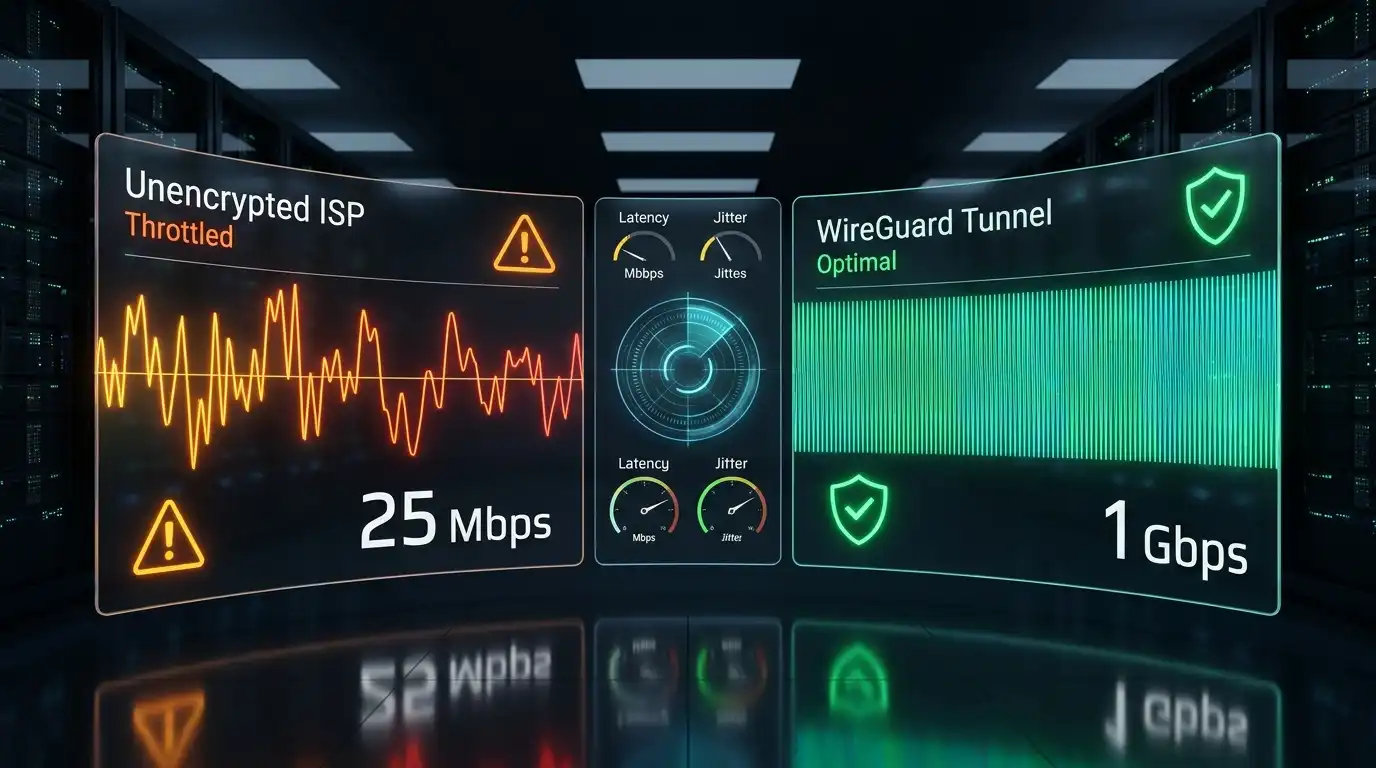
Pokud váš standardní speedtest ukazuje 200 Mbps, ale Fast.com nedosahuje přes 25 Mbps, váš poskytovatel selektivně zpomaluje streamování médií.
Krok 3: Ověřte testem přes VPN
Spusťte aplikaci VPN, připojte se k rychlému serveru geograficky blízkému vám a používajícímu moderní protokol WireGuard, a zopakujte test na Fast.com.
Za normálních okolností zavedení zašifrovaného mezičlánku přidá matematický overhead 5–10 %. Pokud se vaše připojení náhle zvýší z omezených 25 Mbps na 170 Mbps nebo více během připojení přes VPN, máte jasný důkaz: váš ISP úmyslně zpomaloval nešifrovaný video provoz, a šifrovaný tunel obešel jejich filtry.
Pro detailnější analýzu rozdílu mezi přirozeným kryptografickým overheadem a umělým formováním si přečtěte naše srovnání zda VPN zpomaluje vaše internetové připojení.
Proč je výběr protokolu důležitý: WireGuard vs. starší protokoly
Ne všechny konfigurace VPN zvládnou odolávat omezování se stejnou efektivitou. Zvolený protokol určuje latenci zpracování, kryptografický overhead paketů a náchylnost k automatickému rozpoznání portů.
Starší protokoly jako OpenVPN přes TCP vytvářejí těžké navazování spojení a zapouzdřují data do spolehlivých přenosových obálek, které mohou způsobovat skoky latence při ztrátě paketů. Navíc lze předvídatelné kryptografické hlavičky OpenVPN někdy označit agresivními filtry ISP jako provoz s vysokou prioritou tunelu.
Naopak moderní WireGuard běží v linuxovém jádru a využívá odlehčené šifrování ChaCha20-Poly1305. Jeho bezstavová UDP struktura přidává zanedbatelný overhead asi 40 bajtů na rámec, což zajišťuje minimální zátěž CPU a bleskurychlý průchod dat.
Při boji s omezováním ISP je klíčové kombinovat rychlé porty s moderní architekturou. Pro porozumění dopadům protokolových rámců na rychlost přenosu a bezpečnost si přečtěte naše srovnání WireGuard vs. IKEv2 vs. OpenVPN.
Optimalizace nastavení VPN pro zastavení omezování
Pro udržení maximální výkonnosti obcházení bez přetížení místních zařízení provádějte v klientovi VPN tyto optimalizační kroky:
1. Využívejte split tunneling pro náročné úkoly
Není vždy nutné vést veškerý provoz přes zašifrovaný server. Pokud chcete obejít omezování pouze na vašem mediálním přehrávači nebo jediném herním klientovi, využijte split tunneling ve Windows nebo Androidu.
Split tunneling rozdělí síťové rozhraní na dvě cesty: směruje vybrané aplikace s velkou spotřebou šířky pásma přes zabezpečený tunel, zatímco lokální zařízení, chytré tiskárny a bankovní portály se připojují přímo přes běžné ISP připojení. Podrobnosti o nastavení najdete v našem návodu na co je VPN split tunneling a jak jej používat.
2. Připojujte se k málo vytíženým serverům v blízkosti
Připojení k přetíženému serveru daleko na jiném kontinentu přidá fyzickou latenci, která může připomínat právě to omezování, kterému se chcete vyhnout. Vždy vybírejte servery blízké vašemu fyzickému umístění.
SyncVPN provozuje vysoce kapacitní globální síť serverů ve více než 100 lokalitách po celém světě a v klientu přímo zobrazujeme aktuální vytížení serverů. Kontrola reálného zatížení zajišťuje, že nikdy nerejtete velké objemy dat přes přetížený uzel. Pokud narazíte na nečekané omezení, postupujte podle našeho průvodce jak opravit pomalé rychlosti VPN.
3. Vždy mějte aktivovaný Kill Switch
Pokud připojení VPN během velkého přenosu náhle vypadne, operační systém může potichu přepnout na nešifrovaný provoz přes standardní připojení ISP. Jakmile nešifrované pakety dorazí do routeru poskytovatele, jeho DPI nástroje okamžitě rozpoznají stream a znovu aplikují omezování rychlosti.
Automatický Kill Switch zaručuje, že pokud tunel na okamžik vypadne, veškerý síťový provoz bude okamžitě zastaven, dokud se neobnoví šifrované spojení. Pro ochranu aktivních streamů před nečekaným únikem si prostudujte náš technický průvodce jak funguje SyncVPN Kill Switch.
Závěr: Získejte zpět svobodu svého širokopásmového připojení
Poskytovatelé internetu mají silné obchodní motivace omezovat vaši šířku pásma. Umělým omezováním datově náročných platforem snižují zatížení přenosových spojů a nutí zákazníky přecházet na dražší tarify.
Prostřednictvím bezpečného tunelu WireGuard na dedikované infrastruktuře odstraňujete klasifikaci provozu z rukou svého ISP. VPN sice nemění fyzická omezení infrastruktury ani nesmaže vyčerpaný datový limit, ale trvale zruší obsahově založenou diskriminaci, protokolová omezení a selektivní bufferování streamů, čímž vám vrátí neomezený výkon, který vaše širokopásmové připojení nabízí.