DNS-витік виникає, коли ваші інтернет-запити обходять зашифрований VPN-тунель і безпосередньо потрапляють на незашифровані сервери системи доменних імен (DNS) вашого інтернет-провайдера. Цей недолік безпеки розкриває усі сайти, які ви відвідуєте, пошукові запити та онлайн-сервіси, які ви використовуєте, для спостерігачів мережі, навіть коли VPN здається активним і показує приховану IP-адресу.
Система доменних імен є фундаментальним шаром трансляції сучасного інтернету. Вона конвертує зручні для людини доменні назви, як-от syncvpn.com, у числові IP-адреси, зрозумілі комп’ютеру. Коли ви підключаєтеся до преміум VPN, кожен DNS-запит має бути зашифрований у безпечному тунелі та оброблений виключно приватними DNS-серверами без логів. Однак конфлікти операційної системи, агресивні інтерцептори ISP і некоректно налаштовані мережеві адаптери можуть спричинити витік цих запитів. У цьому посібнику ми розглянемо, як виникають DNS-витоки, чому вони шкодять вашій онлайн-приватності, як провести швидкий тест і як назавжди їх усунути.
Як працює система доменних імен (DNS) і де вона може дати збій
Щоб зрозуміти DNS-витік, необхідно розглянути, як ваш комп’ютер звичайно навігує мережею:
Кожного разу, коли ви вводите адресу сайту в браузері, клікаєте посилання або відкриваєте додаток, ваш пристрій не може одразу підключитися. Комп’ютери не розуміють доменні назви; вони спілкуються виключно через числові IP-адреси. Щоб зрозуміти структуру цих чисел, перегляньте наш посібник про що таке IP-адреса і як вона працює.
Ваш пристрій відправляє запит на рекурсивний DNS-сервер із питанням: «Яка числова IP-адреса цього домену?»
DNS-резолвер перевіряє записи домену на кореневих та авторитетних серверах імен.
Резолвер надсилає числову IP-адресу назад вашому комп’ютеру.
Ваш комп’ютер підключається до цільового веб-сервера і завантажує сторінку.
Без зашифрованого VPN маршрутизатор призначає це завдання локальному інтернет-провайдеру (ISP). Оскільки ISP керує резолвером, він зберігає повний журнал із часовими позначками кожного запитаного домену. Хоча деякі користувачі намагаються використовувати смарт-DNS проксі або незашифровані сторонні резолвери, ці інструменти не шифрують дані в дорозі; наше детальне порівняння VPN vs Proxy vs Smart DNS пояснює, чому незашифровані резолвери роблять ваш трафік повністю відкритим для мережевих сніферів.
Що відбувається під час DNS-витоку?
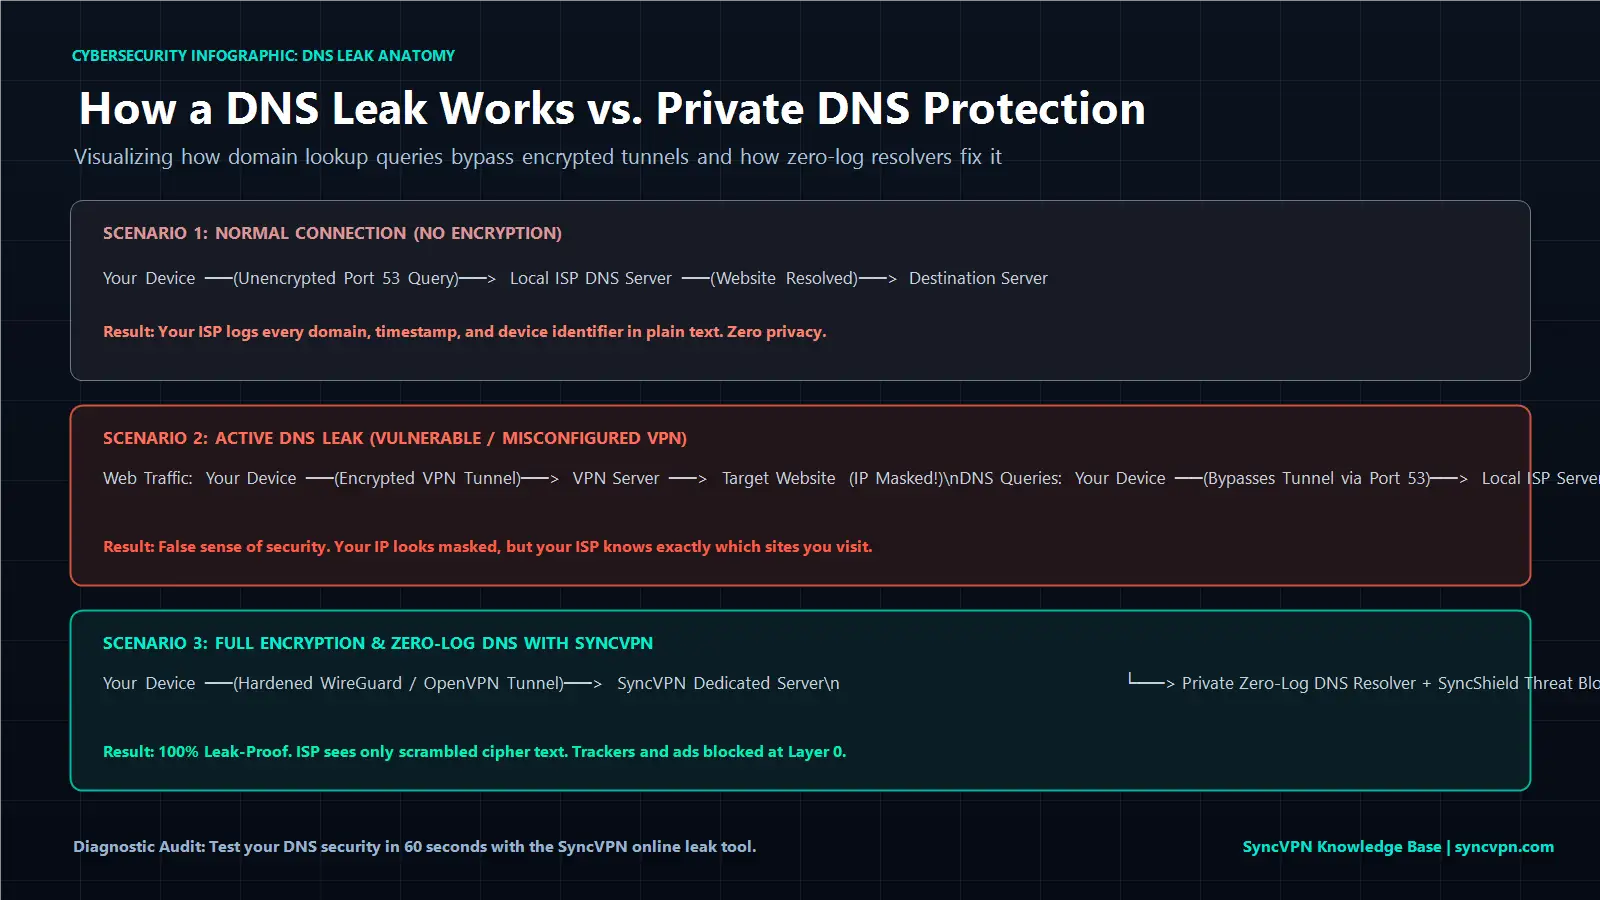
Коли ви підключаєтеся через зашифрований віртуальний приватний канал, клієнтське програмне забезпечення створює захищений криптографічний тунель із використанням сучасних протоколів. Сучасні протоколи, такі як WireGuard та OpenVPN, інкапсулюють ваші дані й DNS-запити; ви можете порівняти, як різні стандарти шифрування обробляють підключення у нашому посібнику WireGuard vs. IKEv2 vs. OpenVPN. Одночасно VPN налаштовує систему так, щоб весь DNS-трафік йшов не через вашого ISP, а через приватні зашифровані DNS-сервери VPN.
DNS-витік виникає, коли це перенаправлення не спрацьовує.
Основний інтернет-трафік може йти через зашифрований тунель, успішно приховуючи ваше реальне місцезнаходження. Але ваша ОС все одно відправляє DNS-запити через незашифроване локальне підключення провайдера на стандартному порту 53.
Небезпека в тому, що видима IP-адреса вказує на Франкфурт або Цюріх, а логі провайдера підтверджують, що ви переглядали особистий банкінг, медичні форуми і стримінгові платформи з дому. Часто неправильне перенаправлення DNS призводить до проблем, коли VPN підключений, але сайти не завантажуються, через конфлікт резолверів.
Основні причини DNS-витоків
DNS-витоки рідко спричинені дійсними хакерськими атаками, зазвичай це системні особливості й агресивна маршрутизація ISP:
1. Windows Smart Multi-Homed Name Resolution
Ця функція введена з Windows 8 і розширена в 10 і 11 версіях. Вона одночасно опитує всі доступні мережеві адаптери (Ethernet, Wi-Fi, VPN) і приймає першу відповідь. Оскільки локальні ISP резолвери географічно ближчі, Windows часто обирає незашифрований локальний DNS, внаслідок чого трафік витікає назовні тунелю.
2. Прозорі DNS-проксі ISP
Деякі агресивні провайдери застосовують прозорі проксі для фільтрації контенту та спостереження. Навіть якщо ви вручну змінюєте DNS у роутері або ОС на сторонній, ISP перехоплює весь трафік порту 53 і примусово спрямовує його через власні моніторингові резолвери без повідомлень.
3. Відкат DNS-запитів IPv6
Багато домашніх мереж працюють у двостековому режимі (IPv4 і IPv6). Якщо VPN клієнт тільки обробляє IPv4, а IPv6 не захищений, ОС автоматично надсилає DNS запити через незашифрований IPv6, розкриваючи активність.
4. Конфлікти програм і DNS-over-HTTPS (DoH) у браузерах
Антивірусні пакети, розширення браузера та вбудовані DoH функції в Chrome і Firefox можуть перекривати налаштування системи. Коли ці інструменти беруть контроль над DNS, вони обходять VPN-тунель і направляють запити на сторонні резолвери.
Матриця причин DNS-витоків та способів усунення
Огляд різних тригерів витоків та технічних рішень:
Причина витоку | Технічний механізм | Рівень ризику | Головний метод усунення |
|---|---|---|---|
Windows Multi-Homed Resolution | Windows одночасно запитує всі мережеві адаптери. | Високий | Примусова прив’язка VPN клієнтом до одного адаптера. |
Прозорий проксі ISP | ISP перехоплює і перенаправляє порт 53 на шлюзі. | Критичний | Маршрутизація DNS-запитів виключно через зашифрований VPN тунель. |
Незахищені IPv6 запити | IPv6 DNS-запити обходять IPv4 тунелі в двостекових мережах. | Високий | Активувати фільтрацію IPv6 витоків на клієнті або нативний двостек. |
Перекривання DoH браузером | Браузер спрямовує запити на зовнішні HTTPS резолвери. | Помірний | Встановити DNS браузера за замовчуванням, щоб використовувати захист VPN. |
Покроково: як перевірити DNS-витік за 60 секунд
Розпізнати DNS-витік просто через об’єктивний діагностичний аудит:
Перевірте стан підключення:
Запустіть VPN та підключіться до сервера поза межами вашої країни.Відкрийте інструмент діагностики IP і витоків:
У браузері перейдіть до SyncVPN IP і DNS Leak Test.Перевірте активні резолвери:
Огляньте секцію DNS у результатах тесту.Інтерпретуйте результати:
Безпечне підключення: Відображається тільки IP-адреса, хостнейм і локація сервера SyncVPN. Ваш провайдер та країна відсутні.
Активний DNS-витік: Якщо в списку DNS-серверів під час підключення до іноземного VPN бачите свого провайдера або країну, з’єднання має витік.
Як виправити DNS-витік (3 перевірені методи)
Якщо тест вказує на витік, застосуйте ці рішення:
Метод 1: Використовуйте автоматизований клієнт із DNS-біндінгом на рівні драйвера
Найнадійніший захист від DNS-витоків — це програма, що забезпечує маршрутизацію DNS прямо на рівні мережевого драйвера.
SyncVPN має власні нульові лог DNS-сервери на всіх серверах у мережі із понад 100 локаціями. При встановленні згідно з нашим офіційним посібником як інсталювати і користуватися SyncVPN на Windows, наш клієнт жорстко блокує мережевий адаптер для виключного використання внутрішніх зашифрованих резолверів, що запобігає витокам через Windows Smart Multi-Homed resolution.
Метод 2: Активуйте автоматичний Kill Switch
Короткочасні збої мережі можуть призводити до тимчасового скидання VPN-тунелю, відкриваючи DNS-запити вашому ISP. SyncVPN пропонує вбудований Kill Switch у всіх планах, який миттєво блокує мережеві адаптери при розриві, не дозволяючи пристрою перейти на резолвер ISP.
Метод 3: Вимкніть Smart Multi-Homed Name Resolution у Windows
Якщо ви користуєтеся ручними конфігураціями OpenVPN без клієнтського захисту, можна відключити цю функцію через Editor локальної групової політики:
Натисніть Windows + R, введіть
gpedit.mscі натисніть Enter.Перейдіть до: Конфігурація комп’ютера > Адміністративні шаблони > Мережа > Клієнт DNS.
Знайдіть політику Turn off smart multi-homed name resolution.
Двічі клікніть, виберіть Enabled і підтвердіть.
Перезапустіть комп’ютер.
Таємна зброя: захист на рівні DNS з SyncShield
Традиційні VPN розглядають DNS лише інструментом пошуку. SyncVPN використовує приватну DNS-інфраструктуру, перетворюючи пошук на активний кіберзахисний бар’єр.
З SyncShield, нашою технологією DNS-фільтрації:
Блокування трекерів на шарі 0: Коли сторінка завантажує піксель відстеження, скрипт чи маркетинговий сигнал, SyncShield перехоплює DNS-запит та блокує його до завантаження коду у браузер.
Нейтралізація шкідливих доменів: Фішингові сайти, вузли розповсюдження шкідливого ПЗ та командні сервери блокуються одразу на етапі резолюції.
Прискорення перегляду: Зупинка рекламних скриптів перед завантаженням великих мультимедійних файлів суттєво знижує трафік і час завантаження сторінок.
Поширені запитання (FAQ)
Чи бачить ваш ISP сайти, які ви відвідуєте, якщо є DNS-витік?
Так. У разі DNS-витоку ISP отримує всі ваші DNS-запити. HTTPS шифрує конкретний URL і вміст форм, але ISP точно знає, які домени й коли ви відвідуєте.
У чому різниця між IP-витоком і DNS-витоком?
IP-витік розкриває справжню числову IP-адресу й місцезнаходження пристрою вебсайтам. DNS-витік інформує локального ISP про список доменів, які ви переглядаєте, навіть якщо кінцеві сайти бачать приховану VPN IP-адресу.
Чи зупиняє змінення DNS в Windows на 1.1.1.1 DNS-витоки без VPN?
Ні. Використання Cloudflare (1.1.1.1) або Google (8.8.8.8) спрямовує запити з локального резолвера ISP, але стандартні DNS-запити залишаються незашифрованими. ISP все одно може їх перехопити, а прозорі ISP проксі перекриють ваші налаштування.
Підсумок і ключові висновки
DNS-витік обходить ваш зашифрований тунель і розкриває повну історію перегляду вашому ISP.
Складні функції ОС, як Windows Smart Multi-Homed resolution, часто спричиняють витоки на неправильно налаштованих VPN-з’єднаннях.
Ви можете перевірити з’єднання за секунди через наш онлайн інструмент діагностики IP і витоків.
SyncVPN усуває DNS-витоки через автоматичне фільтрування на рівні драйвера, приватні резолвери без логів у 100+ локаціях і вбудований Kill Switch.
Активація SyncShield перетворює DNS-шар на активний захист від трекерів та шкідливої реклами.