En DNS-lekkasje oppstår når internettforespørslene dine omgår din krypterte VPN-tunnel og sendes direkte til Internettleverandørens ukrypterte Domain Name System-servere. Denne sikkerhetsfeilen avslører alle nettsteder du besøker, søk du utfører, og online tjenester du bruker for nettverksobservatører, selv om VPN-en din ser ut til å være aktivt tilkoblet og viser en maskert IP-adresse.
Domain Name System er det grunnleggende oversettelseslaget i det moderne internettet. Det konverterer menneskevennlige domenenavn som syncvpn.com til datamaskinlesbare numeriske IP-adresser. Når du kobler til en premium VPN, skal hver eneste DNS-oppslag være kryptert inne i den sikre tunnelen og løses utelukkende gjennom private, null-logg DNS-servere. Likevel kan konflikter i operativsystemet, aggressive ISP-avlyttingstaktikker og dårlig konfigurerte nettverksadaptere føre til at disse forespørslene lekker ut i det åpne. I denne guiden forklarer vi hvordan DNS-lekkasjer oppstår, hvorfor de ødelegger ditt personvern på nett, hvordan du kjører en umiddelbar diagnostisk test, og hvordan du fikser lekkasjer permanent.
Hvordan Domain Name System fungerer (og hvor det kan feile)
For å forstå en DNS-lekkasje må du først se på hvordan datamaskinen din navigerer på nettet under normale forhold:
Hver gang du skriver inn en nettadresse i nettleseren, klikker på en lenke, eller åpner en applikasjon, kan ikke enheten din koble til umiddelbart. Datamaskiner forstår ikke alfabetbaserte domenenavn; de kommuniserer utelukkende gjennom numeriske IP-adresser. For å forstå den underliggende strukturen av disse numeriske koordinatene, se vår guide om hva en IP-adresse er og hvordan den fungerer.
Enheten din sender en forespørsel til en rekursiv DNS-server og spør: «Hva er den numeriske IP-adressen for dette domenet?»
DNS-resolveren slår opp domeneposter på tvers av rot- og autoritative navneservere.
Resolveren sender den numeriske IP-adressen tilbake til din datamaskin.
Datamaskinen din kobler til destinasjons-nettserveren og laster inn siden.
Uten en kryptert VPN, tildeler ruteren automatisk denne oversettelsesoppgaven til din lokale Internettleverandør (ISP). Fordi ISP-en din opererer resolveren, opprettholder de en fullstendig, tidsstemplet logg over hvert domenenavn du spør om. Selv om noen brukere prøver å bruke smarte DNS-proxyer eller ukrypterte tredjepartsresolvere, klarer ikke disse verktøyene å kryptere dataene dine underveis; vår omfattende forklaring av VPN vs. Proxy vs. Smart DNS forklarer hvorfor ukrypterte resolvere gjør trafikken din fullstendig synlig for nettverkssniffere.
Hva skjer under en DNS-lekkasje?
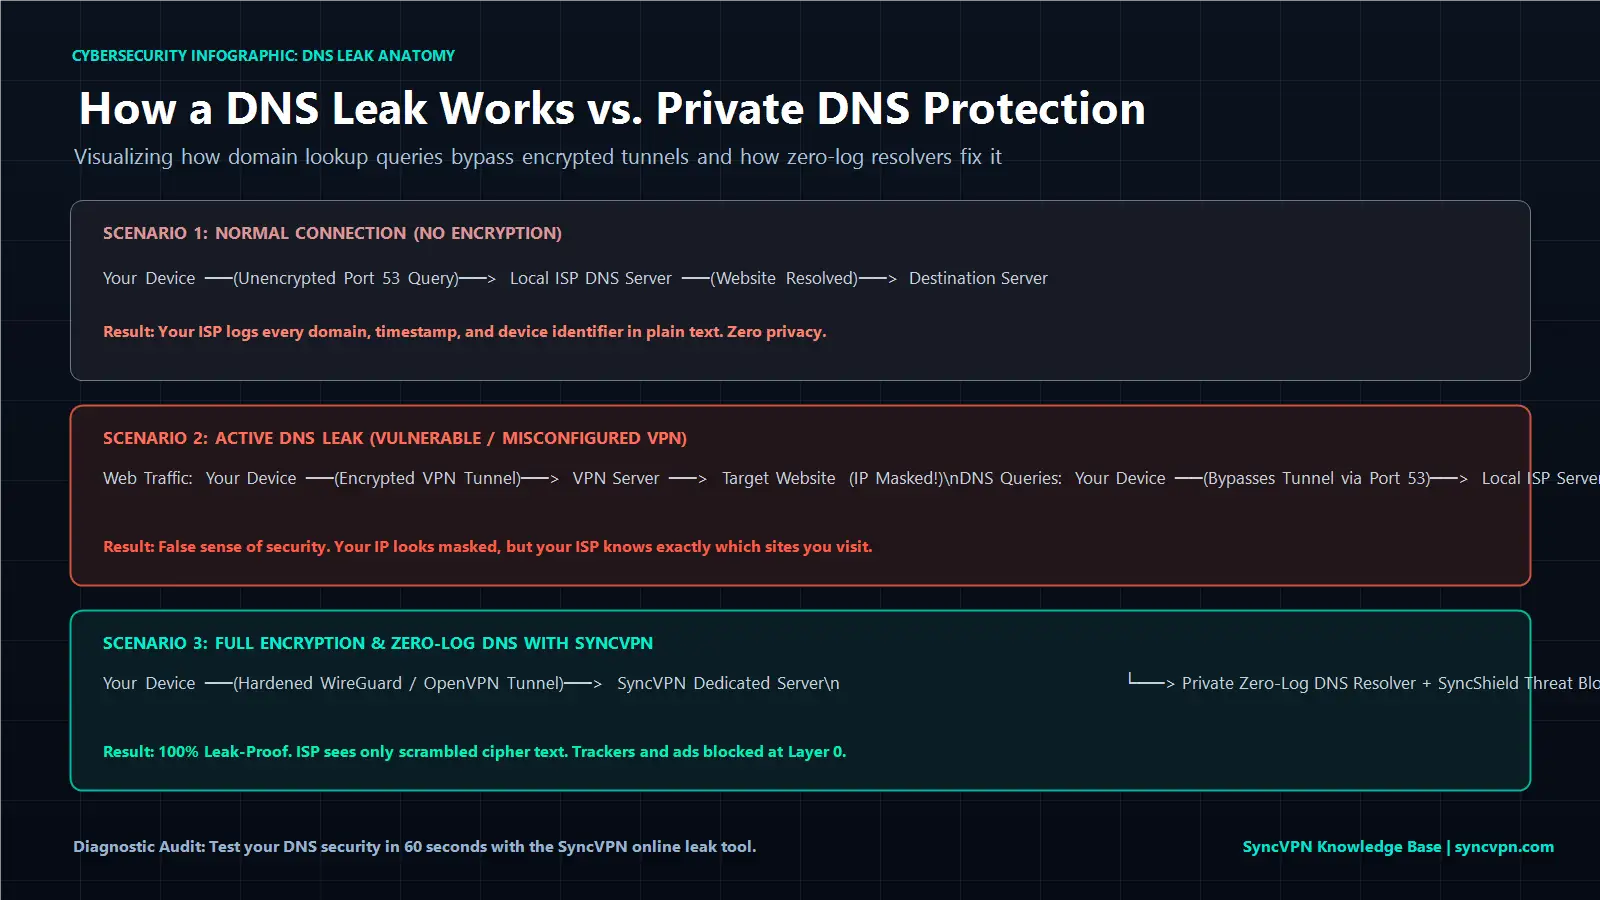
Når du kobler til et kryptert virtuelt privat nettverk, oppretter klientprogramvaren en sikker kryptografisk tunnel ved hjelp av solide protokoller. Moderne protokoller som WireGuard og OpenVPN kapsler både datapakkene dine og DNS-oppslagene dine; du kan sammenligne hvordan ulike krypteringsstandarder håndterer tilkoblingshåndtrykk i guiden vår om WireGuard vs. IKEv2 vs. OpenVPN. Samtidig konfigurerer VPN klienten i operativsystemet til å rute all DNS-trafikk bort fra din ISP og inn i private, krypterte DNS-resolvere som drives direkte på VPN-servernettverket.
En DNS-lekkasje oppstår når denne omdirigeringen mislykkes.
Din hovedinternett-trafikk kan gå gjennom den krypterte tunnelen, og vellykket forfalske din geografiske plassering på standard IP-sjekkesider. Likevel fortsetter operativsystemet bak kulissene å sende DNS-oppslag over din ukrypterte lokale ISP-forbindelse på standard Port 53.
Det farlige resultatet: Din synlige IP-adresse sier at du befinner deg i Frankfurt eller Zürich, men ISP-loggene dine beviser at du nettopp har slått opp din personlige bankportal, medisinske forum og strømmeplattformer fra stuen din. I mange tilfeller fører feilkonfigurert DNS-ruting til det frustrerende problemet hvor VPN-en er tilkoblet, men nettsteder ikke lastes, fordi systemet ditt sitter fast mellom motstridende nettverksresolvere.
Hovedårsaker til DNS-lekkasjer
DNS-lekkasjer skyldes sjelden ond hensikt; det stammer vanligvis fra systemnivå nettverksproblemer og aggressive ISP-rutetiltak:
1. Windows Smart Multi-Homed Name Resolution
Introdusert i Windows 8 og utvidet i Windows 10 og 11, er denne ytelsesfunksjonen designet for å spørre alle tilgjengelige nettverksadaptere samtidig (Ethernet, Wi-Fi og aktive VPN-adaptere) for å akselerere domenesøkehastigheter. Den godtar det svaret som kommer først. Fordi lokale ISP-resolvere geografisk er nærmere enn en fjern VPN-server, godtar Windows ofte det ukrypterte lokale svaret, og lekker nettleserhistorikken din ut av tunnelen.
2. Transparente DNS-proxyer
Visse aggressive ISP-er bruker transparent proxyteknologi for å håndheve innholdsfiltrering og overvåkning. Selv om du manuelt endrer dine DNS-innstillinger i ruteren eller operativsystemet til en tredjepartsleverandør, avskjærer ISP-nettverket all trafikk som går over standard DNS Port 53 og tvinger pakkene inn i sine egne overvåkingsresolvere uten varsel.
3. Dual-Stack IPv6-oppslag som fallback
Mange hjemme-nettverk opererer med dual-stack-arkitektur (både IPv4 og IPv6). Hvis VPN-klienten din sikrer IPv4-forespørsler, men ikke klarer å håndtere IPv6-rutingtabeller, sender moderne operativsystemer automatisk DNS-forespørsler over den ukrypterte IPv6-grensesnittet, og eksponerer aktivitetene dine.
4. Programvarekonflikter og nettleser DNS over HTTPS (DoH)
Visse tredjeparts antivirusprogrammer, nettleserutvidelser og uavhengige DNS over HTTPS-funksjoner i nettlesere som Chrome eller Firefox kan overstyre nettverksadapterinnstillingene dine. Når disse eksterne verktøyene tar kontroll over DNS-rutingen, omgår de VPN-tunnelen og sender forespørsler til tredjeparts kommersielle resolvere.
DNS-lekkasje Årsak og Løsningsmatrise
Se hvordan ulike DNS-lekkasjetriggere fungerer og de tekniske trinnene som kreves for å nøytralisere dem:
Lekkasje Trigger | Teknisk Mekanisme | Risikonivå | Primær Løsning |
|---|---|---|---|
Windows Multi-Homed Resolution | Windows spør alle fysiske og virtuelle adaptere samtidig. | Høy | Påtving streng enkeltadapter DNS-binding via SyncVPN-klienten. |
Transparent ISP Proxy | ISP avskjærer og omdirigerer Port 53-forespørsler ved gateway. | Kritisk | Rut DNS-forespørsler utelukkende gjennom en kryptert VPN-tunnel. |
Uadministrerte IPv6-oppslag | IPv6 DNS-forespørsler omgår IPv4-tunneler på dual-stack-nettverk. | Høy | Aktiver IPv6-lekkasjefiltrering på klienten eller bruk native dual-stack-ruting. |
Nettleser DoH-overstyringer | Nettleser ruter oppslag til eksterne skyresolvers via HTTPS. | Moderat | Sett nettlesers DNS til systemstandard for å overta VPN-beskyttelse. |
Trinn-for-trinn: Hvordan teste for en DNS-lekkasje på 60 sekunder
For å diagnostisere om enheten din for øyeblikket lider av en DNS-lekkasje, kreves en enkel, objektiv diagnostisk test:
Bekreft tilkoblingsstatus:
Åpne VPN-applikasjonen din og koble til en server utenfor hjemlandet ditt.Åpne IP- og lekkasjediagnoseverktøyet:
Gå i nettleseren din til SyncVPNs IP- og DNS-lekkasjetest.Inspiser aktive resolvere:
Se på DNS-delen av testresultatene.Tolk dine diagnostiske funn:
Sikker tilkobling: Testen viser utelukkende IP-adresse, vertsnavn og plassering til SyncVPN-serveren. Ingen spor av din lokale ISP eller hjemland vises.
Aktiv DNS-lekkasje: Hvis du ser navnet på din hjem-ISP (som Comcast, Deutsche Telekom eller Vodafone) eller ditt faktiske hjemland listet under DNS-servere mens du er tilkoblet en utenlandsk VPN-server, lekker tilkoblingen din DNS-forespørsler.
Hvordan fikse en DNS-lekkasje (3 beviste metoder)
Hvis testen avslører en lekkasje, bruk disse pålitelige tekniske løsningene:
Metode 1: Bruk en automatisert desktopklient med driver-nivå DNS-binding
Den mest pålitelige beskyttelsen mot DNS-lekkasjer er å bruke en app som håndhever DNS-ruting på nettverksadapterdriver-nivå.
SyncVPN bruker sine egne proprietære null-logg DNS-resolvere på hver eneste fysisk server over nettverket sitt med over 100 lokasjoner. Når du følger vår offisielle veiledning for installasjon og bruk av SyncVPN på Windows, låser vårt desktopprogram nettverksadapteren din til kun å bruke interne krypterte resolvere, blokkerer aktivt Windows Smart Multi-Homed resolution og forhindrer at ukrypterte pakker slipper ut på Port 53.
Metode 2: Aktiver en automatisk Kill Switch
Et øyeblikks nettverksavbrudd kan føre til at VPN-tunnelen resetter, og kort eksponerer bakgrunns-DNS-forespørsler til din lokale ISP. SyncVPN tilbyr en integrert Kill Switch i alle planer. Om tunnelen kobles fra, fryser Kill Switch umiddelbart alle nettverksadaptere og hindrer at enheten din faller tilbake til ISP-resolvere.
Metode 3: Deaktiver Smart Multi-Homed Name Resolution i Windows
Hvis du bruker manuelle OpenVPN-konfigurasjoner uten automatisert klientbeskyttelse, kan du deaktivere multi-homed resolution ved hjelp av Local Group Policy Editor:
Trykk Windows-tast + R, skriv
gpedit.mscog trykk Enter.Naviger til: Computer Configuration > Administrative Templates > Network > DNS Client.
Finn Turn off smart multi-homed name resolution.
Dobbeltklikk policyen, velg Enabled og klikk OK.
Start datamaskinen på nytt.
Det hemmelige våpenet: DNS-nivå trusselbeskyttelse med SyncShield
Tradisjonelle VPN-leverandører behandler DNS kun som et oppslagsverktøy. SyncVPN bruker privat DNS-infrastruktur for å gjøre oppslagslaget ditt til en aktiv cybersikkerhets-brannmur.
Med SyncShield, vår egenutviklede DNS-filtreringsteknologi:
Blokkerer trackere på lag 0: Når en nettside ber om en tracking pixel, analyse-skript eller markedsføringssignal, avskjærer SyncShield DNS-forespørselen ved serverresolveren og stopper den før trackingkoden lastes ned til nettleseren.
Nøytraliserer skadelige domener: Phishing-porter, ransomware-noder og kjente malware styringsservere blokkeres umiddelbart ved oppslag.
Raskere nettsurfing: Ved å stoppe annonse-skript før deres tunge multimedia lastes, reduserer DNS-filtreringen merkbart båndbreddebruk og lastetider.
Ofte stilte spørsmål (FAQ)
Kan ISP-en din se hvilke nettsteder du besøker dersom DNS lekker?
Ja. Hvis DNS-lekkasje oppstår, mottar ISP-en din alle domenenavnforespørsler du genererer. Selv om HTTPS-kryptering forhindrer dem fra å se nøyaktige undersider eller skjemaer, vet de helt nøyaktig hvilke domener du besøker og når du bruker dem.
Hva er forskjellen på en IP-lekkasje og en DNS-lekkasje?
En IP-lekkasje eksponerer den autentiske numeriske IP-adressen og din fysiske plassering til destinasjonsnettsteder. En DNS-lekkasje eksponerer listen over nettsteddomener du besøker til din lokale Internettleverandør, selv om bestemmelsesnettstedene ser en maskert VPN-IP-adresse.
Fjerner det å endre DNS i Windows til 1.1.1.1 DNS-lekkasjer uten en VPN?
Nei. Selv om bruk av Cloudflare (1.1.1.1) eller Google (8.8.8.8) dirigerer oppslag bort fra ISP-ens standardresolver, forblir vanlige DNS-forespørsler helt ukrypterte. ISP-en kan fortsatt avskjære og lese ukrypterte Port 53-forespørsler i transit, og transparente ISP-proxyer vil omgå dine egendefinerte innstillinger.
Oppsummering og viktige punkter
En DNS-lekkasje omgår den krypterte tunnelen og eksponerer hele nettleserloggen din til din lokale Internettleverandør.
Komplekse operativsystemfunksjoner som Windows Smart Multi-Homed resolution trigger ofte lekkasjer på dårlig konfigurerte VPN-tilkoblinger.
Du kan sjekke din tilkobling på sekunder med vårt online IP- og lekkasjediagnostiske verktøy.
SyncVPN eliminerer DNS-lekkasjer med automatisert driver-nivå filtrering, dedikerte null-logg private resolvere over 100+ lokasjoner, og integrert Kill Switch-beskyttelse.
Å aktivere SyncShield forvandler DNS-laget ditt til et aktivt skjold mot sporingsskript og skadelige annonse-nettverk.