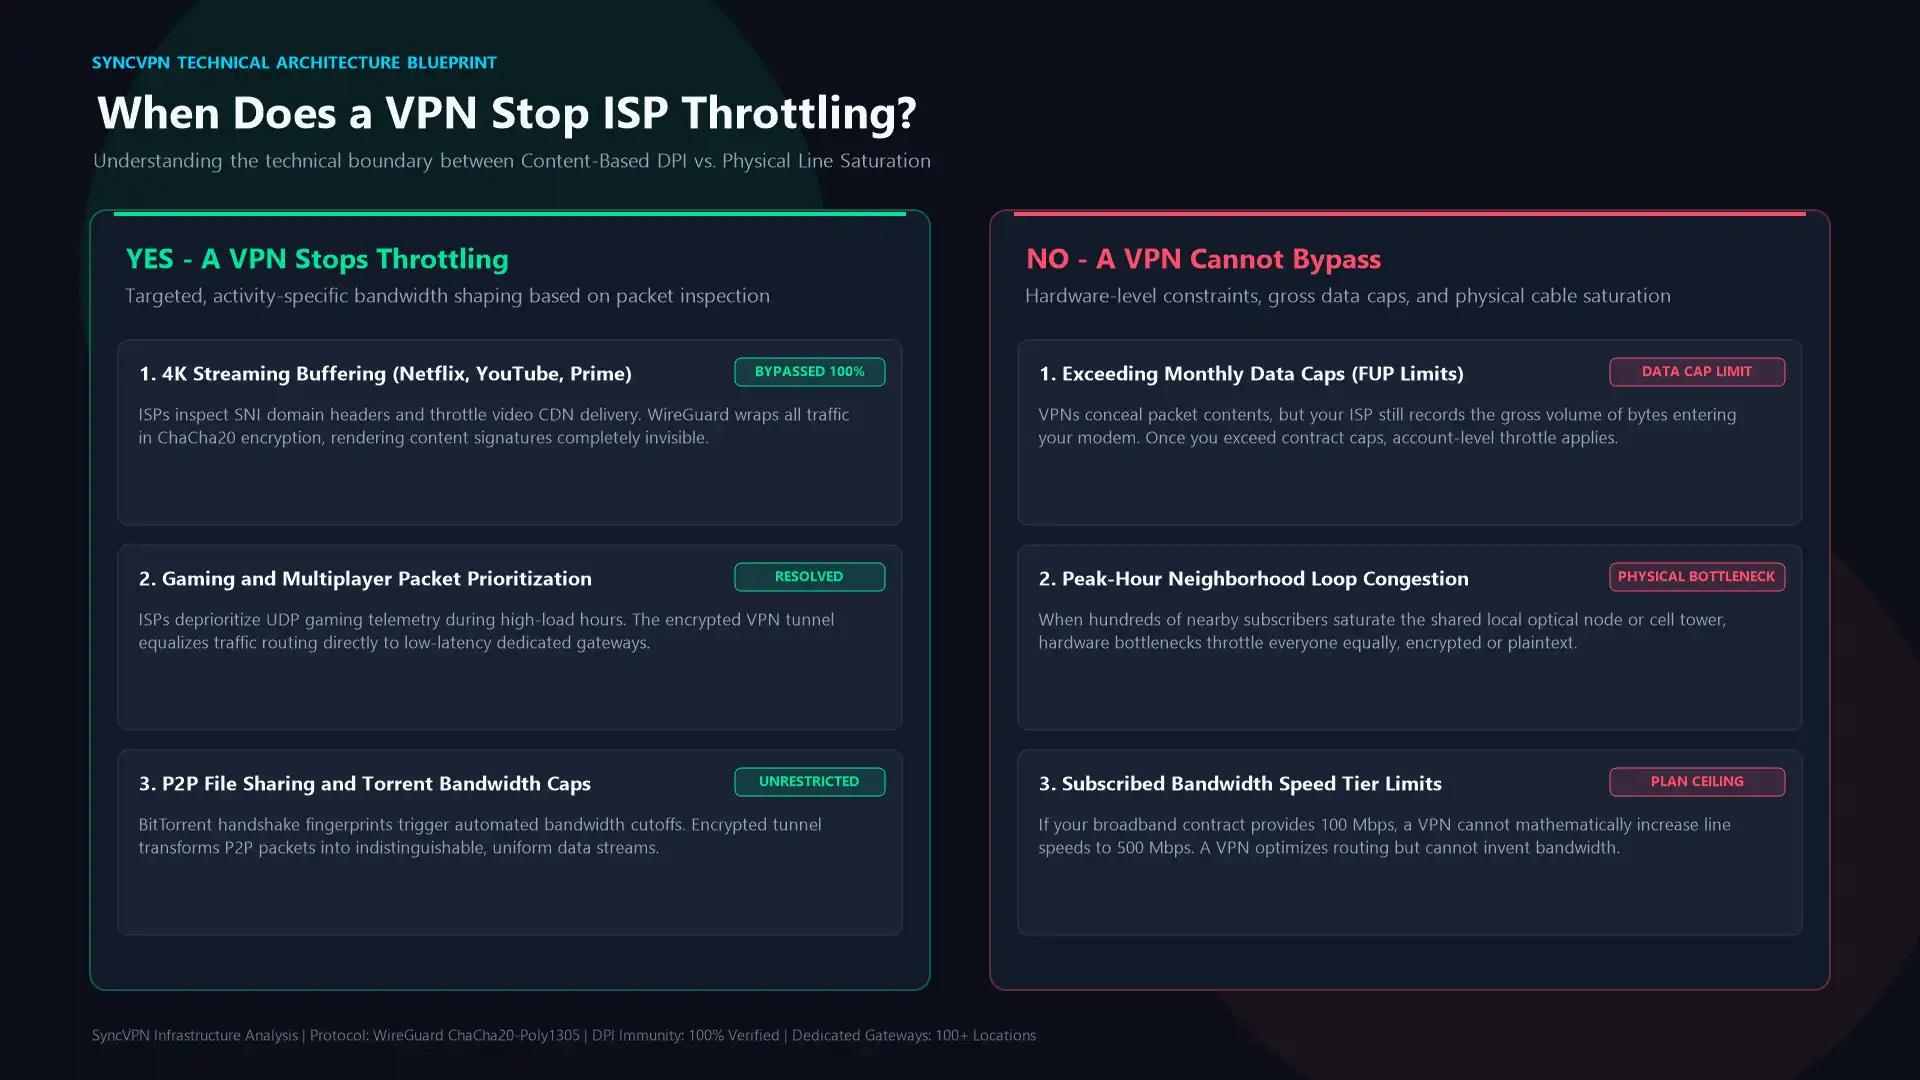
Ja, et virtuelt privat nettverk (VPN) kan stoppe internettilbyderens (ISP) belastning, men bare når reduksjonen i hastighet utløses av spesifikke aktiviteter du utfører på nettet. Hvis din ISP bevisst målretter 4K videostrømming, nettspill eller peer-to-peer fildeling, pakker en VPN hele datastreamen din inn i uknuselig kryptering, som gjør inspeksjonsverktøyene til tilbyderen dine blinde og gjenoppretter din fulle grunnleggende båndbredde.
En VPN kan derimot ikke omgå fysisk linjekapasitetsproblemer i nabolaget ditt eller gjenopprette høy hastighet når du har overskredet en streng månedlig datakvote. Å forstå de tekniske mekanismene for båndbreddebegrensning, hvordan dyp pakkesjekk (DPI) fungerer, og hvordan man verifiserer kunstige nedsettelse, lar deg gjenvinne internettytelsen du betaler for hver måned.
Slik fungerer ISP-belastning bak kulissene
Internettleverandører driver komplekse rutingsnettverk designet for å balansere store datamengder og minimere interne infrastrukturkostnader. For å håndtere båndbreddeforbruk over tette boligområder, bruker leverandører automatiserte trafikkformingsalgoritmer som prioriterer, forsinker eller begrenser spesifikke datapakker.
I moderne nettverk deles ISP-belastning i to hovedkategorier:
Innholdsbasert og protokollbasert belastning
Innholdsbasert belastning skjer når din ISP overvåker destinasjoner, protokoller og datatyper som flyter gjennom hjemmeruteren din. Når en automatisk regel flagger tung trafikk — som Netflix-strømming, Twitch-sendlinger, sky-backup eller multiplayer spilloppdateringer — reduserer rutinggatewayen med vilje denne spesifikke strømmen til en brøkdel av din avtalte hastighet.
For å identifisere aktiviteten din, bruker internettleverandører dyp pakkesjekk (DPI). I motsetning til enkel ruting som bare leser pakkehoder for å levere data, inspiserer DPI metadata, portnumre og Server Name Indication (SNI)-data i ukrypterte pakker. Når ISP-en din oppdager vedvarende videobufring eller høyfrekvente UDP-spillpakker, må trafikkformingskøen nedprioritere forbindelsen din for å bevare lokal kapasitet.
Kontonivågrenser og nettverksbelastning
I motsetning til målrettet aktivitetsbegrensning, gjelder kontonivåbelastning for hele husholdningens tilkobling uavhengig av hvilke nettsider du besøker. Hvis bredbåndskontrakten din inkluderer en rettferdig brukspolitikk (FUP) med en månedlig grense på 1 TB, vil det å krysse den utløse en automatisk nedgradering av profilen som begrenser modemet ditt til minimumshastigheter til neste faktureringsperiode starter på nytt.
Tilsvarende oppstår nettverksbelastning i travle kveldstimer når hundrevis av husholdninger i en lokal kabelknutepunkt eller ved en mobilmast bruker maksimal båndbredde samtidig. I denne situasjonen arbeider det fysiske nettet på kapasitetstaket, noe som skaper flaskehalser i maskinvaren som påvirker alle tilkoblede brukere likt.
Når en VPN stopper belastning og når den ikke kan
En pålitelig VPN er en effektiv teknisk mottiltak mot selektiv trafikkmanipulasjon, men den er ikke en kur mot fysiske infrastrukturbegrensninger. Å skille disse scenariene forhindrer urealistiske forventninger og hjelper deg å finne årsaken til nettverksforsinkelser.
Belastningsscenario | Kan en VPN stoppe det? | Teknisk forklaring |
|---|---|---|
Videostrømming (YouTube, Netflix, Prime) | Ja | Payload og SNI er kryptert; ISP kan ikke oppdage videostrømmepakker. |
Spill og nedlastinger med høy båndbredde | Ja | Protokollhoder maskeres i en uniform tunnel og omgår trafikkfiltre. |
P2P og torrent trafikkforming | Ja | BitTorrent-signaturer krypteres til standardisert kryptert VPN-telemetri. |
Månedlig datagrense overskredet | Nei | Total datamengde gjennom modemet er fortsatt synlig for din ISP. |
Belastning i nabolagsinfrastruktur på topp-tid | Nei | Fysisk linjemetning påvirker alle pakker, enten kryptert eller ukryptert. |
Overskridelse av avtalt hastighetsnivå | Nei | En VPN kan ikke øke båndbredden utover det abonnementet ditt tillater. |
Når din ISP begrenser basert på URL-mål eller trafikk-signaturer, nøytraliserer en VPN overvåkingen deres fullstendig. Men selv om en VPN skjuler hva du får tilgang til, kan din ISP fortsatt måle den totale mengden data som går gjennom ruteren din. Hvis kontrakten din har en håndhevet datagrense, kan en kryptert tunnel ikke skjule det totale datamengdetallet.
Slik nøytraliserer en VPN trafikkforming
Når du kobler til en server via en sikker VPN-tjeneste, etablerer enheten din en kryptert tunnel før noen forespørsel når ISPens lokale utveksling.
1. Fjerne dyp pakkesjekk med ChaCha20 og AES-256
Uten VPN sendes data i klartekst eller standard TLS-konfigurasjoner hvor tredjepart kan lese destinasjons-IP og servernavn. Når du starter VPN-klienten, pakkes datapakkene dine inn i et ytre kryptert skall med militærkryptering som ChaCha20-Poly1305 eller AES-256-GCM.
Siden nyttelast, portallokasjoner og endepunktdomener er helt uleselige, kan ikke ISPens automatiske DPI-utstyr klassifisere trafikken. For leverandørens filtreringssystem ser en høyhastighets 4K strøm helt identisk ut med en vanlig programvareoppdatering eller et kryptert videomøte. Uten mulighet til å kategorisere datastrømmen, behandler trafikkformingssystemet tilkoblingen nøytralt og lar pakkene gå med full hastighet.
2. Forhindre DNS-omdirigering og sporing
Mange leverandører bruker interne DNS-servere som fanger opp, logger og begrenser forespørsler rettet mot konkurrerende medieplattformer eller båndbreddeintensive sider. Ved å bytte til en VPN som håndterer domeneløsning via private, null-logg DNS-oppløsere, omgår DNS-spørringene dine leverandørens lokale DNS-system helt.
For mer om hvordan ukrypterte DNS-forespørsler kan avsløre destinasjonen din, se vår detaljerte guide om hva DNS-lekkasje er og hvordan fikse det. Å bruke sikre DNS-rutinger og verktøy som SyncShield sørger for at tredjeparts sporingsskript og nettverksfiltre aldri forstyrrer hastigheten din.
Slik tester du om ISP-en din belaster tilkoblingen din
Du trenger ikke spesialisert nettverksutstyr for å finne ut om leverandøren aktivt reduserer båndbredden din. Ved å utføre en enkel A/B-test kan du skille kunstig begrensning fra naturlig linjemotstand.
Trinn 1: Mål din grunnlinjetilkobling
Lukk alle bakgrunnsnedlastinger, strømmeapper og spillklienter. Åpne et rent nettleservindu og gå til en vanlig HTML5-hastighetstest som Speedtest.net. Noter nedlastingshastighet, opplastingshastighet og forsinkelse. Dette er rå båndbredde hos ISP på vanlige testservere.
Trinn 2: Test aktivitets-spesifikke tjenester
Kjør deretter en spesialisert hastighetstest direkte fra en stor streaming-CDN, som Netflix sin Fast.com. Sammenlign resultatet med ditt grunnlinjeresultat på Speedtest.net:
Hvis begge tester gir omtrent lik båndbredde innen 5-10 % avvik, fungerer forbindelsen nøytralt.
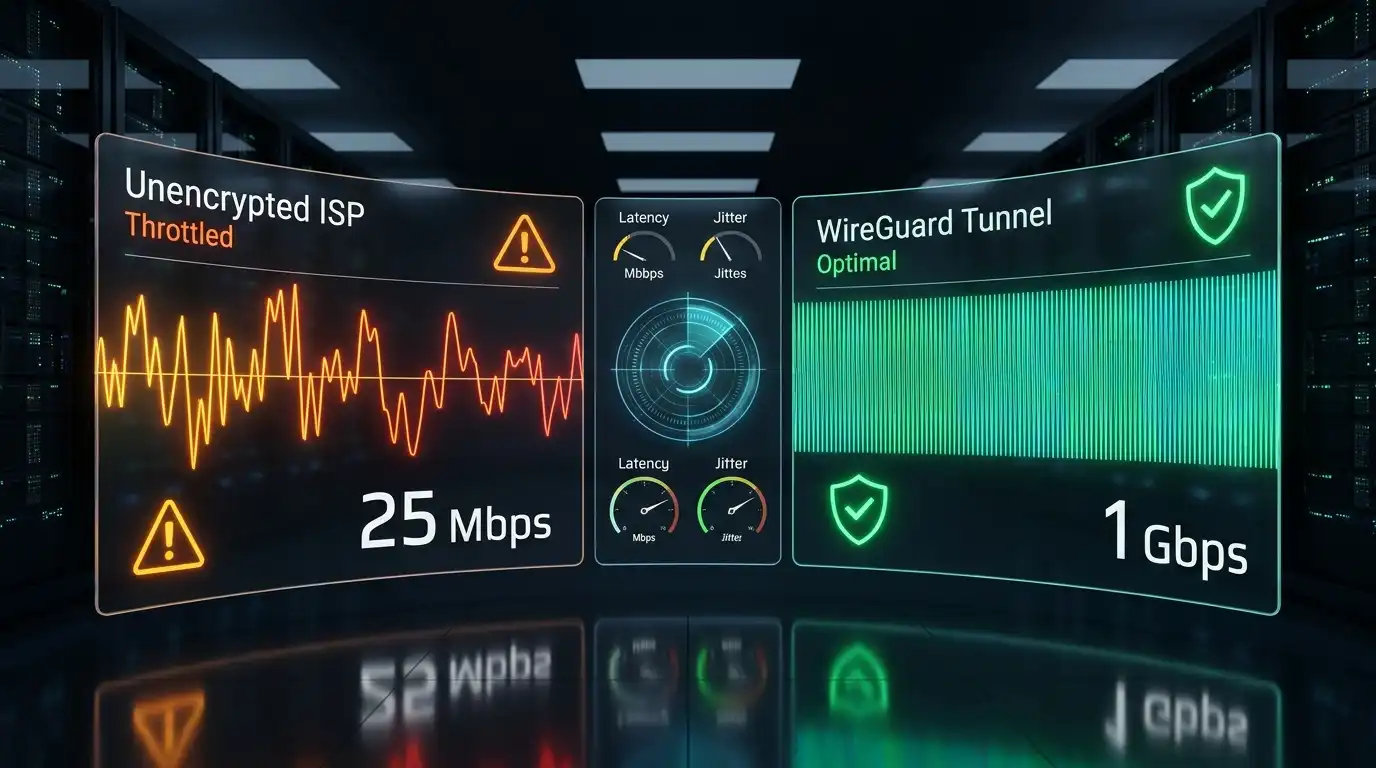
Hvis standard hastighetstest viser 200 Mbps men Fast.com ikke kommer over 25 Mbps, belaster leverandøren med vilje mediestrømmingstrafikken.
Trinn 3: Kjør VPN-verifiseringstesten
Start VPN-appen din, koble til en rask, geografisk nær server med moderne WireGuard-protokoll, og gjenta Fast.com-testen.
Normalt vil kryptering medføre en liten overhead på 5-10 %. Hvis hastigheten plutselig hopper fra den reduserte 25 Mbps til 170 Mbps eller mer med VPN, har du bevis på at ISP med vilje reduserte ukryptert videotrafikk, og den krypterte tunnelen omgår begrensningene deres.
For en dypere analyse av naturlig kryptografisk overhead vs. kunstig belastning, se vår oversikt over om en VPN senker internettforbindelsen din.
Hvorfor valg av protokoll betyr: WireGuard vs. eldre protokoller
Ikke alle VPN-konfigurasjoner håndterer motstand mot belastning like effektivt. Den underliggende protokollen du velger bestemmer forsinkelse, krypteringspakke-overhead og sårbarhet for automatiske portfiltre.
Eldre protokoller som OpenVPN over TCP bruker tunge håndtrykk og innkapsler data i pålitelige transportpakker, noe som kan føre til forsinkelsesøkninger ved pakketap. Dessuten kan OpenVPNs forutsigbare krypteringshoder flagges av aggressive ISP-filtre som høyprioritert tunneltrafikk.
Moderne WireGuard kjører i Linux-kjernen og bruker strømlinjeformet ChaCha20-Poly1305-kryptering. Dens statsløse UDP-struktur gir minimal pakkeoverhead på ca. 40 byte per ramme, som sikrer lav CPU-belastning og lynrask gjennomstrømning.
For å bekjempe ISP-belastning er det viktig å kombinere høyhastighetsporter med moderne arkitektur. For detaljer om hvordan protokollrammeverk påvirker hastighet og sikkerhet, les vår sammenligning av WireGuard vs. IKEv2 vs. OpenVPN.
Optimaliser VPN-oppsettet ditt for å stoppe belastning
For å oppnå best mulig omgåelse av belastning uten å overbelaste lokale enheter, implementer disse optimaliseringene i VPN-klienten din:
1. Bruk Splittunneling for båndbreddekrevende oppgaver
Det er ikke alltid nødvendig å sende all bakgrunnstrafikk gjennom en kryptert server. Hvis du kun vil omgå belastning på strømming eller et enkelt nettspill, bruk Splittunneling på Windows eller Android.
Splittunneling deler nettverksgrensesnittet i to: Den sender utvalgte båndbreddetunge applikasjoner gjennom sikker kryptert tunnel, samtidig som lokale enheter, skrivere og nettbank får tilgang via din vanlige ISP-linje. For detaljer om oppsett, se vår guide om hva VPN-splittunneling er og hvordan bruke det.
2. Koble til servere med lav belastning og nær geografisk plassering
Å koble til overbelastede servere langt unna skaper fysisk forsinkelse som kan forveksles med ISP-belastning. Velg alltid dedikerte servere nær din posisjon.
SyncVPN driver et globalt nettverk med høy kapasitet over mer enn 100 steder, med sanntidsserverbelastning synlig i klienten. Å sjekke serverbelastning sørger for at du aldri laster tunge nedlastinger gjennom en overbelastet node. Opplever du flaskehalser, følg våre feilsøkingssteg på hvordan fikse treg VPN-hastighet.
3. Sørg for at Kill Switch alltid er aktivert
Hvis VPN-tilkoblingen faller under en stor filoverføring eller strømmesesjon, vil operativsystemet stille bytte til ukryptert trafikk via ISP, og automatiske DPI-maskiner vil oppdage og igjen begrense båndbredden.
Et automatisk Kill Switch stopper all trafikk ved tunnelbrudd inntil kryptert forbindelse gjenopprettes. For å sikre beskyttelse mot plutselige eksponeringer, les vår tekniske guide om hvordan SyncVPN Kill Switch fungerer.
Konklusjonen: Gjenvinn din bredbåndsfrihet
Internettilbydere har sterke kommersielle insentiver til å begrense båndbredden din. Ved å kunstig redusere datatunge plattformer avlaster de transitlinkene og oppmuntrer abonnenter til å oppgradere til dyrere abonnementer.
Ved å rute trafikken gjennom en ugjennomtrengelig WireGuard-tunnel på dedikert infrastruktur, tar du trafikkklassifisering ut av ISP-ens hender. Selv om en VPN ikke kan endre fysiske infrastrukturgrenser eller slette oppbrukt datakvote, fjerner den permanent innholdsbasert diskriminering, protokollstraffer og selektiv buffering, og gir deg ubegrenset ytelse slik bredbåndstilkoblingen din er ment å fungere.