يحدث تسرب DNS عندما تتجاوز طلبات الإنترنت الخاصة بك نفق VPN المشفر وتسافر مباشرة إلى خوادم نظام أسماء النطاقات غير المشفرة التابعة لمزود خدمة الإنترنت (ISP). هذا الخلل الأمني يكشف كل موقع تزوره، وكل استعلام بحث تجريه، وكل خدمة إلكترونية تستخدمها للمراقبين الشبكيين، حتى بينما يظهر VPN الخاص بك متصلاً بنشاط ويعرض عنوان IP مخفي.
نظام أسماء النطاقات هو طبقة الترجمة الأساسية للإنترنت الحديث. يحول أسماء النطاقات السهلة التذكر مثل syncvpn.com إلى عناوين IP رقمية يفهمها الحاسوب. عند الاتصال بـ VPN متميز، من المفترض أن تُشفر كل عملية بحث DNS داخل النفق الآمن وتحل فقط عبر خوادم DNS خاصة لا تحتفظ بالسجلات. لكن تعارضات نظام التشغيل، واعتراضات مزود الخدمة العدوانية، ومحوّلات الشبكة غير المضبوطة جيدًا يمكن أن تسبب خروج هذه الاستعلامات إلى العلن. في هذا الدليل، نشرح كيف تحدث تسريبات DNS، ولماذا تهدد خصوصيتك، وكيف تجري اختبار تشخيص فوري، وكيف تصلح التسريبات نهائيًا.
كيف يعمل نظام أسماء النطاقات (وأين يحدث الخلل)
لفهم تسرب DNS، يجب أن تفهم كيف يتنقل جهازك عبر الإنترنت عادةً:
في كل مرة تكتب عنوان ويب في المتصفح، تنقر على رابط، أو تفتح تطبيقًا، لا يمكن للجهاز الاتصال مباشرة. الحواسيب لا تفهم أسماء النطاقات بالحروف؛ هي تتعامل فقط مع عناوين IP الرقمية. لفهم البنية الأساسية لهذه الإحداثيات الرقمية، اطلع على دليلنا حول ما هو عنوان IP وكيف يعمل.
يرسل جهازك استعلامًا إلى خادم DNS تكراري يسأل: "ما هو عنوان IP الرقمي لهذا النطاق؟"
يبحث محلل DNS سجلات النطاق عبر خوادم الجذر والخوادم المرجعية.
يرسل المحلل عنوان IP الرقمي مرة أخرى إلى حاسوبك.
يتصل حاسوبك بخادم الويب الهدف ويحمّل الصفحة.
دون VPN مشفر، يقوم الراوتر تلقائيًا بتعيين مهمة الترجمة هذه إلى مزود خدمة الإنترنت المحلي. بما أن مزود الخدمة يشغل المحلل، فإنه يحتفظ بسجل كامل ومُؤرخ لكل استعلام اسم نطاق تقوم به. يحاول بعض المستخدمين استخدام بروكسيات DNS ذكية أو محاللات جهة ثالثة غير مشفرة، لكنها تفشل في تشفير بياناتك أثناء النقل؛ يوضح تحليلنا الشامل لـ VPN مقابل بروكسي مقابل DNS ذكي سبب بقاء المحاللات غير المشفرة مكشوفة تمامًا للمراقبين.
ماذا يحدث أثناء تسرب DNS؟
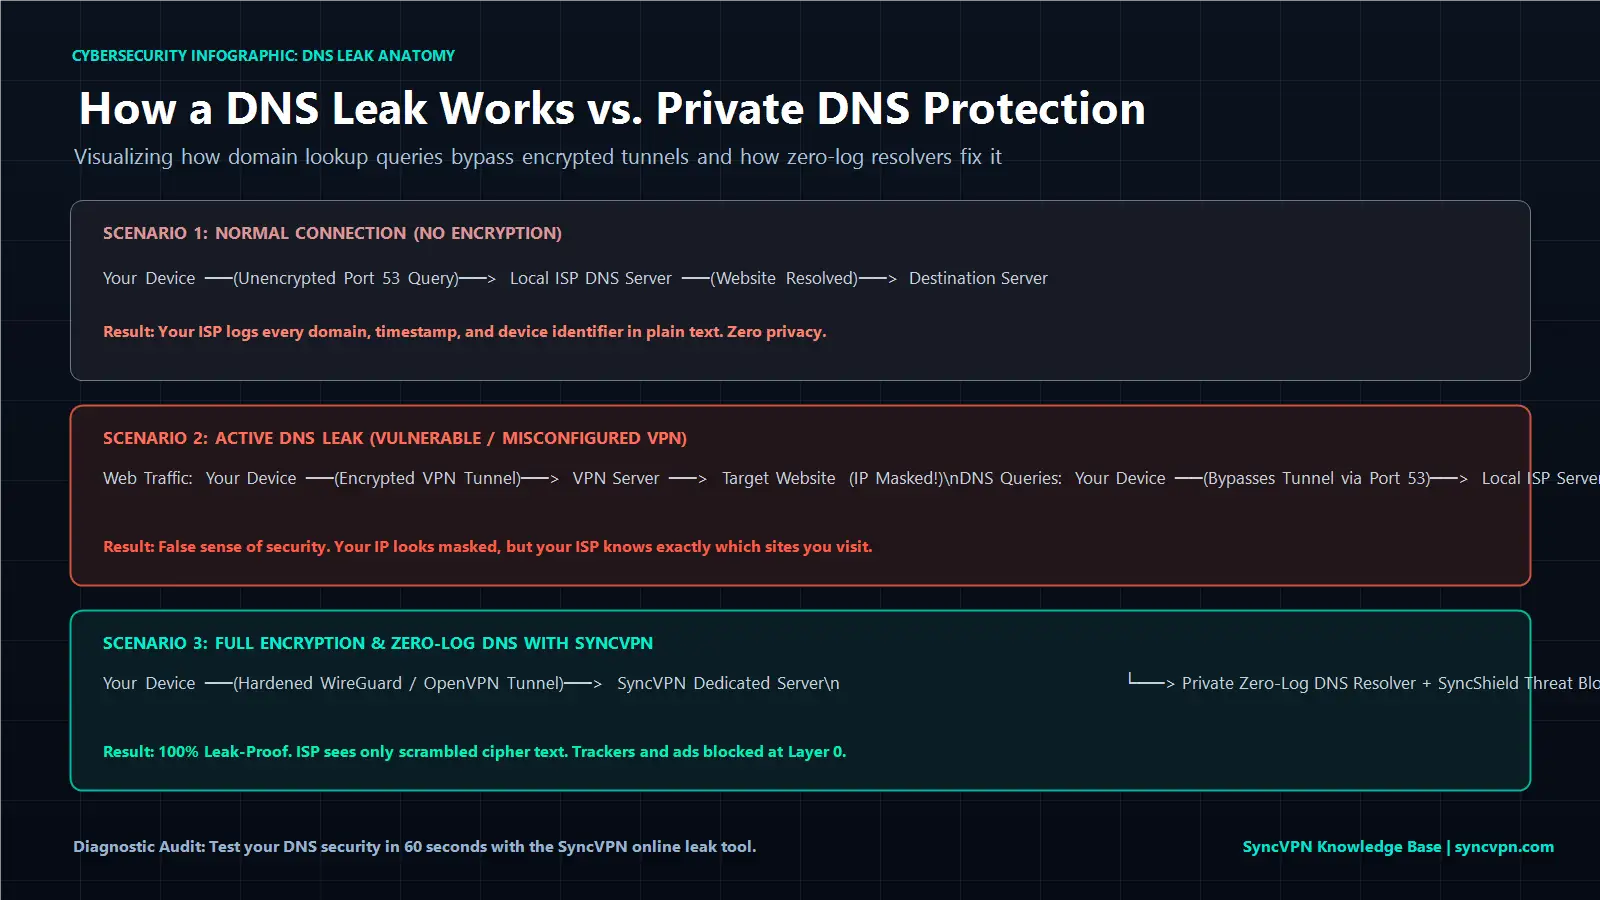
عندما تتصل بشبكة VPN مشفرة، يقيم برنامج العميل نفقًا تشفيرًا آمنًا عبر بروتوكولات محصنة. البروتوكولات الحديثة مثل WireGuard وOpenVPN تغلف بياناتك وحركات DNS؛ يمكنك مقارنة معايير التشفير المختلفة في دليلنا على WireGuard مقابل IKEv2 مقابل OpenVPN. في الوقت نفسه، يضبط VPN نظام تشغيل جهازك ليحيل كل حركة DNS بعيدًا عن مزود الخدمة المحلي إلى محولات DNS خاصة ومشفرة يديرها شبكة خوادم VPN.
يحدث تسرب DNS عندما يفشل هذا التحويل.
قد يسافر معظم اتصال الإنترنت الخاص بك عبر النفق المشفر، مما يخفي موقعك الجغرافي على مواقع فحص IP العادية. لكن في الخلفية، يواصل نظام التشغيل إرسال استعلامات DNS عبر اتصال ISP المحلي غير المشفر على المنفذ 53 القياسي.
النتيجة الخطرة: عنوان IP الظاهر يشير إلى أنك في فرانكفورت أو زيورخ، لكن سجلات ISP المحلية تثبت أنك فتحت بوابتك البنكية الشخصية، ومنتديات طبية، ومنصات بث من غرفة المعيشة. في حالات كثيرة، يؤدي توجيه DNS غير المضبوط إلى مشكلة تعطل تحميل المواقع رغم اتصال VPN متصل ولكن المواقع لا تفتح بسبب تعارض محولات الشبكة.
الأسباب الرئيسية لتسربات DNS
نادراً ما تكون تسربات DNS بفعل خبيث مقصود بل تنشأ بسبب غرائب نظام التشغيل وتكتيكات توجيه مزود الخدمة العدوانية:
1. حل أسماء متعددة مستضافة ذكي في ويندوز
مُقدم في ويندوز 8 ومتوسع في ويندوز 10 و11، يستعلم هذا التحسين أداءً عن جميع محولات الشبكة المتاحة (الإيثرنت، الواي فاي، ومحولات VPN النشطة) معًا لتسريع سرعة الاستعلام. يقبل أول استجابة تعود. ولأن محولات ISP المحلية أقرب جغرافيًا من خادم VPN البعيد، يقبل ويندوز غالبًا الاستجابة المحلية غير المشفرة، مما يؤدي إلى تسرب تاريخ التصفح خارج النفق.
2. بروكسيات DNS شفافة لمزود الخدمة
يستخدم بعض المزودين بروكسيات شفافة لفرض تصفية المحتوى والمراقبة. حتى لو غيّرت يدويًا إعدادات DNS في جهاز الراوتر أو نظام التشغيل إلى مزود جهة ثالثة، تعترض شبكة ISP كل حركة على المنفذ 53 وتعيد توجيهها دون تحذير إلى محاللاتهم للمراقبة.
3. ردود استعلام IPv6 مزدوجة المكدس غير المُدارة
تُشغّل شبكات سكنية كثيرة أصلاً معمارية مزدوجة (IPv4 وIPv6). إذا عالج عميل VPN استعلامات IPv4 بأمان ولكن لم يدير جداول توجيه IPv6، يرسل نظام التشغيل الحديث استعلامات DNS عبر واجهة IPv6 غير المشفرة، مكشفة نشاطك.
4. تعارضات البرامج وDNS عبر HTTPS (DoH) في المتصفح
بعض برامج مكافحة الفيروسات الخارجية، وامتدادات المتصفح، وميزات DNS عبر HTTPS المستقلة في متصفحات مثل كروم أو فايرفوكس يمكن أن تتجاوز إعدادات محولات الشبكة. عندما تسيطر هذه الأدوات على توجيه DNS، تتجاوز نفق VPN وترسل الاستعلامات إلى محاللات تجارية خارجية.
مصفوفة أسباب تسرب DNS والحلول
راجع كيف تعمل المحفزات المختلفة للتسرب والخطوات الفنية اللازمة للتغلب عليها:
محفز التسرب | آلية فنية | مستوى الخطورة | الإصلاح الرئيسي |
|---|---|---|---|
حل متعدد المستضيفات في ويندوز | ويندوز يستعلم كل المحولات الفيزيائية والافتراضية في نفس الوقت. | مرتفع | فرض ربط DNS بإحكام لمحول واحد عبر عميل SyncVPN. |
بروكسي ISP الشفاف | ISP يعترض ويعيد توجيه استعلامات المنفذ 53 عند البوابة. | حرج | توجيه استعلامات DNS حصريًا عبر نفق VPN مشفر. |
استعلامات IPv6 غير المُدارة | استعلامات DNS عبر IPv6 تتجاوز أنفاق IPv4 فقط على شبكات مزدوجة المكدس. | مرتفع | تفعيل فلترة تسرب IPv6 في العميل أو توجيه مزدوج المكدس أصلي. |
تجاوزات DoH في المتصفح | المتصفح يوجه الاستعلامات لمحاللات خارجية عبر HTTPS. | متوسط | ضبط DNS المتصفح لاستخدام الإعدادات الافتراضية لنظام التشغيل للاستفادة من حماية VPN. |
خطوة بخطوة: كيفية اختبار تسرب DNS في 60 ثانية
تشخيص ما إذا كان جهازك يعاني من تسرب DNS الآن يتطلب تدقيقًا تشخيصيًا بسيطًا وموضوعيًا:
تحقق من حالة الاتصال:
افتح تطبيق VPN الخاص بك واتصل بخادم خارج بلدك.افتح أداة تشخيص IP والتسرب:
في المتصفح، انتقل إلى اختبار تسرب IP وDNS من SyncVPN.افحص المحاللات النشطة:
استعرض قسم DNS في نتائج الاختبار.فسر نتائج التشخيص:
اتصال آمن: يعرض الاختبار فقط عنوان IP واسم المضيف وموقع خادم SyncVPN. لا يظهر اسم ISP السكني أو بلدك.
تسرب DNS نشط: إذا رأيت اسم ISP المنزلي مثل Comcast أو Deutsche Telekom أو Vodafone أو بلدك مدرج تحت خوادم DNS أثناء الاتصال بخادم VPN أجنبي، فإن اتصالك يتسرب استعلامات DNS.
كيفية إصلاح تسرب DNS (3 طرق مؤكدة)
إذا كشف التدقيق عن تسرب، طبّق هذه الحلول التقنية المجرّبة:
الطريقة 1: استخدام عميل سطح مكتب آلي يربط DNS على مستوى المحول
أفضل حماية ضد تسريبات DNS هي استخدام تطبيق يفرض توجه DNS على مستوى سائق محول الشبكة.
تشغّل SyncVPN محاللات DNS خاصة بدون سجلات على كل خادم حقيقي في شبكتها التي تضم أكثر من 100 موقع. عند اتباع إعدادنا الرسمي لـ تثبيت واستخدام SyncVPN على ويندوز، يقفل برنامج سطح المكتب محول الشبكة لاستخدام المحاللات المشفرة الداخلية فقط، مما يمنع حل أسماء ويندوز متعدد المستضيفات ويوقف تسرب الحزم غير المشفرة من المنفذ 53.
الطريقة 2: تفعيل مفتاح القتل التلقائي
يمكن لثانية توقف الاتصال أن تعيد ضبط نفق VPN، مكشفة مؤقتًا استعلامات DNS للخلفية لمزود الخدمة المحلي. تتميز SyncVPN بمفتاح قتل مضمّن في كل الخطط. إن انقطع النفق المشفر، يوقف مفتاح القتل فورًا كل محولات الشبكة، مانعًا الجهاز من الرجوع لمحاللات ISP.
الطريقة 3: تعطيل حل أسماء متعددة المستضيفات الذكي في ويندوز
إن كنت تستخدم إعدادات OpenVPN يدوية بدون حماية آلية من العميل، يمكنك تعطيل الحل الذكي عبر محرر سياسة المجموعة المحلية:
اضغط مفتاح ويندوز + R، اكتب
gpedit.mscواضغط إدخال.انتقل إلى: تكوين الكمبيوتر > القوالب الإدارية > الشبكة > عميل DNS.
ابحث عن إيقاف الحل متعدد المستضيفات الذكي.
انقر مزدوجًا، اختر ممكّن، ثم موافق.
أعد تشغيل الكمبيوتر.
السلاح السري: حماية التهديدات على مستوى DNS مع SyncShield
مقدمو VPN التقليديون يعتبرون DNS مجرد أداة بحث. تستغل SyncVPN البنية التحتية الخاصة لـ DNS لتحويل طبقة البحث إلى جدار حماية نشط للأمن السيبراني.
مع SyncShield، تكنولوجيا ترشيح DNS المملوكة لنا:
حجب المتعقبات على الطبقة 0: عندما يطلب موقع بكسل تتبع أو سكربت تحليلات أو إشارة تسويقية، يعترض SyncShield استعلام DNS في المحلل ويمنعه قبل تحميل أي كود تتبع في المتصفح.
تحييد النطاقات الخبيثة: تُحجب بوابات الصيد، وحدات توصيل برامج الفدية، وخوادم التحكم المعروفة بينيًا على الفور في مرحلة الحل.
تسريع التصفح: عبر منع تحميل سكربتات الإعلانات الثقيلة، يقلل الترشيح استهلاك النطاق الترددي وأوقات تحميل الصفحات.
أسئلة متكررة (FAQ)
هل يمكن لمزود خدمة الإنترنت رؤية المواقع التي تزورها إذا حدث تسرب DNS؟
نعم. عند تسرب DNS، يستلم مزود الخدمة كل استعلامات أسماء النطاق. رغم أن تشفير HTTPS يمنعهم من رؤية عناوين URL الفرعية أو محتوى النماذج، إلا أنهم يعرفون النطاقات التي تزورها ومتى.
ما الفرق بين تسرب IP وتسرب DNS؟
يكشف تسرب IP عن عنوان IP الرقمي الحقيقي لجهازك وموقعك الجغرافي للمواقع المستهدفة. بينما يكشف تسرب DNS عن قائمة أسماء النطاقات التي تزورها لمزود الخدمة المحلي حتى مع ظهور مواقع الإنترنت عنوان IP محجوب لـ VPN.
هل تغيير DNS في ويندوز إلى 1.1.1.1 يمنع تسرب DNS دون VPN؟
لا. رغم أن استخدام Cloudflare (1.1.1.1) أو Google (8.8.8.8) يحيل الاستعلامات بعيدًا عن محلل ISP الافتراضي، تبقى استعلامات DNS العادية غير مشفرة بالكامل. ما زال بإمكان مزود الخدمة اعتراض وقراءة استعلامات المنفذ 53، وستتجاوز البروكسيات الشفافة هذه الإعدادات.
الملخص والنقاط الرئيسية
يتجنب تسرب DNS نفق التشفير، مكشوفًا تاريخ التصفح بالكامل لمزود خدمة الإنترنت.
تفعيل ميزات نظام معقدة مثل حل أسماء متعددة المستضيفات لويندوز يسبب التسريبات عادة على اتصالات VPN غير المضبوطة.
يمكنك تدقيق اتصالك خلال ثوانٍ باستخدام أداة تشخيص IP والتسرب على الإنترنت.
يقضي SyncVPN على تسريبات DNS عبر تنقية على مستوى السائق الآلي، ومحاللات خاصة بدون سجلات في مئات المواقع، وحماية مفتاح قتل مدمجة.
تحويل SyncShield يجعل طبقة DNS درعًا نشطًا ضد سكربتات التتبع وشبكات الإعلانات الخبيثة.