DNS泄漏发生在您的互联网请求绕过了加密的VPN隧道,直接发送到互联网服务提供商(ISP)的未加密域名系统服务器时。这一安全漏洞会向网络观察者泄露您访问的每个网站、进行的每个搜索查询以及使用的在线服务,即便您的VPN看似已连接并显示隐藏的IP地址。
域名系统是现代互联网的基础转换层。它将人类易懂的域名如syncvpn.com转换为计算机可识别的数字IP地址。当您连接高级VPN时,每一次DNS查询都应通过加密隧道进行,并仅通过私有、零日志的DNS服务器完成解析。然而,操作系统冲突、ISP的激进拦截以及配置不当的网络适配器可能导致查询泄漏。在本指南中,我们解析DNS泄漏的成因、对在线隐私的破坏、如何即时诊断以及长期修复方法。
域名系统的工作原理(及其破损环节)
了解DNS泄漏,须先了解电脑在正常条件下如何上网:
每次输入网址、点击链接或打开应用程序时,设备无法直接连接。计算机不理解字母域名,只能通过数字IP地址通信。想了解数字坐标的基础结构,请参阅我们关于IP地址是什么及其工作原理的指南。
设备向递归DNS服务器发送查询:“该域名的数字IP地址是多少?”
DNS解析器查询根服务器及权威名称服务器中相关域名记录。
解析器将数字IP返回给计算机。
计算机连接目标网页服务器并加载页面。
无加密VPN时,路由器会自动将此转换任务交给本地ISP。由于ISP运营解析器,他们保存着每一次域名查询的详尽时间戳日志。虽有用户尝试使用智能DNS代理或未加密的第三方解析器,但这些工具无法在传输过程中加密数据;详见我们关于VPN、代理及智能DNS对比,说明未加密解析器使流量完全暴露给网络监听器。
DNS泄漏会发生什么?
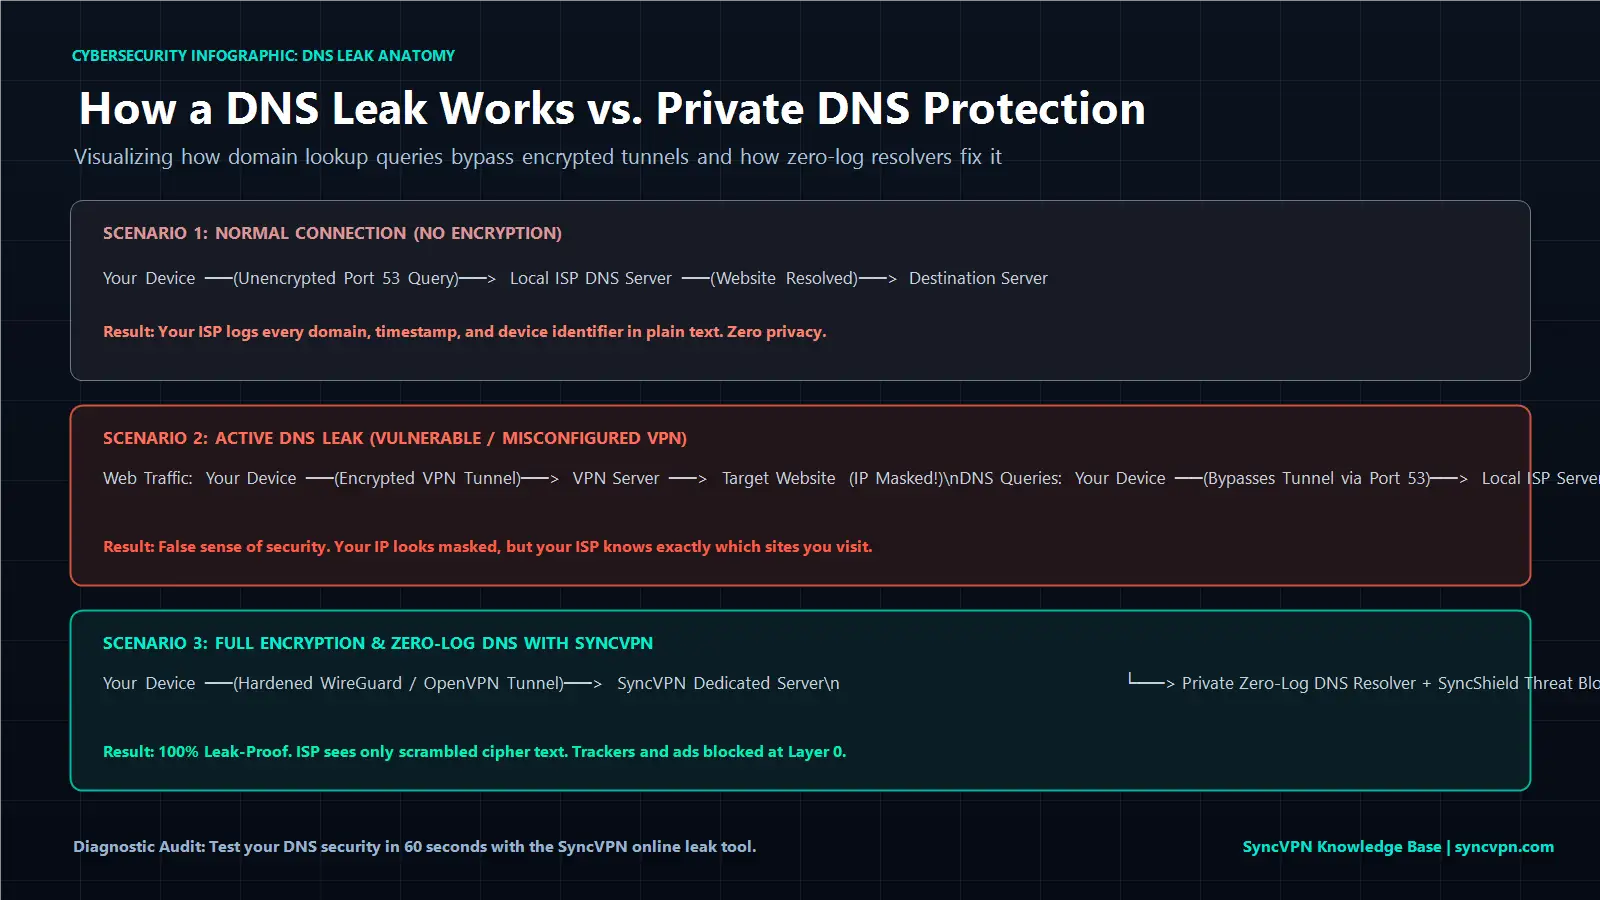
连接加密的虚拟专用网络时,客户端软件通过强加密协议建立安全隧道。诸如WireGuard和OpenVPN等现代协议将数据包和DNS查询封装在内;详见我们的WireGuard、IKEv2及OpenVPN对比指南。VPN同时会配置操作系统,将所有DNS流量从ISP重定向至VPN服务器网络上的私有加密DNS解析器。
当此重定向失败时,就发生了DNS泄漏。
主要互联网流量可能仍通过加密隧道传输,成功伪装为法兰克福或苏黎世的IP地址,但后台操作系统依旧通过未加密的本地ISP连接在标准53端口发送DNS查询。
危险结果是:您显示的IP地址位于国外,但本地ISP日志却证实您刚在家中查询银行门户、医疗论坛及流媒体平台。不少情况下,DNS路由配置错误造成VPN显示连接状态但网页无法加载,因系统陷入解析器冲突状态,详见VPN已连接但网站无法加载说明。
DNS泄漏的主要成因
DNS泄漏很少由恶意行为引起,主要源于系统网络特性及激进的ISP路由策略:
1. Windows智能多宿主名称解析
Windows 8引入并在Windows 10、11扩展的此功能会同时查询所有网络适配器(以太网、Wi-Fi和激活的VPN),选择第一个响应以提升查询速度。因本地ISP解析器地理位置更近,Windows常接收未加密的本地响应,导致浏览历史泄漏。
2. 透明DNS代理
部分激进ISP使用透明代理执行内容过滤和监控。即使您手动更改路由器或操作系统的DNS设置,ISP依然会在53端口拦截并强制重定向解析包至其监控服务器。
3. 双栈IPv6查询回退
许多家庭网络使用IPv4和IPv6双栈架构。若VPN只对IPv4请求进行加密处理,操作系统会自动通过未加密的IPv6接口发送DNS查询,暴露活动。
4. 软件冲突及浏览器DNS over HTTPS (DoH)
某些第三方杀毒软件、浏览器扩展及Chrome、Firefox等浏览器内置DoH功能可能覆盖系统设置,绕过VPN隧道,将查询发送至第三方云解析器。
DNS泄漏根因及解决方案矩阵
下表说明不同泄漏触发机制及对应技术修复方法:
泄漏触发点 | 技术机制 | 风险等级 | 主要修复方法 |
|---|---|---|---|
Windows多宿主解析 | Windows同时查询所有物理及虚拟适配器。 | 高 | 通过SyncVPN客户端强制单适配器DNS绑定。 |
透明ISP代理 | ISP在网关拦截并重定向53端口查询。 | 关键 | 确保DNS查询仅通过加密的VPN隧道。 |
未管理IPv6查询 | IPv6查询绕过仅支持IPv4的隧道。 | 高 | 启用客户端IPv6泄漏过滤或使用原生双栈路由。 |
浏览器DoH覆盖 | 浏览器将查询通过HTTPS发送至外部云解析器。 | 中等 | 设置浏览器DNS使用系统默认以继承VPN保护。 |
60秒内测试DNS泄漏的步骤
诊断设备是否存在DNS泄漏,只需进行简单客观的检测:
确认连接状态:
启动VPN应用,连接至非本国服务器。打开IP和泄漏诊断工具:
浏览器访问SyncVPN IP和DNS泄漏测试。检查有效解析器:
查看测试结果中的DNS部分。解读诊断结果:
安全连接:测试仅显示SyncVPN服务器的IP、主机名和位置,无您本地ISP或本国信息。
存在DNS泄漏:连接外部VPN服务器时,若DNS服务器显示本地ISP(如Comcast、Deutsche Telekom或Vodafone)或本国信息,表示泄漏。
修复DNS泄漏的3种可靠方法
如检测到泄漏,请使用以下技术解决方案:
方法一:使用拥有驱动级DNS绑定的自动桌面客户端
防止DNS泄漏最可靠的方法是使用网络适配器驱动级强制DNS路由的软件。
SyncVPN在其遍布100多个地点的物理服务器上运营专有零日志DNS解析器。按本Windows安装及使用指南安装SyncVPN客户端后,软件锁定网络适配器,确保仅使用内置加密解析器,积极阻断Windows智能多宿主解析,防止未加密包在53端口泄漏。
方法二:启用自动Kill Switch
网络短暂波动可能导致VPN隧道重置,瞬间暴露后台DNS查询给本地ISP。SyncVPN所有套餐均集成Kill Switch功能,断开隧道时立刻冻结全部网络连接,防止回落至ISP解析器。
方法三:禁用Windows智能多宿主名称解析
若您使用手动OpenVPN配置且无自动客户端防护,可通过本地组策略编辑器禁用此功能:
按Windows键 + R,输入
gpedit.msc,回车。导航至:计算机配置 > 管理模板 > 网络 > DNS客户端。
找到“关闭智能多宿主名称解析”。
双击该策略,选择“已启用”,点击确定。
重启电脑。
秘密武器:使用SyncShield进行DNS级威胁防护
传统VPN仅将DNS视为查询工具。SyncVPN利用私有DNS基础设施,将查询层升级为主动的网络安全防火墙。
通过SyncShield,我们专有的DNS过滤技术实现:
第0层追踪阻断:网页请求追踪像素、分析脚本或营销信标时,SyncShield在服务器解析阶段拦截DNS查询,阻止追踪代码下载到浏览器。
恶意域名中和:钓鱼门户、勒索软件传播节点以及已知恶意控制服务器均在解析阶段被立即阻断。
加速浏览体验:通过阻断广告脚本加载重资源,DNS过滤显著减少带宽消耗与页面加载时间。
常见问题(FAQ)
如果DNS泄漏,ISP能看到您访问的网站吗?
能。如果DNS泄漏,ISP可获得您产生的每个域名查询。尽管HTTPS加密防止他们查看具体子页面或表单内容,但他们精确知晓您访问了哪些域名及访问时间。
IP泄漏和DNS泄漏有什么区别?
IP泄漏暴露设备的真实数字IP地址及物理位置给目标网站。DNS泄漏则向本地ISP暴露您访问的网站域名列表,即使目标网站仅见隐藏的VPN IP地址。
在没有VPN时,将Windows的DNS改为1.1.1.1能阻止DNS泄漏吗?
不能。使用Cloudflare(1.1.1.1)或Google(8.8.8.8)确实将查询导向非ISP默认解析器,但标准DNS查询依旧未加密。ISP仍可拦截并读取53端口的未加密查询,且透明ISP代理将覆盖您的自定义设置。
总结与关键要点
DNS泄漏绕过加密隧道,使本地ISP获取您完整的浏览记录。
如Windows智能多宿主解析等复杂系统功能,常在配置不当VPN时引发泄漏。
可使用我们的在线IP及泄漏诊断工具快速审测。
SyncVPN通过驱动级过滤、遍布100+地点的零日志私有解析器及集成Kill Switch彻底消除DNS泄漏。
启用SyncShield可将DNS层转化为主动防御追踪脚本及恶意广告的防护盾。