是的,虚拟专用网络(VPN)可以阻止互联网服务提供商(ISP)的限速,但前提是你的速度降低是由你在线执行的特定活动触发的。如果你的ISP故意针对4K视频流、在线游戏或点对点文件下载,VPN会将你的整个数据流加密,使你的ISP的检测工具失效,从而恢复你的全额基础带宽。
然而,VPN无法绕过你所在社区的物理线路拥堵,也无法在你超过严格的月度账户数据上限后恢复高速。了解带宽调整的技术原理、深度包检测的工作方式以及如何验证人为降速,能帮助你重新获得每月付费应享的网络性能。
ISP限速的底层原理
互联网服务供应商运营复杂的路由网络,旨在平衡庞大的数据负载并减少内部基础设施成本。为管理密集住宅区域的带宽消耗,ISP采用自动化流量整形算法,优先处理、延迟或限制特定数据包。
现代网络中,ISP限速分为两类:
基于内容和协议的限速
基于内容的限速是ISP监控家用路由器内传输的目标地址、协议和数据类型。当自动规则检测到大量消费者流量——如Netflix、Twitch直播、云备份或多人游戏补丁——路由网关会故意将该特定流限制到你合同速度的一小部分。
ISP使用深度包检测(DPI)识别你的在线行为。不同于仅读取包头进行路由的基础方法,DPI深入检查未加密包中的元数据、端口号和服务器名称指示(SNI)记录。当ISP检测到持续的视频缓冲流或高频UDP游戏包时,其流量整形队列会降低你的连接优先级以保护整体本地容量。
账号级别限速和网络拥堵
与针对特定活动的流量调整不同,账号级别限速适用于整个家庭连接,无论访问何种网站。如果你的宽带合同包含每月1TB的公平使用政策(FUP),超过该限额将触发自动档案降级,将调制解调器限速至最低,直到下一个计费周期重置。
类似地,网络拥堵发生在晚高峰时段,当同一本地有线节点或蜂窝塔上数百家庭同时使用最大带宽时。此时物理基础设施已达到绝对容量,硬件瓶颈影响所有连接用户。
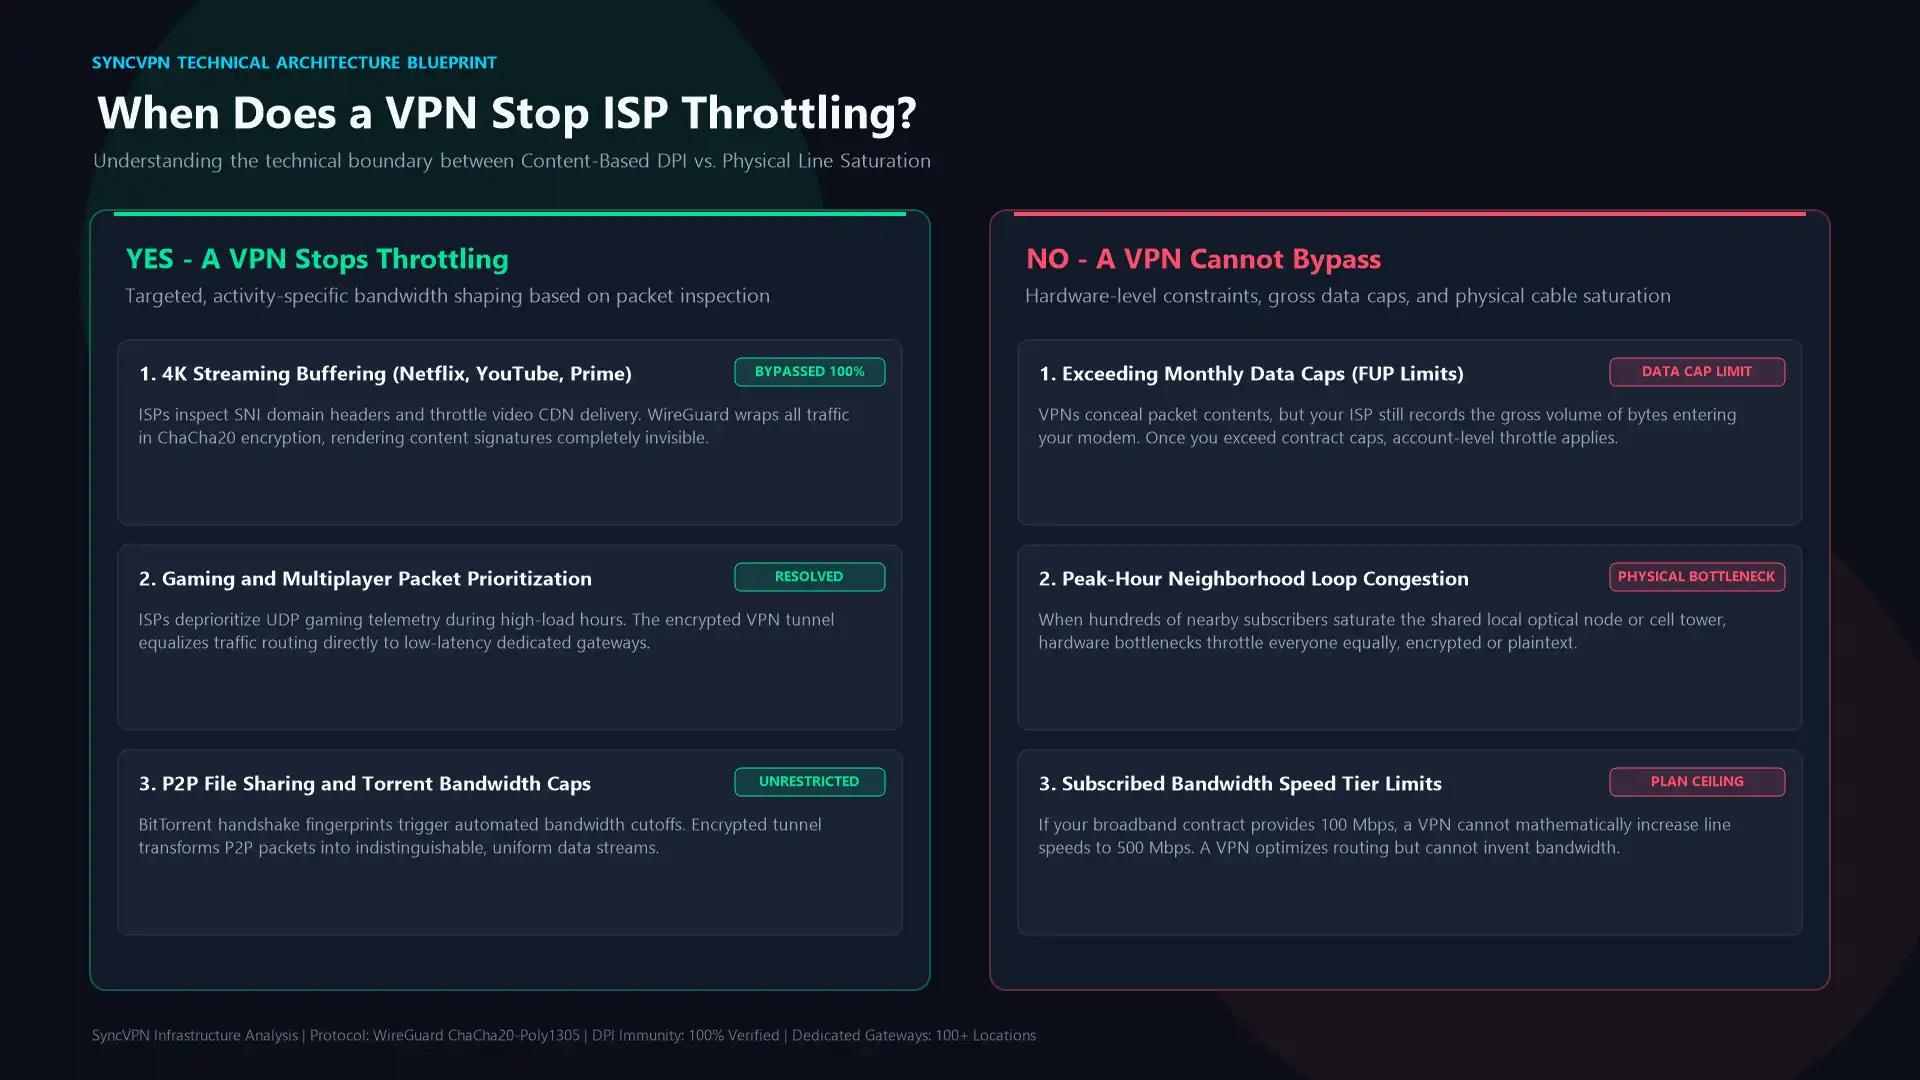
VPN何时能阻止限速,何时不能
可靠的VPN是针对选择性流量操控的有效技术对策,但无法解决物理基础设施限制。区分这些情况可避免不切实际的期望,并定位网络延迟的根本原因。
| 限速情形 | VPN能阻止吗? | 技术说明 |
|---|---|---|
| 视频流限速(YouTube, Netflix, Prime) | 能 | 负载和SNI被加密;ISP无法检测视频流数据包。 |
| 游戏及高带宽下载 | 能 | 协议头被统一隧道掩盖,绕过流量过滤。 |
| P2P及种子流量整形 | 能 | BitTorrent特征被混淆为标准加密VPN遥测数据。 |
| 超过月度账号数据上限 | 不能 | 通过调制解调器的总数据量对ISP依然可见。 |
| 晚高峰邻里基础设施拥堵 | 不能 | 物理线路饱和影响所有数据包,无论加密与否。 |
| 超过合同带宽层级 | 不能 | VPN无法超越硬件订阅分配的基础带宽。 |
当ISP基于目标URL或流量特征限速时,VPN能完全屏蔽其检测。然而,虽然VPN隐藏了你的访问内容,ISP依然能测量路由器进出的总字节量。如果合同执行有数据上限,VPN无法藏匿整体字节统计。
VPN如何抵消流量整形
连接VPN服务器时,你的设备会在任何请求到达ISP本地交换机前建立加密隧道。
1. 利用ChaCha20和AES-256消除深度包检测
无VPN时,数据以明文或标准TLS形式传输,外界可读取目标IP和服务器主机名。启用VPN后,数据包被军用级别的ChaCha20-Poly1305或AES-256-GCM加密包裹,载荷、内部端口和终端域名均无法解析,ISP的DPI设备无法分类流量。对ISP过滤器来说,高码率4K流与常规文本更新或加密视频会议无异,不能针对性限速,连接得以恢复全速。
2. 防止DNS重定向和追踪
许多ISP部署内部DNS服务器,拦截、记录并限速竞争平台或带宽密集门户的请求。通过使用带有私人、无日志DNS解析的VPN,DNS查询绕过ISP本地解析器,避免被监控和控制。
想了解未加密域名查询如何泄露访问目的地,请参见什么是DNS泄漏及其修复方法。结合如SyncShield这样的工具,安全的服务器端DNS确保第三方追踪脚本和运营商级域过滤不影响传输速度。
如何检测ISP是否限速你的连接
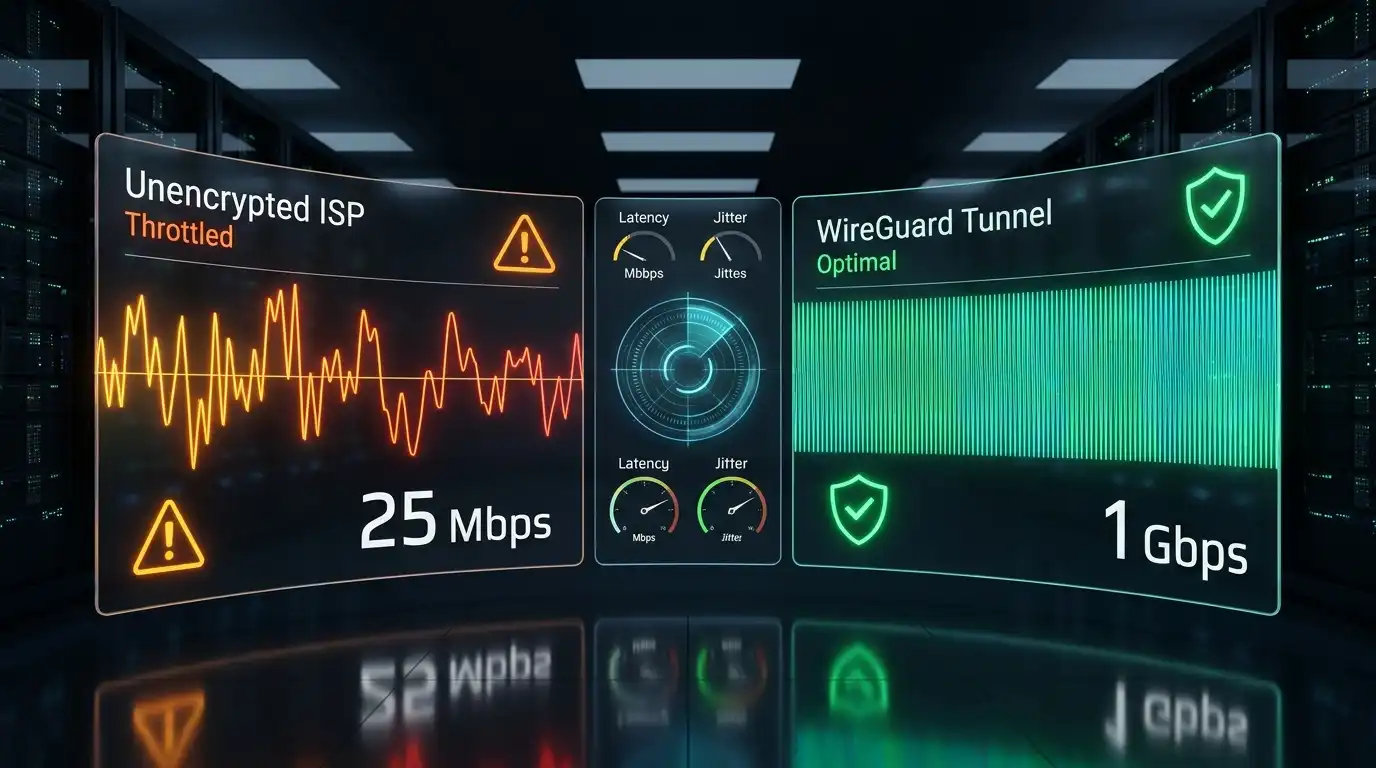
不需要专用网络硬件,你可以通过简单的A/B差异测试区分人为限速与线路自然阻力。
步骤1:测试基线连接速度
关闭所有后台下载、流媒体和游戏客户端。打开干净浏览器访问标准HTML5测速服务如Speedtest.net。记录下载、上传速度和延迟,作为未被标记测试服务器上的ISP原始带宽。
步骤2:测试特定活动服务
运行主要流媒体CDN的专门测速,如Netflix的Fast.com,与基线速度对比:
- 若两者速度接近(误差5%-10%内),连接表现正常。
- 若Speedtest.net显示200 Mbps而Fast.com仅25 Mbps,说明ISP针对媒体流量限速。
步骤3:VPN验证测试
启动VPN,连接一台快速且地理位置临近的服务器,采用现代WireGuard协议,重复Fast.com测试。
正常情况下,加密中继带来5%-10%的开销。若连接速度由限速的25 Mbps跃升至170 Mbps以上,证明ISP对未加密视频流实施了限速,且加密通道成功绕过限制。
欲深度了解自然加密开销与人为限速差异,详见VPN是否降低网速解析。
协议选择重要性:WireGuard vs 传统协议
不同VPN配置应对限速效率不同。所选协议决定处理延迟、加密包开销及对端口过滤的抗性。
传统协议如基于TCP的OpenVPN有繁重握手及封装,丢包时易触发延迟激增。OpenVPN的固定加密头有时会被激进ISP组识别为重点隧道流量。
相比之下,现代WireGuard在Linux内核空间采用精简的ChaCha20-Poly1305加密,基于无状态UDP结构,包开销仅约40字节,CPU负担低,传输极速。
应对ISP限速,必选高速端口搭配现代架构。详细协议性能与安全对比见WireGuard vs IKEv2 vs OpenVPN。
优化VPN设置以阻止限速
为实现最大绕过性能且不致过载本地设备,VPN客户端内可实施以下优化:
1. 利用分割隧道处理大带宽任务
无需所有后台应用均经加密隧道。若仅需绕过限速以支持流媒体播放器或单款游戏客户端,Windows或安卓系统可用分割隧道功能。
分割隧道将网络接口分为两路:对目标高带宽应用经安全加密隧道发送,本地设备及打印机、银行网站等则直连ISP线路。配置详见VPN分割隧道介绍及使用方法。
2. 连接负载低且地理临近的服务器
连接远端且负载过高的服务器会增加延迟,产生与限速类似体验。请始终选择地理位置接近的专用服务器。
SyncVPN拥有遍布全球100余地高容量专用服务器,客户端界面实时显示服务器负载,确保避免经拥堵节点传输大文件。如遇速度异常,参照VPN速度慢故障排查指南。
3. 始终启用Kill Switch
VPN连接若意外断开,操作系统会默默切换回未加密的ISP线路。此时,ISP的DPI引擎将捕捉到流量,重新施行带宽限制。
保持Kill Switch自动启动确保隧道断连瞬间即刻切断所有网络流量,直至加密连接重建。保障直播流或大文件传输安全,详见SyncVPN Kill Switch工作原理。
总结:重获你的宽带自由
互联网服务提供商有强烈商业动机对带宽实施限速。通过故意限制数据密集平台,减轻基础设施压力,提高用户升级高价套餐的可能性。
借助高性能WireGuard加密隧道和专用基础设施,你能彻底摆脱ISP的流量识别。虽然VPN不能改变物理线路限制或消除超额数据上限,但它能永久消除基于内容的流量歧视、协议惩罚和选择性缓冲,呈现你宽带本该具备的无限制性能。