DNS sızıntısı, internet isteklerinizin şifrelenmiş VPN tünelinizden kaçıp, İnternet Servis Sağlayıcınızın (ISS) şifrelenmemiş Alan Adı Sistemi (DNS) sunucularına doğrudan gitmesi durumunda gerçekleşir. Bu güvenlik açığı, VPN aktif bağlı gözüküp maskelemiş bir IP adresi gösterse bile, ağ gözlemcilerine ziyaret ettiğiniz her web sitesi, yaptığınız arama sorgusu ve kullandığınız çevrimiçi hizmeti ifşa eder.
Alan Adı Sistemi, modern internetin temel çeviri katmanıdır. İnsan dostu alan adlarını (örneğin syncvpn.com) bilgisayarların anlayabileceği sayısal IP adreslerine dönüştürür. Bir premium VPN'e bağlandığınızda, her DNS sorgusunun güvenli tünel içinde şifrelenerek özel, sıfır günlük DNS sunucuları aracılığıyla çözülmesi gerekir. Ancak işletim sistemi çatışmaları, agresif ISS yönlendirmeleri ve hatalı yapılandırılmış ağ adaptörleri bu sorguların açığa çıkmasına neden olabilir. Bu rehberde DNS sızıntılarının nasıl oluştuğunu, çevrimiçi gizliliğinizi nasıl tehlikeye attığını, anında nasıl test edileceğini ve sızıntıların kalıcı olarak nasıl giderileceğini detaylandırıyoruz.
Alan Adı Sisteminin Çalışma Mekanizması (Ve Nerede Bozulur)
Bir DNS sızıntısını anlamak için bilgisayarınızın normal koşullarda webde nasıl gezindiğini incelemeniz gerekir:
Her web adresi yazdığınızda, bir linke tıkladığınızda veya bir uygulama açtığınızda, cihazınız derhal bağlanamaz. Bilgisayarlar, alfabe tabanlı alan adlarını anlamaz; sadece sayısal IP adresleriyle iletişim kurar. Bu sayısal koordinatların yapısını anlamak için IP adresi nedir ve nasıl çalışır? rehberimize bakabilirsiniz.
Cihazınız, bir recursive DNS sunucusuna "Bu alan adı için sayısal IP adresi nedir?" diye bir sorgu gönderir.
DNS çözücüsü, kök ve yetkili isim sunucuları arasında alan adı kayıtlarını arar.
Çözücü sayısal IP'yi bilgisayarınıza geri gönderir.
Bilgisayarınız hedef web sunucusuna bağlanır ve sayfayı yükler.
Şifrelenmiş bir VPN olmadan, yönlendiriciniz bu çeviri görevini otomatik olarak yerel İnternet Servis Sağlayıcınıza (ISS) devreder. ISS, çözücüyü işletirken, sorguladığınız her alan adının tam, zaman damgalı bir kaydını tutar. Bazı kullanıcılar akıllı DNS proxyleri ya da şifrelenmemiş üçüncü taraf çözücüler kullanmaya çalışsa da, bu araçlar verinizi iletimde şifrelemez; VPN, Proxy ve Akıllı DNS arasındaki farkları açıklayan rehberimizde, şifrelenmemiş çözücülerin trafiğinizi tamamen görünür bıraktığını detaylandırıyoruz.
DNS Sızıntısı Sırasında Ne Olur?
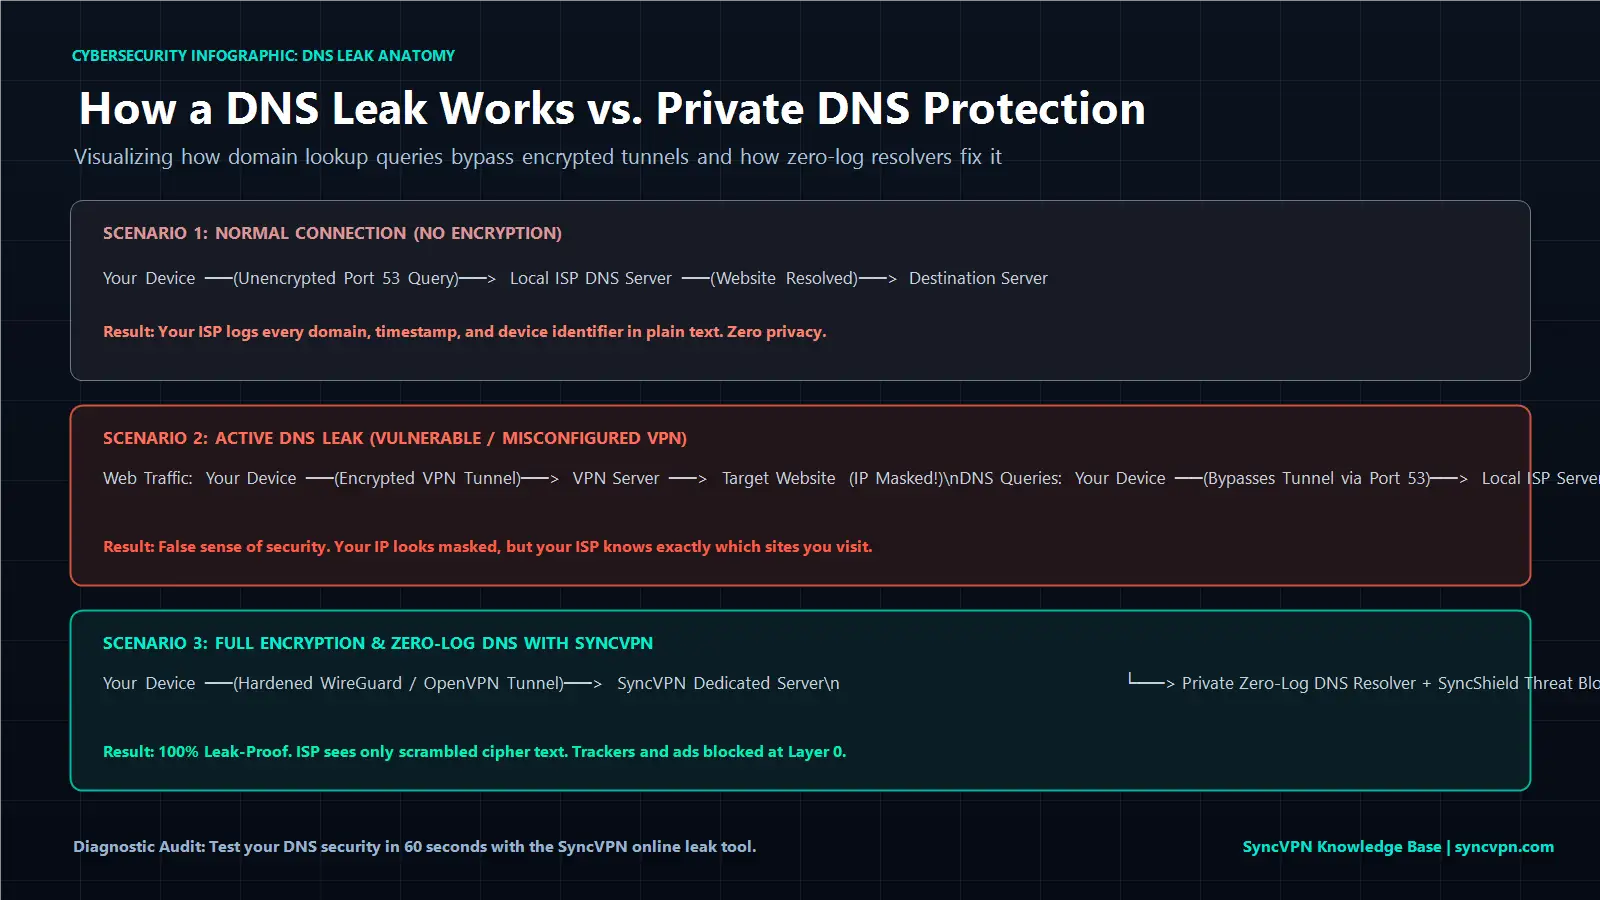
Şifrelenmiş bir Sanal Özel Ağa bağlandığınızda, istemci yazılımı sağlam protokoller kullanarak güvenli bir kriptografik tünel oluşturur. WireGuard ve OpenVPN gibi modern protokoller hem veri paketlerinizi hem de DNS sorgularınızı kapsüller; farklı şifreleme standartlarının bağlantı el sıkışmalarını nasıl yönettiğini WireGuard vs. IKEv2 vs. OpenVPN rehberimizde inceleyebilirsiniz. Aynı anda, VPN işletim sisteminizi tüm DNS trafiğini ISS'nizden uzaklaştırıp doğrudan VPN sunucu ağında işletilen özel, şifreli DNS çözücülerine yönlendirecek şekilde yapılandırır.
DNS sızıntısı, bu yönlendirme başarısız olduğunda meydana gelir.
Ana internet trafiğiniz şifrelenmiş tünelden geçebilir ve standart IP kontrol sitelerinde coğrafi konumunuzu başarıyla koruyabilir. Ancak arka planda, işletim sisteminiz standart 53 numaralı port üzerinden şifrelenmemiş yerel ISS bağlantısı ile DNS sorguları göndermeye devam eder.
Tehlikeli sonuç şudur: Görünür IP adresiniz Frankfurt ya da Zürih’te olduğunuzu gösterirken, yerel ISS kayıtları oturma odanızdan kişisel banka portalı, tıbbi forumlar ve yayın hizmetlerine baktığınızı açıklar. Çoğu zaman, hatalı DNS yönlendirme, VPN bağlı ama web siteleri yüklenmiyor sorununa neden olur; çünkü sisteminiz çakışan ağ çözücüleri arasında kalmıştır.
DNS Sızıntılarının Temel Nedenleri
DNS sızıntıları nadiren kötü niyetli faaliyetlerden kaynaklanır; genellikle sistem seviyesinde ağ gariplikleri ve agresif ISS yönlendirme taktiklerinden doğar:
1. Windows Akıllı Çoklu Bağlantılı Ad Çözümlemesi
Windows 8'de tanıtılan ve Windows 10 ile 11'de genişletilen bu performans özelliği, alan adı sorgulama hızını artırmak için kullanılabilir tüm ağ adaptörlerine (Ethernet, Wi-Fi ve aktif VPN adaptörleri) aynı anda sorgu gönderir. İlk yanıtı kabul eder. Yerel ISS çözücüleri, uzak VPN sunucusundan daha coğrafi yakın olduğundan, Windows genellikle şifrelenmemiş yerel yanıtı kabul ederek tarama geçmişinizi tünelin dışına sızdırır.
2. Şeffaf DNS Proxyleri
Bazı agresif ISS'ler içerik filtreleme ve gözetim uygulamak için şeffaf proxy teknolojisi kullanır. DNS ayarlarınızı yönlendiricide veya işletim sisteminde üçüncü taraf bir sağlayıcıya manuel değiştirseniz bile, ISS ağı standart DNS Port 53 üzerinden giden tüm trafiği keser ve paketleri uyarı olmadan kendi izleme çözücülerine zorla yönlendirir.
3. Çift Yığın IPv6 Sorgu Yedeklemeleri
Birçok ev ağı, hem IPv4 hem IPv6 sağlayan çift yığın mimarisi kullanır. VPN istemciniz IPv4 taleplerini güvenli şekilde yönlendirirken IPv6 yönlendirme tablolarını yönetmezse, modern işletim sistemleri DNS sorgularını şifrelenmemiş IPv6 arayüzü üzerinden gönderir ve faaliyetlerinizi ortaya çıkarır.
4. Yazılım Çakışmaları ve Tarayıcı DNS over HTTPS (DoH)
Bazı üçüncü taraf antivirüs programları, tarayıcı eklentileri ve Chrome veya Firefox gibi tarayıcılardaki bağımsız DNS over HTTPS özellikleri ağ adaptörü ayarlarınızı geçersiz kılabilir. Bu araçlar DNS yönlendirmesini kontrol altına aldığında, VPN tünelini atlayarak sorguları üçüncü taraf ticari çözücülere gönderir.
DNS Sızıntısı Nedenleri ve Çözümleri Matrisi
Farklı DNS sızıntısı tetikleyicilerinin nasıl çalıştığını ve nötrlemek için gereken teknik adımları inceleyin:
Sızıntı Tetikleyicisi | Teknik Mekanizma | Risk Seviyesi | Birincil Çözüm |
|---|---|---|---|
Windows Çok Bağlantılı Çözümleme | Windows tüm fiziki ve sanal adaptörlere aynı anda sorgu yollar. | Yüksek | SyncVPN istemcisi ile tek adaptör DNS bağlamasını zorlayın. |
Şeffaf ISS Proxy’si | ISS, standart Port 53 sorgularını ağ geçidinde kesip yönlendirir. | Kritik | DNS sorgularını sadece şifreli VPN tünelinden yönlendirin. |
Yönetilmeyen IPv6 Sorguları | IPv6 DNS sorguları, sadece IPv4 tünellerinden atlar. | Yüksek | İstemci tarafı IPv6 sızıntı filtresini ya da yerel çift yığın yönlendirmeyi etkinleştirin. |
Tarayıcı DoH Yeniden Yönlendirmeleri | Tarayıcı sorguları harici HTTPS tabanlı bulut çözücülere yönlendirir. | Orta | Tarayıcı DNS ayarını sistem varsayılanlarına getirin ve VPN korumasını devralmasını sağlayın. |
Adım Adım: 60 Saniyede DNS Sızıntısı Testi Nasıl Yapılır
Cihazınızda DNS sızıntısı olup olmadığını teşhis etmek için basit ve objektif bir test yapmanız gerekir:
Bağlantı Durumunuzu Doğrulayın:
VPN uygulamanızı başlatıp ev ülkeniz dışındaki bir sunucuya bağlanın.IP ve Sızıntı Test Aracını Açın:
Tarayıcınızda SyncVPN IP ve DNS Sızıntı Testi sitesine gidin.Aktif Çözücüleri İnceleyin:
Test sonuçlarında DNS bölümünü kontrol edin.Test Sonuçlarını Yorumlayın:
Güvenli Bağlantı: Sonuçlar sadece SyncVPN sunucusunun IP adresini, ana bilgisayar adını ve konumunu gösterir. Ev ISS'niz veya ülkeniz görünmez.
Aktif DNS Sızıntısı: Uzak VPN sunucusuna bağlıyken DNS sunucuları arasında ev ISS'nizin adı (örneğin Comcast, Deutsche Telekom veya Vodafone) veya gerçek ülkeniz görünüyorsa, bağlantınız DNS sorgularını sızdırıyor demektir.
DNS Sızıntısını Onarma Yöntemleri (3 Kanıtlanmış Yöntem)
Testleriniz sızıntı gösteriyorsa, aşağıdaki kanıtlanmış çözümleri uygulayın:
Yöntem 1: Sürücü Seviyesinde DNS Bağlaması Yapan Otomatik Masaüstü İstemcisi Kullanın
DNS sızıntılarına karşı en güvenilir koruma, DNS yönlendirmesini ağ adaptörü sürücü katmanında zorlayan uygulamadır.
SyncVPN, 100’den fazla lokasyondaki tüm çıplak metal sunucularında kendi özel sıfır günlük DNS çözücülerini işletir. Windows'ta SyncVPN kurulumu ve kullanımı resmi rehberimizi takip ederek, masaüstü yazılımımız ağ adaptörünüzü sadece dahili, şifreli çözücülerle kilitler ve Windows Akıllı Çoklu Bağlantılı Çözümlemeyi engelleyip Port 53’ten sızıntı olmasını önler.
Yöntem 2: Otomatik Kill Switch'i Etkinleştirin
Kısa süreli bir ağ kesintisi VPN tünelinin yeniden kurulmasına neden olabilir ve arka planda DNS sorgularınızı yerel ISS'nize açığa çıkarabilir. SyncVPN tüm planlarda entegre bir Kill Switch içerir. Tünel koparsa, Kill Switch tüm ağ adaptörlerini anında dondurarak cihazınızın ISS çözücülerine dönmesini engeller.
Yöntem 3: Windows'ta Akıllı Çoklu Bağlantılı Ad Çözümlemeyi Devre Dışı Bırakın
Otomatik istemci koruması olmayan manuel OpenVPN ayarları kullanıyorsanız, Yerel Grup İlkesi Düzenleyicisi ile çoklu bağlantılı çözümlemeyi kapatabilirsiniz:
Windows Tuşu + R basın,
gpedit.mscyazın ve Enter'a basın.Şuraya gidin: Bilgisayar Yapılandırması > Yönetim Şablonları > Ağ > DNS İstemcisi.
Akıllı çoklu bağlantılı ad çözümlemeyi kapat öğesini bulun.
Özelliği çift tıklayın, Etkin seçin ve Tamam’a tıklayın.
Bilgisayarınızı yeniden başlatın.
Gizli Silah: SyncShield ile DNS Seviyesinde Tehdit Koruması
Geleneksel VPN sağlayıcıları DNS'i sadece bir çözümleme aracı olarak görür. SyncVPN ise özel DNS altyapısını kullanarak çözümleme katmanınızı aktif bir siber güvenlik duvarına dönüştürür.
SyncShield adlı özel DNS filtreleme teknolojimizle:
Katman 0’da İzleyici Engelleme: Bir web sayfası izleme pikselleri, analiz betikleri veya pazarlama vericileri talep ettiğinde, SyncShield DNS isteğini sunucu tarafında yakalar ve izleme kodu tarayıcınıza inmeden önce engeller.
Kötü Amaçlı Alan Adı Engelleme: Phishing siteleri, fidye yazılım sunucuları ve bilinen kötü amaçlı kontrol merkezleri hemen çözümleme aşamasında engellenir.
Daha Hızlı Tarama: Reklam betiklerinin yoğun medya içeriği yüklenmeden engellenmesi, bant genişliği kullanımı ve sayfa yüklenme sürelerini belirgin şekilde azaltır.
S.S.S. (Sıkça Sorulan Sorular)
DNS sızıntısı varsa ISS'niz ziyaret ettiğiniz siteleri görebilir mi?
Evet. DNS sızıntısı olduğunda ISS'niz oluşturduğunuz her alan adı sorgusunu alır. HTTPS şifrelemesi tam sayfa URL’sini veya form içeriğini gizlese de, tam olarak hangi alan adlarını ziyaret ettiğinizi ve erişim zamanlarını bilirler.
IP sızıntısı ile DNS sızıntısı arasındaki fark nedir?
IP sızıntısı cihazınızın gerçek sayısal IP adresini ve fiziksel konumunu hedef web sitelerine açığa çıkarır. DNS sızıntısı ise ziyaret ettiğiniz web sitesi alan adları listesini yerel ISS'nize sızdırır; hedef web siteleri sadece VPN IP adresinizi görür.
Windows'ta DNS'i 1.1.1.1 olarak değiştirmek VPN olmadan DNS sızıntısını durdurur mu?
Hayır. Cloudflare (1.1.1.1) veya Google (8.8.8.8) çözümleyicileri ISS'nizin varsayılan çözücüsünden farklı yönlendirme sağlar ancak standart DNS sorguları şifrelenmez. ISP, standart Port 53 sorgularını iletimde kesip okuyabilir ve şeffaf ISS proxy'leri özel ayarları geçersiz kılar.
Özet ve Önemli Noktalar
DNS sızıntısı şifrelenmiş tünelinizi atlayarak tüm tarama geçmişinizi yerel ISS'nize açığa çıkarır.
Windows Akıllı Çoklu Bağlantılı Çözümleme gibi karmaşık işletim sistemi özellikleri, zayıf yapılandırılmış VPN bağlantılarında sık sızıntılara neden olur.
Çevrimiçi IP ve sızıntı test aracımız ile bağlantınızı saniyeler içinde denetleyebilirsiniz.
SyncVPN, otomatik sürücü seviyesi filtreleme, 100+ lokasyonda özel sıfır günlük çözücüler ve entegre Kill Switch koruması ile DNS sızıntılarını giderir.
SyncShield ile DNS katmanınızı izleme betikleri ve kötü amaçlı reklam ağlarına karşı aktif bir kalkan haline getirin.