Gratis Wi-Fi is overal. Je kunt verbinding maken op luchthavens, in hotels, koffiewinkels, winkelcentra en zelfs in het openbaar vervoer. Het is handig, bespaart mobiele data en maakt het gemakkelijker om verbonden te blijven wanneer je niet thuis bent.
Maar is openbare Wi-Fi eigenlijk veilig?
Het korte antwoord is dat openbare Wi-Fi redelijk veilig kan zijn voor dagelijks browsen, vooral wanneer websites en apps moderne encryptie gebruiken. Toch kunnen openbare netwerken je blootstellen aan privacyrisico's, nep-hotspots, phishingpogingen en andere beveiligingsbedreigingen.
Het goede nieuws is dat je openbare Wi-Fi niet helemaal hoeft te vermijden. Enkele praktische beveiligingsgewoonten kunnen je risico aanzienlijk verminderen.
In deze gids leer je hoe openbare Wi-Fi werkt, wat bepaalde netwerken risicovol maakt, hoe HTTPS en VPN's je verbinding beschermen en wat je moet doen voordat je verbinding maakt met een onbekend netwerk.
Wat is openbare Wi-Fi?
Openbare Wi-Fi is een draadloze internetverbinding die beschikbaar wordt gesteld aan bezoekers, klanten of het publiek.
Je vindt het vaak op plekken zoals:
Luchthavens en treinstations
Hotels en vakantieverblijven
Koffiewinkels en restaurants
Winkelcentra
Bibliotheken en universiteiten
Congreslocaties
Openbaar vervoer
Sommige openbare Wi-Fi-netwerken zijn volledig open, wat betekent dat je kunt verbinden zonder een wachtwoord in te voeren.
Andere vereisen een gedeeld wachtwoord of vragen je akkoord te gaan met voorwaarden op een inlogpagina, vaak een captive portal genoemd.
Het belangrijkste verschil tussen openbare Wi-Fi en je thuisnetwerk is controle.
Thuis kun je meestal de router beheren, draadloze beveiligingsinstellingen en toegestane apparaten instellen.
Op openbare Wi-Fi weet je meestal niet hoe het netwerk is geconfigureerd, wie het beheert of welke beveiliging aanwezig is.
Die onzekerheid is een reden om extra voorzichtig te zijn bij het verbinden.
Is openbare Wi-Fi veilig te gebruiken?
Openbare Wi-Fi is niet automatisch gevaarlijk.
Moderne browsers en veel applicaties gebruiken encryptie om informatie te beschermen die tussen je apparaat en online diensten wordt verzonden.
Als je bijvoorbeeld een legitieme bankwebsite bezoekt via HTTPS, worden de inhoud van je verbinding versleuteld. Iemand op hetzelfde openbare Wi-Fi-netwerk zou je bankwachtwoord niet kunnen lezen door simpelweg de goed beveiligde HTTPS-verkeer te observeren.
Dit is een belangrijke verbetering vergeleken met de vroege dagen van openbare Wi-Fi, toen onversleutelde websites veel vaker voorkwamen.
HTTPS elimineert echter niet elk risico.
Een netwerk kan nog steeds worden beheerd door iemand die je niet vertrouwt. Aanvallers kunnen overtuigende nep-hotspots maken, phishing-links verspreiden of apparaten met onveilige instellingen aanvallen.
De beveiliging van openbare Wi-Fi hangt af van verschillende factoren: het netwerk zelf, de beveiliging van je apparaat, de gebruikte applicaties en de voorzorgsmaatregelen die je neemt.
Waarom kan openbare Wi-Fi risicovol zijn?
Openbare Wi-Fi-netwerken zijn ontworpen om internettoegang gemakkelijk te maken.
Helaas kunnen sommige functies die het gebruiksgemak vergroten ook beveiligingsuitdagingen creëren.
Bijvoorbeeld, een netwerk dat verbindingen van iedereen accepteert, kan apparaten bevatten die je niet herkent of vertrouwt.
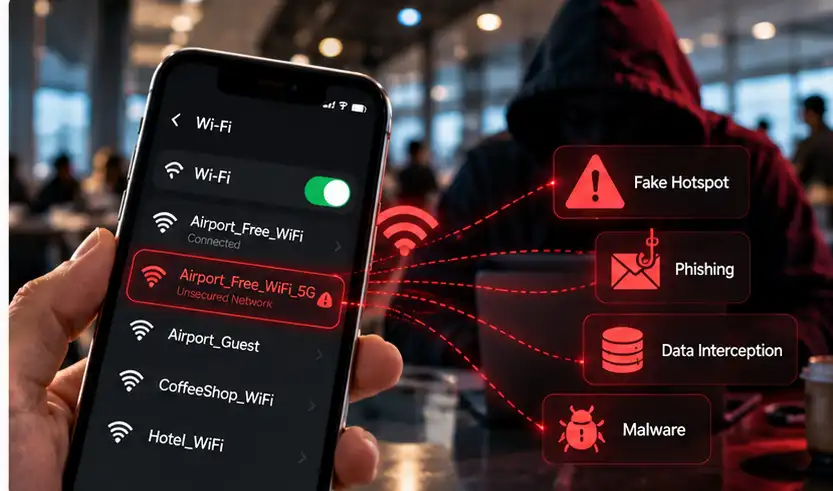
Een aanvaller kan ook een aparte hotspot maken die bijna identiek lijkt aan een legitieme.
Dergelijke situaties kunnen leiden tot verschillende soorten bedreigingen.
De belangrijkste beveiligingsrisico's van openbare Wi-Fi
1. Nep Wi-Fi-hotspots en Evil Twin-aanvallen
Stel je voor dat je op een vlucht wacht en twee netwerken ziet:
Airport_Guest_WiFi
Airport_Free_WiFi
Welke is legitiem?
Een aanvaller kan een hotspot maken met een naam die lijkt op een officieel netwerk. Dit wordt vaak een evil twin-aanval genoemd.
Als je verbinding maakt met de nep-hotspot, kan de aanvaller het netwerk beheersen waar je verkeer doorheen gaat.
Hij kan proberen je om te leiden naar een frauduleuze inlogpagina, beschikbare verbindingsinformatie observeren, of het verkeer zonder juiste encryptie manipuleren.
Verbinding maken met een nep-hotspot betekent echter niet automatisch dat de aanvaller de inhoud van correct beveiligde HTTPS-verbindingen kan lezen.
Hoe het risico te verminderen: Bevestig de officiële Wi-Fi-netwerknaam bij een medewerker of een andere betrouwbare bron voordat je verbinding maakt.
2. Afvang van onversleuteld verkeer
Wanneer informatie over een netwerk reist zonder passende encryptie, kan iemand met voldoende netwerktoegang die inspecteren.
Deze activiteit wordt soms packet sniffing genoemd.
Moderne HTTPS-verbindingen verminderen het risico aanzienlijk dat de inhoud van websites en inloggegevens zo worden blootgesteld.
Echter, oudere websites, verkeerd geconfigureerde applicaties of diensten die informatie zonder encryptie verzenden, kunnen nog steeds gevoelige gegevens blootstellen.
Hoe het risico te verminderen: Gebruik HTTPS-websites, houd je applicaties up-to-date en overweeg een betrouwbare VPN voor een extra laag netwerkprivacy.
3. Man-in-the-Middle-aanvallen
Een man-in-the-middle (MITM) aanval gebeurt wanneer iemand zich tussen twee communicerende partijen plaatst om hun verkeer te observeren of manipuleren.
Op een niet-vertrouwd netwerk kan een aanvaller proberen verbindingen te verstoren, gebruikers om te leiden of applicaties te misbruiken die beveiligde verbindingen niet goed verifiëren.
Goed geïmplementeerde HTTPS helpt tegen deze aanvallen door verkeer te versleutelen en de website te authenticeren waarmee je verbinding maakt.
Een VPN kan extra beveiliging bieden door verkeer tussen je apparaat en de VPN-server te versleutelen.
Hoe het risico te verminderen: Negeer nooit certificaatwaarschuwingen, vermijd onbeveiligde websites en gebruik up-to-date applicaties met correcte encryptie.
4. Phishing en nep-inlogpagina's
Sommige Wi-Fi-netwerken vereisen dat je eerst een pagina opent voordat internettoegang mogelijk is.
Legitieme captive portals kunnen je vragen akkoord te gaan met voorwaarden, een kamernummer in te voeren of andere voor het pand noodzakelijke informatie te verstrekken.
Aanvallers kunnen deze pagina's imiteren.
Een nep-portal kan bijvoorbeeld je e-mailwachtwoord, betaalgegevens of andere gevoelige informatie vragen onder het voorwendsel van internettoegang.
HTTPS en VPN's kunnen je niet beschermen als je vrijwillig je inloggegevens invoert op een frauduleuze website.
Hoe het risico te verminderen: Controleer of het portal bij het pand hoort en wees wantrouwig bij onverwachte verzoeken om accountwachtwoorden of financiële informatie.
5. Blootstelling van apparaten op gedeelde netwerken
Openbare Wi-Fi draait niet alleen om websites.
Afhankelijk van de netwerkinstellingen kunnen andere verbonden apparaten je laptop of telefoon vinden of communiceren met services die daarop draaien.
Dat kan een probleem zijn als je apparaat onnodige functies voor bestandsdeling aan heeft staan of kwetsbare netwerkservices blootstelt.
Sommige openbare netwerken isoleren apparaten van elkaar, maar je mag niet aannemen dat elke hotspot deze bescherming biedt.
Hoe het risico te verminderen: Gebruik het openbare netwerkprofiel van je apparaat, houd je firewall aan en zet bestanddeling uit als je het niet nodig hebt.
6. Netwerkmonitoring en privacyrisico's
Zelfs wanneer HTTPS de inhoud van je browsersessies beschermt, kan een netwerkbeheerder nog steeds wat verbindingsinformatie zien.
Afhankelijk van je apparaat en netwerkconfiguratie kan die informatie onder meer bevatten:
Wanneer je apparaat verbinding maakt
Hoelang je verbinding duurt
Hoeveel data je verstuurt
Lokale netwerkgegevens van je apparaat
Bepaalde bestemming- of DNS-informatie als die verder niet versleuteld is
Een goed functionerende VPN kan de bestemmingsinformatie die zichtbaar is voor het lokale netwerk verminderen door ondersteund verkeer via een versleutelde tunnel te leiden.
Het netwerk kan echter nog steeds zien dat je met een VPN-server communiceert, samen met timing en datavolume.
Maakt een wachtwoord openbare Wi-Fi veilig?
Een met een wachtwoord beveiligd Wi-Fi-netwerk kan betere draadloze beveiliging bieden dan een volledig open hotspot.
Een Wi-Fi-wachtwoord is echter niet hetzelfde als end-to-end encryptie.
In een café of hotel kunnen veel onbekenden toegang hebben tot hetzelfde wachtwoord.
Je weet ook niet noodzakelijkerwijs hoe de router is geconfigureerd of of de netwerkbeheerder te vertrouwen is.
Een wachtwoord is dus één beveiligingsmiddel, geen garantie dat een netwerk volledig veilig is.
De beste aanpak is om Wi-Fi-beveiliging te combineren met HTTPS, up-to-date software en verstandig browsegedrag.
Hoe jezelf op openbare Wi-Fi beschermen: 10 praktische tips
Je hoeft geen cybersecurity-expert te zijn om openbare Wi-Fi veiliger te gebruiken.
Deze tien voorzorgsmaatregelen pakken veelvoorkomende risico's aan.
1. Controleer het netwerk vóór verbinding
Controleer altijd de netwerknaam.
Als je in een hotel, café of op een luchthaven bent, vraag een medewerker welk Wi-Fi-netwerk officieel is.
Ga er niet vanuit dat het netwerk met het sterkste signaal of de meest overtuigende naam legitiem is.
Wees extra voorzichtig als er meerdere netwerken zijn met bijna identieke namen.
2. Gebruik HTTPS-websites
HTTPS versleutelt informatie die tussen je browser en de website wordt uitgewisseld.
Dit beschermt wachtwoorden, berichten en andere informatie die via de verbinding worden verstuurd.
Controleer voor je gevoelige informatie invoert dat het webadres begint met https:// en dat je browser geen beveiligingswaarschuwing toont.
Onthoud dat HTTPS een beveiligde verbinding met een bepaalde website bevestigt. Het garandeert niet dat de website zelf betrouwbaar is.
Frauduleuze websites kunnen ook HTTPS gebruiken.
3. Gebruik een betrouwbare VPN voor extra privacy
Een VPN creëert een versleutelde tunnel tussen jouw apparaat en een VPN-server.
Als de VPN correct werkt, kan het openbare Wi-Fi-netwerk het verkeer binnen die tunnel niet gemakkelijk inspecteren.
Dit biedt privacybescherming die verder gaat dan alleen individuele websiteverbindingen.
Het is vooral handig als je de netwerkbeheerder niet vertrouwt of als je wilt voorkomen dat teveel bestemmingsinformatie zichtbaar is voor het lokale netwerk.
Een VPN vervangt echter geen HTTPS, antivirusbescherming of voorzichtig surfen.
4. Schakel automatische verbinding met onbekende netwerken uit
Veel apparaten kunnen automatisch verbinding maken met Wi-Fi-netwerken die je eerder hebt gebruikt.
Dat is handig thuis, maar kan ongewenst zijn op openbare netwerken.
Een aanvaller kan een netwerk creëren met dezelfde naam als een eerder vertrouwde hotspot.
Controleer je Wi-Fi-instellingen en schakel automatische verbinding uit voor onbekende of onnodige netwerken.
5. Houd je apparaat en apps up-to-date
Software-updates bevatten vaak beveiligingsverbeteringen.
Verouderde besturingssystemen, browsers en apps kunnen kwetsbaarheden bevatten die aanvallers kunnen misbruiken.
Zet automatische updates aan waar mogelijk en installeer belangrijke beveiligingspatches regelmatig.
Dit beschermt je apparaat op openbare Wi-Fi en andere netwerken.
6. Zet onnodige bestandsdeling uit
Bestandsdeling, apparaatdetectie en andere lokale netwerkdiensten kunnen handig zijn op vertrouwde netwerken.
Op openbare Wi-Fi kunnen deze diensten onnodige functionaliteit blootstellen aan apparaten in de buurt.
Gebruik de openbare netwerkinstellingen van je besturingssysteem en schakel sharing uit als je het niet nodig hebt.
Houd je firewall ingeschakeld.
7. Gebruik sterke wachtwoorden en multi-factor authenticatie
Een VPN kan niet voorkomen dat accounts worden gecompromitteerd.
Als je je wachtwoord invoert op een phishingpagina, kan een aanvaller het nog steeds bemachtigen.
Gebruik unieke wachtwoorden voor belangrijke accounts en schakel waar mogelijk multi-factor authenticatie (MFA) in.
Een wachtwoordmanager helpt hergebruik van wachtwoorden te voorkomen en maakt verdachte webadressen makkelijker te herkennen.
8. Wees voorzichtig met gevoelige activiteiten
Het gebruik van een legitieme HTTPS-bankwebsite op openbare Wi-Fi is op zichzelf niet onveilig.
Toch verdienen financiële transacties en toegang tot vertrouwelijke werkgegevens extra aandacht.
Als het netwerk verdacht lijkt, je browser certificaatwaarschuwingen toont of je twijfelt over een inlogpagina, stel de activiteit dan uit.
Je eigen mobiele verbinding of persoonlijke hotspot gebruiken kan een betere optie zijn als je meer zekerheid wilt over het netwerk.
9. Vermijd verdachte downloads en pop-ups
Aanvallers gebruiken soms nepwaarschuwingen, onverwachte downloads of misleidende links om gebruikers te misleiden software te installeren.
Een VPN maakt gedownloade bestanden niet automatisch veilig.
Installeer geen applicaties van onbekende bronnen en volg geen onverwachte instructies die beweren dat je apparaat een dringende beveiligingsupdate nodig heeft.
10. Verwijder het netwerk als je klaar bent
Als je geen verbinding meer nodig hebt met openbare Wi-Fi, overweeg dan het netwerk uit de opgeslagen netwerken van je apparaat te verwijderen.
Dit voorkomt automatische herverbinding later.
Een simpele gewoonte die onnodige blootstelling aan netwerken die je niet beheert vermindert.
Veiligheidschecklist voor openbare Wi-Fi
Gebruik deze korte checklist voordat je sessie start op een onbekend netwerk.
Beveiligingscontrole | Wat te doen |
|---|---|
Netwerkidentiteit | Bevestig de officiële Wi-Fi-naam |
Websitebeveiliging | Gebruik HTTPS en respecteer browserwaarschuwingen |
VPN-bescherming | Maak verbinding met een betrouwbare VPN als je extra netwerkprivacy wilt |
Auto-connect | Schakel automatisch verbinden uit voor onbekende netwerken |
Apparaatbeveiliging | Houd firewall en software bijgewerkt |
Bestandsdeling | Schakel onnodige sharing en ontdekking uit |
Accountbescherming | Gebruik unieke wachtwoorden en MFA |
Gevoelige activiteiten | Gebruik een vertrouwde verbinding als het netwerk verdacht lijkt |
Downloads | Vermijd onverwachte bestanden en softwareverzoeken |
Na gebruik | Verbreek verbinding en vergeet het netwerk indien passend |
Deze voorzorgsmaatregelen zijn nuttig of je nu openbare Wi-Fi gebruikt op een laptop, smartphone of tablet.
Hoe beschermt een VPN je op openbare Wi-Fi?
Een VPN biedt een extra versleutelde verbinding tussen je apparaat en een VPN-server.
Zonder VPN verbindt je apparaat met websites en diensten via het openbare netwerk. HTTPS versleutelt misschien al de inhoud van die verbindingen, maar het netwerk kan nog steeds enkele verbindingsgegevens zien.
Met een correct werkende VPN wordt ondersteund verkeer via een versleutelde tunnel geleid voordat het de VPN-server bereikt.
Dit helpt het verkeer te beschermen tegen observatie door de beheerder van de openbare Wi-Fi en anderen die toegang tot het netwerk hebben.
Wat verandert er als je een VPN inschakelt?
Privacy-overweging | Zonder VPN | Met VPN |
|---|---|---|
HTTPS-website-inhoud | Versleuteld door HTTPS | Nog steeds versleuteld door HTTPS |
Verkeer binnen VPN-tunnel | Geen VPN-tunnel | Beschermd tussen apparaat en VPN-server |
Bestemmingszichtbaarheid voor lokaal netwerk | Sommige bestemmingsinformatie kan zichtbaar zijn | Doorgaans verminderd voor getunneld verkeer |
Publiek IP gezien door websites | Meestal het publieke IP van jouw netwerk | Meestal het publieke IP van de VPN-server |
Netwerk connectie metadata | Zichtbaar voor netwerkbeheerder | Een deel van de metadata blijft zichtbaar |
Bescherming tegen phishing | Niet gegarandeerd | Niet gegarandeerd |
Bescherming tegen malware | Niet gegarandeerd | Niet gegarandeerd |
Een VPN verandert wat het lokale netwerk kan zien, maar elimineert niet alle online beveiligingsrisico's.
Het verandert ook wie je vertrouwt met bepaalde verbindingsgegevens. Je VPN-provider kan bepaalde metadata over het via de dienst gerouteerde verkeer observeren.
Daarom is het belangrijk een betrouwbare provider te kiezen.
Is HTTPS genoeg op openbare Wi-Fi, of heb je een VPN nodig?
HTTPS en VPN's beschermen verschillende delen van je verbinding.
HTTPS beveiligt communicatie tussen jouw apparaat en een website of online dienst die het gebruikt.
Een VPN beveiligt het verkeer tussen jouw apparaat en de VPN-server.
Voor gewoon browsen op correct beveiligde HTTPS-websites biedt HTTPS al belangrijke bescherming tegen lokale afluisterpraktijken.
Een VPN kan waarde toevoegen als je de informatie die zichtbaar is voor het lokale netwerk wilt verminderen of als je verkeer wilt beschermen dat anders buiten een versleutelde tunnel zou reizen.
Deze beschermingen vullen elkaar aan, in plaats van elkaar te vervangen.
Belangrijk is dat je niet per se moet aannemen dat elke openbare Wi-Fi-sessie gevaarlijk is zonder VPN.
Begrijp welke bescherming je al hebt en wanneer een extra laag zinvol is.
Hoe SyncVPN gebruiken op openbare Wi-Fi
SyncVPN kan helpen met VPN-tunnelbescherming wanneer je verbonden bent met een onbekend draadloos netwerk.
Het algemene proces is eenvoudig.
Stap 1: Bevestig dat het Wi-Fi-netwerk legitiem is
Controleer vóór het verbinden de officiële netwerknaam.
Vermijd verbinding maken met verdachte netwerken met onverwachte namen of inlogvereisten.
Stap 2: Rond eventuele vereiste Wi-Fi-inlog af
Sommige openbare hotspots tonen een captive portal waar je voorwaarden moet accepteren of authenticeren voordat toegang tot internet mogelijk is.
Maak eerst het verbindingsproces van het legitieme netwerk compleet.
Voer geen accountwachtwoorden of gevoelige gegevens in op onverwachte pagina's.
Stap 3: Open SyncVPN
Start zodra internettoegang beschikbaar is de SyncVPN-app op je apparaat.
Zorg dat de applicatie up-to-date is.
Stap 4: Maak verbinding met een VPN-server
Kies een geschikte server en stel de VPN-verbinding in.
Als je applicatie een Smart-protocol optie biedt, is dat een handig startpunt.
Wacht tot SyncVPN bevestigt dat de VPN-verbinding tot stand is gebracht.
Stap 5: Controleer je verbindingsinstellingen
Als je versie van SyncVPN Kill Switch-bescherming ondersteunt, bekijk dan hoe deze functie zich gedraagt bij het wegvallen van de VPN-verbinding.
Kill Switch kan helpen voorkomen dat verkeer omschakelt naar een onbeschermde route bij onverwachte VPN-verbinding verlies.
Bekijk ook de Split Tunneling-instellingen als je die gebruikt.
Applicaties die bewust zijn uitgesloten van de VPN ontvangen geen bescherming van die tunnel.
Stap 6: Blijf browsen met normale beveiligingsmaatregelen
Blijf HTTPS-websites gebruiken, sterke authenticatie toepassen en apps up-to-date houden.
Onthoud dat een VPN niet kan bepalen of elke website of download veilig is.
Voor gedetailleerde instructies over functies, raadpleeg de relevante handleidingen in het SyncVPN Support Center.
Wat als je VPN niet werkt op openbare Wi-Fi?
Openbare netwerken gebruiken soms inlogpagina's, firewallregels of verbindingsbeperkingen die VPN-verkeer verstoren.
Als SyncVPN niet verbindt, probeer dan de volgende stappen.
Controleer je internetverbinding. Bevestig dat openbare Wi-Fi werkt voordat je probeert verbinding te maken met de VPN.
Rond de captive portal af. Open de legitieme netwerk-inlogpagina en voltooi de vereiste authenticatie.
Maak opnieuw verbinding met de VPN. Probeer een nieuwe VPN-verbinding op te zetten zodra internettoegang is verkregen.
Probeer een andere server. Een andere server werkt mogelijk beter onder de huidige netwerkcondities.
Controleer de protocolinstellingen. Als UDP-verbindingen beperkt zijn, kan OpenVPN TCP de moeite waard zijn om te testen waar ondersteund.
Controleer de beveiligingsinstellingen van je apparaat. Firewallregels of andere netwerkconfiguraties kunnen de connectiviteit beïnvloeden.
Gebruik indien nodig een ander netwerk. Als de openbare Wi-Fi de VPN blijft hinderen en privacy belangrijk is, overweeg je eigen mobiele dataverbinding.
Het veranderen van het VPN-protocol garandeert niet dat netwerkbeperkingen worden omzeild.
Kun je de bescherming die je nodig hebt niet instellen, vermijd dan gevoelige activiteiten op een netwerk dat je niet vertrouwt.
Is hotel Wi-Fi veilig?
Hotel Wi-Fi is handig, maar je moet het niet automatisch als een privé of vertrouwd netwerk behandelen.
Sommige hotels hebben open gastnetwerken, anderen vereisen kamerspecifieke inloggegevens of gedeelde wachtwoorden.
Ook als het netwerk van het hotel is, kan de configuratie en beveiligingspraktijk variëren.
Bevestig de officiële netwerknaam, gebruik HTTPS en overweeg VPN-bescherming voor extra privacy.
Als je hotel een inlogportal toont, controleer dan of de pagina legitiem is voordat je gegevens invoert.
Is luchthaven Wi-Fi veilig?
Luchthaven Wi-Fi is meestal nuttig voor routine-internettoegang, vooral wanneer websites en apps moderne encryptie gebruiken.
Drukke openbare ruimtes kunnen het echter lastig maken officiële hotspots te onderscheiden van netwerken met vergelijkbare namen.
Bevestig officiële netwerkgegevens via borden of personeel in plaats van te gokken.
Vermijd onbekende inlogpagina's en houd automatische verbinding met Wi-Fi onder controle.
Voor extra privacy maak verbinding met een betrouwbare VPN nadat internettoegang is verkregen.
Is Wi-Fi van koffiewinkels veilig?
Wi-Fi in koffiewinkels kent veel van dezelfde overwegingen als andere gedeelde netwerken.
Een café kan een gastnetwerk met een openbaar wachtwoord bieden, dat door veel klanten wordt gebruikt.
Dat betekent niet dat het netwerk kwaadaardig is, maar het garandeert ook niet dat elk verbonden apparaat betrouwbaar is.
Gebruik HTTPS, houd de firewall van je apparaat aan en schakel onnodige sharing uit.
Als je vaak vanuit cafés werkt, kunnen het gebruik van een VPN en het controleren van netwerkbeveiligingsinstellingen goede gewoonten zijn.
Openbare Wi-Fi vs. mobiele data: wat is veiliger?
Je eigen mobiele verbinding geeft je meestal meer controle over het netwerk waarmee je verbonden bent dan een onbekende openbare hotspot.
Een persoonlijke hotspot laat je ook een Wi-Fi-wachtwoord kiezen en beheren welke apparaten verbinding maken.
Dit kan mobiele data of een goed beveiligde persoonlijke hotspot een betere optie maken als je risico's op een onbekend gedeeld Wi-Fi-netwerk wilt vermijden.
Mobiele verbindingen zijn echter niet immuun voor tracking, phishing, malware of andere online bedreigingen.
Gebruik op elk type verbinding HTTPS en normale accountbeveiliging.
Wat te doen als je verbinding maakt met een verdacht Wi-Fi-netwerk?
Als je denkt dat je een nep-hotspot hebt verbonden of een verdachte inlogpagina hebt gezien, onderneem dan actie afhankelijk van wat er gebeurde.
Als je alleen verbinding hebt gemaakt met het netwerk
Verbreek de Wi-Fi-verbinding en verwijder het netwerk uit opgeslagen netwerken.
Controleer de netwerkinstellingen van je apparaat en zoek naar onverwachte configuratiewijzigingen.
Alleen verbinding maken met een verdachte hotspot betekent niet automatisch dat je accounts zijn gecompromitteerd.
Als je een wachtwoord hebt ingevoerd
Als je een echt accountwachtwoord op een verdachte pagina hebt ingevoerd, wijzig dit dan via een betrouwbare verbinding.
Werk andere accounts bij als je dat wachtwoord elders hergebruikte.
Schakel MFA in waar mogelijk en controleer recente accountactiviteiten.
Als je software of een configuratieprofiel hebt geïnstalleerd
Verwijder ongekende software of netwerkprofielen volgens de juiste beveiligingsrichtlijnen voor je apparaat.
Update je besturingssysteem en voer indien mogelijk een betrouwbare beveiligingsscan uit.
Als het apparaat behoort tot je werkgever, informeer dan je IT- of beveiligingsteam.
Als je betaalinformatie hebt ingevoerd
Neem contact op met je betaalprovider of financiële instelling via de officiële website of contactgegevens.
Leg uit wat er is gebeurd en volg hun instructies voor fraudepreventie.
Juiste actie ondernemen is nuttiger dan ervan uitgaan dat elke onbekende Wi-Fi-verbinding tot een beveiligingsincident leidt.
Veelgestelde vragen over openbare Wi-Fi veiligheid
Is openbare Wi-Fi veilig voor bankieren?
Het gebruik van een legitieme bankapplicatie of HTTPS-website op openbare Wi-Fi kan redelijk veilig zijn omdat correct geïmplementeerde encryptie de uitgewisselde informatie met de bank beschermt.
Toch moet je verifiëren dat je de juiste dienst gebruikt, verdachte netwerkportals vermijden en MFA inschakelen.
Als het netwerk onbetrouwbaar lijkt, is overschakelen naar mobiele data een verstandige voorzorgsmaatregel.
Kan iemand zien wat ik doe op openbare Wi-Fi?
Een beheerder van openbare Wi-Fi kan verbindingsmetadata en, afhankelijk van de configuratie, enkele bestemmingsgegevens zien.
Correct beveiligde HTTPS voorkomt doorgaans dat de beheerder de inhoud van je websitebezoeken leest.
Een VPN kan de zichtbaarheid van bestemmingen binnen de versleutelde tunnel verminderen, hoewel sommige metadata zichtbaar blijft.
Kan openbare Wi-Fi je wachtwoorden stelen?
Openbare Wi-Fi op zichzelf steelt wachtwoorden niet automatisch.
Aanvallers kunnen proberen inloggegevens te bemachtigen via frauduleuze inlogpagina's, onveilige apps of onversleutelde verbindingen.
HTTPS, MFA, wachtwoordmanagers en zorgvuldige websiteverificatie verminderen deze risico's.
Maakt een VPN openbare Wi-Fi helemaal veilig?
Nee. Een VPN beschermt het verkeer tussen jouw apparaat en de VPN-server, maar voorkomt geen phishing, kwaadaardige downloads of elk vorm van compromis van apparaten.
Een VPN is een onderdeel van een bredere beveiligingsstrategie.
Is openbare Wi-Fi veilig zonder VPN?
Dat kan, vooral voor gewoon browsen op goed beveiligde HTTPS-websites en apps.
Een VPN biedt echter extra privacy ten opzichte van het lokale netwerk en kan verkeer beschermen dat anders niet via een VPN-tunnel zou reizen.
De waarde ervan hangt af van je privacybehoeften en de netwerkomgeving.
Is met wachtwoord beveiligde openbare Wi-Fi veiliger dan open Wi-Fi?
Met een wachtwoord beveiligde Wi-Fi kan extra draadloze linkbeveiliging bieden, afhankelijk van de encryptiestandaard en configuratie.
Een breed gedeeld wachtwoord maakt een openbaar netwerk echter niet gelijk aan je privé thuisnetwerk.
Kunnen hackers via openbare Wi-Fi mijn telefoon bereiken?
Een kwetsbaar apparaat of een blootgestelde netwerkservice kan risico lopen op een niet-vertrouwd netwerk.
Maar alleen verbinden met openbare Wi-Fi betekent niet automatisch dat iemand toegang krijgt tot je telefoon.
Het up-to-date houden van je besturingssysteem en beperken van onnodige netwerkservices helpt blootstelling verminderen.
Moet ik Wi-Fi uitschakelen als ik het niet gebruik?
Wi-Fi uitschakelen kan ongewenste verbindingen voorkomen als je geen draadloze toegang nodig hebt.
Alternatief kun je automatische verbinding met onbekende netwerken uitschakelen en oude openbare hotspots uit opgeslagen netwerken verwijderen.
Werkt een VPN op luchthaven- of hotel-Wi-Fi?
Ja, een VPN kan op veel luchthaven- en hotelnetwerken werken.
Sommige hotspots vereisen eerst het voltooien van een inlogpagina, andere kunnen bepaalde VPN-verbindingen beperken.
Als een VPN niet verbindt, controleer dan het netwerk-inlogproces en probeer een andere ondersteunde server of protocol.
Wat is de veiligste manier om gratis openbare Wi-Fi te gebruiken?
Controleer het netwerk, gebruik HTTPS, houd software bijgewerkt, vermijd verdachte inlogpagina's, gebruik MFA en overweeg een betrouwbare VPN voor extra privacy.
Voor zeer gevoelige activiteiten kan je eigen mobiele verbinding beter zijn als het openbare netwerk niet te vertrouwen is.
Slotgedachten
Openbare Wi-Fi is een handig onderdeel van het dagelijks leven en is over het algemeen veiliger dan vroeger dankzij moderne encryptie.
Toch vereist verbinding maken met een onbekend netwerk nog steeds voorzichtigheid.
Nep-hotspots, phishingpagina's, onveilige apps en blootgestelde apparaatservices blijven potentiële bedreigingen.
De beste aanpak is niet om openbare Wi-Fi helemaal te vermijden, maar het met de juiste beschermingen te gebruiken.
Controleer het netwerk voordat je verbindt, gebruik HTTPS, houd je apparaat up-to-date en wees voorzichtig waar je gevoelige informatie invult.
Een betrouwbare VPN zoals SyncVPN kan een extra privacylayer toevoegen door verkeer tussen je apparaat en een VPN-server te versleutelen, waardoor het minder zichtbaar is voor een onbekend netwerk.
Samen met goede beveiligingsgewoonten helpen deze voorzorgsmaatregelen je zelfverzekerder verbonden te blijven op luchthavens, hotels, cafés en waar je dag je ook brengt.