DNS-vuoto tapahtuu, kun internet-pyynnöt ohittavat salatun VPN-tunnelisi ja kulkevat suoraan internet-palveluntarjoajasi salaamattomille Domain Name System -palvelimille. Tämä tietoturva-aukko paljastaa verkon tarkkailijoille kaikki vierailemasi verkkosivustot, tekemäsi hakukyselyt ja käyttämäsi online-palvelut, vaikka VPN näyttäisi olevan aktiivisesti yhdistetty ja IP-osoite olisi naamioitu.
Domain Name System on modernin internetin peruskerros, joka muuntaa ihmisystävälliset verkkotunnukset kuten syncvpn.com tietokoneiden ymmärtämiksi numeerisiksi IP-osoitteiksi. Kun yhdistyt premium-luokan VPN:ään, kaikkien DNS-kyselyjen tulisi kulkea salatun tunnelin sisällä ja ratketa yksinomaan yksityisissä, nollaloki-DNS-palvelimissa. Käyttöjärjestelmäkonfliktit, aggressiiviset ISP:n kaappaukset ja puutteellisesti konfiguroidut verkkoadapterit voivat kuitenkin johtaa siihen, että nämä kyselyt vuotavat avoimeen verkkoon. Tässä oppaassa selvitämme, miten DNS-vuodot tapahtuvat, miksi ne vaarantavat yksityisyytesi, miten suorittaa välitön diagnostiikka ja miten korjata vuodot pysyvästi.
Domain Name Systemin toimintaperiaate (ja missä se menee pieleen)
Ymmärtääksesi DNS-vuodon, sinun täytyy tarkastella, miten tietokoneesi käyttää internetiä normaalitilassa:
Aina kun kirjoitat verkkosivun osoitteen selaimeesi, klikkaat linkkiä tai avaat sovelluksen, laitteesi ei voi yhdistää välittömästi. Tietokoneet eivät ymmärrä aakkosista muodostettuja verkkotunnuksia; ne kommunikoivat yksinomaan numeeristen IP-osoitteiden avulla. Lisätietoja näistä koordinaateista löydät oppaastamme mitä IP-osoite on ja miten se toimii.
Laitteesi lähettää kyselyn rekursiiviselle DNS-palvelimelle kysyen: "Mikä on tämän verkkotunnuksen numeerinen IP-osoite?"
DNS-ratkaisija hakee verkkotunnuksen tiedot juuri- ja auktoritatiivisilta nimipalvelimilta.
Ratkaisija palauttaa numeerisen IP-osoitteen tietokoneellesi.
Tietokoneesi yhdistyy kohdesivuston palvelimelle ja lataa sivun.
Ilman salaamatonta VPN-yhteyttä reitittimesi ohjaa tämän käännöstehtävän automaattisesti paikalliselle internet-palveluntarjoajallesi (ISP). Koska ISP hallinnoi ratkaisijaa, he ylläpitävät täydellistä, aikaleimattua lokia kaikista tekemistäsi verkkotunnuskyselyistä. Vaikka jotkut käyttäjät yrittävät käyttää älykkäitä DNS-välityspalvelimia tai salaamattomia kolmannen osapuolen ratkaisijoita, nämä työkalut eivät salaa tietoja siirron aikana; kattava arvostelumme VPN:n, välityspalvelimen ja äly-DNS:n eroista selittää, miksi salaamattomat ratkaisijat paljastavat liikenteesi verkon tarkkailijoille.
Mitä tapahtuu DNS-vuodon aikana?
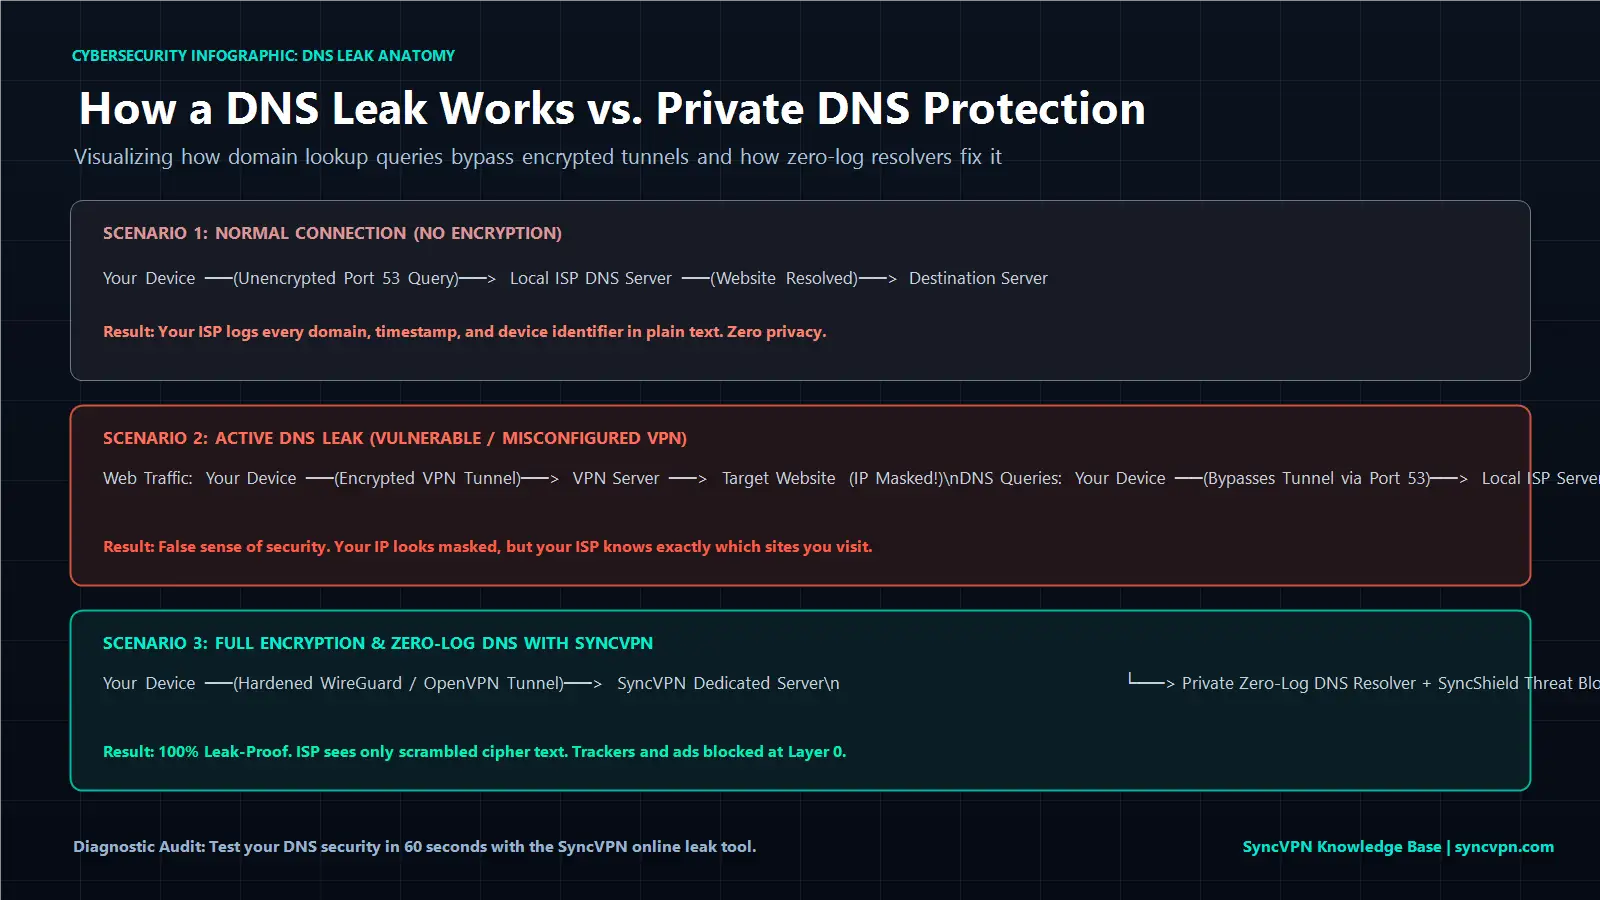
Kun yhdistät salattuun Virtual Private Networkiin, asiakasohjelma muodostaa suojatun kryptografisen tunnelin vahvoilla protokollilla. Nykyaikaiset protokollat kuten WireGuard ja OpenVPN kapseloivat sekä datasi että DNS-kyselyt; voit vertailla eri salausstandardien yhteyden muodostusprosesseja oppaassamme WireGuard vs. IKEv2 vs. OpenVPN. Samalla VPN määrittää käyttöjärjestelmäsi ohjaamaan kaiken DNS-liikenteen pois ISP:ltä ja yksityisiin, salattuihin DNS-ratkaisijoihin, joita käytetään suoraan VPN-palvelinverkossa.
DNS-vuoto tapahtuu, kun tämä uudelleenohjaus epäonnistuu.
Päälähtöliikenteesi voi kulkea salatun tunnelin kautta peittäen maantieteellisen sijaintisi tavallisilla IP-tarkistussivustoilla. Kuitenkin käyttöjärjestelmäsi jatkaa DNS-kyselyjen lähettämistä salaamattoman paikallisen ISP-yhteyden kautta tavallista Portti 53:ta käyttäen.
Vaarallinen seuraus: Näyttävä IP-osoitteesi kertoo olet olevasi Frankfurtissa tai Zürichissä, mutta paikallisen ISP:n lokit todistavat juuri tehneesi kyselyn henkilökohtaiseen verkkopankkiisi, lääketieteen keskustelupalstoille ja suoratoistopalveluihin olohuoneestasi. Monissa tapauksissa DNS-reitityksen väärinkonfigurointi aiheuttaa myös sen ärsyttävän ongelman, että VPN on yhdistetty, mutta verkkosivut eivät lataudu, koska järjestelmäsi on kahden ristiriitaisen verkkoratkaisijan välissä.
DNS-vuotojen pääasialliset syyt
DNS-vuodot eivät yleensä johdu tietoisesta haitallisesta toiminnasta, vaan ne johtuvat yleensä järjestelmätason verkkoprobleemeista ja aggressiivisista ISP-reititystaktiikoista:
1. Windowsin Smart Multi-Homed Name Resolution
Windows 8:ssa käyttöön otettu ja Windows 10:ssä sekä 11:ssä laajennettu suorituskykyominaisuus lähettää kyselyt kaikille saatavilla oleville verkkoadaptereille (Ethernet, Wi-Fi ja aktiiviset VPN-adapterit) samanaikaisesti nopeuttaakseen verkkotunnuksen hakuja. Se hyväksyy ensimmäisen vastauksen. Koska paikalliset ISP-ratkaisijat ovat maantieteellisesti lähempänä kuin etäiset VPN-palvelimet, Windows useimmiten hyväksyy salaamattoman paikallisen vastauksen, mikä johtaa selaushistoriasi vuotamiseen tunnelin ulkopuolelle.
2. Läpinäkyvät DNS-välityspalvelimet
Tietyt aggressiiviset ISP:t käyttävät läpinäkyvää proxy-teknologiaa sisällön suodatuksen ja valvonnan toteuttamiseen. Vaikka muuttaisit manuaalisesti DNS-asetuksiasi reitittimessä tai käyttöjärjestelmässä kolmannen osapuolen tarjoajalle, ISP:n verkko kaappaa kaiken liikenteen, joka käyttää tavallista DNS Portti 53:a, ja ohjaa paketit pakolla omiin valvontaratkaisijoihinsa ilman varoitusta.
3. Kaksoispinon IPv6-haun varasuunnitelmat
Monet kotiverkot toimivat kaksoispinoarkkitehtuurilla (tarjoten sekä IPv4- että IPv6-yhteydet). Jos VPN-asiakas ohjaa IPv4-pyynnöt turvallisesti mutta ei hallitse IPv6-reititystaulukoita, nykyaikaiset käyttöjärjestelmät lähettävät automaattisesti DNS-kyselyt salaamattoman IPv6-liitännän kautta, paljastaen toimintasi.
4. Ohjelmisto- ja selaimen DNS over HTTPS (DoH) -yhteentörmäykset
Tietyt kolmannen osapuolen virustorjuntaohjelmat, selaimen lisäosat sekä itsenäiset DNS over HTTPS -ominaisuudet selaimissa kuten Chrome tai Firefox voivat ohittaa järjestelmän verkkoadapteriasetukset. Kun nämä ulkoiset työkalut ottavat hallintaansa DNS-reitityksen, ne ohittavat VPN-tunnelin ja lähettävät kyselyt kolmannen osapuolen kaupallisille ratkaisijoille.
DNS-vuotojen syyt ja ratkaisut taulukkona
Katsaus eri DNS-vuodon laukaisijoihin ja niiden teknisiin ratkaisuihin:
Vuodon Laukaisin | Tekninen Mekanismi | Riskiaste | Ensisijainen Korjaus |
|---|---|---|---|
Windows Multi-Homed Resolution | Windows kysyy samanaikaisesti kaikilta fyysisiltä ja virtuaalisilta adaptereilta. | Korkea | Pakota tiukka yhden adapterin DNS-sidonta SyncVPN-asiakkaalla. |
Läpinäkyvä ISP Proxy | ISP kaappaa ja ohjaa tavallisen Portti 53 -kyselyn portin kautta. | Kriittinen | Reititä DNS-kyselyt yksinomaan salatun VPN-tunnelin kautta. |
Hallitsemattomat IPv6-haut | IPv6 DNS-kyselyt ohittavat vain IPv4-tunnelit kaksoispinossa. | Korkea | Ota käyttöön asiakaspuolen IPv6-vuotosuodatus tai natiivi kaksoispinoreititys. |
Selaimen DoH-ylikirjoitukset | Selain ohjaa haut pilvipohjaisille ratkaisijoille HTTPS:n yli. | Keskitaso | Aseta selaimen DNS käyttämään järjestelmän oletuksia VPN-suojauksen saamiseksi. |
Vaiheittain: Näin testaat DNS-vuodon 60 sekunnissa
DNS-vuodon diagnosoiminen vaatii yksinkertaisen, objektiivisen testin:
Varmista yhteystilasi:
Käynnistä VPN-sovelluksesi ja yhdistä palvelimeen oman maasi ulkopuolella.Avaa IP- ja vuototestaustyökalu:
Selaimellasi siirry SyncVPN IP ja DNS -vuototestiin.Tarkastele aktiivisia ratkaisijoita:
Katso DNS-osaa testituloksista.Tulkitse diagnoosisi:
Turvallinen yhteys: Näytöllä näkyy vain SyncVPN-palvelimen IP-osoite, isäntänimi ja sijainti. Paikallista ISP:tä tai kotimaata ei mainita.
Aktiivinen DNS-vuoto: Jos näet kotisi ISP:n nimen (kuten Comcast, Deutsche Telekom tai Vodafone) tai kotimaasi DNS-palvelimet yhdistettynä ulkomaiseen VPN-palvelimeen, yhteytesi vuotaa DNS-kyselyjä.
Kuinka korjata DNS-vuoto (3 tutkittua menetelmää)
Jos testisi paljastaa vuodon, käytä näitä varmistettuja ratkaisuita:
Menetelmä 1: Käytä automatisoitua työpöytäsovellusta, jossa on ohjainkohtainen DNS-sidonta
Luotettavin suoja DNS-vuotoja vastaan on sovellus, joka pakottaa DNS-liikenteen reitityksen verkkoadapterin ohjaustasolla.
SyncVPN käyttää omia yksityisiä nollaloki-DNS-ratkaisijoitaan jokaisella fyysisellä palvelimellaan yli 100 sijainnissa. Kun asennat ja käytät SyncVPN:ää Windowsilla virallisen ohjeistuksen mukaisesti täältä, sovelluksemme lukitsee verkkoadapterisi käyttämään vain sisäisiä salattuja ratkaisijoita, estäen Windowsin Smart Multi-Homed -ratkaisun ja estäen salaamattomia paketteja vuotamasta Portista 53.
Menetelmä 2: Aktivoi automatisoitu Kill Switch
Hetkellinen verkkohäiriö voi aiheuttaa VPN-tunnelin nollautumisen ja lyhytaikaisen DNS-kyselyiden paljastumisen local ISP:lle. SyncVPN sisältää kaikissa suunnitelmissa integroidun Kill Switchin. Jos salattu tunneli katkeaa, Kill Switch jäädyttää välittömästi kaikki verkkoadapterit, estäen laitettasi palaamasta ISP:n ratkaisijoille.
Menetelmä 3: Poista Windowsin Smart Multi-Homed Name Resolution käytöstä
Jos käytät manuaalisia OpenVPN-konfiguraatioita, joissa ei ole automatisoitua asiakastason suojaa, voit poistaa multi-homed ratkaisun käytöstä paikallisen ryhmäkäytännön editorilla:
Paina Windows-näppäintä + R, kirjoita
gpedit.mscja paina Enter.Siirry kohtaan: Tietokoneen kokoonpano > Hallintamallit > Verkko > DNS-asiakas.
Etsi Poista älykäs moniyhteyshaku käytöstä.
Kaksoisnapsauta sääntöä, valitse Ota käyttöön ja klikkaa OK.
Käynnistä tietokone uudelleen.
Salainen ase: DNS-tason uhkasuojaus SyncShieldin avulla
Perinteiset VPN-palveluntarjoajat pitävät DNS:ää vain hakutyökaluna. SyncVPN hyödyntää yksityistä DNS-infrastruktuuria muuttaakseen hakutasosi aktiiviseksi kyberturvapalomuuriksi.
SyncShield, oma DNS-suodatusteknologiamme:
Seurannan esto kerroksella 0: Kun verkkosivu pyytää seurantapikseliä, analytiikkaskriptiä tai markkinointibeaconia, SyncShield sieppaa DNS-kyselyn palvelimella ja estää sen ennen kuin seuranta latautuu selaimeesi.
Haitallisten verkkotunnusten neutralisointi: Phishing-sivustot, kiristysohjelmien toimituspalvelimet ja tunnetut haittaohjelmien komentopalvelimet blokataan välittömästi ratkaisuvaiheessa.
Nopeampi selaaminen: Estämällä mainosskriptit ennen niiden raskaita multimediakuormia DNS-suodatus vähentää selvästi kaistanleveyden kulutusta ja sivujen latausaikoja.
Usein kysytyt kysymykset (UKK)
Näkeekö ISP:si, mitä verkkosivuja käytetään, jos DNS vuotaa?
Kyllä. Jos DNS vuotaa, ISP saa kaikki tekemäsi verkkotunnuskyselyt. Vaikka HTTPS-salaus estää heitä näkemästä tarkkaa alisivun osoitetta tai lomaketietoja, he tietävät tarkalleen, millä verkkotunnuksilla vierailet ja milloin.
Mikä on ero IP-vuodon ja DNS-vuodon välillä?
IP-vuoto paljastaa laitteesi todellisen numeerisen IP-osoitteen ja fyysisen sijainnin kohdesivustoille. DNS-vuoto paljastaa listan vierailluista verkkotunnuksista paikalliselle internet-palveluntarjoajalle, vaikka kohdesivustot näkisivät naamioidun VPN-IP-osoitteen.
Pysäyttääkö DNS:n vaihtaminen Windowsissa 1.1.1.1:aan DNS-vuodot ilman VPN:ää?
Ei. Vaikka käytät Cloudflarea (1.1.1.1) tai Googlea (8.8.8.8) ohjataksesi hauat pois oman ISP:si ratkaisijalta, tavalliset DNS-kyselyt pysyvät täysin salaamattomina. ISP voi silti kaapata ja lukea tavalliset Portti 53 -kyselyt siirron aikana, ja läpinäkyvät ISP-välityspalvelimet ohittavat asetusmuutokset.
Yhteenveto ja tärkeimmät opit
DNS-vuoto ohittaa salatun tunnelin ja paljastaa koko selaushistoriasi paikalliselle internet-palveluntarjoajalle.
Monimutkaiset käyttöjärjestelmäominaisuudet, kuten Windowsin Smart Multi-Homed resolution, laukaisevat usein vuodot huonosti konfiguroiduissa VPN-yhteyksissä.
Voit tarkistaa yhteytesi sekunneissa käyttämällä verkkopohjaista IP- ja vuotodiagnostiikkatyökalua.
SyncVPN estää DNS-vuodot automatisoidulla ohjainpohjaisella suodatuksella, yksityisillä nollaloki-ratkaisijoilla yli 100 sijainnissa ja integroidulla Kill Switch -suojauksella.
SyncShield muuttaa DNS-kerroksen aktiiviseksi suojaksi seurantascriptejä ja haitallisia mainosverkostoja vastaan.