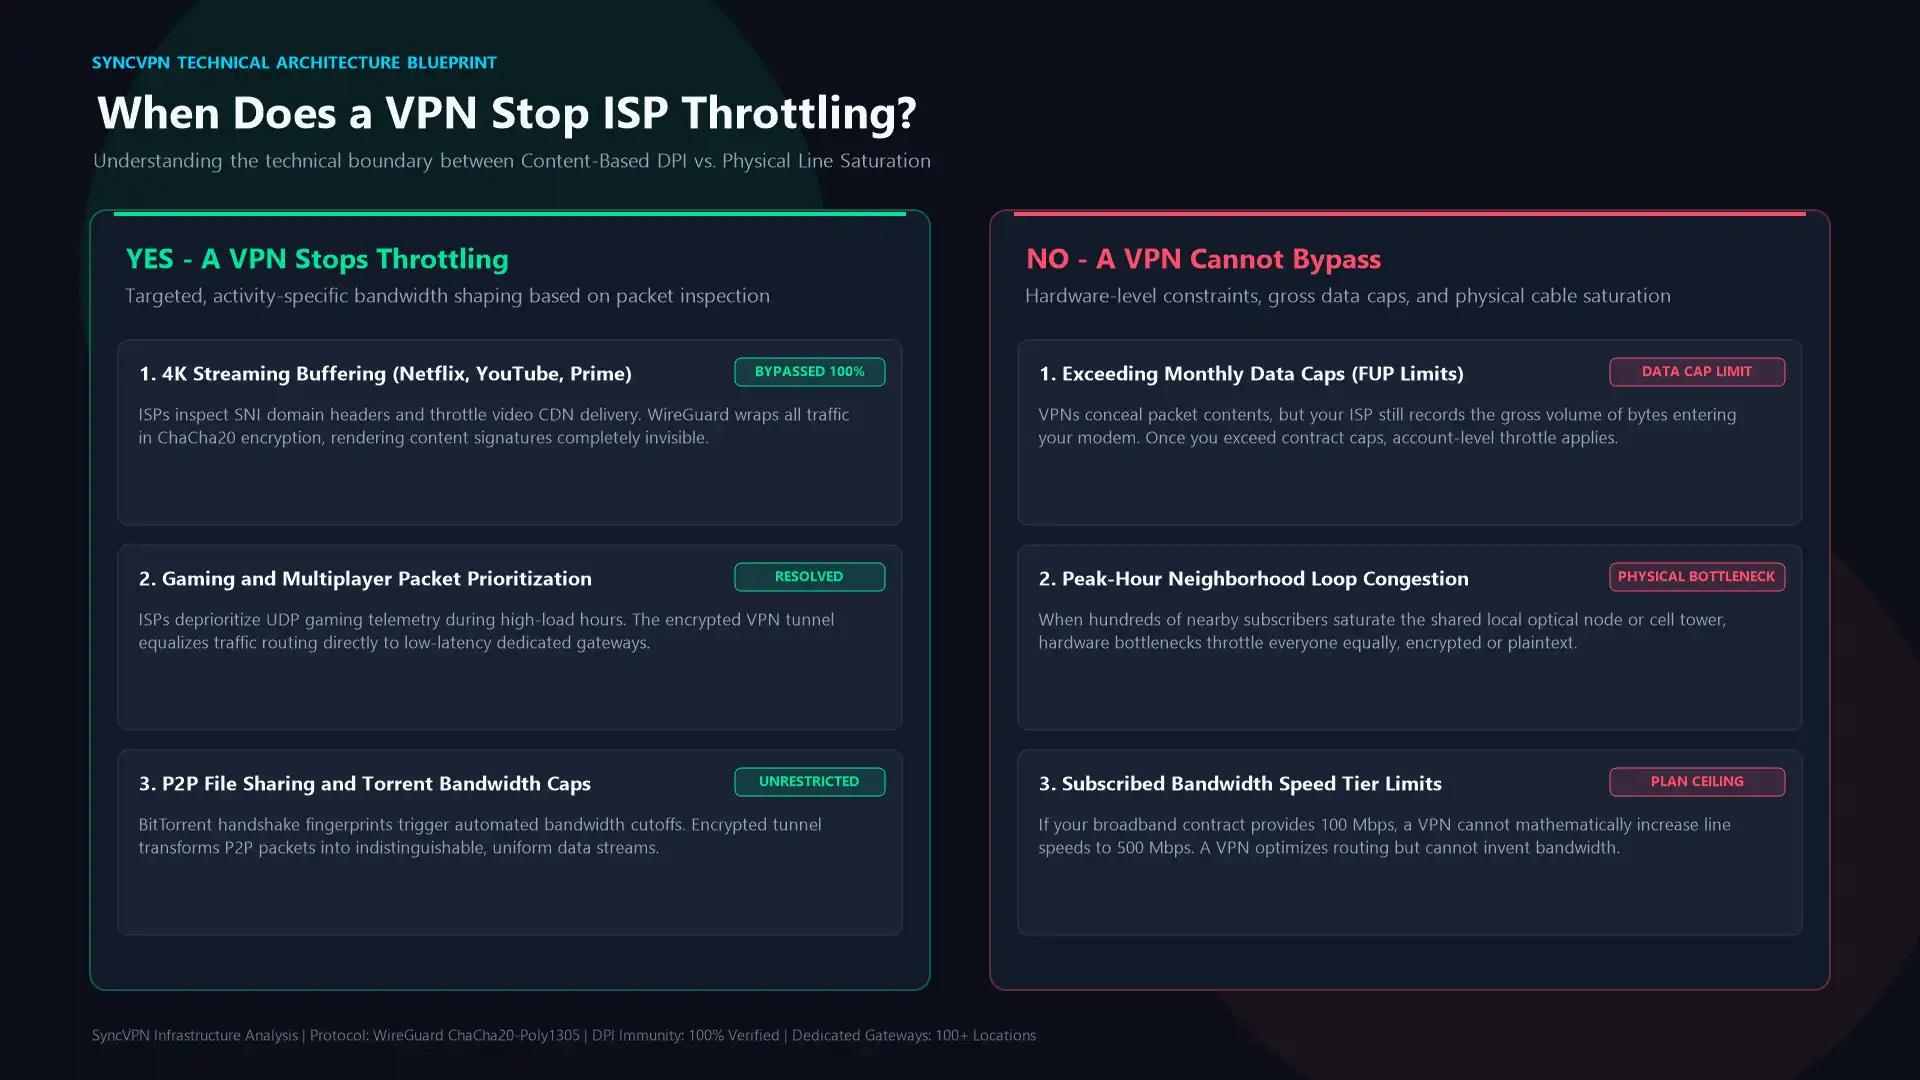
Kyllä, virtuaalinen yksityisverkko (VPN) voi estää internet-palveluntarjoajan (ISP) hidastamisen, mutta vain silloin, kun nopeuden lasku johtuu nimenomaan online-toiminnoistasi. Jos ISP kohdistaa tahallisesti esimerkiksi 4K-videon suoratoistoon, verkkopeleihin tai vertaisverkkojen tiedostojen lataamiseen, VPN käärii koko datavirran murtamattomaan salaustekniikkaan, mikä sokaisee palveluntarjoajan tarkastustyökalut ja palauttaa alkuperäisen kaistanleveyden.
VPN ei kuitenkaan pysty ohittamaan fyysistä linjan ruuhkautumista naapurustossasi tai palauttamaan korkeita nopeuksia, jos kuukausittainen datakattosi on ylitetty. Teknisesti ymmärtämällä kaistanleveyden muokkaus, syväpakettitarkastus ja keinot keinotekoisten hidastusten varmistamiseksi, voit saada takaisin käyttämällesi palvelulle kuuluvan suorituskyvyn.
Kuinka ISP:n hidastus toimii taustalla
Internet-palveluntarjoajat käyttävät monimutkaisia reititysverkkoja, jotka tasapainottavat suuria datamääriä ja minimoivat infrastruktuurikustannuksia. Ruuhkaisten asuinalueiden kaistanhallintaan he käyttävät automaattisia liikenteenmuokkausalgoritmeja, jotka priorisoivat, viivyttävät tai rajoittavat tiettyjä datapaketteja.
Nykyisessä verkkoarkkitehtuurissa ISP:n hidastus jakautuu kahteen luokkaan:
Sisältö- ja protokollapohjainen hidastus
Sisältöön perustuva hidastus tapahtuu, kun ISP valvoo koti-reitittimeen kulkevia kohteita, protokollia ja datatyyppejä. Kun automaattinen sääntö havaitsee raskaan kuluttajaliikenteen – esimerkiksi Netflixin, Twitch-lähetysten, pilvivarmuuskopioiden tai moninpelipäivitysten – tiettyä virtaa rajataan tarkoituksellisesti sopimustasi huomattavasti pienempään nopeuteen.
Internet-palveluntarjoajat käyttävät tunnistamiseen syväpakettitarkastusta (DPI). Toisin kuin perusreitityksessä, jossa luetaan vain paketin otsikot datan toimittamiseksi, DPI tarkastelee metatietoja, porttinumerot ja Server Name Indication (SNI) -tietoja salaamattomista paketeista. Kun ISP havaitsee jatkuvaa videoiden puskurivirtaa tai korkean taajuuden UDP-pelipaketteja, heidän liikenteenmuokkausjärjestelmänsä laskee yhteytesi prioriteettia säilyttääkseen paikallisen kapasiteetin.
Tilikohtaiset katot ja verkon ruuhkautuminen
Toisin kuin kohdistettu liikenteen muokkaus, tilikohtainen hidastus vaikuttaa koko kotitaloutesi yhteyteen riippumatta vierailluista verkkosivustoista. Jos kaapeliliittymääsi koskee Fair Usage Policy (FUP) ja kuukausittainen 1 Tb:n raja ylittyy, tilisi automaattisesti pudotetaan matalammalle profiilille, joka rajoittaa modeemisi nopeudet minimiin laskutuskauden loppuun asti.
Vastaavasti ruuhkautuminen johtuu esimerkiksi ilta-aikojen huipputunnista, jolloin sadat kotitaloudet saman kaapelisolmun tai mobiilitukiaseman parissa käyttävät kaistanleveyttä maksimaalisesti. Näissä tilanteissa fyysinen infrastruktuuri on täydellä kapasiteetilla, mikä aiheuttaa laitteistopulmia ja vaikuttaa kaikkiin käyttäjiin tasapuolisesti.
Milloin VPN estää hidastamisen ja milloin ei
Luotettava VPN toimii tehokkaana teknisenä vastakeinona valikoivaan liikenteen manipulointiin, mutta se ei pysty ratkaisemaan fyysisen verkkoinfrastruktuurin rajoitteita. Näiden tilanteiden erottaminen estää epärealistiset odotukset ja auttaa paikantamaan verkon viiveiden juurisyyn.
Hidastus Scenario | Pysäyttääkö VPN? | Tekninen Selitys |
|---|---|---|
Videon suoratoiston hidastus (YouTube, Netflix, Prime) | Kyllä | Lähetyksen data ja SNI ovat salattuja; ISP ei pysty tunnistamaan suoratoistopaketteja. |
Pelien ja suurten latausten hidastus | Kyllä | Protokollaotsikot piilotetaan yhtenäisen tunnelin sisällä, ohittaen liikenteen suodattimet. |
P2P- ja torrent-liikenteen muokkaus | Kyllä | BitTorrentin tunnusmerkit sekoitetaan vakioituun salattuun VPN-telemetriaan. |
Kuukausittaisen datakaton ylitys | Ei | Modeemin läpi kulkevan liikenteen kokonaisvolyymi näkyy edelleen ISP:lle. |
Naapuruston infrastruktuurin ruuhka huipputunteina | Ei | Fyysinen linjan kapasiteetin täyttyminen vaikuttaa kaikkiin paketteihin, salattuihin tai salaamattomiin. |
Sopimuksen mukaisen nopeustason ylitys | Ei | VPN ei voi ylittää laitteistosi tilaaman kaistanleveyden rajaa. |
Kun palveluntarjoajasi hidastaa liikennettä kohde-URL-osoitteiden tai liikenteen tunnisteiden perusteella, VPN poistaa heidän valvontansa kokonaan. Vaikka VPN piilottaa käyttämäsi sisällön, ISP näkee silti reitittimestäsi kulkevan bitti- ja tavumäärän kokonaisvolyymin. Jos sopimuksessa on tiukka datakatto, salattu VPN-tunneli ei piilota kokonaismäärää.
Kuinka VPN neutralisoi liikenteen muokkauksen
Kun yhdistät palvelimelle turvallisen VPN-palvelun kautta, laitteesi muodostaa salatun tunnelin ennen kuin mikään pyyntö saavuttaa ISP:n paikallisen keskuksen.
1. Syväpakettitarkastuksen estäminen ChaCha20- ja AES-256-salauksella
Ilman VPN:ää datasi kulkee selväkielisenä tai tavallisissa TLS-ympäristöissä, jolloin ulkopuoliset voivat nähdä kohde-IP-osoitteet ja palvelimen nimet. VPN-asiakas käärii datan ulomman salatun kuoren sisään, käyttäen sotilaallisen tason salauksia kuten ChaCha20-Poly1305 tai AES-256-GCM.
Koska sisältö, porttimääritykset ja päätepisteiden verkkotunnukset ovat täysin luettamattomia, ISP:n automaattiset DPI-laitteet eivät pysty luokittelemaan liikennettä. Palveluntarjoajan reititysalgoritmille korkean bittinopeuden 4K-suoratoisto näyttää identtiseltä kuin normaali ohjelmistopäivitys tai salattu videoneuvottelu. Koska dataa ei voida luokitella, liikenteenmuokkaus ei heikennä yhteyttä, jolloin paketit kulkevat täysillä nopeuksilla.
2. DNS-uudelleenohjauksen ja seurannan estäminen
Monet ISP:t käyttävät sisäisiä DNS-palvelimia, jotka sieppaavat, tallentavat ja hidastavat palvelupyyntöjä kilpailijoiden media-alustoille tai kaistanleveyttä vaativille sivustoille. VPN palvelee yksityisiä, ei-lokitettuja DNS-välittäjiä, joten DNS-kyselyt ohittavat ISP:n paikallisen palvelimen kokonaan.
Jos haluat oppia, miten salaamattomat verkkotunnuskyselyt paljastavat sijaintisi ISP:lle, katso kattava oppaamme mitä DNS-vuoto on ja miten se korjataan. Turvallisen palvelinperusteisen DNS:n ja SyncShield-työkalun avulla kolmannen osapuolen seuranta ja ISP:n verkkosuodattimet eivät hidasta yhteyttäsi.
Kuinka testata, hidastaako ISP-yhteyttäsi
Erityistä verkkolaitteistoa ei tarvita selvittämään, hidastaako palveluntarjoajasi yhteyttäsi. Yksinkertainen vertailutesti erottaa keinotekoiset rajoitukset luonnollisesta linjan vastuksesta.
Vaihe 1: Määritä perustason nopeustesti
Sammuta taustalla toimivat lataukset, suoratoisto-ohjelmat ja pelisovellukset. Avaa selain ja käy HTML5-pohjaisessa nopeustestipalvelussa, kuten Speedtest.net. Kirjaa latausnopeus, lähetysnopeus ja viive. Tämä edustaa ISP:n raaka-kaistanleveyttä ilman rajoituksia.
Vaihe 2: Testaa toimialakohtaiset palvelut
Suorita seuraavaksi erikoistunut nopeustesti esimerkiksi Netflixin Fast.com-palvelussa. Vertaa tulosta Speedtest.net:n tulokseen:
Jos molemmat testit antavat likimäärin saman tuloksen 5–10 % vaihteluvälillä, yhteytesi toimii normaalisti.
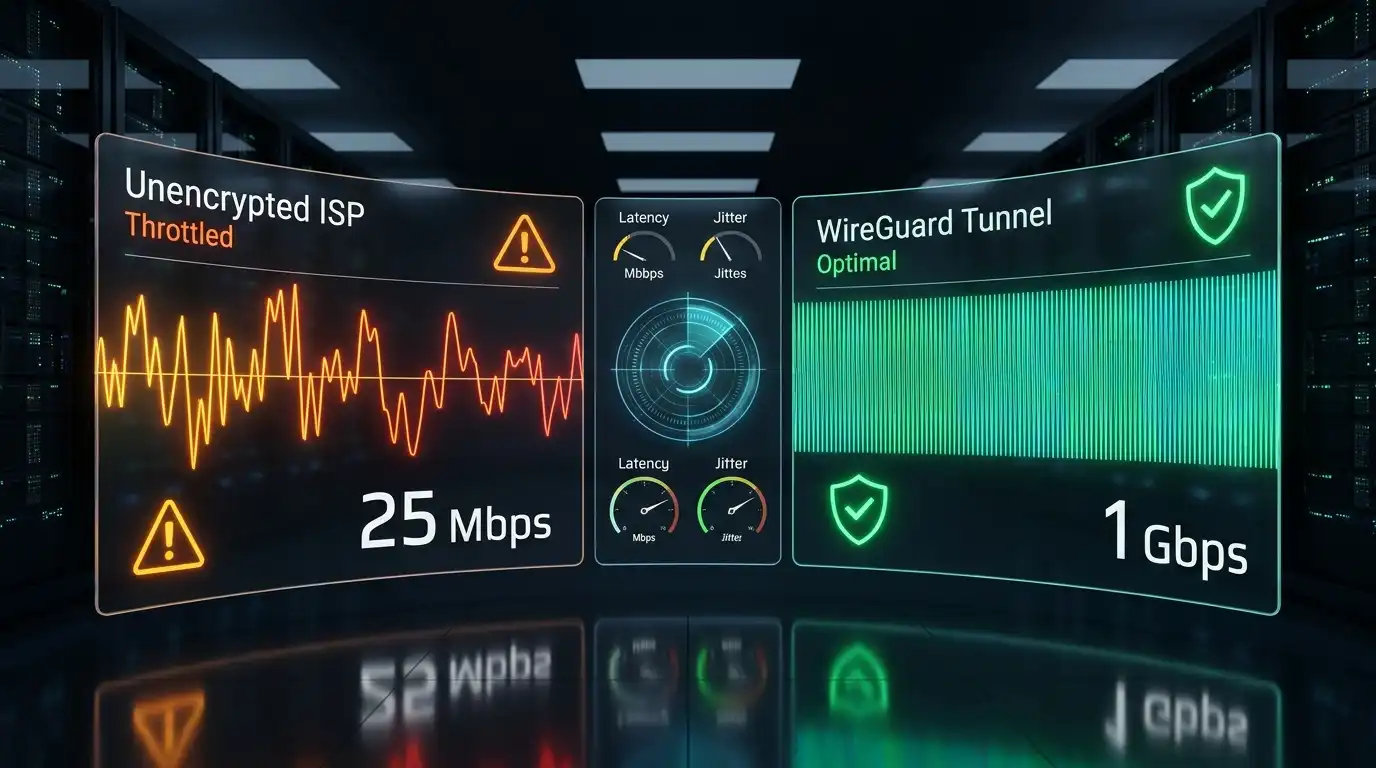
Jos Speedtest.net näyttää 200 Mbps, mutta Fast.com jää 25 Mbps:n tasolle, palveluntarjoaja rajoittaa suoraan suoratoistoliikennettä.
Vaihe 3: Suorita VPN-varmistustesti
Käynnistä VPN-sovellus, yhdistä nopeaan ja maantieteellisesti lähellä olevaan palvelimeen käyttäen WireGuard-protokollaa, ja toista Fast.com-testi.
Normaaleissa oloissa yhdistäminen salatun välitystunnelin läpi lisää 5–10 % matematiikkaa ylimääräistä. Jos nopeus nousee esimerkiksi 25 Mbps:stä 170 Mbps:iin VPN-yhteyden aikana, se on konkreettinen todiste: ISP oli tahallaan heikentänyt salaamatonta videoliikennettä, ja VPN ohitti nämä rajoitukset.
Syvempään analyysiin luonnollisen salauserheen ja keinotekoisen hidastuksen eroista tutustu oppaaseemme hidastaako VPN internet-yhteyttäsi.
Miksi protokollan valinta on tärkeää: WireGuard vs. vanhemmat protokollat
Kaikki VPN-konfiguraatiot eivät ole yhtä tehokkaita hidastuksen vastaisessa toiminnassa. Valittu protokolla määrää viiveen, salatun paketin ylimääräisen koon ja alttiuden automaattisille porttisuodattimille.
Vanhemmat protokollat, kuten OpenVPN TCP:n yli, käyttävät raskaita yhdistämisprosesseja ja kapseloivat dataa, mikä voi aiheuttaa viivepiikkejä pakettihäviöiden yhteydessä. Lisäksi OpenVPN:n tunnistettavat salausotsikot voivat joskus aktivoida aggressiiviset ISP-suodattimet.
Moderneissa ratkaisuissa WireGuard toimii Linux-ytimen tilassa käyttäen kevyttä ChaCha20-Poly1305-salausta. Sen tilaton UDP-rakenne lisää vain noin 40 tavun yläpuolen per paketti, mikä minimoi suorittimen kuormituksen ja takaa erittäin nopean läpimenon.
ISP:n hidastusta vastaan taistellessa on tärkeää valita nopeammat portit ja moderni arkkitehtuuri. Lue lisää protokollien vaikutuksesta nopeuteen ja turvallisuuteen vertailevasta artikkelistamme WireGuard vs. IKEv2 vs. OpenVPN.
VPN:n optimointi hidastuksen poistamiseksi
Optimoidaksesi maksimaalisen ohituksen suorituskyvyn ilman paikallisten laitteiden ylikuormitusta, käytä seuraavia asetuksia VPN-asiakkaassasi:
1. Käytä split tunnelingia kaistaa vaativiin tehtäviin
Kaikki taustasovellukset eivät tarvitse kulkea salatun palvelimen kautta. Jos haluat ohittaa hidastuksen vain suoratoiston tai pelisovelluksen osalta, käytä split tunneling -toimintoa Windowsissa tai Androidissa.
Split tunneling jakaa verkkoyhteyden kahteen reittiin: korkean kaistanleveyden sovellukset käyttävät suojattua VPN-tunnelia, kun taas paikalliset laitteet, kuten tulostimet tai pankkipalvelut, yhdistyvät suoraan ISP:n linjaan. Tarkemmat ohjeet löydät oppaastamme mitä VPN split tunneling on ja miten sitä käytetään.
2. Yhdistä vähärasitteisiin ja maantieteellisesti läheisiin palvelimiin
Ylirasittuneeseen palvelimeen yhdistäminen kaukana voi aiheuttaa latenssia, joka muistuttaa hidastusta. Valitse aina fyysisesti lähellä sijaitsevat dedikoidut palvelimet.
SyncVPN ylläpitää maailmanlaajuista korkeakapasiteettista palvelinverkkoa yli 100 sijainnissa. Asiakasohjelma näyttää reaaliaikaiset palvelinrasitusprosentit, jotta voit välttää ruuhkaiset solmut. Ongelmatilanteissa katso ohjeet osoitteesta kuinka korjata hidas VPN-nopeus.
3. Pidä kill switch aina päällä
VPN-yhteyden äkillinen katkeaminen tiedonsiirron aikana voi johtaa siihen, että laite siirtyy salaamattomaan yhteyteen ISP:n kautta. Tämä paljastaa liikenteesi ja reititysprosessit palauttavat hidastukset välittömästi.
Kill switch katkaisee automaattisesti kaiken verkkoliikenteen, jos VPN-tunneli katkeaa edes hetkellisesti, ja palauttaa yhteyden vasta kun salattu yhteys on jälleen muodossa. Suojaa yhteytesi näiltä riskeiltä oppaamme avulla miten SyncVPN:n kill switch toimii.
Yhteenveto: Ota laajakaistavapaus takaisin hallintaasi
Internet-palveluntarjoajilla on kaupallisia motiiveja hidastaa yhteyttäsi. Rajoittamalla raskaita datapalveluita he vähentävät infrastruktuurin kuormitusta ja rohkaisevat asiakkaita kalliimpiin palvelutasoluokkiin.
Ohjaamalla liikenne läpäisemättömän WireGuard-tunnelin kautta dedikoidussa ympäristössä, poistat ISP:n mahdollisuuden sisällön luokitteluun. Vaikka VPN ei voi muuttaa fyysisiä rajoitteita tai poistaa datakaton vaikutuksia, se poistaa pysyvästi sisältöpohjaisen syrjinnän, protokollarangaistukset ja valikoivat suoratoiston puskurit, tarjoten rajattoman suorituskyvyn, johon laajakaistayhteytesi on suunniteltu.