El Wi-Fi gratuito está en todas partes. Puedes conectarte en aeropuertos, hoteles, cafeterías, centros comerciales e incluso en el transporte público. Es conveniente, ahorra datos móviles y facilita mantenerse conectado cuando estás fuera de casa.
Pero, ¿es realmente seguro el Wi-Fi público?
La respuesta corta es que el Wi-Fi público puede ser razonablemente seguro para la navegación diaria, especialmente cuando los sitios web y aplicaciones utilizan cifrado moderno. Sin embargo, las redes públicas aún pueden exponerte a riesgos de privacidad, puntos de acceso falsos, intentos de phishing y otras amenazas de seguridad.
La buena noticia es que no necesitas evitar el Wi-Fi público por completo. Unos pocos hábitos prácticos de seguridad pueden reducir significativamente tu riesgo.
En esta guía, aprenderás cómo funciona el Wi-Fi público, qué hace que ciertas redes sean riesgosas, cómo HTTPS y las VPN protegen tu conexión, y qué debes hacer antes de conectarte a una red desconocida.
¿Qué es el Wi-Fi público?
El Wi-Fi público es una conexión inalámbrica a internet disponible para visitantes, clientes o el público en general.
Generalmente se encuentra en lugares como:
Aeropuertos y estaciones de tren
Hoteles y alojamientos vacacionales
Cafeterías y restaurantes
Centros comerciales
Bibliotecas y universidades
Centros de conferencias
Transporte público
Algunas redes públicas de Wi-Fi son completamente abiertas, lo que significa que puedes unirte sin ingresar una contraseña.
Otras requieren una contraseña compartida o te piden aceptar términos en una página de inicio de sesión, comúnmente llamada portal cautivo.
La principal diferencia entre el Wi-Fi público y la red de tu casa es el control.
En casa, usualmente puedes gestionar el router, la configuración de seguridad inalámbrica y los dispositivos permitidos para conectarse.
En el Wi-Fi público, generalmente no sabes cómo está configurada la red, quién la administra o qué protecciones de seguridad están habilitadas.
Esa incertidumbre es una razón para tener más cuidado al conectarte.
¿Es seguro usar Wi-Fi público?
El Wi-Fi público no es automáticamente peligroso.
Los navegadores modernos y muchas aplicaciones usan cifrado para proteger la información que viaja entre tu dispositivo y los servicios en línea.
Por ejemplo, cuando visitas un sitio web bancario legítimo usando HTTPS, el contenido de tu conexión está cifrado. Alguien en la misma red pública de Wi-Fi no debería poder leer tu contraseña bancaria simplemente observando el tráfico HTTPS correctamente protegido.
Esto es una mejora importante comparado con los primeros días del Wi-Fi público, cuando los sitios web sin cifrado eran mucho más comunes.
Sin embargo, HTTPS no elimina todos los riesgos.
Una red aún puede ser operada por alguien en quien no confías. Los atacantes pueden crear puntos de acceso falsos convincentes, distribuir enlaces de phishing o atacar dispositivos con configuraciones inseguras.
La seguridad del Wi-Fi público depende de varios factores: la red en sí, la seguridad de tu dispositivo, las aplicaciones que usas y las precauciones que tomas.
¿Por qué puede ser riesgoso el Wi-Fi público?
Las redes públicas de Wi-Fi están diseñadas para facilitar el acceso a internet.
Desafortunadamente, algunas de las características que las hacen fáciles de usar también pueden crear desafíos de seguridad.
Por ejemplo, una red que acepta conexiones de cualquiera puede incluir dispositivos que no reconoces o en los que no confías.
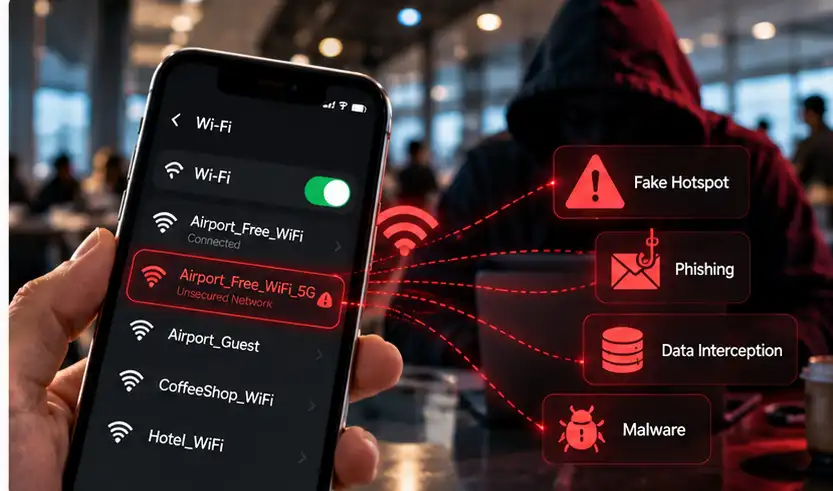
Un atacante también puede crear un punto de acceso separado que se parece mucho a uno legítimo.
Estas situaciones pueden llevar a varios tipos de amenazas.
Los principales riesgos de seguridad del Wi-Fi público
1. Puntos de acceso Wi-Fi falsos y ataques de gemelo malvado
Imagina que estás esperando un vuelo y ves dos redes:
Airport_Guest_WiFi
Airport_Free_WiFi
¿Cuál es legítima?
Un atacante puede crear un punto de acceso con un nombre que se asemeja a una red oficial. Esto se llama comúnmente un ataque de gemelo malvado.
Si te conectas al punto de acceso falso, el atacante puede controlar la red por la que pasa tu tráfico.
Podrían intentar redirigirte a una página de inicio de sesión fraudulenta, observar la información de conexión disponible o interferir con el tráfico que no está correctamente cifrado.
Sin embargo, conectarse a un punto falso no significa automáticamente que el atacante pueda leer el contenido de conexiones HTTPS correctamente aseguradas.
Cómo reducir el riesgo: Confirma el nombre oficial de la red Wi-Fi con un empleado u otra fuente confiable antes de conectarte.
2. Interceptación de tráfico no cifrado
Cuando la información viaja por una red sin el cifrado adecuado, alguien con acceso suficiente a la red puede inspeccionarla.
A esta actividad a veces se le llama captura de paquetes.
Las conexiones HTTPS modernas reducen en gran medida el riesgo de exponer el contenido de los sitios web y las credenciales de inicio de sesión de esta manera.
Sin embargo, sitios web antiguos, aplicaciones mal configuradas o servicios que envían información sin cifrar aún pueden exponer datos sensibles.
Cómo reducir el riesgo: Usa sitios web HTTPS, mantén tus aplicaciones actualizadas y considera una VPN confiable para una capa adicional de privacidad en la red.
3. Ataques de intermediario (Man-in-the-Middle)
Un ataque de intermediario (MITM) ocurre cuando alguien se posiciona entre dos partes que se comunican para observar o manipular su tráfico.
En una red no confiable, un atacante puede intentar interferir con las conexiones, redirigir a los usuarios o explotar aplicaciones que no verifican correctamente conexiones seguras.
HTTPS implementado correctamente ayuda a defender contra estos ataques cifrando el tráfico y autenticando el sitio web al que te conectas.
Una VPN puede proporcionar protección adicional cifrando el tráfico entre tu dispositivo y el servidor VPN.
Cómo reducir el riesgo: Nunca ignores advertencias de certificados, evita sitios no seguros y usa aplicaciones actualizadas con cifrado configurado correctamente.
4. Phishing y páginas falsas de inicio de sesión
Algunas redes Wi-Fi requieren que abras una página antes de acceder a internet.
Los portales cautivos legítimos pueden pedirte aceptar términos, ingresar un número de habitación u otra información requerida por el establecimiento.
Los atacantes pueden imitar estas páginas.
Un portal falso puede solicitar tu contraseña de email, datos de pago u otra información sensible bajo el pretexto de proporcionar acceso a internet.
HTTPS y las VPN no pueden protegerte si introduces voluntariamente tus credenciales en un sitio fraudulento.
Cómo reducir el riesgo: Verifica que el portal pertenezca al establecimiento y desconfía de solicitudes inesperadas de contraseñas de cuentas o información financiera.
5. Exposición de dispositivos en redes compartidas
El Wi-Fi público no solo se trata de sitios web.
Dependiendo de la configuración de la red, otros dispositivos conectados pueden descubrir o comunicarse con servicios que se ejecutan en tu laptop o teléfono.
Esto puede ser un problema si tu dispositivo tiene funciones de compartición de archivos innecesarias habilitadas o expone servicios de red vulnerables.
Algunas redes públicas aíslan los dispositivos conectados entre sí, pero no debes asumir que todos los puntos de acceso proporcionan esta protección.
Cómo reducir el riesgo: Usa el perfil de red pública de tu dispositivo, mantén el firewall activado y desactiva la compartición de archivos cuando no la necesites.
6. Monitoreo de red y riesgos a la privacidad
Incluso cuando HTTPS protege el contenido de tu navegación, un operador de red aún puede observar cierta información de la conexión.
Dependiendo de tu dispositivo y configuración de red, esa información puede incluir:
Cuándo tu dispositivo se conecta
Cuánto dura tu conexión
Cuántos datos transfieres
Información local de red de tu dispositivo
Cierta información de destino o DNS cuando no está cifrada por otro medio
Una VPN que funcione correctamente puede reducir la información de destino visible para la red local al enrutar el tráfico soportado a través de un túnel cifrado.
Sin embargo, la red aún puede observar que te estás comunicando con un servidor VPN, junto con el tiempo de conexión y el volumen de tráfico.
¿Hace más seguro el Wi-Fi público una contraseña?
Una red Wi-Fi protegida con contraseña puede ofrecer mejor protección en el enlace inalámbrico que un punto de acceso completamente abierto.
Sin embargo, una contraseña Wi-Fi no es lo mismo que un cifrado de extremo a extremo.
En una cafetería o un hotel, muchas personas ajenas pueden tener acceso a la misma contraseña.
Tampoco necesariamente sabes cómo está configurado el router o si el operador de la red es confiable.
Por ello, una contraseña debe considerarse como una medida de seguridad, no como prueba de que una red es completamente segura.
El enfoque más fuerte es combinar la seguridad adecuada del Wi-Fi con HTTPS, software actualizado y hábitos de navegación sensatos.
Cómo protegerse en el Wi-Fi público: 10 consejos prácticos
No necesitas conocimientos avanzados de ciberseguridad para usar el Wi-Fi público con mayor seguridad.
Estas diez precauciones abordan muchos riesgos comunes.
1. Verifica la red antes de conectarte
Siempre revisa el nombre de la red.
Si estás en un hotel, cafetería o aeropuerto, pregunta a un empleado cuál es la red Wi-Fi oficial.
No asumas que la red con la señal más fuerte o el nombre más convincente es legítima.
Ten especial cuidado cuando varias redes tengan nombres casi idénticos.
2. Usa sitios web HTTPS
HTTPS cifra la información intercambiada entre tu navegador y el sitio web.
Esto ayuda a proteger contraseñas, mensajes y otra información que se transmite por la conexión.
Antes de ingresar información sensible, verifica que la dirección del sitio web comience con https:// y que tu navegador no muestre advertencias de seguridad.
Recuerda que HTTPS confirma una conexión protegida con un sitio específico, pero no garantiza que el sitio sea confiable.
Los sitios fraudulentos también pueden usar HTTPS.
3. Usa una VPN confiable para más privacidad
Una VPN crea un túnel cifrado entre tu dispositivo y un servidor VPN.
Cuando la VPN funciona correctamente, la red pública de Wi-Fi no puede inspeccionar fácilmente el tráfico que lleva dentro de ese túnel.
Esto añade protección de privacidad más allá de confiar únicamente en conexiones individuales de sitios web.
Es especialmente útil cuando no confías en el operador de la red o quieres reducir la información de destino que se expone a la red local.
Sin embargo, una VPN no reemplaza HTTPS, protección antivirus o una navegación cuidadosa.
4. Desactiva conexiones automáticas a redes desconocidas
Muchos dispositivos pueden reconectarse automáticamente a redes Wi-Fi que han usado antes.
Esto es conveniente en casa, pero puede ser indeseable en redes públicas.
Un atacante podría crear una red con el mismo nombre que un punto de acceso previamente confiable.
Revisa la configuración de Wi-Fi y desactiva la unión automática para redes desconocidas o innecesarias.
5. Mantén tu dispositivo y aplicaciones actualizadas
Las actualizaciones de software con frecuencia incluyen correcciones de seguridad.
Sistemas operativos, navegadores y aplicaciones desactualizados pueden tener vulnerabilidades que los atacantes podrían explotar.
Activa las actualizaciones automáticas cuando sea práctico e instala regularmente parches de seguridad importantes.
Esto protege tu dispositivo en Wi-Fi público y otras redes.
6. Apaga la compartición de archivos innecesaria
Compartir archivos, descubrimiento de dispositivos y otros servicios de red local pueden ser útiles en redes confiables.
En el Wi-Fi público, estos servicios pueden exponer funcionalidades innecesarias a dispositivos cercanos.
Usa la configuración de red pública de tu sistema operativo y desactiva funciones de compartición que no necesites.
Mantén el firewall activado.
7. Usa contraseñas fuertes y autenticación multifactor
Una VPN no puede prevenir todas las compromisiones de cuenta.
Si ingresas tu contraseña en una página de phishing, un atacante aún podría obtenerla.
Usa contraseñas únicas para cuentas importantes y habilita la autenticación multifactor (MFA) siempre que sea posible.
Un gestor de contraseñas puede ayudarte a evitar la reutilización de contraseñas y también facilitar la identificación de direcciones web sospechosas.
8. Ten cuidado con actividades sensibles
Usar un sitio bancario HTTPS legítimo en Wi-Fi público no es inherentemente inseguro.
Sin embargo, las transacciones financieras y el acceso a información laboral confidencial merecen atención extra.
Si la red parece sospechosa, tu navegador muestra advertencias de certificados o tienes dudas sobre una página de inicio de sesión, pospón la actividad.
Usar tu propia conexión celular o hotspot personal puede ser una mejor opción cuando necesitas mayor confianza en la red que usas.
9. Evita descargas y ventanas emergentes sospechosas
Los atacantes a veces usan advertencias falsas, descargas inesperadas o enlaces engañosos para engañar a los usuarios e instalar software malicioso.
Una VPN no hace que los archivos descargados sean automáticamente seguros.
Evita instalar aplicaciones de fuentes desconocidas y no sigas instrucciones inesperadas que afirmen que tu dispositivo necesita una actualización urgente de seguridad.
10. Olvida la red después de usarla
Cuando ya no necesites una conexión Wi-Fi pública, considera eliminarla de las redes guardadas en tu dispositivo.
Esto ayuda a prevenir reconexiones automáticas posteriores.
Es un hábito simple que reduce la exposición innecesaria a redes que no controlas.
Lista de verificación para la seguridad en Wi-Fi público
Usa esta lista rápida antes de iniciar una sesión en una red desconocida.
Chequeo de seguridad | Qué hacer |
|---|---|
Identidad de la red | Verifica el nombre oficial del Wi-Fi |
Seguridad del sitio web | Usa HTTPS y respeta las advertencias del navegador |
Protección VPN | Conéctate a una VPN confiable si quieres privacidad adicional en la red |
Auto-conexión | Desactiva la unión automática en redes desconocidas |
Seguridad del dispositivo | Mantén activados tu firewall y software actualizado |
Compartición de archivos | Desactiva compartición y descubrimiento innecesarios |
Protección de cuentas | Usa contraseñas únicas y MFA |
Actividad sensible | Prefiere una conexión confiable si la red parece sospechosa |
Descargas | Evita archivos y alertas de software inesperados |
Después de usar | Desconéctate y olvida la red si es apropiado |
Estas precauciones son útiles tanto si usas Wi-Fi público en una laptop, smartphone o tablet.
¿Cómo te protege una VPN en Wi-Fi público?
Una VPN provee una conexión cifrada adicional entre tu dispositivo y un servidor VPN.
Sin una VPN, tu dispositivo se conecta a sitios web y servicios a través de la red pública. HTTPS puede cifrar el contenido de esas conexiones, pero la red aún puede observar cierta información de la conexión.
Con una VPN que funcione correctamente, el tráfico soportado se enruta a través de un túnel cifrado antes de llegar al servidor VPN.
Esto ayuda a proteger el tráfico de ser observado por el operador del Wi-Fi público y otras partes que puedan tener acceso a esa red.
¿Qué cambia cuando activas una VPN?
Consideración de privacidad | Sin VPN | Con VPN |
|---|---|---|
Contenido web HTTPS | Cifrado por HTTPS | Sigue cifrado por HTTPS |
Tráfico dentro del túnel VPN | No hay túnel VPN | Protegido entre el dispositivo y el servidor VPN |
Visibilidad del destino para la red local | Puede mostrarse algo de información del destino | Generalmente reducida para tráfico tunelizado |
IP pública vista por los sitios | Normalmente la IP pública de tu red | Normalmente la IP pública del servidor VPN |
Metadatos de conexión de red | Visible para el operador de red | Algunos metadatos siguen siendo visibles |
Protección contra phishing | No garantizada | No garantizada |
Protección contra malware | No garantizada | No garantizada |
Una VPN cambia lo que la red local puede observar, pero no elimina todos los riesgos de seguridad en línea.
También cambia en quién confías con cierta información de conexión. Tu proveedor de VPN puede observar ciertos metadatos sobre el tráfico que pasa por su servicio.
Eso hace importante elegir un proveedor confiable.
¿Es suficiente HTTPS en Wi-Fi público o necesitas una VPN?
HTTPS y las VPN protegen diferentes partes de tu conexión.
HTTPS asegura la comunicación entre tu dispositivo y un sitio web o servicio en línea que lo use.
Una VPN asegura el tráfico entre tu dispositivo y el servidor VPN.
Para la navegación ordinaria en sitios HTTPS bien asegurados, HTTPS ya proporciona protección importante contra la interceptación local.
Una VPN puede aportar valor cuando quieres reducir la información visible para la red local o proteger el tráfico que de otro modo podría viajar fuera de un túnel cifrado.
Estas protecciones se complementan entre sí, no se sustituyen.
Lo importante es que no necesitas asumir que cada sesión en Wi-Fi público es peligrosa sin una VPN.
En cambio, entiende qué protección ya tienes y cuándo tiene sentido añadir una capa adicional.
Cómo usar SyncVPN en Wi-Fi público
SyncVPN puede ayudar a agregar protección de túnel VPN cuando estás conectado a una red inalámbrica desconocida.
El proceso general es sencillo.
Paso 1: Confirma que la red Wi-Fi es legítima
Antes de conectarte, verifica el nombre oficial de la red.
Evita conectarte a redes sospechosas con nombres o requisitos de inicio inesperados.
Paso 2: Completa cualquier inicio de sesión requerido en Wi-Fi
Algunos puntos de acceso públicos muestran un portal cautivo donde debes aceptar términos o autenticarte antes de acceder a internet.
Completa primero el proceso de conexión de la red legítima.
Evita ingresar contraseñas de cuentas o información sensible en páginas inesperadas.
Paso 3: Abre SyncVPN
Una vez tengas acceso a internet, lanza la aplicación SyncVPN en tu dispositivo.
Asegúrate de que la aplicación esté actualizada.
Paso 4: Conéctate a un servidor VPN
Selecciona un servidor adecuado y establece la conexión VPN.
Si tu aplicación ofrece una opción de protocolo Smart, puede ser un buen punto de partida.
Espera hasta que SyncVPN confirme que la conexión VPN está establecida.
Paso 5: Revisa tu configuración de conexión
Si tu versión de SyncVPN soporta protección Kill Switch, revisa cómo funciona esta función cuando se pierde la conexión VPN.
Kill Switch puede ayudar a evitar que el tráfico afectado cambie a una ruta no protegida durante una desconexión inesperada de la VPN.
Revisa también la configuración de Split Tunneling si la usas.
Las aplicaciones excluidas intencionalmente de la VPN no reciben protección de ese túnel VPN.
Paso 6: Navega con precauciones normales de seguridad
Sigue usando sitios HTTPS, autenticación fuerte y aplicaciones actualizadas.
Recuerda que una VPN no puede determinar si cada sitio web o descarga es segura.
Para instrucciones detalladas, consulta las guías correspondientes en el Centro de Soporte de SyncVPN.
¿Qué hacer si tu VPN no funciona en Wi-Fi público?
Las redes públicas a veces usan páginas de inicio, reglas de firewall o restricciones de conexión que interfieren con el tráfico VPN.
Si SyncVPN no se conecta, prueba los siguientes pasos.
Verifica tu conexión a internet. Confirma que el Wi-Fi público funciona antes de intentar conectar la VPN.
Completa el portal cautivo. Abre la página de inicio de sesión legítima y termina la autenticación requerida.
Reconéctate a la VPN. Una vez tengas acceso a internet, intenta establecer una nueva conexión VPN.
Prueba otro servidor. Un servidor diferente puede funcionar mejor bajo tus condiciones actuales de red.
Revisa la configuración del protocolo. Si las conexiones basadas en UDP están restringidas, probar OpenVPN TCP puede ser útil donde esté disponible.
Revisa la configuración de seguridad de tu dispositivo. Reglas de firewall u otras configuraciones de red pueden afectar la conectividad.
Usa otra red si es necesario. Si el Wi-Fi público sigue interfiriendo con la VPN y la privacidad es importante, considera usar tu conexión de datos móviles.
Un cambio de protocolo VPN no garantiza superar las restricciones de red.
Si no puedes establecer la protección que necesitas, evita actividades sensibles en una red que no confías.
¿Es seguro el Wi-Fi del hotel?
El Wi-Fi del hotel puede ser conveniente, pero no deberías tratarlo automáticamente como una red privada o confiable.
Algunos hoteles manejan redes abiertas para huéspedes, mientras que otros requieren credenciales específicas de habitación o contraseñas compartidas.
Incluso si la red pertenece al hotel, su configuración y prácticas de seguridad pueden variar.
Verifica el nombre oficial de la red, usa HTTPS y considera la protección VPN cuando quieras privacidad adicional.
Si el hotel muestra un portal de inicio de sesión, asegúrate de que la página sea legítima antes de ingresar información.
¿Es seguro el Wi-Fi del aeropuerto?
El Wi-Fi del aeropuerto es generalmente útil para acceso rutinario a internet, especialmente cuando sitios web y aplicaciones usan cifrado moderno.
Sin embargo, los espacios públicos concurridos pueden dificultar distinguir los puntos de acceso oficiales de redes con nombres similares.
Confirma la información oficial de la red del aeropuerto mediante señalización o personal en lugar de adivinar.
Evita páginas de inicio de sesión desconocidas y controla la unión automática al Wi-Fi.
Para privacidad adicional, conéctate a una VPN confiable tras establecer el acceso a internet.
¿Es seguro el Wi-Fi de cafeterías?
El Wi-Fi de cafeterías presenta muchas de las mismas consideraciones que otras redes compartidas.
Una cafetería puede ofrecer una red para huéspedes con contraseña pública, permitiendo que muchos clientes se conecten.
Eso no significa necesariamente que la red sea maliciosa, pero tampoco garantiza que todos los dispositivos conectados sean confiables.
Usa HTTPS, mantén el firewall de tu dispositivo activado y desactiva la compartición innecesaria.
Si trabajas regularmente desde cafeterías, usar una VPN y revisar la seguridad de red de tu dispositivo pueden ser hábitos útiles.
Wi-Fi público vs. datos móviles: ¿qué es más seguro?
Tu propia conexión celular típicamente te da más control sobre qué red usas que un punto de acceso público desconocido.
Un hotspot personal también te permite elegir una contraseña Wi-Fi y administrar qué dispositivos pueden unirse.
Esto puede hacer que los datos móviles o un hotspot personal correctamente asegurado sean una opción preferible cuando quieres evitar riesgos asociados a una red Wi-Fi compartida desconocida.
Sin embargo, las conexiones celulares no están exentas de rastreo, phishing, malware u otras amenazas en línea.
Debes continuar usando HTTPS y precauciones normales de seguridad en cuentas en cualquier tipo de conexión.
¿Qué hacer si te conectas a una red Wi-Fi sospechosa?
Si crees que te uniste a un punto falso o encontraste una página de inicio de sesión sospechosa, actúa según lo ocurrido.
Si solo te conectaste a la red
Desconéctate del Wi-Fi y elimínalo de las redes guardadas.
Revisa la configuración de red de tu dispositivo y busca cambios inesperados en la configuración.
Simplemente unirse a un punto sospechoso no significa automáticamente que tus cuentas hayan sido comprometidas.
Si ingresaste una contraseña
Si ingresaste una contraseña real en una página sospechosa, cámbiala usando una conexión confiable.
Actualiza otras cuentas si reutilizaste la misma contraseña.
Habilita MFA donde esté disponible y revisa la actividad reciente de la cuenta.
Si instalaste software o un perfil de configuración
Elimina software o perfiles de red no reconocidos siguiendo pautas de seguridad apropiadas para tu dispositivo.
Actualiza el sistema operativo y ejecuta un escaneo de seguridad confiable si es posible.
Si el dispositivo pertenece a tu empleador, notifica a tu equipo de TI o seguridad.
Si ingresaste información de pago
Contacta a tu proveedor de pagos o institución financiera usando sus sitios web o datos oficiales.
Explica lo ocurrido y sigue sus instrucciones para prevención de fraudes.
Responder adecuadamente es más útil que asumir que toda conexión Wi-Fi desconocida resulta en un incidente de seguridad.
Preguntas frecuentes sobre la seguridad del Wi-Fi público
¿Es seguro el Wi-Fi público para banca?
Usar una aplicación bancaria legítima o un sitio HTTPS en Wi-Fi público puede ser razonablemente seguro porque el cifrado bien implementado protege la información intercambiada con el banco.
Sin embargo, debes verificar que estás usando el servicio correcto, evitar portales de red sospechosos y usar MFA.
Si la red parece poco confiable, cambiar a datos móviles es una precaución sensata.
¿Alguien puede ver lo que hago en Wi-Fi público?
Un operador de Wi-Fi público puede ver metadatos de conexión y, dependiendo de la configuración, cierta información de destino.
HTTPS protegido correctamente generalmente evita que el operador lea el contenido de tus sesiones web.
Una VPN puede reducir la visibilidad de destinos transportados dentro de su túnel cifrado, aunque algunos metadatos siguen siendo observables.
¿Puede el Wi-Fi público robar mis contraseñas?
El Wi-Fi público por sí mismo no roba automáticamente contraseñas.
Los atacantes pueden intentar capturar credenciales mediante páginas fraudulentas, aplicaciones inseguras o conexiones no cifradas.
HTTPS, MFA, gestores de contraseñas y verificación cuidadosa de sitios ayudan a reducir estos riesgos.
¿Una VPN hace el Wi-Fi público completamente seguro?
No. Una VPN protege el tráfico entre tu dispositivo y el servidor VPN, pero no previene phishing, descargas maliciosas ni todas las formas de compromiso del dispositivo.
Una VPN es parte de un enfoque de seguridad más amplio.
¿El Wi-Fi público es seguro sin VPN?
Puede serlo, particularmente para navegación ordinaria en sitios HTTPS bien asegurados y aplicaciones.
Sin embargo, una VPN ofrece privacidad adicional frente a la red local y puede proteger tráfico que de otro modo viajaría sin cifrado en túnel VPN.
El beneficio de usar una depende de tus necesidades de privacidad y del entorno de la red.
¿El Wi-Fi público protegido con contraseña es más seguro que el abierto?
El Wi-Fi protegido con contraseña puede ofrecer seguridad adicional en el enlace inalámbrico, dependiendo del estándar y configuración del cifrado.
Sin embargo, una contraseña ampliamente compartida no convierte una red pública en equivalente a tu red privada en casa.
¿Pueden los hackers acceder a mi teléfono a través del Wi-Fi público?
Un dispositivo vulnerable o un servicio de red expuesto puede estar en riesgo en una red no confiable.
Sin embargo, conectarse simplemente a Wi-Fi público no significa que alguien pueda acceder automáticamente a tu teléfono.
Mantener el sistema operativo actualizado y limitar servicios de red innecesarios ayuda a reducir la exposición.
¿Debo apagar el Wi-Fi cuando no lo estoy usando?
Apagar el Wi-Fi puede prevenir conexiones no deseadas cuando no necesitas acceso inalámbrico.
Alternativamente, puedes desactivar la conexión automática a redes desconocidas y eliminar antiguos puntos de acceso públicos de las redes guardadas.
¿Una VPN funciona en Wi-Fi de aeropuerto o hotel?
Sí, una VPN puede funcionar en muchas redes de aeropuerto y hotel.
Algunos puntos requieren completar una página de inicio de sesión primero, mientras que otros pueden restringir ciertas conexiones VPN.
Si una VPN no puede conectarse, revisa el proceso de inicio de sesión de la red y prueba otro servidor o protocolo soportado.
¿Cuál es la forma más segura de usar Wi-Fi público gratuito?
Verifica la red, usa HTTPS, mantén tu software actualizado, evita páginas de inicio sospechosas, habilita MFA y considera una VPN confiable para privacidad adicional.
Para actividades altamente sensibles, tu propia conexión celular puede ser preferible cuando la red pública no es confiable.
Reflexiones finales
El Wi-Fi público es una parte conveniente de la vida diaria y es generalmente más seguro que antes gracias al cifrado moderno.
Sin embargo, conectarse a una red desconocida aún requiere precaución.
Puntos de acceso falsos, páginas de phishing, aplicaciones inseguras y servicios expuestos en dispositivos siguen siendo amenazas potenciales.
La mejor estrategia no es evitar el Wi-Fi público por completo, sino usarlo con las protecciones adecuadas.
Verifica la red antes de conectarte, usa HTTPS, mantiene tu dispositivo actualizado y ten cuidado dónde ingresas información sensible.
Una VPN confiable como SyncVPN puede añadir otra capa de privacidad cifrando el tráfico entre tu dispositivo y un servidor VPN, reduciendo lo que una red desconocida puede observar.
Combinado con buenos hábitos de seguridad, estas precauciones pueden ayudarte a mantenerte conectado con más confianza en aeropuertos, hoteles, cafeterías y dondequiera que te lleve tu día.