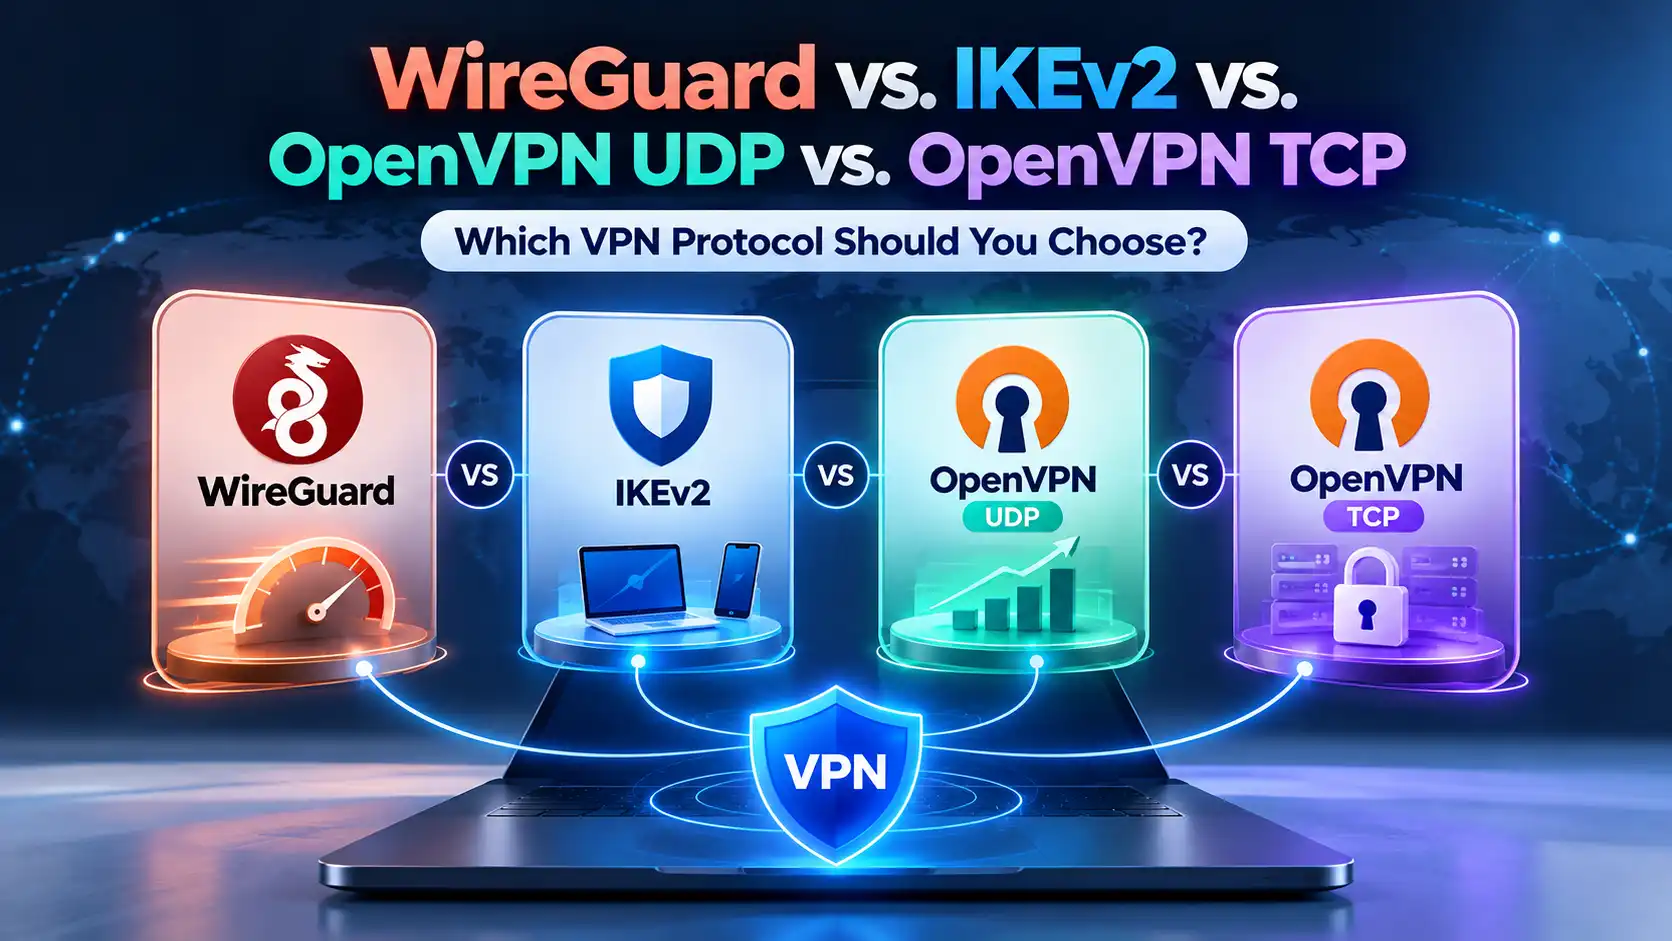
Valget af en VPN-protokol kan gøre en mærkbar forskel for, hvordan din forbindelse fungerer. Nogle protokoller prioriterer hastighed og effektivitet, mens andre tilbyder større fleksibilitet på netværk med restriktioner eller håndterer netværksændringer særligt godt.
Fire almindelige muligheder er WireGuard, IKEv2/IPsec, OpenVPN UDP og OpenVPN TCP. Alle kan levere sikre VPN-forbindelser, når de er korrekt implementeret, men de fungerer forskelligt og egner sig til forskellige situationer.
Kort svar: WireGuard er et fremragende udgangspunkt for hurtig og daglig VPN-brug. IKEv2/IPsec er særligt nyttigt for mobile forbindelser, der ofte skifter netværk. OpenVPN UDP tilbyder en balance mellem sikkerhed, kompatibilitet og ydeevne. OpenVPN TCP er værd at prøve, når UDP-forbindelser er begrænsede eller fejler.
Det bedste valg afhænger af dit netværk, din enhed og hvad du ønsker fra din VPN.
Hvad er en VPN-protokol?
En VPN-protokol er et sæt regler, der bestemmer, hvordan din enhed etablerer og opretholder en sikker forbindelse med en VPN-server.
Den hjælper med at håndtere autentificering, kryptering og dataoverførsel mellem din enhed og serveren.
Forskellige protokoller bruger forskellige teknologier for at opnå disse mål. Derfor kan skift af protokol nogle gange forbedre forbindelseshastighed, kompatibilitet eller pålidelighed.
En vigtig skelnen: OpenVPN UDP og OpenVPN TCP er ikke to helt separate VPN-protokoller. De er to transporttilstande i OpenVPN, hvor UDP og TCP bruges henholdsvis.
Sammenligning af VPN-protokoller ved et hurtigt blik
Egenskab | WireGuard | IKEv2/IPsec | OpenVPN UDP | OpenVPN TCP |
|---|---|---|---|---|
Typisk hastighed | Meget hurtig | Hurtig | Hurtig til moderat | Ofte langsommere |
Sikkerhed | Stærk, moderne kryptografi | Stærk, når korrekt konfigureret | Stærk, når korrekt konfigureret | Stærk, når korrekt konfigureret |
Forbindelseseffektivitet | Fremragende | God | God | Lavere under mange forhold |
Mobilnetværks-skift | Generelt godt | Fremragende med MOBIKE support | Afhænger af implementering | Afhænger af implementering |
Restriktive netværk | Kan blive blokeret | Kan blive blokeret | Kan blive blokeret | Kan hjælpe, når UDP er blokeret |
Hovedfordel | Hastighed og effektivitet | Mobilitet | Balanceret ydeevne | TCP-kompatibilitet |
Bedste startbrug | Daglig browsing, gaming, streaming | Mobile forbindelser | Generelt alternativ | Netværk med UDP-begrænsninger |
Dette er generelle karakteristika og ikke garanterede præstationsrangeringer. Faktiske resultater afhænger af VPN-implementering, server, enhed og netværk.
1. WireGuard: Designet til hastighed og effektivitet
WireGuard er en moderne, open source VPN-protokol designet til at være let, sikker og effektiv.
Modsat ældre protokoller med mange konfigurerbare komponenter, bruger WireGuard en forholdsvis strømlinet opbygning og et defineret sæt moderne kryptografiske algoritmer.
Dens effektive arkitektur kan bidrage til hurtige forbindelser med relativt lavt processorforbrug.
Nøglefordele ved WireGuard
Høj ydeevne: Leverer ofte fremragende hastigheder og lav forsinkelse.
Effektiv design: Den lette implementering kan reducere processor-overhead.
Moderne sikkerhed: Bruger velkendte kryptografiske komponenter, herunder ChaCha20 og Poly1305.
Hurtig oprettelse af forbindelse: Designet til effektivt at etablere sikre forbindelser.
God hverdagsbrug: Velegnet til browsing, videoopkald, streaming og gaming.
Mulige begrænsninger
WireGuard bruger normalt UDP-transport. Netværk, som begrænser UDP eller identificerer og blokerer WireGuard-trafik, kan hindre forbindelsen.
WireGuard inkluderer heller ikke indbygget trafikobfuskering. Nogle VPN-udbydere tilbyder yderligere teknologier til dette, men disse funktioner er adskilt fra standard WireGuard-protokollen.
Hvornår bør du vælge WireGuard?
WireGuard er et godt førstevalg, når du ønsker:
Hurtig daglig browsing
Flydende streaming
Responsiv online gaming
Effektiv VPN-ydelse
En moderne protokol med høj sikkerhed
Bedst til: Brugere, der prioriterer hastighed, effektivitet og daglig ydeevne.
2. IKEv2/IPsec: Designet til mobilitet
IKEv2 står for Internet Key Exchange version 2. Det bruges ofte sammen med IPsec, som beskytter VPN-trafikken.
En af dets bemærkelsesværdige styrker er evnen til at håndtere ændringer i netværksforbindelser.
Med støtte til en udvidelse kaldet MOBIKE kan en IKEv2/IPsec-forbindelse tilpasse sig, når en enhed ændrer IP-adresser eller skifter netværk.
Forestil dig for eksempel, at du forlader dit hjem og bruger din telefon. Din forbindelse skifter fra Wi-Fi til mobildata. En IKEv2/IPsec-implementering med MOBIKE support kan opdatere forbindelsen uden nødvendigvis at etablere en helt ny VPN-session.
Nøglefordele ved IKEv2/IPsec
Stærk sikkerhed: Understøtter moderne kryptografiske konfigurationer.
Hurtig ydeevne: Kan levere effektive VPN-forbindelser.
Mobilvenligt design: MOBIKE understøtter ændringer i netværksadresser.
God integration med operativsystem: Understøttes på mange større platforme.
Stabil mobilitet: Nyttigt for enheder, der ofte skifter netværk.
Mulige begrænsninger
IKEv2/IPsec bruger normalt UDP-portene 500 og 4500, som nogle netværk kan begrænse.
Dens sikkerhed og ydeevne afhænger også af valgte kryptografiske konfigurationer og implementering.
Selvom IKEv2/IPsec kan være et fremragende mobilvalg, er det ikke automatisk hurtigere eller mere pålideligt end alle alternativer.
Hvornår bør du vælge IKEv2/IPsec?
Overvej IKEv2/IPsec, når:
Du ofte skifter mellem Wi-Fi og mobildata.
Du bruger VPN på en telefon eller tablet.
Din enhed og VPN-udbyder understøtter det.
Du ønsker en sikker forbindelse med stærk mobilitetsstøtte.
Bedst til: Mobile brugere med hyppige netværksændringer.
3. OpenVPN UDP: En balance mellem sikkerhed og ydeevne
OpenVPN er en veletableret, open source VPN-protokol med en lang historie for anvendelse i praksis.
Den kan bruge både UDP eller TCP til at transportere VPN-trafik.
UDP, eller User Datagram Protocol, sender pakker uden at kræve, at transportlaget bekræfter og gensender hver pakke.
Dette reducerer transportoverhead og gør UDP til et praktisk valg til VPN-forbindelser, hvor ydeevne betyder noget.
OpenVPN er designet til effektiv drift over UDP.
Nøglefordele ved OpenVPN UDP
Moden teknologi: OpenVPN har været bredt implementeret og gennemgået.
Stærk sikkerhed: Understøtter sikre krypterings- og autentificeringskonfigurationer.
God ydeevne: UDP undgår noget af den overhead, som TCP har.
Bred kompatibilitet: Understøttet på mange enheder og styresystemer.
Fleksibel konfiguration: Kan fungere i mange forskellige netværksmiljøer.
Mulige begrænsninger
OpenVPN UDP kan være langsommere end WireGuard i visse miljøer.
Netværk, der blokerer eller begrænser UDP-trafik, kan også forhindre forbindelsen.
UDP garanterer ikke levering af hver pakke, men det betyder ikke, at applikationer, som bruger en OpenVPN UDP-tunnel, automatisk mister pålidelig kommunikation. Applikationer som webbrowsere kan stadig bruge TCP eller andre pålideligheds-mekanismer inde i tunnelen.
Hvornår bør du vælge OpenVPN UDP?
Prøv OpenVPN UDP, når:
Du ønsker en velafprøvet VPN-protokol.
WireGuard ikke er tilgængelig eller klarer sig dårligt på dit netværk.
Du har brug for bred kompatibilitet.
Du ønsker en praktisk balance mellem ydeevne og sikkerhed.
Bedst til: Brugere, der søger et modent, alsidigt alternativ til WireGuard.
4. OpenVPN TCP: Nyttig på restriktive netværk
OpenVPN TCP bruger Transmission Control Protocol til at bære VPN-trafikken.
I modsætning til UDP inkluderer TCP mekanismer for ordnet levering, bekræftelser og genudsendelse af tabte data.
Disse mekanismer er værdifulde i mange internetapplikationer. Men brug af TCP som transport for en hel VPN-tunnel kan give ekstra overhead.
For eksempel kan to lag TCP (en applikation over TCP indlejret i en VPN-tunnel over TCP) reagere på pakketab på måder, der reducerer ydeevnen.
Dette kaldes nogle gange TCP-over-TCP-problemet.
Så hvorfor bruge OpenVPN TCP?
Fordi nogle netværk begrænser UDP-trafik, men tillader TCP-forbindelser.
Når en VPN-udbyder understøtter en passende TCP-konfiguration, kan OpenVPN TCP oprette forbindelse, hvor UDP-baserede muligheder fejler.
Nøglefordele ved OpenVPN TCP
Kompatibilitet med visse restriktive netværk: Kan være nyttig, hvor UDP-trafik blokeres.
Pålidelige transportmekanismer: TCP håndterer pakkeordning og genudsendelse.
Fleksibel konfiguration: OpenVPN kan køre over forskellige TCP-porte.
Veletableret sikkerhed: Bruger samme underliggende OpenVPN-sikkerhedsarkitektur, når det er korrekt konfigureret.
Mulige begrænsninger
OpenVPN TCP kan opleve:
Lavere hastigheder
Højere latenstid
Yderligere genudsendelsesoverhead
Ydeevneproblemer på overbelastede eller tabsgivende netværk
Det er også vigtigt at forstå, at TCP ikke automatisk gør en VPN-forbindelse mere stabil.
Dens vigtigste praktiske fordel er ofte netværkskompatibilitet frem for bedre samlet ydeevne.
OpenVPN TCP bruger sommetider port 443, som ofte forbindes med HTTPS. Dette gør dog ikke VPN-trafik usynlig eller garanterer, at den kan omgå avancerede netværksbegrænsninger.
Hvornår bør du vælge OpenVPN TCP?
Prøv OpenVPN TCP, når:
WireGuard fejler i at oprette forbindelse.
OpenVPN UDP er blokeret eller upålideligt.
Dit netværk begrænser UDP-trafik.
Forbindelseskompatibilitet er vigtigere end maksimal hastighed.
Bedst til: Netværk, hvor UDP-baserede VPN-forbindelser ikke kan etablere eller opretholde en brugbar forbindelse.
OpenVPN UDP vs. TCP: Hvad er den reelle forskel?
Den største forskel er, hvordan data transporteres.
UDP er designet til lav-overhead pakkelevering. TCP tilføjer transportniveau-mekanismer til håndtering af ordning, bekræftelser og genudsendelser.
For VPN-trafik påvirker disse forskelle ydeevne og netværkskompatibilitet.
Sammenligning | OpenVPN UDP | OpenVPN TCP |
|---|---|---|
Transportadfærd | Forbindelsesløs | Forbindelsesorienteret |
Genudsendelse på transportlag | Nej | Ja |
Typisk VPN-præstation | Ofte bedre | Ofte langsommere |
Forsinkelsesoverhead | Generelt lavere | Kan være højere |
Kompatibilitet med netværk, der begrænser UDP | Begrænset | Ofte bedre |
Foretrukken brug | Daglige VPN-forbindelser | Fejlfinding på restriktive netværk |
Vigtig konklusion: UDP er generelt den foretrukne OpenVPN-transport, når det fungerer korrekt. TCP er et nyttigt alternativ, når netværksrestriktioner gør UDP upraktisk.
Hvilken VPN-protokol er den hurtigste?
For mange brugere er WireGuard et fremragende udgangspunkt for hastighed.
Dets lette design og moderne kryptografi hjælper det med at yde effektivt på tværs af mange enheder.
IKEv2/IPsec kan også levere stærk ydeevne, mens OpenVPN UDP generelt tilbyder en god balance mellem hastighed og kompatibilitet.
OpenVPN TCP har ofte mere overhead, særligt ved bæring af TCP-baserede applikationer over ustabile netværk.
Men der findes ikke en universel hastighedsrangering, der gælder for alle enheder eller netværk.
Serverafstand, belastning, hardware, krypteringsimplementering, routing og lokale netværksforhold kan alle påvirke resultatet.
Den mest pålidelige måde at finde den hurtigste mulighed på er at sammenligne ydeevnen under lignende forhold.
Hvilken VPN-protokol er den mest sikre?
WireGuard, IKEv2/IPsec og OpenVPN kan alle levere stærk sikkerhed, når de implementeres og konfigureres korrekt.
Deres tilgange adskiller sig:
WireGuard bruger en strømlinet opbygning og et defineret sæt moderne kryptografiske algoritmer.
IKEv2/IPsec kombinerer sikker forbindelsesforhandling med IPsec-beskyttelse. Dens sikkerhed afhænger delvist af valgte algoritmer og konfiguration.
OpenVPN bruger etablerede TLS-baserede mekanismer og understøtter en række sikre kryptografiske konfigurationer.
Det er vigtigt at bemærke, at OpenVPN UDP og OpenVPN TCP ikke har forskellige sikkerhedsniveauer per se. Skift af transport fra UDP til TCP ændrer ikke automatisk krypteringsstyrken.
En pålidelig VPN-udbyder, sikker implementering, korrekt konfiguration og opdateret software er lige så vigtige som protokollens navn.
Hvordan vælger du den rette VPN-protokol til din situation?
I stedet for at lede efter en enkelt vinder bør du matche protokollen til det problem, du ønsker at løse.
Din prioritet | Anbefalet startpunkt |
|---|---|
Hurtig daglig VPN-brug | WireGuard |
Gaming og lav latenstid | WireGuard |
Streaming og videoopkald | WireGuard eller OpenVPN UDP |
En moden, bredt understøttet mulighed | OpenVPN UDP |
Hyppige Wi-Fi/mobildata-skift | IKEv2/IPsec, når understøttet |
UDP-forbindelser blokeres | OpenVPN TCP |
Usikker på hvilken protokol du skal bruge i SyncVPN | Smart |
Dette er startanbefalinger, ikke garantier. Hvis en mulighed klarer sig dårligt, kan test af en anden protokol give bedre resultater.
Valg af protokol i SyncVPN
SyncVPNs protokolmenu inkluderer en Smart-indstilling, som automatisk vælger en protokol til din forbindelse.
De viste manuelle muligheder er:
WireGuard
OpenVPN (UDP)
OpenVPN (TCP)
For de fleste brugere er det nemmeste at starte med Smart.
Hvis du foretrækker at vælge en protokol manuelt, er WireGuard et fornuftigt førstevalg til daglig ydeevne. OpenVPN UDP er et nyttigt alternativ, mens OpenVPN TCP er værd at teste, hvis UDP-baserede forbindelser volder problemer.
IKEv2/IPsec er med i denne guide som en bredt anvendt VPN-teknologi til sammenligning. Det vises ikke som en valgbar mulighed i SyncVPNs protokolmenu beskrevet her.
Ofte stillede spørgsmål
Er WireGuard bedre end OpenVPN?
WireGuard tilbyder ofte hurtigere ydeevne og lavere processorbelastning. OpenVPN forbliver et sikkert, modent og fleksibelt alternativ. Det bedste valg afhænger af din enhed, netværk og kompatibilitetsbehov.
Er IKEv2 hurtigere end WireGuard?
Begge kan yde godt, men WireGuard er ofte særligt effektiv. Faktiske hastigheder afhænger af implementering, enhedshardware, serverforhold og netværksrouting. IKEv2/IPsec har en ekstra fordel, når MOBIKE-udvidelsen bruges for netværksmobilitet.
Er OpenVPN TCP mere sikkert end UDP?
Ikke nødvendigvis. Begge tilstande kan bruge de samme OpenVPN-sikkerhedsmekanismer. TCP ændrer, hvordan trafikken transporteres, ikke automatisk hvor stærkt den krypteres.
Hvorfor er OpenVPN UDP normalt hurtigere end TCP?
UDP har mindre overhead på transportlaget. TCP introducerer bekræftelser, ordning, genudsendelser og kontrolmekanismer, som kan tilføje forsinkelser, når det bruges til at bære VPN-trafik.
Hvilken protokol er bedst til gaming?
WireGuard er ofte et godt førstevalg pga. dets effektive design og potentiale for lav latenstid. OpenVPN UDP kan også yde godt. Serverplacering og kvaliteten af din underliggende forbindelse forbliver vigtige.
Hvilken protokol skal jeg prøve, hvis min VPN ikke kan oprette forbindelse?
Start med din VPN-apps automatiske valg, hvis det er muligt. Hvis en UDP-baseret protokol fejler, prøv OpenVPN TCP. Overvej også at skifte server og tjekke din netværksforbindelse, da protokollen ikke nødvendigvis er eneste årsag.
Endelig konklusion: Der findes ikke én bedste VPN-protokol for alle
WireGuard, IKEv2/IPsec, OpenVPN UDP og OpenVPN TCP har alle styrker.
WireGuard skiller sig ud for moderne design, effektivitet og daglig ydeevne.
IKEv2/IPsec er særligt nyttigt til mobilitet, når de rette funktioner understøttes.
OpenVPN UDP forbliver et stærkt, general-purpose valg med bred kompatibilitet.
OpenVPN TCP er værdifuldt, når netværksrestriktioner forstyrrer UDP-forbindelser.
For SyncVPN-brugere er Smart den nemmeste start. Ønsker du manuel kontrol, så start med WireGuard og overvej OpenVPN-mulighederne, når din forbindelse kræver en anden tilgang.
Den bedste protokol er i sidste ende den, der giver en sikker, stabil og brugbar forbindelse på dit specifikke netværk.