
En VPN øger dit samlede internetdataforbrug med cirka 4% til 15% på grund af krypteringsomkostninger, som tilføjer kryptografiske hoveder og routingmetadata til hver datapakke, du sender. Selvom en VPN ikke øger størrelsen på de underliggende filer, du downloader eller de videoer, du streamer, kræver denne strukturelle pakning ekstra båndbredde for sikkert at sende din trafik gennem den krypterede tunnel.
Hvis du bruger en ubegrænset bredbåndsforbindelse hjemme, forbliver denne mikroskopiske dataforøgelse helt umærkelig. Men hvis du er på en begrænset mobildataplan, rejser med et internationalt eSIM eller forbinder via målt satellitinternet, er det vigtigt at forstå, hvordan VPN-dataforbrug fungerer. I denne guide forklarer vi krypteringsomkostningernes fysik, sammenligner dataforbrug på moderne protokoller, undersøger påvirkningen af MTU-fragmentering og giver brugbare metoder til at minimere båndbreddebrug.
Krypteringens skat: Hvorfor VPN'er bruger ekstra båndbredde
For at forstå, hvorfor en VPN bruger ekstra data, skal du forstå, hvordan data rejser over internettet. Uanset om du indlæser en hjemmeside, streamer en sang på Spotify eller downloader en firmwareopdatering, transmitterer din enhed ikke information i et stort samlet blok. I stedet deler transmissionsprotokoller dine data op i små, håndterbare enheder kaldet pakker.
På standard Ethernet- og Wi-Fi-netværk er Maximum Transmission Unit (MTU) typisk begrænset til 1.500 bytes pr. pakke. Inden i en ukrypteret pakke er cirka 1.460 bytes dedikeret til dit faktiske indhold (hjemmeside- eller videodata), mens 40 bytes fungerer som standard TCP/IP-ruteringshoveder.
Når du opretter forbindelse til et Virtual Private Network, bliver hver udgående pakke indkapslet i en krypteret kuvert, før den forlader dit netværksinterface. Denne indkapsling tilføjer tre lag af strukturel overhead:
Kryptografiske hoveder: Sikkerhedsparametre, der specificerer krypteringsalgoritme, initialiseringsvektor (IV) og pakkens sekvensnumre.
Autentifikationstags: Kryptografiske hashes (som HMAC eller Galois autentifikationstags), der sikrer, at pakken ikke er blevet ændret eller manipuleret undervejs.
Indkapslingshoveder: Et ekstra eksternt IP-hoved, der instruerer mellemliggende internetroutere om at sende pakken til VPN-serveren fremfor den endelige destinationshjemmeside.
Fordi disse sikkerhedslag tilføjes hver enkelt pakke, kræver kryptering af en 1 GB fil overførsel af omtrent 1,05 GB til 1,15 GB samlet netværksdata. Den underliggende fil forbliver 1 GB, men din forbindelse skal transmittere den ekstra krypteringspakning for at opretholde fuldstændigt privatliv.
Protokolsammenligning: Sådan klarer WireGuard, OpenVPN og IKEv2 sig
Den mest afgørende faktor for VPN-dataforbrug er valg af protokol. Forskellige kryptografiske tunneleringsprotokoller bruger forskellige header-arkitekturer, hvilket væsentligt ændrer din båndbreddeeffektivitet.
VPN-protokol | Gennemsnitlig dataoverhead | Headerstørrelse pr. pakke | Effektivitetsvurdering | Ideelt anvendelsesområde |
|---|---|---|---|---|
WireGuard | 4% – 6% | ~32 bytes | Ultra-høj | Mobile enheder, gaming og målt databrug |
IKEv2 / IPsec | 8% – 12% | ~56 bytes | Høj | Sømløs roaming mellem Wi-Fi og mobilmaster |
OpenVPN UDP | 10% – 15% | ~68 bytes | Moderat | Generel desktop browsing og høj sikkerhedstunneling |
OpenVPN TCP | 20% – 40% | ~88+ bytes | Lav | Omgåelse af restriktive institutionelle firewalls |
Hvorfor WireGuard dominerer båndbreddeeffektiviteten
Moderne protokoller som WireGuard opnår exceptionel dataeffektivitet ved at køre på en ultrakompakt kodebase på ca. 4.000 linjer. WireGuard fjerner arv fra ældre handshakes og bruger faste kryptografiske headers, der kun tilføjer omkring 32 bytes pr. pakke. Denne slanke arkitektur giver en næsten ubetydelig overhead på 4% til 6%, hvilket gør det til det bedste valg til at spare mobildata.
Den store belastning ved OpenVPN TCP
Omvendt tilføjer OpenVPN i TCP-tilstand betydelig overhead, ofte over 25% til 40% ekstra dataforbrug. Fordi TCP kræver streng pakke-acknowledgement og retransmission, udløser internettrafik over TCP-indeni-TCP VPN-tunnel en kendt effekt kaldet "TCP meltdown." Ved lille netværksbelastning forsøger både den indre og ydre protokol samtidig at gensende pakker, hvilket dramatisk fordobler pakke-duplication og brænder hurtigt data.
Virkeligt VPN-dataforbrug ved daglige aktiviteter
For at visualisere hvordan krypteringsomkostninger påvirker dit daglige internetbrug, viser denne benchmark sammenligning dataforbrug på almindelige onlineopgaver:
Onlineaktivitet | Standard dataforbrug (uden VPN) | Dataforbrug med WireGuard (+5%) | Dataforbrug med OpenVPN (+15%) | Estimeret månedlig påvirkning (2 timer/dag) |
|---|---|---|---|---|
Webbrowsing & Email | ~100 MB / time | ~105 MB / time | ~115 MB / time | +300 MB til +900 MB |
Spotify musikstreaming | ~120 MB / time | ~126 MB / time | ~138 MB / time | +360 MB til +1,08 GB |
Zoom / Videoopkald (HD) | ~1,2 GB / time | ~1,26 GB / time | ~1,38 GB / time | +3,6 GB til +10,8 GB |
1080p videostreaming | ~2,5 GB / time | ~2,62 GB / time | ~2,87 GB / time | +7,2 GB til +22,2 GB |
4K Ultra HD streaming | ~7,0 GB / time | ~7,35 GB / time | ~8,05 GB / time | +21,0 GB til +63,0 GB |
Online multiplayer gaming | ~80 MB / time | ~84 MB / time | ~92 MB / time | +240 MB til +720 MB |
Som benchmarks viser, medfører almindelig browsing, musikstreaming og gaming kun ubetydelige dataforøgelser. Det primære forbrug kommer fra videostreaming og højtopløst telekonferencer, hvor det høje normale datagennemløb forstærker overhead-procenterne.
En af de mest oversete tekniske faktorer i VPN-dataforbrug er Maximum Transmission Unit (MTU) pakke-fragmentering.
Standard internetforbindelser bruger en MTU på 1.500 bytes. Når du aktiverer en VPN, tilføjes 32 til 88 bytes ekstra kryptografiske hoveder til dine pakker. Hvis dit operativsystem fortsætter med at sende 1.500-byte pakker, vokser den samlede pakkestørrelse til 1.560 bytes, hvilket overskrider routerens fysiske MTU-grænse.
Når en pakke overstiger MTU-grænsen, tvinges mellemliggende routere til at fragmentere den i to separate pakker. Denne fragmentering fordobler straks de standard IP-ruteringshoveder og forårsager kraftigt ydelsesforringelse og øget dataforbrug.
Avancerede applikationer som SyncVPN optimerer automatisk virtuelle MTU-grænser (typisk ved at justere WireGuard-interfacen til 1.420 bytes). Denne beregnede reduktion sikrer, at pakken med tilføjede ydre hoveder aldrig overskrider 1.500 bytes og dermed fuldstændigt undgår pakke-fragmentering.
Baggrundsdataforbrug: Hvad sker der, når din telefon sover?
Mange smartphones brugere lader deres VPN køre konstant og opdager derefter, at deres enhed har brugt 50 MB til 100 MB mobildata natten over, selv i dvaletilstand. Dette synes som spøgelsesforbrug, skyldes to baggrundsmekanismer:
Keep-Alive pakker: Mobilt netværk bruger NAT-firewalls, som automatisk lukker uaktive porte efter nogle sekunders stilstand. For at holde tunnelen åben sender din VPN-app små krypterede ping-pakker hvert 20. til 25. sekund. Selvom hver ping kun er få dusin bytes, bruger denne kontinuerlige transmission over 24 timer 5 MB til 15 MB basale data.
Ubegrænset baggrundssynkronisering: Fordi VPN-tunnelen er aktiv, udfører baggrundsprocesser på telefonen (social media sync, mail polling, systemtelemetri) uforstyrret trafik gennem tunnelen. At begrænse baggrundsdatabrug på iOS og Android forhindrer uønsket synkronisering via VPN.
Omgår en VPN datataks fra udbydere? Myten afsløret
En udbredt myte hævder, at en VPN tillader brugere at omgå mobildatabegrænsninger eller få "gratis ubegrænset internet." Tanken er, at fordi VPN skjuler din destination, kan internetudbyderen ikke måle dit forbrug.
Dette er helt forkert. En ISP opererer på fysiske og transportnetværkslag:
Hvad ISP'en ikke kan se: Den kan ikke læse indholdet af dine pakker, de specifikke hjemmesider du besøger eller de filer, du downloader.
Hvad ISP'en altid ser: Den måler præcist den totale mængde rå bytes, der passerer via din fysiske forbindelseslinje eller mobiltårn.
Bytes er bytes. Om bytes er ukrypteret tekst eller krypteret AES-256-cipher, registreres hver pakke af din internetudbyder. Faktisk, på grund af 5% til 15% krypteringsomkostning, vil brug af en VPN få dig til hurtigere at ramme månedens datatak end uden VPN.
Men en VPN kan omgå båndbreddebegrænsning baseret på aktivitet. Hvis din ISP bevidst sænker hastigheden ved streaming fra Netflix eller YouTube, forhindrer krypteret VPN-routing udbyderen i at genkende tjenesten og bevarer maksimal hastighed.
Sådan overvåger og minimerer du VPN-dataforbrug
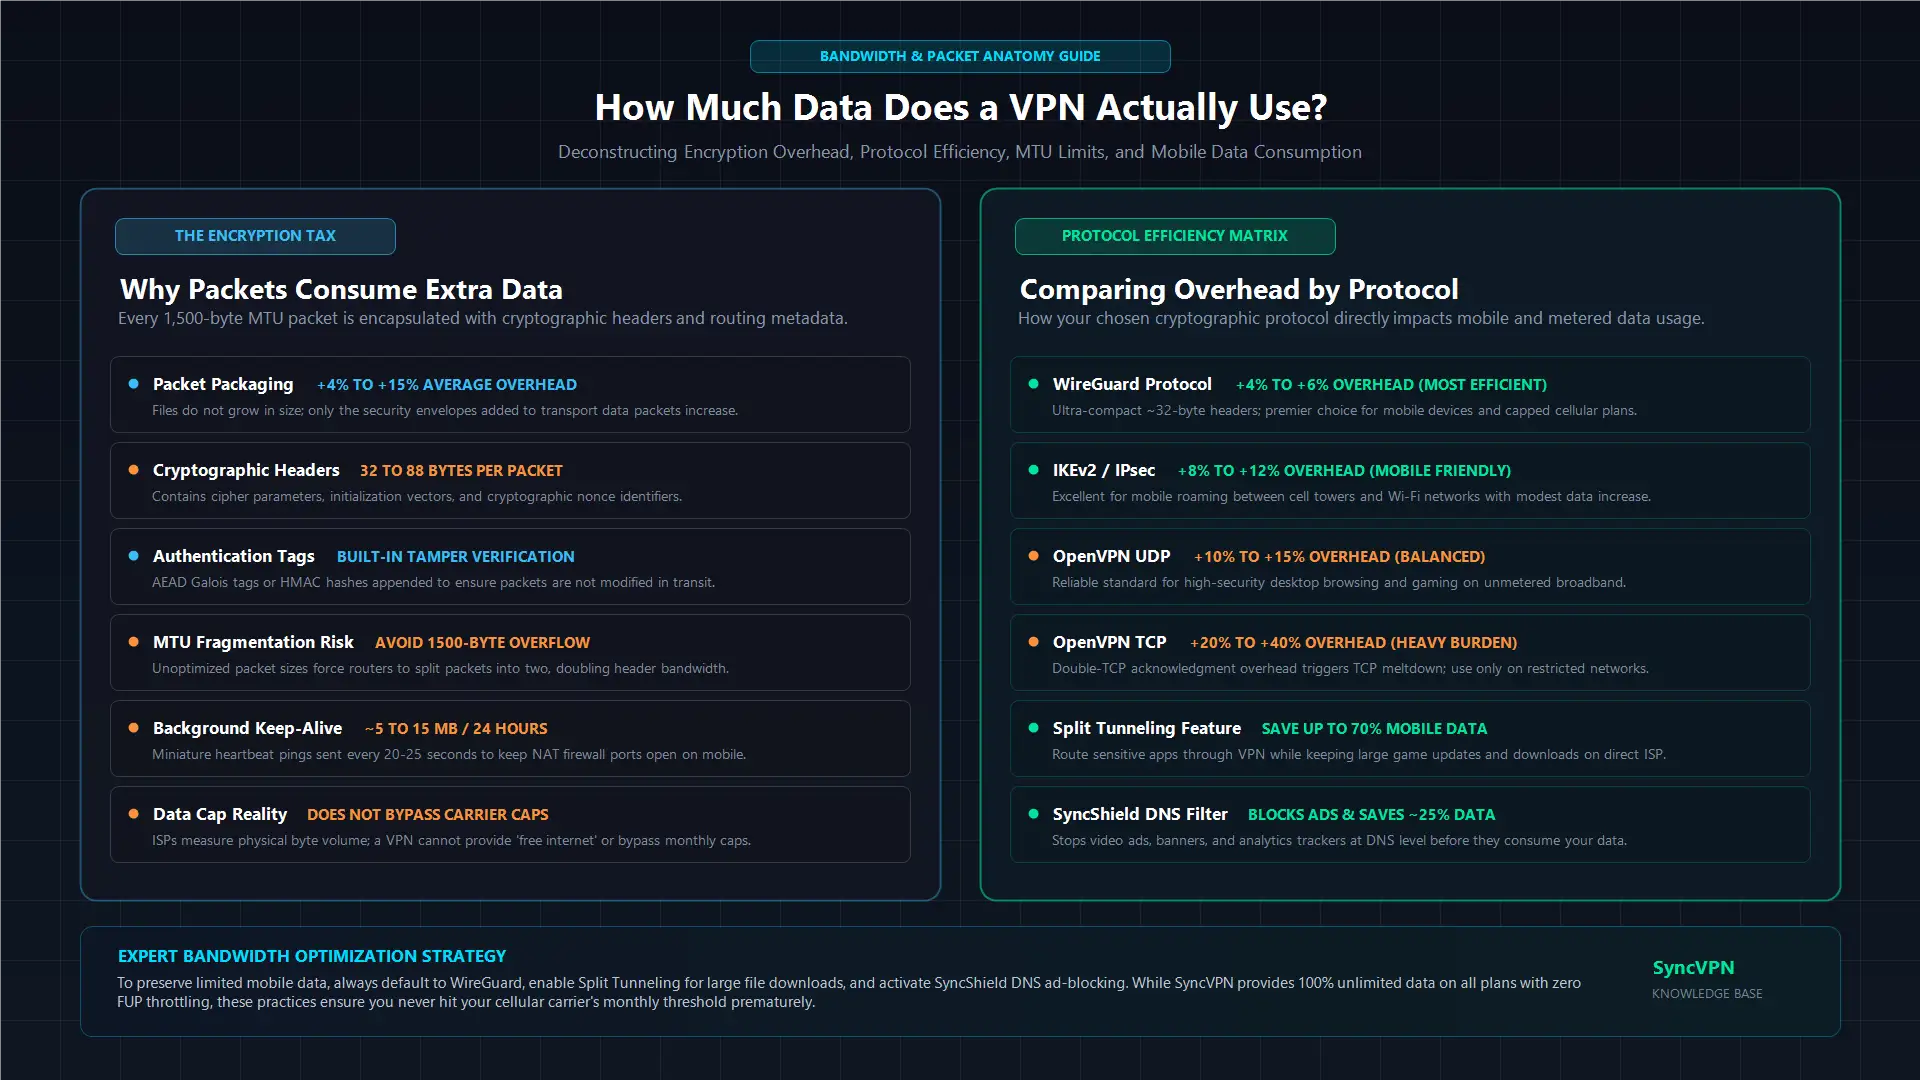
Hvis du vil spare data på en restriktiv mobildataplan, kan du bruge disse fem tekniske strategier for at holde båndbreddeforbruget på et minimum:
1. Lås din protokol til WireGuard
Undgå ældre protokoller som OpenVPN TCP på mobile enheder. Skift i appindstillinger til WireGuard for at reducere krypteringsomkostninger til et industrilavt niveau på 4% til 6% samtidig med hurtigere forbindelser og bedre batteritid.
2. Brug Split Tunneling til store downloads
SyncVPN tilbyder Split Tunneling på Windows og Android, så du kan sende følsom trafik (webbrowsing, mail, bank) via den krypterede tunnel, mens store downloads (spilopdateringer, systembackups) kan bruge din lokale forbindelse udenom VPN.
3. Overvåg realtidsdata
SyncVPN-klienten til Windows har indbygget telemetry, der viser aktiv protokol, serverbelastning, upload- og downloadhastigheder samt totalt forbrugt trafik direkte på dashboardet. Det hjælper dig med præcist at følge dit dataforbrug.
4. Aktiver indbygget reklame- og trackerblokering
Hver reklamescript, tracker og automatisk video banner på moderne hjemmesider bruger mobildata. SyncShield (SyncVPN's DNS-baserede sikkerhedsskjold) blokerer reklamedomæner på DNS-niveau før indlæsning og sparer op til 20%-30% data ved browsing.
5. Afbryd VPN på pålidelige og målte netværk
Hvis du er ved at løbe tør for mobildata og bruger et beskyttet hjemmenetværk, kan du sætte VPN-forbindelsen på pause og dermed eliminere krypteringsomkostninger indtil du igen går på offentligt netværk.
Opsummering og vigtige pointer
En VPN øger internetdataforbruget med 4% til 15% pga. krypteringshoveder og routingmetadata.
WireGuard er den mest båndbreddeeffektive protokol med kun 4% til 6% overhead mod 20%+ for OpenVPN TCP.
En VPN omgår ikke månedlige datatak fra ISP eller mobiltjenesteudbyder; de måler altid total bytevolumen, uanset kryptering.
Pakke-fragmentering fra forkert MTU-konfiguration kan fordoble header-overhead; førsteklasses klienter optimerer MTU automatisk.
Båndbredde kan spares ved at bruge WireGuard, split tunneling til store downloads og aktivere DNS-baseret annonceblokering som SyncShield.


