
AES-256-kryptering er en militærgrad krypteringsalgoritme, der omformer digitale data ved hjælp af en 256-bit nøgle, hvilket gør det matematisk umuligt at dekryptere gennem brute-force angreb med moderne computerkraft. Virtuelle private netværk (VPN'er) bygger på AES-256 for at beskytte internettrafik mod internetudbyderes overvågning, statslig aflytning og ondsindede packet sniffers, ved at omdanne følsomme kommunikationer til ubrydelig chiffertekst, inden de forlader din enhed.
Når du browser på offentligt Wi-Fi, foretager online banktransaktioner eller opretter forbindelse til fortrolig virksomheds-infrastruktur, passerer dine netværkspakker gennem dusinvis af mellemliggende switches og routere. Uden robust kryptografisk indkapsling forbliver hver URL, du besøger, og hver ukrypteret legitimationsoplysning du indsender, synlig for tredjeparter. At forstå hvordan AES-256 virker, hvorfor den er den ubestridte guldstandard inden for cybersikkerhed, samt hvordan moderne VPN-arkitekturer implementerer den uden at forringe internetydelsen, er afgørende for at vurdere dit digitale privatliv.
Matematikken bag ubrydelighed: Sådan fungerer AES-256
Advanced Encryption Standard (AES) blev etableret i 2001 af U.S. National Institute of Standards and Technology (NIST) for at erstatte den aldrende Data Encryption Standard (DES). Den underliggende Rijndael-chiffer blev udviklet af belgiske kryptografer Vincent Rijmen og Joan Daemen gennem en transparent fem-årig kryptografisk konkurrence.
AES er en symmetrisk nøgleblok-ciffer. "Symmetrisk" betyder, at den samme kryptografiske nøgle bruges til både at kryptere data til chiffertekst og dekryptere det tilbage til almindelig tekst. "Blokciffer" indikerer, at AES ikke krypterer data bit for bit, men grupperer ukrypterede data i faste blokke på 128 bit (16 byte).
De 14 transformationsrunder
For at forvandle læsbar almindelig tekst til uforståeligt støj udsætter AES-256 hver 128-bit blok for 14 sekventielle runder af matematisk permutation. Mens AES-128 bruger 10 runder og AES-192 12 runder, udfører AES-256 maksimalt 14 runder, hvilket giver en ekstraordinær sikkerhedsbuffer. Hver runde består af fire forskellige kryptografiske operationer:
SubBytes: En ikke-lineær substitutionsfase, hvor hver byte erstattes med en anden byte i henhold til en foruddefineret kryptografisk opslagstabel (S-box), hvilket forhindrer direkte matematisk korrelation.
ShiftRows: Et transpositionsskridt, hvor rækkerne i den 4x4 tilstandsmatrix cyklisk forskydes med bestemte offsetter, hvilket spreder data over kolonner.
MixColumns: En lineær transformation, der blander de fire bytes i hver kolonne ved hjælp af modulær matrixmultiplikation, hvilket sikrer høj spredning over blokken.
AddRoundKey: Tilstandblokken kombineres med en unik rundesubnøgle, afledt af hovednøglen på 256 bit ved hjælp af en bitvis XOR-operation.
Dette fler-rundsdesign skaber en lavineeffekt: Ændring af en enkelt bit i den oprindelige almindelige tekst ændrer mere end 50% af bits i den resulterende chiffertekst, hvilket fuldstændigt skjuler strukturelle mønstre.
Hvorfor brute-force angreb er fysisk umulige
En 256-bit nøgle muliggør 2^256 unikke nøglekombinationer, svarende til cirka 1,1579 x 10^77 muligheder. For at forstå omfanget af dette tal:
Metrik | Videnskabelig skala | Virkelighedskontekst |
|---|---|---|
Estimerede atomer i det observerbare univers | ~10^80 | Grundlæggende fysiske partikler i eksistens |
AES-256 nøglekombinationer | ~1,15 x 10^77 | Samlede kryptografiske kombinationer der skal gættes |
Top 500 supercomputere kombineret output | ~10^18 operationer/sek | Kumulativ global højtydende computerkraft |
Tid påkrævet for at brute-force AES-256 | Milliarder af år | Overstiger solsystemets forventede levetid |
Selv hvis alle computere på Jorden blev sat sammen til en samlet superklynge, som er i stand til at beregne milliarder af nøgler per sekund, ville det kræve mere energi at teste en betydelig del af AES-256 nøgleområdet, end hvad solen vil producere i sin samlede levetid.
Hvorfor VPN'er afhænger af AES-256 for tunnelsikkerhed
Et virtuelt privat netværk skaber en beskyttet kommunikationsvej på tværs af et usikkert offentligt netværk. AES-256 fungerer som det matematiske pengeskab omkring data, der rejser gennem denne vej.
1. Neutralisering af ISP-telemetri og pakkeinspektion
Internetudbydere sporer rutinemæssigt brugertrafikmønstre, logger besøgte domænenavne, ukrypterede datapakker og sessioners længde. Mange udbydere anvender Deep Packet Inspection (DPI) for at overvåge brugeraktiviteter, begrænse båndbreddekrævende forbindelser eller tjene penge på aggregerede browserprofiler.
Når din enhed router internettrafik gennem en udbyder som SyncVPN, krypterer AES-256 dit datapayload, før det når det lokale netværksinterface. Din ISP ser kun en krypteret datastream, der rejser mellem din router og en sikker VPN-servernode. De websider, du åbner, filer du overfører og forespørgsler du foretager forbliver ulæselige.
2. Eliminering af man-in-the-middle angreb på offentligt Wi-Fi
Offentlige Wi-Fi-netværk i lufthavne, hoteller og caféer mangler ofte grundlæggende klient-isolation, hvilket udsætter brugere for ondsindede hotspotter, ARP-spoofing og pakkeaflytning. Cyberkriminelle på samme lokale subnet kan opsnappe broadcast-pakker for at indsamle sessionscookies og autentifikationstokener. Indkapslingen af alle udgående pakker i en AES-256 tunnel gør opsnappede pakker meningsløse og neutraliserer aflytningsforsøg på upålidelige netværk.
3. Bevarelse af forward secrecy
Elite VPN-implementeringer kombinerer AES-256 symmetrisk kryptering med efemere nøgleudvekslingsmekanismer som Diffie-Hellman eller Elliptisk kurvekryptografi (ECDH). Denne arkitektur etablerer Perfect Forward Secrecy (PFS), som genererer en helt ny, midlertidig symmetrisk sessionsnøgle hvert par minutter eller hver gang du kobler fra. Selv i det teoretiske scenarie, hvor en sessionsnøgle opsnappes, forbliver tidligere og fremtidige browsersessioner krypterede og ulæselige.
AES-256-GCM vs. AES-256-CBC: Hvorfor chiffer-tilstand betyder noget
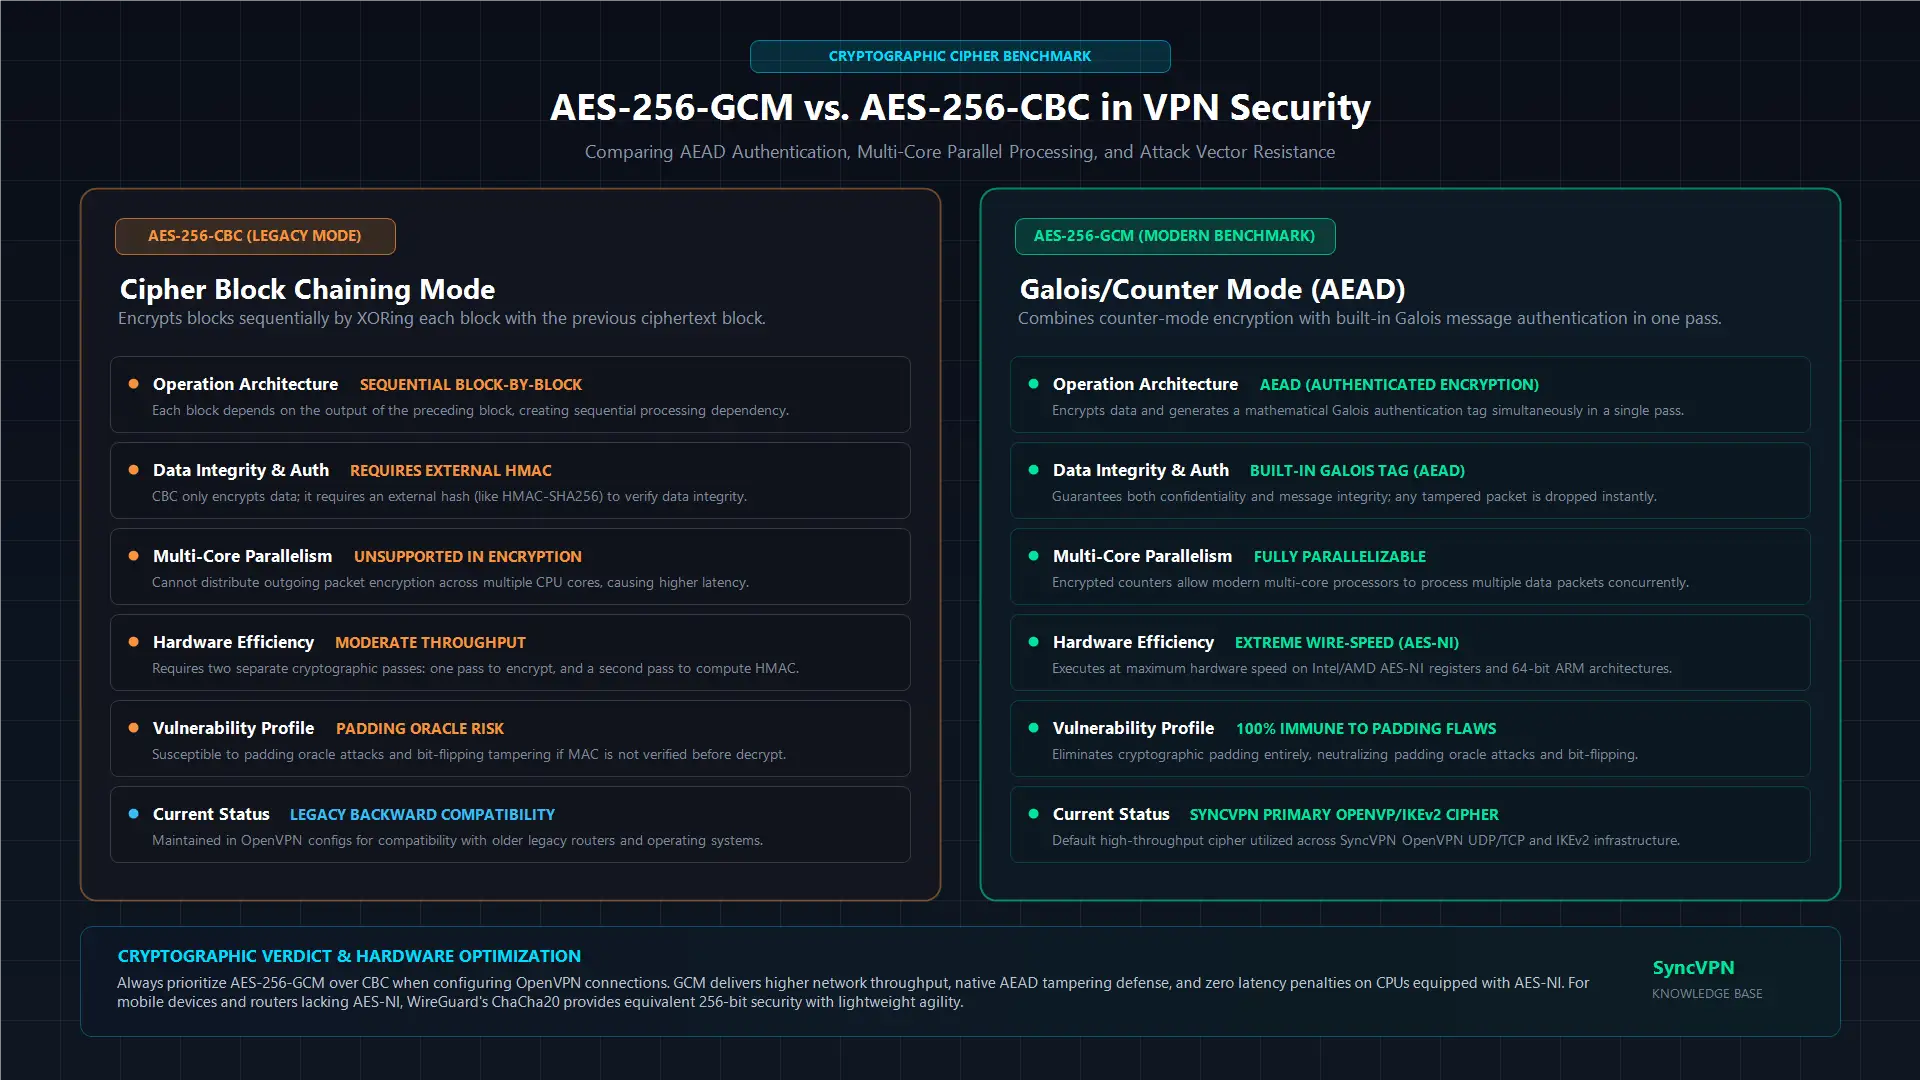
At sige at en VPN bruger "AES-256" er kun halvdelen af ligningen. Driftsmåden dikterer, hvordan chifferen håndterer flere datablokke og verificerer pakkens ægthed. De to mest fremtrædende tilstande i VPN-teknik er CBC og GCM.
Arktitektonisk funktion | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Operationstype | Kryptering alene (kræver separat HMAC) | Autentificeret kryptering (AEAD indbygget) |
Parallel behandling | Kun sekventiel (langsommere på multi-core CPU'er) | Fuldstændig paralleliserbar (maksimal gennemløb) |
Beregningshastighed | Moderat | Ekstremt hurtig |
Integritetsverificering | Behøver ekstern hash (f.eks. HMAC-SHA256) | Indbygget Galois autentifikationstag |
Sårbarhedsprofil | Sårbar over for padding oracle-angreb hvis fejlkoblet | Immun over for padding-baserede udnyttelser |
Anbefaling i industrien | Legacy-standard | Moderne branchesbenchmark |
I AES-CBC-tilstand bliver hver blok af almindelig tekst XOR'et med den foregående chifferblok før kryptering. CBC autentificerer ikke dataintegritet indbygget; den kræver en sekundær kryptografisk hash (såsom HMAC-SHA256) for at sikre, at pakken ikke er blevet ændret under transport.
Moderne protokoller foretrækker AES-256-GCM, fordi det leverer Authenticated Encryption with Associated Data (AEAD). GCM krypterer data ved hjælp af en tæller-mekanisme samtidig med at der genereres et autentifikationstag via Galois felt-multiplikation. Da GCM tillader, at flere datablocker kan behandles samtidigt på moderne CPU-kerner, opnås væsentligt højere gennemløb og lavere latency, samtidig med at padding oracle-sårbarheder elimineres.
Hæmmer AES-256 din internetforbindelse? Rollen af AES-NI
En almindelig misforståelse er, at den intensive 14-runds kryptering må sinke din bredbåndshastighed. Selvom kryptografisk overhead tilføjer mikroskopiske forsinkelser, har moderne hardware stort set elimineret denne straf gennem specialiserede instruktsæt.
Førende CPU-producenter integrerer dedikeret hardwareacceleration direkte i silikonen:
Intel og AMD processorer har AES-NI (AES New Instructions), som udfører komplekse AES-operationer på hårdvareregisterniveau i stedet for via softwareemulering.
Moderne ARM-arkitekturer (der driver Apple Silicon, Android smartphones og moderne routere) inkluderer ARM Cryptography Extensions, som leverer hardwareacceleration til kryptografiske belastninger.
Da moderne enheder behandler AES-256 med trådhastighed, stammer enhver opfattet nedgang i hastighed ved brug af VPN sjældent fra chiffrekalkulation. Hastighedsvariationer skyldes næsten udelukkende fysisk afstand til serveren, ISP-routingkøer eller lokal Wi-Fi-latenstid snarere end AES-kryptering.
AES-256 vs. ChaCha20: Det moderne protokollandskab
Mens AES-256 forbliver hjørnestenen i OpenVPN og IKEv2/IPsec protokoller, implementerer nyere protokoller som WireGuard ChaCha20-Poly1305. At forstå forskellen på disse chiffer forklarer, hvorfor moderne VPN-udbydere tilbyder begge.
ChaCha20 er et 256-bit strømchiffer designet af Daniel J. Bernstein. Det opererer på 512-bit tilstandsmatricer og kombineres med Poly1305 til kryptografisk autentifikation.
På desktop-CPU'er og top-smartphones: Processorer med AES-NI hardwareacceleration behandler AES-256 og ChaCha20 i næsten samme lynhurtige hastighed.
På budgethardware og low-power routere: Processorer uden hardware AES-NI oplever ofte ydelsesnedgang ved softwarebaseret AES-256. ChaCha20 er specifikt konstrueret til at levere ekstremt hurtig ydelse over generelle CPU-registre uden dedikerede kryptografiske instruktioner.
Begge cifre leverer kompromisløs 256-bit kryptografisk styrke. Avancerede udbydere opretholder en multi-protokol infrastruktur, der giver brugere mulighed for at benytte AES-256 via OpenVPN eller ChaCha20 via WireGuard afhængigt af specifikt hardware- og rutenetværkskrav.
Er AES-256 sikkert mod kvantecomputere?
Kvantecomputing introducerer algoritmer, der kan forstyrre traditionel asymmetrisk public-key kryptografi (såsom RSA og Diffie-Hellman) ved at løse problemer med diskrete logaritmer og primfaktorisation via Shor's algoritme.
Symmetriske cifre som AES-256 møder en anderledes kvantemekanisme kaldet Grover's algoritme. Grover's algoritme giver en kvadratisk hastighedsforøgelse for ustrukturerede databasesøgninger, hvilket effektivt halverer den matematiske sikkerhed af en symmetrisk nøgle:
En AES-128 nøgle underlagt Grover's algoritme reduceres til en effektiv styrke på 64 bit, hvilket teoretisk kan nås af fremtidige fejl-tollerante kvantecomputere.
En AES-256 nøgle underlagt Grover's algoritme reduceres til et effektivt post-kvantemæssigt sikkerhedsniveau på 128 bit.
Da et 128-bit nøgleområde stadig kræver 2^128 operationer at brute-force — en beregningsbarriere, der langt overstiger enhver fysisk maskine tænkelig under kvantetermodynamikkens love — klassificeres AES-256 officielt som kvante-resistent. Længe efter at ældre offentlige nøgleinfrastruktur er overgået til post-kvantestandarder, vil AES-256 forblive matematisk ubrydelig.
Opsummering og vigtigste pointer
AES-256 er et symmetrisk blokchiffer, der behandler data i 128-bit blokke gennem 14 matematiske runder med en 256-bit nøgle.
At brute-force en AES-256 nøgle ville tage milliarder af år ved brug af alle kombinerede supercomputere på Jorden, hvilket gør den til guldstandarden globalt for regerings- og finansiel sikkerhed.
AES-256-GCM er standarden for moderne VPN'er, hvilket leverer autentificeret kryptering med højere gennemløb og lavere CPU-overhead sammenlignet med ældre CBC-tilstande.
Moderne processorer bruger AES-NI og ARM-krypto-udvidelser til at behandle AES-256 ved hardware-trådhastighed, hvilket sikrer nul mærkbar påvirkning på bredbåndets ydeevne.
Mens WireGuard anvender ChaCha20 for lettere hardware-agilitet, forbliver AES-256 det dokumenterede, tidstestede fundament i entreprise OpenVPN og IKEv2-netværksinfrastruktur.


