Når du opretter forbindelse til en VPN, tager din internettrafik en anden rute. I stedet for at kommunikere direkte med hjemmesider via din sædvanlige netværksvej, rejser understøttet trafik først gennem en krypteret forbindelse til en VPN-server.
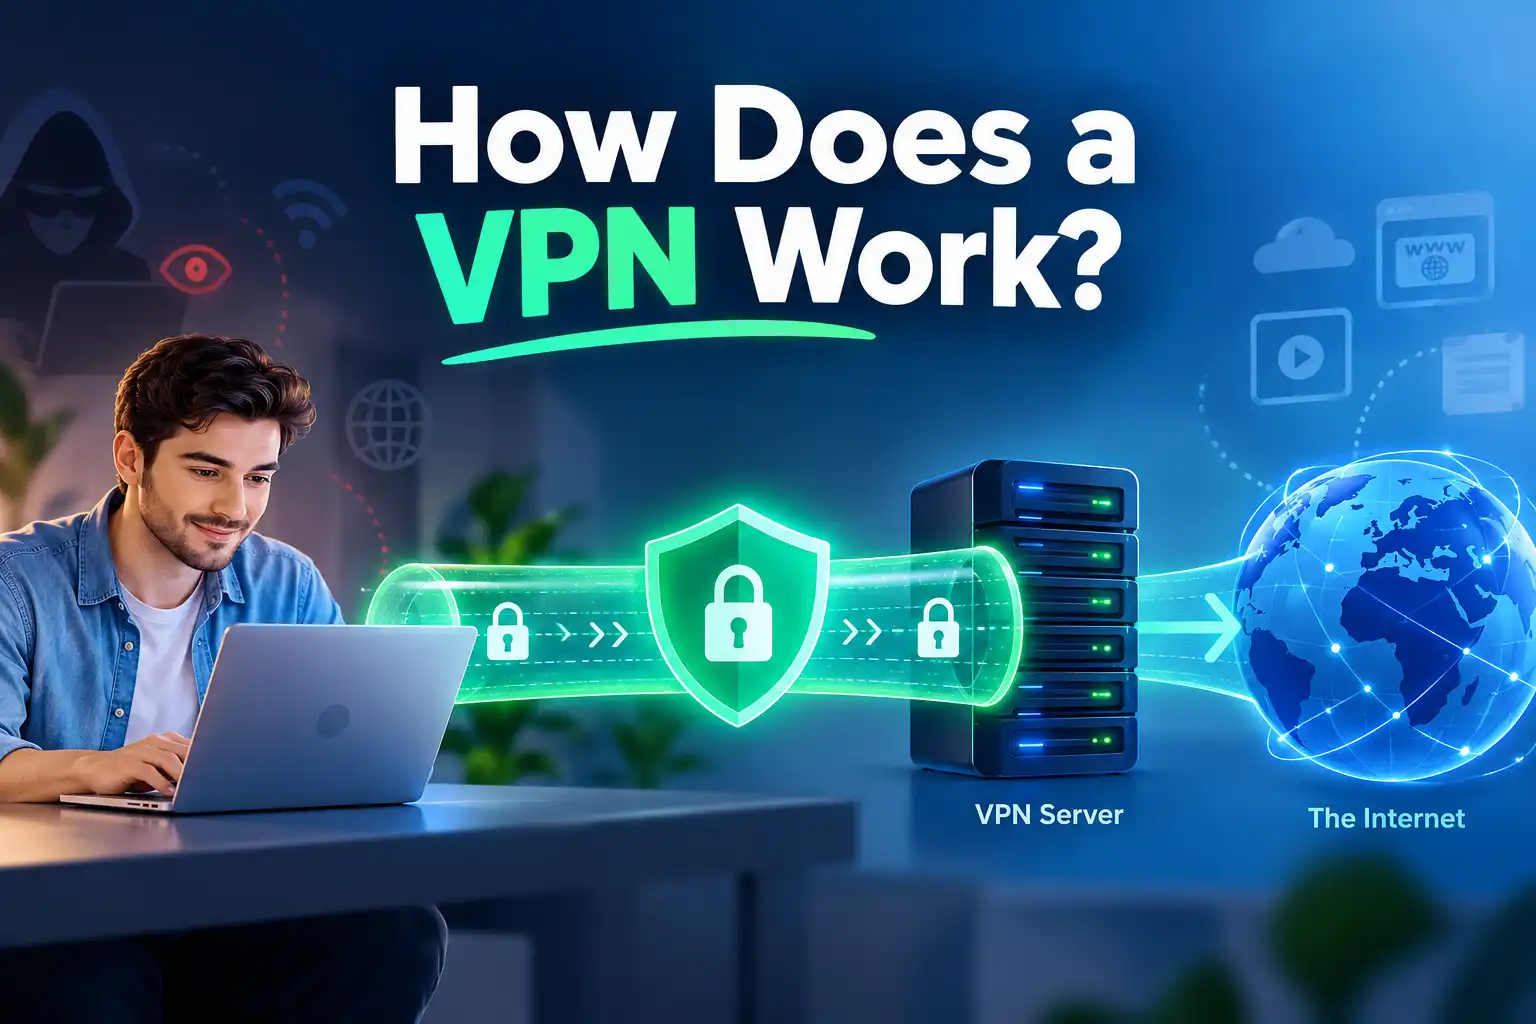
Enkelt sagt fungerer en VPN ved at oprette en sikker tunnel mellem din enhed og en VPN-server. Serveren videresender dine forespørgsler, så hjemmesider almindeligvis ser dens offentlige IP-adresse i stedet for din normale. Tunnelen reducerer også, hvad din internetudbyder (ISP) eller lokale Wi-Fi-operatør kan se om trafikken inde i tunnelen.
En VPN gør dig ikke usynlig eller erstatter hjemmesidesikkerhed. Her er, hvad der sker, når du trykker på Opret forbindelse.
Hvad er en VPN, og hvad gør den?
Et virtuelt privat netværk (VPN) er teknologi, der skaber en beskyttet forbindelse over et andet netværk, som for eksempel internettet. Forbruger-VPN-tjenester dirigerer typisk din trafik gennem en server, der drives af udbyderen.
Det essentielle er en VPN-applikation, en VPN-protokol og en VPN-server.
Ikke alle applikationer bruger nødvendigvis tunnelen.
Hvordan fungerer en VPN trin for trin?
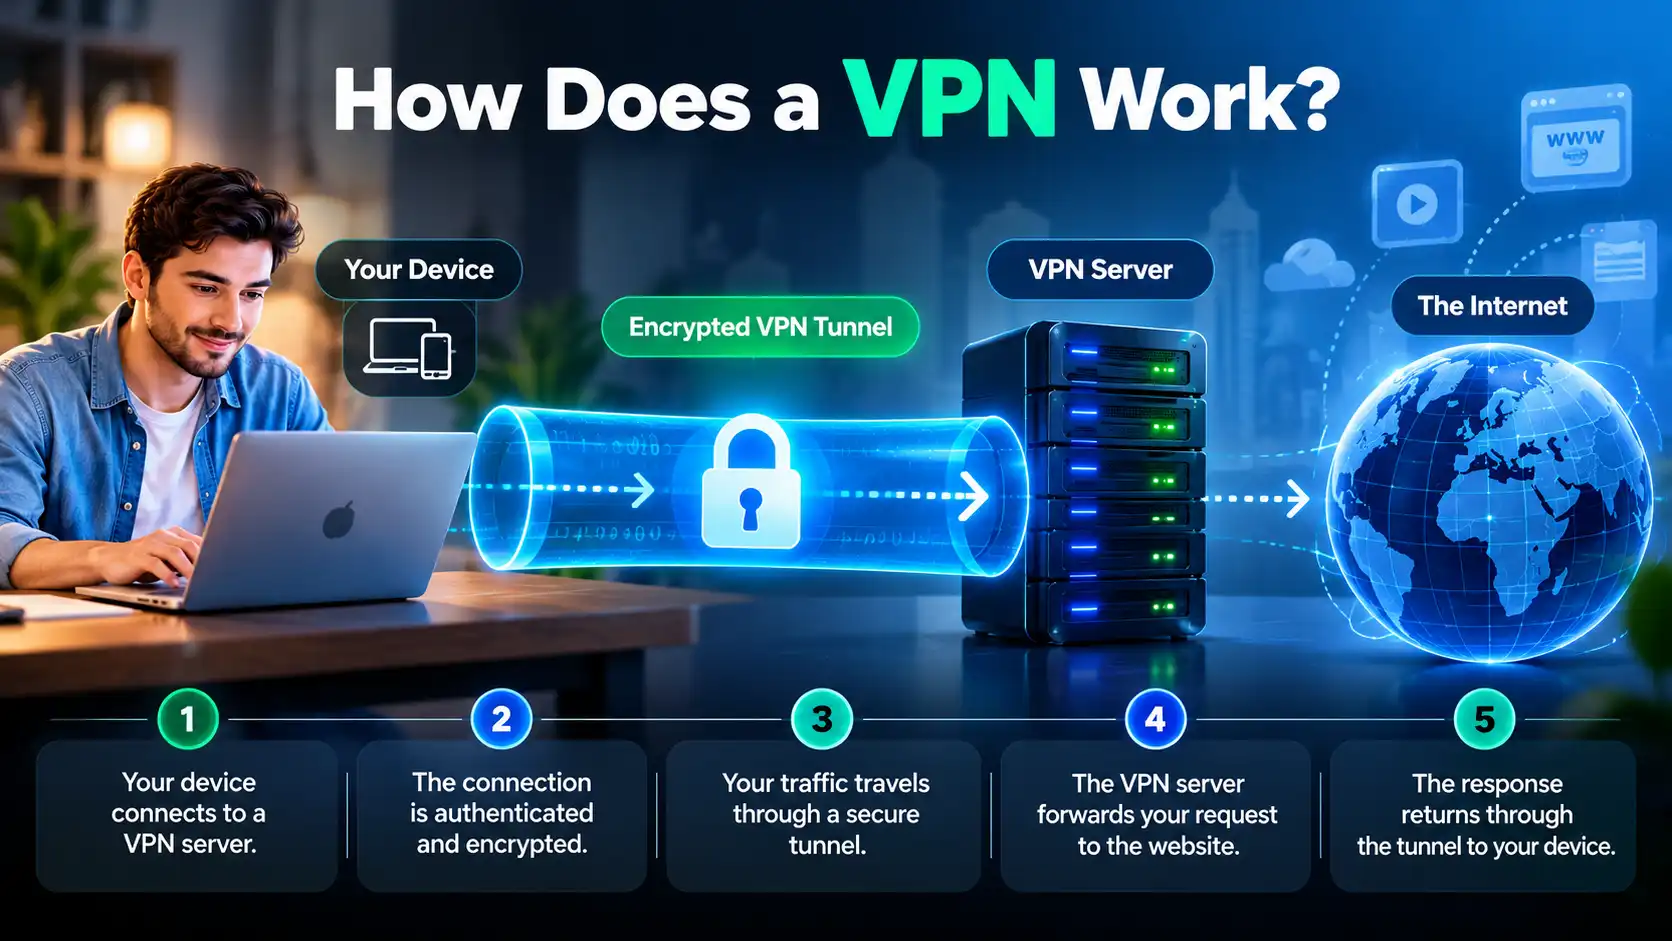
Lad os følge en forespørgsel fra din browser til en hjemmeside og tilbage.
Trin 1: Din enhed kontakter en VPN-server
Du åbner VPN-applikationen, vælger en tilgængelig server og starter forbindelsen. Din enhed når serveren via din eksisterende internetadgang, hvad enten den kommer fra hjemmets Wi-Fi, mobildata eller et offentligt hotspot.
Din ISP håndterer stadig forbindelsen, men kan ikke direkte inspicere korrekt tunneleret trafik.
Trin 2: Forbindelsen godkendes
VPN-klienten og serveren udfører den nødvendige godkendelse og håndtryk i protokollen. Denne proces hjælper med at etablere, at endepunkterne er autoriserede til at kommunikere, og skaber eller aftaler kryptografiske nøgler.
Processen varierer mellem protokoller som WireGuard og OpenVPN.
Trin 3: En krypteret tunnel etableres
Når den sikre forbindelse er klar, krypterer VPN-softwaren pakker, der er udvalgt til VPN-ruting, og pakker dem til transport til serveren.
Dette kaldes en VPN-tunnel. Det lokale netværk kan se forbindelsen til VPN-serveren, men kan ikke direkte læse tunneleret trafik.
Trin 4: VPN-serveren videresender din forespørgsel
Hvis du åbner en hjemmeside, sender din enhed den relevante trafik gennem tunnelen. VPN-serveren modtager den, fjerner VPN-laget og videresender forespørgslen mod dens destination.
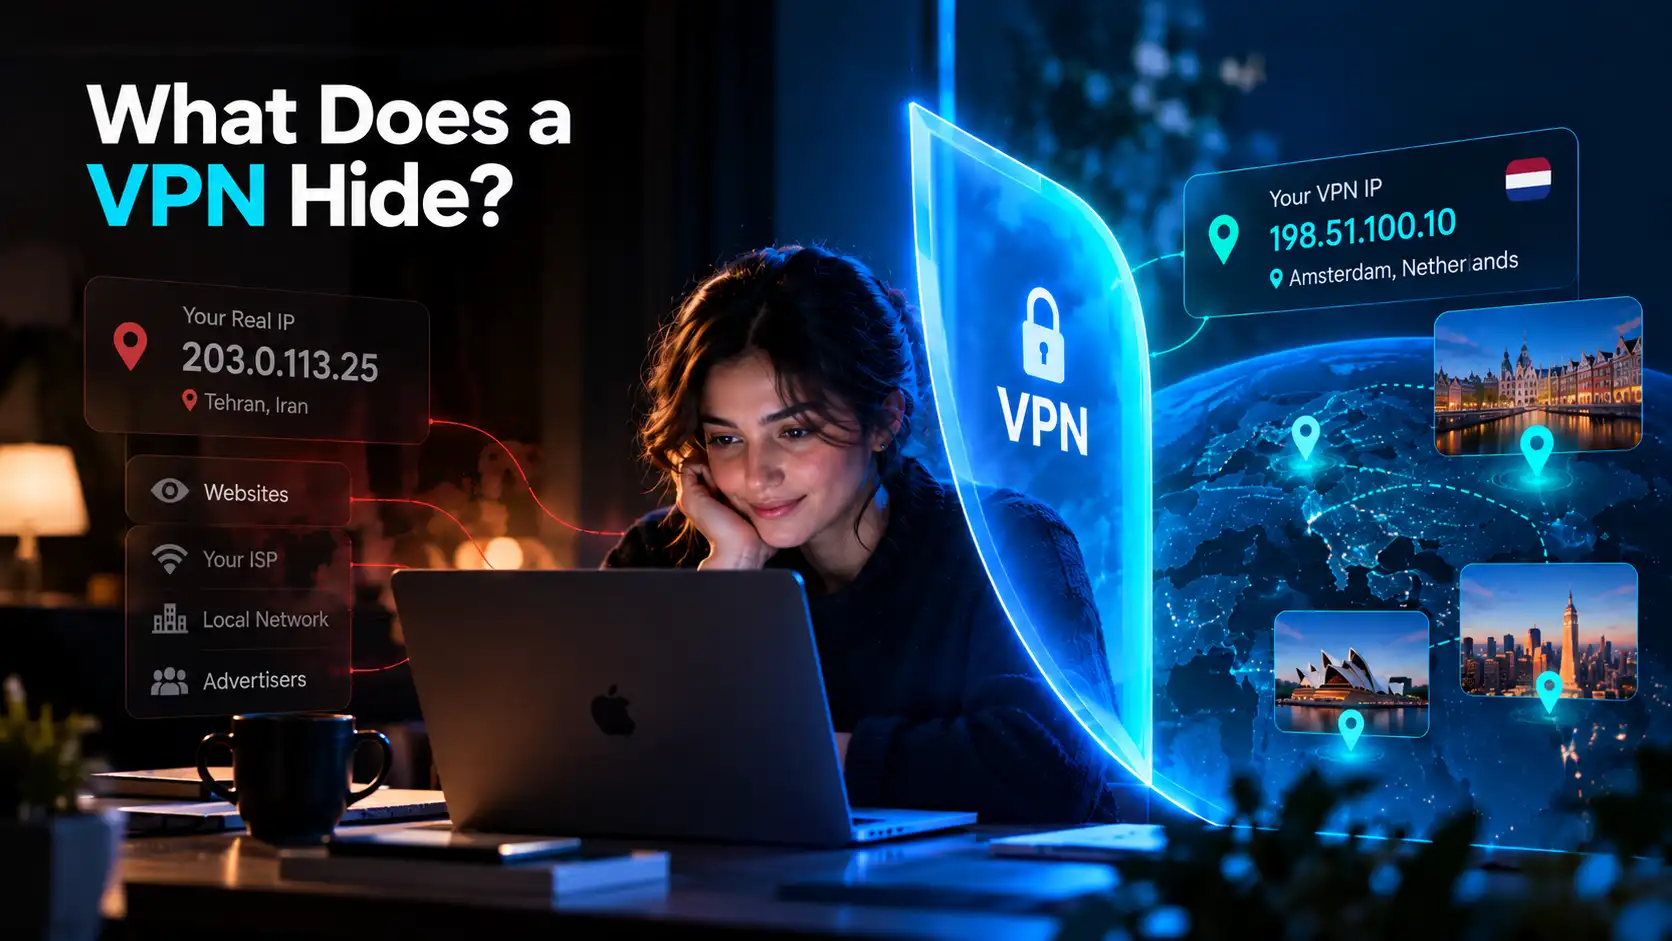
For denne tunnelerede forbindelse ser hjemmesiden normalt VPN-serverens offentlige IP-adresse. Dit hjems IP er generelt skjult for den hjemmeside.
Trin 5: Svaret returneres til din enhed
Hjemmesiden sender sit svar til VPN-serveren. Serveren videresender svaret gennem den beskyttede tunnel, og din enhed dekrypterer VPN-laget, så din browser kan vise siden.
Processen gentages for andre tunnelerede forespørgsler.
Hvordan fungerer VPN-kryptering?
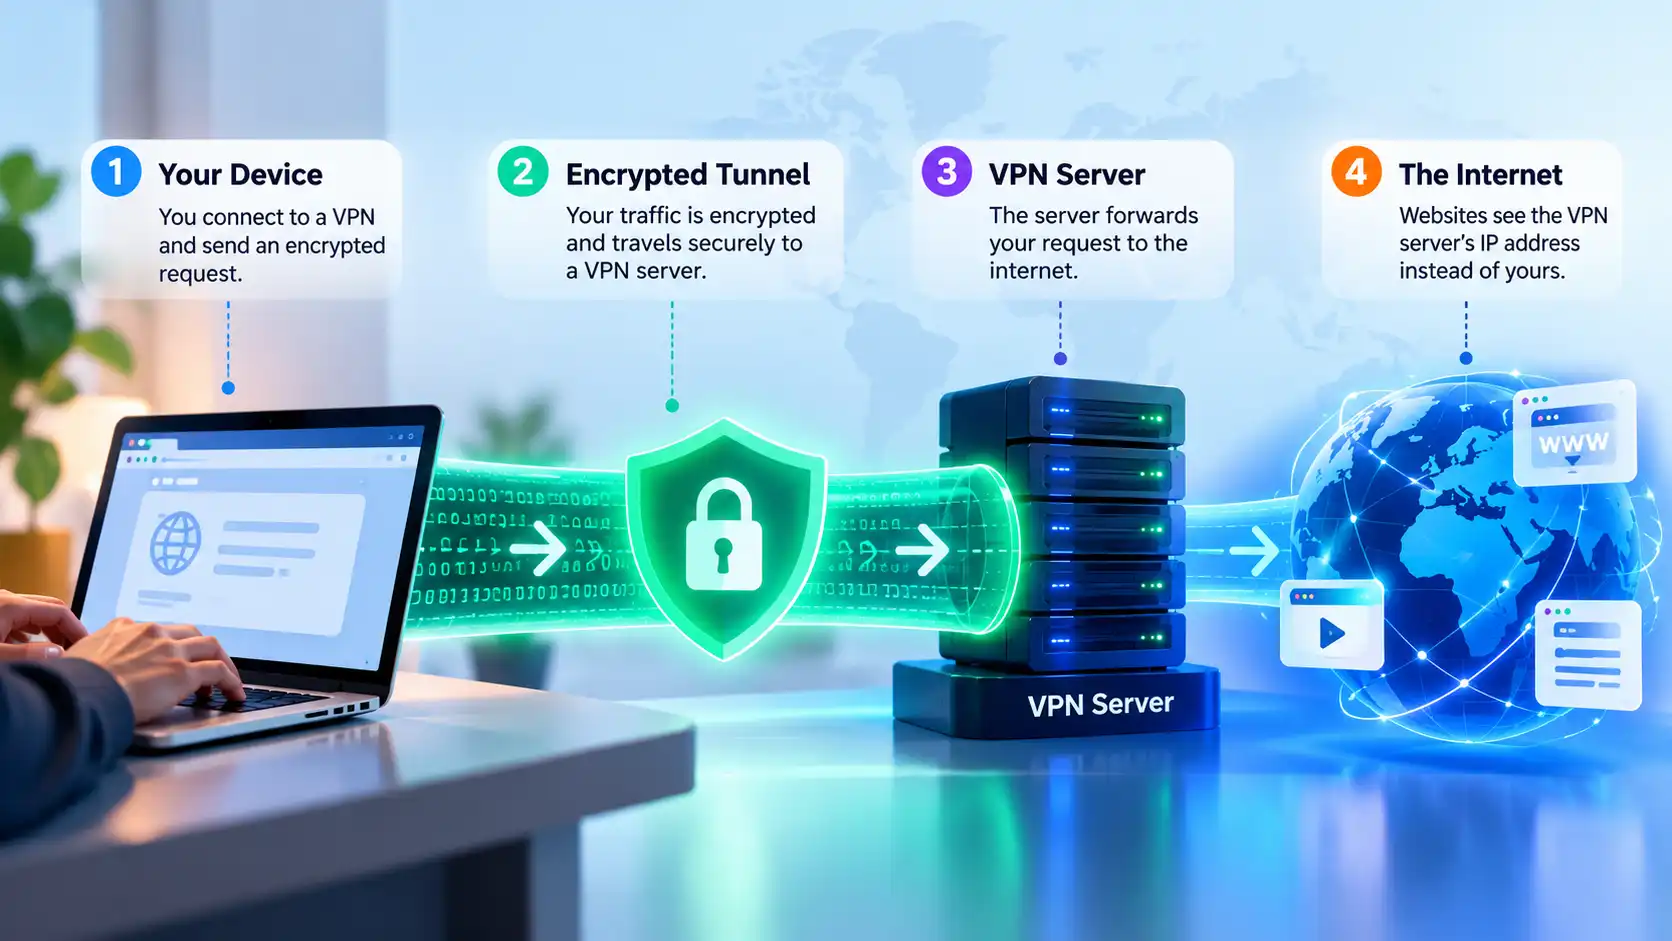
Kryptering omformer læselig information til data, som ikke kan fortolkes meningsfuldt uden den passende nøgle. VPN-protokoller bruger kryptografiske mekanismer til at beskytte trafikken mellem din enhed og VPN-serveren.
Dette betyder ikke, at VPN’en krypterer hvert trin på rejsen fra VPN-serveren til den endelige hjemmeside. Når trafikken forlader VPN-tunnelen, afhænger beskyttelsen af destinationsforbindelsen. Korrekt implementeret HTTPS beskytter fortsat hjemmesidens indhold på den resterende vej.
Kryptering kræver også behandlingsressourcer.
Hvad er en VPN-tunnel?
En VPN-tunnel er ikke et separat fysisk kabel. Det er en logisk forbindelse, der bærer udvalgte netværkspakker inde i en beskyttet transport mellem to endepunkter.
Tunnelen hjælper med at forhindre observatører mellem din enhed og VPN-serveren i direkte at læse dens indhold. Dog kan de stadig se metadata som VPN-serverens adresse, forbindelses-timing og overført datamængde.
Tunnelen beskytter én del af rejsen, ikke alle onlineinteraktioner.
Hvordan skjuler en VPN-server din IP-adresse?
Når du tilgår en hjemmeside direkte, ser hjemmesiden normalt din netværks offentlige IP-adresse. Når din forespørgsel går gennem en VPN-server, ser den typisk serverens offentlige IP i stedet.
Din oprindelige IP forbliver tildelt til din underliggende forbindelse. VPN’en ændrer den adresse, som er synlig for tunnelerede destinationer, ikke nødvendigvis den, som din ISP tildeler dig.
Hvad sker der med DNS-forespørgsler?
DNS oversætter domænenavne til IP-adresser, så din enhed kan finde hjemmesider. DNS-forespørgsler kan afsløre, hvilke domæner en enhed prøver at nå.
En VPN kan dirigere DNS-forespørgsler gennem tunnelen til en resolver valgt af VPN-tjenesten. Dog afhænger DNS-adfærd af app, browser, operativsystem og konfiguration. Nogle browsere bruger deres egne krypterede DNS-indstillinger, og fejlkonfigurerede forespørgsler kan omgå den tilsigtede tunnel.
En DNS-lækage afslører en utilsigtet DNS-rute, ikke nødvendigvis din offentlige IP til en hjemmeside.
VPN vs. HTTPS: Hvad er forskellen?
VPN-kryptering og HTTPS løser relaterede, men forskellige problemer.
Beskyttelse | VPN | HTTPS |
|---|---|---|
Beskyttet forbindelse | Enhed til VPN-server | Browser eller app til hjemmeside eller service |
Hovedformål | Beskyttelse af tunneleret trafik mod lokale observatører og ændring af udgangsvej | Beskyttelse af kommunikation med destinationsservice |
Hvad hjemmesiden ser | Normalt VPN-serverens offentlige IP | Den tilsluttede offentlige IP, uanset om det er VPN eller almindelig |
Beskytter mod phishing | Ikke automatisk | Ikke automatisk |
En korrekt sikret HTTPS-hjemmeside beskytter indholdet af din session, selv uden en VPN. Brug af begge kan give supplerende beskyttelse: HTTPS for hjemmesidens forbindelse og VPN for stien til dens server.
Hvem kan se din aktivitet med en VPN?
Svaret afhænger af, hvem der observerer, og om trafikken rent faktisk går ind i tunnelen.
Observatør | Hvad der kan forblive synligt |
|---|---|
ISP eller offentlig Wi-Fi-operatør | VPN-serveradresse, forbindelses-timing, datamængde |
Hjemmeside eller app | VPN-udgangs-IP, dine handlinger på servicen, konto- og cookie-identifikatorer |
VPN-udbyder | Information nødvendig for at drive forbindelsen og potentielt destinationsmetadata afhængigt af design og politikker |
En, der administrerer din enhed | Aktiviteter indsamlet via enhedsadministration eller installeret overvågningssoftware |
En VPN flytter en del af tilliden fra din ISP til VPN-udbyderen; den sletter ikke logins eller cookies.
Hvordan påvirker VPN-protokoller forbindelsen?
En VPN-protokol definerer, hvordan den sikre tunnel forhandles, og hvordan dens trafik transporteres.
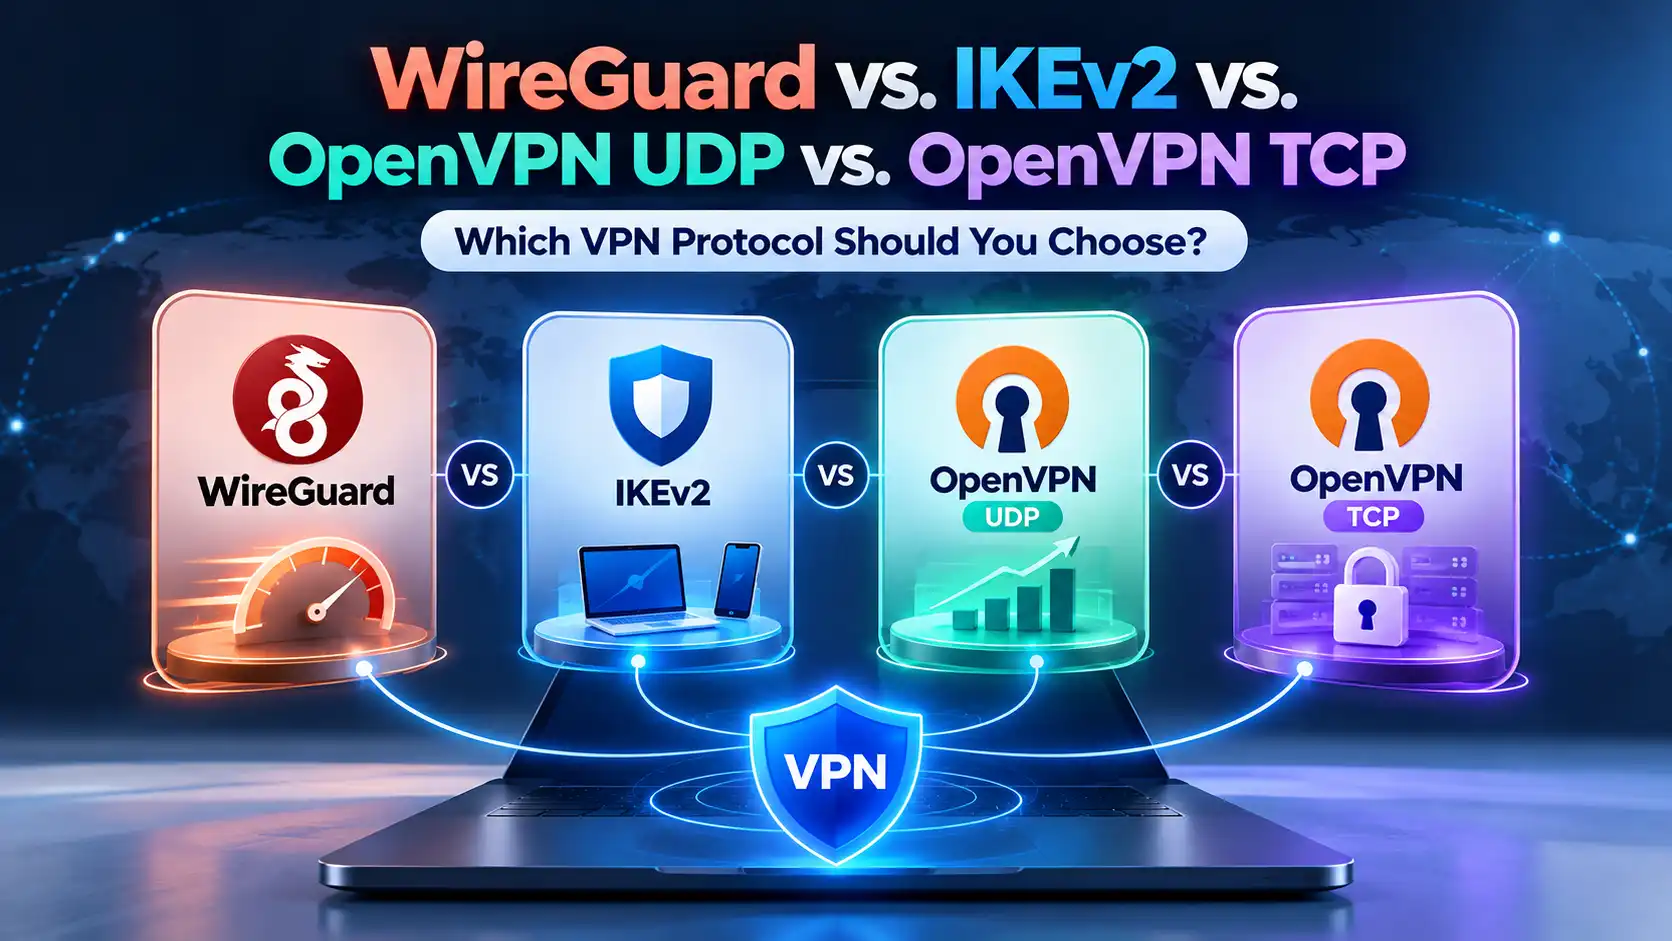
WireGuard er designet til effektivitet og bruger moderne kryptografiske komponenter. OpenVPN UDP er et modent alternativ, der ofte leverer god ydelse. OpenVPN TCP kan hjælpe på netværk, der begrænser UDP, selvom TCP-transport kan tilføje overhead.
Ydelsen varierer med serverafstand, overbelastning og enhedskapabiliteter. Se SyncVPN's protokol-sammenligning for flere detaljer.
Hvad sker der, når en VPN afbrydes?
Hvis tunnelen falder, kan din enhed begynde at sende trafik gennem sin almindelige netværksforbindelse igen. Dette kan afsløre din almindelige offentlige IP-adresse til tjenester kontaktet efter afbrydelsen.
En Kill Switch, når den er tilgængelig og korrekt aktiveret, er designet til at blokere den påvirkede trafik, mens den nødvendige VPN-forbindelse er utilgængelig. Adfærden afhænger af applikation, platform og konfiguration; den dækker muligvis ikke alle opstarts- eller nedlukningssituationer.
Auto-genopkobling prøver at genskabe VPN’en, men garanterer ikke selv trafikblokering.
Beskyttter en VPN al din internettrafik?
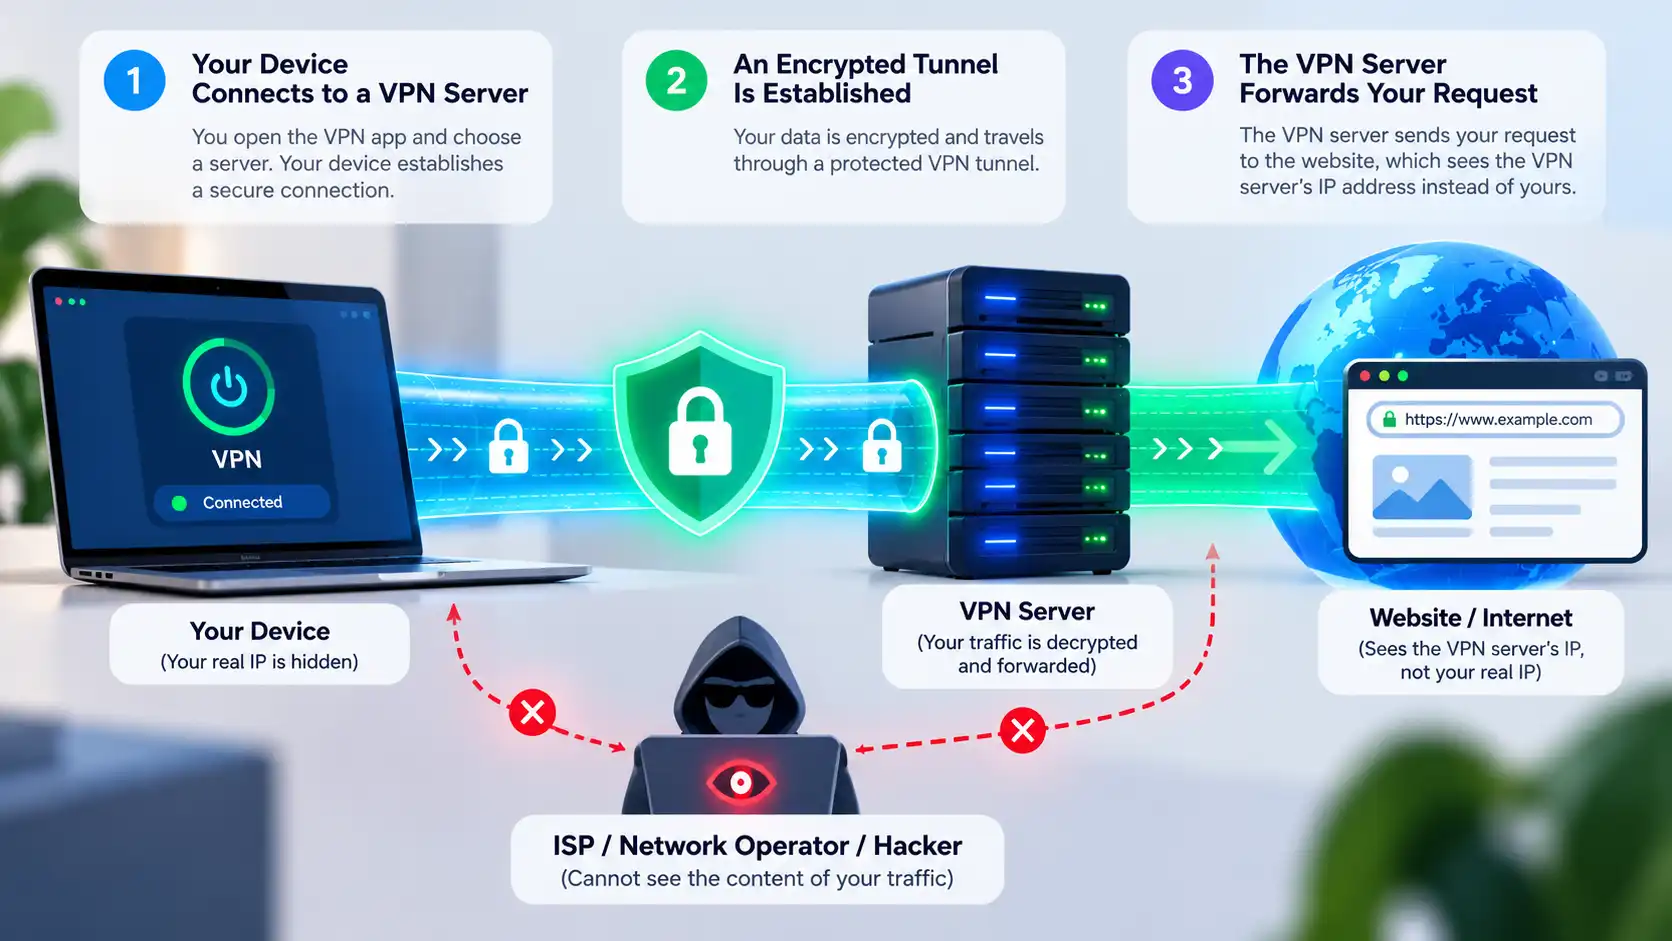
Ikke nødvendigvis. Split Tunneling kan bevidst dirigere udvalgte applikationer eller destinationer uden om VPN’en. Noget trafik kan også følge forskellige veje på grund af platformadfærd eller konfigurationsproblemer.
En VPN forhindrer ikke phishing, malware, kontosporing eller tilladelsesbaseret lokalitetsadgang. Fortsæt med at bruge stærk autentificering og opdateringer.
Hvordan tjekker jeg, om min VPN fungerer?
Tjek din offentlige IP-adresse før tilslutning.
Opret forbindelse til en VPN-server og vent på, at appen bekræfter forbindelsen.
Tjek den offentlige IP igen. For trafik, der bruger tunnelen, bør den normalt vise VPN-udgangsadressen i stedet for din oprindelige.
Om nødvendigt kan du gennemgå DNS- og WebRTC-test og tjekke, om Split Tunneling udelukker den applikation, du tester.
Én browser-IP-tjek kan ikke bevise fuldstændig beskyttelse eller anonymitet.
Hvordan fungerer SyncVPN?
Med SyncVPN vælger du en tilgængelig server og opretter forbindelse ved hjælp af applikationens understøttede protokolindstillinger. Det interface, der beskrives i SyncVPN’s eksisterende guider, inkluderer Smart, WireGuard, OpenVPN UDP og OpenVPN TCP muligheder; tilgængelighed kan variere efter platform og version.
Efter tilslutning kan du sammenligne din synlige offentlige IP-adresse for at bekræfte ruten, som din browser bruger. Hvis du bruger Kill Switch eller Split Tunneling, bør du gennemgå, hvordan disse indstillinger påvirker afbrydelser og ekskluderet trafik.
For enhedsspecifikke trin kan du bruge SyncVPN Support Center.
Ofte stillede spørgsmål
Krypterer en VPN alting?
En VPN krypterer trafik, der bruger tunnelen mellem din enhed og dens server. Den garanterer ikke, at alle apps er inkluderet, eller erstatter kryptering brugt af hjemmesider.
Kan min ISP se, at jeg bruger en VPN?
Generelt ja. Din ISP kan normalt se en forbindelse til VPN-serveren, sammen med timing og datamængde, men ikke destinationerne inde i en korrekt fungerende tunnel.
Skjuler en VPN min browserhistorik?
Den kan reducere din ISPs synlighed af tunnelerede destinationer. Den sletter ikke browserhistorik gemt på din enhed eller søgninger knyttet til en konto.
Gør en VPN mig anonym?
Nej. Hjemmesider kan stadig genkende logins, cookies, browserfingeraftryk og oplysninger, du giver.
Gør en VPN internettet langsommere?
Det kan den. Kryptering, serverafstand og routing kan tilføje overhead. Effekten varierer efter netværk og protokol og kan nogle gange være lille.
Kan jeg bruge en VPN på offentligt Wi-Fi?
Ja. En VPN kan reducere, hvad det lokale netværk ser om din tunnelerede trafik. Fortsæt med at bruge HTTPS og undgå mistænkelige login-sider eller downloads.
Afsluttende tanker
En VPN fungerer ved at skabe en krypteret rute fra din enhed til en VPN-server, som videresender forespørgsler og normalt erstatter sin offentlige IP-adresse for din ved destinationen.
At vide hvor tunnelen starter og slutter og hvilken information der forbliver synlig, hjælper dig med at bruge SyncVPN med realistiske privatlivsforventninger.