När du ansluter till en VPN går din internettrafik vanligtvis genom en krypterad tunnel till en VPN-server. Detta hjälper till att skydda din anslutning och gör att webbplatser ser VPN-serverns offentliga IP-adress istället för din vanliga offentliga IP-adress.
Men vad händer om du vill att vissa applikationer ska använda din VPN medan andra ansluter direkt till internet?
Det är här VPN Split Tunneling kommer in i bilden.
Split Tunneling är en VPN-funktion som låter dig kontrollera vilka applikationer eller anslutningar som använder VPN-tunneln och vilka som använder din vanliga internetanslutning.
Istället för att styra all trafik genom VPN kan du anpassa hur olika delar av din internettrafik hanteras.
Med SyncVPN är Split Tunneling-funktionen utformad för att låta användare hantera vilka applikationer och IP-adresser som skyddas av VPN:n.
I den här guiden förklarar vi hur Split Tunneling fungerar, när det kan vara användbart, vad du bör tänka på innan du aktiverar det och hur du kan hantera din anslutning mer effektivt.
Vad är VPN Split Tunneling?
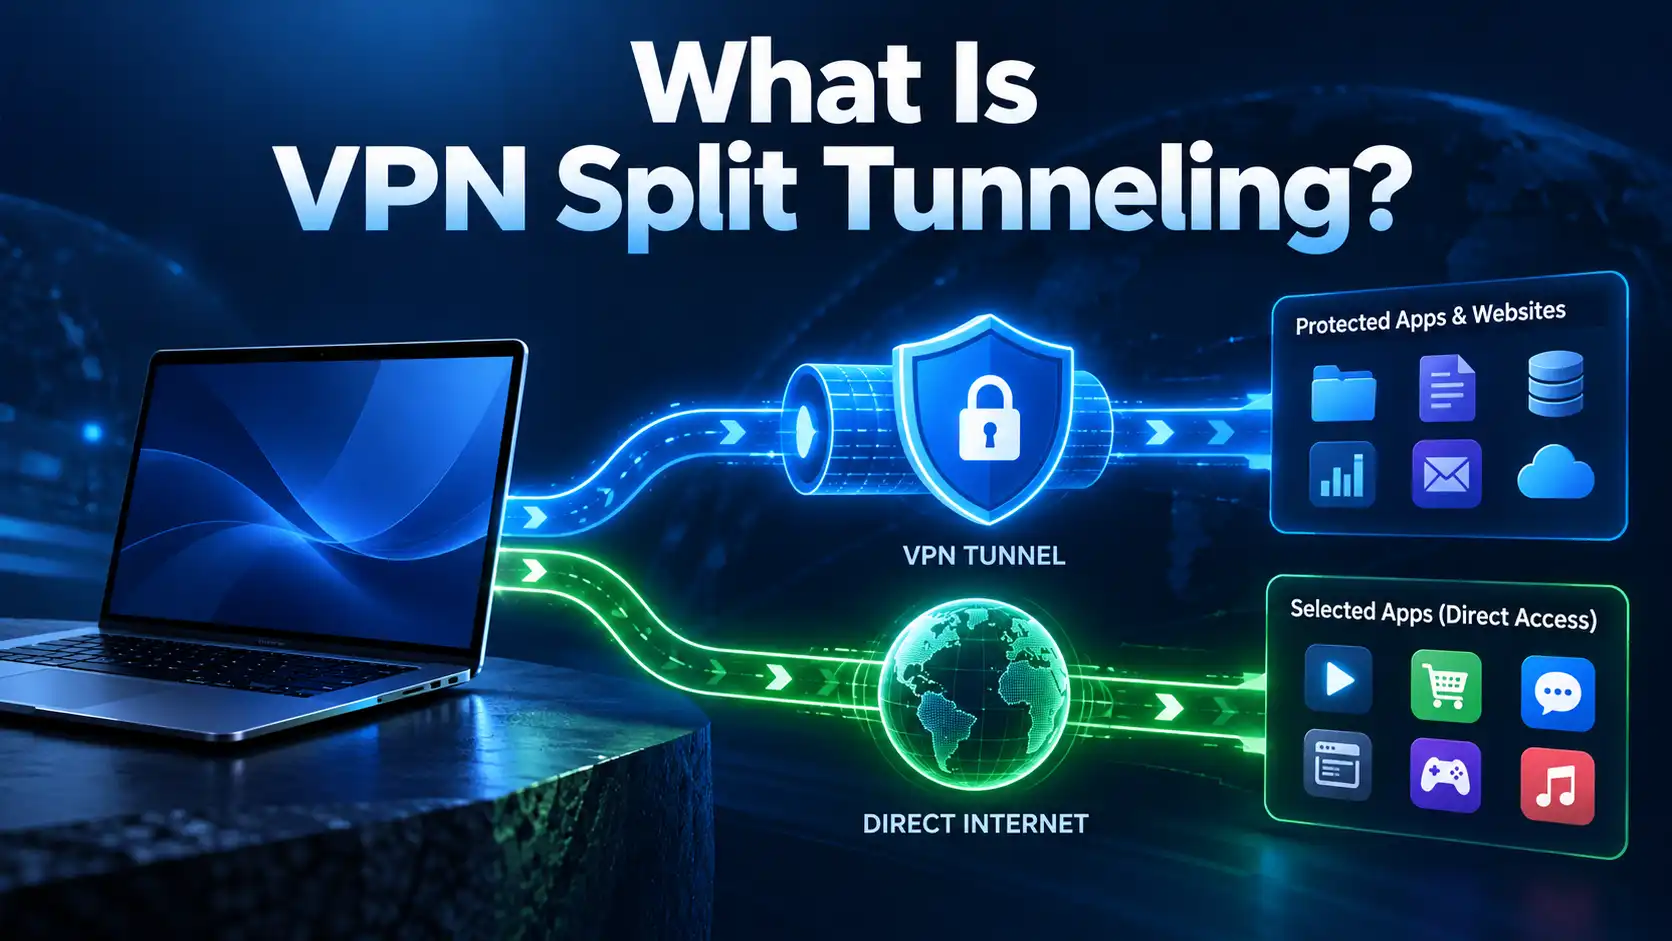
VPN Split Tunneling är en funktion som delar upp din internettrafik i två separata rutter:
VPN-skyddad trafik: Anslutningar som går genom den krypterade VPN-tunneln.
Direkt internettrafik: Anslutningar som kringgår VPN och använder ditt vanliga nätverk.
Det ger dig större flexibilitet över hur din enhet kommunicerar med webbplatser, applikationer och online-tjänster.
Till exempel kanske du vill att din webbläsare ska använda VPN medan en lokal applikation ansluter direkt till internet.
Med en traditionell VPN-anslutning utan split tunneling skulle båda applikationerna normalt använda VPN:n.
Med Split Tunneling kan du konfigurera olika routningsregler för olika aktiviteter.
Resultatet blir en mer anpassningsbar anslutning som kan balansera integritet, kompatibilitet och vardaglig användbarhet.
Hur fungerar Split Tunneling?
När en VPN är ansluten utan Split Tunneling dirigeras den stödda internettrafiken generellt genom VPN-servern.
Split Tunneling ändrar detta beteende genom att tillämpa regler som bestämmer vilken trafik som går in i VPN-tunneln.
Dessa regler kan baseras på applikationer, destinations-IP-adresser eller andra stödjande anslutningskriterier.
Här är ett förenklat exempel:
Utan Split Tunneling:
Du ansluter din enhet till en VPN-server.
Din webbläsare skickar trafik genom VPN:n.
Dina andra applikationer använder också VPN-anslutningen.
Webbplatser och tjänster ser i allmänhet VPN-serverns offentliga IP-adress.
Med Split Tunneling:
Du ansluter till VPN:n.
Du konfigurerar vilka applikationer eller IP-adresser som ska använda VPN:n.
Vald trafik följer VPN-rutten.
Traffic som konfigurerats att kringgå VPN använder din vanliga internetanslutning.
Båda anslutningstyper kan fungera samtidigt medan VPN:n är ansluten.
Den viktiga skillnaden är att du bestämmer hur trafiken ska routas istället för att tillämpa en enda anslutningsrutt för allt.
Typer av VPN Split Tunneling
Split Tunneling kan implementeras på olika sätt beroende på VPN-applikationen och operativsystemet.
Två viktiga skillnader är hur trafiken väljs och om reglerna inkluderar eller exkluderar trafik från VPN:n.
Applikationsbaserad Split Tunneling
Applikationsbaserad Split Tunneling tillåter att routningsbeslut görs för specifika applikationer.
Till exempel kan du konfigurera:
En webbläsare att ansluta genom VPN:n.
En lokal applikation att kringgå VPN:n.
En arbetsapplikation att förbli skyddad av VPN:n.
En annan applikation att använda din normala nätverksanslutning.
Detta är användbart när du vill att olika applikationer ska följa olika routningsregler.
IP-adressbaserad Split Tunneling
IP-adressbaserad Split Tunneling tillåter routningsbeslut baserade på destinations-IP-adresser.
Till exempel kan du vilja att anslutningar till en viss nätverksadress ska kringgå VPN:n medan annan trafik fortsätter genom VPN-servern.
Detta kan vara användbart för att nå specifika tjänster eller nätverksresurser som kräver direktanslutning.
Dock kräver IP-adressbaserad routing noggrannhet.
Vissa online-tjänster använder flera IP-adresser, och dessa kan ändras över tid. Att lägga till en IP-adress styr inte nödvändigtvis alla anslutningar som är associerade med en webbplats eller tjänst.
Exkluderingsläge vs. Inkluderingsläge
Vissa VPN-applikationer erbjuder två sätt att välja trafik.
Exkluderingsläge
Majoriteten av trafiken använder VPN:n, utom de applikationer eller IP-adresser du uttryckligen exkluderar.
Inkluderingsläge
Endast de applikationer eller IP-adresser du uttryckligen inkluderar använder VPN:n. Annan trafik använder den vanliga anslutningen.
Funktion | Exkluderingsläge | Inkluderingsläge |
|---|---|---|
Standardrutt | Genom VPN:n | Utanför VPN:n |
Vald trafik | Omgår VPN:n | Använder VPN:n |
Typiskt syfte | Gör undantag för vissa appar | Skydda endast valda appar |
Huvudsaklig övervägning | Exkluderad trafik är oskyddad av VPN:n | Ovalda trafik är oskyddad av VPN:n |
De tillgängliga lägena beror på VPN-applikationen, operativsystemet och versionen av mjukvaran.
Varför skulle du använda Split Tunneling?
Split Tunneling är användbart när du behöver att olika applikationer eller anslutningar beter sig olika.
Här är några vanliga situationer där det kan hjälpa.
1. Åtkomst till lokala tjänster medan du använder VPN
Vissa lokala tjänster kanske inte fungerar som förväntat när trafiken dirigeras genom en fjärrstyrd VPN-server.
Dessa kan inkludera vissa nätverksbaserade applikationer, affärsverktyg eller tjänster som förväntar sig anslutning från ditt vanliga nätverk.
Split Tunneling kan låta dig hålla VPN:n aktiv för andra aktiviteter medan du dirigerar nödvändiga anslutningar direkt.
2. Använda applikationer som har kompatibilitetsproblem med VPN
Vissa applikationer kan avvisa VPN-anslutningar eller bete sig annorlunda när de upptäcker VPN-serverns IP-adress.
Om en viss applikation behöver din vanliga nätverksanslutning kan Split Tunneling ge ett sätt att kringgå VPN:n för just den applikationen.
Detta undviker att du måste koppla från VPN:n helt.
3. Hantera arbets- och privatapplikationer
Du kanske vill att vissa applikationer använder VPN medan andra stannar på din standardanslutning.
Till exempel kan du använda en VPN-skyddad webbläsare för vissa aktiviteter medan en applikation som kräver lokal nätverksåtkomst ansluter direkt.
Det ger dig större kontroll över hur olika aktiviteter använder ditt nätverk.
4. Förbättra kompatibilitet med onlinespel
Onlinespel kan vara känsliga för latens, routing och anslutningsstabilitet.
I vissa situationer kan en direktanslutning prestera bättre än en VPN-anslutning.
Split Tunneling låter dig konfigurera ett lämpligt spel att kringgå VPN medan andra applikationer fortsätter använda den.
Dock garanterar inte en direkt väg lägre latens. Faktisk prestanda beror på din ISP, spelserver, nätverksförhållanden och routing.
5. Hantera anslutningar till specifika IP-adresser
Vissa nätverkstjänster kräver åtkomst till en specifik IP-adress eller nätverksintervall.
När IP-baserad Split Tunneling stöds kan du eventuellt definiera routningsregler för dessa destinationer.
Det kan vara användbart för specialiserade applikationer, nätverksresurser eller tjänster som kräver en särskild anslutningsväg.
Fördelar med VPN Split Tunneling
Split Tunneling erbjuder flera praktiska fördelar.
Mer kontroll över din internettrafik
Huvudfördelen är flexibilitet.
Istället för att skicka all stödjad trafik genom en väg kan du bestämma vilka anslutningar som behöver VPN-skydd och vilka som kan använda det vanliga nätverket.
Bättre kompatibilitet med vissa applikationer
Applikationer som upplever problem när de är anslutna till VPN kan fungera mer tillförlitligt när de använder direkt internetanslutning.
Detta kan minska behovet av att slå på och av VPN:n under dagen.
Mera flexibel nätverksåtkomst
Split Tunneling kan hjälpa till att hantera anslutningar till lokala eller specialiserade nätverksresurser utan att du behöver koppla från VPN:n för allt annat.
Potentiella prestandaförbättringar
Genom att styra utvald trafik utanför VPN:tunneln kan mängden data som passerar genom VPN:n minska.
I vissa situationer kan detta förbättra prestandan för exkluderade applikationer.
Dock ökar inte Split Tunneling automatiskt internetets hastighet. Effekten beror på ditt nätverk, applikation och VPN-anslutningen.
En mer personlig VPN-upplevelse
Olika applikationer har olika anslutningskrav.
Split Tunneling låter dig konfigurera din VPN runt dessa krav istället för att förlita dig på en enda routningsregel för alla applikationer.
Full Tunnel vs. Split Tunnel VPN: Vad är skillnaden?
En full-tunnel VPN dirigerar generellt stödjad internettrafik genom VPN-anslutningen.
En split-tunnel VPN applicerar selektiva routningsregler.
Funktion | Full Tunnel VPN | Split Tunnel VPN |
|---|---|---|
Ruttning av trafik | Stödjad trafik använder VPN:n | Traffik följer valda routningsregler |
VPN-täckning | Bred täckning | Täckning beror på konfiguration |
Applikationsflexibilitet | Begränsad | Mer anpassningsbar |
Kompatibilitet med lokala tjänster | Kan kräva extra konfiguration | Kan förbättra kompatibiliteten |
Traffik utanför VPN:n | Generellt minimerad | Medvetet tillåten för vald trafik |
Bäst för | Användare som vill ha konsekvent VPN-routing | Användare som behöver selektiva anslutningar |
Ingen av metoderna är automatiskt det bästa valet för alla.
Full tunneling är enklare när du vill att all stödjad trafik ska stanna inom VPN:n.
Split Tunneling är mer användbart när specifika applikationer eller destinationer behöver olika rutter.
Hur använder man Split Tunneling med SyncVPN
SyncVPN innehåller en sektion för Split Tunneling som är designad för att hjälpa dig anpassa vilka applikationer och IP-adresser som skyddas av din VPN-anslutning.
De exakta konfigurationskontrollerna kan variera beroende på ditt operativsystem och applikationsversion.
Steg 1: Öppna SyncVPN
Starta SyncVPN-applikationen på din enhet.
Se till att du använder en uppdaterad version av applikationen.
Steg 2: Öppna inställningarna för Split Tunneling
Navigera till applikationens inställningar och hitta Split Tunneling.
Detta avsnitt är där du kan granska tillgängliga alternativ för att hantera trafikroutning.
Steg 3: Aktivera Split Tunneling
Om din version erbjuder en på/av-knapp, slå på Split Tunneling.
Granska tillgängliga routningsalternativ innan du väljer några applikationer eller IP-adresser.
Steg 4: Välj dina applikationer eller IP-adresser
Beroende på tillgängliga kontroller, välj de applikationer eller destination-IP-adresser som du vill routa genom eller utanför VPN:n.
Innan du gör ändringar, bestäm vad du vill uppnå.
Till exempel:
Behåll en viss applikation skyddad av VPN:n.
Låt en lokal applikation använda den direkta anslutningen.
Routa trafik för en specifik destinations-IP enligt dina nätverkskrav.
Kontrollera om din version använder inkluderingsregler, exkluderingsregler eller en annan konfigurationsmetod.
Steg 5: Spara eller tillämpa dina inställningar
Spara eller tillämpa din konfiguration med de kontroller som finns i din applikation.
Vissa ändringar kan kräva att VPN-anslutningen eller berörda applikationer startas om innan de nya routningsreglerna träder i kraft.
Steg 6: Verifiera din anslutning
Efter att du konfigurerat Split Tunneling, kontrollera att de valda applikationerna beter sig som förväntat.
För applikationer som använder webbplatser kan du eventuellt jämföra den offentliga IP-adressen som ses via VPN-rutten med den adress som ses via en direkt anslutning.
Kom ihåg att en IP-kontroll i en applikation inte verifierar routningen för alla applikationer på din enhet.
Viktigt: De alternativ som visas i SyncVPN kan skilja sig mellan operativsystem och appversioner. Följ de tillgängliga kontrollerna i din installerade version istället för att anta att varje plattform har identiska inställningar.
Vad händer efter att du aktiverat Split Tunneling?
När Split Tunneling är konfigurerat använder din enhet de routningsregler som definierats i VPN-applikationen.
Den trafik som valts att använda VPN går genom VPN-tunneln.
Den trafik som konfigurerats att kringgå VPN använder vanliga nätverksvägen.
Om en applikation till exempel exkluderas från VPN:
Kanske använder dess internettrafik din vanliga offentliga IP-adress.
Den får inte den kryptering som VPN-tunneln tillhandahåller för den exkluderade trafiken.
Prestandan för anslutningen kan skilja sig från applikationer som använder VPN:n.
Den kan interagera med webbplatser och tjänster på ett annat sätt än VPN-skyddade applikationer.
Detta beteende är förväntat.
Split Tunneling tillåter medvetet att olika trafik följer olika rutter.
Är VPN Split Tunneling säkert?
Split Tunneling kan användas säkert, men dess integritetskonsekvenser är viktiga.
VPN skyddar den trafik som verkligen går igenom dess krypterade tunnel.
Trafik som routas utanför VPN får inte detta VPN-skydd.
Till exempel kan en exkluderad applikation exponera din vanliga offentliga IP-adress för webbplatser och online-tjänster.
Din internetleverantör kan också observera anslutningsinformation relaterad till trafik som kringgår VPN, med förbehåll för andra skydd som HTTPS.
Det betyder inte att Split Tunneling är osäkert i sig. Det betyder att du väljer vilka anslutningar som ska skyddas av VPN:n.
För att använda det ansvarsfullt:
Exkludera endast applikationer eller destinationer som behöver direkt anslutning.
Behåll integritetskänsliga applikationer inom VPN:n när det är lämpligt.
Granska routningsinställningar efter applikations- eller operativsystemuppdateringar.
Anta inte att Split Tunneling skyddar varje anslutning automatiskt.
Testa din konfiguration när integritet är särskilt viktigt.
Nyckeln är att förstå vilken trafik som är skyddad och vilken som inte är det.
Påverkar Split Tunneling DNS- eller IP-adressintegriteten?
Det kan den göra.
DNS används för att översätta domännamn till IP-adresser.
Hur DNS-förfrågningar hanteras under Split Tunneling beror på operativsystem, VPN-programvara och routningskonfiguration.
Vissa applikationer kan använda systemnivåns DNS-tjänster medan andra kan använda egna DNS-mekanismer.
På samma sätt täcker en regel baserad på en applikations trafik inte alltid varje bakgrundsprocess som är associerad med den applikationen.
Om du behöver strikt kontroll över DNS- eller IP-adressexponering, verifiera det faktiska beteendet i din VPN-konfiguration.
Anta inte att exkludering eller inkludering av en applikation automatiskt styr routningen av varje relaterad nätverksförfrågan.
Kan Split Tunneling och Kill Switch arbeta tillsammans?
Split Tunneling och Kill Switch har olika funktioner.
Split Tunneling styr vilken trafik som använder VPN:n.
Kill Switch är utformad för att blockera trafik om VPN:t oväntat kopplas från.
Funktion | Split Tunneling | Kill Switch |
|---|---|---|
Huvudsakligt syfte | Styr trafikrouting | Förhindra exponering av trafik vid VPN-avbrott |
Väljer VPN-skyddade anslutningar | Ja | Inte dess främsta syfte |
Tillåter medvetet direkta anslutningar | Beroende på konfiguration | Inte i sig |
Reagerar på VPN frånkopplingar | Inte dess främsta syfte | Ja |
Huvudfördel | Flexibilitet | Skydd av anslutningsintegritet |
Om de två funktionerna fungerar tillsammans beror på VPN-applikationen och operativsystemet.
Vissa implementationer stöder båda samtidigt medan andra begränsar vissa kombinationer.
Om du använder båda funktioner, kontrollera hur Kill Switch hanterar trafik som medvetet exkluderats från VPN:n.
Anta inte att aktivering av Kill Switch automatiskt blockerar varje direktanslutning som Split Tunneling tillåter.
Varför fungerar inte Split Tunneling?
Om Split Tunneling inte fungerar som förväntat kan flera faktorer ligga bakom.
1. Dina ändringar har inte trätt i kraft
Vissa routingändringar kräver att du kopplar från och återansluter VPN eller startar om applikationen.
Försök koppla från och återanslut VPN:n samt starta om berörd applikation om det behövs.
2. Fel applikation valdes
Kontrollera att du valde rätt applikation.
Vissa program använder flera bakgrundsprocesser eller separata körbara filer, vilket kan påverka applikationsbaserad routing.
3. IP-adressen har ändrats
Om du använder IP-baserad Split Tunneling kan den destinationstjänst du angivit ha ändrat adresser.
Granska den relevanta IP-adressen innan du antar att funktionen har slutat fungera.
4. Ditt operativsystem har olika begränsningar
Split Tunneling-funktionalitet kan variera mellan operativsystem.
Vissa plattformar stöder applikationsbaserade regler medan andra kan ha mer begränsade alternativ.
Bekräfta vilka funktioner som finns i din version av SyncVPN.
5. En annan nätverksinställning stör
Brandväggar, säkerhetsprogram, proxyinställningar och andra nätverkskonfigurationer kan påverka hur applikationer ansluter.
Om routingbeteendet är oväntat, granska den eventuella extra mjukvara som hanterar din nätverkstrafik.
6. Applikationen behöver uppdateras
En föråldrad VPN-applikation kanske inte har senaste förbättringarna eller kompatibilitetsfixarna.
Kontrollera om uppdateringar för SyncVPN finns tillgängliga.
Bästa praxis för att använda Split Tunneling
En bra Split Tunneling-konfiguration börjar med ett tydligt syfte.
Om du endast behöver att en applikation kringgår VPN:n, börja med den istället för att skapa många undantag.
Håll din konfiguration så enkel att förstå och underhålla.
När du gör ändringar, kontrollera att de avsedda applikationerna och destinationerna använder rätt anslutningsväg.
Det är också viktigt att regelbundet granska dina inställningar, särskilt om du installerar nya applikationer eller byter nätverk ofta.
Om ditt prioriterade mål är att skydda all stödjad trafik genom VPN:n, kan en full-tunnelanslutning vara mer lämplig.
Vanliga frågor om VPN Split Tunneling
Vad är VPN Split Tunneling?
VPN Split Tunneling är en funktion som låter valda applikationer eller anslutningar använda VPN:n medan annan trafik använder den vanliga internetanslutningen. Det ger mer kontroll över hur din enhet routar internettrafik.
Bör jag aktivera Split Tunneling?
Aktivera Split Tunneling om du har ett specifikt skäl att routa vissa applikationer eller destinationer utanför eller innanför VPN:n. Om du vill att all stödjad trafik ska skyddas av VPN:n kan det vara enklare att låta Split Tunneling vara avstängt.
Gör Split Tunneling min internetanslutning snabbare?
Inte nödvändigtvis. Att kringgå VPN för valda applikationer kan ibland förbättra deras prestanda, men resultatet beror på din internetanslutning, routing och nätverksförhållanden.
Gömmer Split Tunneling min IP-adress?
Endast trafik som routas genom VPN:n använder generellt VPN-serverns offentliga IP-adress. Applikationer som kringgår VPN:n kan exponera din vanliga offentliga IP-adress.
Kan jag välja vilka appar som ska använda VPN:n?
Applikationsbaserad Split Tunneling låter dig applicera routingregler för valda applikationer. Tillgängliga kontroller beror på din VPN-applikation och operativsystem.
Kan jag använda Split Tunneling för specifika IP-adresser?
Vissa VPN-applikationer, inklusive Split Tunneling-gränssnittet i SyncVPN, erbjuder alternativ relaterade till IP-adressrouting. Exakta möjligheter beror på installerad version och plattform.
Är Split Tunneling bättre än en full VPN-anslutning?
Det beror på dina behov. Split Tunneling ger mer flexibilitet, medan full-tunnel-routing är enklare för användare som vill ha bred VPN-täckning utan medvetna undantag.
Kan Split Tunneling orsaka IP-läckor?
Den trafik som medvetet routas utanför VPN:n kan avslöja din vanliga offentliga IP-adress. Detta är ett förväntat resultat av konfigurationen och inte nödvändigtvis en mjukvaruläcka. Oavsiktlig routing kan också uppstå på grund av felkonfiguration eller begränsningar i implementeringen.
Fungerar Split Tunneling på alla enheter?
Nej. Funktionstillgänglighet och funktionalitet varierar mellan VPN-applikationer, operativsystem och versioner. Kontrollera i din applikations inställningar vad som stöds på din enhet.
Kan jag använda Split Tunneling och Kill Switch samtidigt?
Det beror på VPN-applikationen och plattformen. Vissa implementationer stöder båda funktionerna, men deras samspel kan vara begränsat eller kräva extra konfiguration.
Slutord
VPN Split Tunneling ger dig mer kontroll över hur din internettrafik routas.
Istället för att välja mellan att använda VPN för allt eller att stänga av det helt, kan du konfigurera olika anslutningsvägar för olika applikationer eller destinationer.
Detta kan förbättra kompatibilitet, stödja specifika nätverksbehov och göra vardagsanvändning av VPN mer flexibel.
Men det är viktigt att komma ihåg att trafik som exkluderas från VPN:n inte får VPN-tunnelns skydd.
För SyncVPN-användare ger Split Tunneling ett sätt att hantera vilka applikationer och IP-adresser som använder VPN-anslutningen.
Börja med en enkel konfiguration, granska dina val noga och verifiera att dina applikationer beter sig som förväntat.
Den bästa inställningen är den som ger dig den flexibilitet du behöver utan att oavsiktligt exponera trafik som du ville skydda.