
AES-256-kryptering är en krypteringsalgoritm av militärklass som förvränger digital data med en 256-bitars nyckel, vilket gör det matematiskt omöjligt att dekryptera genom brute-force-attacker med modern datorkraft. Virtuella privata nätverk (VPN) förlitar sig på AES-256 för att skydda internettrafik från internetleverantörers övervakning, statlig avlyssning och skadliga paketavlyssnare genom att omvandla känslig kommunikation till obruten chiffertext innan de lämnar din enhet.
När du surfar på webbplatser via offentligt Wi-Fi, genomför bankärenden online eller ansluter till konfidentiell företagsinfrastruktur, passerar dina nätverkspaket genom dussintals mellanliggande switchar och routrar. Utan robust kryptografisk inkapsling förblir varje URL du besöker och varje okrypterad inloggning synlig för tredje part. Att förstå hur AES-256 fungerar, varför det är den obestridda guldstandarden inom cybersäkerhet och hur moderna VPN-arkitekturer implementerar det utan att påverka internetprestandan är avgörande för att bedöma din digitala integritet.
Matematiken bakom obrutenhet: Hur AES-256 fungerar
Advanced Encryption Standard (AES) etablerades 2001 av den amerikanska National Institute of Standards and Technology (NIST) för att ersätta den åldrande Data Encryption Standard (DES). Den underliggande Rijndael-chifferalgoritmen, skapad av belgiska kryptograferna Vincent Rijmen och Joan Daemen, valdes genom en transparent femårig kryptografisk tävling.
AES är en symmetrisk blockchiffer. "Symmetrisk" betyder att samma krypteringsnyckel används för att kryptera data till chiffertext och dekryptera tillbaka till klartext. "Blockchiffer" innebär att AES inte krypterar data bit för bit, utan grupperar okrypterad data i fasta block om 128 bitar (16 byte).
De 14 transformationsrundorna
För att förvandla läsbar klartext till oläsligt brus utsätter AES-256 varje 128-bitars block för 14 sekventiella rundor av matematiska permutationer. Medan AES-128 använder 10 rundor och AES-192 använder 12 rundor, utför AES-256 maximalt 14 rundor vilket ger en extraordinär säkerhetsbuffert. Varje runda består av fyra distinkta kryptografiska operationer:
SubBytes: En icke-linjär substitutionsfas där varje byte ersätts med en annan enligt en fördefinierad kryptografisk uppslagsmatris (S-box), som förhindrar direkt matematisk korrelation.
ShiftRows: Ett transponeringssteg där raderna i 4x4 matrisen cykliskt skiftas med specifika offset-värden, vilket sprider data över kolumnerna.
MixColumns: En linjär transformation som blandar fyra bytes i varje kolumn med modulär matrismultiplikation för att säkerställa hög diffusionsgrad i blocket.
AddRoundKey: Tillståndsblocket kombineras med en unik rund-nyckel som härleds från huvudnyckeln på 256 bitar med XOR-operatören bit för bit.
Denna flerrundiga design skapar en lavineffekt: ändring av en enda bit i originalklartexten ändrar mer än 50 % av bits i den resulterande chiffertexten, vilket fullständigt döljer strukturella mönster.
Varför brute-force-attacker är fysiskt omöjliga
En 256-bitars nyckel möjliggör 2^256 unika kombinationer, motsvarande ungefär 1,1579 x 10^77 möjligheter. För att förstå storleksordningen:
Mått | Vetenskaplig skala | Världsligt sammanhang |
|---|---|---|
Uppskattade atomer i det observerbara universum | ~10^80 | Grundläggande fysiska partiklar i existens |
AES-256 nyckelkombinationer | ~1,15 x 10^77 | Totalt antal kryptografiska kombinationer att gissa |
Topp 500 superdatorers sammanlagda kapacitet | ~10^18 operationer/sekund | Kumulativ global högpresterande datorkraft |
Tid som krävs för brute-force av AES-256 | Miljarder år | Överstiger vårt solsystems förväntade livslängd |
Även om alla datorer på jorden skulle omvandlas till en enad superkluster som kan testa miljarder nycklar per sekund, skulle det krävas mer energi än solen producerar under hela sin livstid för att testa en avgörande del av AES-256 nyckelutrymmet.
Varför VPN förlitar sig på AES-256 för tunnelns säkerhet
En VPN skapar en skyddad kommunikationsväg över ett osäkert offentligt nätverk. AES-256 fungerar som det matematiska valvet runt data som färdas genom denna väg.
1. Neutralisera ISP-telemetri och paketinspektion
Internetleverantörer följer rutinmässigt användarnas trafikmönster, loggar besökta domännamn, okrypterade datapaket och sessionstider. Många använder Deep Packet Inspection (DPI) för att övervaka aktivitet, bromsa högbandbreddsförbindelser eller tjäna pengar på sammanställda surfbeteenden.
När din enhet skickar internettrafik via en leverantör som SyncVPN krypteras din datapayload med AES-256 innan den når det lokala nätverket. Din ISP ser endast en krypterad datastream mellan din router och en säker VPN-server. Webbplatser du besöker, filer du överför och frågor du ställer förblir oläsbara.
2. Eliminera Man-in-the-Middle-attacker på offentligt Wi-Fi
Offentliga Wi-Fi-nätverk på flygplatser, hotell och kaféer saknar ofta grundläggande klientisolering och utsätter användare för skadliga hotspots, ARP-spoofing och paketavlyssning. Cyberbrottslingar på samma lokala nätverk kan fånga sändningspaket för att lura till sig sessionscookies och autentiseringstoken. Genom att kapsla in all utgående trafik i en AES-256-tunnel blir avlyssnade paket meningslösa och nätverksspionage neutraliseras.
3. Bevara Forward Secrecy
Elit-implementeringar av VPN kombinerar AES-256 symmetrisk kryptering med tillfälliga nyckelutbytesprotokoll som Diffie-Hellman eller Elliptic Curve (ECDH). Detta skapar Perfect Forward Secrecy (PFS), vilket genererar en ny temporär sessionsnyckel varje minut eller varje anslutning. I ett teoretiskt scenario där en sessionsnyckel skulle avlyssnas, förblir tidigare och framtida sessioner förbjudet krypterade och oläsbara.
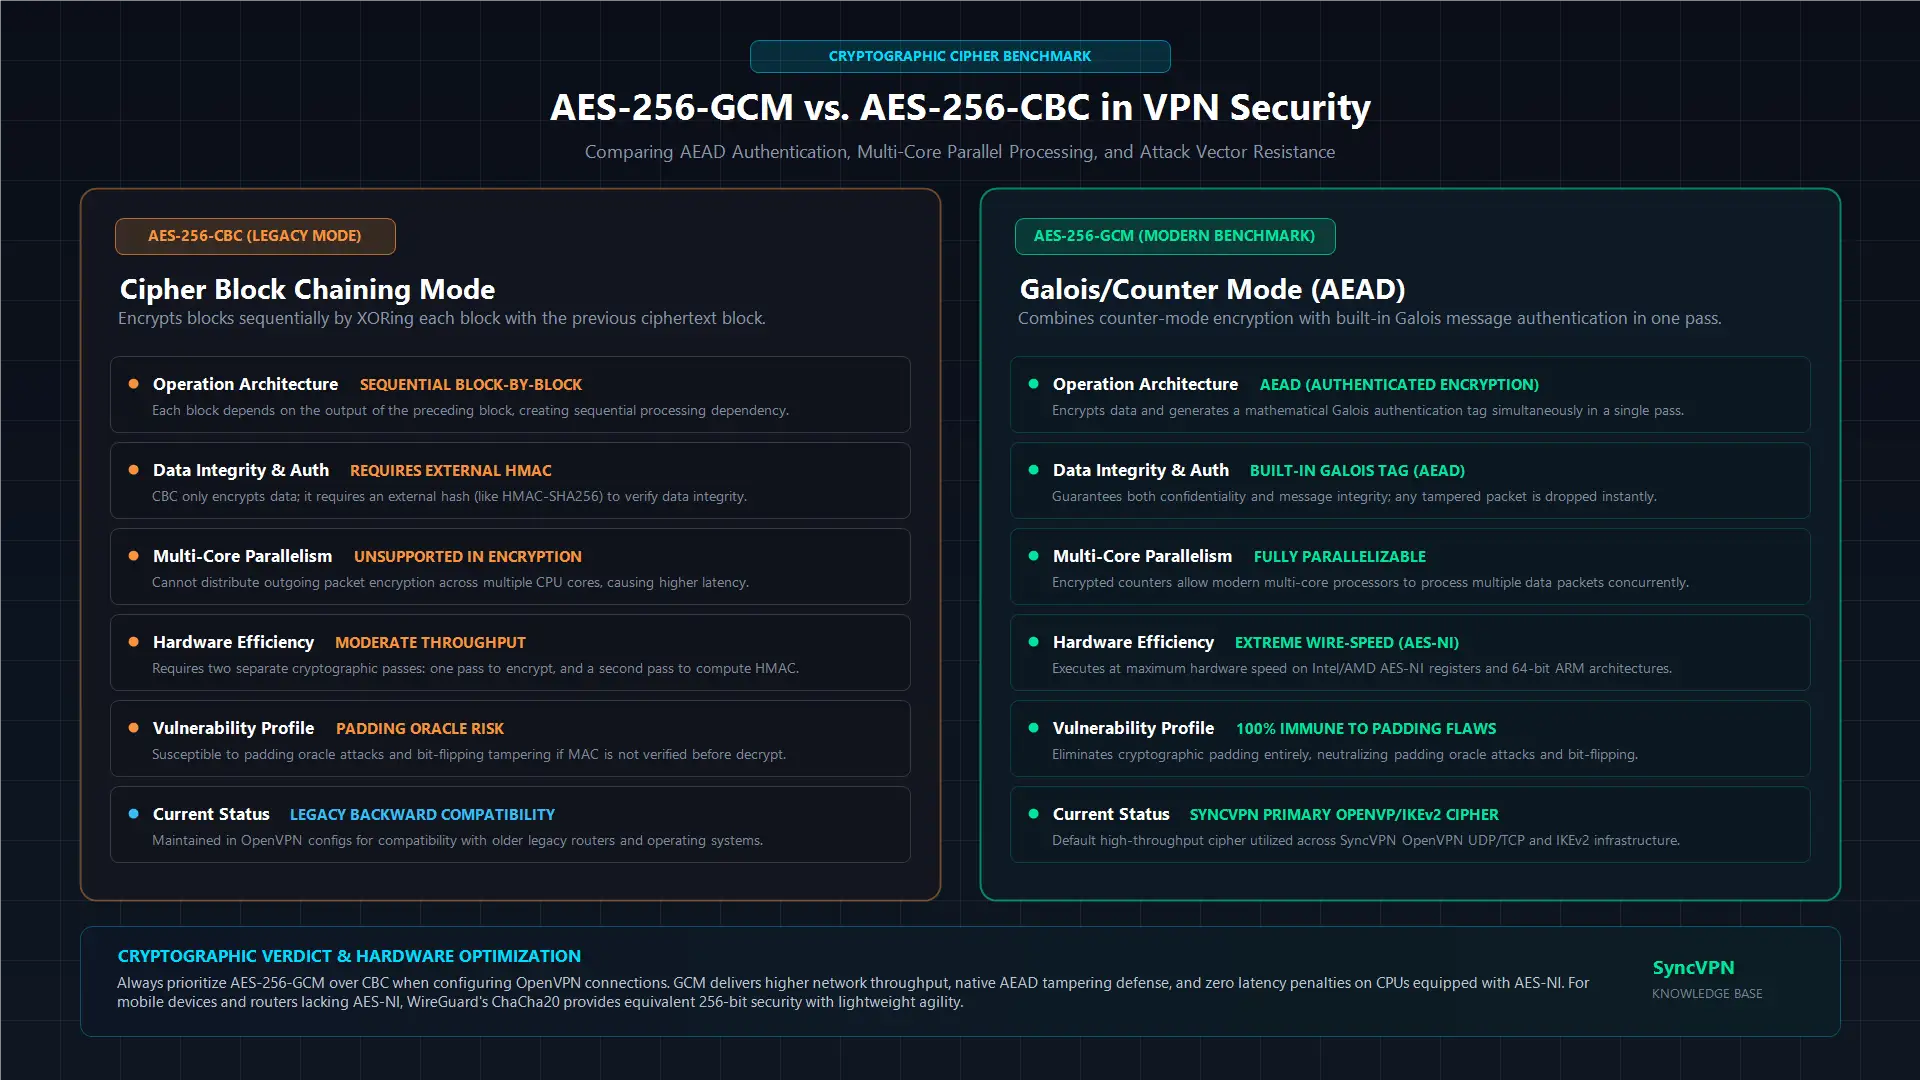
AES-256-GCM vs. AES-256-CBC: Varför chifferläge spelar roll
Att säga att en VPN använder "AES-256" är bara halva sanningen. Operativläget bestämmer hur chiffret hanterar flera datamängder och verifierar paketens äkthet. De två mest framträdande lägena inom VPN är CBC och GCM.
Sårbarhet
Funktion | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Driftstyp | Enbart kryptering (kräver separat HMAC) | Autentiserad kryptering (AEAD inbyggt) |
Parallellbearbetning | Endast sekventiell (långsammare på flerkärniga CPU:er) | Fullständigt parallellbar (maximal genomströmning) |
Beräkningshastighet | Moderat | Extremt snabb |
Integritetskontroll | Kräver extern hash (t.ex. HMAC-SHA256) | Inbyggd Galois-autentisering |
Sårbar för padding oracle-attacker om felkonfigurerad | Immun mot paddingbaserade attacker | |
Branschrekommendation | Äldre standard | Modern branschstandard |
I AES-CBC-läge XOR:as varje klartextblock med föregående chiffertextblock före kryptering. CBC autentiserar inte data nativt och kräver en sekundär kryptografisk hash (såsom HMAC-SHA256) för att säkerställa att paket inte ändrats under överföring.
Moderna protokoll föredrar AES-256-GCM eftersom det erbjuder autentiserad kryptering med associerad data (AEAD). GCM krypterar data med en räknarmekanism och genererar samtidigt en autentiseringstagg med Galois-fältmultiplikation. Eftersom GCM tillåter parallell bearbetning över moderna CPU-kärnor ger det högre genomströmning och lägre latens samt eliminerar padding oracle-attacker.
Hämmar AES-256 din internetuppkoppling? Roll för AES-NI
En vanlig missuppfattning är att omfattande 14-rundors kryptering saktar ner din bredbandsuppkoppling. Även om kryptografisk bearbetning introducerar mikroskopiska fördröjningar, har modern hårdvara nästan eliminerat denna belastning med specialiserade instruktioner.
Ledande CPU-tillverkare har dedikerad hårdvaruacceleration inbyggd i kretsarna:
Intel och AMD processorer har AES-NI (AES New Instructions) som utför komplexa AES-operationer direkt på hårdvarunivå istället för via mjukvaruemulering.
Moderna ARM-arkitekturer (t.ex. Apple Silicon, Android-telefoner och moderna routrar) inkluderar ARM Cryptography Extensions som ger hårdvaruacceleration för kryptografiska uppgifter.
Därför bearbetar moderna enheter AES-256 i linje med nätverkshastighet, och upplevd hastighetsminskning vid VPN-användning beror sällan på kryptering utan snarare på fysisk avstånd till server, ISP-ruttningsfördröjning eller lokal WiFi-latens.
AES-256 vs. ChaCha20: Det moderna protokollandskapet
Medan AES-256 är grundstenen i OpenVPN och IKEv2/IPsec-protokoll, implementerar nyare protokoll som WireGuard ChaCha20-Poly1305. Att förstå skillnaderna klargör varför moderna VPN-leverantörer erbjuder båda.
ChaCha20 är en 256-bitars strömchiffer designad av Daniel J. Bernstein. Den arbetar på 512-bitars tillståndsmatriser och paras med Poly1305 för autentisering.
På stationära och toppskaliga smartphones: Processorer med AES-NI programmeringsstöd klarar AES-256 och ChaCha20 i ungefär samma höga hastighet.
På budgethårdvara och energisnåla routrar: Processorer utan hårdvaruacceleration för AES-NI tappar prestanda vid mjukvarukryptering av AES-256. ChaCha20 är utformad för att ge blixtsnabb prestanda på generella CPU-register utan specialiserade instruktioner.
Båda chiffren erbjuder kompromisslös 256-bitars kryptografisk styrka. Avancerade leverantörer stödjer multi-protokollinfrastruktur där användare kan välja AES-256 via OpenVPN eller ChaCha20 via WireGuard beroende på hårdvara och ruttningsbehov.
Är AES-256 säkert mot kvantdatorer?
Kvantdatorer introducerar algoritmer som kan hota traditionell asymmetrisk kryptering (som RSA och Diffie-Hellman) genom Shor's algoritm för att lösa diskreta logaritmer och primfaktorisering.
Symmetriska chiffer som AES-256 påverkas av Grover's algoritm som ger en kvadratrotshastighetsökning vid osorterade sökningar, vilket effektivt halverar säkerheten för en symmetrisk nyckel:
En AES-128-nyckel som utsätts för Grover's algoritm har en effektiv styrka på 64 bitar, vilket kan nås av framtida felkorrigerande kvantdatorer.
En AES-256-nyckel som utsätts för Grover's algoritm reduceras till en effektiv post-kvantum-säkerhetsnivå på 128 bitar.
Eftersom 128-bitars nyckelutrymme kräver 2^128 operationer för brute-force — en beräkningsbarriär långt utanför alla fysikaliska maskiners räckvidd enligt kvanttermodynamikens lagar — klassificeras AES-256 formellt som kvantresistent. Långt efter att äldre offentliga nyckelinfrastrukturer övergått till post-kvantum-standarder kommer AES-256 att förbli matematiskt obrutet.
Sammanfattning och viktiga insikter
AES-256 är en symmetrisk blockchiffer som bearbetar data i 128-bitars block genom 14 matematiska rundor med en 256-bitars nyckel.
Att brute-force:a en AES-256-nyckel skulle ta miljarder år med samlade superdatorer på jorden, vilket gör det till den globala guldstandarden för myndigheter och finansiell säkerhet.
AES-256-GCM är den moderna standarden för VPN och levererar autentiserad kryptering med högre genomströmning och lägre CPU-belastning jämfört med äldre CBC-lägen.
Moderna processorer använder AES-NI och ARM-kryptoextensioner för att bearbeta AES-256 i hårdvara med nästintill noll märkbar påverkan på bredbandsprestanda.
Även om WireGuard använder ChaCha20 för lättviktig och agil hårdvaruprestanda, förblir AES-256 den beprövade och tidtestade grunden inom företags-OpenVPN och IKEv2-nätverksinfrastruktur.


