En IPv6-läcka uppstår när din internetanslutning kringgår din krypterade VPN-tunnel för att direkt skicka IPv6-trafik via din lokala Internetleverantör (ISP). Detta tekniska fel avslöjar din verkliga personliga IP-adress, fysiska plats och onlinestatus för nätverksobservatörer, även när din VPN visar en säker, aktiv anslutning.
När du aktiverar ett virtuellt privat nätverk förväntar du dig total anonymitet och ogenomtränglig kryptering. Men eftersom den globala internetinfrastrukturen för närvarande befinner sig i en övergångsfas mellan äldre IPv4-protokoll och moderna IPv6-standarder, drabbas miljontals internetanvändare av tysta, oupptäckta dataläckor. I denna omfattande guide undersöker vi varför IPv6-läckor uppstår, varför de äventyrar din cybersäkerhet, hur du testar din anslutning på sextio sekunder och hur SyncVPN automatiskt förhindrar läckor.
Grundorsaken: IPv4 vs. IPv6 i dual-stack-nätverk
För att förstå varför IPv6-läckor inträffar är det viktigt att förstå varför två olika internetprotokollversioner körs parallellt idag:
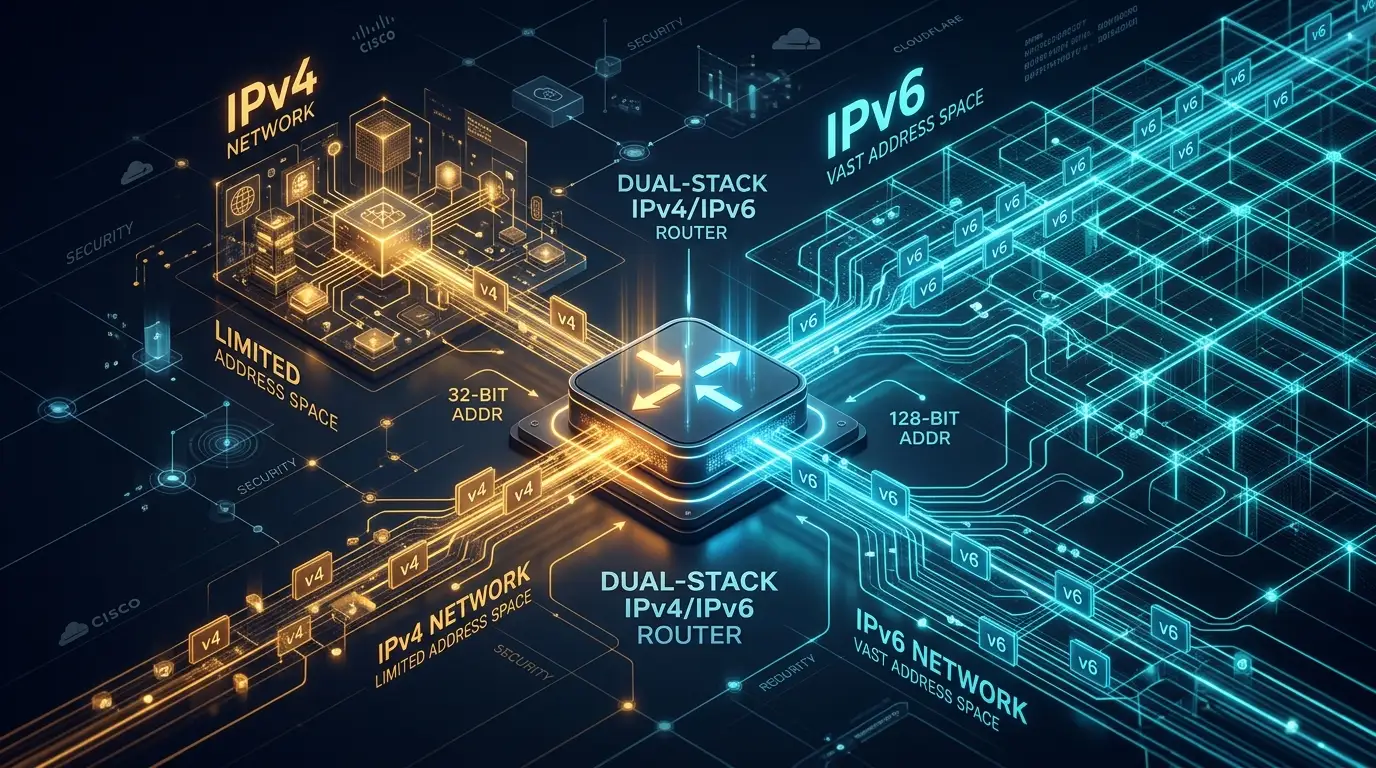
IPv4 (Internet Protocol Version 4): Standardiserades 1981 och använder en 32-bitars numerisk struktur (som 198.51.100.1), vilket ger ungefär 4,3 miljarder unika IP-adresser. På grund av explosionen av moderna uppkopplade smartphones, molnservrar och smarta hem-enheter är den globala poolen av outdelade IPv4-adresser helt slut.
IPv6 (Internet Protocol Version 6): Utvecklad som den permanenta nästa generations efterföljare, använder IPv6 en 128-bitars hexadecimals struktur (som 2001:0db8:85a3:0000:0000:8a2e:0370:7334), vilket erbjuder cirka 340 undecillion unika adresser—en praktiskt taget outtömlig resurs.
Eftersom telekomleverantörer inte kan migrera miljarder hårdvaruenheter över en natt, kör moderna ISP:er och operativsystem på dual-stack-arkitektur. Det betyder att din Wi-Fi-router, dator och smartphone tilldelas både en IPv4- och en IPv6-adress samtidigt.
Hur en IPv6-läcka kringgår din VPN
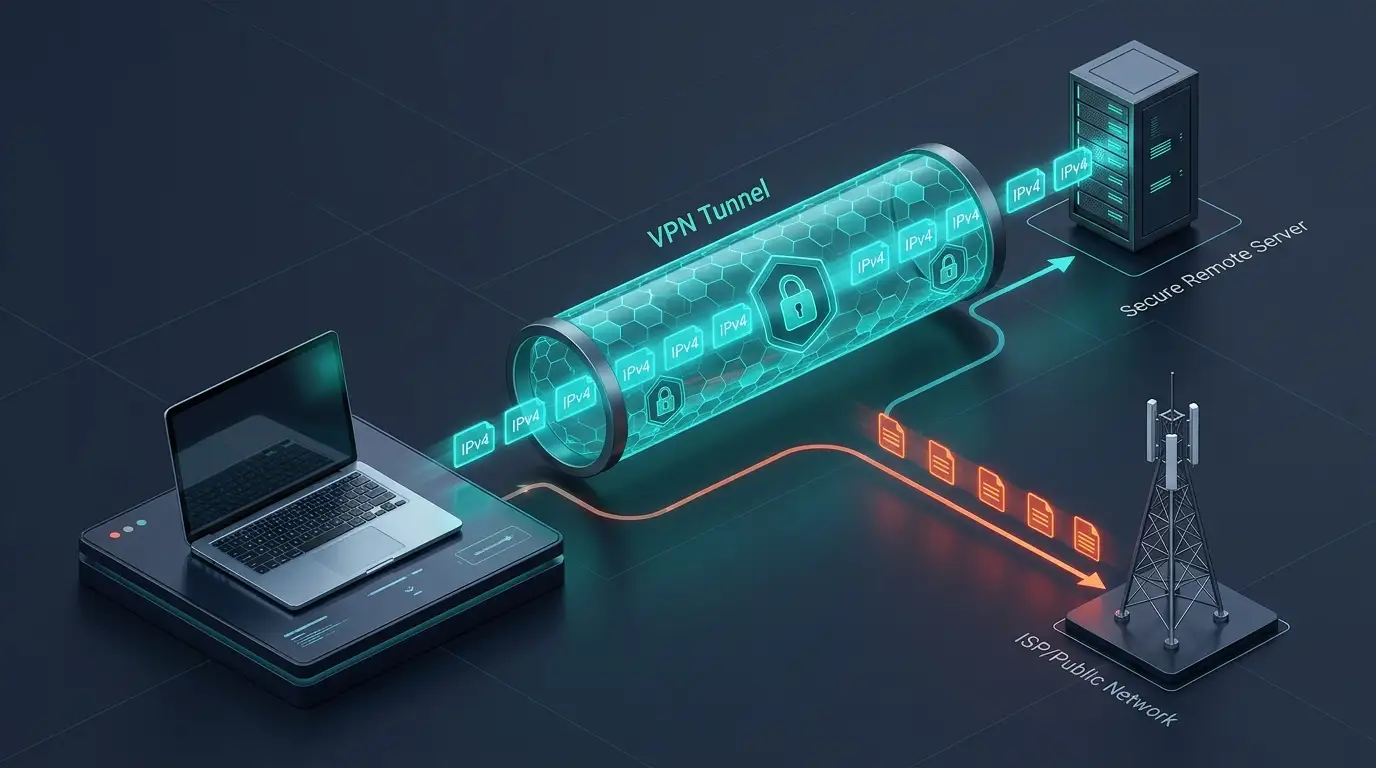
När du ansluter till en standard VPN skapar klientprogramvaran en krypterad tunnel mellan din enhet och en offsite-server. Men många enkla eller föråldrade VPN-leverantörer konfigurerar endast sina routingtabeller för IPv4-datapaket.
När du besöker en webbplats eller webbapplikation som stöder IPv6:
Moderna operativsystem (Windows, macOS, Android och iOS) prioriterar automatiskt IPv6-anslutningar på grund av routingeffektivitet.
Om din VPN-klient saknar aktiv IPv6-routing eller automatisk paketundertryckning, kringgår operativsystemet den krypterade tunneln och uppfyller förfrågan över din okrypterade lokala ISP-anslutning.
Destinationswebbservern tar emot din äkta hem-IPv6-adress och geografiska koordinater, vilket omedelbart avslöjar din integritet.
De dolda integritetsriskerna med en IPv6-läcka
Att drabbas av en IPv6-läcka ogiltigförklarar de grundläggande integritetsskydden i din VPN:
1. Detaljerad geolokaliseringsexponering
Till skillnad från vanliga IPv4-adresser, som oftast samlas till breda storstadsområden eller ISP-centrer, är IPv6-prefix ofta uppdelade i lokala förorts-nätverksceller. En exponerad IPv6-adress kan peka ut ditt fysiska kvarter med oroande precision.
2. Fullständig ISP-aktivitetsövervakning
Eftersom läckta IPv6-paket kringgår den krypterade tunneln har din lokala ISP full insyn i domännamnen du löser, tjänsterna du använder och de exakta tidsstämplarna för dina surfsessioner.
3. Ihållande identitetsprofilering
Digitala annonsexchange och databrokers spårar unika IPv6-identifierare över webbplatser. När din äkta IPv6 läcker kan tredje parts analyskoppla dina krypterade surfvanor direkt till din verkliga identitet.
IPv6-läcka vs. DNS-läcka vs. WebRTC-läcka: Jämförelsetabell
Användare förväxlar ofta olika former av IP-läckage. Tabellen nedan visar skillnaderna:
Läcktyp | Vad som avslöjas | Teknisk grundorsak | Primär åtgärd |
|---|---|---|---|
IPv6-läcka | Din verkliga 128-bitars IPv6-adress och lokala ISP-gateway. | Dual-stack nätverkstrafik som kringgår en krypterad IPv4-zon. | Automatisk klientbaserad IPv6-paketblockering eller inbyggd IPv6-tunnel. |
DNS-läcka | Domännamnen och URL:erna för webbplatser du besöker. | Förfrågningar som kringgår VPN:s krypterade DNS-servrar till standard-ISP DNS-servrar. | Privata, loggfria DNS-servrar på alla adaptrar. |
WebRTC-läcka | Publika och privata IP-adresser direkt i webbläsaren. | Webbläsarens realtidskommunikations-API:er som frågar lokala nätverksgränssnitt. | Inaktivera WebRTC eller använd dedikerade integritets-tillägg. |
Steg-för-steg: Testa för IPv6-läckage på 60 sekunder
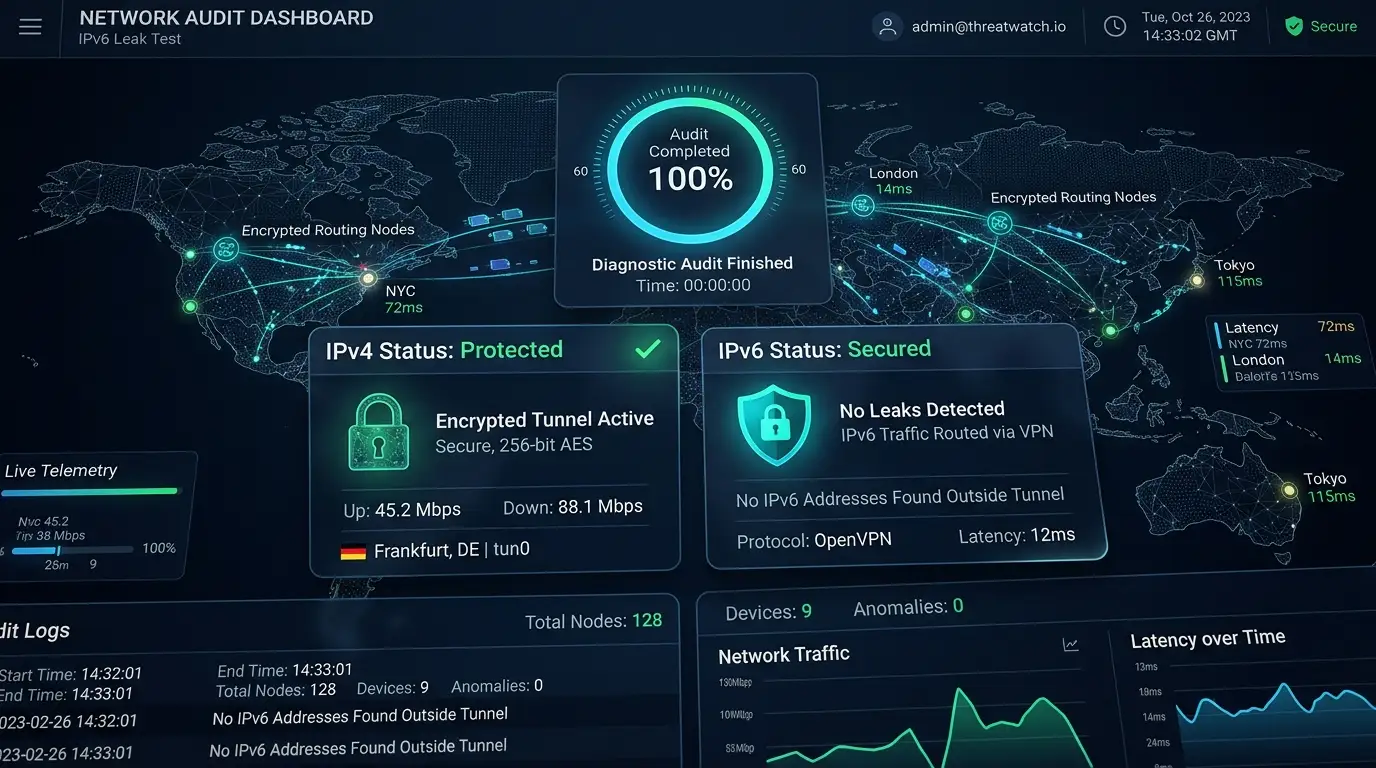
Du kan kontrollera om din VPN läcker data med en snabb och enkel diagnostik:
Testa din oskyddade anslutning:
Koppla från din VPN. Öppna SyncVPN What Is My IP Address-verktyget i din webbläsare. Notera både dina synliga IPv4- och IPv6-adresser samt namnet på din ISP.Anslut till din VPN-server:
Starta din VPN-app och anslut till en valfri serverplats.Uppdatera diagnostikverktyget:
Ladda om IP-test-sidan.Utvärdera resultaten:
Fullt skyddad: Verktyget visar endast VPN-serverns IP-adress och leverantörsnamn. IPv6-fältet visar då en säker VPN IPv6-adress eller anges som "Ej upptäckt / Inaktiverad".
Aktiv läcka: Om verktyget fortfarande visar samma äkta IPv6-adress eller ISP-namn som vid Steg 1, läcker din anslutning aktivt.
Hur SyncVPN eliminerar IPv6-läckor
Till skillnad från lågkvalitativa VPN eller konkurrenter där användare manuell måste konfigurera komplexa routerfiler, implementerar SyncVPN flera tekniska skydd över alla appar:
Automatisk klientbaserad IPv6-filtrering: I våra vanliga stationära och mobila appar tillämpar SyncVPN strikta regler på nätverksadaptrar som automatiskt blockerar okrypterad IPv6-trafik från att lämna ditt fysiska nätverkskort medan tunneln är aktiv.
Integrerat Kill Switch-skydd: Om din anslutning oväntat tappas på grund av nätverksinstabilitet fryser vår inbyggda Kill Switch omedelbart all systemtrafik, vilket säkerställer att inga okrypterade paket läcker till din ISP.
Sync Max Dual IPv4 & IPv6-infrastruktur: För avancerade användare som kräver inbyggd IPv6-anslutning från start erbjuder SyncVPN Sync Max-planen dedikerade IP-adresser i 20 länder med fullständig inbyggd IPv4- och IPv6-tunnel-routing.
Zero-Log Privat DNS: Alla domänförfrågningar löses exklusivt via våra egna krypterade bare-metal DNS-servrar, vilket ger omfattande skydd mot samtidiga DNS-läckor.
Avancerad felsökning: Hur man manuellt inaktiverar IPv6
Om du använder manuella tredjeparts OpenVPN-konfigurationer på en router eller ett äldre operativsystem utan automatiskt klientbaserat läckageskydd kan du inaktivera IPv6 manuellt på Windows:
Tryck på Windows-tangenten + R, skriv
ncpa.cploch tryck på Enter för att öppna Nätverksanslutningar.Högerklicka på din aktiva nätverksadapter (Wi-Fi eller Ethernet) och klicka på Egenskaper.
I listan "Den här anslutningen använder följande" hittar du Internet Protocol Version 6 (TCP/IPv6).
Avmarkera rutan bredvid TCP/IPv6.
Klicka på OK för att spara ändringar och starta om din webbläsare.
Att inaktivera IPv6 på operativsystemnivå förhindrar IPv6-läckor vid manuella och icke hanterade anslutningar, men det rekommenderade är att använda en dedikerad VPN-applikation med automatiskt läckageskydd.
Vanliga frågor (FAQ)
Skyddar en VPN alltid mot IPv6-läckor?
Nej. Gratis och billigare VPN-tjänster tunnlar rutinmässigt IPv4-trafik men ignorerar helt IPv6-paket. För att vara fullt skyddad måste din VPN aktivt blockera IPv6-läckor eller erbjuda inbyggd dual-stack-tunnel.
Saktar det ner min internetanslutning att stänga av IPv6?
Nej. Majoriteten av moderna webbplatser, videotjänster och onlineplattformar fungerar fullt ut över standard IPv4. Att inaktivera IPv6 lokalt påverkar inte märkbart dina dagliga nedladdningshastigheter eller latens.
Kan hackare avlyssna mina data vid en IPv6-läcka?
Trots att moderna HTTPS-protokoll krypterar sidornas innehåll avslöjar en IPv6-läcka din verkliga geografiska plats, ISP-identitet och de fjärrservrar du interagerar med, vilket förstör din integritet och utsätter dig för platsprofilering.
Sammanfattning och viktiga punkter
En IPv6-läcka uppstår när dual-stack-nätverkstrafik kringgår en krypterad tunnel och avslöjar din äkta IP-adress och fysiska plats.
Traditionella VPN misslyckas ofta med att hantera IPv6-trafik, vilket gör användare sårbara för ISP-övervakning och spårning.
Du kan när som helst kontrollera din säkerhet med vårt onlineverktyg för IP-verifiering.
SyncVPN skyddar din anslutning automatiskt med klientbaserad filtrering, en integrerad Kill Switch och dedikerad dual-stack-infrastruktur på våra premiumplaner.