Din IP-adress är en av de uppgifter som webbplatser kan få reda på när du ansluter till dem. Den hjälper internettjänster att skicka data tillbaka till din enhet, men kan också avslöja din internetleverantör och ge en ungefärlig indikation på din plats.
Så, döljer en VPN din IP-adress?
Ja. När din trafik korrekt dirigeras genom en VPN ser webbplatser i regel VPN-serverns offentliga IP-adress istället för den offentliga IP-adress som tilldelats din vanliga internetanslutning. Dock finns din ursprungliga adress kvar, vissa parter kan fortfarande se den, och läckor eller undantag i routing kan exponera den i vissa situationer.
Denna guide förklarar vad som förändras när du ansluter, vem som fortfarande kan se din IP, hur du kontrollerar läckor och vad en VPN inte kan dölja.
Vad är din offentliga IP-adress?
En Internet Protocol (IP)-adress hjälper data att nå rätt nätverksändpunkt. En viktig skillnad är mellan offentliga och privata adresser.
Din offentliga IP-adress är den internetvända adress som är kopplad till din anslutning. Webbplatser kan vanligtvis se den när du besöker dem direkt. Beroende på din anslutning kan denna adress tillhöra din router, ISP-infrastruktur eller mobiloperatör.
En privat IP-adress, som exempelvis en som tilldelats din laptop av din hemrouter, används inom ett lokalt nätverk. Detta är normalt inte den adress som en webbplats ser.
Offentliga IP-adresser kan vara IPv4 eller IPv6. Båda är viktiga att kontrollera när man granskar VPN-skydd.
Hur döljer en VPN din IP-adress?
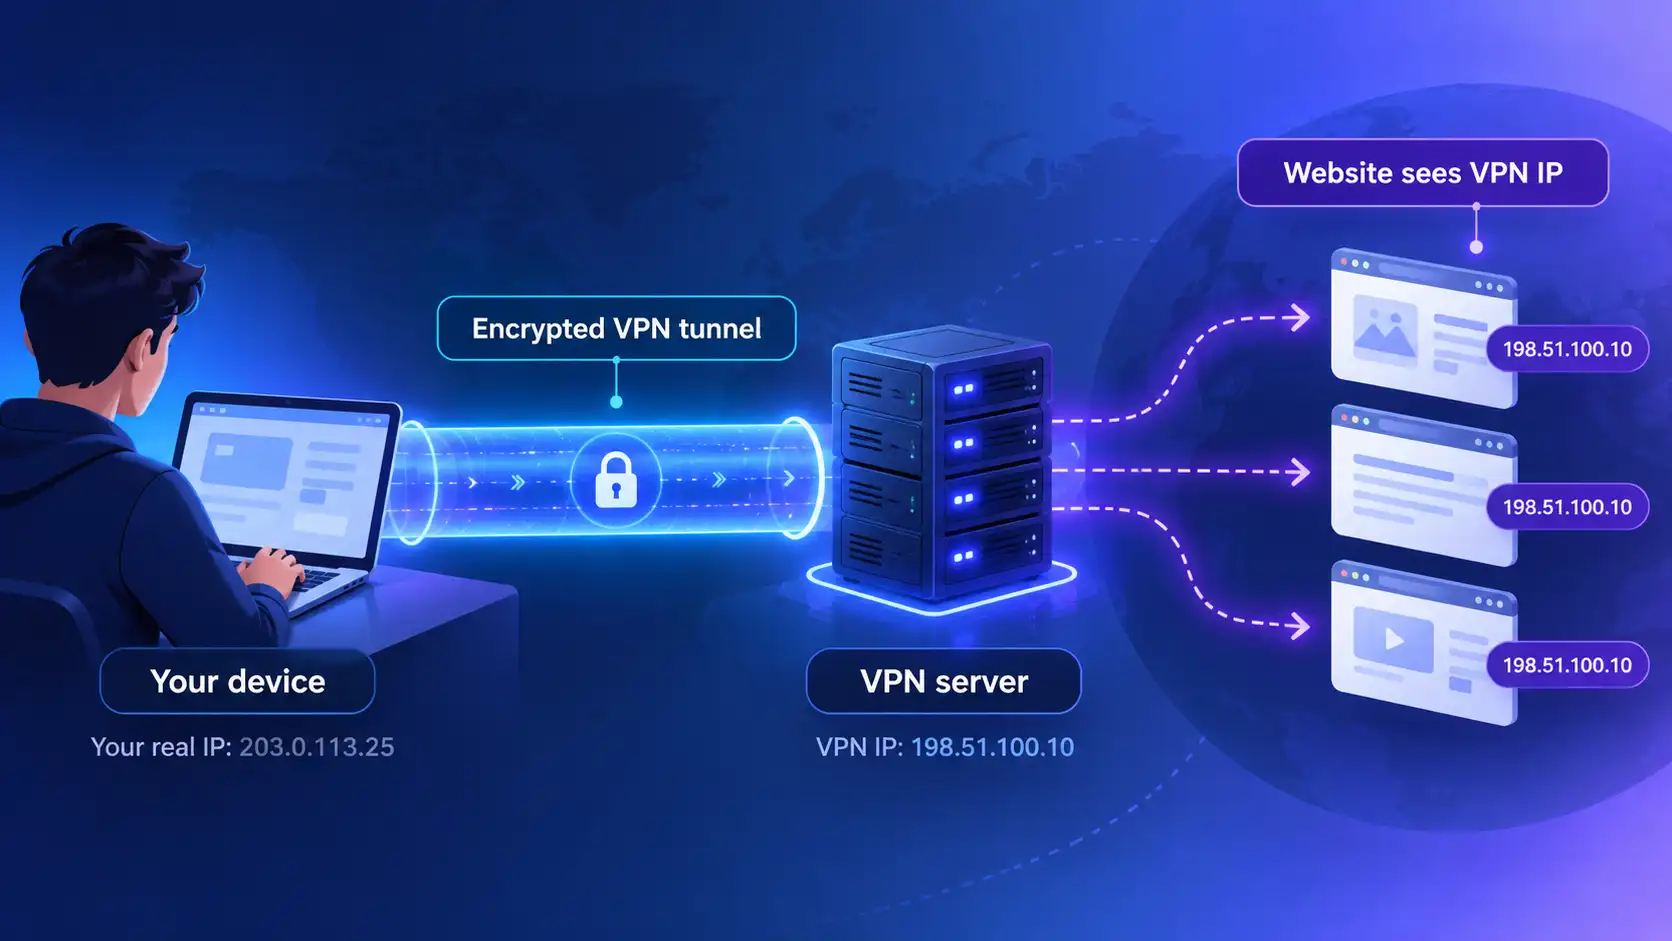
En VPN upprättar en krypterad tunnel mellan din enhet och en VPN-server. När en apps trafik färdas genom denna tunnel skickar servern vidare dess förfrågningar till webbplatser och andra internettjänster.
Ur webbplatsens perspektiv kommer förfrågan vanligtvis från VPN-servern, inte direkt från din vanliga internetanslutning. Dess loggar kan därför visa VPN-serverns offentliga IP-adress.
Tänk på resan i två delar:
Din enhet till VPN-servern: Din ISP transporterar den krypterade anslutningen och kan se att du kontaktar VPN-servern.
VPN-servern till webbplatsen: Webbplatsen tar emot trafik kopplad till VPN-serverns offentliga adress.
Denna IP-maskering minskar exponeringen av din normala offentliga IP, men gör inte din anslutning osynlig.
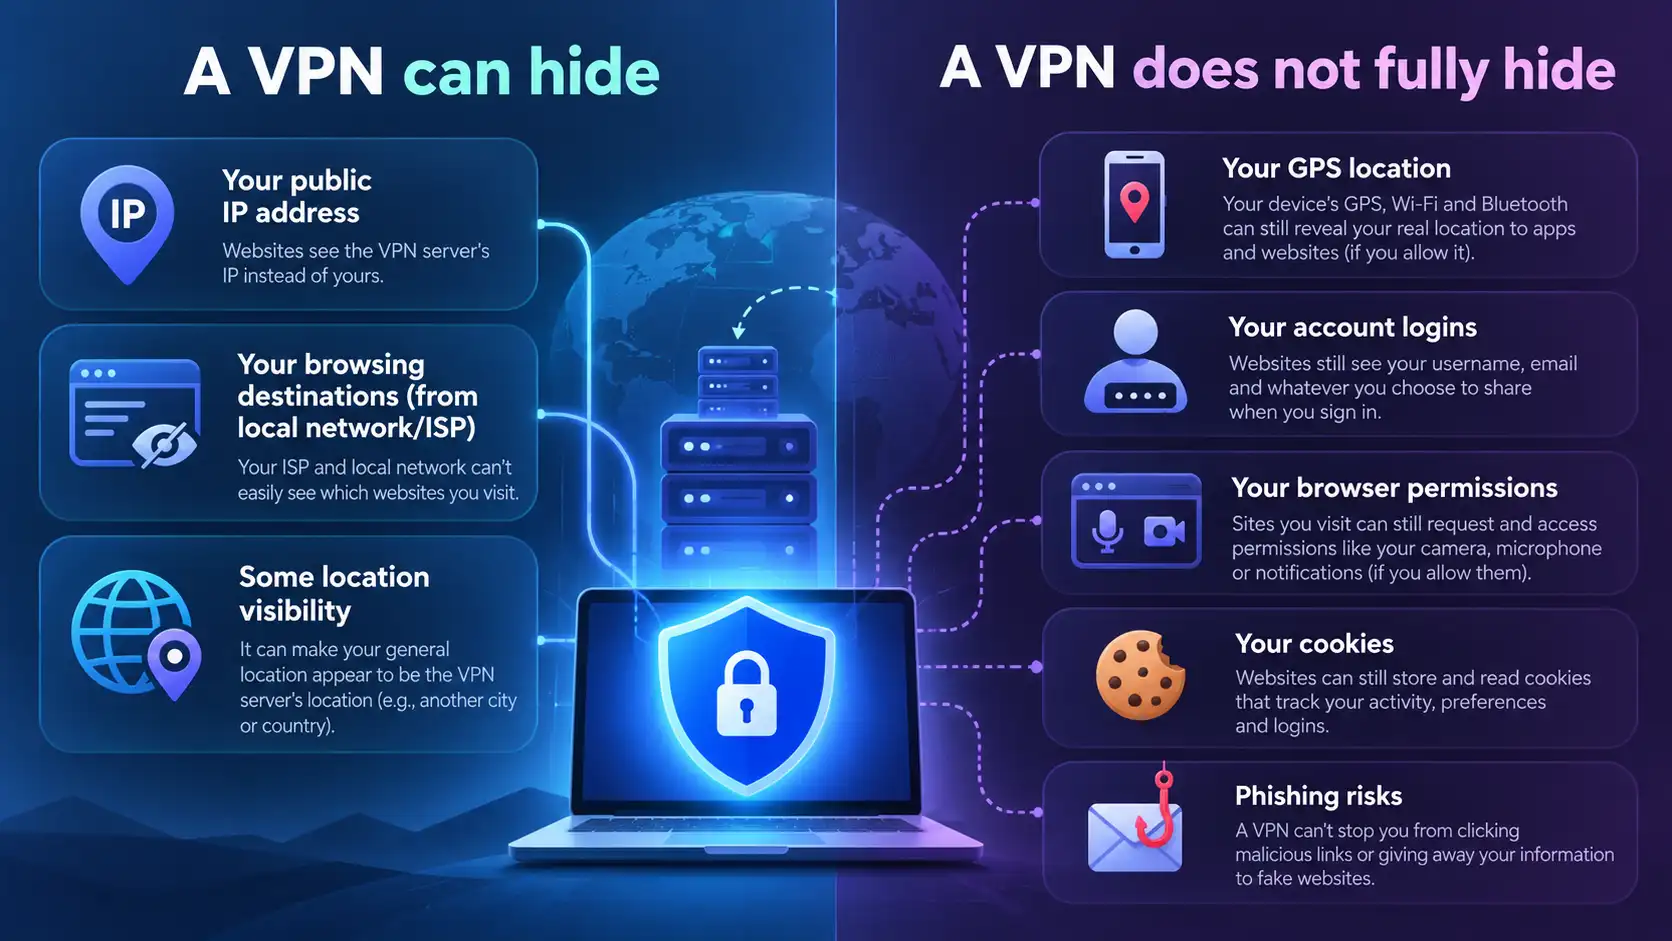
Webbplatser kan fortfarande se vad du gör på deras tjänster och kan känna igen ditt konto, cookies eller enhetsegenskaper.
Döljer eller ändrar en VPN din riktiga IP?
Båda beskrivningarna förekommer online, men de syftar på olika saker.
En VPN ändrar vanligtvis den offentliga IP-adressen som är synlig för webbplatser genom tunneln. Den ändrar dock inte nödvändigtvis den IP-adress som din ISP tilldelat din underliggande internetanslutning.
Till exempel kan din ISP fortsätta att tilldela samma offentliga adress till din hemanslutning medan webbplatser ser adressen till en VPN-server på en annan plats.
Om du kopplar från VPN:n återgår din webbläsare vanligtvis till sin vanliga nätverksrutt, såvida inte en annan integritets- eller nätverksfunktion ändrar detta beteende.
ISP:er kan tilldela dynamiska adresser som ändras även utan VPN. En ändrad adress bevisar inte i sig skydd via VPN.
Vem kan fortfarande se din IP-adress?
Svaret beror på vilken IP-adress du menar och vem som observerar anslutningen.
Observerare | Vad de normalt ser med en fungerande VPN |
|---|---|
Webbplatser du besöker | VPN-serverns offentliga IP för tunnlade förfrågningar |
Din ISP | Din anslutnings tilldelade adress och VPN-servern du kontaktar |
Operatör av offentligt Wi-Fi | Din enhet i deras nätverk och anslutningen till VPN-servern |
VPN-leverantör | Källan till din anslutning och information som behövs för att driva tunneln; hantering och lagring beror på design och policyer |
Appar som är undantagna från VPN | Din vanliga offentliga IP kan vara synlig för deras destinationer |
Inloggning kan identifiera dig trots en VPN-adress. Hanterade enheter kan också rapportera aktivitet via övervakningsprogramvara.
En VPN döljer en adress från vissa observatörer, men inte för alla inblandade i att bära anslutningen.
Döljer en VPN din plats?
En offentlig IP-adress kan användas för att uppskatta en ungefärlig geografisk plats. Den uppskattningen kan identifiera ett land, region eller stad, men är ingen exakt GPS-koordinat.
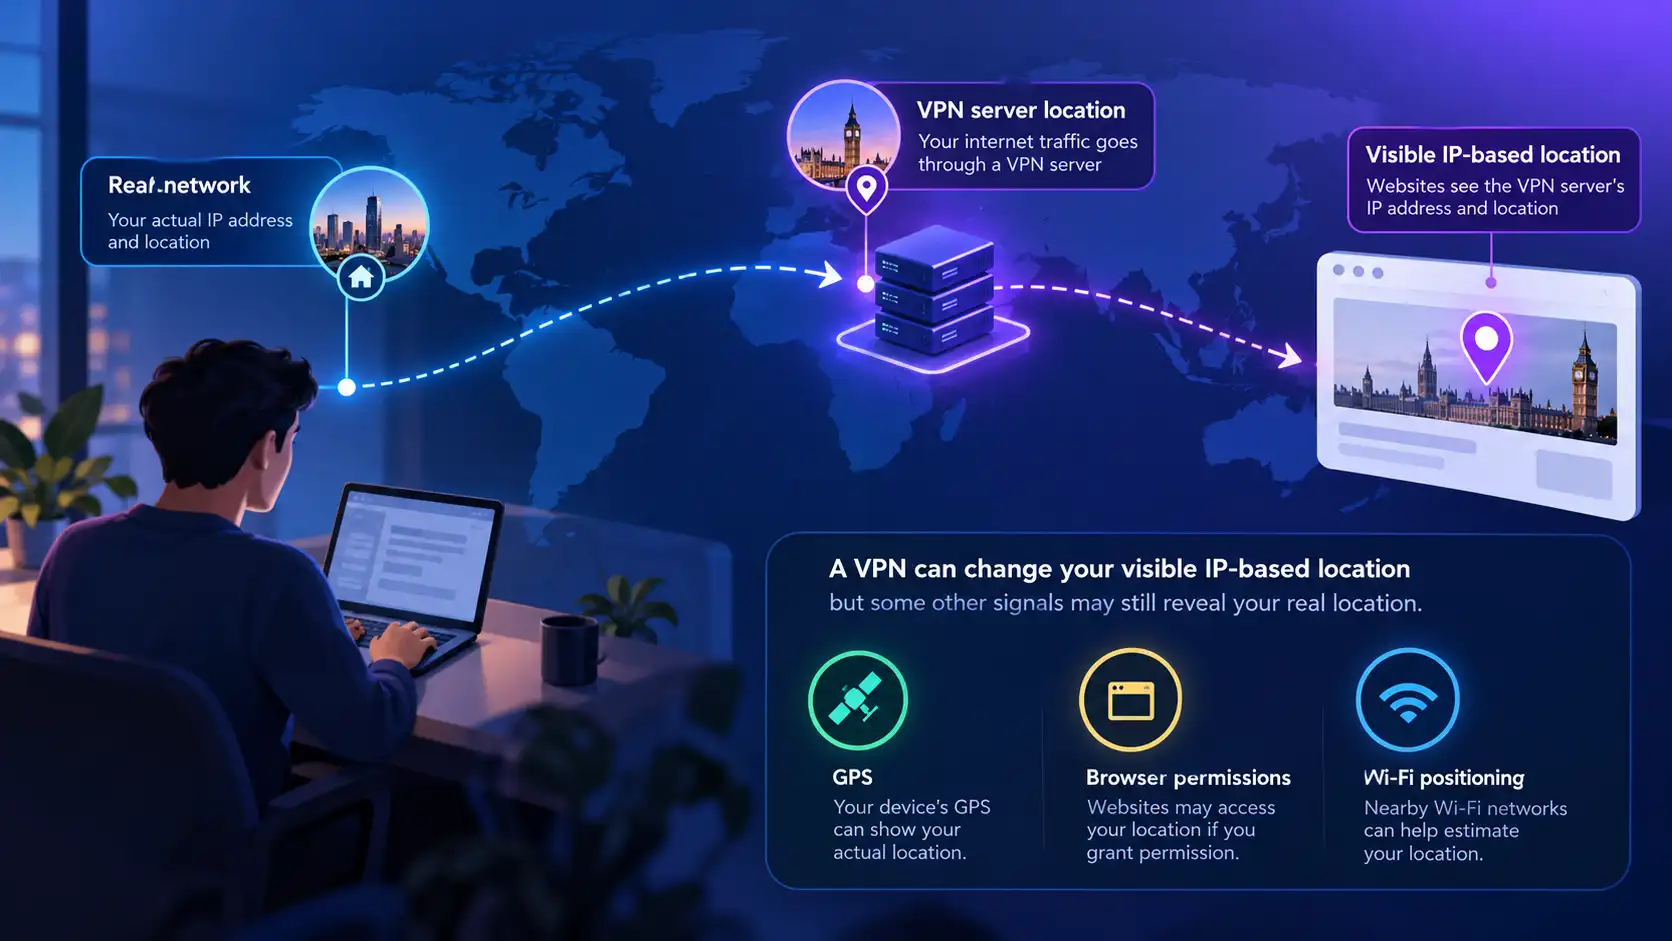
När en VPN ersätter den IP-adress som en webbplats ser med sin servers adress kan en IP-baserad sökning placera din anslutning nära VPN-servern istället för din faktiska plats.
Men tjänster kan ta reda på plats på andra sätt:
GPS eller enhetsplatsbehörigheter
Närliggande Wi-Fi- eller mobilpositionering
Platsinformation sparad till ditt konto
Adresser du anger för leverans eller betalning
Information som frivilligt inkluderas i inlägg eller meddelanden
En kartapplikation med platsbehörighet kan fortfarande få dina riktiga koordinater medan din VPN är ansluten. Att ändra din synliga IP överskrider inte automatiskt dessa behörigheter.
Om platsintegritet är viktigt, granska både din VPN-anslutning och dina appbehörigheter.
Kan din riktiga IP-adress läcka medan du använder en VPN?
Det är möjligt att viss trafik eller identifierande nätverksinformation kan undkomma den avsedda VPN-rutten. De exakta riskerna beror på ditt operativsystem, webbläsare, VPN-implementering och inställningar.
IPv4- och IPv6-exponering
Vissa nätverk stöder både IPv4 och IPv6. Om en VPN skyddar en adressfamilj men inte lyckas dirigera eller blockera den andra kan vissa anslutningar avslöja en adress kopplad till din normala anslutning.
En välkonfigurerad VPN bör hantera stöd för båda trafikerade protokollen, men det är värt att kontrollera både IPv4 och IPv6 istället för att testa bara en.
WebRTC-IP-exponering
WebRTC hjälper webbläsare att stödja realtidskommunikation. Beroende på webbläsarens beteende och nätverkskonfiguration kan WebRTC-relaterade tester avslöja nätverksadresser.
Inte varje adress i ett WebRTC-test är en läcka. En privat lokal adress eller VPN-serveradress skiljer sig från din vanliga offentliga adress.
DNS-läckor
DNS översätter domännamn till IP-adresser. Om DNS-förfrågningar kringgår VPN:n kan en nätverksoperatör eller oavsedd resolver få reda på de begärda destinationerna.
En DNS-läcka är inte nödvändigtvis samma sak som att exponera din riktiga offentliga IP till en webbplats. Det är en separat routing- och integritetsfråga som förtjänar egen kontroll.
Split tunneling och frånkopplingar
Split tunneling kan avsiktligt tillåta vissa appar eller destinationer att använda din vanliga anslutning. Deras trafik kan avslöja din vanliga offentliga IP även när andra appar använder VPN.
En oväntad VPN-frånkoppling kan också få trafiken att återgå till sin normala rutt. En korrekt konfigurerad Kill Switch, där det stöds, kan hjälpa till att blockera påverkad trafik under en avbrottstid, men dess funktion varierar mellan enheter och inställningar.
Hur kontrollerar du om din VPN döljer din IP?
Du kan göra en enkel kontroll utan avancerade tekniska verktyg.
Steg 1: Notera din IP utan VPN
Koppla från din VPN och öppna en ansedd webbplats för att kolla din publika IP. Notera de IPv4- och IPv6-adresser som visas, om några. Detta ger dig en utgångspunkt för ditt nuvarande nätverk.
Steg 2: Anslut till en VPN-server
Öppna din VPN-applikation, välj en server och vänta tills den bekräftar att anslutningen är upprättad. Anta inte att klick på Anslut betyder att tunneln redan är aktiv.
Steg 3: Kontrollera din offentliga IP igen
Ladda om samma IP-uppslagningssida. För webbläsartrafik som korrekt använder VPN bör den visade publika adressen generellt motsvara VPN-serverns utgående anslutning istället för din ursprungliga adress.
Kontrollera både IPv4 och IPv6 där det finns tillgängligt. Vissa tjänster kan visa ingen IPv6-adress, vilket kräver tolkning snarare än att automatiskt anta fel.
Steg 4: Kontrollera DNS och WebRTC
Använd ansedda verktyg för DNS- och WebRTC-tester för att leta efter oväntade nätverksadresser eller resolverar. En annan DNS-resolver är inte automatiskt ett bevis på läcka; jämför resultatet med din förväntade VPN-konfiguration.
Steg 5: Verifiera relevanta appar
En webbläsarens IP-test kontrollerar bara webbläsaren. Split tunneling eller andra applikationer kan använda andra rutter.
Upprepa viktiga kontroller efter att du bytt nätverk, VPN-server eller anslutningsinställningar. Inget enskilt test kan garantera fullständig anonymitet.
Vad gör du om din riktiga IP fortfarande syns?
Om ett test visar din vanliga offentliga IP medan VPN:n ser ut att vara ansluten, undersök innan du förlitar dig på anslutningen för integritet.
Bekräfta att VPN är ansluten. Kontrollera applikationens faktiska anslutningsstatus, inte bara den valda servern.
Prova en annan server. Anslut igen och jämför IP-adresser.
Granska split tunneling. Kontrollera att den webbläsare eller app du testar inte är undantagen från VPN.
Kontrollera IPv6- och WebRTC-resultat. Avgör om den oväntade adressen är offentlig, privat eller kopplad till VPN.
Starta om appen och uppdatera programvaran. Installera aktuella versioner av VPN-app, webbläsare och operativsystem.
Granska säkerhetsinställningar. Brandväggar, ytterligare VPN:er, proxys och andra nätverksverktyg kan påverka routing.
Kontakta support om problemet kvarstår. Ange din enhetstyp, operativsystem, VPN-server, protokoll och testobservationer. Undvik att skicka känsliga uppgifter.
Inaktivera inte viktiga system- och säkerhetsfunktioner bara för att få ett läcktest att passera.
Hur skyddar du din IP-adress med SyncVPN
För att minska exponeringen av din vanliga offentliga IP när du använder SyncVPN, etablera först en VPN-anslutning till en tillgänglig server och bekräfta att applikationen rapporterar en lyckad anslutning.
Jämför sedan din synliga IP-adress före och efter anslutningen. Kontrollera vilka applikationer som faktiskt dirigeras genom VPN:n.
Menyn för SyncVPN-protokoll som visas i applikationen inkluderar Smart, WireGuard, OpenVPN UDP och OpenVPN TCP. Val av protokoll kan påverka anslutning och prestanda, men enbart en protokolletikett garanterar inte skydd mot alla routingläckor.
Om du använder split tunneling, kom ihåg att undantagna anslutningar fortfarande kan avslöja din normala offentliga IP. Om Kill Switch finns tillgängligt på din enhet, granska dess stöd vid frånkopplingar.
För funktionsspecifika instruktioner, se guiderna Hur du använder split tunneling med SyncVPN och Hur du använder Kill Switch med SyncVPN i Supportcenter.
Döljer IP anonymitet?
Nej. Att ersätta din synliga offentliga IP är en integritetsåtgärd, inte fullständig anonymitet.
Webbplatser kan fortfarande känna igen ett inloggat konto, komma ihåg cookies eller använda webbläsarfingeravtryck. Appar kan få platsdata via behörigheter. Information du postar, köper eller skickar kan identifiera dig direkt.
Din VPN-leverantör blir också en del av anslutningens förtroendeförhållande. Beroende på dess arkitektur och policyer kan den hantera metadata för anslutningen eller annan information som din ISP inte direkt kan inspektera inuti tunneln.
Använd en pålitlig leverantör, skydda dina konton med stark autentisering, håll enheter uppdaterade och granska webbläsarens integritetsinställningar. Dessa steg kompletterar IP-maskering snarare än duplicerar den.
Vanliga frågor
Döljer en VPN din IP-adress från webbplatser?
Vanligtvis, ja, för förfrågningar som korrekt dirigeras genom VPN. Webbplatser ser vanligtvis VPN-serverns publika IP istället för din vanliga adress. Inloggade konton och andra spårningsmetoder kan dock fortfarande identifiera dig.
Kan din ISP se din IP-adress när du använder VPN?
Ja. Din ISP hanterar den underliggande anslutningen och kan identifiera den adress som tilldelats den. Den kan även i regel se din anslutning till VPN-server, även om korrekt tunnlade destinationer är mindre synliga.
Döljer en VPN både IPv4 och IPv6?
Det beror på VPN och konfiguration. En korrekt konfigurerad tjänst bör hantera eller blockera båda adressfamiljerna som stöds. Testa båda där så är möjligt istället för att utgå från att en IPv4-kontroll täcker IPv6.
Kan en webbplats hitta min verkliga plats med VPN?
Det kan den. En VPN kan ändra IP-baserad platsuppskattning, men GPS, enhetsbehörigheter, inloggade konton och information du delar kan fortfarande avslöja din faktiska plats.
Är en DNS-läcka samma sak som en IP-läcka?
Nej. En DNS-läcka innebär att namnuppslagsförfrågningar tar en oavsedd väg. En IP-läcka kan exponera en adress kopplad till din normala anslutning. Dessa problem kan överlappa, men är inte identiska.
Kan jag spåras om jag använder VPN?
Ja. Cookies, konton, fingeravtryck och information du tillhandahåller kan fortfarande möjliggöra spårning. En VPN minskar exponeringen av din normala IP, men eliminerar inte alla identifierare.
Döljer inkognitoläge min IP-adress?
Nej. Privat- eller inkognitoläge begränsar främst information som sparas i den lokala webbläsarsessionen. Det ersätter normalt inte din offentliga IP eller krypterar din trafik genom en VPN-server.
Slutliga tankar
En VPN döljer vanligtvis din vanliga offentliga IP från webbplatser genom att dirigera trafiken via en VPN-server. Den kan även ändra din upplevda IP-baserade plats och minska vad ett lokalt nätverk kan observera om korrekt tunnlade destinationer.
Dock finns adressen till din ursprungliga anslutning kvar, och webbplatser kan identifiera dig via konton eller andra signaler. Routingundantag, frånkopplingar och vissa läckor kan också påverka skyddet.
Det praktiska målet är inte att bli osynlig; det är att förstå vilken adress som exponeras, för vem och under vilka förhållanden. Testa din anslutning, granska dina inställningar och använd SyncVPN tillsammans med andra förnuftiga integritetsrutiner.