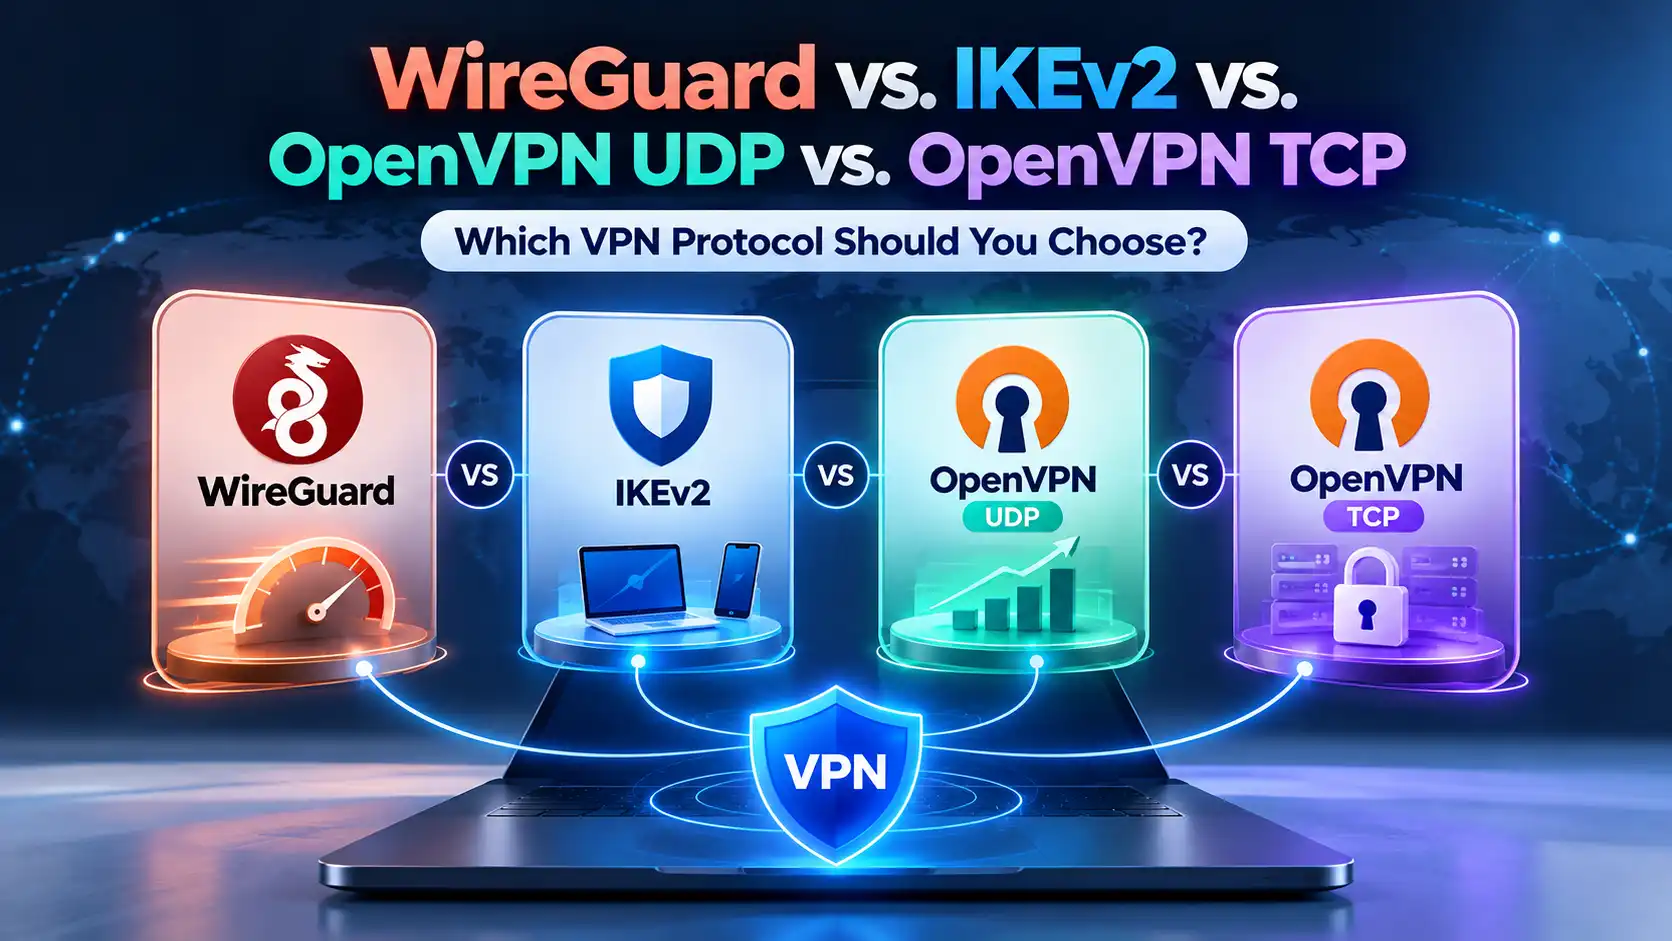
Wybór protokołu VPN może znacząco wpłynąć na wydajność Twojego połączenia. Niektóre protokoły priorytetowo traktują szybkość i efektywność, podczas gdy inne oferują większą elastyczność w sieciach restrykcyjnych lub lepiej radzą sobie ze zmianami w sieci.
Cztery popularne opcje to WireGuard, IKEv2/IPsec, OpenVPN UDP oraz OpenVPN TCP. Wszystkie mogą zapewnić bezpieczne połączenia VPN, jeśli są poprawnie zaimplementowane, ale działają inaczej i pasują do różnych sytuacji.
Szybka odpowiedź: WireGuard jest doskonałym punktem startowym do szybkiego, codziennego korzystania z VPN. IKEv2/IPsec jest szczególnie przydatny przy mobilnych połączeniach, które często zmieniają sieci. OpenVPN UDP oferuje równowagę pomiędzy bezpieczeństwem, kompatybilnością i wydajnością. OpenVPN TCP warto wypróbować w sytuacjach, gdy połączenia UDP są ograniczone lub nie działają.
Najlepszy wybór zależy od Twojej sieci, urządzenia i oczekiwań względem VPN.
Czym jest protokół VPN?
Protokół VPN to zestaw zasad określających, jak Twoje urządzenie ustanawia i utrzymuje bezpieczne połączenie z serwerem VPN.
Pomaga zarządzać uwierzytelnianiem, szyfrowaniem oraz przesyłaniem danych między urządzeniem a serwerem.
Różne protokoły wykorzystują różne technologie do osiągnięcia tych celów. Dlatego zmiana protokołu czasem poprawia prędkość, kompatybilność lub niezawodność połączenia.
Ważne rozróżnienie: OpenVPN UDP i OpenVPN TCP nie są dwoma oddzielnymi protokołami VPN. To dwa tryby transportu OpenVPN, odpowiednio używające UDP i TCP.
Porównanie protokołów VPN w skrócie
Cechy | WireGuard | IKEv2/IPsec | OpenVPN UDP | OpenVPN TCP |
|---|---|---|---|---|
Typowa prędkość | Bardzo szybka | Szybka | Szybka do umiarkowanej | Często wolniejsza |
Bezpieczeństwo | Silna nowoczesna kryptografia | Silne przy właściwej konfiguracji | Silne przy właściwej konfiguracji | Silne przy właściwej konfiguracji |
Efektywność połączenia | Doskonale | Dobrze | Dobrze | Niższa w wielu warunkach |
Zmiana sieci mobilnej | Zazwyczaj dobrze | Doskonale z obsługą MOBIKE | Zależy od implementacji | Zależy od implementacji |
Sieci restrykcyjne | Może być blokowany | Może być blokowany | Może być blokowany | Może pomóc, gdy UDP jest blokowany |
Główna zaleta | Szybkość i efektywność | Mobilność | Zrównoważona wydajność | Kompatybilność z TCP |
Najlepsze zastosowanie na start | Codzienne przeglądanie, gry, streaming | Połączenia mobilne | Alternatywa ogólnego przeznaczenia | Sieci ograniczające UDP |
To ogólne cechy, a nie gwarantowane rankingi wydajności. Rzeczywiste wyniki zależą od implementacji VPN, serwera, urządzenia i sieci.
1. WireGuard: Zaprojektowany dla szybkości i efektywności
WireGuard to nowoczesny, otwartoźródłowy protokół VPN zaprojektowany jako lekki, bezpieczny i wydajny.
W przeciwieństwie do starszych protokołów z wieloma konfigurowalnymi elementami, WireGuard używa względnie uproszczonej konstrukcji i określonego zestawu nowoczesnych algorytmów kryptograficznych.
Jego efektywna architektura może pomóc zapewnić szybkie połączenia przy stosunkowo niskim obciążeniu procesora.
Kluczowe zalety WireGuard
Wysoka wydajność: Często zapewnia doskonałe prędkości i niskie opóźnienia.
Efektywna konstrukcja: Lekka implementacja zmniejsza obciążenie procesora.
Nowoczesne bezpieczeństwo: Wykorzystuje sprawdzone komponenty kryptograficzne, w tym ChaCha20 i Poly1305.
Szybkie nawiązywanie połączenia: Zaprojektowany do efektywnego ustanawiania bezpiecznych połączeń.
Dobra codzienna użyteczność: Dobrze nadaje się do przeglądania, rozmów wideo, streamingu i gier.
Potencjalne ograniczenia
WireGuard zwykle korzysta z transportu UDP. Sieci, które ograniczają UDP lub wykrywają i blokują ruch WireGuard, mogą zakłócać połączenia.
WireGuard nie zawiera też wbudowanego zaciemniania ruchu (traffic obfuscation). Niektórzy dostawcy VPN oferują dodatkowe technologie do rozwiązania tego problemu, ale są one oddzielne od standardowego protokołu WireGuard.
Kiedy wybrać WireGuard?
WireGuard to mocny pierwszy wybór, gdy chcesz:
Szybkiego codziennego przeglądania
Płynnego streamingu
Responsywnych gier online
Efektywnej wydajności VPN
Nowoczesnego protokołu z silnym bezpieczeństwem
Najlepszy dla: użytkowników ceniących szybkość, efektywność i codzienną wydajność.
2. IKEv2/IPsec: Zaprojektowany dla mobilności
IKEv2 oznacza Internet Key Exchange wersja 2. Często używany razem z IPsec, który zapewnia ochronę ruchu VPN.
Jego jedną z ważniejszych zalet jest zdolność do obsługi zmian w łączności sieciowej.
Dzięki wsparciu rozszerzenia MOBIKE, połączenie IKEv2/IPsec potrafi dostosować się, gdy urządzenie zmienia adres IP lub przełącza się między sieciami.
Na przykład, wyobraź sobie, że wychodzisz z domu korzystając z telefonu. Twoje połączenie zmienia się z Wi-Fi na dane mobilne. Implementacja IKEv2/IPsec z obsługą MOBIKE może zaktualizować połączenie bez konieczności ustanawiania całkowicie nowej sesji VPN.
Kluczowe zalety IKEv2/IPsec
Silne bezpieczeństwo: Obsługuje nowoczesne konfiguracje kryptograficzne.
Szybka wydajność: Może zapewnić wydajne połączenia VPN.
Przyjazny mobilności: MOBIKE wspiera zmiany adresów sieciowych.
Dobra integracja z systemem operacyjnym: Obsługiwany przez wiele głównych platform.
Stabilna mobilność: Przydatny na urządzeniach często zmieniających sieci.
Potencjalne ograniczenia
IKEv2/IPsec zwykle korzysta z portów UDP 500 i 4500, które mogą być ograniczane przez niektóre sieci.
Jego bezpieczeństwo i wydajność zależą także od wybranej konfiguracji kryptograficznej i implementacji.
Mimo że IKEv2/IPsec może być doskonałym wyborem mobilnym, nie jest automatycznie szybszy czy bardziej niezawodny od każdego innego protokołu.
Kiedy wybrać IKEv2/IPsec?
Rozważ IKEv2/IPsec, gdy:
Często zmieniasz sieć pomiędzy Wi-Fi a danymi mobilnymi.
Korzystasz z VPN na telefonie lub tablecie.
Twoje urządzenie i dostawca VPN go wspierają.
Potrzebujesz bezpiecznego połączenia z mocnym wsparciem mobilności.
Najlepszy dla: użytkowników mobilnych, których sieci często się zmieniają.
3. OpenVPN UDP: Równowaga między bezpieczeństwem a wydajnością
OpenVPN to sprawdzony, otwartoźródłowy protokół VPN o długiej historii wdrożeń.
Może używać zarówno UDP, jak i TCP do przesyłania ruchu VPN.
UDP, czyli User Datagram Protocol, przesyła pakiety bez konieczności potwierdzenia i retransmisji każdego pakietu przez warstwę transportową.
Zmniejsza to narzut transportu i czyni UDP praktycznym wyborem dla połączeń VPN, dla których liczy się wydajność.
OpenVPN jest zaprojektowany do efektywnej pracy na UDP.
Kluczowe zalety OpenVPN UDP
Dojrzała technologia: OpenVPN jest szeroko wdrożony i zbadany.
Silne bezpieczeństwo: Wspiera bezpieczne szyfrowanie i konfiguracje uwierzytelniania.
Dobra wydajność: UDP unika nieraz nadmiernego narzutu TCP.
Szeroka kompatybilność: Wspierany na wielu urządzeniach i systemach operacyjnych.
Elastyczna konfiguracja: Może działać w wielu środowiskach sieciowych.
Potencjalne ograniczenia
OpenVPN UDP może być w niektórych środowiskach wolniejszy od WireGuard.
Sieci blokujące lub ograniczające ruch UDP mogą uniemożliwiać połączenie.
UDP sam w sobie nie gwarantuje dostarczenia każdego pakietu, ale to nie oznacza, że aplikacje korzystające z tunelu OpenVPN UDP tracą automatycznie niezawodność komunikacji. Przykładowo przeglądarki internetowe mogą korzystać z TCP lub innych mechanizmów niezawodności wewnątrz tunelu.
Kiedy wybrać OpenVPN UDP?
Wypróbuj OpenVPN UDP, gdy:
Chcesz sprawdzony protokół VPN.
WireGuard jest niedostępny lub działa słabo w Twojej sieci.
Potrzebujesz szerokiej kompatybilności.
Chcesz praktyczną równowagę między wydajnością a bezpieczeństwem.
Najlepszy dla: użytkowników szukających dojrzałej, uniwersalnej alternatywy dla WireGuard.
4. OpenVPN TCP: Przydatny w sieciach restrykcyjnych
OpenVPN TCP korzysta z protokołu Transmission Control Protocol do przenoszenia ruchu VPN.
W przeciwieństwie do UDP, TCP zawiera mechanizmy do uporządkowanej dostawy, potwierdzeń i retransmisji utraconych danych.
Te mechanizmy są cenne w wielu zastosowaniach internetowych. Jednak używanie TCP jako transportu dla całego tunelu VPN może powodować dodatkowy narzut.
Na przykład, kiedy aplikacja TCP działa wewnątrz VPN opartym na TCP, obie warstwy mogą reagować na utratę pakietów w sposób obniżający wydajność.
Nazywa się to czasem problemem TCP-over-TCP.
Dlaczego więc korzystać z OpenVPN TCP?
Bo niektóre sieci blokują ruch UDP, a pozwalają na połączenia TCP.
Przy odpowiedniej konfiguracji, OpenVPN TCP może połączyć się tam, gdzie opcje oparte na UDP zawodzą.
Kluczowe zalety OpenVPN TCP
Kompatybilność z sieciami restrykcyjnymi: Przydatny, gdy ruch UDP jest blokowany.
Mechanizmy niezawodnego transportu: TCP obsługuje uporządkowanie pakietów i retransmisję.
Elastyczna konfiguracja: OpenVPN może działać na różnych portach TCP.
Ugruntowane bezpieczeństwo: Wykorzystuje tę samą architekturę bezpieczeństwa OpenVPN, gdy jest poprawnie skonfigurowany.
Potencjalne ograniczenia
OpenVPN TCP może doświadczać:
Niższych prędkości
Wyższych opóźnień
Dodatkowego narzutu retransmisji
Problemów z wydajnością w zatłoczonych lub zawodnych sieciach
Ważne jest także zrozumienie, że TCP nie czyni VPN automatycznie bardziej stabilnym.
Jego główną praktyczną zaletą jest często kompatybilność sieciowa, a nie lepsza ogólna wydajność.
OpenVPN TCP bywa konfigurowany na porcie 443, typowo kojarzonym z HTTPS. Nie powoduje to jednak, że ruch VPN staje się niewidoczny lub gwarantuje ominięcie zaawansowanych ograniczeń sieciowych.
Kiedy wybrać OpenVPN TCP?
Wypróbuj OpenVPN TCP, gdy:
WireGuard nie może się połączyć.
OpenVPN UDP jest blokowany lub niestabilny.
Twoja sieć ogranicza ruch UDP.
Kompatybilność połączenia jest ważniejsza niż maksymalna prędkość.
Najlepszy dla: sieci, gdzie połączenia VPN oparte na UDP nie mogą się nawiązać lub utrzymać używalnego połączenia.
OpenVPN UDP vs. TCP: Jaka jest prawdziwa różnica?
Największa różnica polega na sposobie transportu danych.
UDP jest zaprojektowany do niskonakładowej dostawy pakietów. TCP dodaje mechanizmy na poziomie transportu do zarządzania kolejnością, potwierdzeniami i retransmisjami.
W przypadku ruchu VPN różnice te wpływają na wydajność i kompatybilność sieciową.
Porównanie | OpenVPN UDP | OpenVPN TCP |
|---|---|---|
Zachowanie transportu | Bezpołączeniowy | Połączeniowy |
Retransmisja pakietów na warstwie transportu | Nie | Tak |
Typowa wydajność VPN | Zazwyczaj lepsza | Często wolniejsza |
Opóźnienia (narzut) | Zazwyczaj niższe | Mogą być wyższe |
Kompatybilność z sieciami restrykcyjnymi dla UDP | Ograniczona | Zazwyczaj lepsza |
Preferowane zastosowanie | Codzienne połączenia VPN | Rozwiązywanie problemów z sieciami restrykcyjnymi |
Główne przesłanie: UDP jest zazwyczaj preferowanym transportem OpenVPN, gdy działa poprawnie. TCP to użyteczna alternatywa, kiedy ograniczenia sieci uniemożliwiają korzystanie z UDP.
Który protokół VPN jest najszybszy?
Dla wielu użytkowników WireGuard jest doskonałym punktem startowym pod względem prędkości.
Jego lekka konstrukcja i nowoczesna kryptografia pomagają efektywnie działać na różnych urządzeniach.
IKEv2/IPsec również może zapewnić silną wydajność, a OpenVPN UDP zwykle oferuje dobrą równowagę między szybkością a kompatybilnością.
OpenVPN TCP często generuje większy narzut, zwłaszcza przy przenoszeniu aplikacji TCP przez niestabilne sieci.
Nie ma jednak uniwersalnego rankingu prędkości, który pasowałby do każdego urządzenia lub sieci.
Odległość serwera, przeciążenia, sprzęt, implementacja szyfrowania, routing i lokalne warunki sieciowe wpływają na wynik.
Najpewniejszym sposobem znalezienia najszybszej opcji jest porównanie wydajności w podobnych warunkach.
Który protokół VPN jest najbezpieczniejszy?
WireGuard, IKEv2/IPsec i OpenVPN mogą zapewnić silne bezpieczeństwo, gdy są poprawnie wdrożone i skonfigurowane.
Ich podejścia się różnią:
WireGuard używa uproszczonej konstrukcji i określonego zestawu nowoczesnych algorytmów kryptograficznych.
IKEv2/IPsec łączy bezpieczne negocjowanie połączenia z ochroną IPsec. Bezpieczeństwo zależy częściowo od wybranych algorytmów i konfiguracji.
OpenVPN korzysta z ustalonych mechanizmów opartych na TLS i wspiera różne bezpieczne konfiguracje kryptograficzne.
Warto pamiętać, że OpenVPN UDP i OpenVPN TCP nie różnią się pod względem poziomu bezpieczeństwa. Zmiana transportu z UDP na TCP nie powoduje automatycznego wzmocnienia szyfrowania.
Wiarygodny dostawca VPN, bezpieczna implementacja, właściwa konfiguracja i aktualne oprogramowanie są równie ważne jak nazwa protokołu.
Jak wybrać odpowiedni protokół VPN dla siebie?
Zamiast szukać jednego zwycięzcy, dobierz protokół do problemu, który chcesz rozwiązać.
Twoje priorytety | Rekomendowany punkt startowy |
|---|---|
Szybkie codzienne korzystanie z VPN | WireGuard |
Gry i niskie opóźnienia | WireGuard |
Streaming i rozmowy wideo | WireGuard lub OpenVPN UDP |
Dojrzała, szeroko wspierana opcja | OpenVPN UDP |
Częste przełączanie między Wi-Fi a danymi mobilnymi | IKEv2/IPsec, jeśli wspierany |
Blokada połączeń UDP | OpenVPN TCP |
Niepewność, którego protokołu użyć w SyncVPN | Smart |
To rekomendacje startowe, nie gwarancje. Jeśli jedna opcja działa słabo, wypróbowanie innego protokołu może przynieść lepsze rezultaty.
Wybór protokołu w SyncVPN
Menu protokołów SyncVPN zawiera opcję Smart, która automatycznie wybiera protokół dla Twojego połączenia.
Dostępne opcje ręczne to:
WireGuard
OpenVPN (UDP)
OpenVPN (TCP)
Dla większości użytkowników rozpoczęcie od Smart jest najprostszym rozwiązaniem.
Jeśli wolisz wybrać protokół ręcznie, WireGuard jest rozsądnym pierwszym wyborem do codziennej wydajności. OpenVPN UDP to przydatna alternatywa, a OpenVPN TCP warto przetestować, gdy połączenia oparte na UDP mają problemy.
IKEv2/IPsec został uwzględniony w tym przewodniku jako szeroko stosowana technologia VPN do porównania. Nie jest on jednak dostępny jako opcja wyboru w menu protokołów SyncVPN opisanym tutaj.
Najczęściej zadawane pytania
Czy WireGuard jest lepszy od OpenVPN?
WireGuard często oferuje szybszą wydajność i mniejsze obciążenie procesora. OpenVPN pozostaje bezpieczną, dojrzałą i elastyczną alternatywą. Lepszy wybór zależy od Twojego urządzenia, sieci i wymagań kompatybilności.
Czy IKEv2 jest szybszy niż WireGuard?
Oba mogą działać dobrze, ale WireGuard często jest szczególnie efektywny. Rzeczywista prędkość zależy od implementacji, sprzętu, warunków serwera i routingu sieci. IKEv2/IPsec ma dodatkowy atut w postaci rozszerzenia MOBIKE, wspierającego mobilność sieci.
Czy OpenVPN TCP jest bezpieczniejszy niż UDP?
Nie jest to regułą. Oba tryby mogą używać tych samych mechanizmów bezpieczeństwa OpenVPN. TCP zmienia sposób transportu ruchu, ale nie wzmacnia automatycznie szyfrowania.
Dlaczego OpenVPN UDP jest zwykle szybszy niż TCP?
UDP ma mniejszy narzut na poziomie transportu. TCP wprowadza mechanizmy potwierdzeń, uporządkowania, retransmisji i kontroli przeciążenia, które mogą opóźniać transmisję VPN.
Jaki protokół jest najlepszy do gier?
WireGuard jest często dobrym pierwszym wyborem dzięki efektywnej konstrukcji i możliwości uzyskania niskich opóźnień. OpenVPN UDP także może działać dobrze. Wciąż ważne są lokalizacja serwera i jakość Twojego podstawowego połączenia.
Jaki protokół wybrać, gdy VPN nie chce się połączyć?
Na początek wybierz automatyczny tryb w aplikacji VPN, jeśli jest dostępny. Jeśli protokół oparty na UDP się nie łączy, spróbuj OpenVPN TCP. Rozważ też zmianę serwera i sprawdzenie połączenia sieciowego, bo protokół nie jest zawsze jedyną przyczyną problemów.
Ostateczny werdykt: Nie ma jednego najlepszego protokołu VPN dla wszystkich
WireGuard, IKEv2/IPsec, OpenVPN UDP i OpenVPN TCP mają swoje mocne strony.
WireGuard wyróżnia się nowoczesnym designem, efektywnością i codzienną wydajnością.
IKEv2/IPsec jest szczególnie użyteczny w mobilności, gdy odpowiednie funkcje są wspierane.
OpenVPN UDP pozostaje mocną opcją ogólnego przeznaczenia z szeroką kompatybilnością.
OpenVPN TCP jest cenny, gdy ograniczenia sieci przeszkadzają połączeniom UDP.
Dla użytkowników SyncVPN Smart jest najprostszym wyborem startowym. Jeśli chcesz ręcznej kontroli, zacznij od WireGuard, a rozważ OpenVPN, gdy potrzebujesz innego podejścia do połączenia.
Najlepszy protokół to ten, który zapewnia bezpieczne, stabilne i użyteczne połączenie w Twojej konkretnej sieci.