
Szyfrowanie AES-256 to kryptograficzny szyfr na poziomie wojskowym, który koduje dane cyfrowe za pomocą klucza o długości 256 bitów, czyniąc je matematycznie niemożliwymi do odszyfrowania metodą brutalnej siły przy użyciu współczesnej mocy obliczeniowej. Sieci wirtualne VPN polegają na AES-256, aby chronić ruch internetowy przed nadzorem ISP, przechwytywaniem przez rząd oraz złośliwymi podsłuchiwaczami pakietów, zamieniając wrażliwe komunikaty w niezłomne szyfrogramy zanim opuszczą Twoje urządzenie.
Za każdym razem, gdy przeglądasz internet przez publiczne Wi-Fi, dokonujesz transakcji bankowości internetowej lub łączysz się z poufną infrastrukturą korporacyjną, Twoje pakiety sieciowe przechodzą przez dziesiątki pośrednich przełączników i routerów. Bez solidnej kryptograficznej enkapsulacji, każda odwiedzana przez Ciebie strona i każde przesłane niezabezpieczone dane uwierzytelniające pozostają widoczne dla osób trzecich. Zrozumienie, jak działa AES-256, dlaczego stanowi niezaprzeczalny złoty standard w cyberbezpieczeństwie oraz jak nowoczesne architektury VPN stosują go bez spowalniania internetu, jest kluczowe dla oceny Twojej cyfrowej prywatności.
Matematyka niemożności złamania: Jak działa AES-256
Standard Zaawansowanego Szyfrowania (AES) został ustanowiony w 2001 roku przez Amerykański Narodowy Instytut Standardów i Technologii (NIST), zastępując przestarzały Standard Szyfrowania Danych (DES). Wybrany w transparentnym, pięcioletnim konkursie kryptograficznym, bazowy szyfr Rijndael został zaprojektowany przez belgijskich kryptografów Vincenta Rijmena i Joana Daemena.
AES to symetryczny szyfr blokowy. „Symetryczny” oznacza, że ten sam klucz kryptograficzny jest używany do szyfrowania danych w szyfrogram oraz do ich odszyfrowania z powrotem do tekstu jawnego. „Szyfr blokowy” oznacza, że AES nie szyfruje danych bit po bicie, lecz grupuje nieszyfrowane dane w stałe bloki o rozmiarze 128 bitów (16 bajtów).
14 rund transformacji
Aby przekształcić czytelny tekst jawny w niezrozumiały szum, AES-256 poddaje każdy 128-bitowy blok 14 sekwencyjnym rundom matematycznych permutacji. Podczas gdy AES-128 stosuje 10 rund, a AES-192 – 12 rund, AES-256 wykonuje maksymalne 14 rund, zapewniając wyjątkowy bufor bezpieczeństwa. Każda runda składa się z czterech odrębnych operacji kryptograficznych:
SubBytes: Faza podstawienia nieliniowego, gdzie każdy bajt jest zastąpiony innym bajtem według zdefiniowanej macierzy kryptograficznej (S-box), zapobiegając bezpośrednim matematycznym korelacjom.
ShiftRows: Etap transpozycji, w którym wiersze 4x4 tablicy stanu są cyklicznie przesuwane o określone offsety, rozpraszając dane wzdłuż kolumn.
MixColumns: Transformacja liniowa mieszająca cztery bajty każdej kolumny za pomocą modularnego mnożenia macierzy, zapewniając wysoką dyfuzję w bloku.
AddRoundKey: Blok stanu jest łączony z unikalnym podkluczem rundy pochodzącym z klucza głównego 256-bitowego za pomocą operacji XOR bit po bicie.
Ta wielorundowa konstrukcja wywołuje efekt lawiny: zmiana pojedynczego bitu w oryginalnym tekście jawnym zmienia ponad 50% bitów szyfrogramu, całkowicie maskując wzorce strukturalne.
Dlaczego ataki brutalnej siły są fizycznie niemożliwe
Klucz 256-bitowy umożliwia 2^256 unikalnych kombinacji kluczy, co odpowiada około 1,1579 × 10^77 możliwościom. Aby zrozumieć skalę tej liczby:
Metryka | Skala naukowa | Kontekst rzeczywisty |
|---|---|---|
Szacowana liczba atomów we Wszechświecie obserwowalnym | ~10^80 | Podstawowe cząstki fizyczne istniejące we Wszechświecie |
Kombinacje kluczy AES-256 | ~1.15 × 10^77 | Całkowite kombinacje kryptograficzne do odgadnięcia |
Wydajność 500 najszybszych superkomputerów łącznie | ~10^18 operacji/s | Łączna globalna moc obliczeniowa |
Czas potrzebny na atak brutalnej siły na AES-256 | Miliardy lat | Przekracza przewidywany czas życia Układu Słonecznego |
Nawet gdyby wszystkie komputery na Ziemi zostały połączone w jednolitą superklaster zdolną do liczenia miliardów kluczy na sekundę, przetestowanie decydującej części przestrzeni kluczy AES-256 wymagałoby więcej energii niż słońce wyemituje przez cały czas swojego życia.
Dlaczego VPN-y polegają na AES-256 w zabezpieczaniu tuneli
Wirtualna Sieć Prywatna tworzy chronioną ścieżkę komunikacyjną przez niepewną sieć publiczną. AES-256 pełni rolę matematycznego skarbca okalającego dane przesyłane przez tę ścieżkę.
1. Neutralizacja telemetrii ISP i inspekcji pakietów
Dostawcy usług internetowych rutynowo śledzą wzorce ruchu użytkownika, rejestrują odwiedzane domeny, niezaszyfrowane dane i długość sesji. Wielu dostawców stosuje głęboką inspekcję pakietów (DPI), aby monitorować aktywność, ograniczać przepustowość lub zarabiać na profilach przeglądania.
Gdy Twoje urządzenie kieruje ruch przez dostawcę takiego jak SyncVPN, AES-256 szyfruje Twoje dane zanim trafią do lokalnego interfejsu sieciowego. Twój ISP widzi jedynie zaszyfrowany strumień danych pomiędzy routerem a bezpiecznym serwerem VPN. Otwierane strony, przesyłane pliki i zapytania pozostają nieczytelne.
2. Eliminacja ataków typu man-in-the-middle w publicznym Wi-Fi
Publiczne sieci Wi-Fi na lotniskach, w hotelach i kawiarniach często nie izolują klientów, co naraża użytkowników na fałszywe hotspoty, podszywanie się pod ARP i przechwytywanie pakietów. Cyberprzestępcy na tej samej podsieci mogą przechwytywać pakiety rozgłoszeniowe, aby pozyskać ciasteczka sesyjne i tokeny uwierzytelniające. Tunelowanie wszystkich wychodzących pakietów przez AES-256 czyni przechwycone dane bezwartościowymi, neutralizując próby podsłuchu w niepewnych sieciach.
3. Zachowanie tajemnicy przyszłości
Najlepsze wdrożenia VPN łączą szyfrowanie symetryczne AES-256 z efemerycznym wymianą kluczy jak Diffie-Hellman lub kryptografia krzywych eliptycznych (ECDH). Ta architektura ustanawia Perfect Forward Secrecy (PFS), generując nowy, tymczasowy klucz sesji co kilka minut lub przy każdorazowym rozłączeniu. Nawet jeśli klucz sesji zostanie przechwycony, przeszłe i przyszłe sesje pozostaną zaszyfrowane i nieczytelne.
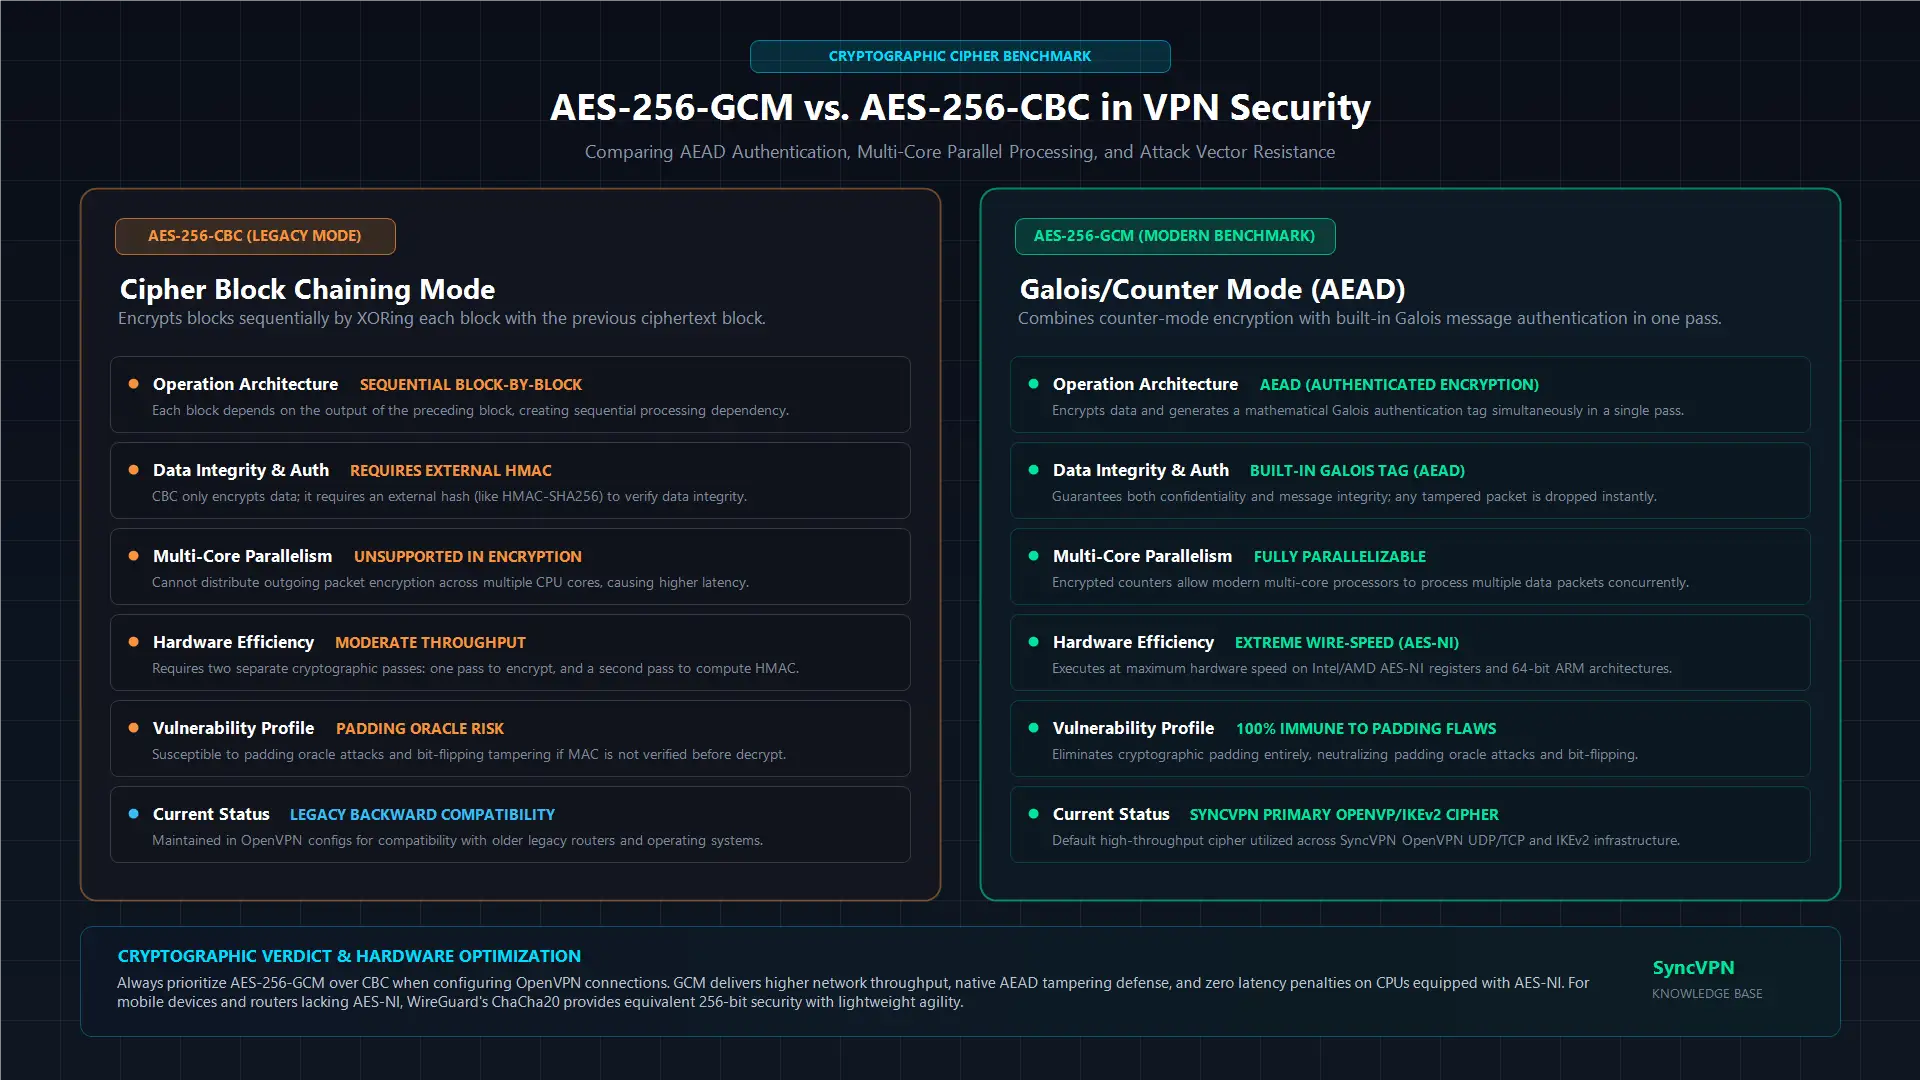
AES-256-GCM kontra AES-256-CBC: Dlaczego tryb szyfrowania ma znaczenie
Informacja, że VPN używa „AES-256” to tylko połowa równania. Tryb operacyjny decyduje, jak szyfr obsługuje wiele bloków danych i weryfikuje autentyczność pakietów. Dwa najpopularniejsze tryby w inżynierii VPN to CBC i GCM.
Cechy architektoniczne | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Typ operacji | Tylko szyfrowanie (wymaga osobnego HMAC) | Szyfrowanie uwierzytelnione (wbudowany AEAD) |
Przetwarzanie równoległe | Tylko sekwencyjne (wolniejsze na wielordzeniowych CPU) | Całkowicie równoległe (maksymalna wydajność) |
Prędkość obliczeniowa | Umiarkowana | Bardzo szybka |
Weryfikacja integralności | Wymaga zewnętrznego hasha (np. HMAC-SHA256) | Wbudowany tag uwierzytelniania Galois |
Profil podatności | Wrażliwy na ataki na padding jeśli nieprawidłowo skonfigurowany | Odporna na ataki wykorzystujące padding |
Zalecenia branżowe | Standard dziedziczony | Nowoczesny punkt odniesienia w branży |
W trybie AES-CBC każdy blok tekstu jawnego jest XOR-owany z poprzednim blokiem szyfrogramu przed szyfrowaniem. CBC nie zapewnia natywnej autentyczności integralności danych; wymaga drugorzędnego haszowania kryptograficznego (np. HMAC-SHA256), aby zagwarantować, że pakiet nie został zmodyfikowany podczas przesyłu.
Nowoczesne protokoły preferują AES-256-GCM, ponieważ zapewnia on szyfrowanie uwierzytelnione (AEAD). GCM szyfruje dane za pomocą mechanizmu licznika, jednocześnie generując tag uwierzytelniania z użyciem mnożenia w ciele Galois. Ponieważ GCM pozwala na równoległe przetwarzanie bloków danych na nowoczesnych rdzeniach CPU, dostarcza znacznie wyższą przepustowość i mniejsze opóźnienia, eliminując wektory ataków na padding.
Czy AES-256 spowalnia Twój internet? Rola AES-NI
Popularnym mitem jest, że intensywne 14-rundowe szyfrowanie musi ograniczać prędkość łącza. Choć narzut kryptograficzny dodaje mikroskopijne opóźnienia, nowoczesny sprzęt praktycznie wyeliminował ten problem dzięki specjalizowanym zestawom instrukcji.
Wiodący producenci CPU integrują dedykowany sprzętowy akcelerator bezpośrednio w krzemie:
Procesory Intel i AMD posiadają AES-NI (AES New Instructions), realizujące złożone operacje AES na poziomie rejestrów sprzętowych zamiast emulacji programowej.
Nowoczesne architektury ARM (stosowane w Apple Silicon, smartfonach Android i nowych routerach) zawierają ARM Cryptography Extensions, zapewniające sprzętową akcelerację obliczeń kryptograficznych.
Dzięki temu nowoczesne urządzenia przetwarzają AES-256 z prędkością transmisji danych, co oznacza, że odczuwalne spowolnienie korzystania z VPN rzadko wynika z szyfrowania. Zmiany prędkości zwykle wynikają z fizycznej odległości do serwera, zatorów routingowych ISP lub lokalnych opóźnień Wi-Fi, a nie z samego AES.
AES-256 kontra ChaCha20: Współczesny krajobraz protokołów
Podczas gdy AES-256 pozostaje fundamentem protokołów OpenVPN i IKEv2/IPsec, nowsze protokoły jak WireGuard stosują ChaCha20-Poly1305. Zrozumienie różnic wyjaśnia, dlaczego nowoczesni dostawcy VPN oferują oba rozwiązania.
ChaCha20 to 256-bitowy szyfr strumieniowy zaprojektowany przez Daniela J. Bernsteina, działający na 512-bitowych tablicach stanu i sprzężony z Poly1305 do uwierzytelniania kryptograficznego.
Na procesorach desktopowych i flagowych smartfonach: CPU wyposażone w sprzętową akcelerację AES-NI przetwarzają AES-256 i ChaCha20 z praktycznie identyczną, bardzo wysoką prędkością.
Na sprzęcie budżetowym i niskomocowych routerach: procesory bez sprzętowego AES-NI często mają obniżoną wydajność w szyfrowaniu AES-256 w oprogramowaniu. ChaCha20 zostało zaprojektowane, aby zapewnić błyskawiczną wydajność na ogólnych rejestrach CPU bez potrzeby dedykowanych instrukcji sprzętowych.
Oba szyfry oferują niezachwianą 256-bitową siłę kryptograficzną. Zaawansowani dostawcy utrzymują infrastrukturę wieloprotokołową, pozwalając użytkownikom korzystać z AES-256 przez OpenVPN lub ChaCha20 przez WireGuard w zależności od sprzętu i wymagań routingowych.
Czy AES-256 jest bezpieczny w obliczu komputerów kwantowych?
Komputery kwantowe wprowadzają algorytmy zdolne do rozbijania tradycyjnej asymetrycznej kryptografii klucza publicznego (takiej jak RSA i Diffie-Hellman) przez rozwiązywanie problemów logarytmu dyskretnego i faktoryzacji liczb pierwszych za pomocą algorytmu Shora.
Szyfry symetryczne jak AES-256 napotykają inny mechanizm kwantowy znany jako algorytm Grovera. Algorytm Grovera zapewnia kwadratowe przyspieszenie w nieustrukturyzowanym przeszukiwaniu baz danych, efektywnie zmniejszając matematyczne zabezpieczenia klucza symetrycznego o połowę:
Klucz AES-128 poddany algorytmowi Grovera spada do efektywnej siły 64 bitów, co może być osiągalne przez przyszłe kwantowe komputery o pełnej korekcji błędów.
Klucz AES-256 poddany Groverowi redukowany jest do efektywnego poziomu bezpieczeństwa postkwantowego 128 bitów.
Ponieważ przestrzeń kluczy 128-bitowych wciąż wymaga 2^128 operacji do złamania brutalną siłą — barierę obliczeniową przekraczającą możliwości fizycznych maszyn zgodnie z prawami termodynamiki kwantowej — AES-256 jest oficjalnie klasyfikowany jako odporny na ataki kwantowe. Długo po tym, jak starsza infrastruktura klucza publicznego przejdzie na standardy postkwantowe, AES-256 pozostanie nieprzełamany obliczeniowo.
Podsumowanie i najważniejsze wnioski
AES-256 to symetryczny szyfr blokowy przetwarzający dane w blokach 128-bitowych przez 14 rund matematycznych z użyciem klucza 256-bitowego.
Złamanie klucza AES-256 metodą brutalnej siły wymagałoby miliardów lat przy użyciu wszystkich superkomputerów na Ziemi, co czyni go złotym standardem bezpieczeństwa rządowego i finansowego.
AES-256-GCM to nowoczesny standard VPN, zapewniający szyfrowanie uwierzytelnione z wyższą przepustowością i mniejszym nakładem CPU niż starsze tryby CBC.
Nowoczesne procesory wykorzystują AES-NI i rozszerzenia ARM do przetwarzania AES-256 z prędkością sprzętową, gwarantując brak zauważalnego wpływu na wydajność łącza.
Choć WireGuard stosuje ChaCha20 dla lekkości na sprzęcie, AES-256 pozostaje sprawdzoną i sprawdzoną podstawą dla infrastruktury OpenVPN i IKEv2.


