
VPN zwiększa całkowite zużycie danych internetowych o około 4% do 15% z powodu narzutu szyfrowania, dodając nagłówki kryptograficzne i metadane routingu do każdego przesyłanego pakietu danych. Choć VPN nie zwiększa rozmiaru pobieranych plików ani oglądanych filmów, to to dodatkowe pakowanie strukturalne wymaga większej przepustowości, by bezpiecznie przesyłać ruch przez zaszyfrowany tunel.
Jeśli korzystasz z nielimitowanego domowego łącza szerokopasmowego, ten mikroskopijny wzrost danych jest praktycznie niezauważalny. Jednak gdy używasz ograniczonego planu danych mobilnych, podróżujesz z międzynarodowym eSIM lub łączysz się przez płatny internet satelitarny, zrozumienie działania zużycia danych przez VPN jest kluczowe. W tym poradniku wyjaśniamy zasadę narzutu szyfrowania, porównujemy zużycie danych przez nowoczesne protokoły, analizujemy wpływ fragmentacji MTU oraz podajemy praktyczne sposoby na minimalizację wykorzystania przepustowości.
Podatek szyfrowania: dlaczego VPN zużywa dodatkową przepustowość
Aby zrozumieć, dlaczego VPN używa więcej danych, trzeba wiedzieć, jak dane podróżują przez internet. Bez względu na to, czy ładujesz stronę, słuchasz Spotify, czy pobierasz poprawkę, urządzenie nie wysyła ich w jednym dużym bloku, lecz dzieli na małe, łatwe do zarządzania jednostki zwane pakietami.
W standardowych sieciach Ethernet i Wi-Fi Maksymalna Jednostka Transmisji (MTU) zwykle ogranicza pakiet do 1 500 bajtów. W nieszyfrowanym pakiecie około 1 460 bajtów stanowi faktyczne dane (np. strony czy filmu), a 40 bajtów to standardowe nagłówki TCP/IP do routingu.
Po połączeniu z VPN każdy wychodzący pakiet jest opakowany w zaszyfrowaną kopertę zanim opuści interfejs sieciowy. To opakowanie wprowadza trzy warstwy narzutu:
Nagłówki kryptograficzne: parametry zabezpieczeń określające algorytm szyfrowania, wektor inicjalizacji (IV) oraz numerację pakietów.
Tagi uwierzytelniające: skróty kryptograficzne (np. HMAC czy tagi uwierzytelniania Galois) potwierdzające integralność pakietu.
Nagłówki enkapsulacji: dodatkowy zewnętrzny nagłówek IP informujący routery, by kierowały pakiet do serwera VPN, a nie do docelowej strony internetowej.
Dzięki tym zabezpieczeniom szyfrowanie pliku 1 GB wymaga przesłania około 1,05 GB do 1,15 GB danych. Sam plik pozostaje 1 GB, lecz połączenie musi przesłać też dodatkowe opakowanie kryptograficzne dla zachowania prywatności.
Porównanie protokołów: WireGuard, OpenVPN i IKEv2
Najważniejszym czynnikiem wpływającym na zużycie danych jest wybór protokołu VPN. Różne protokoły tunelowania kryptograficznego korzystają z odmiennych struktur nagłówków, co istotnie zmienia efektywność wykorzystania przepustowości.
Protokół VPN | Średni narzut danych | Rozmiar nagłówka na pakiet | Ocena efektywności | Idealne zastosowanie |
|---|---|---|---|---|
WireGuard | 4% – 6% | ~32 bajty | Bardzo wysoka | Urządzenia mobilne, gry i plany taryfowe z limitem danych |
IKEv2 / IPsec | 8% – 12% | ~56 bajtów | Wysoka | Płynny roaming między Wi-Fi a siecią komórkową |
OpenVPN UDP | 10% – 15% | ~68 bajtów | Umiarkowana | Ogólne przeglądanie i tunelowanie wysokiego bezpieczeństwa |
OpenVPN TCP | 20% – 40% | ~88+ bajtów | Niska | Omijanie restrykcyjnych zapór sieciowych instytucji |
Dlaczego WireGuard przoduje pod względem efektywności przepustowości
Nowoczesne protokoły takie jak WireGuard osiągają wyjątkową efektywność danych dzięki ultra-zwartemu kodowi liczącemu około 4 000 linii. WireGuard eliminuje zbędne elementy dawnych protokołów, stosując stałej długości nagłówki kryptograficzne, które dodają zaledwie ~32 bajty na pakiet. Ta zoptymalizowana architektura powoduje znikomy narzut 4–6%, co czyni WireGuard najlepszym wyborem do oszczędzania danych mobilnych.
Duże obciążenie OpenVPN TCP
Z kolei OpenVPN TCP generuje znaczny narzut, często przekraczający 25–40%. Ponieważ TCP wymaga potwierdzeń i retransmisji pakietów, przesyłanie ruchu TCP przez tunel TCP VPN powoduje zjawisko "TCP meltdown" – przy niewielkim przeciążeniu sieci oba protokoły wykonują retransmisje, co potęguje duplikację pakietów i szybkie wyczerpanie limitów danych.
Rzeczywiste zużycie danych VPN podczas codziennych czynności
Aby zobrazować wpływ narzutu szyfrowania, przedstawiamy porównanie danych zużywanych podczas popularnych aktywności online:
Aktywność online | Standardowe zużycie danych (bez VPN) | Zużycie danych z WireGuard (+5%) | Zużycie danych z OpenVPN (+15%) | Szacowany miesięczny wpływ (2 godz./dzień) |
|---|---|---|---|---|
Przeglądanie stron i e-mail | ~100 MB / godz. | ~105 MB / godz. | ~115 MB / godz. | +300 MB do +900 MB |
Streamowanie muzyki Spotify | ~120 MB / godz. | ~126 MB / godz. | ~138 MB / godz. | +360 MB do +1,08 GB |
Zoom / rozmowy wideo (HD) | ~1,2 GB / godz. | ~1,26 GB / godz. | ~1,38 GB / godz. | +3,6 GB do +10,8 GB |
Streamowanie wideo 1080p | ~2,5 GB / godz. | ~2,62 GB / godz. | ~2,87 GB / godz. | +7,2 GB do +22,2 GB |
Streamowanie 4K Ultra HD | ~7,0 GB / godz. | ~7,35 GB / godz. | ~8,05 GB / godz. | +21,0 GB do +63,0 GB |
Gry online wieloosobowe | ~80 MB / godz. | ~84 MB / godz. | ~92 MB / godz. | +240 MB do +720 MB |
Z benchmarków wynika, że przeglądanie stron, streaming muzyki i gry zwiększają transfery minimalnie. Głównymi konsumentami danych pozostają streaming wideo i wideokonferencje w wysokiej rozdzielczości, gdzie wysoki przepływ bazowy wyraźnie powiększa narzut.
Jednym z najmniej docenianych czynników technicznych wpływających na zużycie danych VPN jest fragmentacja pakietów wynikająca z Maksymalnej Jednostki Transmisji (MTU).
Standardowe połączenia internetowe stosują MTU na poziomie 1 500 bajtów. Po włączeniu VPN do pakietów jest dodawane 32 do 88 bajtów nagłówków kryptograficznych. Jeśli system operacyjny dalej wysyła pakiety o rozmiarze 1 500 bajtów, całkowity rozmiar wzrasta do 1 560 bajtów, przekraczając fizyczny limit MTU routera.
Gdy pakiet przekracza limit MTU, routery dzielą go na dwa osobne pakiety, co natychmiast podwaja standardowe nagłówki IP, powodując znaczne pogorszenie wydajności i wzrost zużycia danych.
Zaawansowane aplikacje, takie jak SyncVPN, automatycznie optymalizują wirtualne limity MTU (często ustawiając interfejsy WireGuard na 1 420 bajtów). Taka redukcja gwarantuje, że wraz z nagłówkami enkapsulacji pakiet nigdy nie przekroczy 1 500 bajtów, całkowicie eliminując fragmentację pakietów.
Ukryte zużycie danych w tle: Co się dzieje, gdy telefon jest uśpiony?
Wielu użytkowników smartfonów zostawia włączone połączenie VPN przez całą dobę, by potem odkryć, że urządzenie zużyło 50 do 100 MB danych komórkowych w nocy na uśpionym ekranie. Ten „fantomowy” transfer powodują dwa mechanizmy:
Pakiety podtrzymujące połączenie: Sieci mobilne stosują zapory NAT, które po kilku sekundach bezczynności zamykają nieaktywne porty. Aby utrzymać otwarty tunel, aplikacja VPN wysyła co 20–25 sekund maleńkie pakiety „keep-alive” z kryptograficznym pingiem. Choć każdy ma tylko kilkadziesiąt bajtów, ciągła transmisja przez 24 godziny zużywa 5–15 MB danych.
Synchronizacja aplikacji w tle: Aktywny tunel VPN utrzymuje stałą trasę sieciową, więc procesy w tle (aktualizacje social media, odbieranie maili, telemetryka systemowa) mogą działać bez przerw. Ograniczenie uprawnień dotyczących danych w tle w iOS i Androidzie zatrzymuje niekontrolowane aktualizacje przez tunel.
Czy VPN omija limity danych ISP? Obalanie mitu
Popularny mit głosi, że VPN pozwala ominąć limity danych mobilnych, dając "darmowy i nielimitowany internet". Hipoteza zakłada, że skoro VPN ukrywa cel przeglądania, ISP nie może zmierzyć zużytych danych.
To całkowicie fałszywe. ISP działa na fizycznej oraz transportowej warstwie sieci:
Czego ISP nie widzi: ISP nie odczytuje zawartości pakietów, odwiedzanych stron ani pobieranych plików.
Czego ISP zawsze widzi: ISP dokładnie mierzy całkowitą ilość bajtów przesłanych przez fizyczne łącze lub wieżę komórkową.
Bajt to bajt. Niezależnie czy zawiera nieszyfrowany tekst, czy zaszyfrowany tekst AES-256, każdy pakiet jest rejestrowany przez system rozliczeniowy ISP. W praktyce, z powodu 5–15% narzutu szyfrowania, korzystanie z VPN sprawia, że osiągniesz limit miesięczny nieco szybciej niż bez VPN.
VPN może jednak ominąć ograniczenia przepustowości nakładane przez ISP na podstawie aktywności. Gdy ISP obniża prędkość przy wykryciu Netflixa czy YouTube, tunelowanie ruchu przez VPN zabezpiecza transmisję przed rozpoznaniem, zapewniając maksymalną prędkość połączenia.
Jak śledzić i minimalizować zużycie danych przez VPN
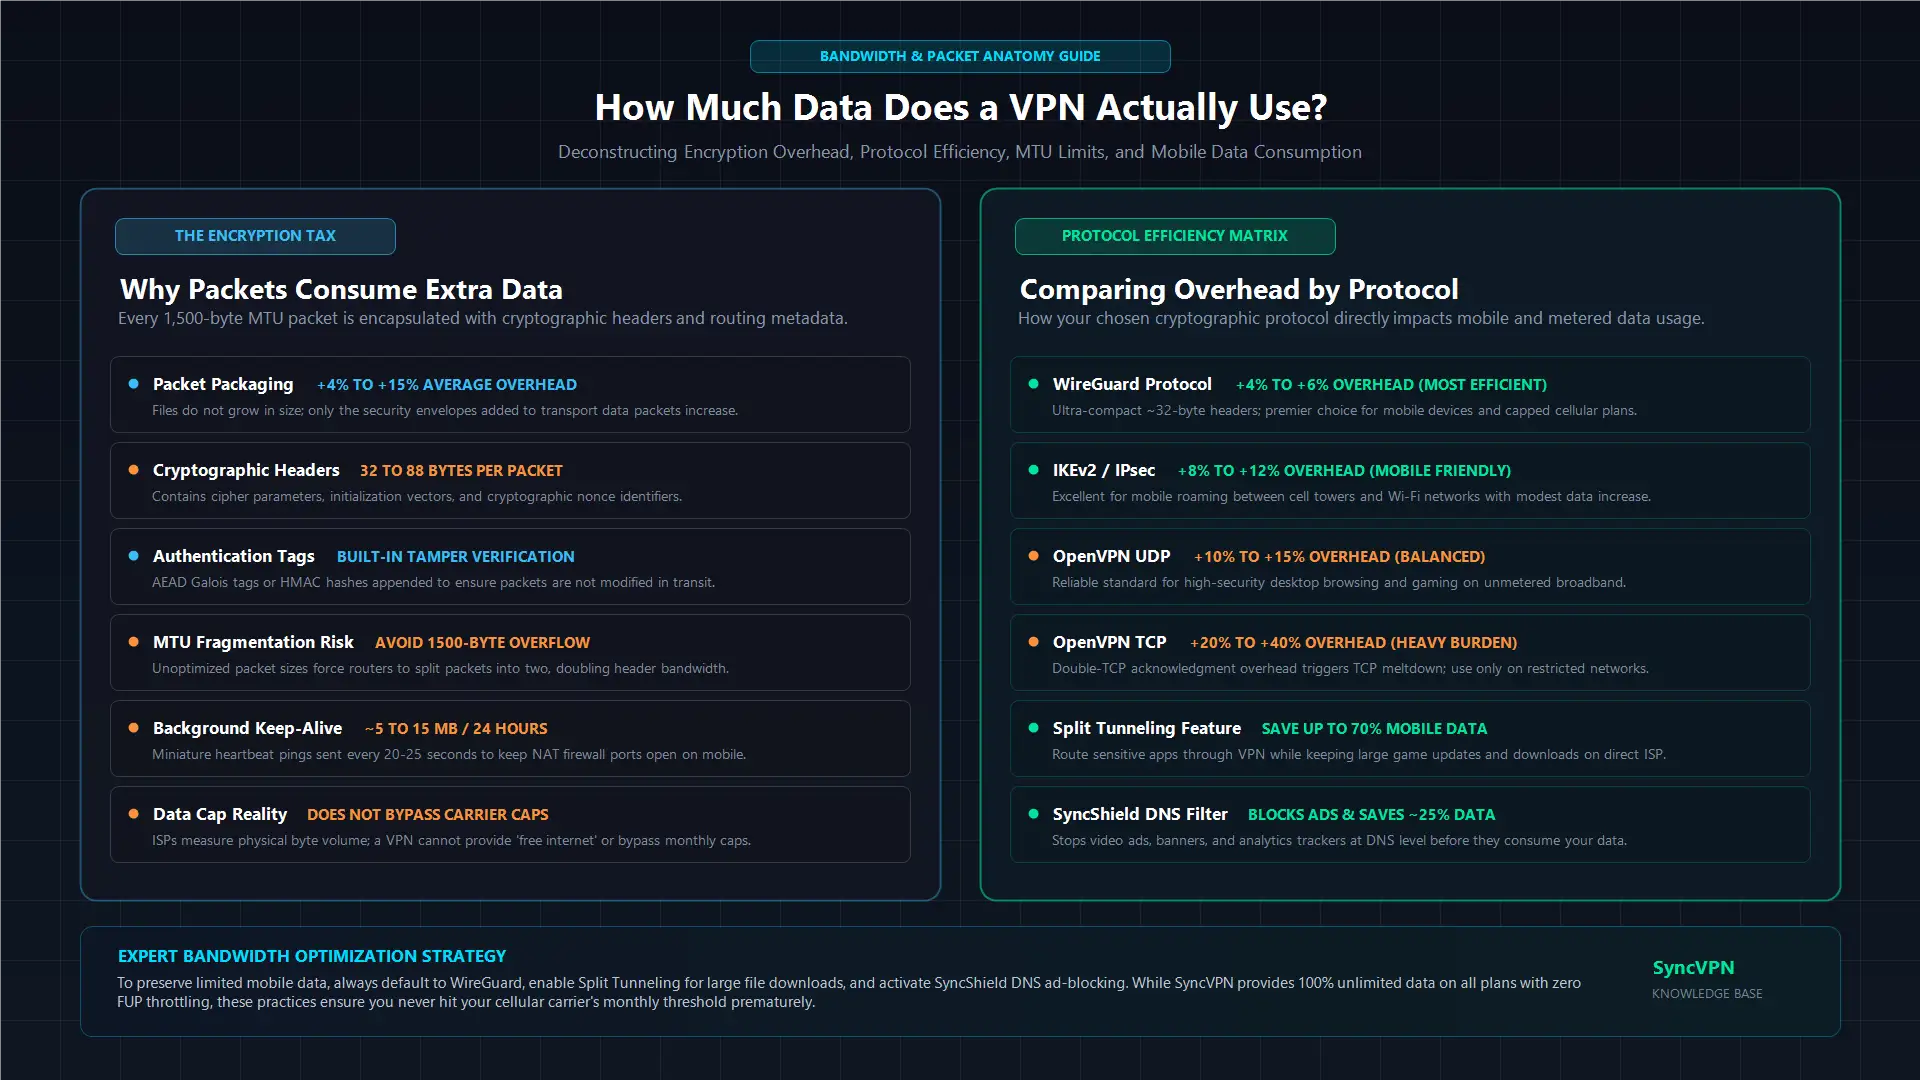
Aby oszczędzać dane na restrykcyjnych planach mobilnych, zastosuj te pięć technicznych metod, które ograniczą zużycie przepustowości do minimum:
1. Wybierz protokół WireGuard
Unikaj przestarzałych protokołów, takich jak OpenVPN TCP na urządzeniach mobilnych. Przełączenie na WireGuard redukuje narzut do niskiego poziomu 4–6%, przyspiesza połączenie i oszczędza baterię.
2. Korzystaj z rozdzielania tuneli przy dużych pobraniach
SyncVPN oferuje Split Tunneling na Windows i Androidzie, pozwalając przekierować poufny ruch (przeglądanie, e-maile, bankowość) przez tunel VPN, a duże pobrania (np. aktualizacje gry, kopie zapasowe) przesyłać bezpośrednio lokalnie, by nie obciążać VPN.
3. Monitoruj dane w czasie rzeczywistym
Klient SyncVPN na Windows posiada wbudowaną telemetrię, pokazującą aktywny protokół, obciążenie serwera, prędkości upload/download i całkowity transfer na pulpicie. Pozwala to dokładnie śledzić wykorzystanie pasma.
4. Włącz blokowanie reklam i trackerów
Każdy skrypt reklamowy, tracker i automatyczne playery zużywają dane. SyncShield (filtr zabezpieczeń DNS SyncVPN) blokuje domeny reklam już na poziomie DNS, oszczędzając 20%–30% transferu przy przeglądaniu stron.
5. Rozłącz VPN na zaufanych sieciach z limitem
Gdy limit danych jest prawie wyczerpany, a znajdujesz się w zabezpieczonej, zaufanej sieci Wi-Fi, wyłącz VPN, eliminując podatek szyfrowania, aż powrócisz do sieci publicznej.
Podsumowanie i kluczowe wnioski
VPN zwiększa zużycie danych o 4% do 15% z powodu nagłówków szyfrowania i metadanych routingu.
WireGuard jest najbardziej efektywnym protokołem, dodając tylko 4%–6% narzutu, w porównaniu do ponad 20% w OpenVPN TCP.
VPN nie omija limitów danych ISP czy operatorów mobilnych; dostawca zawsze mierzy całkowity transfer, niezależnie od szyfrowania.
Fragmentacja pakietów spowodowana niewłaściwym ustawieniem MTU może podwoić narzut; nowoczesne klienckie aplikacje automatycznie optymalizują rozmiar MTU.
Przepustowość można oszczędzać stosując WireGuard, korzystając z rozdzielania tuneli dla dużych pobrań oraz włączając blokowanie reklam DNS za pomocą SyncShield.


