Po podłączeniu do VPN, Twój ruch internetowy zwykle przechodzi przez zaszyfrowany tunel do serwera VPN. Pomaga to chronić Twoje połączenie i pozwala witrynom internetowym zobaczyć publiczny adres IP serwera VPN zamiast Twojego zwykłego publicznego adresu IP.
A co jeśli chcesz, aby niektóre aplikacje korzystały z VPN, podczas gdy inne łączyły się bezpośrednio z internetem?
Właśnie tu przydaje się VPN Split Tunneling.
Split Tunneling to funkcja VPN, która pozwala kontrolować, które aplikacje lub połączenia korzystają z tunelu VPN, a które używają zwykłego połączenia internetowego.
Zamiast kierować cały ruch przez VPN, możesz dostosować, jak różne części Twojego ruchu internetowego są obsługiwane.
W SyncVPN funkcja Split Tunneling jest zaprojektowana tak, aby użytkownicy mogli zarządzać tym, które aplikacje i adresy IP są chronione przez VPN.
W tym przewodniku wyjaśnimy, jak działa Split Tunneling, kiedy może być przydatny, co wziąć pod uwagę przed jego włączeniem oraz jak skuteczniej zarządzać połączeniem.
Czym jest VPN Split Tunneling?
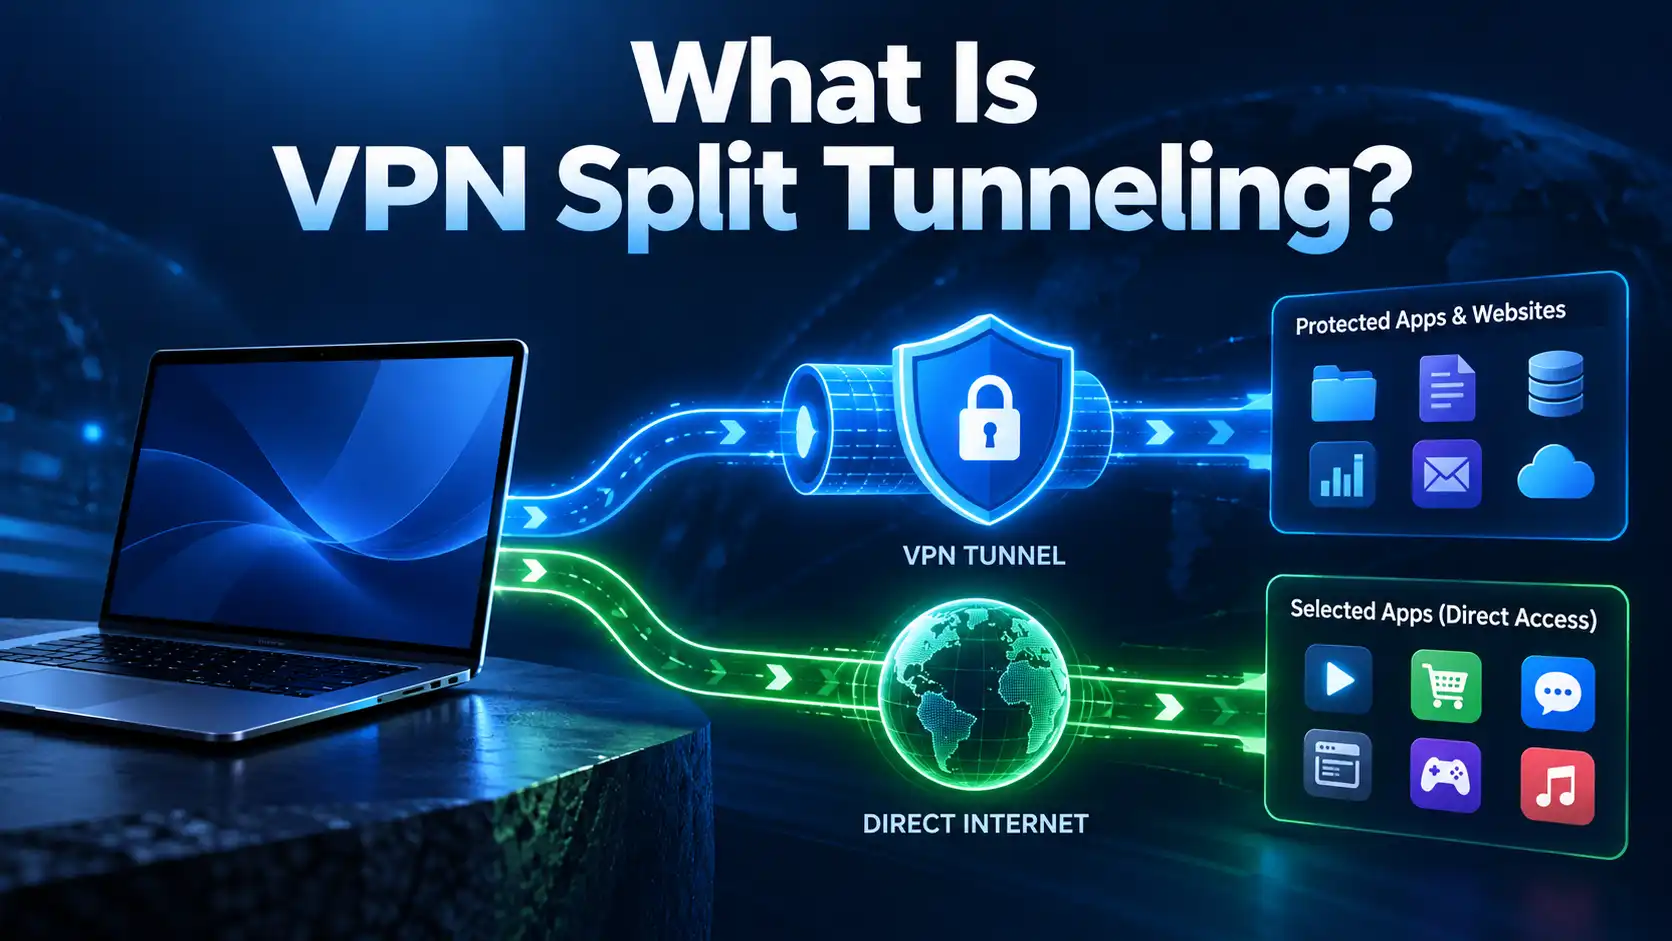
VPN Split Tunneling to funkcja, która dzieli Twój ruch internetowy na dwa oddzielne trasy:
Ruch chroniony przez VPN: połączenia przechodzące przez zaszyfrowany tunel VPN.
Bezpośredni ruch internetowy: połączenia omijające VPN i korzystające z Twojej zwykłej sieci.
Daje to większą elastyczność w komunikacji Twojego urządzenia z witrynami, aplikacjami i usługami online.
Na przykład możesz chcieć, aby przeglądarka internetowa korzystała z VPN, a lokalna aplikacja łączyła się bezpośrednio z internetem.
W tradycyjnym połączeniu VPN typu full-tunnel obie aplikacje zwykle korzystałyby z VPN.
Dzięki Split Tunneling możesz skonfigurować różne zasady trasowania dla różnych aktywności.
Efektem jest bardziej dostosowane połączenie, które może zrównoważyć prywatność, kompatybilność i codzienną użyteczność.
Jak działa Split Tunneling?
Przy połączeniu VPN bez Split Tunneling obsługiwany ruch internetowy jest zazwyczaj kierowany przez serwer VPN.
Split Tunneling zmienia to zachowanie, stosując zasady określające, który ruch wchodzi do tunelu VPN.
Zasady te mogą opierać się na aplikacjach, docelowych adresach IP lub innych kryteriach połączenia.
Oto uproszczony przykład:
Bez Split Tunneling:
Łączysz urządzenie z serwerem VPN.
Twoja przeglądarka wysyła ruch przez VPN.
Pozostałe aplikacje również korzystają z połączenia VPN.
Witryny i usługi zazwyczaj widzą publiczny adres IP serwera VPN.
Z Split Tunneling:
Łączysz się z VPN.
Konfigurujesz, które aplikacje lub adresy IP mają korzystać z VPN.
Wybrany ruch podąża przez tunel VPN.
Ruch skonfigurowany do omijania VPN korzysta z normalnego łącza internetowego.
Oba typy połączeń mogą działać, gdy VPN pozostaje połączony.
Ważna różnica polega na tym, że to Ty decydujesz, jak ruch jest trasowany, zamiast stosować jedno połączenie dla wszystkiego.
Rodzaje VPN Split Tunneling
Split Tunneling może być wdrożony na różne sposoby, w zależności od aplikacji VPN i systemu operacyjnego.
Dwa ważne rozróżnienia to sposób wyboru ruchu oraz czy zasady zawierają, czy wyłączają ruch z VPN.
Split Tunneling oparty na aplikacjach
Ten typ pozwala na podejmowanie decyzji trasowania dla konkretnych aplikacji.
Na przykład możesz skonfigurować:
Przeglądarkę internetową do korzystania z VPN.
Lokalną aplikację do omijania VPN.
Aplikację służbową, która pozostaje chroniona przez VPN.
Inną aplikację do korzystania ze zwykłego łącza sieciowego.
To podejście jest przydatne, gdy chcesz, aby różne aplikacje miały różne zasady trasowania.
Split Tunneling oparty na adresach IP
Ten typ pozwala na decyzje o trasowaniu na podstawie docelowych adresów IP.
Na przykład możesz chcieć, aby połączenia z konkretnym adresem sieciowym omijały VPN, podczas gdy inny ruch nadal korzysta z serwera VPN.
Jest to użyteczne przy dostępie do określonych usług lub zasobów sieciowych wymagających bezpośredniego połączenia.
Jednak trasowanie oparte na adresach IP wymaga ostrożności.
Niektóre usługi online korzystają z wielu adresów IP, które mogą się zmieniać. Dodanie jednego adresu IP nie musi kontrolować wszystkich połączeń związanych z witryną lub usługą.
Tryb wykluczania vs. tryb uwzględniania
Niektóre aplikacje VPN oferują dwa podejścia do wyboru ruchu.
Tryb wykluczania
Większość obsługiwanego ruchu korzysta z VPN, z wyjątkiem aplikacji lub adresów IP, które wyraźnie wykluczasz.
Tryb uwzględniania
Tylko aplikacje lub adresy IP, które wyraźnie uwzględniasz, korzystają z VPN. Pozostały ruch korzysta z normalnego połączenia.
Cechy | Tryb wykluczania | Tryb uwzględniania |
|---|---|---|
Domyślna trasa | Przez VPN | Poza VPN |
Wybrany ruch | Omija VPN | Korzysta z VPN |
Typowy cel | Wyjątki dla określonych aplikacji | Ochrona tylko wybranych aplikacji |
Główna uwaga | Ruch wykluczony nie jest chroniony przez VPN | Ruch niewybrany nie jest chroniony przez VPN |
Dostępne tryby zależą od aplikacji VPN, systemu operacyjnego i wersji oprogramowania.
Dlaczego warto korzystać z Split Tunneling?
Split Tunneling jest przydatny, gdy potrzebujesz, aby różne aplikacje lub połączenia działały inaczej.
Oto kilka typowych sytuacji, w których może pomóc.
1. Dostęp do lokalnych usług podczas korzystania z VPN
Niektóre lokalne usługi mogą nie działać poprawnie, gdy ruch jest kierowany przez zdalny serwer VPN.
Mogą to być aplikacje sieciowe, narzędzia biznesowe lub usługi wymagające połączenia z Twojej lokalnej sieci.
Split Tunneling pozwala utrzymać aktywny VPN dla innych działań, jednocześnie kierując określone połączenia bezpośrednio.
2. Korzystanie z aplikacji mających problemy z kompatybilnością z VPN
Niektóre aplikacje odrzucają połączenia VPN lub działają inaczej, gdy wykryją adres IP serwera VPN.
Jeśli dana aplikacja potrzebuje Twojego zwykłego połączenia sieciowego, Split Tunneling umożliwia jej omijanie VPN bez konieczności całkowitego rozłączania VPN.
3. Zarządzanie aplikacjami służbowymi i prywatnymi
Możesz chcieć, żeby niektóre aplikacje korzystały z VPN, a inne pozostały na zwykłym połączeniu.
Na przykład możesz używać przeglądarki chronionej VPN do wybranych zadań, a aplikacji zależnej od dostępu do lokalnej sieci do łączenia się bezpośrednio.
Daje to większą kontrolę nad tym, jak różne działania korzystają z Twojej sieci.
4. Poprawa kompatybilności z grami online
Gry online są wrażliwe na opóźnienia, trasowanie i stabilność połączenia.
W niektórych przypadkach bezpośrednie połączenie może działać lepiej niż przez VPN.
Split Tunneling pozwala skonfigurować wybraną grę do omijania VPN, podczas gdy inne aplikacje pozostają połączone przez VPN.
Jednak bezpośrednia trasa nie gwarantuje niższych opóźnień. Wydajność zależy od ISP, serwera gry, warunków sieciowych i trasowania.
5. Zarządzanie połączeniami do określonych adresów IP
Niektóre usługi sieciowe wymagają dostępu do konkretnego adresu IP lub zakresu sieciowego.
Jeśli obsługiwany jest Split Tunneling oparty na adresach IP, możesz definiować zasady trasowania dla tych destynacji.
Przydaje się to w specjalistycznych aplikacjach, zasobach sieciowych czy usługach wymagających konkretnej trasy połączenia.
Zalety VPN Split Tunneling
Split Tunneling oferuje kilka praktycznych korzyści.
Bardziej precyzyjna kontrola ruchu internetowego
Główną zaletą jest elastyczność.
Zamiast kierować cały ruch przez jedno połączenie, możesz zdecydować, które połączenia wymagają ochrony VPN, a które mogą korzystać ze zwykłej sieci.
Lepsza kompatybilność z niektórymi aplikacjami
Aplikacje, które mają problemy przy połączeniu z VPN, mogą działać bardziej niezawodnie przy użyciu bezpośredniego połączenia internetowego.
Zmniejsza to konieczność włączania i wyłączania VPN w ciągu dnia.
Większa elastyczność dostępu do sieci
Split Tunneling pozwala zarządzać dostępem do lokalnych lub specjalistycznych zasobów sieciowych bez konieczności rozłączania VPN dla całego ruchu.
Potencjalna poprawa wydajności
Kierowanie wybranego ruchu poza VPN może zmniejszyć ilość danych przechodzących przez tunel VPN.
W pewnych sytuacjach może to polepszyć wydajność dla wyłączonych aplikacji.
Jednak Split Tunneling nie zwiększa automatycznie prędkości internetu — efekt zależy od Twojej sieci, aplikacji oraz połączenia VPN.
Spersonalizowane doświadczenie VPN
Różne aplikacje mają różne wymagania dotyczące połączenia.
Split Tunneling pozwala dostosować VPN do tych wymagań, zamiast polegać na jednej zasadzie trasowania dla wszystkich aplikacji.
VPN Full Tunnel vs. Split Tunnel: jaka jest różnica?
VPN full-tunnel zazwyczaj kieruje obsługiwany ruch internetowy przez połączenie VPN.
VPN split-tunnel stosuje selektywne zasady trasowania.
Cecha | VPN Full Tunnel | VPN Split Tunnel |
|---|---|---|
Trasowanie ruchu | Obsługiwany ruch korzysta z VPN | Ruch podąża według wybranych zasad trasowania |
Zasięg VPN | Szeroki | Zależy od konfiguracji |
Elastyczność dla aplikacji | Ograniczona | Większa możliwość dostosowania |
Kompatybilność z usługami lokalnymi | Może wymagać dodatkowej konfiguracji | Może poprawiać kompatybilność |
Ruch poza VPN | Zazwyczaj minimalizowany | Świadomie dopuszczany dla wybranego ruchu |
Najlepsze dla | Użytkowników chcących stałego kierowania ruchu przez VPN | Użytkowników potrzebujących selektywnych połączeń |
Żadne z podejść nie jest automatycznie najlepsze dla każdego.
Pełny tunel jest zwykle prostszy, jeśli chcesz, aby cały obsługiwany ruch pozostał w VPN.
Split Tunneling jest bardziej przydatny, gdy określone aplikacje lub destynacje potrzebują różnych tras połączenia.
Jak używać Split Tunneling z SyncVPN?
SyncVPN zawiera sekcję Split Tunneling, zaprojektowaną tak, aby pomóc Ci dostosować, które aplikacje i adresy IP są chronione przez połączenie VPN.
Dokładne opcje konfiguracji mogą się różnić w zależności od systemu operacyjnego i wersji aplikacji.
Krok 1: Otwórz SyncVPN
Uruchom aplikację SyncVPN na swoim urządzeniu.
Upewnij się, że korzystasz z aktualnej wersji aplikacji.
Krok 2: Otwórz ustawienia Split Tunneling
Przejdź do ustawień aplikacji i znajdź Split Tunneling.
To tutaj możesz przeglądać dostępne opcje zarządzania trasowaniem ruchu.
Krok 3: Włącz Split Tunneling
Jeśli twoja wersja aplikacji posiada przełącznik włącz/wyłącz, włącz Split Tunneling.
Przejrzyj dostępne opcje trasowania zanim wybierzesz aplikacje lub adresy IP.
Krok 4: Wybierz aplikacje lub adresy IP
Zależnie od dostępnych opcji, wybierz aplikacje lub docelowe adresy IP, które chcesz poprowadzić przez VPN lub poza nim.
Zanim wprowadzisz zmiany, zdecyduj, co chcesz osiągnąć.
Na przykład:
Zachować konkretną aplikację chronioną przez VPN.
Pozwolić lokalnej aplikacji korzystać z bezpośredniego połączenia.
Kierować ruch do określonego adresu IP zgodnie z wymaganiami sieciowymi.
Sprawdź, czy Twoja wersja używa zasad włączania, wyłączania lub innej metody konfiguracji.
Krok 5: Zapisz lub zastosuj ustawienia
Zapisz lub zastosuj swoją konfigurację korzystając z dostępnych w aplikacji przycisków.
Niektóre zmiany mogą wymagać ponownego połączenia VPN lub restartu aplikacji, aby nowe zasady trasowania zaczęły działać.
Krok 6: Zweryfikuj połączenie
Po skonfigurowaniu Split Tunneling sprawdź, czy wybrane aplikacje zachowują się zgodnie z oczekiwaniami.
Dla aplikacji korzystających z witryn internetowych możesz porównać publiczny adres IP widoczny przez trasę VPN z tym widocznym przez trasę bezpośrednią.
Pamiętaj, że sprawdzenie IP w jednej aplikacji nie weryfikuje trasowania dla każdej aplikacji na Twoim urządzeniu.
Ważne: Opcje dostępne w SyncVPN mogą różnić się między systemami operacyjnymi i wersjami aplikacji. Postępuj według dostępnych kontrolek w Twojej wersji zamiast zakładać, że każda platforma oferuje identyczne ustawienia.
Co się dzieje po włączeniu Split Tunneling?
Po skonfigurowaniu Split Tunneling Twoje urządzenie używa zasad trasowania zdefiniowanych w aplikacji VPN.
Ruch wybrany do korzystania z VPN przechodzi przez tunel VPN.
Ruch skonfigurowany do omijania VPN korzysta z normalnej trasy sieciowej.
Na przykład, jeśli aplikacja jest wyłączona z VPN:
Jej ruch internetowy może używać Twojego zwykłego publicznego adresu IP.
Nie otrzyma szyfrowania tunelu VPN dla tego ruchu wyłączonego.
Wydajność połączenia może się różnić od aplikacji korzystających z VPN.
Może wchodzić w interakcje z witrynami i usługami inaczej niż aplikacje chronione przez VPN.
To zachowanie jest oczekiwane.
Split Tunneling celowo pozwala, aby różny ruch podążał różnymi trasami.
Czy VPN Split Tunneling jest bezpieczny?
Split Tunneling może być używany bezpiecznie, ale jego implikacje dla prywatności są ważne.
VPN chroni ruch, który faktycznie przechodzi przez jego zaszyfrowany tunel.
Ruch kierowany poza VPN nie ma tej ochrony tunelu VPN.
Na przykład wyłączona aplikacja może ujawniać Twój zwykły publiczny adres IP witrynom i usługom online.
Twój dostawca usług internetowych może również obserwować informacje o połączeniach związanych z ruchem omijającym VPN, z zastrzeżeniem innych zabezpieczeń jak HTTPS.
To nie znaczy, że Split Tunneling jest z natury niebezpieczny. Oznacza to, że wybierasz, które połączenia mają ochronę VPN.
Aby korzystać odpowiedzialnie:
Wyłączaj tylko te aplikacje lub destynacje, które wymagają bezpośredniego połączenia.
Trzymaj aplikacje wrażliwe na prywatność w VPN, gdy jest to stosowne.
Przeglądaj ustawienia trasowania po aktualizacjach aplikacji lub systemu operacyjnego.
Nie zakładaj, że Split Tunneling automatycznie chroni każde połączenie.
Testuj konfigurację, gdy ochrona prywatności jest szczególnie ważna.
Kluczem jest zrozumienie, który ruch jest chroniony, a który nie.
Czy Split Tunneling ma wpływ na prywatność DNS lub adresu IP?
Może mieć.
DNS służy do tłumaczenia nazw domen na adresy IP.
Sposób obsługi zapytań DNS przy Split Tunneling zależy od systemu operacyjnego, oprogramowania VPN i konfiguracji trasowania.
Niektóre aplikacje mogą korzystać z systemowych usług DNS, podczas gdy inne używają własnych mechanizmów DNS.
Podobnie zasada oparta na ruchu aplikacji nie zawsze obejmuje każdy proces działający w tle związany z tą aplikacją.
Jeśli potrzebujesz ścisłej kontroli nad ekspozycją DNS lub adresu IP, zweryfikuj rzeczywiste zachowanie swojej konfiguracji VPN.
Nie zakładaj, że wyłączenie lub włączenie aplikacji automatycznie definiuje trasowanie każdego powiązanego zapytania sieciowego.
Split Tunneling a Kill Switch: czy mogą działać razem?
Split Tunneling i Kill Switch pełnią różne funkcje.
Split Tunneling kontroluje, który ruch korzysta z VPN.
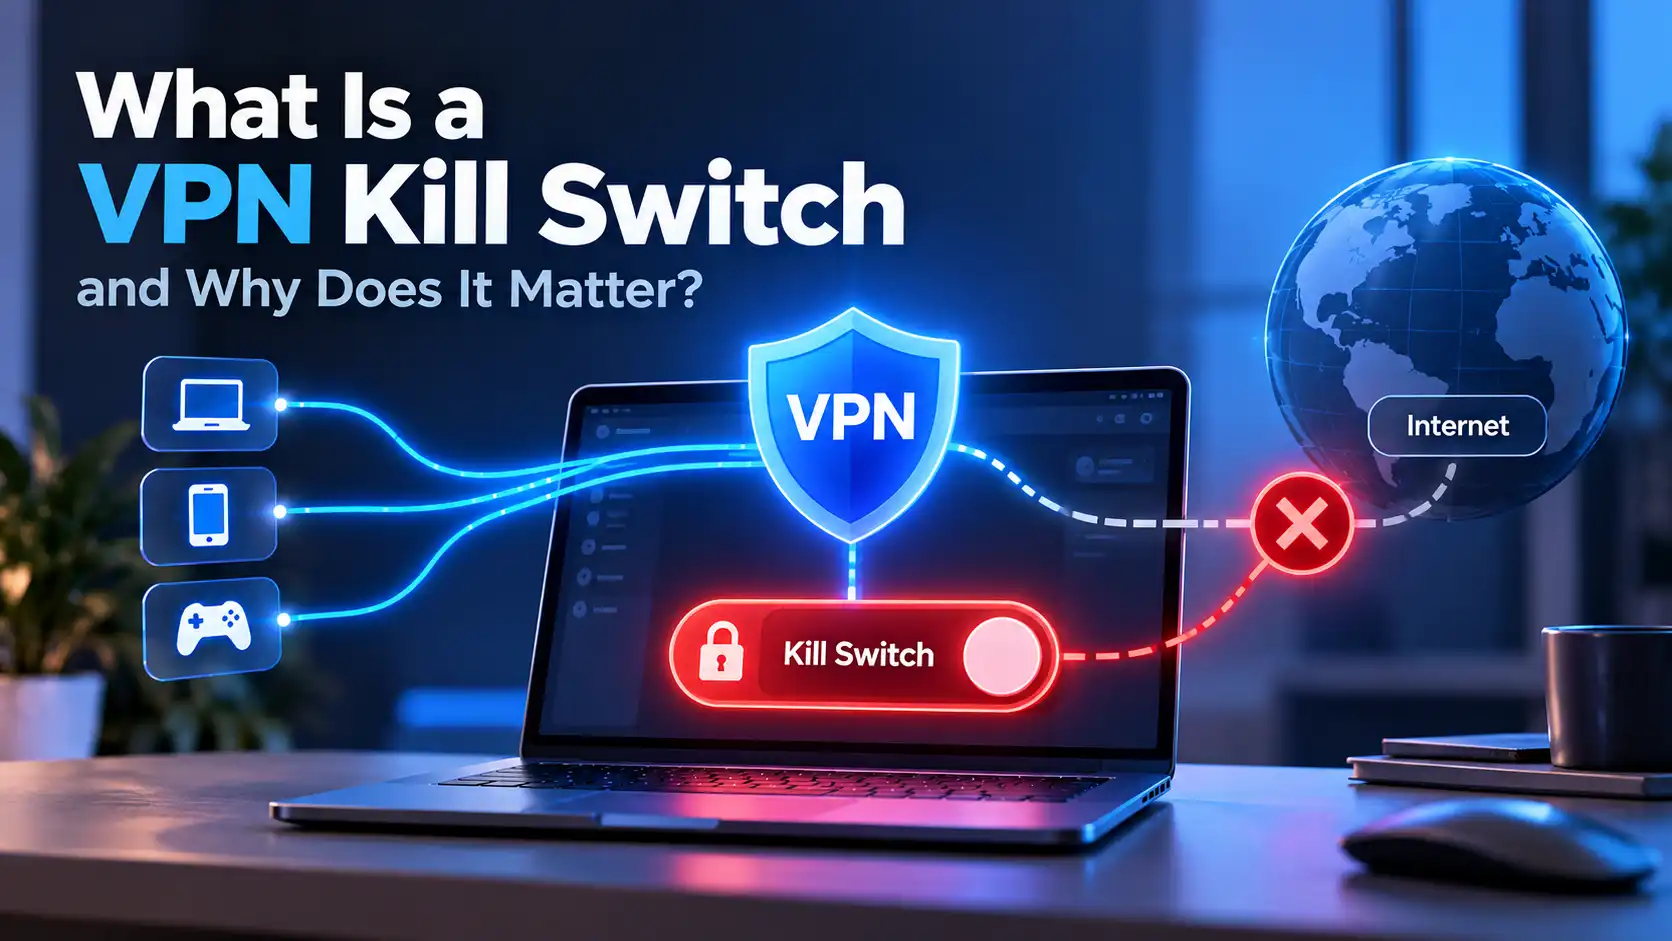
Kill Switch jest zaprojektowany, aby zablokować ruch internetowy, jeśli VPN niespodziewanie się rozłączy.
Cecha | Split Tunneling | Kill Switch |
|---|---|---|
Główny cel | Kontrola trasowania ruchu | Zapobieganie ujawnieniu ruchu podczas awarii VPN |
Wybiera połączenia chronione przez VPN | Tak | Nie jest to główny cel |
Celowo pozwala na połączenia bezpośrednie | Zależnie od konfiguracji | Nie |
Reaguje na rozłączenia VPN | Nie jest to główny cel | Tak |
Główna korzyść | Elastyczność | Ochrona prywatności połączenia |
Czy obie funkcje współpracują, zależy od aplikacji VPN i systemu operacyjnego.
Niektóre rozwiązania obsługują je jednocześnie, inne ograniczają niektóre kombinacje.
Jeśli korzystasz z obu, sprawdź, jak Kill Switch traktuje ruch celowo wyłączony z VPN.
Nie zakładaj, że włączenie Kill Switch automatycznie blokuje każde bezpośrednie połączenie dozwolone przez Split Tunneling.
Dlaczego Split Tunneling nie działa?
Jeśli Split Tunneling nie działa zgodnie z oczekiwaniami, przyczyn może być kilka.
1. Twoje zmiany nie zostały zastosowane
Niektóre zmiany trasowania wymagają ponownego połączenia VPN lub restartu aplikacji.
Spróbuj rozłączyć i ponownie połączyć VPN, a następnie, jeśli to konieczne, zrestartować daną aplikację.
2. Wybrano złą aplikację
Sprawdź, czy wybrałeś właściwą aplikację.
Niektóre programy korzystają z wielu procesów w tle lub osobnych plików wykonywalnych, co może wpływać na trasowanie aplikacyjne.
3. Adres IP uległ zmianie
Jeśli używasz Split Tunneling opartego na adresach IP, docelowa usługa mogła zmienić adres.
Zweryfikuj adres IP przed uznaniem, że funkcja nie działa.
4. System operacyjny ma inne ograniczenia
Możliwości Split Tunneling mogą się różnić między systemami.
Niektóre platformy wspierają zasady na poziomie aplikacji, inne mają ograniczenia.
Sprawdź, jakie funkcje są dostępne w Twojej wersji SyncVPN.
5. Inne ustawienia sieci przeszkadzają
Zapory ogniowe, oprogramowanie zabezpieczające, ustawienia proxy i inne konfiguracje sieci mogą wpływać na połączenia aplikacji.
Jeśli trasowanie wygląda nieprawidłowo, przeanalizuj dodatkowe programy zarządzające ruchem sieciowym.
6. Aplikacja wymaga aktualizacji
Przestarzała wersja VPN może nie zawierać najnowszych poprawek i ulepszeń kompatybilności.
Sprawdź, czy jest dostępna aktualizacja SyncVPN.
Dobre praktyki dotyczące Split Tunneling
Dobra konfiguracja Split Tunneling zaczyna się od jasnego celu.
Jeśli potrzebujesz, aby tylko jedna aplikacja omijała VPN, zacznij od niej zamiast tworzyć wiele wyjątków.
Utrzymuj konfigurację prostą do zrozumienia i zarządzania.
Za każdym razem, gdy coś zmieniasz, potwierdź, że wybrane aplikacje i destynacje korzystają z oczekiwanej trasy połączenia.
Warto także regularnie przeglądać ustawienia, zwłaszcza po instalacji nowych aplikacji lub zmianach sieci.
Jeśli Twoim priorytetem jest ochrona całego obsługiwanego ruchu przez VPN, pełny tunel może być bardziej odpowiedni.
Najczęściej zadawane pytania o VPN Split Tunneling
Czym jest VPN Split Tunneling?
VPN Split Tunneling to funkcja pozwalająca wybranym aplikacjom lub połączeniom korzystać z VPN, podczas gdy inny ruch korzysta z zwykłego internetu. Zapewnia większą kontrolę nad trasowaniem ruchu internetowego na Twoim urządzeniu.
Czy powinienem włączyć Split Tunneling?
Włącz Split Tunneling, jeśli masz konkretny powód, by kierować niektóre aplikacje lub destynacje poza lub do VPN. Jeśli chcesz, aby cały obsługiwany ruch był chroniony przez VPN, prostsze jest pozostawienie Split Tunneling wyłączonego.
Czy Split Tunneling przyspiesza internet?
Niekoniecznie. Omijanie VPN dla wybranych aplikacji może czasem poprawić ich wydajność, ale efekt zależy od Twojego połączenia, trasowania i warunków sieciowych.
Czy Split Tunneling ukrywa mój adres IP?
Tylko ruch kierowany przez VPN zazwyczaj korzysta z publicznego adresu IP serwera VPN. Aplikacje omijające VPN mogą ujawniać Twój zwykły publiczny adres IP.
Czy mogę wybrać, które aplikacje korzystają z VPN?
Split Tunneling oparty na aplikacjach pozwala na stosowanie zasad trasowania do wybranych aplikacji. Dostępność kontroli zależy od aplikacji VPN i systemu operacyjnego.
Czy mogę używać Split Tunneling dla wybranych adresów IP?
Niektóre aplikacje VPN, w tym interfejs Split Tunneling w SyncVPN, oferują opcje dotyczące trasowania adresów IP. Dokładne możliwości zależą od wersji i platformy.
Czy Split Tunneling jest lepszy niż pełne połączenie VPN?
To zależy od potrzeb. Split Tunneling daje większą elastyczność, natomiast pełny tunel jest prostszy dla użytkowników chcących szerokiego zakresu ochrony VPN bez wyjątków.
Czy Split Tunneling może powodować wycieki IP?
Ruch świadomie kierowany poza VPN może ujawniać Twój zwykły publiczny adres IP. To spodziewany efekt konfiguracji, a niekoniecznie błąd lub wyciek oprogramowania. Nieplanowane trasowanie może wynikać z błędów konfiguracji lub ograniczeń implementacji.
Czy Split Tunneling działa na każdym urządzeniu?
Nie. Dostępność i funkcjonalność różnią się między aplikacjami VPN, systemami operacyjnymi i wersjami. Sprawdź ustawienia swojej aplikacji, aby potwierdzić, co jest wspierane na Twoim urządzeniu.
Czy mogę używać Split Tunneling i Kill Switch jednocześnie?
Zależy od aplikacji VPN i platformy. Niektóre implementacje wspierają oba rozwiązania, jednak ich współpraca może być ograniczona lub wymagać dodatkowej konfiguracji.
Podsumowanie
VPN Split Tunneling daje Ci większą kontrolę nad trasowaniem ruchu internetowego.
Zamiast wybierać między korzystaniem z VPN dla wszystkiego lub jego całkowitym wyłączeniem, możesz skonfigurować różne ścieżki dla różnych aplikacji lub miejsc przeznaczenia.
Może to poprawić kompatybilność, wspierać specyficzne wymagania sieciowe i uczynić codzienne korzystanie z VPN bardziej elastycznym.
Jednak ważne jest, aby pamiętać, że ruch wykluczony z VPN nie ma ochrony tunelu VPN.
Dla użytkowników SyncVPN Split Tunneling to sposób na zarządzanie, które aplikacje i adresy IP korzystają z połączenia VPN.
Zacznij od prostej konfiguracji, dokładnie sprawdzaj swoje wybory trasowania i upewnij się, że aplikacje zachowują się zgodnie z oczekiwaniami.
Najlepsza konfiguracja to taka, która daje Ci potrzebną elastyczność bez niezamierzonego narażania ruchu, który chciałeś chronić.