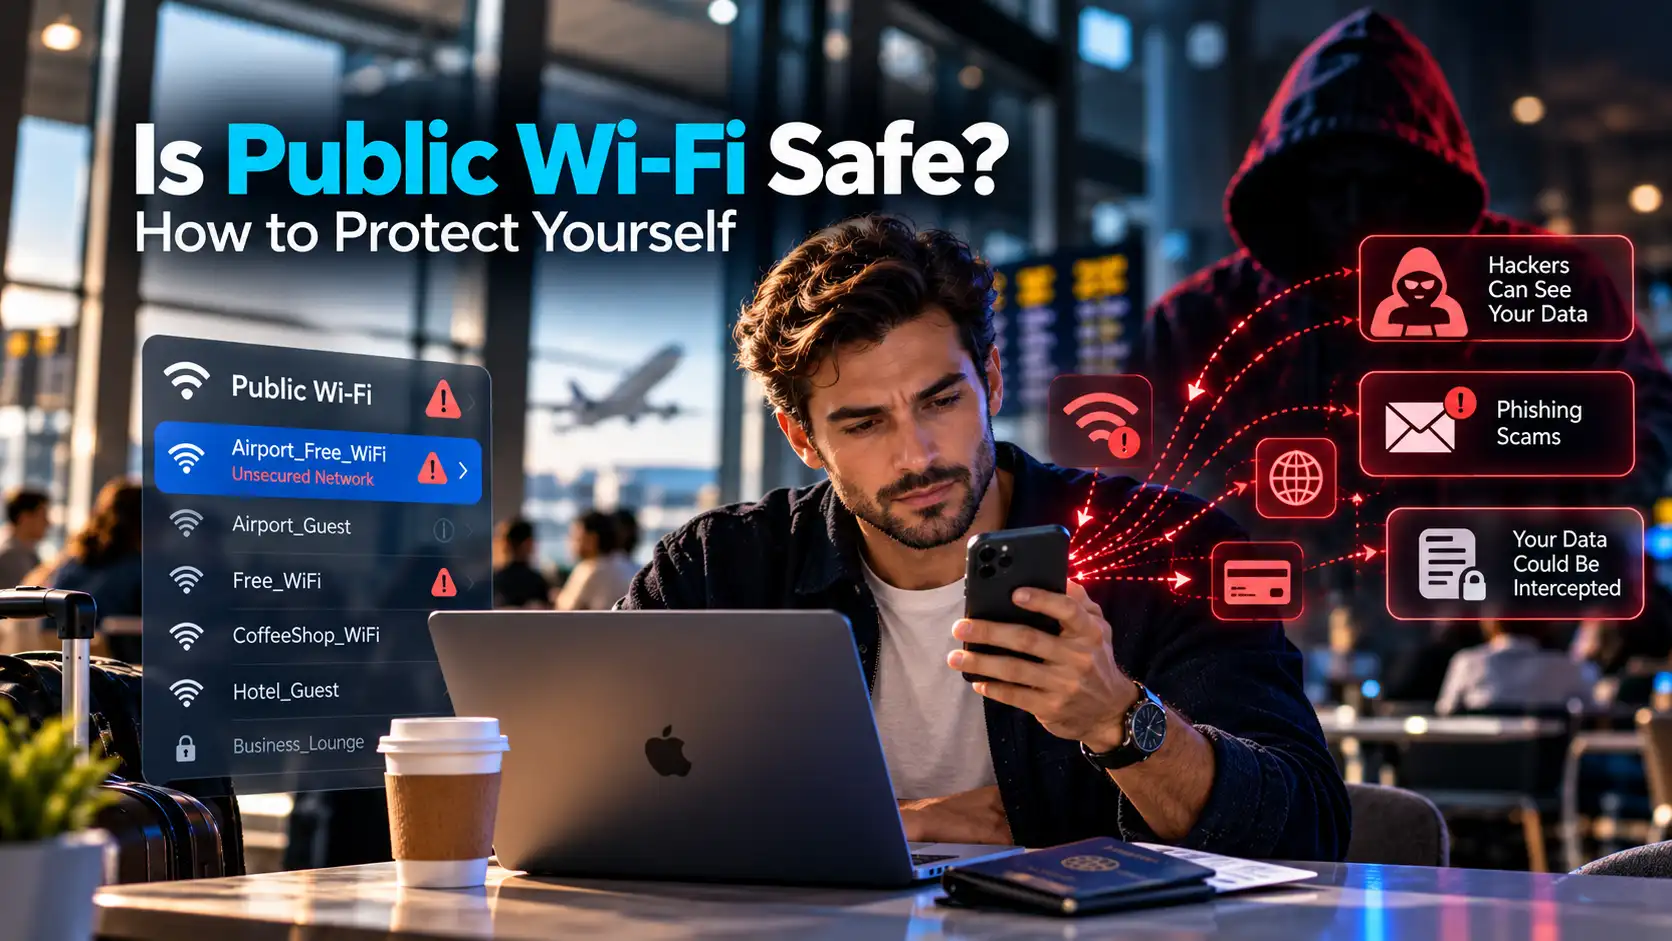
Darmowe Wi-Fi jest wszędzie. Możesz się połączyć na lotniskach, w hotelach, kawiarniach, centrach handlowych, a nawet w transporcie publicznym. To wygodne, oszczędza dane mobilne i ułatwia pozostanie online, gdy jesteś poza domem.
Ale czy publiczne Wi-Fi jest naprawdę bezpieczne?
Krótka odpowiedź brzmi: publiczne Wi-Fi może być stosunkowo bezpieczne do codziennego przeglądania, szczególnie gdy witryny i aplikacje korzystają z nowoczesnego szyfrowania. Jednak sieci publiczne mogą nadal narażać Cię na ryzyko naruszenia prywatności, fałszywe hotspoty, próby wyłudzenia danych (phishing) oraz inne zagrożenia bezpieczeństwa.
Dobrą wiadomością jest to, że nie musisz całkowicie unikać publicznego Wi-Fi. Kilka praktycznych nawyków bezpieczeństwa może znacznie zmniejszyć ryzyko.
W tym przewodniku dowiesz się, jak działa publiczne Wi-Fi, co sprawia, że niektóre sieci są ryzykowne, jak HTTPS i VPN chronią Twoje połączenie oraz co zrobić przed połączeniem się z nieznaną siecią.
Czym jest publiczne Wi-Fi?
Publiczne Wi-Fi to bezprzewodowe połączenie internetowe udostępnione odwiedzającym, klientom lub ogółowi społeczeństwa.
Zwykle znajdziesz je w takich miejscach jak:
Lotniska i dworce kolejowe
Hotele i domy wakacyjne
Kawiarnie i restauracje
Centra handlowe
Biblioteki i uczelnie
Miejsca konferencyjne
Transport publiczny
Niektóre publiczne sieci Wi-Fi są całkowicie otwarte, co oznacza, że możesz się połączyć bez podawania hasła.
Inne wymagają wspólnego hasła lub przyjęcia warunków na stronie logowania, zwanej portalem uwierzytelniającym.
Główna różnica między publicznym Wi-Fi a domową siecią polega na kontroli.
W domu zazwyczaj możesz zarządzać routerem, ustawieniami zabezpieczeń bezprzewodowych oraz urządzeniami, które mogą się łączyć.
W przypadku publicznego Wi-Fi zwykle nie wiesz, jak sieć jest skonfigurowana, kto nią zarządza ani jakie zabezpieczenia są stosowane.
Ta niepewność to jeden z powodów, dla których należy zachować większą ostrożność podczas łączenia się.
Czy publiczne Wi-Fi jest bezpieczne w użyciu?
Publiczne Wi-Fi nie jest automatycznie niebezpieczne.
Nowoczesne przeglądarki oraz wiele aplikacji używa szyfrowania, by chronić informacje przesyłane między Twoim urządzeniem a usługami online.
Na przykład, odwiedzając legitne strony bankowe z użyciem HTTPS, treść połączenia jest szyfrowana. Ktoś w tej samej publicznej sieci Wi-Fi nie powinien być w stanie odczytać Twojego hasła bankowego, obserwując prawidłowo chroniony ruch HTTPS.
To ważny postęp w porównaniu do początków publicznego Wi-Fi, kiedy częściej występowały nieszyfrowane strony.
HTTPS jednak nie eliminuje wszystkich zagrożeń.
Sieć nadal może być obsługiwana przez kogoś, komu nie ufasz. Atakujący mogą tworzyć przekonujące fałszywe hotspoty, rozsyłać linki phishingowe lub atakować urządzenia z nieodpowiednimi ustawieniami.
Bezpieczeństwo publicznego Wi-Fi zależy od wielu czynników: samej sieci, zabezpieczeń Twojego urządzenia, używanych aplikacji oraz podjętych środków ostrożności.
Dlaczego publiczne Wi-Fi może być ryzykowne?
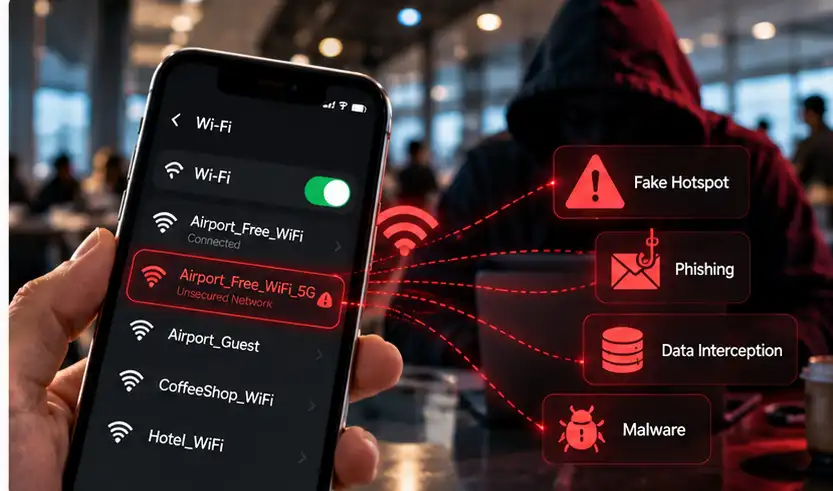
Publiczne sieci Wi-Fi zostały zaprojektowane, by ułatwić dostęp do internetu.
Niestety, niektóre z funkcji, które zwiększają wygodę, mogą również stwarzać wyzwania dotyczące bezpieczeństwa.
Na przykład sieć, która akceptuje połączenia od każdego, może zawierać urządzenia, których nie rozpoznajesz ani nie ufasz.
Atakujący może także stworzyć osobny hotspot, który wygląda niemal identycznie jak oryginalny.
Takie sytuacje mogą prowadzić do różnych zagrożeń.
Główne zagrożenia bezpieczeństwa publicznego Wi-Fi
1. Fałszywe hotspoty Wi-Fi i ataki typu evil twin
Wyobraź sobie, że czekasz na lot i widzisz dwie sieci:
Airport_Guest_WiFi
Airport_Free_WiFi
Która jest prawdziwa?
Atakujący może stworzyć hotspot o nazwie podobnej do oficjalnej sieci. To nazywa się atakiem typu evil twin.
Jeśli połączysz się z fałszywym hotspotem, atakujący może kontrolować sieć, przez którą przechodzi Twój ruch.
Mogą próbować przekierować Cię na fałszywą stronę logowania, obserwować dostępne informacje o połączeniu lub ingerować w ruch bez odpowiedniego szyfrowania.
Jednak połączenie z fałszywym hotspotem nie oznacza automatycznie, że atakujący może odczytać zawartość poprawnie zabezpieczonych połączeń HTTPS.
Jak zmniejszyć ryzyko: Potwierdź oficjalną nazwę sieci Wi-Fi u pracownika lub innego zaufanego źródła przed połączeniem.
2. Przechwytywanie nieszyfrowanego ruchu
Kiedy informacje przesyłane są przez sieć bez odpowiedniego szyfrowania, ktoś z dostępem do sieci może je obserwować.
Działanie to bywa nazywane podsłuchiwaniem pakietów.
Nowoczesne połączenia HTTPS znacznie zmniejszają ryzyko ujawnienia treści stron i danych logowania w ten sposób.
Jednak starsze strony, błędnie skonfigurowane aplikacje lub usługi przesyłające dane bez szyfrowania mogą nadal narażać wrażliwe informacje.
Jak zmniejszyć ryzyko: Korzystaj z witryn HTTPS, aktualizuj aplikacje i rozważ zaufany VPN jako dodatkową warstwę prywatności sieciowej.
3. Ataki typu man-in-the-middle
Atak man-in-the-middle (MITM) następuje, gdy ktoś pozycjonuje się pomiędzy dwoma komunikującymi się stronami, by obserwować lub manipulować ich ruchem.
W nieznanej sieci atakujący może próbować ingerować w połączenia, przekierowywać użytkowników lub wykorzystywać aplikacje, które nie weryfikują prawidłowo bezpiecznych połączeń.
Prawidłowo wdrożone HTTPS pomaga bronić się przed takimi atakami, szyfrując ruch i uwierzytelniając odwiedzaną stronę.
VPN może dodać dodatkową ochronę, szyfrując ruch między urządzeniem a serwerem VPN.
Jak zmniejszyć ryzyko: Nigdy nie ignoruj ostrzeżeń dotyczących certyfikatów, unikaj niezaszyfrowanych stron i korzystaj z aktualnych aplikacji z prawidłową konfiguracją szyfrowania.
4. Phishing i fałszywe strony logowania
Niektóre sieci Wi-Fi wymagają otwarcia strony przed dostępem do internetu.
Legitymne portale uwierzytelniające mogą prosić o zaakceptowanie warunków, podanie numeru pokoju lub innych informacji wymaganych przez miejsce.
Atakujący mogą naśladować takie strony.
Fałszywy portal może prosić o hasło do e-maila, dane płatnicze lub inne wrażliwe informacje pod pretekstem zapewnienia dostępu do internetu.
HTTPS i VPN nie ochronią Cię, jeśli samodzielnie wpiszesz dane w fałszywą witrynę.
Jak zmniejszyć ryzyko: Sprawdź, czy portal należy do danego miejsca i miej podejrzliwość wobec niespodziewanych próśb o hasła czy dane finansowe.
5. Ujawnienie urządzeń w sieci współdzielonej
Publiczne Wi-Fi to nie tylko strony internetowe.
W zależności od konfiguracji sieci, inne podłączone urządzenia mogą wykrywać lub komunikować się z usługami działającymi na Twoim laptopie czy telefonie.
To może stanowić problem, jeśli na Twoim urządzeniu są włączone funkcje udostępniania plików lub są dostępne podatne usługi sieciowe.
Niektóre publiczne sieci izolują podłączone urządzenia od siebie, ale nie powinieneś zakładać, że każdy hotspot oferuje takie zabezpieczenie.
Jak zmniejszyć ryzyko: Ustaw profil publicznej sieci na swoim urządzeniu, włącz zaporę ogniową i wyłącz udostępnianie plików, jeśli go nie potrzebujesz.
6. Monitorowanie sieci i zagrożenia prywatności
Nawet gdy HTTPS chroni zawartość Twojego przeglądania, operator sieci może nadal obserwować pewne informacje o połączeniu.
W zależności od ustawień urządzenia i sieci, mogą to być:
Kiedy Twoje urządzenie się łączy
Jak długo trwa połączenie
Ile danych przesyłasz
Lokalne informacje o urządzeniu w sieci
Niektóre informacje o celach połączenia lub DNS, jeśli nie są inaczej szyfrowane
Poprawnie działający VPN może ograniczyć widoczność informacji o celach sieci lokalnej, przekierowując obsługiwany ruch przez zaszyfrowany tunel.
Sieć nadal może jednak zauważyć, że komunikujesz się z serwerem VPN, wraz z czasem połączenia i jego natężeniem.
Czy hasło sprawia, że publiczne Wi-Fi jest bezpieczne?
Sieć Wi-Fi zabezpieczona hasłem może oferować lepszą ochronę łącza bezprzewodowego niż całkowicie otwarty hotspot.
Jednak hasło do Wi-Fi to nie to samo, co szyfrowanie end-to-end.
W kawiarni lub hotelu wiele osób może znać to samo hasło.
Nie masz też pewności, jak skonfigurowany jest router ani czy operator sieci jest godny zaufania.
Hasło powinno być traktowane jako jeden ze środków bezpieczeństwa, a nie dowód, że sieć jest całkowicie bezpieczna.
Najlepszym podejściem jest łączenie odpowiednich zabezpieczeń Wi-Fi z HTTPS, aktualnym oprogramowaniem i rozsądnymi nawykami przeglądania.
Jak chronić się podczas korzystania z publicznego Wi-Fi: 10 praktycznych wskazówek
Nie potrzebujesz zaawansowanej wiedzy z zakresu cyberbezpieczeństwa, aby korzystać z publicznego Wi-Fi bezpieczniej.
Te dziesięć środków ostrożności odpowiada na wiele powszechnych zagrożeń.
1. Zweryfikuj sieć przed połączeniem
Zawsze sprawdzaj nazwę sieci.
Jeżeli jesteś w hotelu, kawiarni czy na lotnisku, zapytaj pracownika, która sieć Wi-Fi jest oficjalna.
Nie zakładaj, że sieć o najsilniejszym sygnale lub najbardziej przekonującej nazwie jest prawdziwa.
Zachowaj szczególną ostrożność, gdy kilka sieci ma niemal identyczne nazwy.
2. Korzystaj z witryn HTTPS
HTTPS szyfruje informacje wymieniane między Twoją przeglądarką a stroną internetową.
Pomaga to chronić hasła, wiadomości i inne dane przesyłane przez połączenie.
Przed wpisaniem wrażliwych danych upewnij się, że adres strony zaczyna się od https:// i że przeglądarka nie pokazuje ostrzeżenia o bezpieczeństwie.
Pamiętaj, że HTTPS potwierdza chronione połączenie z daną stroną, ale nie gwarantuje, że sama strona jest godna zaufania.
Strony oszustów mogą również korzystać z HTTPS.
3. Korzystaj z zaufanego VPN dla dodatkowej prywatności
VPN tworzy zaszyfrowany tunel między Twoim urządzeniem a serwerem VPN.
Gdy VPN działa poprawnie, publiczna sieć Wi-Fi nie może łatwo podsłuchiwać ruchu przesyłanego w tym tunelu.
Daje to ochronę prywatności wykraczającą poza pojedyncze połączenia z witrynami.
Jest szczególnie przydatny, gdy nie ufasz operatorowi sieci lub chcesz ograniczyć informacje o celach połączeń widoczne dla lokalnej sieci.
Jednak VPN nie zastępuje HTTPS, ochrony antywirusowej ani ostrożnego przeglądania stron.
4. Wyłącz automatyczne łączenie z nieznanymi sieciami
Wiele urządzeń automatycznie łączy się z sieciami Wi-Fi, z którymi łączyło się wcześniej.
To wygodne w domu, ale na sieciach publicznych może być niepożądane.
Atakujący mogą stworzyć sieć z taką samą nazwą jak wcześniej zaufany hotspot.
Sprawdź ustawienia Wi-Fi i wyłącz automatyczne łączenie z nieznanymi lub niepotrzebnymi sieciami.
5. Aktualizuj urządzenie i aplikacje
Aktualizacje oprogramowania często zawierają poprawki zabezpieczeń.
Przestarzałe systemy operacyjne, przeglądarki i aplikacje mogą mieć luki wykorzystywane przez atakujących.
Włącz automatyczne aktualizacje, jeśli to możliwe, i regularnie instaluj ważne poprawki bezpieczeństwa.
Chroni to Twoje urządzenie na publicznym Wi-Fi i innych sieciach.
6. Wyłącz niepotrzebne udostępnianie plików
Udostępnianie plików, wykrywanie urządzeń i inne usługi w sieci lokalnej mogą być przydatne na zaufanych sieciach.
Na publicznym Wi-Fi te funkcje mogą jednak ujawniać niepotrzebne możliwości pobliskim urządzeniom.
Ustaw profil sieci jako publiczny i wyłącz funkcje udostępniania, których nie potrzebujesz.
Trzymaj włączoną zaporę sieciową.
7. Używaj silnych haseł i uwierzytelniania wieloskładnikowego
VPN nie zapobiega każdemu przejęciu konta.
Jeśli wpiszesz hasło na stronie phishingowej, atakujący może się nim posłużyć.
Używaj unikalnych haseł dla ważnych kont i włącz MFA, gdy jest dostępne.
Menedżer haseł może pomóc uniknąć powtarzania tych samych haseł i łatwiej rozpoznać podejrzane strony.
8. Zachowaj ostrożność przy wrażliwych działaniach
Korzystanie z legitnej strony bankowej HTTPS na publicznym Wi-Fi nie jest z zasady niebezpieczne.
Jednak transakcje finansowe i dostęp do poufnych informacji wymagają większej uwagi.
Jeśli sieć wydaje się podejrzana, przeglądarka pokazuje ostrzeżenia certyfikatów lub nie masz pewności co do strony logowania, odłóż te czynności na później.
Lepszym rozwiązaniem może być wtedy własne połączenie komórkowe lub osobisty hotspot.
9. Unikaj podejrzanych pobrań i wyskakujących okienek
Atakujący czasami używają fałszywych ostrzeżeń, niespodziewanych pobrań lub zwodniczych linków, by nakłonić użytkowników do instalacji oprogramowania.
VPN nie sprawia automatycznie, że pobrane pliki są bezpieczne.
Unikaj instalowania aplikacji z nieznanych źródeł i nie wykonuj niespodziewanych poleceń mówiących, że Twoje urządzenie wymaga pilnej aktualizacji zabezpieczeń.
10. Zapomnij sieć po zakończeniu
Gdy nie potrzebujesz już połączenia z publicznym Wi-Fi, rozważ usunięcie jej z zapisanych sieci na swoim urządzeniu.
Pomaga to zapobiec automatycznemu ponownemu łączeniu się w przyszłości.
To prosty nawyk, który zmniejsza niepotrzebne narażenie na sieci, których nie kontrolujesz.
Lista kontrolna bezpieczeństwa publicznego Wi-Fi
Użyj tej szybkiej listy przed rozpoczęciem korzystania z nieznanej sieci.
Kontrola bezpieczeństwa | Co zrobić |
|---|---|
Tożsamość sieci | Zweryfikuj oficjalną nazwę Wi-Fi |
Bezpieczeństwo witryny | Korzystaj z HTTPS i respektuj ostrzeżenia przeglądarki |
Ochrona VPN | Połącz się z zaufanym VPN, jeśli chcesz dodatkowej prywatności sieci |
Auto-połączenie | Wyłącz automatyczne łączenie z nieznanymi sieciami |
Bezpieczeństwo urządzenia | Utrzymuj zaporę i oprogramowanie w aktualności |
Udostępnianie plików | Wyłącz niepotrzebne udostępnianie i wykrywanie |
Ochrona konta | Używaj unikalnych haseł i MFA |
Czynności wrażliwe | Preferuj zaufane połączenie, jeśli sieć wydaje się podejrzana |
Pobrania | Unikaj niespodziewanych plików i komunikatów oprogramowania |
Po zakończeniu | Rozłącz się i usuń sieć, jeśli to wskazane |
Te środki ostrożności są przydatne, niezależnie od tego, czy korzystasz z publicznego Wi-Fi na laptopie, smartfonie czy tablecie.
Jak VPN chroni Cię na publicznym Wi-Fi?
VPN zapewnia dodatkowe zaszyfrowane połączenie między Twoim urządzeniem a serwerem VPN.
Bez VPN Twoje urządzenie łączy się z witrynami i usługami przez publiczną sieć. HTTPS może już szyfrować treść tych połączeń, ale sieć nadal może widzieć pewne informacje o połączeniu.
Gdy VPN działa poprawnie, obsługiwany ruch jest kierowany przez zaszyfrowany tunel zanim dotrze do serwera VPN.
Pomaga to chronić ruch przed obserwacją przez operatora publicznego Wi-Fi oraz inne podmioty mające dostęp do sieci.
Co się zmienia po włączeniu VPN?
Aspekt prywatności | Bez VPN | Z VPN |
|---|---|---|
Treść stron HTTPS | Szyfrowana przez HTTPS | Wciąż szyfrowana przez HTTPS |
Ruch w tunelu VPN | Brak tunelu VPN | Chroniony między urządzeniem a serwerem VPN |
Widoczność celu dla sieci lokalnej | Część informacji o celu może być widoczna | Zazwyczaj zmniejszona dla ruchu tunelowanego |
Publiczne IP widziane przez witryny | Zazwyczaj publiczne IP sieci | Zazwyczaj publiczne IP serwera VPN |
Metadane połączenia sieciowego | Widoczne dla operatora sieci | Część metadanych pozostaje widoczna |
Ochrona przed phishingiem | Nie gwarantowana | Nie gwarantowana |
Ochrona przed złośliwym oprogramowaniem | Nie gwarantowana | Nie gwarantowana |
VPN zmienia to, co lokalna sieć może zaobserwować, ale nie eliminuje wszystkich zagrożeń bezpieczeństwa online.
Zmienia także to, komu ufasz w kwestii niektórych informacji o połączeniu. Twój dostawca VPN może mieć dostęp do pewnych metadanych o ruchu kierowanym przez jego usługę.
Dlatego wybór zaufanego dostawcy jest ważny.
Czy HTTPS wystarczy na publicznym Wi-Fi, czy potrzebujesz VPN?
HTTPS i VPN chronią różne części Twojego połączenia.
HTTPS zabezpiecza komunikację między Twoim urządzeniem a witryną lub usługą, z której korzystasz.
VPN zabezpiecza ruch między Twoim urządzeniem a serwerem VPN.
Do zwykłego przeglądania właściwie zabezpieczonych stron HTTPS, HTTPS sam w sobie zapewnia istotną ochronę przed lokalnym podsłuchem.
VPN może być wartościowy, gdy chcesz ograniczyć informacje widoczne dla lokalnej sieci lub chronić ruch, który inaczej nie byłby przesyłany przez zaszyfrowany tunel VPN.
Te zabezpieczenia się uzupełniają, nie zastępują.
Ważne jest, aby nie zakładać, że każda sesja publicznego Wi-Fi jest niebezpieczna bez VPN.
Zamiast tego zrozum, jaką ochronę już masz i kiedy dodatkowa warstwa ma sens.
Jak korzystać z SyncVPN na publicznym Wi-Fi
SyncVPN może pomóc dodać ochronę tunelu VPN, gdy łączysz się z nieznaną siecią bezprzewodową.
Ogólny proces jest prosty.
Krok 1: Potwierdź, że sieć Wi-Fi jest autentyczna
Przed połączeniem sprawdź oficjalną nazwę sieci.
Unikaj łączenia się z podejrzanymi sieciami o nietypowych nazwach lub wymagających dziwnych logowań.
Krok 2: Ukończ wymagane logowanie do Wi-Fi
Niektóre hotspoty publiczne wyświetlają portal uwierzytelniający, gdzie musisz zaakceptować warunki lub się uwierzytelnić, aby mieć dostęp do internetu.
Najpierw zakończ proces połączenia z prawdziwą siecią.
Unikaj wpisywania haseł lub innych wrażliwych danych na nieoczekiwanych stronach.
Krok 3: Uruchom SyncVPN
Gdy masz już dostęp do internetu, otwórz aplikację SyncVPN na swoim urządzeniu.
Upewnij się, że aplikacja jest aktualna.
Krok 4: Połącz się z serwerem VPN
Wybierz odpowiedni serwer i nawiąż połączenie VPN.
Jeśli aplikacja oferuje opcję protokołu Smart, może to być wygodny wybór startowy.
Poczekaj, aż SyncVPN potwierdzi nawiązanie połączenia.
Krok 5: Sprawdź ustawienia połączenia
Jeśli Twoja wersja SyncVPN obsługuje funkcję Kill Switch, zapoznaj się z jej działaniem w przypadku nagłej utraty połączenia VPN.
Kill Switch może zapobiec przesłaniu ruchu na niezabezpieczoną trasę podczas nieoczekiwanego rozłączenia.
Sprawdź także ustawienia Split Tunneling, jeśli ich używasz.
Aplikacje wykluczone z VPN nie otrzymują ochrony z tunelu VPN.
Krok 6: Korzystaj z normalnych środków ostrożności
Kontynuuj używanie witryn HTTPS, silnego uwierzytelniania i aktualizacji aplikacji.
Pamiętaj, że VPN nie gwarantuje, że każda strona internetowa czy pobrany plik są bezpieczne.
Szczegółowe instrukcje znajdziesz w przewodnikach w Centrum Pomocy SyncVPN.
Co zrobić, gdy VPN nie działa w publicznym Wi-Fi?
Sieci publiczne czasami stosują strony logowania, reguły zapory lub ograniczenia, które mogą utrudniać ruch VPN.
Jeśli SyncVPN się nie łączy, wypróbuj następujące kroki.
Sprawdź połączenie internetowe. Upewnij się, że publiczne Wi-Fi działa, zanim spróbujesz połączyć się z VPN.
Ukończ portal uwierzytelniający. Otwórz stronę logowania prawdziwej sieci i zakończ wszelką wymagającą autoryzację.
Spróbuj ponownie połączyć się z VPN. Gdy internet działa, spróbuj nawiązać nowe połączenie VPN.
Spróbuj innego serwera. Inny serwer może działać lepiej w Twoich warunkach sieciowych.
Sprawdź ustawienia protokołu. Jeśli połączenia na bazie UDP są ograniczone, spróbuj użyć OpenVPN TCP, jeśli jest dostępny.
Sprawdź ustawienia zabezpieczeń urządzenia. Reguły zapory lub inne konfiguracje sieci mogą wpływać na łączność.
Użyj innej sieci, jeśli to konieczne. Jeśli publiczne Wi-Fi nadal przeszkadza VPN i zależy Ci na prywatności, rozważ własne połączenie komórkowe.
Zmiana protokołu VPN nie gwarantuje pokonania wszystkich ograniczeń sieciowych.
Jeśli nie możesz nawiązać odpowiedniej ochrony, unikaj wrażliwych działań w sieci, której nie ufasz.
Czy Wi-Fi w hotelu jest bezpieczne?
Wi-Fi w hotelu jest wygodne, ale nie powinno się go automatycznie traktować jako prywatnej lub zaufanej sieci.
Niektóre hotele oferują otwarte sieci dla gości, inne wymagają haseł przypisanych do pokoju lub wspólnych haseł.
Nawet jeśli sieć należy do hotelu, jej konfiguracja i praktyki bezpieczeństwa mogą się różnić.
Potwierdź oficjalną nazwę sieci, korzystaj z HTTPS i rozważ VPN, gdy chcesz dodatkowej prywatności.
Jeśli hotel wyświetla portal logowania, upewnij się, że jest autentyczny, zanim podasz dane.
Czy Wi-Fi na lotnisku jest bezpieczne?
Wi-Fi na lotnisku jest generalnie użyteczne do rutynowego dostępu do internetu, zwłaszcza gdy strony i aplikacje używają nowoczesnego szyfrowania.
Jednak ruchliwe przestrzenie publiczne utrudniają rozpoznanie oficjalnych hotspotów spośród podobnie nazwanych sieci.
Potwierdź oficjalne informacje o sieci lotniska na podstawie oznakowania lub personelu, zamiast zgadywać.
Unikaj nieznanych stron logowania i kontroluj automatyczne łączenie się z Wi-Fi.
Dla dodatkowej prywatności połącz się z zaufanym VPN po uzyskaniu dostępu do internetu.
Czy Wi-Fi w kawiarni jest bezpieczne?
Wi-Fi w kawiarni niesie podobne ryzyka jak inne sieci współdzielone.
Kawiarnia może oferować sieć gościnną z hasłem publicznie dostępnym, co pozwala wielu klientom na podłączenie się.
To nie oznacza, że sieć jest złośliwa, ale nie gwarantuje też, że każde podłączone urządzenie jest bezpieczne.
Korzystaj z HTTPS, utrzymuj zaporę urządzenia włączoną i wyłącz zbędne udostępnianie.
Jeśli regularnie pracujesz z kawiarni, używanie VPN i sprawdzanie ustawień zabezpieczeń sieci na urządzeniu to dobre nawyki.
Publiczne Wi-Fi kontra dane komórkowe: co jest bezpieczniejsze?
Własne połączenie komórkowe zazwyczaj daje Ci większą kontrolę nad używaną siecią niż nieznany publiczny hotspot.
Osobisty hotspot pozwala też wybrać hasło i zarządzać, które urządzenia mogą się łączyć.
To może uczynić dane komórkowe lub prawidłowo zabezpieczony osobisty hotspot lepszą opcją, gdy chcesz uniknąć ryzyk związanych z nieznaną współdzieloną siecią Wi-Fi.
Jednak połączenia komórkowe też nie są wolne od śledzenia, phishingu, malware czy innych zagrożeń online.
Na wszystkich typach połączeń powinieneś nadal korzystać z HTTPS i normalnych zabezpieczeń konta.
Co robić, gdy połączysz się z podejrzaną siecią Wi-Fi?
Jeśli podejrzewasz, że dołączyłeś do fałszywego hotspotu lub widziałeś podejrzaną stronę logowania, reaguj w zależności od sytuacji.
Jeśli tylko się połączyłeś z siecią
Odłącz się od Wi-Fi i usuń ją z zapisanych sieci.
Sprawdź ustawienia sieciowe urządzenia i poszukaj nieoczekiwanych zmian konfiguracji.
Sam fakt połączenia z podejrzaną siecią nie oznacza automatycznie, że Twoje konta zostały skompromitowane.
Jeśli wpisałeś hasło
Jeśli wpisałeś prawdziwe hasło na podejrzanej stronie, zmień je korzystając z zaufanego połączenia.
Zaktualizuj też inne konta, jeśli używałeś tego samego hasła.
Włącz MFA tam, gdzie to możliwe i sprawdź ostatnią aktywność kont.
Jeśli zainstalowałeś oprogramowanie lub profil konfiguracji
Usuń nieznane oprogramowanie lub profile sieciowe zgodnie z wytycznymi bezpieczeństwa urządzenia.
Zaktualizuj system operacyjny i wykonaj skanowanie bezpieczeństwa wiarygodnym programem.
Jeśli urządzenie należy do pracodawcy, powiadom dział IT lub bezpieczeństwa.
Jeśli wpisałeś dane płatnicze
Skontaktuj się z dostawcą płatności lub instytucją finansową korzystając z oficjalnej strony lub danych kontaktowych.
Opisz sytuację i stosuj się do instrukcji zapobiegania oszustwom.
Odpowiednie działanie jest ważniejsze niż zakładanie, że każde nieznane Wi-Fi powoduje incydent bezpieczeństwa.
Najczęściej zadawane pytania dotyczące bezpieczeństwa publicznego Wi-Fi
Czy publiczne Wi-Fi jest bezpieczne do bankowości?
Korzystanie z legitnej aplikacji bankowej lub strony HTTPS na publicznym Wi-Fi może być stosunkowo bezpieczne, ponieważ właściwie zaimplementowane szyfrowanie chroni wymieniane informacje.
Powinieneś jednak zweryfikować, czy korzystasz z właściwej usługi, unikać podejrzanych portali sieciowych i korzystać z MFA.
Jeśli sieć wydaje się niegodna zaufania, przejście na dane komórkowe to rozsądna ostrożność.
Czy ktoś może zobaczyć, co robię na publicznym Wi-Fi?
Operator publicznego Wi-Fi może obserwować metadane połączenia i, w zależności od konfiguracji, pewne informacje o celach połączenia.
Prawidłowo zabezpieczony HTTPS zwykle uniemożliwia operatorowi odczytanie zawartości sesji na stronach internetowych.
VPN może ograniczyć widoczność celów przesyłanych przez zaszyfrowany tunel, choć niektóre metadane pozostają widoczne.
Czy publiczne Wi-Fi może ukraść moje hasła?
Publiczne Wi-Fi samo w sobie nie kradnie haseł.
Atakujący mogą jednak próbować przechwycić dane logowania przez fałszywe strony, niebezpieczne aplikacje lub nieszyfrowane połączenia.
HTTPS, MFA, menedżery haseł oraz ostrożna weryfikacja stron pomagają zmniejszyć te ryzyka.
Czy VPN sprawia, że publiczne Wi-Fi jest całkowicie bezpieczne?
Nie. VPN chroni ruch między Twoim urządzeniem a serwerem VPN, ale nie zapobiega phishingowi, złośliwemu oprogramowaniu czy wszelkim formom przejęcia urządzenia.
VPN jest częścią szerzej pojętego podejścia do bezpieczeństwa.
Czy publiczne Wi-Fi jest bezpieczne bez VPN?
Może być, zwłaszcza do zwykłego przeglądania zabezpieczonych HTTPS stron i aplikacji.
Jednak VPN oferuje dodatkową prywatność względem lokalnej sieci i może chronić ruch, który inaczej nie byłby przesyłany przez tunel VPN.
Wartość VPN zależy od potrzeb prywatności i środowiska sieciowego.
Czy publiczne Wi-Fi z hasłem jest bezpieczniejsze niż otwarte Wi-Fi?
Sieć Wi-Fi zabezpieczona hasłem może zapewniać dodatkowe zabezpieczenie łącza bezprzewodowego w zależności od standardu szyfrowania i konfiguracji.
Jednak powszechnie udostępnione hasło nie czyni publicznej sieci równoważnej z prywatną siecią domową.
Czy hakerzy mogą uzyskać dostęp do mojego telefonu przez publiczne Wi-Fi?
Podatne urządzenie lub wystawiona usługa sieciowa mogą być zagrożone w nieznanej sieci.
Jednak samo połączenie z publicznym Wi-Fi nie oznacza automatycznego dostępu do Twojego telefonu.
Aktualizowanie systemu operacyjnego i ograniczanie niepotrzebnych usług sieciowych pomaga zmniejszyć narażenie.
Czy powinienem wyłączyć Wi-Fi, gdy go nie używam?
Wyłączanie Wi-Fi może zapobiec niechcianym połączeniom, gdy nie potrzebujesz dostępu do sieci bezprzewodowej.
Alternatywnie możesz wyłączyć automatyczne łączenie z nieznanymi sieciami i usunąć zapisane stare publiczne hotspoty.
Czy VPN zadziała na Wi-Fi w lotnisku lub hotelu?
Tak, VPN może działać w wielu sieciach lotniskowych i hotelowych.
Niektóre hotspoty wymagają ukończenia strony logowania, a inne mogą ograniczać niektóre połączenia VPN.
Jeśli VPN nie może się połączyć, sprawdź proces logowania i spróbuj innego serwera lub protokołu dopuszczanego przez aplikację.
Jaki jest najbezpieczniejszy sposób korzystania z darmowego publicznego Wi-Fi?
Zweryfikuj sieć, używaj HTTPS, aktualizuj oprogramowanie, unikaj podejrzanych stron logowania, włącz MFA i rozważ użycie zaufanego VPN dla dodatkowej prywatności.
Do bardzo wrażliwych działań najlepiej jest korzystać z własnego połączenia komórkowego, gdy nie można zaufać publicznej sieci.
Podsumowanie
Publiczne Wi-Fi to wygodna część codziennego życia i jest ogólnie bezpieczniejsze niż kiedyś dzięki nowoczesnemu szyfrowaniu.
Jednak łączenie się z nieznaną siecią wymaga ostrożności.
Fałszywe hotspoty, strony phishingowe, niebezpieczne aplikacje i narażone usługi urządzeń to potencjalne zagrożenia.
Najlepszym rozwiązaniem nie jest całkowite unikanie publicznego Wi-Fi, lecz korzystanie z niego z odpowiednią ochroną.
Sprawdzaj sieć przed podłączeniem, używaj HTTPS, utrzymuj urządzenie w aktualności i uważaj, gdzie wpisujesz wrażliwe dane.
Zaufany VPN, taki jak SyncVPN, może dodać kolejną warstwę prywatności, szyfrując ruch między Twoim urządzeniem a serwerem VPN, ograniczając widoczność dla nieznanej sieci.
W połączeniu z dobrymi nawykami bezpieczeństwa, te środki pozwolą Ci korzystać z sieci publicznych z większą pewnością, niezależnie od tego, czy jesteś na lotnisku, w hotelu, kawiarni czy gdziekolwiek indziej.