Når du kobler til en VPN, tar internett-trafikken din en annen rute. I stedet for å kommunisere direkte med nettsteder gjennom din vanlige nettverksvei, går trafikken først gjennom en kryptert forbindelse til en VPN-server.
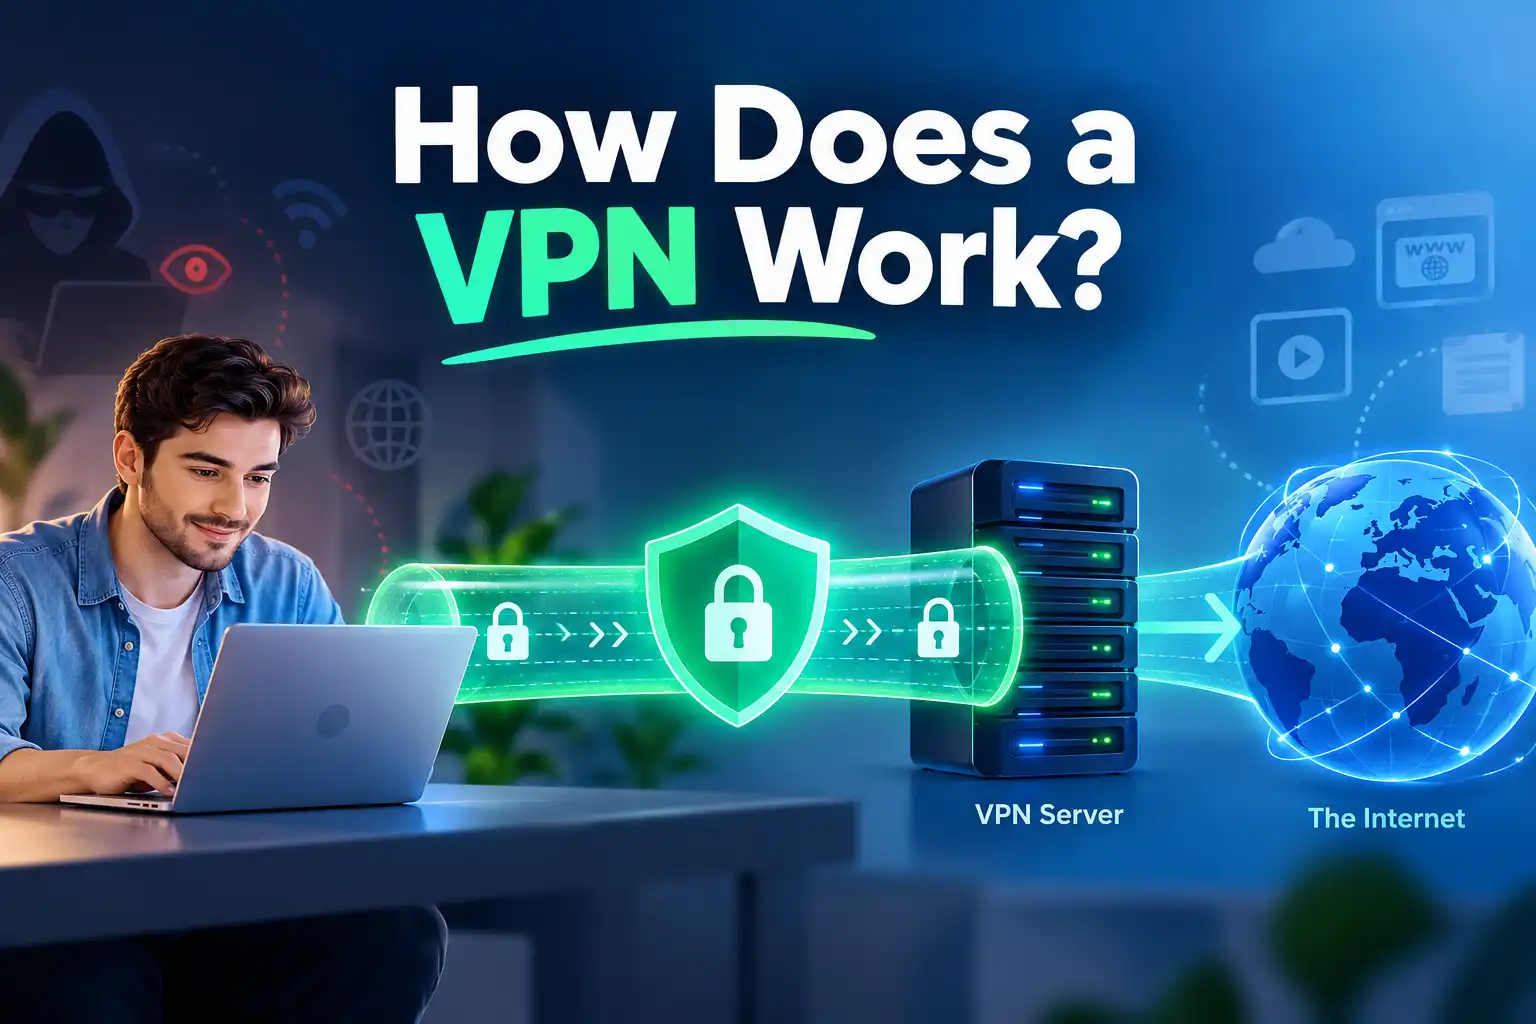
Enkelt sagt fungerer en VPN ved å etablere en sikker tunnel mellom enheten din og en VPN-server. Serveren videreformidler forespørslene dine, slik at nettsider vanligvis ser dens offentlige IP-adresse i stedet for din vanlige. Tunnelen reduserer også hva internettleverandøren (ISP) eller den lokale Wi-Fi-operatøren kan observere om trafikken inni den.
En VPN gjør deg ikke usynlig eller erstatter nettsiders sikkerhet. Slik fungerer det når du trykker på Koble til.
Hva er en VPN og hva gjør den?
Et virtuelt privat nettverk (VPN) er en teknologi som skaper en beskyttet forbindelse over et annet nettverk, som det offentlige internett. Konsument-VPN-tjenester ruter vanligvis trafikken din gjennom en server som driftes av leverandøren.
Essensen er en VPN-applikasjon, en VPN-protokoll og en VPN-server.
Ikke alle apper bruker nødvendigvis tunnelen.
Hvordan fungerer en VPN steg for steg?
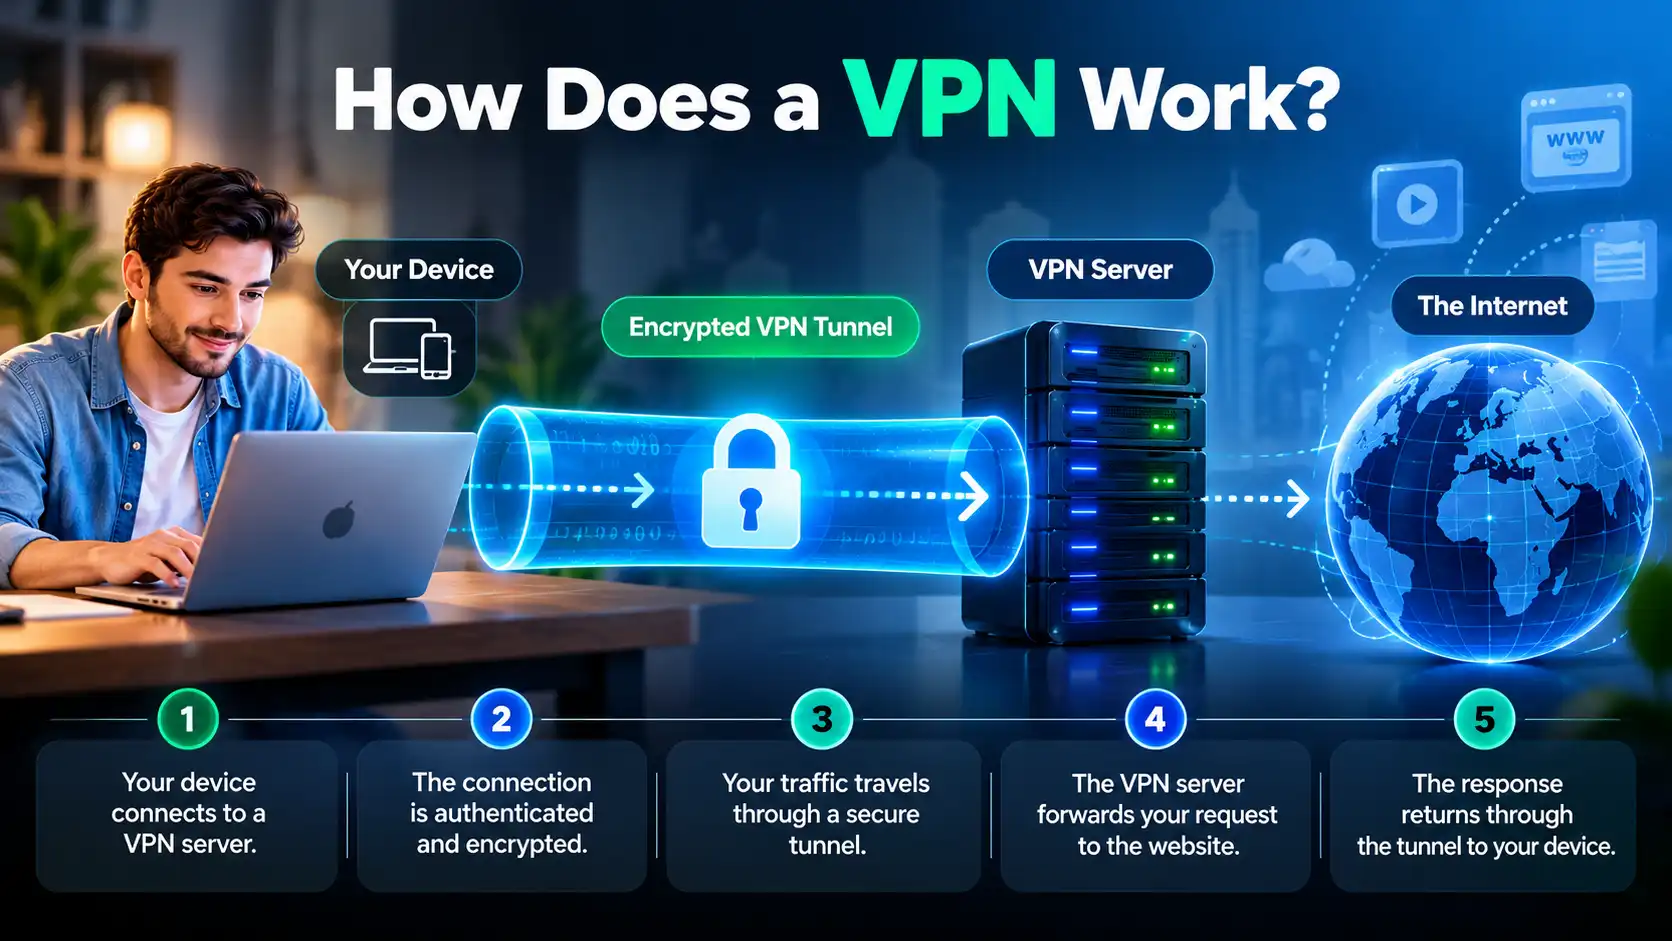
La oss følge en forespørsel fra nettleseren din til et nettsted og tilbake.
Steg 1: Enheten din kontakter en VPN-server
Du åpner VPN-applikasjonen, velger en tilgjengelig server og starter forbindelsen. Enheten din når serveren via din eksisterende internett-tilgang, enten det er hjemme Wi-Fi, mobildata eller et offentlig hotspot.
ISP-en din viderefører forbindelsen, men kan ikke direkte inspisere trafikk som er korrekt tunnellert.
Steg 2: Forbindelsen autentiseres
VPN-klienten og serveren utfører protokollens nødvendige autentisering og håndtrykk. Denne prosessen bekrefter at endepunktene er autoriserte for kommunikasjon og oppretter eller blir enige om kryptografiske nøkler.
Prosessen varierer mellom protokoller som WireGuard og OpenVPN.
Steg 3: En kryptert tunnel etableres
Når den sikre forbindelsen er klar, krypterer VPN-programvaren pakker som skal rutes gjennom VPN og pakker dem for transport til serveren.
Dette kalles ofte en VPN-tunnel. Det lokale nettverket kan se tilkoblingen til VPN-serveren men kan ikke direkte lese den tunnellerte trafikken.
Steg 4: VPN-serveren videresender forespørselen din
Hvis du åpner et nettsted, sender enheten din den relevante trafikken gjennom tunnelen. VPN-serveren mottar den, fjerner VPN-laget og videresender forespørselen mot destinasjonen.
For denne tunnellerte forbindelsen ser nettstedet vanligvis VPN-serverens offentlige IP-adresse. Din hjemme-IP skjules vanligvis for det nettstedet.
Steg 5: Responsen returneres til enheten din
Nettstedet sender svaret til VPN-serveren. Serveren videresender svaret gjennom den beskyttede tunnelen, og enheten din dekrypterer VPN-laget slik at nettleseren kan vise siden.
Prosessen gjentas for andre tunnelerte forespørsler.
Hvordan fungerer VPN-kryptering?
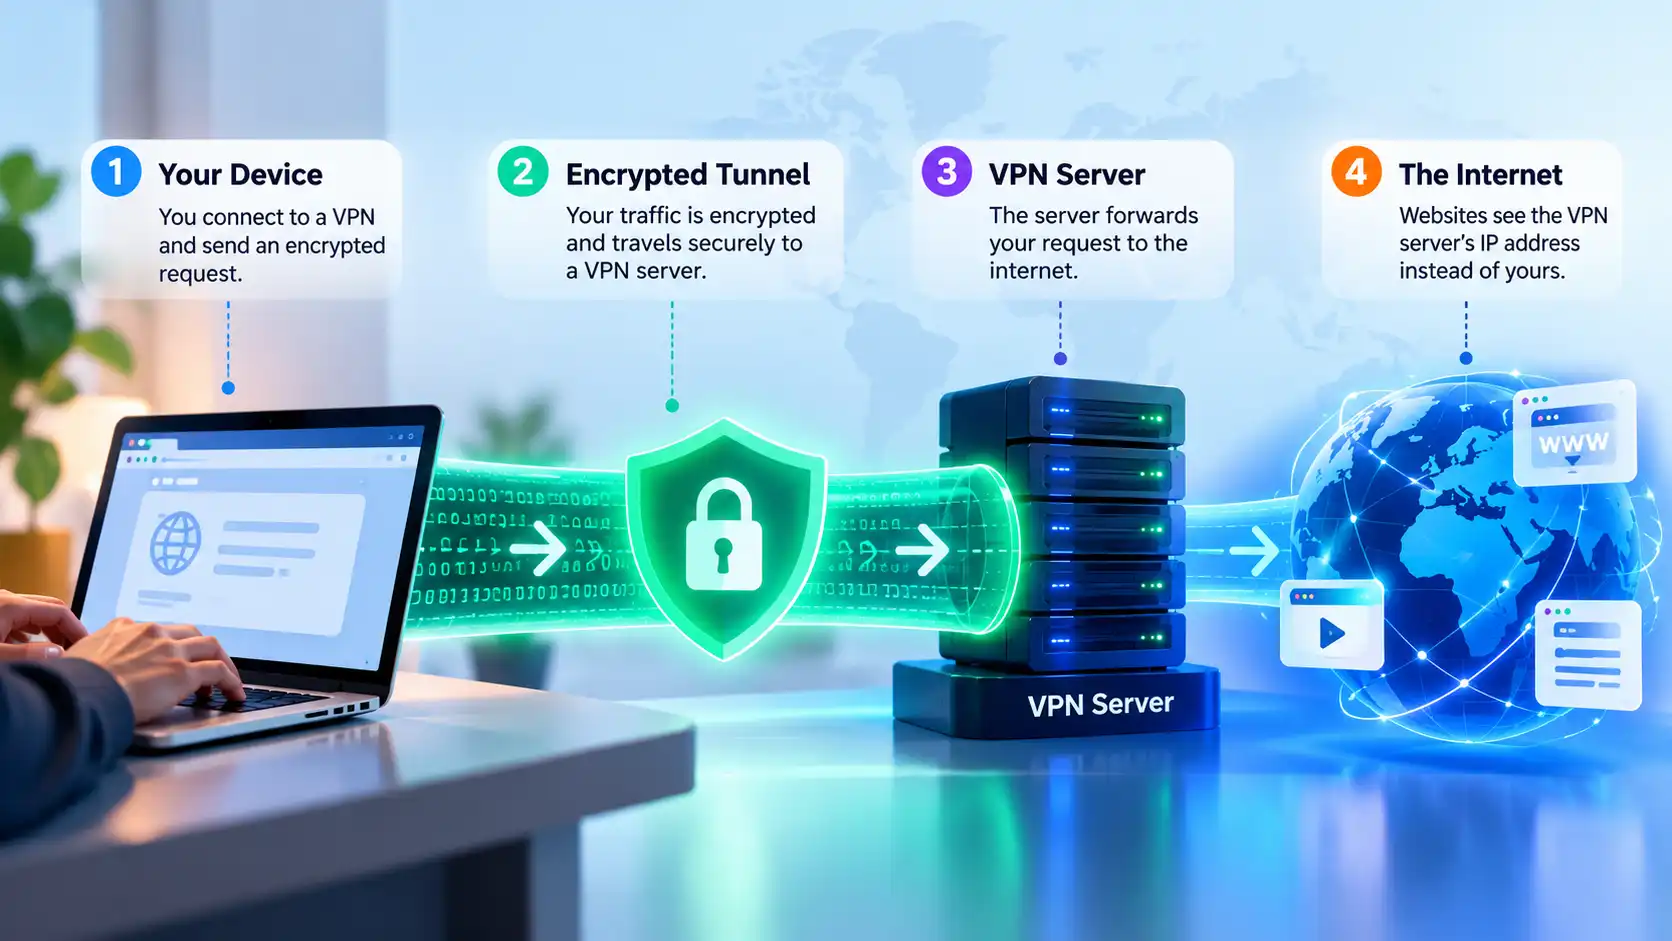
Kryptering omformer lesbar informasjon til data som ikke kan tolkes meningsfullt uten riktig nøkkel. VPN-protokoller bruker kryptografiske metoder for å beskytte trafikken mellom enheten din og VPN-serveren.
Dette betyr ikke at VPN-en krypterer hele reisen fra VPN-serveren til slutt-nettstedet. Når trafikk forlater VPN-tunnelen, avhenger beskyttelsen av destinasjonstilkoblingen. Korrekt implementert HTTPS beskytter fortsatt innholdet på nettstedet gjennom resten av forbindelsen.
Kryptering krever også behandlingsressurser.
Hva er en VPN-tunnel?
En VPN-tunnel er ikke en egen fysisk kabel. Det er en logisk forbindelse som bærer utvalgte nettverkspakker inni en beskyttet transport mellom to endepunkter.
Tunnelen hindrer observatører mellom enheten din og VPN-serveren i å direkte lese innholdet. De kan imidlertid fortsatt se metadata som VPN-serverens adresse, tilkoblingstidspunkt og overført datamengde.
Tunnelen beskytter én del av reisen, ikke all nettrafikk.
Hvordan skjuler en VPN-server IP-adressen din?
Når du går direkte til et nettsted, ser nettstedet vanligvis nettverkets offentlige IP-adresse. Når forespørselen går gjennom en VPN-server, ser nettstedet vanligvis serverens offentlige IP i stedet.
Din opprinnelige IP-adresse forblir knyttet til den underliggende forbindelsen. VPN-en endrer adressen som er synlig for tunnelerte destinasjoner, ikke nødvendigvis den som ISP-en tildeler.
Hva skjer med DNS-forespørsler?
DNS oversetter domenenavn til IP-adresser slik at enheten din kan finne nettsteder. DNS-forespørsler kan avsløre hvilke domener en enhet prøver å nå.
En VPN kan dirigere DNS-forespørsler gjennom tunnelen til en oppløser valgt av VPN-tjenesten. DNS-adferd avhenger imidlertid av app, nettleser, operativsystem og konfigurasjon. Noen nettlesere bruker egne krypterte DNS-innstillinger, og feilkoblede forespørsler kan omgå den tiltenkte tunnelen.
En DNS-lekkasje avslører en utilsiktet DNS-rute, ikke nødvendigvis din offentlige IP-adresse til et nettsted.
VPN vs. HTTPS: Hva er forskjellen?
VPN-kryptering og HTTPS løser relaterte, men forskjellige problemer.
Beskyttelse | VPN | HTTPS |
|---|---|---|
Beskyttet forbindelse | Enhet til VPN-server | Nettleser eller app til nettsted eller tjeneste |
Hovedformål | Beskytt tunnelerte data mot lokale observatører og skifte utgangsrute | Beskytt kommunikasjon med destinasjonstjenesten |
Hva nettstedet ser | Vanligvis VPN-serverens offentlige IP | Den offentlige IP-en som kobler (VPN eller vanlig) |
Beskyttelse mot phishing | Ikke automatisk | Ikke automatisk |
Et riktig sikret HTTPS-nettsted beskytter innholdet i økten din selv uten en VPN. Å bruke begge kan gi komplementær beskyttelse: HTTPS for nettsidetilkoblingen og VPN for veien til serveren.
Hvem kan se aktiviteten din med en VPN?
Svaret avhenger av hvem som observerer og om trafikken faktisk går inn i tunnelen.
Observatør | Det som kan være synlig |
|---|---|
ISP eller offentlig Wi-Fi-operatør | VPN-serveradresse, tilkoblingstid, datamengde |
Nettsted eller app | VPN-utgangs-IP, handlinger på tjenesten, konto- og cookie-identifikatorer |
VPN-leverandør | Informasjon nødvendig for å drive tilkoblingen og potensielt destinasjonsmetadata, avhengig av design og retningslinjer |
Noen som administrerer enheten din | Aktivitet samlet inn gjennom enhetsadministrasjon eller installert overvåkingsprogramvare |
En VPN flytter noe av tilliten fra ISP til VPN-leverandøren; den sletter ikke pålogginger eller cookies.
Hvordan påvirker VPN-protokoller tilkoblingen?
En VPN-protokoll definerer hvordan den sikre tunnelen forhandles og hvordan trafikken transporteres.
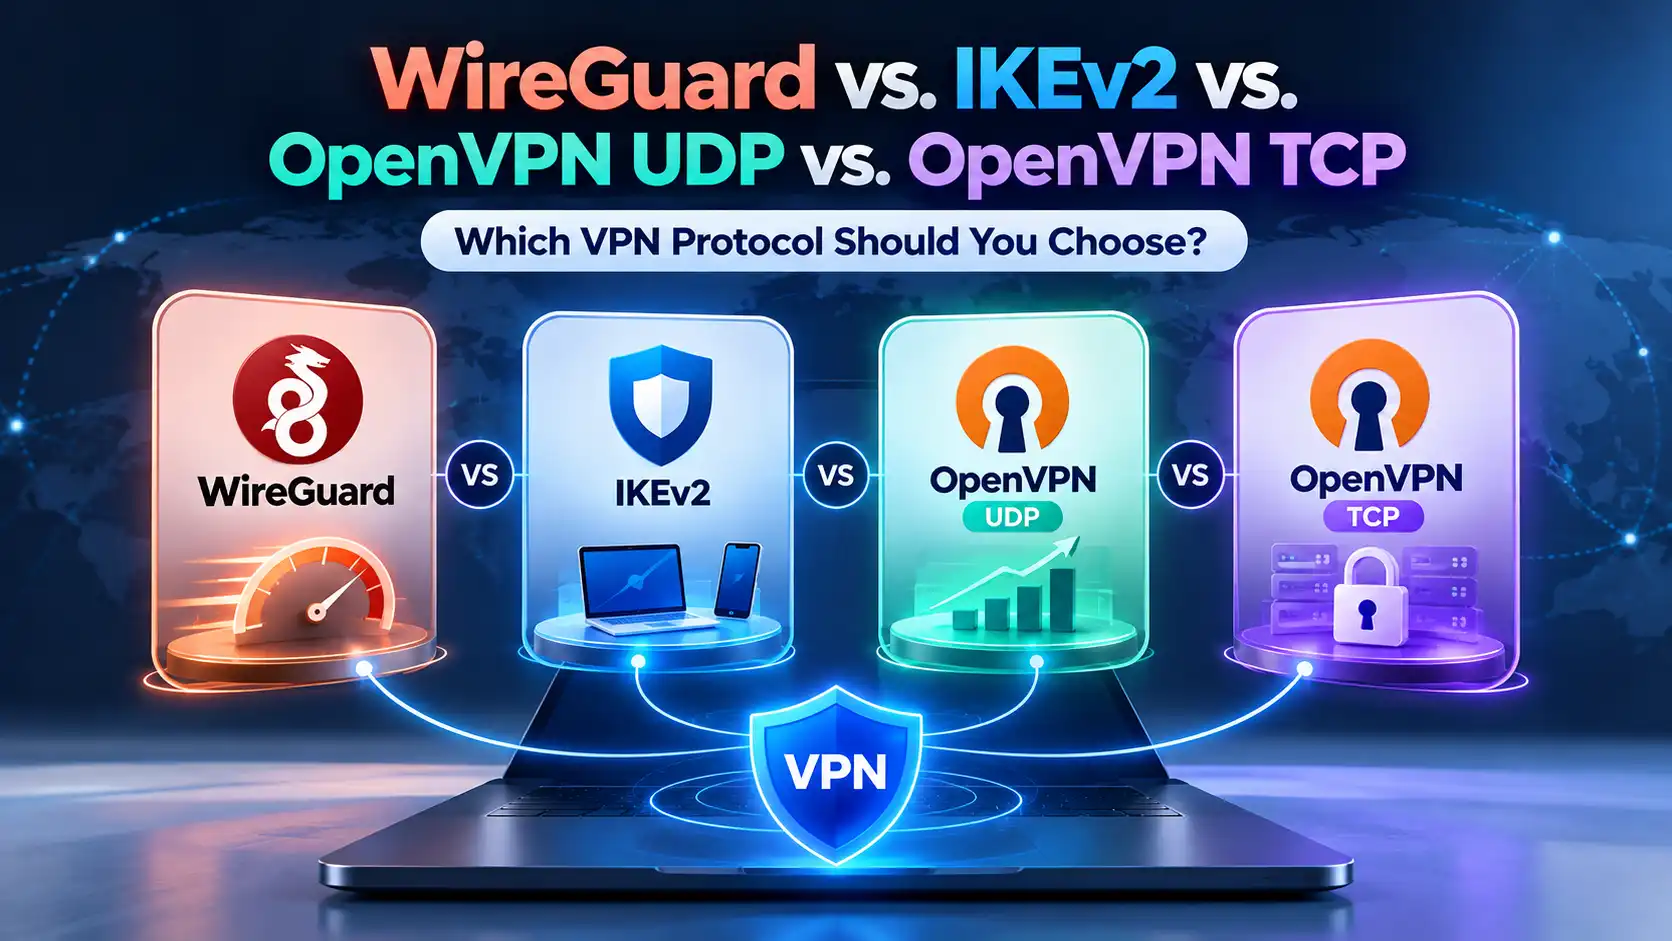
WireGuard er designet for effektivitet og bruker moderne kryptografiske komponenter. OpenVPN UDP er et modent alternativ som ofte gir god ytelse. OpenVPN TCP kan hjelpe på nettverk som begrenser UDP, selv om TCP-transport kan gi mer overhead.
Ytelsen varierer med serveravstand, trafikk og enhetskapasiteter. Se SyncVPNs protokollsammenligning for mer informasjon.
Hva skjer når en VPN kobler fra?
Hvis tunnelen faller ut, kan enheten din fortsette å sende trafikk gjennom sin vanlige nettverksforbindelse. Dette kan avsløre din vanlige offentlige IP-adresse til tjenester som kontaktes etter frakoblingen.
En Kill Switch, når tilgjengelig og riktig aktivert, er designet for å blokkere berørt trafikk mens VPN-forbindelsen ikke er tilgjengelig. Atferden avhenger av applikasjon, plattform og konfigurasjon; den dekker kanskje ikke alle oppstarts- eller avslutningssituasjoner.
Auto-reconnect prøver å gjenopprette VPN, men garanterer ikke blokkering av trafikk alene.
Beskyttet en VPN all internettrafikk?
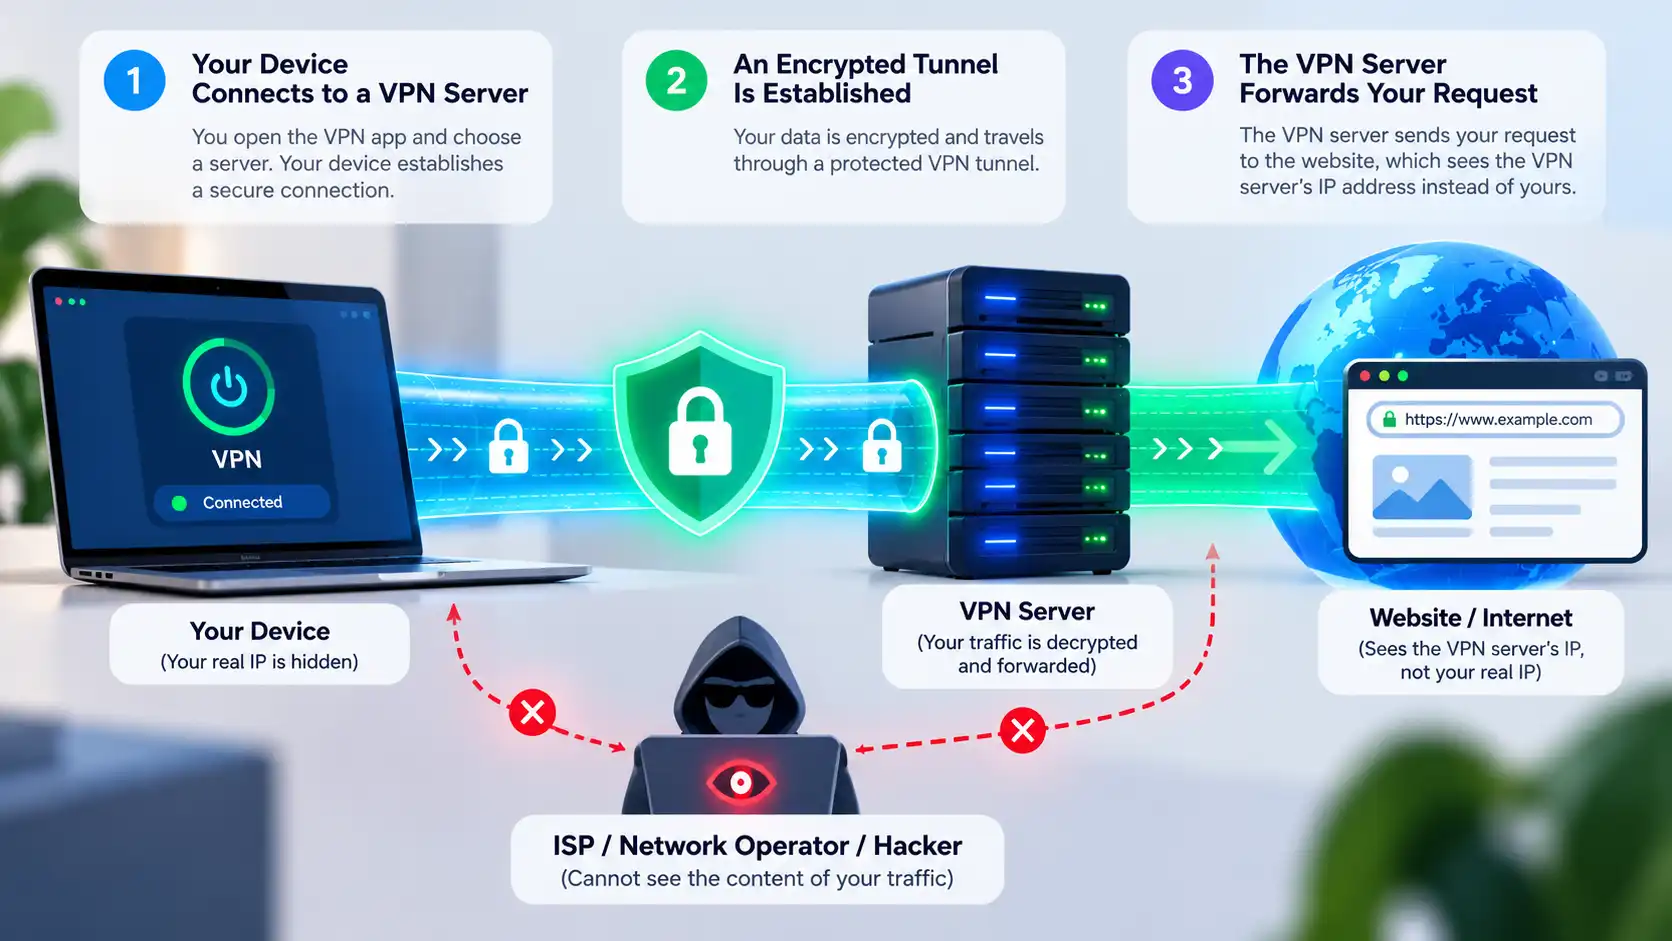
Ikke nødvendigvis. Split Tunneling kan bevisst rute utvalgte apper eller destinasjoner utenfor VPN. Noe trafikk kan også følge andre veier på grunn av plattform-adferd eller konfigurasjonsproblemer.
En VPN forhindrer ikke phishing, skadelig programvare, kontosporing eller tillatelsesbasert lokasjonstilgang. Fortsett å bruke sterk autentisering og oppdateringer.
Hvordan sjekker jeg om VPN-en min fungerer?
Sjekk din offentlige IP-adresse før tilkobling.
Koble til en VPN-server og vent til appen bekrefter tilkobling.
Sjekk den offentlige IP-en på nytt. For trafikk via tunnelen bør den vanligvis vise VPN-utgangsadressen i stedet for den opprinnelige.
Om relevant, sjekk DNS- og WebRTC-tester og se om Split Tunneling utelukker appen du tester.
En enkelt gjennomgang av nettleser-IP kan ikke bevise fullstendig beskyttelse eller anonymitet.
Hvordan fungerer SyncVPN?
Med SyncVPN velger du en tilgjengelig server og kobler til ved hjelp av applikasjonens støttede protokollinnstillinger. Grensesnittet i SyncVPNs eksisterende guider inkluderer Smart, WireGuard, OpenVPN UDP, og OpenVPN TCP-valg; tilgjengelighet kan variere med plattform og versjon.
Etter tilkobling kan du sammenligne din synlige offentlige IP for å bekrefte ruten nettleseren bruker. Hvis du bruker Kill Switch eller Split Tunneling, sjekk hvordan disse innstillingene påvirker frakoblinger og unntatt trafikk.
For enhetsspesifikke steg, bruk SyncVPN Support Center.
Ofte stilte spørsmål
Krypterer en VPN alt?
En VPN krypterer trafikk som går gjennom tunnelen mellom enheten din og serveren. Den garanterer ikke at alle apper er med eller erstatter kryptering brukt av nettsteder.
Kan ISP-en min se at jeg bruker VPN?
Som regel ja. ISP-en kan normalt se en tilkobling til VPN-serveren, sammen med tidspunkter og datamengde, men ikke destinasjonene inne i en korrekt fungerende tunnel.
Skjuler en VPN nettleserhistorikken min?
Den kan redusere ISP-ens synlighet til tunnelerte destinasjoner. Den sletter ikke nettleserhistorikk lagret på enheten eller søk knyttet til en konto.
Gjør en VPN meg anonym?
Nei. Nettsteder kan fortsatt gjenkjenne pålogginger, cookies, nettleserfingeravtrykk og informasjon du oppgir.
Senker en VPN internett-hastigheten?
Det kan den. Kryptering, serveravstand og ruting kan gi ekstra belastning. Effekten varierer med nettverk og protokoll og kan noen ganger være liten.
Kan jeg bruke VPN på offentlig Wi-Fi?
Ja. En VPN kan redusere hva det lokale nettverket ser av tunnelerte data. Fortsett å bruke HTTPS og unngå mistenkelige påloggingssider eller nedlastinger.
Avsluttende tanker
En VPN fungerer ved å skape en kryptert rute fra enheten til en VPN-server, som videresender forespørsler og vanligvis erstatter din offentlige IP-adresse hos mottakeren.
Å vite hvor tunnelen starter og slutter og hvilken informasjon som forblir synlig, hjelper deg å bruke SyncVPN med realistiske forventninger til personvern.