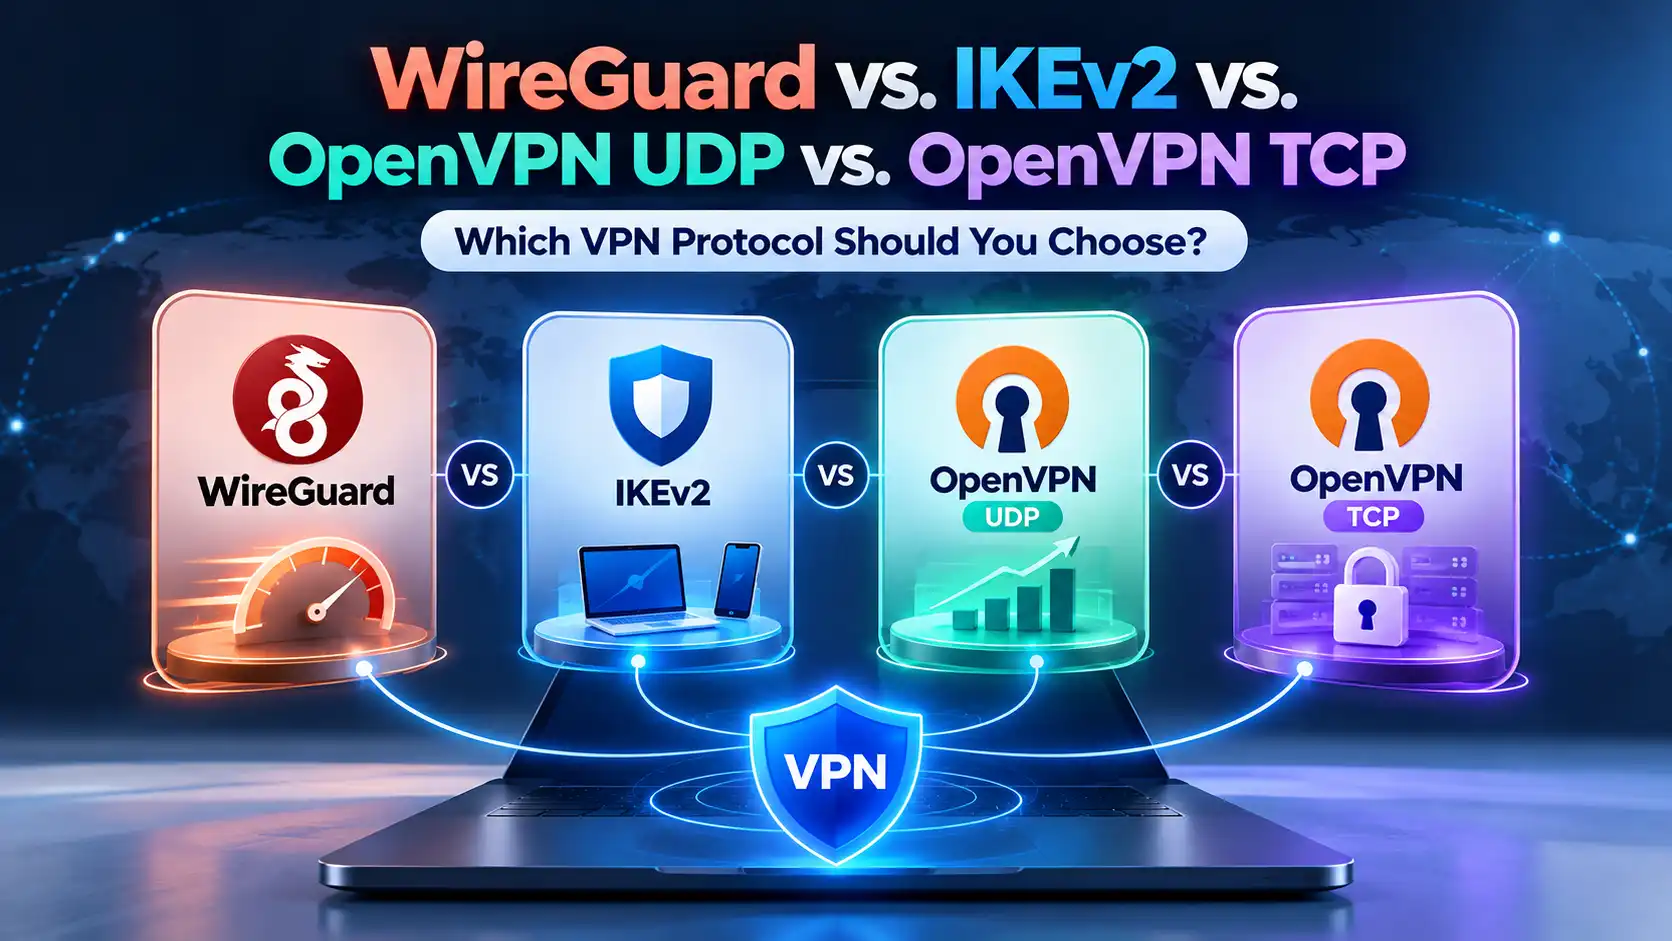
Valg av VPN-protokoll kan gjøre en merkbar forskjell på hvordan tilkoblingen din fungerer. Noen protokoller prioriterer hastighet og effektivitet, mens andre tilbyr større fleksibilitet på restriktive nettverk eller håndterer nettverksendringer spesielt godt.
Fire vanlige alternativer er WireGuard, IKEv2/IPsec, OpenVPN UDP og OpenVPN TCP. Alle kan gi sikre VPN-tilkoblinger når de er riktig implementert, men de fungerer forskjellig og egner seg til ulike situasjoner.
Raskt svar: WireGuard er et utmerket utgangspunkt for rask, daglig bruk av VPN. IKEv2/IPsec er spesielt nyttig for mobile tilkoblinger som ofte bytter nettverk. OpenVPN UDP tilbyr en balanse mellom sikkerhet, kompatibilitet og ytelse. OpenVPN TCP er verdt å prøve når UDP-tilkoblinger er begrenset eller mislykkes.
Det beste valget avhenger av ditt nettverk, enhet og hva du ønsker fra VPN-en din.
Hva er en VPN-protokoll?
En VPN-protokoll er et sett med regler som bestemmer hvordan enheten din etablerer og opprettholder en sikker tilkobling til en VPN-server.
Den hjelper med å administrere autentisering, kryptering og overføring av data mellom enheten din og serveren.
Ulike protokoller bruker ulike teknologier for å oppnå disse målene. Derfor kan det å bytte protokoll noen ganger forbedre tilkoblingshastighet, kompatibilitet eller pålitelighet.
En viktig forskjell: OpenVPN UDP og OpenVPN TCP er ikke to fullstendig separerte VPN-protokoller. De er to transportmoduser for OpenVPN, som bruker henholdsvis UDP og TCP.
Sammenligning av VPN-protokoller ved et blikk
Egenskap | WireGuard | IKEv2/IPsec | OpenVPN UDP | OpenVPN TCP |
|---|---|---|---|---|
Typisk hastighet | Svært rask | Rask | Rask til moderat | Ofte langsommere |
Sikkerhet | Sterk moderne kryptografi | Sterk når riktig konfigurert | Sterk når riktig konfigurert | Sterk når riktig konfigurert |
Tilkoblingseffektivitet | Utmerket | God | God | Lavere under mange forhold |
Bytte av mobilnettverk | Generelt god | Utmerket med MOBIKE-støtte | Avhenger av implementering | Avhenger av implementering |
Restriktive nettverk | Kan bli blokkert | Kan bli blokkert | Kan bli blokkert | Kan hjelpe når UDP er blokkert |
Hovedfordel | Hastighet og effektivitet | Mobilitet | Balansert ytelse | TCP-kompatibilitet |
Beste startbruk | Daglig surfing, gaming, streaming | Mobile tilkoblinger | Allsidig alternativ | Nettverk som begrenser UDP |
Dette er generelle egenskaper, ikke garanterte rangeringer av ytelse. Faktiske resultater avhenger av VPN-implementering, server, enhet og nettverk.
1. WireGuard: Bygget for hastighet og effektivitet
WireGuard er en moderne, åpen kildekode VPN-protokoll designet for å være lettvekts, sikker og effektiv.
I motsetning til eldre protokoller med mange konfigurerbare komponenter, bruker WireGuard en relativt strømlinjeformet design og et definert sett av moderne kryptografiske algoritmer.
Dens effektive arkitektur kan bidra til å levere raske tilkoblinger med relativt lav prosesseringsbelastning.
Viktige fordeler med WireGuard
Høy ytelse: Leverer ofte utmerket hastighet og lav forsinkelse.
Effektiv design: Dens lettvektsimplementering kan redusere prosessorbelastning.
Moderne sikkerhet: Bruker etablerte kryptografiske komponenter, inkludert ChaCha20 og Poly1305.
Rask tilkoblingsetablering: Designet for å etablere sikre tilkoblinger effektivt.
God daglig brukervennlighet: Velegnet til surfing, videosamtaler, streaming og gaming.
Mulige begrensninger
WireGuard bruker normalt UDP-transport. Nettverk som begrenser UDP eller identifiserer og blokkerer WireGuard-trafikk, kan forstyrre tilkoblingen.
WireGuard inkluderer heller ikke innebygd trafikkforkledning. Noen VPN-leverandører tilbyr tilleggsteknologier for dette, men disse funksjonene er separate fra standard WireGuard-protokollen.
Når bør du velge WireGuard?
WireGuard er et godt førstevalg når du ønsker:
Rask daglig surfing
Jevn streaming
Responsiv netgaming
Effektiv VPN-ytelse
En moderne protokoll med sterk sikkerhet
Best for: Brukere som prioriterer hastighet, effektivitet og daglig ytelse.
2. IKEv2/IPsec: Designet for mobilitet
IKEv2 står for Internet Key Exchange versjon 2. Den brukes ofte sammen med IPsec, som gir beskyttelse for VPN-trafikk.
En av dens fremtredende styrker er evnen til å håndtere endringer i nettverkstilkobling.
Med støtte for en utvidelse kalt MOBIKE kan en IKEv2/IPsec-tilkobling tilpasses når en enhet bytter IP-adresser eller beveger seg mellom nettverk.
For eksempel kan du tenke deg at du forlater hjemmet mens du bruker telefonen. Tilkoblingen din endres fra Wi-Fi til mobildata. En IKEv2/IPsec-implementering med MOBIKE-støtte kan oppdatere tilkoblingen uten nødvendigvis å etablere en helt ny VPN-økt.
Viktige fordeler med IKEv2/IPsec
Sterk sikkerhet: Støtter moderne kryptografiske konfigurasjoner.
Rask ytelse: Kan tilby effektive VPN-tilkoblinger.
Mobilvennlig design: MOBIKE støtter endringer i nettverksadresser.
God integrasjon med operativsystemer: Støttes av mange store plattformer.
Stabil mobilitet: Nyttig for enheter som ofte bytter nettverk.
Mulige begrensninger
IKEv2/IPsec bruker vanligvis UDP-portene 500 og 4500, som kan være begrenset av noen nettverk.
Dens sikkerhet og ytelse avhenger også delvis av valgte kryptografiske konfigurasjoner og implementering.
Selv om IKEv2/IPsec kan være et utmerket mobilalternativ, er det ikke automatisk raskere eller mer pålitelig enn alle andre alternativ.
Når bør du velge IKEv2/IPsec?
IKEv2/IPsec er verdt å vurdere når:
Du ofte beveger deg mellom Wi-Fi og mobildata.
Du bruker VPN på telefon eller nettbrett.
Ditt utstyr og VPN-leverandør støtter det.
Du ønsker en sikker tilkobling med god mobilitetsstøtte.
Best for: Mobile brukere med hyppige nettverksendringer.
3. OpenVPN UDP: En balanse mellom sikkerhet og ytelse
OpenVPN er en etablert, åpen kildekode VPN-protokoll med lang historie i reell bruk.
Den kan bruke enten UDP eller TCP for å transportere VPN-trafikk.
UDP, eller User Datagram Protocol, sender pakker uten å kreve at transportlaget bekrefter og sender pakker på nytt.
Dette reduserer transport-overhead og gjør UDP til et praktisk valg for VPN-tilkoblinger der ytelse er viktig.
OpenVPN er designet for å fungere effektivt over UDP.
Viktige fordeler med OpenVPN UDP
Moden teknologi: OpenVPN har vært mye brukt og grundig evaluert.
Sterk sikkerhet: Støtter sikre krypterings- og autentiseringskonfigurasjoner.
God ytelse: UDP unngår noe av overheaden som følger med TCP.
Bred kompatibilitet: Støttet på mange enheter og operativsystemer.
Fleksibel konfigurasjon: Kan fungere i mange ulike nettverksmiljøer.
Mulige begrensninger
OpenVPN UDP kan være tregere enn WireGuard i noen miljøer.
Nettverk som blokkerer eller begrenser UDP-trafikk, kan også forhindre at den kobler til.
UDP garanterer ikke levering av alle pakker, men det betyr ikke at applikasjoner som bruker en OpenVPN UDP-tunnel automatisk mister pålitelig kommunikasjon. Applikasjoner som nettlesere kan fortsatt bruke TCP eller andre pålitelighetsmekanismer innenfor tunnelen.
Når bør du velge OpenVPN UDP?
Prøv OpenVPN UDP når:
Du ønsker en veletablert VPN-protokoll.
WireGuard ikke er tilgjengelig eller fungerer dårlig på ditt nettverk.
Du trenger bred kompatibilitet.
Du vil ha en praktisk balanse mellom ytelse og sikkerhet.
Best for: Brukere som søker et modent, allsidig alternativ til WireGuard.
4. OpenVPN TCP: Nyttig på restriktive nettverk
OpenVPN TCP bruker Transmission Control Protocol for å transportere VPN-trafikk.
I motsetning til UDP, inkluderer TCP mekanismer for ordnet levering, bekreftelser og retransmisjon av tapt data.
Disse mekanismene er verdifulle i mange internettapplikasjoner. Men bruk av TCP som transport for en hel VPN-tunnel kan introdusere ekstra overhead.
For eksempel, når en TCP-applikasjon kjører inne i en TCP-basert VPN-tunnel, kan lagene reagere på pakktap på måter som reduserer ytelsen.
Dette kalles noen ganger TCP-over-TCP-problemet.
Så hvorfor bruke OpenVPN TCP?
Fordi noen nettverk begrenser UDP-trafikk samtidig som de tillater TCP-tilkoblinger.
Når en VPN-leverandør støtter en passende TCP-konfigurasjon, kan OpenVPN TCP koble til der UDP-baserte alternativer ikke klarer det.
Viktige fordeler med OpenVPN TCP
Kompatibilitet med visse restriktive nettverk: Kan være nyttig der UDP-trafikk er blokkert.
Pålitelige transportmekanismer: TCP håndterer pakkeordning og retransmisjon.
Fleksibel konfigurasjon: OpenVPN kan kjøre over ulike TCP-porter.
Etablert sikkerhet: Bruker samme underliggende OpenVPN-sikkerhetsarkitektur når riktig konfigurert.
Mulige begrensninger
OpenVPN TCP kan oppleve:
Lavere hastigheter
Høyere forsinkelse
Ytterligere retransmisjonsoverhead
Ytelsesproblemer på overbelastede eller ustabile nettverk
Det er også viktig å forstå at TCP ikke automatisk gjør en VPN-tilkobling mer stabil.
Den viktigste praktiske fordelen er ofte nettverkskompatibilitet fremfor bedre total ytelse.
OpenVPN TCP kan noen ganger bruke port 443, som ofte forbindes med HTTPS. Dette gjør imidlertid ikke VPN-trafikk usynlig eller garanterer at den kan omgå avanserte nettverksrestriksjoner.
Når bør du velge OpenVPN TCP?
Prøv OpenVPN TCP når:
WireGuard ikke klarer å koble til.
OpenVPN UDP er blokkert eller upålitelig.
Nettverket ditt begrenser UDP-trafikk.
Tilkoblingskompatibilitet er viktigere enn maksimal hastighet.
Best for: Nettverk der UDP-baserte VPN-tilkoblinger ikke kan etablere eller opprettholde en brukbar forbindelse.
OpenVPN UDP vs. TCP: Hva er den virkelige forskjellen?
Den største forskjellen er hvordan data transporteres.
UDP er designet for pakkedistribusjon med lav overhead. TCP legger til transportlagsmekanismer for å håndtere rekkefølge, bekreftelser og retransmisjoner.
For VPN-trafikk påvirker disse forskjellene ytelse og nettverkskompatibilitet.
Sammenligning | OpenVPN UDP | OpenVPN TCP |
|---|---|---|
Transportatferd | Uten tilkobling | Tilkoblingsorientert |
Pakkere-transmisjon på transportlag | Nei | Ja |
Typisk VPN-ytelse | Vanligvis bedre | Ofte langsommere |
Forsinkelses-overhead | Generelt lavere | Kan være høyere |
Kompatibilitet med UDP-begrensede nettverk | Begrenset | Ofte bedre |
Foretrukket bruk | Daglige VPN-tilkoblinger | Feilsøking av restriktive nettverk |
Hovedpoenget: UDP er generelt foretrukket OpenVPN-transport når den fungerer som den skal. TCP er et nyttig alternativ når nettverksrestriksjoner gjør UDP upraktisk.
Hvilken VPN-protokoll er den raskeste?
For mange brukere er WireGuard et utmerket utgangspunkt for hastighet.
Dens lettvektige design og moderne kryptering hjelper den å fungere effektivt på et bredt spekter av enheter.
IKEv2/IPsec kan også levere sterk ytelse, mens OpenVPN UDP vanligvis gir en god balanse mellom hastighet og kompatibilitet.
OpenVPN TCP har ofte mer overhead, særlig når den bærer TCP-baserte applikasjoner over ustabile nettverk.
Det finnes imidlertid ingen universell hastighetsrangering som gjelder for alle enheter eller nettverk.
Serveravstand, trafikkbelastning, maskinvare, krypteringsimplementering, ruting og lokale nettverksforhold kan alle påvirke resultatet.
Den mest pålitelige måten å finne den raskeste protokollen på, er å sammenligne ytelsen under lignende forhold.
Hvilken VPN-protokoll er den sikreste?
WireGuard, IKEv2/IPsec og OpenVPN kan alle gi sterk sikkerhet når de er implementert og konfigurert korrekt.
Deres tilnærminger er forskjellige:
WireGuard bruker en strømlinjeformet design og et definert sett av moderne kryptografiske algoritmer.
IKEv2/IPsec kombinerer sikker tilkoblingsforhandling med IPsec-beskyttelse. Dens sikkerhet avhenger delvis av valgte algoritmer og konfigurasjon.
OpenVPN bruker etablerte TLS-baserte mekanismer og støtter en rekke sikre kryptografiske konfigurasjoner.
Viktig: OpenVPN UDP og OpenVPN TCP har ikke ulikt sikkerhetsnivå. Å bytte transport fra UDP til TCP gjør ikke krypteringen sterkere automatisk.
En pålitelig VPN-leverandør, sikker implementering, riktig konfigurasjon og oppdatert programvare er like viktig som protokollnavnet.
Hvordan velge riktig VPN-protokoll for din situasjon
I stedet for å lete etter en enkelt vinner, match protokollen med problemet du prøver å løse.
Din prioritet | Anbefalt startpunkt |
|---|---|
Rask daglig VPN-bruk | WireGuard |
Gaming og lav forsinkelse | WireGuard |
Streaming og videosamtaler | WireGuard eller OpenVPN UDP |
Et modent, bredt støttet alternativ | OpenVPN UDP |
Hyppig Wi-Fi/mobildata-bytte | IKEv2/IPsec, når det støttes |
UDP-tilkoblinger er blokkert | OpenVPN TCP |
Usikker på hvilken protokoll å bruke i SyncVPN | Smart |
Dette er startanbefalinger, ikke garantier. Hvis ett alternativ fungerer dårlig, kan det å teste en annen protokoll gi bedre resultater.
Valg av protokoll i SyncVPN
SyncVPNs protokollmeny inkluderer et Smart-alternativ som automatisk velger en protokoll for din tilkobling.
De viste manuelle alternativene er:
WireGuard
OpenVPN (UDP)
OpenVPN (TCP)
For de fleste brukere er det enklest å starte med Smart.
Hvis du foretrekker å velge protokoll manuelt, er WireGuard et fornuftig førstevalg for daglig ytelse. OpenVPN UDP er et nyttig alternativ, mens OpenVPN TCP er verdt å teste hvis UDP-baserte forbindelser har problemer.
IKEv2/IPsec er omtalt i denne guiden som en utbredt VPN-teknologi for sammenligning. Den vises ikke som et valg i SyncVPNs protokollmeny som beskrevet her.
Ofte stilte spørsmål
Er WireGuard bedre enn OpenVPN?
WireGuard tilbyr ofte raskere ytelse og lavere prosesseringsbelastning. OpenVPN forblir et sikkert, modent og fleksibelt alternativ. Det beste valget avhenger av din enhet, nettverk og kompatibilitetsbehov.
Er IKEv2 raskere enn WireGuard?
Begge kan yte godt, men WireGuard er ofte spesielt effektiv. Faktiske hastigheter avhenger av implementering, enhetens maskinvare, serverforhold og nettruting. IKEv2/IPsec har en ekstra fordel når MOBIKE-utvidelsen brukes for nettverksmobilitet.
Er OpenVPN TCP sikrere enn UDP?
Ikke nødvendigvis. Begge moduser kan bruke samme OpenVPN-sikkerhetsmekanismer. TCP endrer hvordan trafikken transporteres, ikke automatisk hvor sterkt den krypteres.
Hvorfor er OpenVPN UDP vanligvis raskere enn TCP?
UDP har mindre overhead på transportlaget. TCP innfører bekreftelser, ordning, retransmisjon og trafikkontrollmekanismer som kan legge til forsinkelser når de brukes til VPN-trafikk.
Hvilken protokoll er best for gaming?
WireGuard er ofte et godt førstevalg på grunn av effektiv design og potensial for lav forsinkelse. OpenVPN UDP kan også yte godt. Serverplassering og kvalitet på underliggende forbindelse er fortsatt viktige faktorer.
Hvilken protokoll bør jeg prøve hvis VPN-en min ikke kobler til?
Start med VPN-appens automatiske valgmodus om tilgjengelig. Hvis en UDP-basert protokoll feiler, prøv OpenVPN TCP. Vurder også å bytte server og sjekke nettverkstilkoblingen, siden protokollen ikke nødvendigvis er den eneste årsaken.
Endelig dom: Det finnes ingen enkel "beste" VPN-protokoll for alle
WireGuard, IKEv2/IPsec, OpenVPN UDP og OpenVPN TCP har alle styrker.
WireGuard skiller seg ut med moderne design, effektivitet og daglig ytelse.
IKEv2/IPsec er spesielt nyttig for mobilitet når riktige funksjoner støttes.
OpenVPN UDP forblir et sterkt allsidig valg med bred kompatibilitet.
OpenVPN TCP er verdifullt når nettverksbegrensninger hindrer UDP-tilkoblinger.
For SyncVPN-brukere er Smart det enkleste startpunktet. Hvis du ønsker manuell kontroll, start med WireGuard og vurder OpenVPN-alternativene når tilkoblingen din krever en annen tilnærming.
Den beste protokollen er til slutt den som gir en sikker, stabil og brukbar tilkobling på ditt spesifikke nettverk.