
AES-256 encryptie is een militair-grade cryptografische coderingsmethode die digitale data vercijfert met een 256-bit sleutel, waardoor het wiskundig onmogelijk is om te ontsleutelen via brute-force aanvallen met moderne computerkracht. Virtual Private Networks vertrouwen op AES-256 om internetverkeer te beschermen tegen ISP-toezicht, overheidsinterceptie en kwaadaardige packet sniffers, door gevoelige communicatie om te zetten in onbreekbare ciphertext voordat deze uw apparaat verlaat.
Telkens wanneer u op openbare wifi surft, online banktransacties uitvoert of verbinding maakt met vertrouwelijke bedrijfsinfrastructuur, passeren uw netwerkpakketten tientallen tussenliggende switches en routers. Zonder stevige cryptografische inkapseling blijven elke bezochte URL en elk onversleuteld gegeven zichtbaar voor derden. Begrijpen hoe AES-256 werkt, waarom het de onbetwiste gouden standaard in cybersecurity is, en hoe moderne VPN-architecturen het implementeren zonder internetprestaties te verminderen, is essentieel om uw digitale privacy te beoordelen.
De Wiskunde van Onkraakbaarheid: Hoe AES-256 Werkt
De Advanced Encryption Standard (AES) werd in 2001 opgericht door het Amerikaanse National Institute of Standards and Technology (NIST) ter vervanging van de verouderde Data Encryption Standard (DES). Geselecteerd via een transparante cryptografische competitie van vijf jaar, werd het onderliggende Rijndael-cijfer ontworpen door de Belgische cryptografen Vincent Rijmen en Joan Daemen.
AES is een symmetrische blokcijfer. "Symmetrisch" betekent dat dezelfde cryptografische sleutel wordt gebruikt om data te versleutelen naar ciphertext en weer te ontsleutelen naar plaintext. "Blokcijfer" geeft aan dat AES data niet bit voor bit versleutelt, maar data groepeert in vaste blokken van 128 bits (16 bytes).
De 14 Ronden van Transformatie
Om leesbare plaintext om te zetten in onbegrijpelijk geluid, onderwerpt AES-256 elk 128-bit blok aan 14 opeenvolgende rondes wiskundige permutatie. Terwijl AES-128 10 rondes en AES-192 12 rondes gebruikt, voert AES-256 het maximum van 14 rondes uit, wat een buitengewone beveiligingsbuffer biedt. Elke ronde bestaat uit vier verschillende cryptografische bewerkingen:
SubBytes: Een niet-lineaire substitutiefase waarbij elke byte wordt vervangen door een andere byte volgens een vooraf gedefinieerde cryptografische opzoektabel (S-box), wat directe wiskundige correlatie voorkomt.
ShiftRows: Een transpositiestap waarbij de rijen van de 4x4 staatarray cyclisch worden verschoven met specifieke offsets, wat data over kolommen verspreidt.
MixColumns: Een lineaire transformatie die de vier bytes van elke kolom mengt met behulp van modulaire matrixvermenigvuldiging, wat zorgt voor hoge diffusie over het blok.
AddRoundKey: Het staatblok wordt gecombineerd met een unieke ronde-sleutel afgeleid van de hoofd 256-bit sleutel via een bitwise XOR-operatie.
Dit multi-ronde ontwerp produceert een lawine-effect: het wijzigen van één bit in de oorspronkelijke plaintext verandert meer dan 50% van de resulterende bits in de ciphertext, waardoor structurele patronen volledig worden verborgen.
Waarom Brute-Force Aanvallen Fysiek Onmogelijk Zijn
Een 256-bit sleutel maakt 2^256 unieke sleutelcombinaties mogelijk, wat neerkomt op ongeveer 1,1579 x 10^77 mogelijkheden. Om de schaal van dit getal te begrijpen:
Maat | Wetenschappelijke Schaal | Context in de Werkelijkheid |
|---|---|---|
Geschatte Atomen in het Waarneembare Universum | ~10^80 | Fundamentele fysieke deeltjes die bestaan |
AES-256 Sleutelcombinaties | ~1,15 x 10^77 | Totaal aantal cryptografische combinaties om te raden |
Top 500 Supercomputers Gecombineerde Output | ~10^18 operaties/sec | Wereldwijde cumulatieve high-performance computing |
Tijd Vereist om AES-256 Brute-Force te Kraken | Miljarden jaren | Overschrijdt de verwachte levensduur van ons zonnestelsel |
Zelfs als elke computer op aarde werd samengevoegd tot een supercluster die miljarden sleutels per seconde berekent, zou het testen van een beslissend deel van de AES-256 sleutelruimte meer energie vergen dan de zon in haar hele levensduur zal produceren.
Waarom VPN's Vertrouwen op AES-256 voor Tunnelbeveiliging
Een Virtual Private Network creëert een beschermde communicatieweg over een onveilig openbaar netwerk. AES-256 functioneert als de wiskundige kluis rondom de data die door deze weg reist.
1. Neutraliseren van ISP-Telemetrie en Packet Inspection
Internet Service Providers volgen routinematig gebruikersverkeer, registreren bezochte domeinnamen, onversleutelde databeladingen en sessieduur. Veel providers gebruiken Deep Packet Inspection (DPI) om gebruikersactiviteiten te monitoren, hoge bandbreedte te beperken of geaggregeerde browseprofielen te gelde te maken.
Wanneer uw apparaat internetverkeer routeert via een provider zoals SyncVPN, versleutelt AES-256 uw databelading voordat het het lokale netwerkinterface bereikt. Uw ISP ziet alleen een versleutelde datastroom tussen uw router en een beveiligde VPN-servernode. De websites die u opent, bestanden die u overzet, en zoekopdrachten blijven onleesbaar.
2. Elimineert Man-in-the-Middle Aanvallen op Openbare Wi-Fi
Openbare wifi-netwerken in luchthavens, hotels en cafés missen vaak basale cliëntisolatie, waardoor gebruikers blootgesteld worden aan kwaadwillende hotspots, ARP-spoofing en packet interceptie. Cybercriminelen op hetzelfde lokale subnet kunnen uitgezonden pakketten onderscheppen om sessiecookies en authenticatietokens te verzamelen. Alle uitgaande pakketten verpakken binnen een AES-256 tunnel maakt onderschepte pakketten zinloos, waardoor afluisterpogingen op onbetrouwbare netwerken worden geneutraliseerd.
3. Handhaving van Perfecte Vooruitziende Geheimhouding
Top VPN-implementaties combineren AES-256 symmetrische encryptie met vluchtige sleuteluitwisselingsmechanismen zoals Diffie-Hellman of Elliptische Curve Cryptografie (ECDH). Deze architectuur creëert Perfect Forward Secrecy (PFS), waarbij elke paar minuten of bij disconnectie een volledig nieuwe, tijdelijke symmetrische sessiesleutel wordt gegenereerd. Zelfs als een sessiesleutel theoretisch wordt onderschept, blijven eerdere en toekomstige sessies versleuteld en onleesbaar.
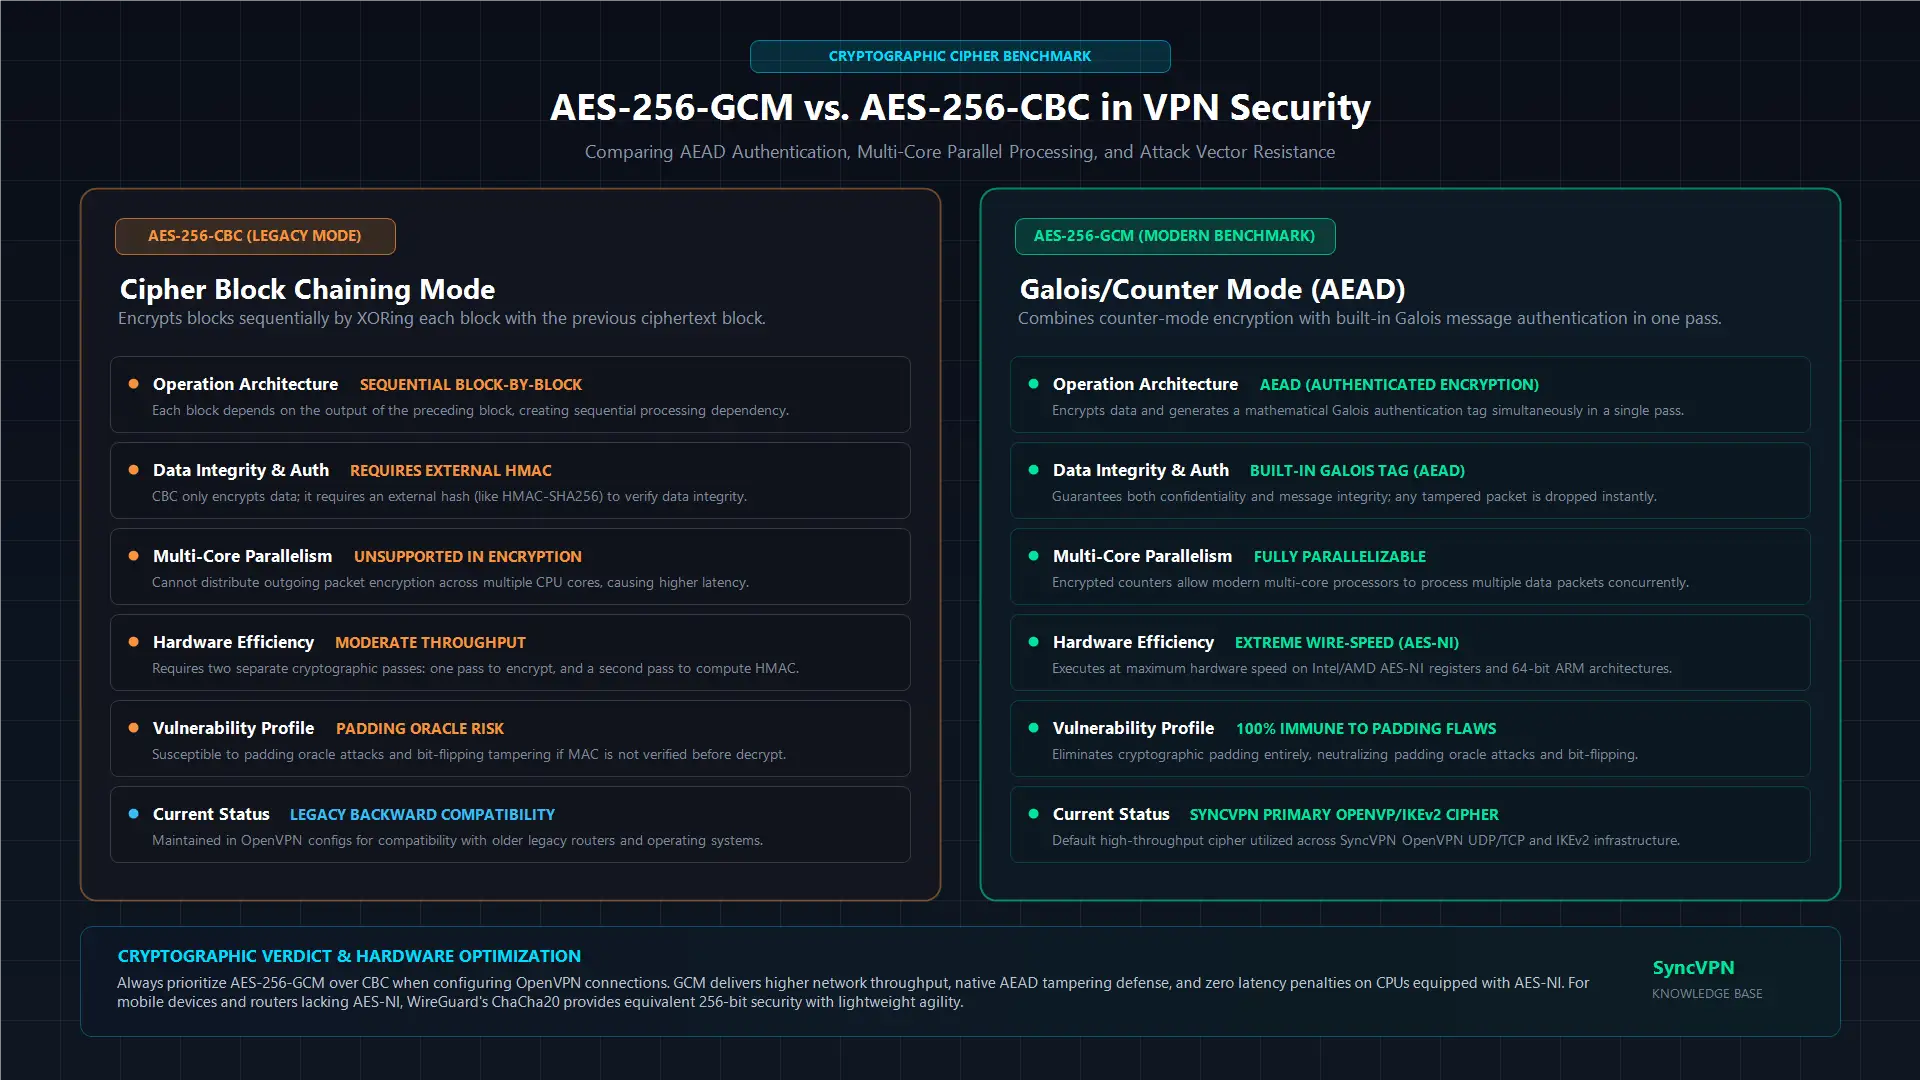
AES-256-GCM versus AES-256-CBC: Waarom de Ciphermodus Belangrijk Is
Architectuur Kenmerk | AES-256-CBC (Cipher Block Chaining) | AES-256-GCM (Galois/Counter Mode) |
|---|---|---|
Type Operatie | Alleen encryptie (vereist aparte HMAC) | Geauthenticeerde Encryptie (AEAD ingebouwd) |
Parallel Verwerking | Alleen sequentieel (langzamer op multi-core CPU's) | Volledig paralleliseerbaar (maximale doorvoer) |
Rekensnelheid | Matig | Extreem snel |
Integriteitsverificatie | Heeft externe hash nodig (bv. HMAC-SHA256) | Ingebouwde Galois authenticatietag |
Kwetsbaarheidsprofiel | Kwetsbaar voor padding oracle aanvallen bij misconfiguratie | Immuun voor padding-gerelateerde exploits |
Industrie Aanbeveling | Legacy standaard | Modern industrienorm |
In AES-CBC modus wordt elk plaintext-blok XORed met het voorafgaande ciphertext-blok vóór encryptie. CBC authenticatieert data-integriteit niet native; het vereist een secundaire cryptografische hash (zoals HMAC-SHA256) om te verzekeren dat het pakket niet is gewijzigd tijdens de transmissie.
Moderne protocollen geven de voorkeur aan AES-256-GCM omdat het Authenticated Encryption with Associated Data (AEAD) biedt. GCM versleutelt data met een tellermethode terwijl het tegelijkertijd een authenticatietag genereert met Galois-veld vermenigvuldiging. Omdat GCM meerdere datablocks gelijktijdig over moderne CPU-kernen kan verwerken, levert het aanzienlijk hogere doorvoer en lagere latentie, terwijl het vectores voor padding oracle aanvallen elimineert.
Vertraagt AES-256 Je Internet? De Rol van AES-NI
Een veelvoorkomend misverstand is dat de intensieve 14-ronde encryptie je breedbandsnelheid vertraagt. Hoewel cryptografische overhead minimale verwerkingsvertragingen toevoegt, heeft moderne hardware deze penalty vrijwel geëlimineerd via gespecialiseerde instructiesets.
Leidende CPU-fabrikanten integreren hardwareversnelling rechtstreeks in de siliciumchip:
Intel en AMD processors bevatten AES-NI (AES New Instructions), die complexe AES-bewerkingen uitvoeren op het hardware registerniveau in plaats van via software-emulatie.
Moderne ARM-architecturen (gedreven door Apple Silicon, Android-smartphones en moderne routers) omvatten de ARM Cryptography Extensions, die dedicated hardwareversnelling bieden voor cryptografische werklast.
Omdat moderne apparaten AES-256 verwerken op netsnelheid, komt elke waargenomen vertraging bij gebruik van een VPN zelden door het cijfer zelf. Snelheidsvariaties worden vrijwel exclusief veroorzaakt door fysieke afstand tot de server, ISP-routingeverdichtingen of lokale Wi-Fi-latentie in plaats van AES-encryptie.
AES-256 versus ChaCha20: Het Moderne Protocollandschap
Terwijl AES-256 de hoeksteen blijft van OpenVPN en IKEv2/IPsec protocollen, implementeren nieuwere protocollen zoals WireGuard ChaCha20-Poly1305. Begrijpen hoe deze cijfers zich verhouden verduidelijkt waarom moderne VPN-providers beide aanbieden.
ChaCha20 is een 256-bit streamcijfer ontworpen door Daniel J. Bernstein. Het werkt op 512-bit statusarrays en wordt gecombineerd met Poly1305 voor cryptografische authenticatie.
Op desktop-CPU's en vlaggenschipsmartphones: Processors uitgerust met AES-NI hardwareversnelling verwerken AES-256 en ChaCha20 vrijwel even snel.
Op budgethardware en laagvermogen routers: Processors zonder hardwarematige AES-NI ervaren vaak prestatieachteruitgang bij het verwerken van AES-256 in software. ChaCha20 is expliciet ontworpen voor razendsnelle prestaties via algemene CPU-registers zonder dedicated hardware cryptografische instructies.
Beide cijfers bieden onverminderde 256-bit cryptografische sterkte. Gevorderde providers onderhouden een multi-protocol infrastructuur, waardoor gebruikers AES-256 via OpenVPN of ChaCha20 via WireGuard kunnen gebruiken op basis van specifieke hardware- en routingeisen.
Is AES-256 Veiliger Tegen Kwantumcomputers?
Kwantumcomputing introduceert algoritmes die traditionele asymmetrische publieke-sleutelcryptografie (zoals RSA en Diffie-Hellman) kunnen ontregelen door discrete logaritme- en priemfactorisatieproblemen op te lossen via het algoritme van Shor.
Symmetrische cijfers zoals AES-256 worden geconfronteerd met een ander kwantummechanisme, bekend als het algoritme van Grover. Dit algoritme zorgt voor een kwadratische versnelling bij ongeordende zoekopdrachten, waardoor de wiskundige sterkte van een symmetrische sleutel effectief wordt gehalveerd:
Een AES-128 sleutel onderworpen aan Grover's algoritme daalt naar een effectieve sterkte van 64 bits, wat het theoretisch bereikbaar maakt voor toekomstige fouttolerante kwantumcomputers.
Een AES-256 sleutel onderworpen aan Grover's algoritme wordt gereduceerd tot een effectieve post-kwantum beveiliging van 128 bits.
Aangezien een 128-bits sleutelruimte nog steeds 2^128 bewerkingen vereist om brute-force te kraken—een rekenkundige barrière die elke fysiek denkbare machine binnen de wetten van kwantumthermodynamica overstijgt—wordt AES-256 formeel geclassificeerd als kwantumbestendig. Lang nadat legacy publieke-sleutel infrastructuur is overgeschakeld naar post-kwantum standaarden, blijft AES-256 onbreekbaar.
Samenvatting en Belangrijke Punten
AES-256 is een symmetrisch blokcijfer dat data verwerkt in 128-bit blokken via 14 wiskundige rondes met een 256-bit sleutel.
Brute-force aanvallen op een AES-256 sleutel zouden miljarden jaren duren met alle gecombineerde supercomputers ter wereld, waardoor het wereldwijd de gouden standaard is voor overheids- en financiële beveiliging.
AES-256-GCM is de moderne standaard voor VPN's, die geauthenticeerde encryptie biedt met hogere doorvoer en lagere CPU-overhead in vergelijking met legacy CBC-modi.
Moderne processors gebruiken AES-NI en ARM cryptografische extensies om AES-256 op hardware netsnelheid te verwerken, wat zorgt voor geen merkbare impact op breedbandprestaties.
Hoewel WireGuard ChaCha20 inzet voor lichte hardware-efficiëntie, blijft AES-256 het bewezen, tijdgeteste fundament voor bedrijfs OpenVPN en IKEv2 netwerk infrastructuur.


