
Een VPN verhoogt je totale internetdataverbruik met ongeveer 4% tot 15% vanwege encryptie-overhead, die cryptografische headers en routeringsmetadata toevoegt aan elk datapakket dat je verzendt. Hoewel een VPN de grootte van de onderliggende bestanden die je downloadt of video's die je streamt niet vergroot, vereist deze structurele verpakking extra bandbreedte om je verkeer veilig door de versleutelde tunnel te leiden.
Als je werkt op een onbeperkte thuisbreedbandverbinding, blijft deze microscopische toename in data volledig onmerkbaar. Maar als je afhankelijk bent van een mobiel dataplan met datalimiet, reist met een internationale eSIM of verbinding maakt via gelimiteerde satellietinternet, is het essentieel om te begrijpen hoe VPN-datagebruik werkt. In deze gids leggen we de werking van encryptie-overhead uit, vergelijken we het dataverbruik van moderne protocollen, onderzoeken we de impact van MTU-fragmentatie en bieden we praktische methoden om bandbreedtegebruik te minimaliseren.
De encryptiebelasting: waarom VPN's extra bandbreedte verbruiken
Om te begrijpen waarom een VPN extra data gebruikt, moet je begrijpen hoe data over internet reist. Of je nu een webpagina laadt, een nummer op Spotify streamt of een firmwarepatch downloadt, je apparaat verzendt informatie niet in één grote blok. Transmissieprotocollen snijden je data in kleine, beheersbare eenheden genaamd pakketten.
Op standaard Ethernet en Wi-Fi-netwerken beperkt de Maximum Transmission Unit (MTU) doorgaans een enkel pakket tot 1500 bytes. Binnen een onversleuteld pakket zijn ongeveer 1460 bytes gereserveerd voor je daadwerkelijke gegevens (webpagina of video), terwijl 40 bytes dienen als standaard TCP/IP-routeringsheaders.
Wanneer je verbinding maakt met een Virtual Private Network, wordt elk uitgaand pakket ingekapseld in een versleutelde envelop voordat het je netwerkinterface verlaat. Deze inkapseling introduceert drie structurele lagen van overhead:
Cryptografische headers: beveiligingsparameters die het cipher-algoritme, de initialisatievector (IV) en pakketsequentienummers specificeren.
Authenticatietags: cryptografische hashes (zoals HMAC of Galois-authenticatietags) die verifiëren dat het pakket niet is gewijzigd of gemanipuleerd tijdens verzending.
Inkapselingsheaders: een extra externe IP-header die internetrouters opdracht geeft om het pakket naar de VPN-server te sturen in plaats van naar de uiteindelijke bestemmingswebsite.
Omdat deze beveiligingslagen aan elk afzonderlijk pakket worden toegevoegd, vereist het versleutelen van een bestand van 1 GB het overdragen van ongeveer 1,05 GB tot 1,15 GB totale netwerkdata. Het onderliggende bestand blijft 1 GB, maar je verbinding moet de extra cryptografische omhulling verzenden die nodig is om volledige privacy te waarborgen.
Protocolvergelijking: hoe WireGuard, OpenVPN en IKEv2 zich verhouden
De belangrijkste factor die bepaalt hoeveel data een VPN gebruikt, is de keuze van het protocol. Verschillende cryptografische tunnelingprotocollen gebruiken verschillende header-architecturen, wat de efficiëntie van je bandbreedte aanzienlijk beïnvloedt.
VPN-protocol | Gemiddelde data-overhead | Headergrootte per pakket | Efficiëntie | Ideaal gebruik |
|---|---|---|---|---|
WireGuard | 4% – 6% | ~32 bytes | Ultra-Hoog | Mobiele apparaten, gamen en gelimiteerde databundels |
IKEv2 / IPsec | 8% – 12% | ~56 bytes | Hoog | Naadloos wisselen tussen Wi-Fi en mobiele netwerken |
OpenVPN UDP | 10% – 15% | ~68 bytes | Gemiddeld | Algemeen desktopgebruik en veilige tunnels |
OpenVPN TCP | 20% – 40% | ~88+ bytes | Laag | Omzeilen van restrictieve institutionele firewalls |
Waarom WireGuard uitblinkt in bandbreedte-efficiëntie
Moderne protocollen zoals WireGuard behalen uitzonderlijke data-efficiëntie doordat ze draaien op een ultracompacte codebase van ongeveer 4.000 regels. WireGuard elimineert legacy-handshake ballast en gebruikt vaste lengte cryptografische headers die slechts ongeveer 32 bytes per pakket toevoegen. Deze strakke architectuur zorgt voor een verwaarloosbare data-overhead van 4% tot 6%, waardoor het de beste keuze is om mobiele data te besparen.
De zware tol van OpenVPN TCP
OpenVPN in TCP-modus introduceert daarentegen aanzienlijke overhead, vaak meer dan 25% tot 40% extra dataverbruik. Omdat TCP strikte pakketbevestiging en hertransmissie afdwingt, leidt het uitvoeren van TCP-gebaseerd internetverkeer binnen een TCP-gebaseerde VPN-tunnel tot een fenomeen dat "TCP meltdown" wordt genoemd. Bij lichte netwerkcongestie proberen zowel het binnenste als het buitenste protocol tegelijkertijd hertransmissies, wat resulteert in dubbele pakketverzending en snel verbruik van data.
Praktisch VPN-datagebruik bij dagelijkse activiteiten
Om te visualiseren hoe encryptie-overhead invloed heeft op je dagelijkse internetgebruik, bekijk deze vergelijkende tabel van dataverbruik bij gangbare online taken:
Online activiteit | Standaard dataverbruik (zonder VPN) | Dataverbruik met WireGuard (+5%) | Dataverbruik met OpenVPN (+15%) | Geschatte maandelijkse impact (2 uur/dag) |
|---|---|---|---|---|
Webbrowsen & e-mail | ~100 MB / uur | ~105 MB / uur | ~115 MB / uur | +300 MB tot +900 MB |
Spotify-muziekstreaming | ~120 MB / uur | ~126 MB / uur | ~138 MB / uur | +360 MB tot +1,08 GB |
Zoom / videogesprekken (HD) | ~1,2 GB / uur | ~1,26 GB / uur | ~1,38 GB / uur | +3,6 GB tot +10,8 GB |
1080p videostreaming | ~2,5 GB / uur | ~2,62 GB / uur | ~2,87 GB / uur | +7,2 GB tot +22,2 GB |
4K Ultra HD-streaming | ~7,0 GB / uur | ~7,35 GB / uur | ~8,05 GB / uur | +21,0 GB tot +63,0 GB |
Online multiplayer-gaming | ~80 MB / uur | ~84 MB / uur | ~92 MB / uur | +240 MB tot +720 MB |
Zoals uit de benchmarks blijkt, veroorzaken casual browsen, audio-streaming en gamen verwaarloosbare dataverhogingen. De belangrijkste veroorzakers van hoog dataverbruik blijven videostreaming en spraak-/videoconferenties in hoge resolutie, waar een hoge basisdoorvoer de overheadpercentages natuurlijk versterkt.
Een van de meest over het hoofd geziene technische factoren in VPN-datagebruik is fragmentatie van pakketten door de Maximum Transmission Unit (MTU).
Standaard internetverbindingen gebruiken een MTU van 1500 bytes. Wanneer je een VPN activeert, worden de extra 32 tot 88 bytes cryptografische headers aan je pakketten toegevoegd. Als je besturingssysteem doorgaat met het verzenden van pakketten van 1500 bytes, zwelt de totale pakkettengrootte aan tot 1560 bytes, wat de fysieke MTU-drempel van de router overschrijdt.
Als een pakket de MTU-limiet overschrijdt, moeten tussenliggende routers het in twee aparte pakketten fragmenteren. Deze fragmentatie verdubbelt onmiddellijk de standaard IP-routeringsheaders, wat leidt tot ernstige prestatievermindering en een hoger datagebruik.
Geavanceerde applicaties zoals SyncVPN optimaliseren automatisch virtuele MTU-drempels (meestal door WireGuard-interfaces in te stellen op 1420 bytes). Deze berekende reductie zorgt ervoor dat het voltooide pakket, zelfs met aangehechte buitenste inkapselingsheaders, nooit groter is dan 1500 bytes, waardoor fragmentatie volledig wordt voorkomen.
Achtergronddataverbruik: wat gebeurt er als je telefoon slaapt?
Veel smartphonegebruikers laten hun VPN continu verbonden, om later te ontdekken dat hun apparaat ’s nachts 50 MB tot 100 MB mobiele data verbruikte terwijl het inactief was. Dit spookverbruik wordt veroorzaakt door twee achtergrondmechanismen:
Keep-alive-pakketten: Mobiele netwerken gebruiken Network Address Translation (NAT)-firewalls die inactieve netwerkpoorten na enkele seconden stilte automatisch sluiten. Om de tunnel open te houden, stuurt je VPN-app minieme cryptografische "keep-alive" ping-pakketten elke 20 tot 25 seconden. Hoewel elke ping slechts enkele tientallen bytes is, verbruikt continu verzenden over 24 uur 5 MB tot 15 MB baseline-data.
Onbeperkte achtergrond-appsynchronisatie: Omdat een actieve VPN-tunnel een altijd-aan netwerkroute behoudt, voeren achtergrondprocessen op smartphones (zoals sociale media-syncs, e-mailpolling, systeemtelemetrie) ononderbroken taken uit. Het beperken van achtergronddatatoestemmingen op iOS en Android voorkomt dat inactieve apps ongecontroleerde updates via je tunnel verzenden.
Omzeilt een VPN datalimieten van ISP's? De mythe ontkracht
Een aanhoudende mythe beweert dat het gebruik van een VPN gebruikers in staat stelt mobiele datalimieten te omzeilen of "gratis onbeperkt internet" te krijgen. De theorie gaat ervan uit dat omdat een VPN je browsebestemming verbergt, de Internet Service Provider niet kan berekenen hoeveel data je gebruikt.
Deze aanname is volledig onjuist. Een ISP werkt op de fysieke en transportnetwerkniveaus:
Wat de ISP niet kan zien: de ISP kan de inhoud van je pakketten, de specifieke websites die je bezoekt of de bestanden die je downloadt niet lezen.
Wat de ISP altijd ziet: de ISP meet nauwkeurig het totale volume ruwe bytes dat over je fysieke lijn of mobiele toren reist.
Bytes zijn bytes. Of die bytes nu onversleutelde platte tekst of militair-grade AES-256-codering bevatten, elk pakket wordt geregistreerd op de factureringspoort van je ISP. In werkelijkheid zorgt de 5% tot 15% encryptie-overhead ervoor dat het gebruik van een VPN je iets sneller naar een strikte maandelijkse datalimiet leidt dan onversleuteld browsen.
Een VPN kan echter activiteitsafhankelijke bandbreedtethrottling omzeilen. Als je ISP opzettelijk snelheden verlaagt bij detectie van Netflix of YouTube-streams, voorkomt het routeren van dat verkeer via een versleutelde VPN-tunnel dat de provider de dienst herkent, waardoor je maximale snelheden behoudt.
Hoe je VPN-datagebruik kunt volgen en minimaliseren
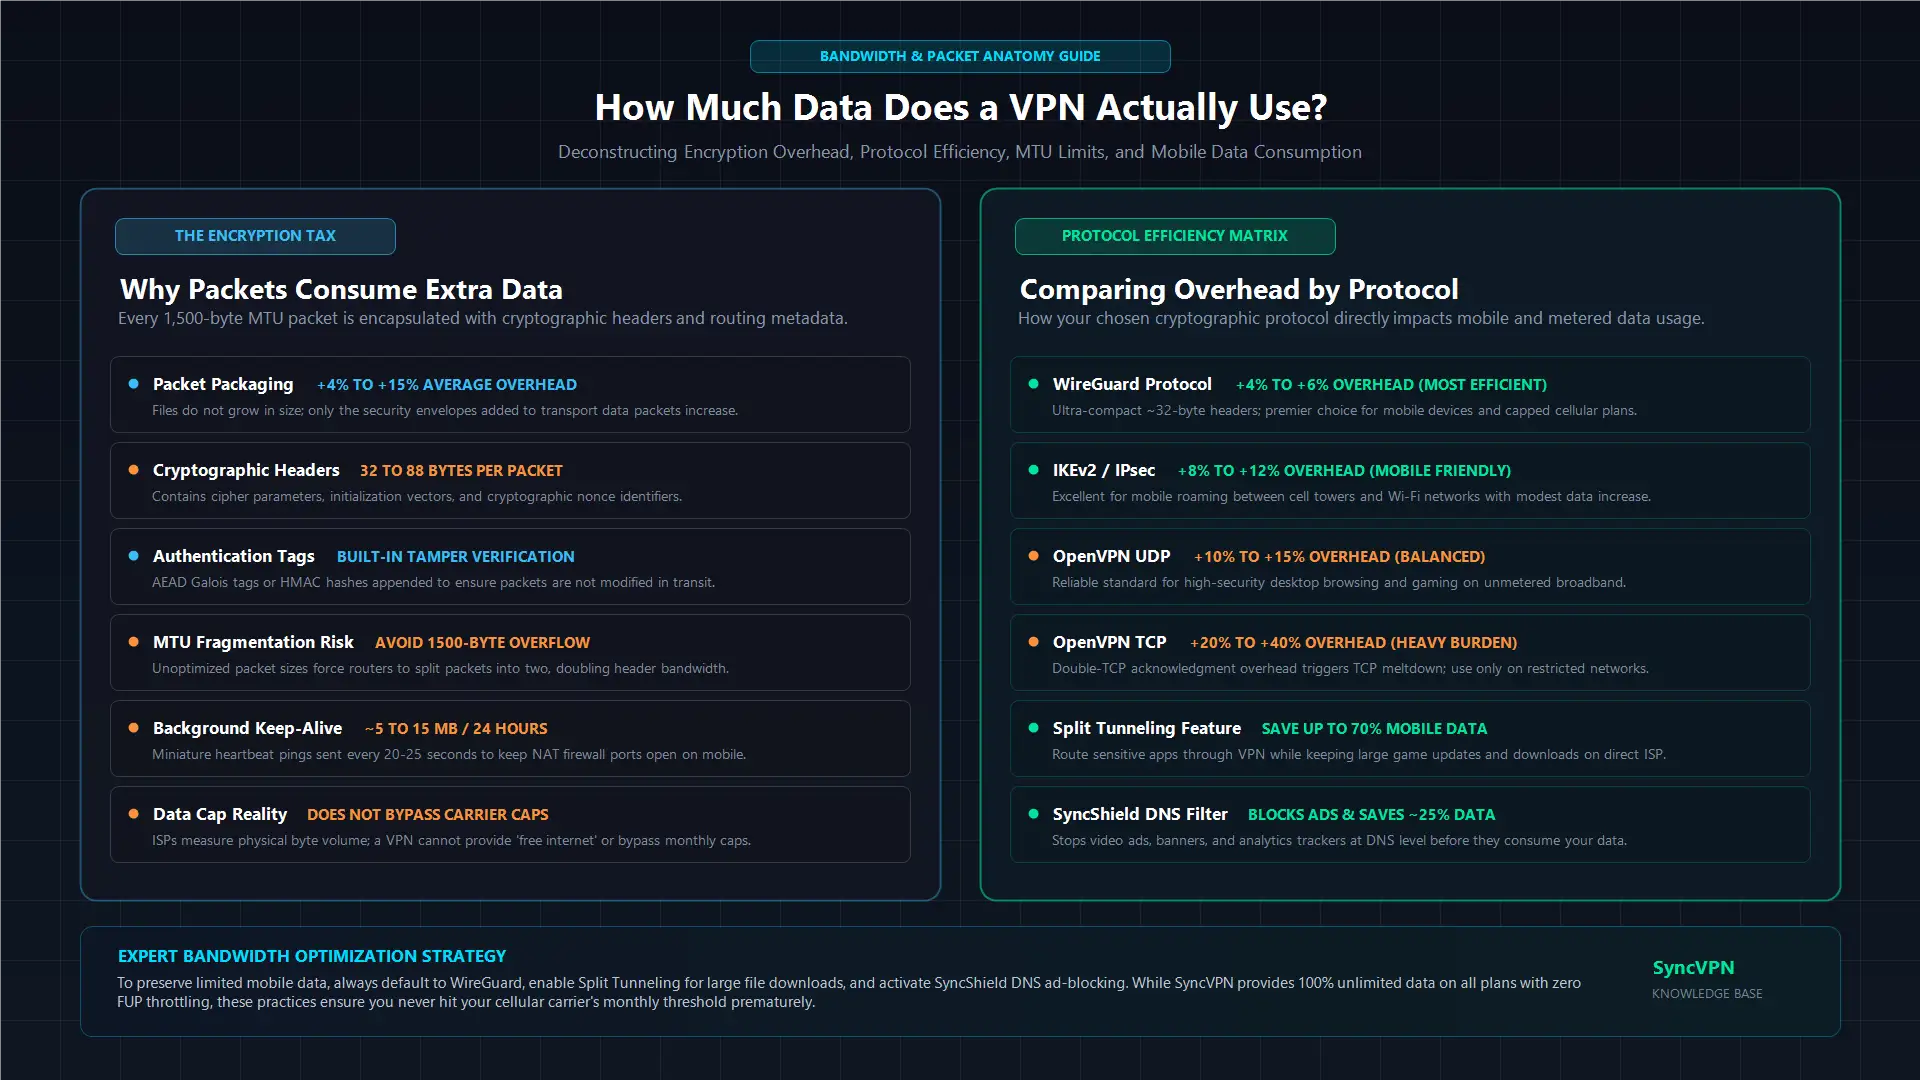
Als je data moet besparen op een beperkt mobiel abonnement, helpen deze vijf technische strategieën om het bandbreedtegebruik tot een minimum te beperken:
1. Vergrendel je protocol op WireGuard
Vermijd legacy-protocollen zoals OpenVPN TCP op mobiele apparaten. Door je app-instellingen te wijzigen naar WireGuard, verlaag je cryptografische overhead tot een industrieel laag niveau van 4% tot 6%, terwijl je snellere verbindingen en een langere batterijduur behoudt.
2. Maak gebruik van Split Tunneling voor zware downloads
SyncVPN biedt Split Tunneling voor Windows en Android, waarmee je vertrouwelijk verkeer (zoals webbrowsen, e-mail en bankieren) via de versleutelde tunnel kunt leiden, terwijl je bandbreedte-intensieve downloads (grote game-updates of systeemback-ups) via je lokale verbinding buiten de VPN omleidt.
3. Monitor realtime telemetrie
De SyncVPN Windows-client heeft ingebouwde telemetriemetrics die je actieve protocol, serverbelasting, real-time upload- en downloadsnelheden en het totaal verbruikte dataverkeer direct op het dashboard tonen. Door deze cijfers te monitoren kun je je bandbreedtegebruik nauwkeurig beoordelen.
4. Schakel ingebouwde reclame- en trackerblokkering in
Elke advertentietekst, trackingpixel en autoplay video-banner op moderne websites verbruikt mobiele data. Het gebruik van SyncShield (de DNS-filterende beveiligingslaag van SyncVPN) onderschept advertentiedomeinen op DNS-niveau voordat ze laden, waardoor je tot 20% tot 30% van je webdata bespaart.
5. Verbreek de verbinding op vertrouwde gelimiteerde netwerken
Als je mobiele databundel bijna op is en je bent verbonden met een met wachtwoord beveiligd, vertrouwd thuis-Wi-Fi-netwerk, schakel dan je VPN tijdelijk uit. Dit elimineert de encryptiebelasting totdat je weer gebruikmaakt van openbare netwerken.
Samenvatting en belangrijkste conclusies
Een VPN verhoogt internetdataverbruik met 4% tot 15% door encryptieheaders en routeringsmetadata.
WireGuard is het meest bandbreedte-efficiënte protocol met slechts 4% tot 6% overhead, tegenover meer dan 20% bij OpenVPN TCP.
Een VPN omzeilt geen maandelijkse datalimieten van ISP's of mobiele operators; je provider ziet altijd het totale aantal bytes, ongeacht encryptie.
Pakketfragmentatie door verkeerd ingestelde MTU-limieten kan de headeroverhead verdubbelen; premium clients optimaliseren MTU automatisch.
Bandbreedte wordt bespaard door WireGuard te gebruiken, Split Tunneling toe te passen voor grote downloads en DNS-adblockers zoals SyncShield te activeren.


