Lorsque vous vous connectez à un VPN, votre trafic internet emprunte une route différente. Au lieu de communiquer directement avec les sites web via votre chemin réseau habituel, le trafic pris en charge passe d'abord par une connexion chiffrée vers un serveur VPN.
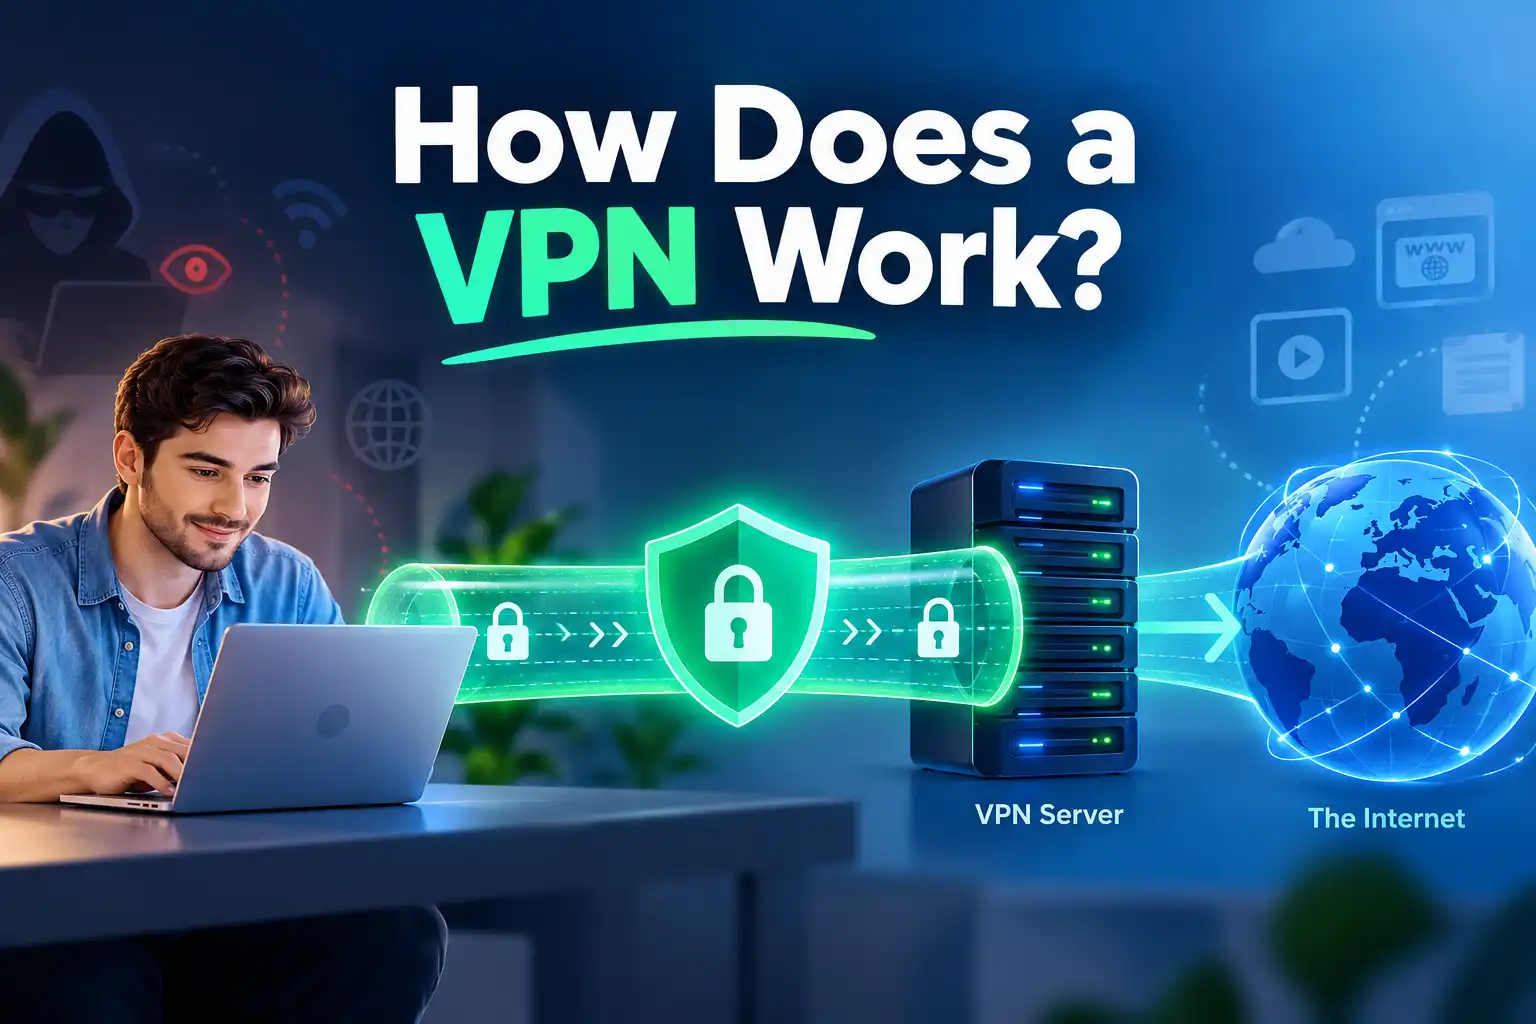
En termes simples, un VPN fonctionne en établissant un tunnel sécurisé entre votre appareil et un serveur VPN. Le serveur transmet vos requêtes, de sorte que les sites web voient en général son adresse IP publique plutôt que la vôtre. Le tunnel réduit également ce que votre fournisseur d'accès internet (FAI) ou l'opérateur du Wi-Fi local peut observer du trafic qui y circule.
Un VPN ne vous rend pas invisible et ne remplace pas la sécurité des sites web. Voici ce qui se passe lorsque vous appuyez sur Connecter.
Qu'est-ce qu'un VPN et que fait-il ?
Un réseau privé virtuel (VPN) est une technologie qui crée une connexion protégée sur un autre réseau, tel que l'internet public. Les services VPN grand public routent généralement votre trafic via un serveur exploité par le fournisseur.
Les éléments essentiels sont une application VPN, un protocole VPN et un serveur VPN.
Toute application n'utilise pas nécessairement le tunnel.
Comment fonctionne un VPN étape par étape ?
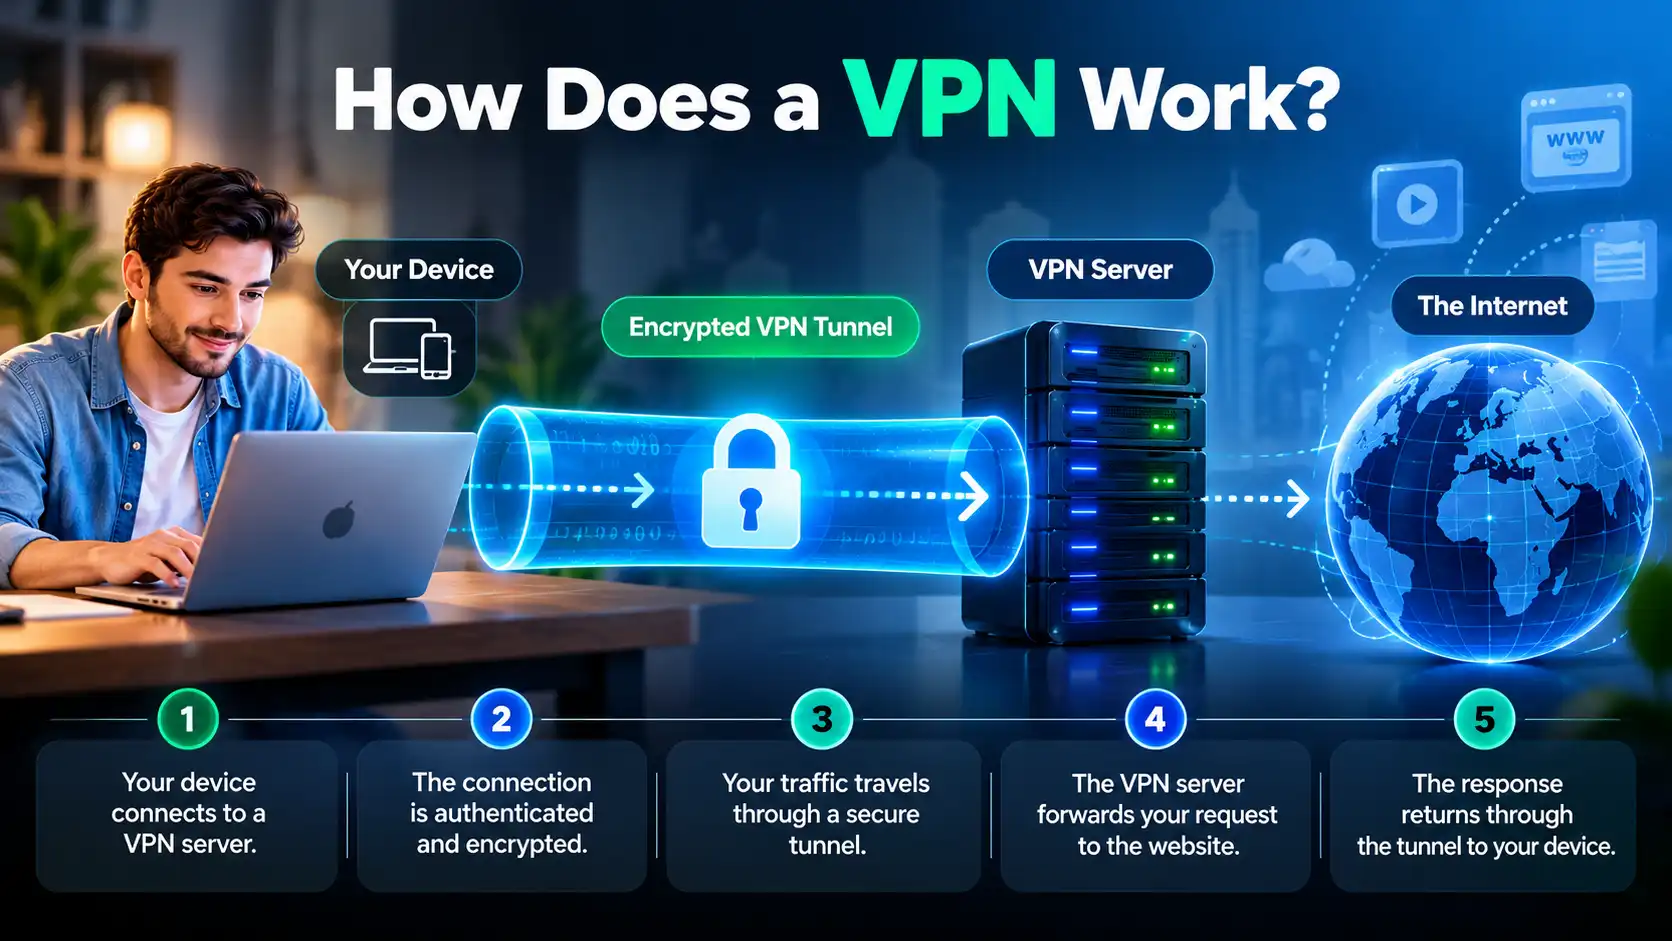
Suivons une requête depuis votre navigateur jusqu'à un site web et retour.
Étape 1 : Votre appareil contacte un serveur VPN
Vous ouvrez l'application VPN, choisissez un serveur disponible et lancez la connexion. Votre appareil atteint ce serveur en utilisant votre accès internet existant, que ce soit via le Wi-Fi domestique, les données mobiles ou un hotspot public.
Votre FAI transporte toujours la connexion mais ne peut pas inspecter directement le trafic correctement tunnelé.
Étape 2 : La connexion est authentifiée
Le client VPN et le serveur effectuent l’authentification et la poignée de main requises par le protocole. Ce processus établit que les points terminaux sont autorisés à communiquer et crée ou échange les clés cryptographiques.
Le processus varie selon les protocoles tels que WireGuard et OpenVPN.
Étape 3 : Un tunnel chiffré est établi
Une fois la connexion sécurisée prête, le logiciel VPN chiffre les paquets sélectionnés pour le routage VPN et les prépare pour le transport vers le serveur.
Ce chemin protégé est appelé tunnel VPN. Le réseau local peut voir la connexion au serveur VPN mais ne peut pas lire directement le trafic chiffré.
Étape 4 : Le serveur VPN transmet votre requête
Supposons que vous ouvriez un site web. Votre appareil envoie le trafic pertinent via le tunnel. Le serveur VPN le reçoit, retire la couche VPN, et transmet la requête vers sa destination.
Pour cette connexion tunnelée, le site web voit généralement l’adresse IP publique du serveur VPN. Votre IP domestique est généralement cachée à ce site.
Étape 5 : La réponse revient à votre appareil
Le site envoie sa réponse au serveur VPN. Le serveur transmet la réponse via le tunnel protégé, et votre appareil déchiffre la couche VPN pour que votre navigateur puisse afficher la page.
Le processus se répète pour les autres requêtes tunnelées.
Comment fonctionne le chiffrement VPN ?
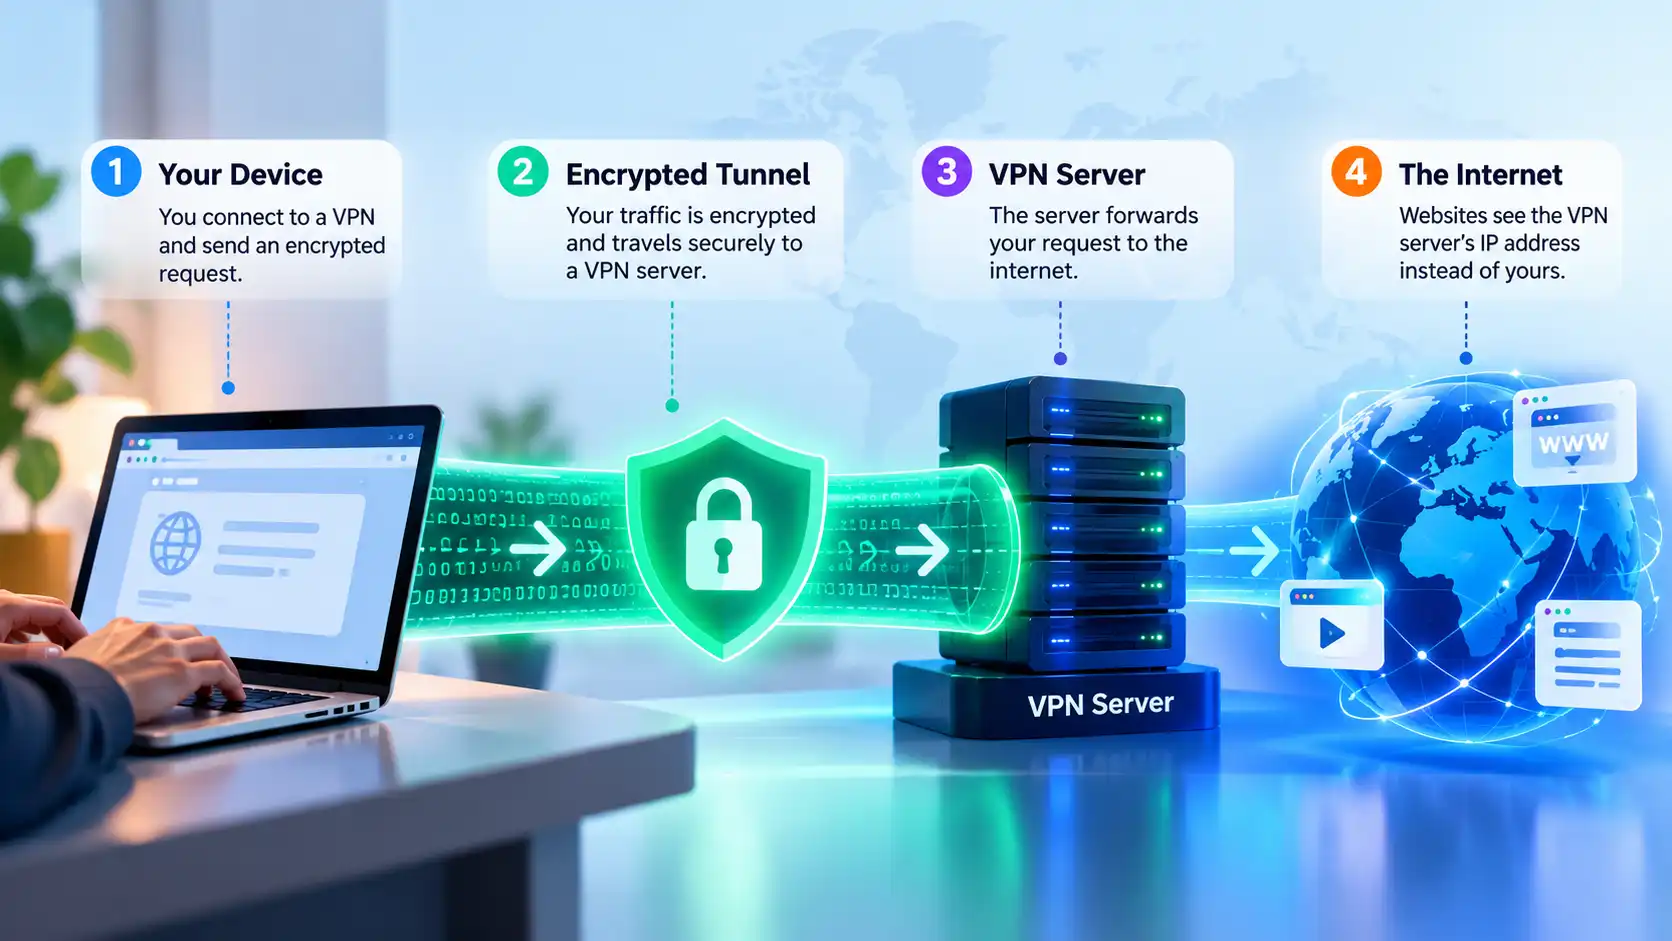
Le chiffrement transforme des informations lisibles en données qu'on ne peut pas interpréter sans la clé appropriée. Les protocoles VPN utilisent des mécanismes cryptographiques pour protéger le trafic entre votre appareil et le serveur VPN.
Cela ne signifie pas que le VPN chiffre tout le trajet du serveur VPN jusqu'au site final. Une fois le trafic sorti du tunnel VPN, sa protection dépend de la connexion vers la destination. Un HTTPS bien implémenté continue de protéger le contenu du site web sur cette partie.
Le chiffrement nécessite aussi des ressources de traitement.
Qu'est-ce qu'un tunnel VPN ?
Un tunnel VPN n'est pas un câble physique séparé. C’est une connexion logique qui transporte les paquets réseau sélectionnés à l'intérieur d’un transport protégé entre deux points.
Le tunnel aide à empêcher les observateurs entre votre appareil et le serveur VPN de lire directement son contenu. Cependant, ils peuvent toujours voir des métadonnées comme l'adresse du serveur VPN, les horaires de connexion et le volume de données transférées.
Le tunnel protège une section du trajet, pas toutes les interactions en ligne.
Comment un serveur VPN cache-t-il votre adresse IP ?
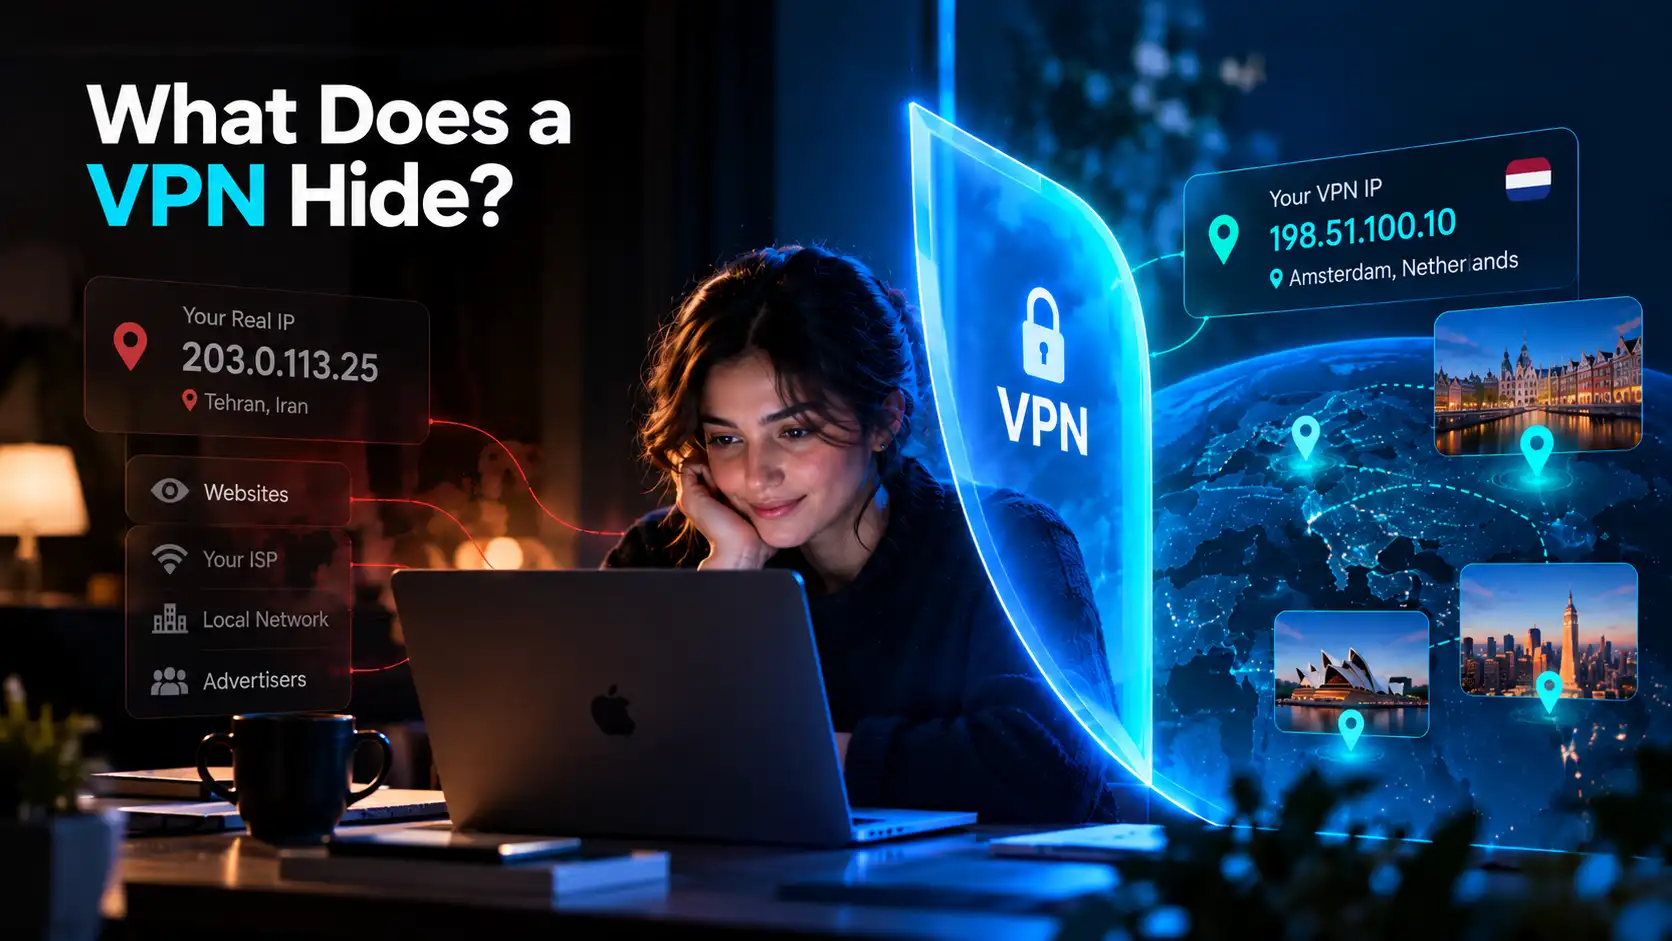
Lorsque vous accédez directement à un site web, ce site voit généralement l'adresse IP publique de votre réseau. Avec une requête passant par un serveur VPN, il voit souvent l’IP publique de ce serveur.
Votre IP d'origine reste assignée à votre connexion sous-jacente. Le VPN change l'adresse visible des destinations tunnelées, pas forcément celle donnée par votre FAI.
Que deviennent les requêtes DNS ?
Le DNS traduit les noms de domaine en adresses IP pour que votre appareil trouve les sites web. Les requêtes DNS peuvent révéler quels domaines un appareil tente d’atteindre.
Un VPN peut diriger les requêtes DNS via le tunnel vers un résolveur choisi par le service VPN. Mais le comportement DNS dépend de l’application, du navigateur, du système d’exploitation et de la configuration. Certains navigateurs utilisent leurs propres réglages DNS chiffrés, et des requêtes mal configurées peuvent contourner le tunnel prévu.
Une fuite DNS révèle un chemin DNS non intentionnel, pas forcément votre IP publique à un site web.
VPN vs HTTPS : Quelle est la différence ?
Le chiffrement VPN et HTTPS résolvent des problèmes proches mais différents.
Protection | VPN | HTTPS |
|---|---|---|
Connexion protégée | Appareil au serveur VPN | Navigateur ou app au site ou service |
But principal | Protéger le trafic tunnelé contre les observateurs locaux et changer son itinéraire de sortie | Protéger la communication avec le service de destination |
Ce que voit le site web | Généralement l'adresse IP publique du serveur VPN | L'adresse IP publique connectante, qu'elle soit VPN ou régulière |
Protège contre le phishing | Pas automatiquement | Pas automatiquement |
Un site HTTPS correctement sécurisé protège le contenu de votre session même sans VPN. Utiliser les deux peut fournir une protection complémentaire : HTTPS pour la connexion au site et VPN pour le trajet vers son serveur.
Qui peut voir votre activité avec un VPN ?
La réponse dépend de qui observe et si le trafic entre réellement dans le tunnel.
Observateur | Ce qui peut rester visible |
|---|---|
FAI ou opérateur Wi-Fi public | Adresse du serveur VPN, timing de connexion, volume des données |
Site web ou app | IP de sortie VPN, vos actions sur ce service, identifiants de compte et cookies |
Fournisseur VPN | Informations nécessaires au fonctionnement de la connexion et potentiellement des métadonnées de destination, selon sa conception et ses politiques |
Quelqu'un gérant votre appareil | Activité collectée via gestion de l'appareil ou logiciel de surveillance installé |
Un VPN déplace une part de confiance de votre FAI vers le fournisseur VPN ; il n'efface pas les identifiants ni les cookies.
Comment les protocoles VPN affectent-ils la connexion ?
Un protocole VPN définit comment le tunnel sécurisé est négocié et comment son trafic est transporté.
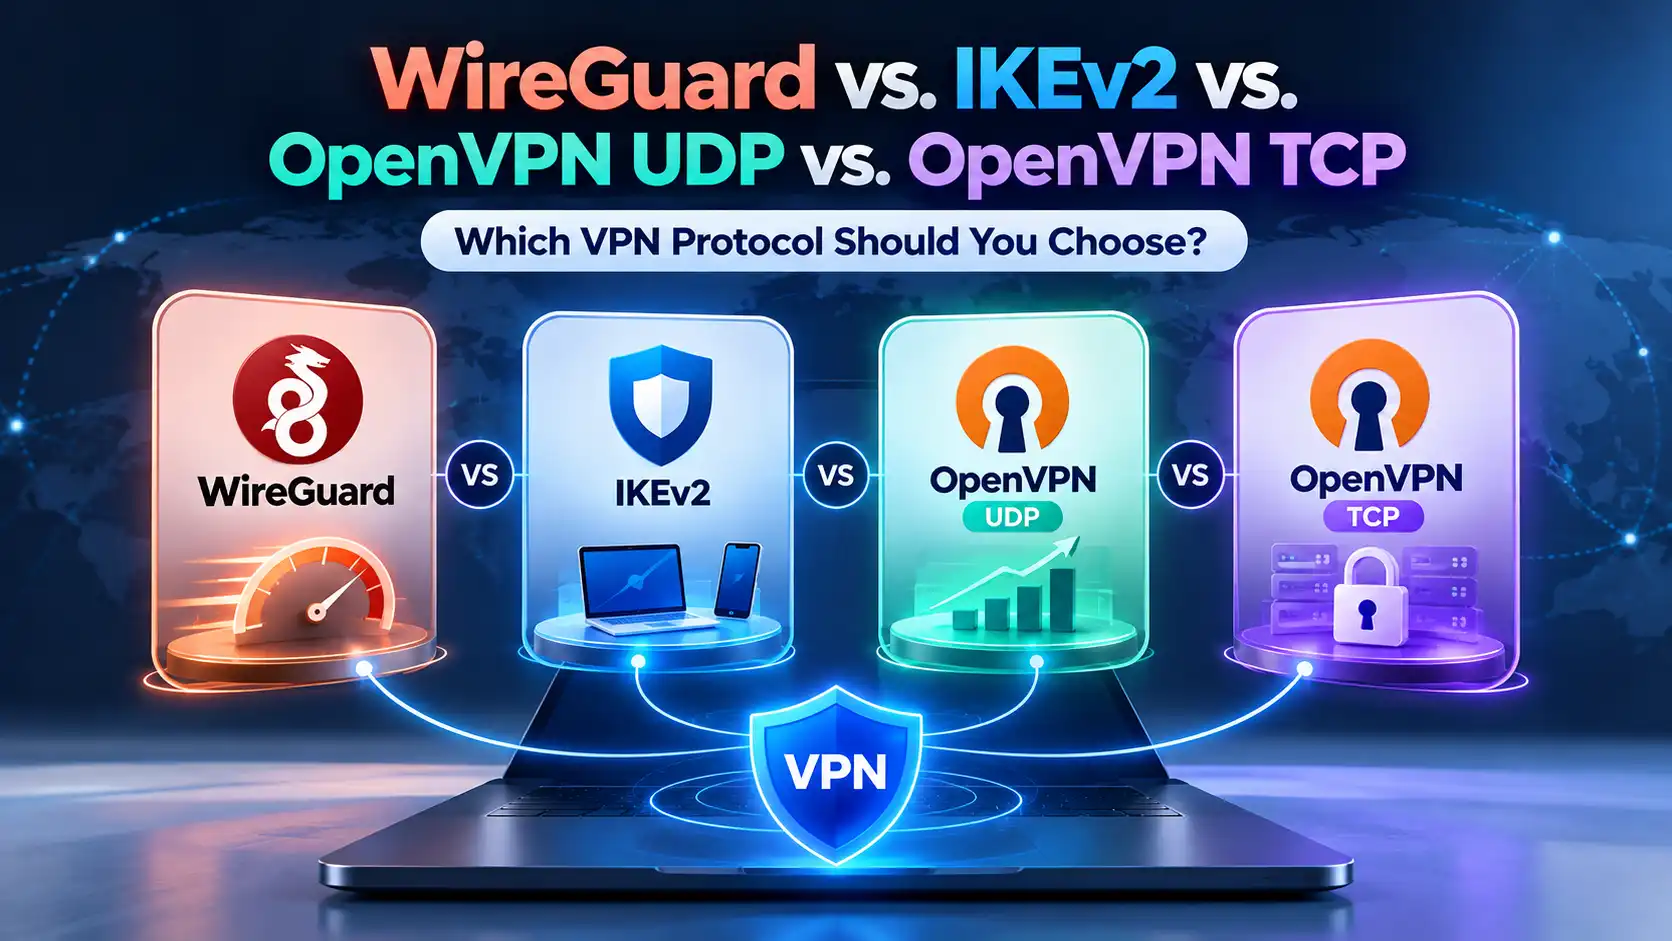
WireGuard est conçu pour l'efficacité et utilise des composants cryptographiques modernes. OpenVPN UDP est une alternative mature offrant souvent de bonnes performances. OpenVPN TCP peut aider sur les réseaux restreignant UDP, même si le transport TCP peut ajouter des surcharges.
La performance varie selon la distance au serveur, la congestion et les capacités de l'appareil. Consultez la comparaison des protocoles SyncVPN pour plus de détails.
Que se passe-t-il lorsqu'un VPN se déconnecte ?
Si le tunnel tombe, votre appareil peut reprendre l'envoi du trafic via sa connexion réseau régulière. Cela peut révéler votre adresse IP publique ordinaire aux services contactés après la déconnexion.
Un Kill Switch, lorsqu'il est disponible et activé correctement, bloque le trafic affecté pendant que la connexion VPN requise est indisponible. Son comportement dépend de l'application, de la plateforme et de la configuration ; il ne couvre pas forcément chaque démarrage ou arrêt.
La reconnexion automatique tente de restaurer le VPN mais ne garantit pas à elle seule le blocage du trafic.
Un VPN protège-t-il tout votre trafic internet ?
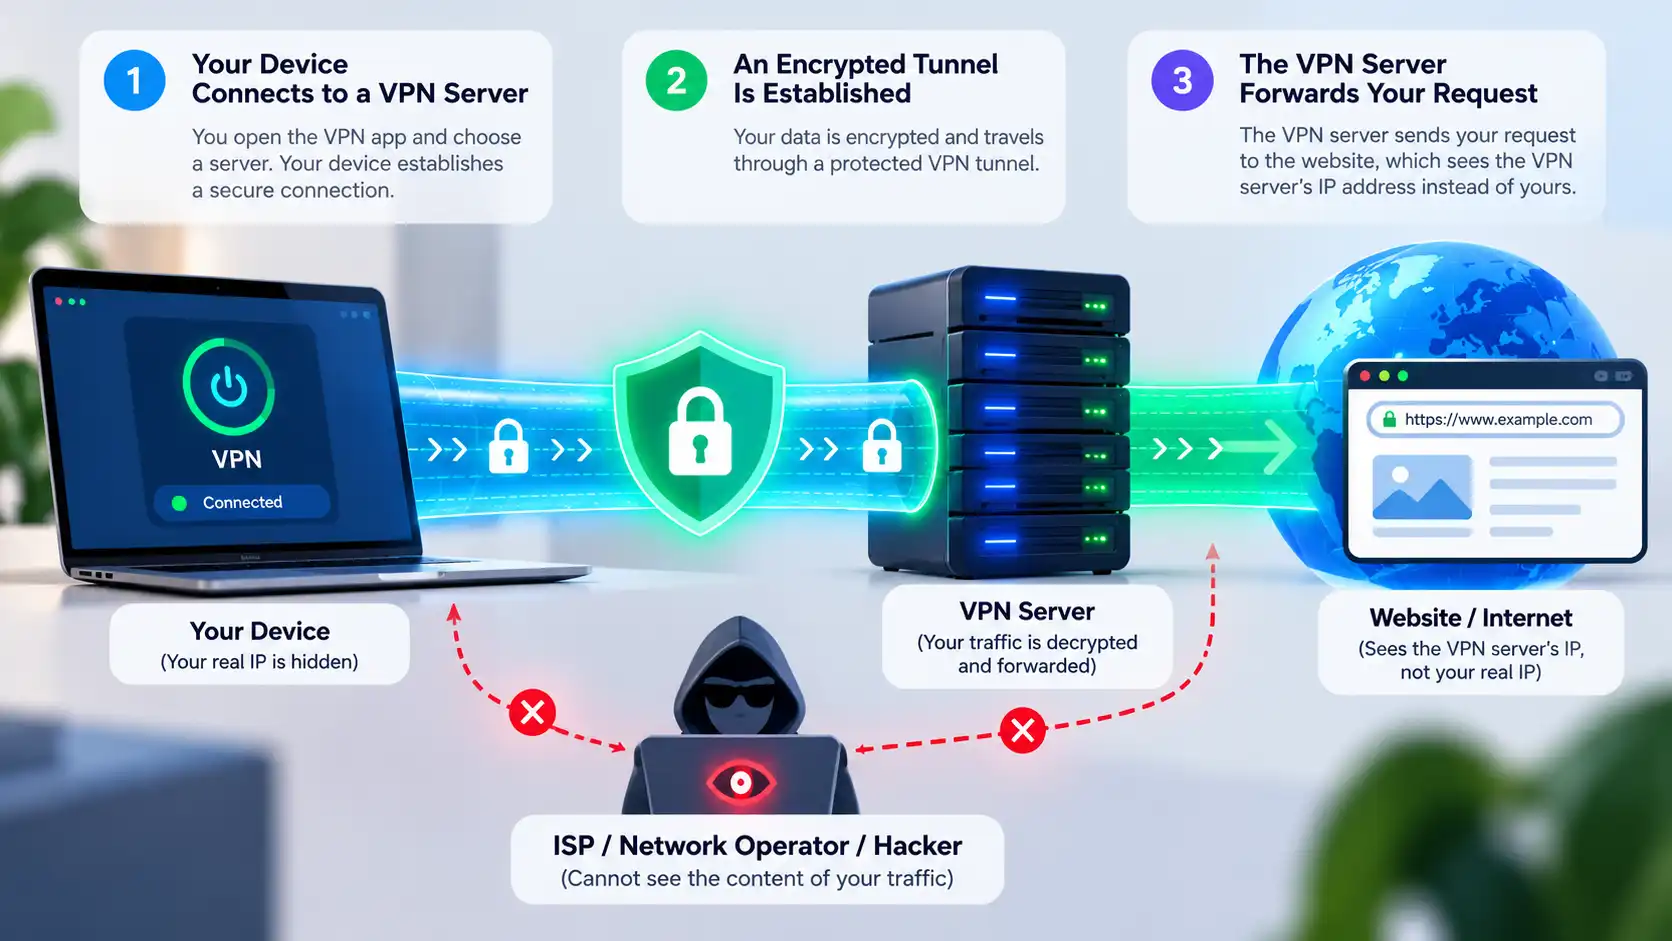
Pas nécessairement. Le Split Tunneling peut acheminer délibérément des applications ou destinations sélectionnées hors du VPN. Certains trafics peuvent aussi suivre des chemins différents à cause du comportement de la plateforme ou de problèmes de configuration.
Un VPN ne prévient pas le phishing, les malwares, le suivi des comptes ou l’accès à la localisation sur autorisation. Continuez à utiliser une authentification forte et des mises à jour.
Comment vérifier si votre VPN fonctionne
Vérifiez votre adresse IP publique avant de vous connecter.
Connectez-vous à un serveur VPN et attendez que l'application confirme la connexion.
Vérifiez de nouveau votre IP publique. Pour le trafic utilisant le tunnel, elle devrait généralement afficher l'adresse de sortie VPN plutôt que l'adresse originale.
Le cas échéant, vérifiez les tests DNS et WebRTC et contrôlez si le Split Tunneling exclut l'application testée.
Un seul test d'IP via navigateur ne peut pas prouver une protection ou anonymat complets.
Comment fonctionne SyncVPN ?
Avec SyncVPN, vous sélectionnez un serveur disponible et vous connectez en utilisant les paramètres de protocole pris en charge par l'application. L'interface décrite dans les guides SyncVPN inclut les options Smart, WireGuard, OpenVPN UDP et OpenVPN TCP ; la disponibilité peut varier selon la plateforme et la version.
Après connexion, vous pouvez comparer votre adresse IP publique visible pour confirmer la route utilisée par votre navigateur. Si vous utilisez Kill Switch ou Split Tunneling, vérifiez comment ces réglages affectent les déconnexions et le trafic exclu.
Pour les étapes spécifiques à chaque appareil, consultez le Centre d'assistance SyncVPN.
Foire aux questions
Un VPN chiffre-t-il tout ?
Un VPN chiffre le trafic qui utilise son tunnel entre votre appareil et son serveur. Il ne garantit pas que toutes les applications soient incluses ni ne remplace le chiffrement utilisé par les sites web.
Mon FAI peut-il voir que j'utilise un VPN ?
En général, oui. Votre FAI peut habituellement voir une connexion au serveur VPN, avec les horaires et le volume des données, mais pas les destinations contenues dans un tunnel fonctionnel.
Un VPN cache-t-il mon historique de navigation ?
Il peut réduire la visibilité de votre FAI sur les destinations tunnelées. Il ne supprime pas l'historique de navigation enregistré sur votre appareil ni les recherches liées à un compte.
Un VPN rend-il anonyme ?
Non. Les sites peuvent encore reconnaître les connexions, cookies, empreintes du navigateur et informations que vous fournissez.
Un VPN ralentit-il l'internet ?
Il peut. Le chiffrement, la distance au serveur et le routage peuvent engendrer des surcharges. L'effet varie selon le réseau et le protocole et peut parfois être minime.
Puis-je utiliser un VPN sur un Wi-Fi public ?
Oui. Un VPN peut réduire ce que le réseau local voit du trafic tunnelé. Continuez d'utiliser HTTPS et évitez les pages ou téléchargements suspects.
Conclusion
Un VPN fonctionne en créant une route chiffrée entre votre appareil et un serveur VPN, qui transmet les requêtes et remplace généralement votre adresse IP publique par la sienne à la destination.
Connaître où commence et finit le tunnel et quelles informations restent visibles vous aide à utiliser SyncVPN avec des attentes réalistes en matière de confidentialité.