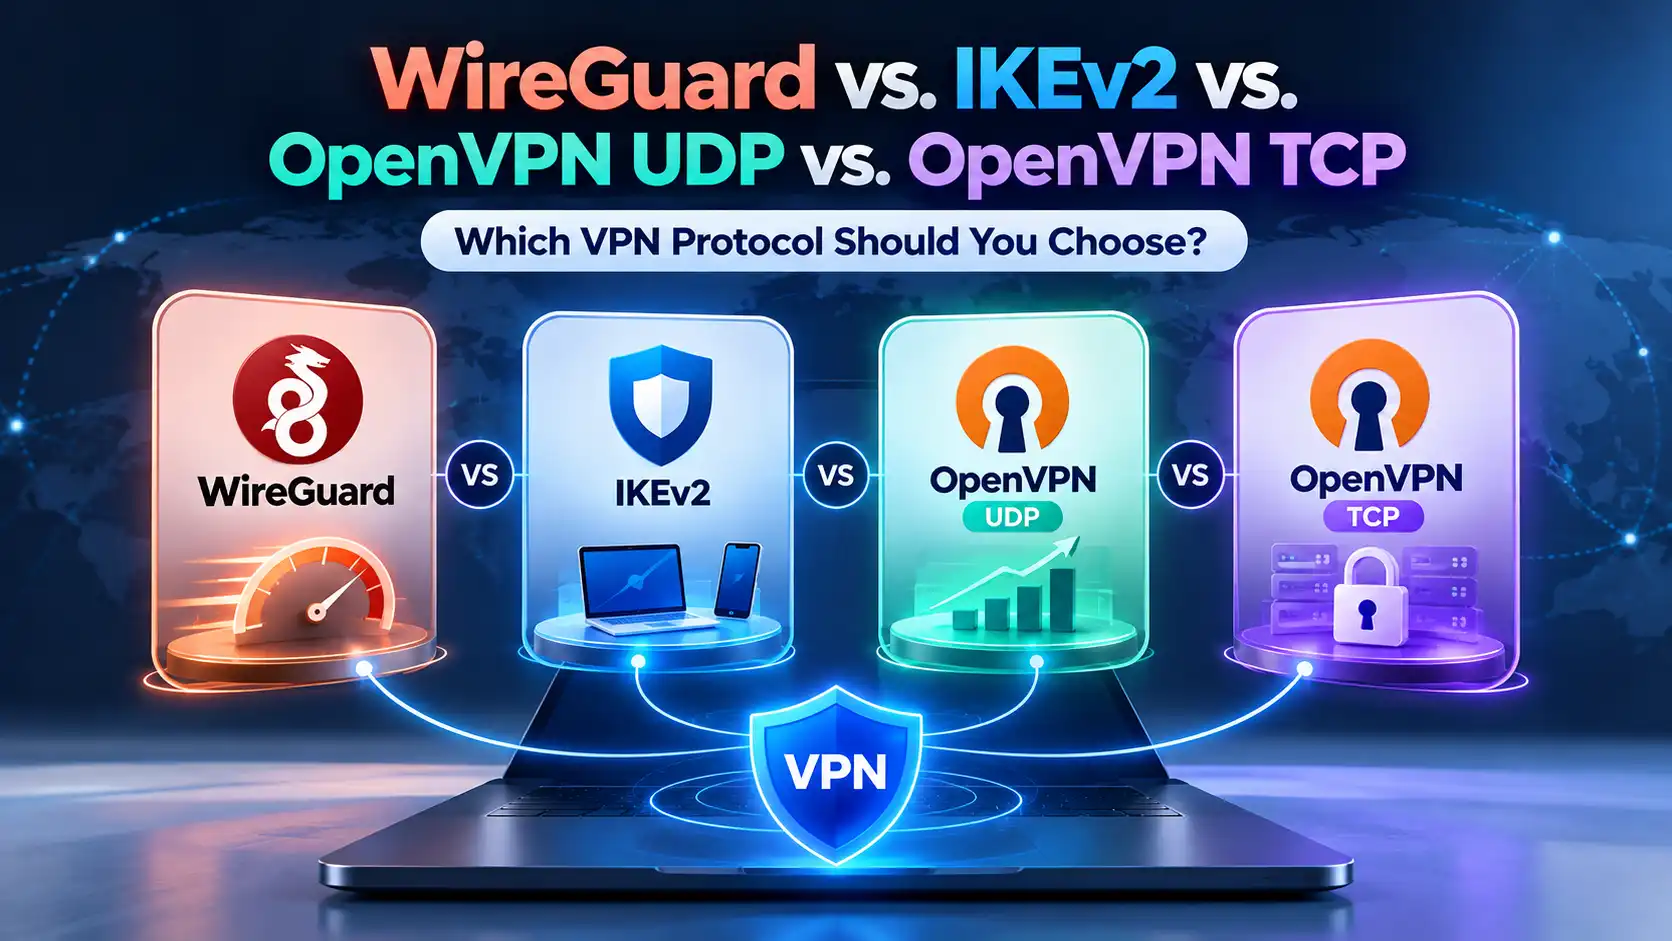
Choisir un protocole VPN peut faire une différence notable dans les performances de votre connexion. Certains protocoles privilégient la vitesse et l'efficacité, tandis que d'autres offrent une plus grande flexibilité sur des réseaux restrictifs ou gèrent particulièrement bien les changements de réseau.
Quatre options courantes sont WireGuard, IKEv2/IPsec, OpenVPN UDP et OpenVPN TCP. Tous peuvent fournir des connexions VPN sécurisées lorsqu'ils sont correctement mis en œuvre, mais ils fonctionnent différemment et conviennent à différentes situations.
Réponse rapide : WireGuard est un excellent point de départ pour une utilisation VPN rapide et quotidienne. IKEv2/IPsec est particulièrement utile pour les connexions mobiles qui changent fréquemment de réseau. OpenVPN UDP offre un équilibre entre sécurité, compatibilité et performances. OpenVPN TCP mérite d'être essayé lorsque les connexions UDP sont restreintes ou échouent.
Le meilleur choix dépend de votre réseau, appareil et de ce que vous attendez de votre VPN.
Qu'est-ce qu'un protocole VPN ?
Un protocole VPN est un ensemble de règles qui détermine comment votre appareil établit et maintient une connexion sécurisée avec un serveur VPN.
Il aide à gérer l'authentification, le chiffrement et la transmission des données entre votre appareil et le serveur.
Différents protocoles utilisent différentes technologies pour atteindre ces objectifs. C’est pourquoi changer de protocole peut parfois améliorer la vitesse de connexion, la compatibilité ou la fiabilité.
Une distinction importante : OpenVPN UDP et OpenVPN TCP ne sont pas deux protocoles VPN totalement distincts. Ce sont deux modes de transport d'OpenVPN, utilisant respectivement UDP et TCP.
Comparaison des Protocoles VPN en un Coup d’Œil
Caractéristique | WireGuard | IKEv2/IPsec | OpenVPN UDP | OpenVPN TCP |
|---|---|---|---|---|
Vitesse typique | Très rapide | Rapide | Rapide à modéré | Souvent plus lent |
Sécurité | Cryptographie moderne forte | Solide lorsqu'il est bien configuré | Solide lorsqu'il est bien configuré | Solide lorsqu'il est bien configuré |
Efficacité de la connexion | Excellente | Bonne | Bonne | Plus faible dans de nombreuses conditions |
Changement de réseau mobile | Généralement bon | Excellent avec le support MOBIKE | Dépend de l'implémentation | Dépend de l'implémentation |
Réseaux restrictifs | Peut être bloqué | Peut être bloqué | Peut être bloqué | Peut aider lorsque UDP est bloqué |
Avantage principal | Vitesse et efficacité | Mobilité | Performance équilibrée | Compatibilité TCP |
Usage conseillé de départ | Navigation quotidienne, jeux, streaming | Connexions mobiles | Alternative polyvalente | Réseaux restreignant UDP |
Ce sont des caractéristiques générales, pas des classements de performance garantis. Les résultats réels dépendent de l'implémentation du VPN, du serveur, de l'appareil et du réseau.
1. WireGuard : Conçu pour la Vitesse et l’Efficacité
WireGuard est un protocole VPN moderne et open-source conçu pour être léger, sécurisé et efficace.
Contrairement aux protocoles plus anciens avec de nombreux composants configurables, WireGuard utilise une conception relativement épurée et un ensemble défini d’algorithmes cryptographiques modernes.
Son architecture efficace peut aider à fournir des connexions rapides avec une charge de traitement relativement faible.
Avantages Clés de WireGuard
Haute performance : offre souvent d’excellentes vitesses et une faible latence.
Conception efficace : sa mise en œuvre légère peut réduire la charge de traitement.
Sécurité moderne : utilise des composants cryptographiques établis, notamment ChaCha20 et Poly1305.
Établissement rapide de la connexion : conçu pour établir les connexions sécurisées efficacement.
Bonne utilisabilité quotidienne : bien adapté à la navigation, appels vidéo, streaming et jeux.
Limitations Potentielles
WireGuard utilise normalement le transport UDP. Les réseaux qui restreignent UDP ou identifient et bloquent le trafic WireGuard peuvent perturber la connexion.
WireGuard n’inclut pas non plus d’obfuscation intégrée du trafic. Certains fournisseurs VPN offrent des technologies supplémentaires pour pallier ce point, mais ces fonctionnalités sont séparées du protocole WireGuard standard.
Quand Choisir WireGuard ?
WireGuard est un choix solide quand vous souhaitez :
Une navigation rapide au quotidien
Du streaming fluide
Du jeu en ligne réactif
Des performances VPN efficaces
Un protocole moderne avec une sécurité forte
Idéal pour : les utilisateurs qui privilégient la vitesse, l’efficacité et la performance au quotidien.
2. IKEv2/IPsec : Conçu pour la Mobilité
IKEv2 signifie Internet Key Exchange version 2. Il est couramment utilisé avec IPsec, qui fournit la protection du trafic VPN.
Une de ses forces notables est sa capacité à gérer les changements de connectivité réseau.
Avec le support d’une extension appelée MOBIKE, une connexion IKEv2/IPsec peut s’adapter lorsque l’appareil change d’adresse IP ou passe entre différents réseaux.
Par exemple, imaginez quitter votre domicile en utilisant votre téléphone. Votre connexion passe du Wi-Fi aux données mobiles. Une implémentation IKEv2/IPsec avec support MOBIKE peut mettre à jour la connexion sans forcément établir une tout nouvelle session VPN.
Avantages Clés de IKEv2/IPsec
Sécurité forte : supporte des configurations cryptographiques modernes.
Performance rapide : peut fournir des connexions VPN efficaces.
Conception adaptée au mobile : MOBIKE prend en charge les changements d’adresses réseau.
Bonne intégration système : supporté par de nombreuses plateformes majeures.
Mobilité stable : utile pour les appareils qui changent fréquemment de réseau.
Limitations Potentielles
IKEv2/IPsec utilise souvent les ports UDP 500 et 4500, qui peuvent être restreints sur certains réseaux.
Sa sécurité et ses performances dépendent aussi des configurations cryptographiques choisies et de l’implémentation.
Bien qu’IKEv2/IPsec puisse être une excellente option mobile, il n’est pas automatiquement plus rapide ou plus fiable que toutes les alternatives.
Quand Choisir IKEv2/IPsec ?
Considérez IKEv2/IPsec lorsque :
Vous changez fréquemment entre Wi-Fi et données mobiles.
Vous utilisez un VPN sur un téléphone ou une tablette.
Votre appareil et fournisseur VPN le supportent.
Vous voulez une connexion sûre avec un bon support de mobilité.
Idéal pour : les utilisateurs mobiles dont les réseaux changent souvent.
3. OpenVPN UDP : Un Équilibre entre Sécurité et Performances
OpenVPN est un protocole VPN open-source établi avec une longue histoire de déploiement réel.
Il peut utiliser soit UDP soit TCP pour transporter le trafic VPN.
UDP, ou User Datagram Protocol, envoie des paquets sans nécessiter que la couche transport accuse réception et retransmette chaque paquet.
Cela réduit la surcharge de transport et fait d’UDP un choix pratique pour les connexions VPN où la performance est importante.
OpenVPN est conçu pour fonctionner efficacement sur UDP.
Avantages Clés de OpenVPN UDP
Technologie mature : OpenVPN est largement déployé et étudié.
Sécurité forte : supporte des configurations d’encryption et d’authentification sécurisées.
Bonne performance : UDP évite une partie de la surcharge liée à TCP.
Large compatibilité : supporté sur de nombreux appareils et systèmes d’exploitation.
Configuration flexible : peut fonctionner dans une large gamme d’environnements réseau.
Limitations Potentielles
OpenVPN UDP peut être plus lent que WireGuard dans certains environnements.
Les réseaux qui bloquent ou limitent le trafic UDP peuvent aussi empêcher la connexion.
UDP ne garantit pas la livraison de chaque paquet, mais cela ne veut pas dire que les applications utilisant un tunnel OpenVPN UDP perdent automatiquement la fiabilité. Des applications telles que les navigateurs web peuvent toujours utiliser TCP ou d'autres mécanismes de fiabilité à l'intérieur du tunnel.
Quand Choisir OpenVPN UDP ?
Essayez OpenVPN UDP lorsque :
Vous voulez un protocole VPN bien établi.
WireGuard n'est pas disponible ou performant sur votre réseau.
Vous avez besoin d'une large compatibilité.
Vous voulez un bon compromis entre performance et sécurité.
Idéal pour : les utilisateurs cherchant une alternative mature et polyvalente à WireGuard.
4. OpenVPN TCP : Utile sur les Réseaux Restrictifs
OpenVPN TCP utilise le protocole Transmission Control Protocol pour transporter le trafic VPN.
Contrairement à UDP, TCP inclut des mécanismes pour la livraison ordonnée, les accusés de réception et la retransmission des données perdues.
Ces mécanismes sont précieux dans de nombreuses applications Internet. Cependant, utiliser TCP comme transport pour tout un tunnel VPN peut entraîner une surcharge supplémentaire.
Par exemple, lorsqu’une application TCP fonctionne à l’intérieur d’un tunnel VPN également basé sur TCP, les deux couches peuvent réagir aux pertes de paquets de façon à réduire les performances.
Ceci est parfois appelé le problème TCP-sur-TCP.
Alors pourquoi utiliser OpenVPN TCP ?
Parce que certains réseaux restreignent le trafic UDP tout en autorisant les connexions TCP.
Lorsque le fournisseur VPN supporte une configuration TCP appropriée, OpenVPN TCP peut réussir à se connecter là où les options basées sur UDP échouent.
Avantages Clés de OpenVPN TCP
Compatibilité avec certains réseaux restrictifs : peut être utile lorsque le trafic UDP est bloqué.
Mécanismes de transport fiables : TCP gère l’ordre des paquets et la retransmission.
Configuration flexible : OpenVPN peut fonctionner sur différents ports TCP.
Sécurité établie : utilise la même architecture de sécurité OpenVPN lorsqu'il est bien configuré.
Limitations Potentielles
OpenVPN TCP peut avoir :
Des vitesses plus faibles
Une latence plus élevée
Une surcharge de retransmission accrue
Des problèmes de performance sur des réseaux congestionnés ou instables
Il est aussi important de comprendre que TCP ne rend pas automatiquement une connexion VPN plus stable.
Son principal avantage pratique est souvent la compatibilité réseau plutôt qu’une meilleure performance globale.
OpenVPN TCP peut parfois utiliser le port 443, couramment associé à HTTPS. Cependant, cela ne rend pas le trafic VPN invisible ni ne garantit qu’il puisse contourner des restrictions réseau avancées.
Quand Choisir OpenVPN TCP ?
Essayez OpenVPN TCP lorsque :
WireGuard ne parvient pas à se connecter.
OpenVPN UDP est bloqué ou peu fiable.
Votre réseau restreint le trafic UDP.
La compatibilité de connexion prime sur la vitesse maximale.
Idéal pour : les réseaux où les connexions VPN basées sur UDP ne peuvent être établies ou maintenues.
OpenVPN UDP vs. TCP : Quelle est la Vraie Différence ?
La différence la plus importante réside dans la façon dont les données sont transportées.
UDP est conçu pour une livraison des paquets à faible surcharge. TCP ajoute des mécanismes au niveau transport pour gérer l’ordre, les accusés de réception et les retransmissions.
Pour le trafic VPN, ces différences affectent les performances et la compatibilité réseau.
Comparaison | OpenVPN UDP | OpenVPN TCP |
|---|---|---|
Comportement de transport | Sans connexion | Orienté connexion |
Retransmission des paquets au niveau transport | Non | Oui |
Performance VPN typique | Généralement meilleure | Souvent plus lente |
Surcharge de latence | Généralement plus faible | Peut être plus élevée |
Compatibilité avec réseaux limitant UDP | Limitée | Souvent meilleure |
Utilisation préférée | Connexions VPN quotidiennes | Dépannage de réseaux restrictifs |
Conclusion clé : UDP est généralement le transport OpenVPN préféré quand il fonctionne correctement. TCP est une alternative utile quand les restrictions réseau rendent UDP impraticable.
Quel protocole VPN est le plus rapide ?
Pour beaucoup d’utilisateurs, WireGuard est un excellent point de départ pour la vitesse.
Sa conception légère et sa cryptographie moderne lui permettent de bien performer sur une large gamme d’appareils.
IKEv2/IPsec peut aussi offrir de bonnes performances, tandis qu’OpenVPN UDP offre généralement un bon équilibre entre vitesse et compatibilité.
OpenVPN TCP a souvent plus de surcharge, notamment lorsqu’il transporte des applications TCP sur des réseaux instables.
Cependant, il n’existe pas de classement universel de vitesse applicable à tous les appareils ou réseaux.
La distance au serveur, la congestion, le matériel, l’implémentation du chiffrement, le routage et les conditions locales du réseau peuvent tous influencer le résultat.
La façon la plus fiable de trouver l’option la plus rapide est de comparer les performances dans des conditions similaires.
Quel protocole VPN est le plus sûr ?
WireGuard, IKEv2/IPsec et OpenVPN peuvent tous fournir une sécurité forte lorsqu’ils sont correctement implémentés et configurés.
Leurs approches diffèrent :
WireGuard utilise une conception épurée et un ensemble défini d’algorithmes cryptographiques modernes.
IKEv2/IPsec combine une négociation de connexion sécurisée avec la protection IPsec. Sa sécurité dépend en partie des algorithmes sélectionnés et de la configuration.
OpenVPN utilise des mécanismes établis basés sur TLS et supporte une gamme de configurations cryptographiques sécurisées.
Il est important de noter que OpenVPN UDP et OpenVPN TCP ne diffèrent pas intrinsèquement en niveau de sécurité. Changer le transport de UDP à TCP ne renforce pas automatiquement le chiffrement.
Un fournisseur VPN fiable, une implémentation sécurisée, une configuration appropriée et un logiciel à jour sont aussi importants que le nom du protocole.
Comment choisir le bon protocole VPN pour votre situation
Plutôt que de chercher un seul gagnant, adaptez le protocole au problème que vous essayez de résoudre.
Votre priorité | Point de départ recommandé |
|---|---|
Utilisation VPN rapide au quotidien | WireGuard |
Jeu en ligne et faible latence | WireGuard |
Streaming et appels vidéo | WireGuard ou OpenVPN UDP |
Option mature et largement supportée | OpenVPN UDP |
Changements fréquents Wi-Fi/données mobiles | IKEv2/IPsec, si supporté |
Connexions UDP bloquées | OpenVPN TCP |
Incertain du protocole à utiliser dans SyncVPN | Smart |
Ce sont des recommandations de départ, pas des garanties. Si une option performe mal, tester un autre protocole peut donner de meilleurs résultats.
Choisir un protocole dans SyncVPN
Le menu des protocoles de SyncVPN inclut une option Smart conçue pour sélectionner automatiquement un protocole pour votre connexion.
Les options manuelles affichées sont :
WireGuard
OpenVPN (UDP)
OpenVPN (TCP)
Pour la plupart des utilisateurs, commencer par Smart est l'approche la plus simple.
Si vous préférez sélectionner un protocole manuellement, WireGuard est un premier choix sensé pour la performance au quotidien. OpenVPN UDP est une alternative utile, tandis qu’OpenVPN TCP vaut la peine d’être testé si les connexions en UDP posent problème.
IKEv2/IPsec est inclus dans ce guide en tant que technologie VPN largement utilisée pour comparaison. Il n’est pas proposé comme option sélectionnable dans le menu des protocoles SyncVPN décrit ici.
Questions Fréquemment Posées
WireGuard est-il meilleur qu'OpenVPN ?
WireGuard offre souvent de meilleures performances et une charge de traitement plus faible. OpenVPN reste une alternative sécurisée, mature et flexible. Le meilleur choix dépend de votre appareil, réseau et exigences de compatibilité.
IKEv2 est-il plus rapide que WireGuard ?
Les deux peuvent bien fonctionner, mais WireGuard est souvent particulièrement efficace. Les vitesses réelles dépendent de l’implémentation, du matériel, des conditions serveur et du routage réseau. IKEv2/IPsec a un avantage supplémentaire quand son extension MOBIKE est utilisée pour la mobilité réseau.
OpenVPN TCP est-il plus sécurisé que UDP ?
Pas intrinsèquement. Les deux modes peuvent utiliser les mêmes mécanismes de sécurité OpenVPN. TCP change la façon dont le trafic est transporté, pas automatiquement la force du chiffrement.
Pourquoi OpenVPN UDP est-il généralement plus rapide que TCP ?
UDP a moins de surcharge au niveau transport. TCP introduit des mécanismes d’accusé de réception, d’ordonnancement, de retransmission et de contrôle de congestion qui peuvent ajouter des délais quand ils sont utilisés pour transporter du trafic VPN.
Quel protocole est préférable pour le jeu en ligne ?
WireGuard est souvent un bon premier choix grâce à sa conception efficace et son potentiel de faible latence. OpenVPN UDP peut aussi bien fonctionner. L’emplacement du serveur et la qualité de votre connexion sous-jacente restent importants.
Quel protocole devrais-je essayer si mon VPN ne se connecte pas ?
Commencez par le mode de sélection automatique de votre application VPN si disponible. Si un protocole basé sur UDP échoue, essayez OpenVPN TCP. Pensez aussi à changer de serveur et vérifier votre connexion réseau, car le protocole n’est pas toujours la seule cause.
Verdict Final : Il n’existe pas un seul meilleur protocole VPN pour tous
WireGuard, IKEv2/IPsec, OpenVPN UDP et OpenVPN TCP ont chacun leurs points forts.
WireGuard se distingue par son design moderne, son efficacité et sa performance quotidienne.
IKEv2/IPsec est particulièrement utile pour la mobilité lorsque les fonctionnalités appropriées sont prises en charge.
OpenVPN UDP reste une option polyvalente solide avec une large compatibilité.
OpenVPN TCP est précieux lorsque les restrictions réseau entravent les connexions UDP.
Pour les utilisateurs SyncVPN, Smart est le point de départ le plus simple. Si vous souhaitez un contrôle manuel, commencez par WireGuard et considérez les options OpenVPN lorsque votre connexion nécessite une autre approche.
Le meilleur protocole est finalement celui qui offre une connexion sécurisée, stable et utilisable sur votre réseau particulier.