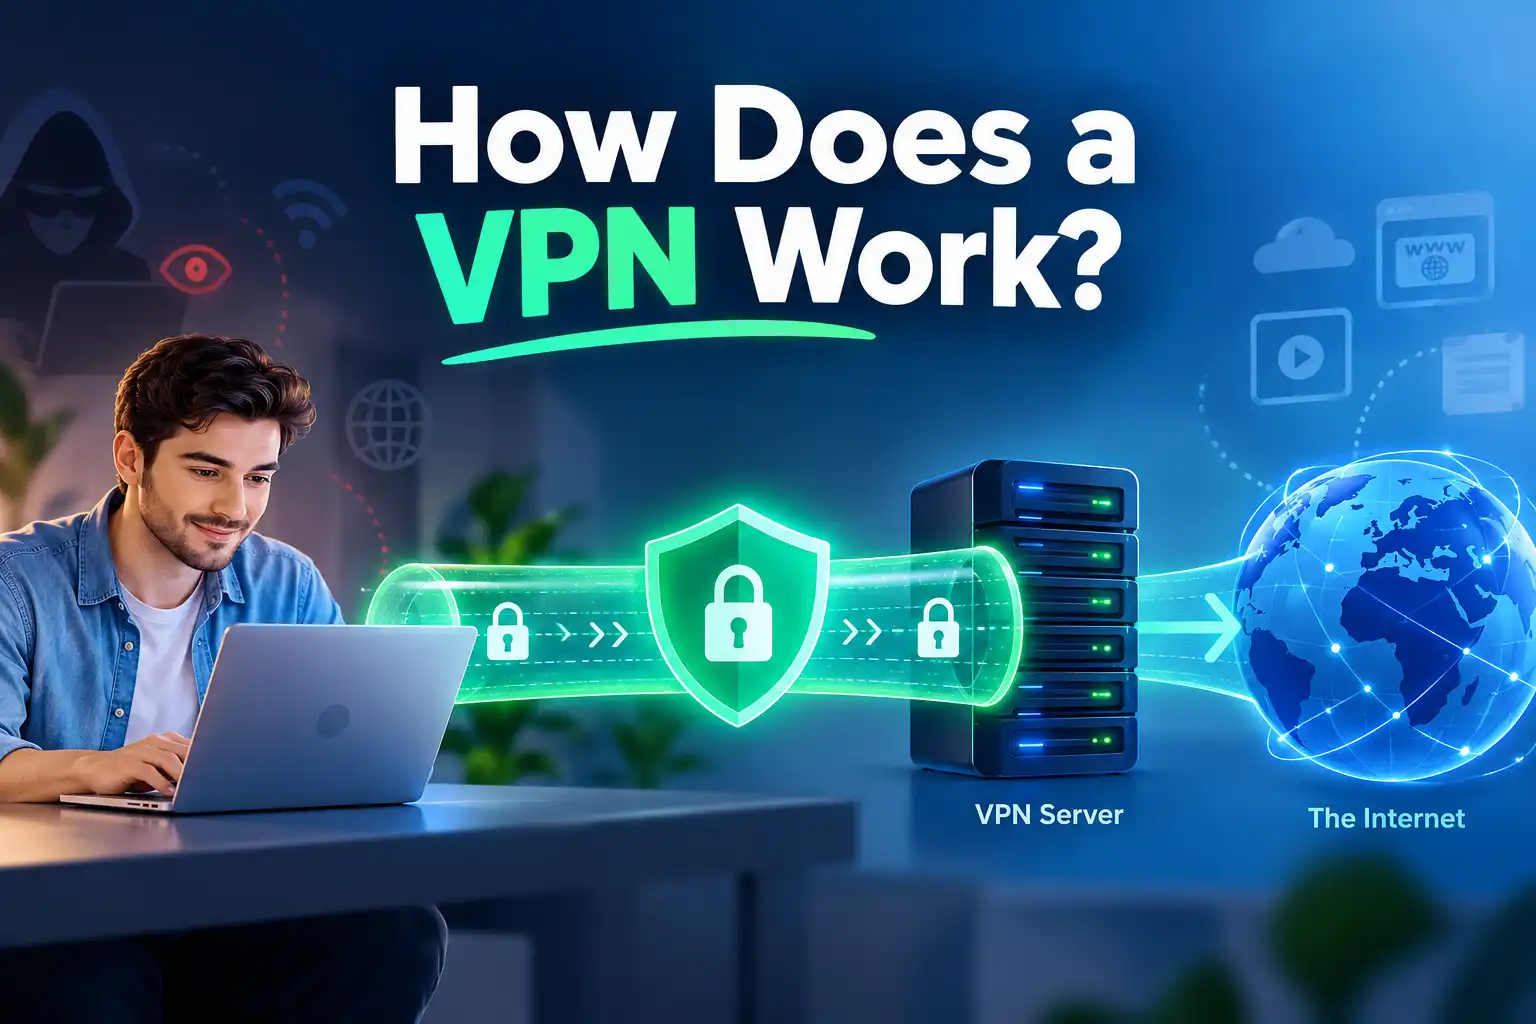
Wenn Sie sich mit einem VPN verbinden, nimmt Ihr Internetverkehr einen anderen Weg. Anstatt direkt über Ihren üblichen Netzwerkpfad mit Websites zu kommunizieren, wird der unterstützte Verkehr zunächst über eine verschlüsselte Verbindung zu einem VPN-Server geleitet.
Einfach ausgedrückt funktioniert ein VPN, indem es einen sicheren Tunnel zwischen Ihrem Gerät und einem VPN-Server herstellt. Der Server leitet Ihre Anfragen weiter, sodass Websites in der Regel dessen öffentliche IP-Adresse sehen und nicht Ihre reguläre. Der Tunnel begrenzt auch, was Ihr Internetanbieter (ISP) oder Betreiber eines lokalen WLANs über den Verkehr darin beobachten kann.
Ein VPN macht Sie nicht unsichtbar und ersetzt keine Website-Sicherheit. Hier erfahren Sie, was passiert, wenn Sie auf Verbinden klicken.
Was ist ein VPN und was bewirkt es?
Ein Virtual Private Network (VPN) ist eine Technologie, die eine geschützte Verbindung über ein anderes Netzwerk, wie das öffentliche Internet, herstellt. Verbraucher-VPN-Dienste leiten Ihren Datenverkehr üblicherweise über einen von einem Anbieter betriebenen Server.
Die wichtigsten Komponenten sind eine VPN-Anwendung, ein VPN-Protokoll und ein VPN-Server.
Nicht jede Anwendung nutzt zwangsläufig den Tunnel.
Wie funktioniert ein VPN Schritt für Schritt?
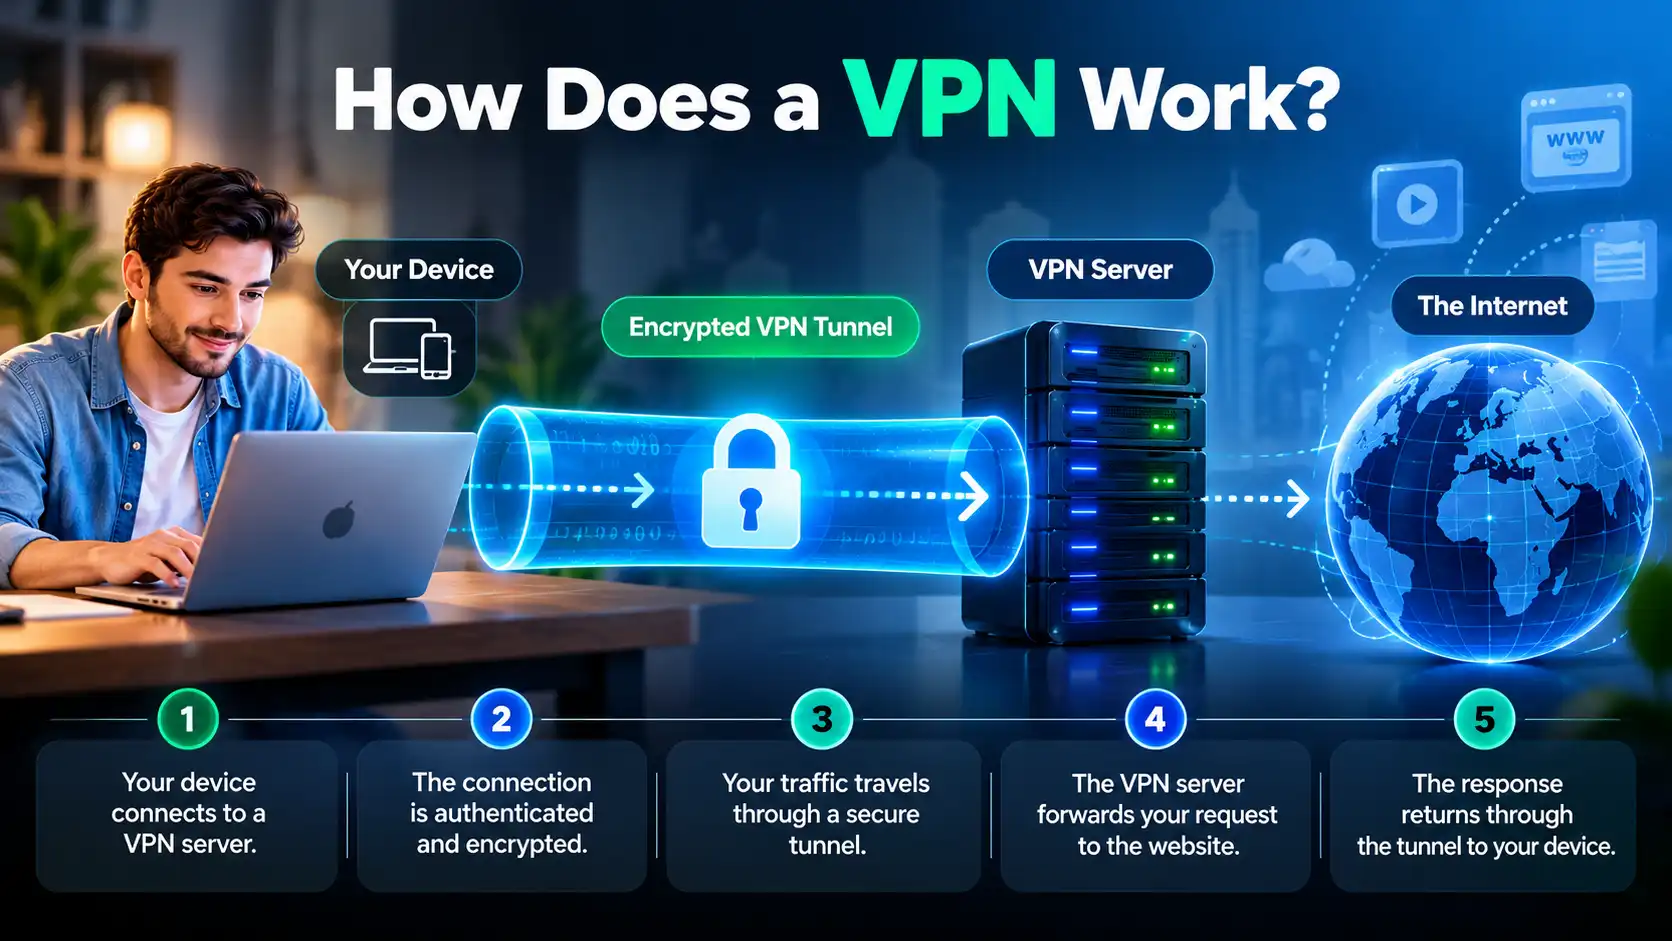
Folgen wir einer Anfrage von Ihrem Browser zu einer Website und zurück.
Schritt 1: Ihr Gerät kontaktiert einen VPN-Server
Sie öffnen die VPN-Anwendung, wählen einen verfügbaren Server aus und starten die Verbindung. Ihr Gerät erreicht diesen Server über Ihren bestehenden Internetzugang, sei es Heim-WLAN, mobile Daten oder ein öffentliches Hotspot.
Ihr ISP übermittelt die Verbindung weiterhin, kann aber korrekt getunnelten Verkehr nicht direkt einsehen.
Schritt 2: Die Verbindung wird authentifiziert
Der VPN-Client und der Server führen die für das Protokoll erforderliche Authentifizierung und das Handshake durch. Dieser Prozess bestätigt, dass die Endpunkte berechtigt sind zu kommunizieren, und erzeugt oder vereinbart kryptografische Schlüssel.
Der Ablauf variiert zwischen Protokollen wie WireGuard und OpenVPN.
Schritt 3: Ein verschlüsselter Tunnel wird aufgebaut
Sobald die sichere Verbindung bereit ist, verschlüsselt die VPN-Software Pakete, die für die VPN-Weiterleitung ausgewählt sind, und verpackt sie für den Transport zum Server.
Diesen geschützten Pfad nennt man VPN-Tunnel. Das lokale Netzwerk kann die Verbindung zum VPN-Server erkennen, aber den getunnelten Traffic nicht direkt lesen.
Schritt 4: Der VPN-Server leitet Ihre Anfrage weiter
Angenommen, Sie öffnen eine Website. Ihr Gerät sendet den entsprechenden Verkehr durch den Tunnel. Der VPN-Server empfängt ihn, entfernt die VPN-Schicht und leitet die Anfrage an das Ziel weiter.
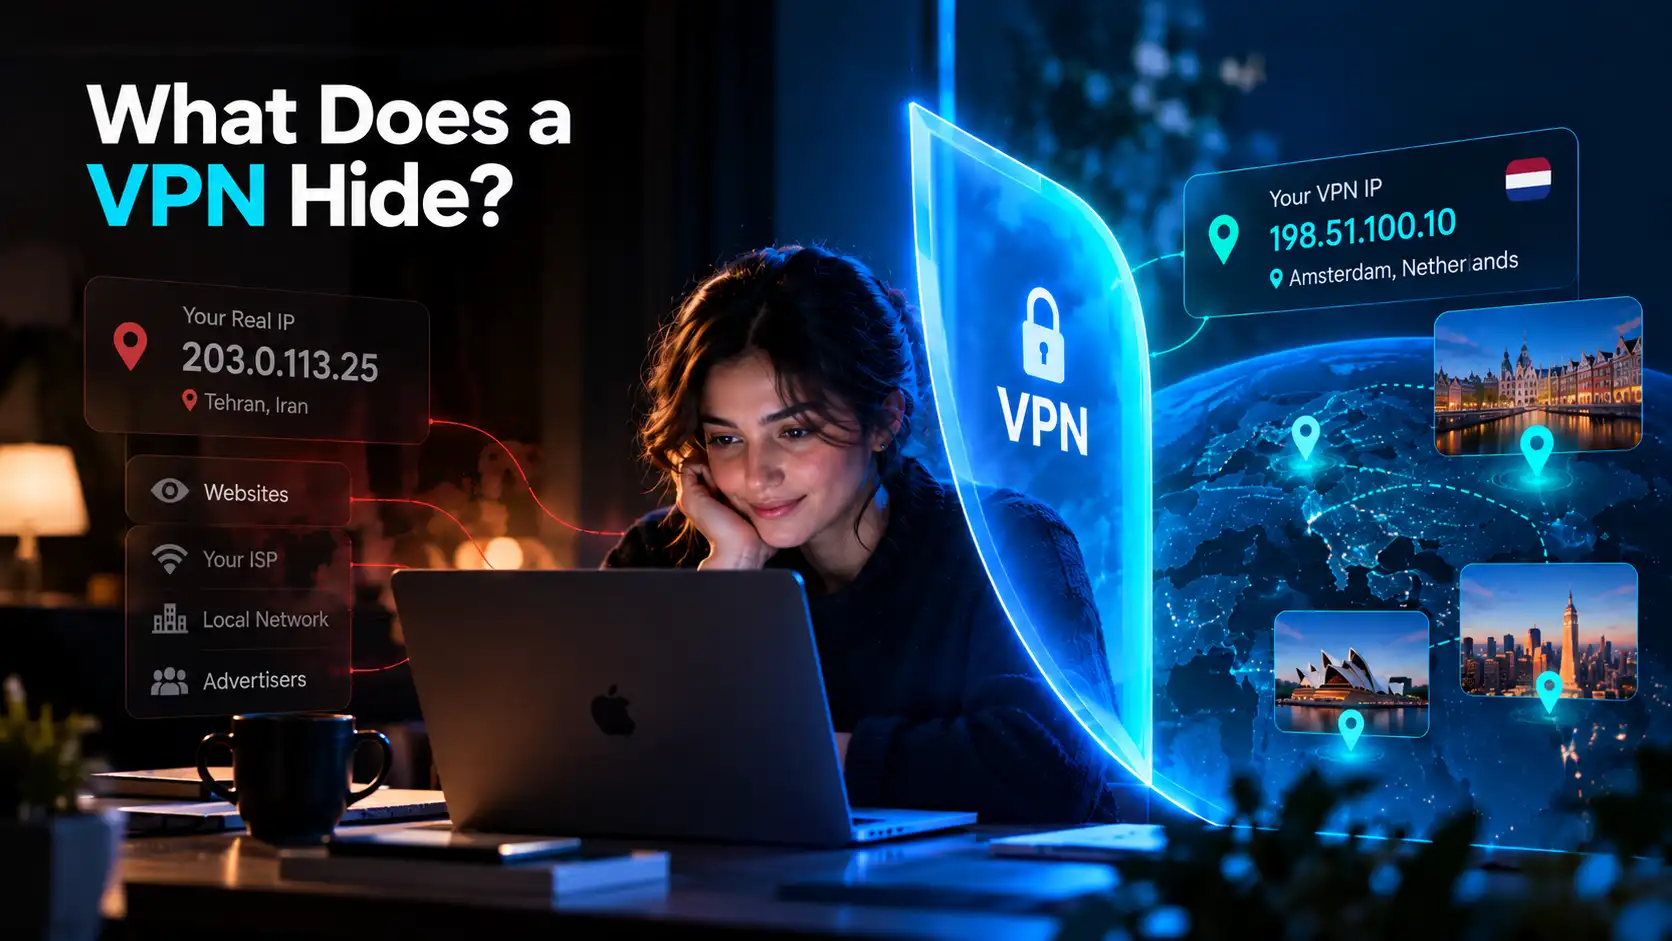
Für diese getunnelte Verbindung sieht die Website in der Regel die öffentliche IP-Adresse des VPN-Servers. Ihre Heim-IP bleibt der Website meist verborgen.
Schritt 5: Die Antwort gelangt zurück zu Ihrem Gerät
Die Website sendet ihre Antwort an den VPN-Server. Der Server leitet die Antwort durch den geschützten Tunnel weiter, und Ihr Gerät entschlüsselt die VPN-Schicht, damit Ihr Browser die Seite anzeigen kann.
Der Vorgang wiederholt sich für weitere getunnelte Anfragen.
Wie funktioniert die VPN-Verschlüsselung?
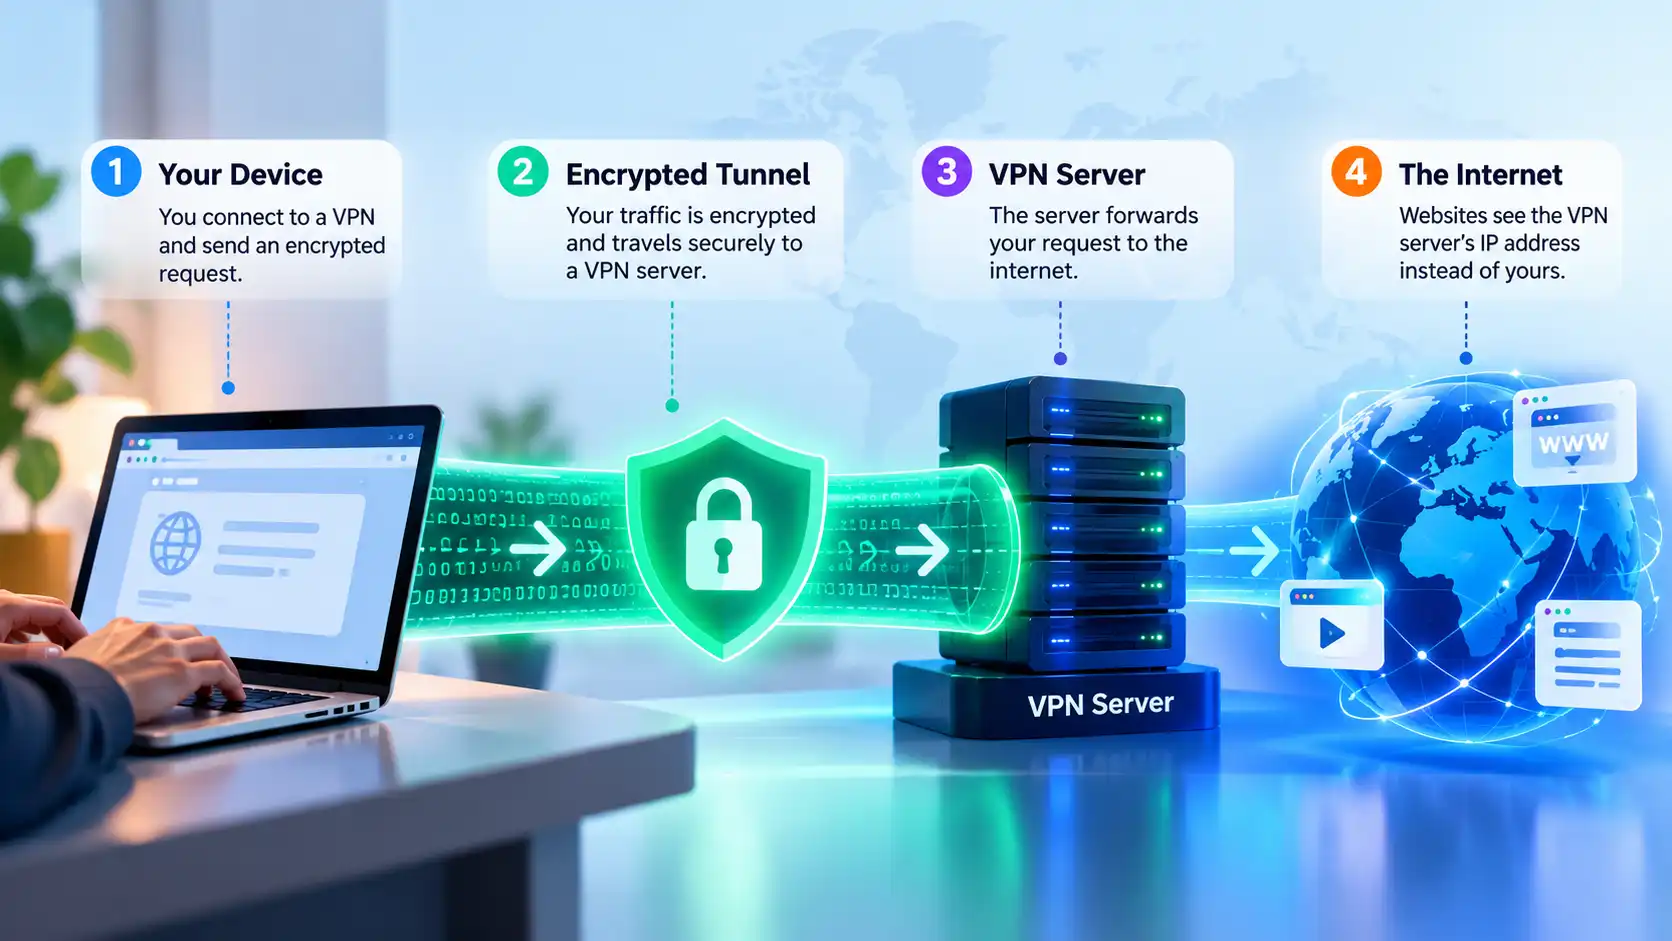
Verschlüsselung verwandelt lesbare Informationen in Daten, die ohne den passenden Schlüssel nicht sinnvoll interpretiert werden können. VPN-Protokolle verwenden kryptografische Mechanismen, um den Verkehr zwischen Ihrem Gerät und dem VPN-Server zu schützen.
Das bedeutet nicht, dass das VPN jeden Teil der Strecke vom VPN-Server bis zur finalen Website verschlüsselt. Sobald der Verkehr den VPN-Tunnel verlässt, hängt der Schutz von der Zielverbindung ab. Richtig implementiertes HTTPS schützt weiterhin den Websiteinhalt auf diesem letzten Weg.
Verschlüsselung erfordert auch Rechenressourcen.
Was ist ein VPN-Tunnel?
Ein VPN-Tunnel ist kein physisches Kabel. Es ist eine logische Verbindung, die ausgewählte Netzwerkpakete innerhalb eines geschützten Transports zwischen zwei Endpunkten überträgt.
Der Tunnel verhindert, dass Beobachter zwischen Ihrem Gerät und dem VPN-Server dessen Inhalte direkt lesen können. Sie können jedoch Metadaten wie die Adresse des VPN-Servers, die Verbindungszeit und das übertragene Datenvolumen sehen.
Der Tunnel schützt nur einen Abschnitt der Verbindung, nicht jede Online-Interaktion.
Wie verbirgt ein VPN-Server Ihre IP-Adresse?
Greifen Sie direkt auf eine Website zu, sieht die Website üblicherweise die öffentliche IP-Adresse Ihres Netzwerks. Geht Ihre Anfrage hingegen über einen VPN-Server, sieht die Website meist die öffentliche IP-Adresse dieses Servers.
Ihre ursprüngliche IP bleibt Ihrer Grundverbindung zugewiesen. Das VPN ändert also die Adresse, die für getunnelte Ziele sichtbar ist, nicht notwendigerweise jene, die Ihr ISP zuweist.
Was passiert mit DNS-Anfragen?
DNS wandelt Domainnamen in IP-Adressen um, damit Ihr Gerät Websites finden kann. DNS-Anfragen können offenbaren, welche Domains ein Gerät erreichen möchte.
Ein VPN kann DNS-Anfragen durch den Tunnel an einen vom VPN-Dienst ausgewählten Resolver leiten. Das Verhalten von DNS hängt jedoch von App, Browser, Betriebssystem und Konfiguration ab. Manche Browser verwenden ihre eigenen verschlüsselten DNS-Einstellungen, und falsch konfigurierte Anfragen können den vorgesehenen Tunnel umgehen.
Ein DNS-Leck zeigt einen unbeabsichtigten DNS-Pfad, nicht zwingend Ihre öffentliche IP gegenüber einer Website.
VPN vs. HTTPS: Was ist der Unterschied?
VPN-Verschlüsselung und HTTPS lösen verwandte, aber unterschiedliche Probleme.
Schutz | VPN | HTTPS |
|---|---|---|
Geschützte Verbindung | Gerät zum VPN-Server | Browser oder App zur Website oder Dienst |
Hauptzweck | Schutz des getunnelten Datenverkehrs vor lokalen Beobachtern und Änderung der Austrittsroute | Schutz der Kommunikation mit dem Zielservice |
Was die Website sieht | In der Regel die öffentliche IP des VPN-Servers | Die verbindende öffentliche IP, ob VPN oder regulär |
Schützt vor Phishing | Nicht automatisch | Nicht automatisch |
Eine korrekt abgesicherte HTTPS-Website schützt den Inhalt Ihrer Sitzung auch ohne VPN. Die Kombination kann ergänzenden Schutz bieten: HTTPS für die Verbindung zur Website und VPN für den Weg zu ihrem Server.
Wer kann Ihre Aktivität mit einem VPN sehen?
Die Antwort hängt davon ab, wer beobachtet und ob der Verkehr tatsächlich im Tunnel landet.
Beobachter | Was eventuell sichtbar bleibt |
|---|---|
ISP oder Betreiber öffentlichen WLANs | Adresse des VPN-Servers, Verbindungszeit, Datenvolumen |
Website oder App | VPN-Ausgangs-IP, Ihre Aktivitäten auf diesem Dienst, Konto- und Cookie-Identifikatoren |
VPN-Anbieter | Informationen, die zum Betrieb der Verbindung notwendig sind und eventuell Ziel-Metadaten, abhängig von Design und Richtlinien |
Jemand, der Ihr Gerät verwaltet | Aktivitäten, die über Gerätemanagement oder installierte Überwachungssoftware gesammelt werden |
Ein VPN verlagert Vertrauen teilweise vom ISP zum VPN-Anbieter; es löscht aber keine Logins oder Cookies.
Wie beeinflussen VPN-Protokolle die Verbindung?
Ein VPN-Protokoll legt fest, wie der sichere Tunnel ausgehandelt und wie dessen Datenverkehr transportiert wird.
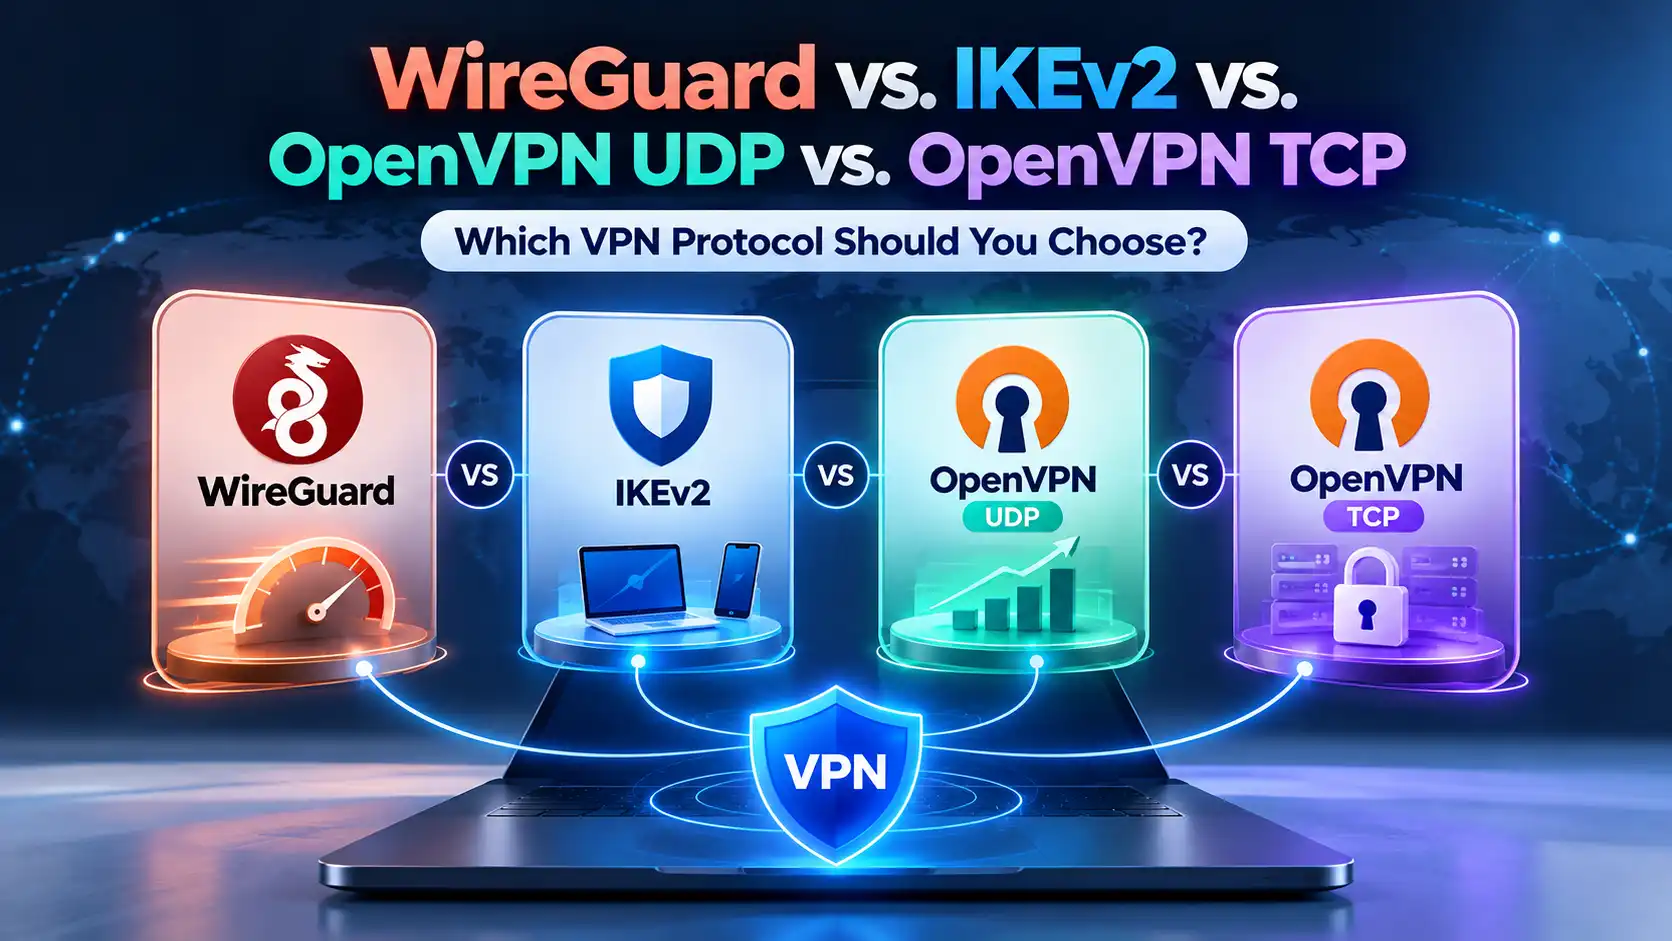
WireGuard ist auf Effizienz ausgelegt und verwendet moderne kryptografische Komponenten. OpenVPN UDP ist eine ausgereifte Alternative, die oft gute Leistung bietet. OpenVPN TCP kann auf Netzwerken helfen, die UDP einschränken, obwohl TCP Transport etwas Overhead erzeugen kann.
Die Leistung variiert je nach Serverentfernung, Netzwerkbelastung und Geräteeigenschaften. Details finden Sie im SyncVPN-Protokollvergleich.
Was passiert, wenn ein VPN die Verbindung trennt?
Fällt der Tunnel aus, kann Ihr Gerät den Verkehr wieder über die reguläre Netzwerkverbindung senden. Dadurch wird Ihre gewöhnliche öffentliche IP-Adresse für Dienste sichtbar, die nach der Trennung kontaktiert werden.
Ein Kill Switch, wenn verfügbar und korrekt aktiviert, soll den betroffenen Verkehr blockieren, solange die VPN-Verbindung nicht verfügbar ist. Sein Verhalten hängt von Anwendung, Plattform und Konfiguration ab; er greift möglicherweise nicht in jedem Start- oder Herunterfahr-Szenario.
Auto-Wiederverbindung versucht, das VPN wiederherzustellen, garantiert jedoch nicht selbst das Blockieren des Datenverkehrs.
Schützt ein VPN Ihren gesamten Internetverkehr?
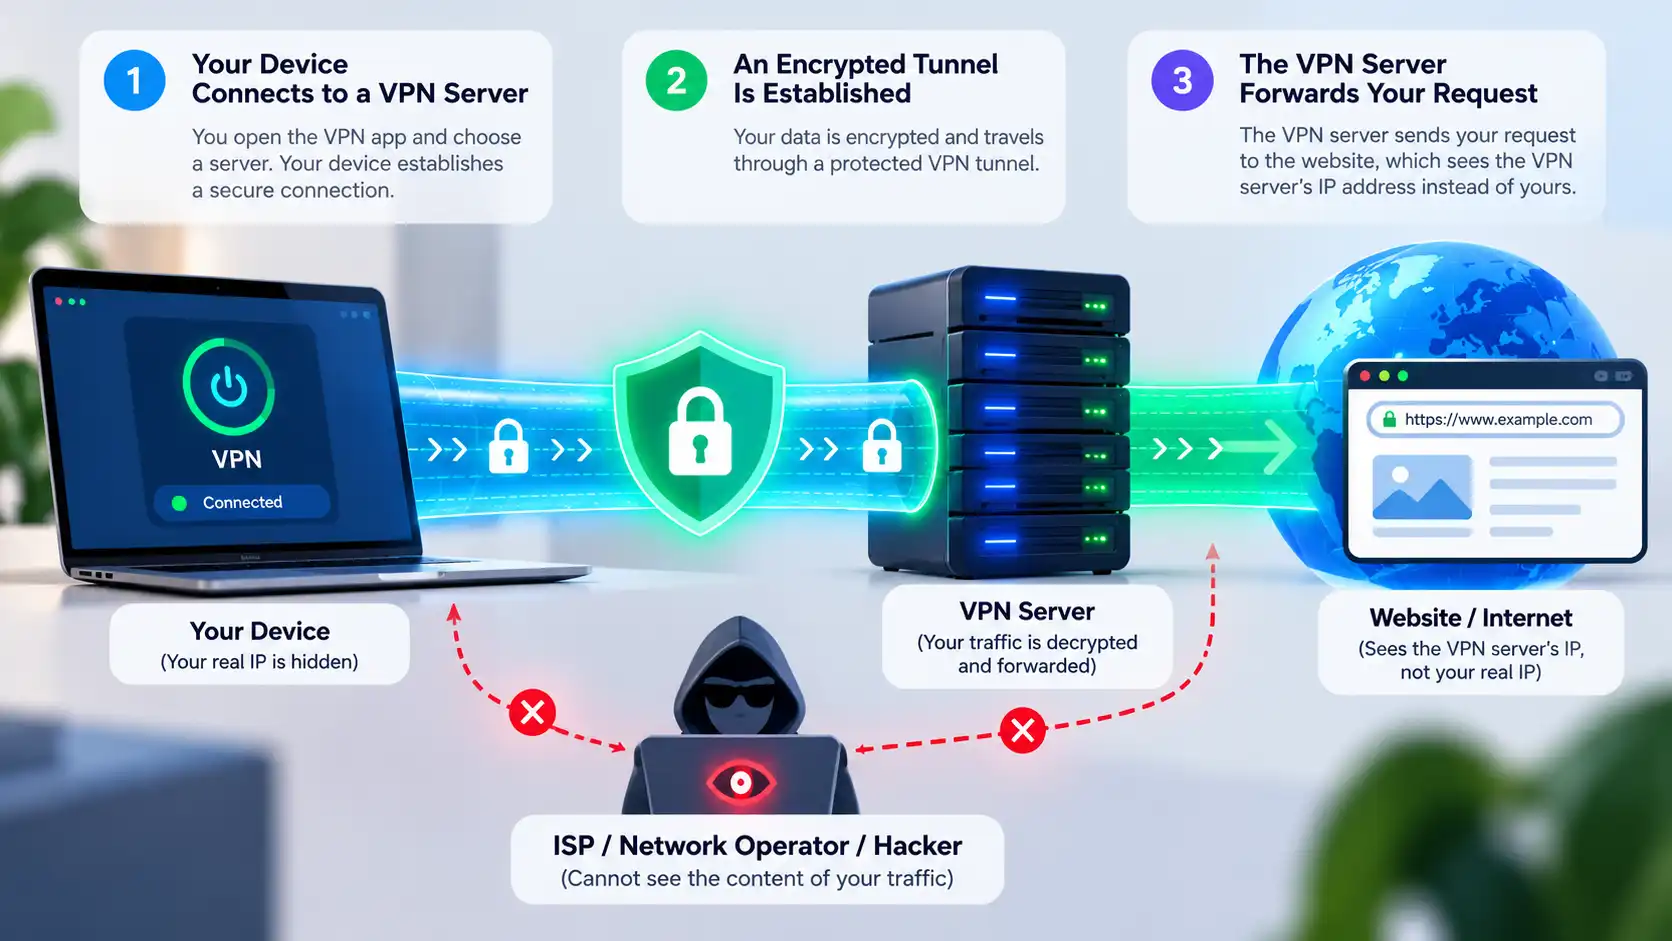
Nicht unbedingt. Split Tunneling kann bewusst ausgewählte Anwendungen oder Ziele außerhalb des VPN leiten. Manche Verkehrsströme können auch aufgrund von Plattformverhalten oder Konfigurationsproblemen unterschiedliche Wege nehmen.
Ein VPN verhindert nicht automatisch Phishing, Malware, Kontoverfolgung oder standortbezogene Zugriffsberechtigungen. Nutzen Sie weiterhin starke Authentifizierung und Updates.
Wie prüft man, ob das VPN funktioniert?
Prüfen Sie Ihre öffentliche IP-Adresse vor der Verbindung.
Verbinden Sie sich mit einem VPN-Server und warten Sie, bis die App die Verbindung bestätigt.
Überprüfen Sie die öffentliche IP erneut. Für den über den Tunnel geführten Verkehr sollte sie in der Regel die VPN-Ausgangsadresse zeigen, nicht die ursprüngliche.
Falls zutreffend, prüfen Sie DNS- und WebRTC-Tests und ob Split Tunneling die getestete Anwendung ausschließt.
Ein einzelner IP-Check im Browser kann keinen vollständigen Schutz oder Anonymität beweisen.
Wie funktioniert SyncVPN?
Mit SyncVPN wählen Sie einen verfügbaren Server aus und verbinden sich mit den von der Anwendung unterstützten Protokolleinstellungen. Die in den SyncVPN-Anleitungen beschriebene Oberfläche bietet Optionen wie Smart, WireGuard, OpenVPN UDP und OpenVPN TCP; die Verfügbarkeit kann je nach Plattform und Version variieren.
Nach der Verbindung können Sie Ihre sichtbare öffentliche IP-Adresse vergleichen, um den vom Browser genutzten Pfad zu bestätigen. Wenn Sie Kill Switch oder Split Tunneling verwenden, prüfen Sie, wie diese Einstellungen Verbindungsabbrüche und ausgeschlossenen Verkehr beeinflussen.
Für gerätespezifische Anleitungen nutzen Sie bitte das SyncVPN Support Center.
Häufig gestellte Fragen
Verschlüsselt ein VPN alles?
Ein VPN verschlüsselt den Verkehr, der seinen Tunnel zwischen Ihrem Gerät und seinem Server nutzt. Es garantiert nicht, dass jede Anwendung einbezogen ist oder ersetzt die von Websites verwendete Verschlüsselung.
Kann mein ISP sehen, dass ich ein VPN nutze?
Im Allgemeinen ja. Ihr ISP kann meist eine Verbindung zum VPN-Server sehen sowie Zeit und Datenmenge, aber nicht die Ziele innerhalb eines korrekt funktionierenden Tunnels.
Versteckt ein VPN meinen Browserverlauf?
Es kann die Sichtbarkeit Ihres ISP auf getunnelte Ziele reduzieren. Es löscht jedoch nicht den auf Ihrem Gerät gespeicherten Browserverlauf oder suchbezogene Kontoinformationen.
Macht mich ein VPN anonym?
Nein. Websites können weiterhin Logins, Cookies, Browser-Fingerabdrücke und von Ihnen bereitgestellte Informationen erkennen.
Verlangsamt ein VPN das Internet?
Das kann es. Verschlüsselung, Serverentfernung und Routing können zu Mehraufwand führen. Die Auswirkungen variieren je nach Netzwerk und Protokoll und können manchmal gering sein.
Kann ich ein VPN in öffentlichen WLANs verwenden?
Ja. Ein VPN kann reduzieren, was das lokale Netzwerk über Ihren getunnelten Verkehr sieht. Nutzen Sie weiterhin HTTPS und vermeiden Sie verdächtige Login-Seiten oder Downloads.
Fazit
Ein VPN funktioniert, indem es einen verschlüsselten Pfad von Ihrem Gerät zu einem VPN-Server herstellt, der Anfragen weiterleitet und in der Regel seine öffentliche IP-Adresse anstelle Ihrer an das Ziel übermittelt.
Zu wissen, wo der Tunnel beginnt und endet und welche Informationen sichtbar bleiben, hilft Ihnen, SyncVPN mit realistischen Datenschutz-Erwartungen zu nutzen.