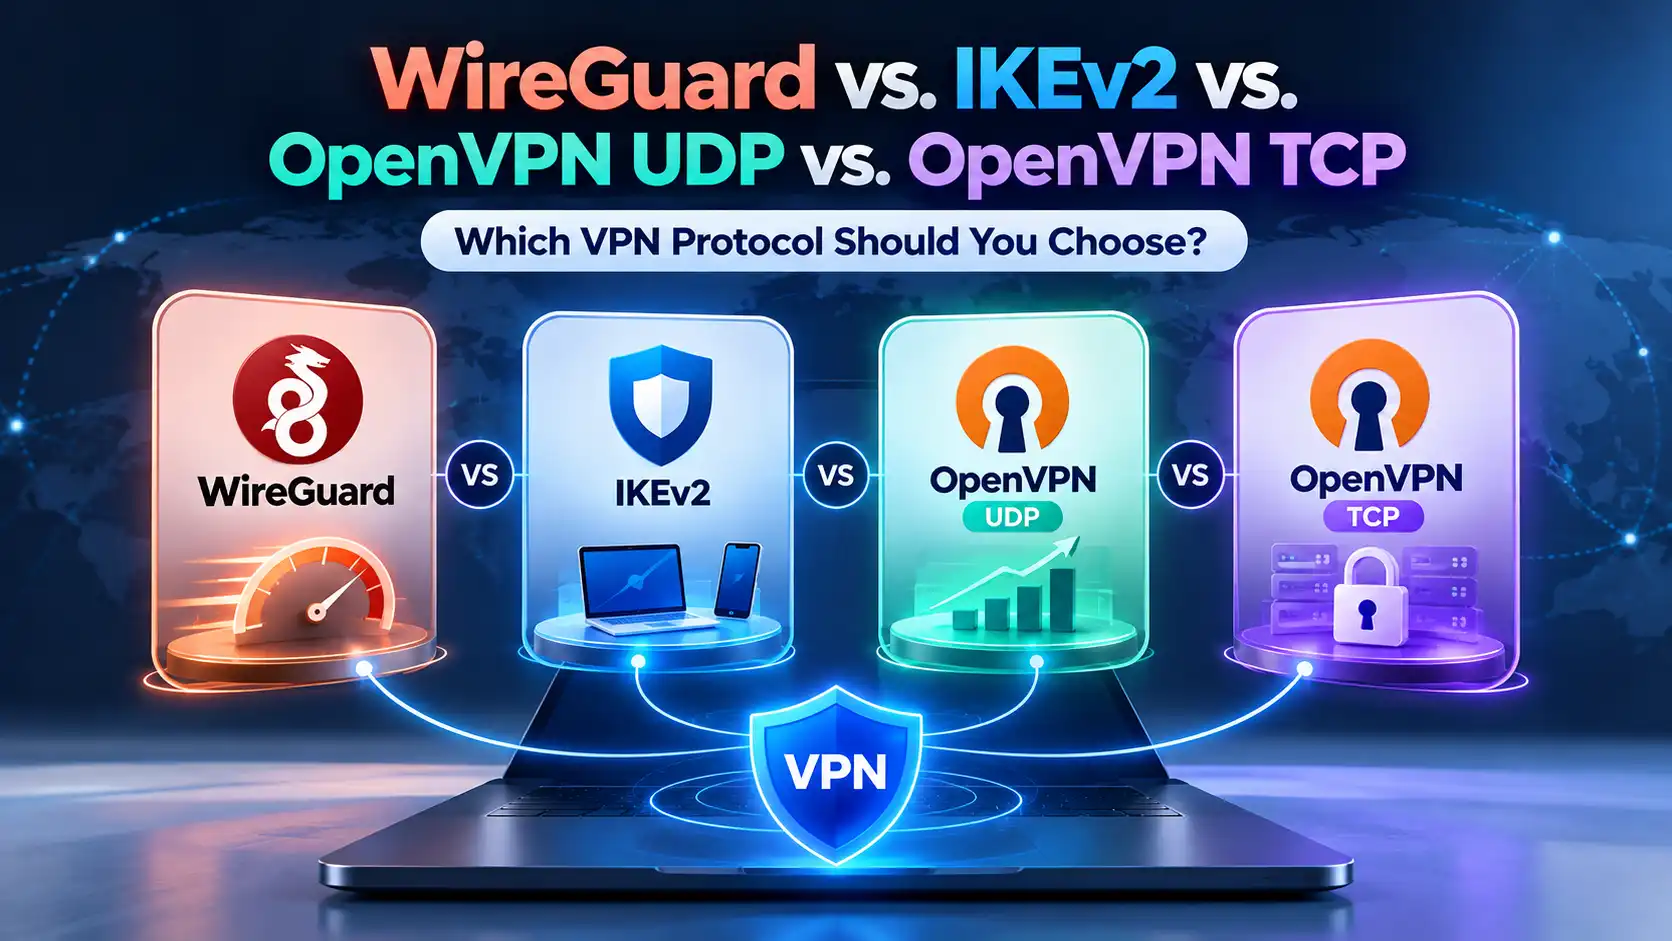
Die Wahl eines VPN-Protokolls kann einen spürbaren Unterschied darin machen, wie Ihre Verbindung funktioniert. Manche Protokolle legen Wert auf Geschwindigkeit und Effizienz, während andere höhere Flexibilität in restriktiven Netzwerken bieten oder besonders gut mit Netzwerkänderungen umgehen können.
Vier gängige Optionen sind WireGuard, IKEv2/IPsec, OpenVPN UDP und OpenVPN TCP. Alle können sichere VPN-Verbindungen bieten, wenn sie richtig implementiert werden, arbeiten jedoch unterschiedlich und eignen sich für verschiedene Situationen.
Kurze Antwort: WireGuard ist ein ausgezeichneter Ausgangspunkt für schnelle, alltägliche VPN-Nutzung. IKEv2/IPsec ist besonders nützlich für mobile Verbindungen, die häufig das Netzwerk wechseln. OpenVPN UDP bietet ein ausgewogenes Verhältnis aus Sicherheit, Kompatibilität und Leistung. OpenVPN TCP lohnt sich, wenn UDP-Verbindungen eingeschränkt sind oder nicht funktionieren.
Die beste Wahl hängt von Ihrem Netzwerk, Gerät und Ihren Anforderungen an das VPN ab.
Was ist ein VPN-Protokoll?
Ein VPN-Protokoll ist ein Regelwerk, das bestimmt, wie Ihr Gerät eine sichere Verbindung zu einem VPN-Server aufbaut und aufrechterhält.
Es steuert Authentifizierung, Verschlüsselung und die Datenübertragung zwischen Ihrem Gerät und dem Server.
Verschiedene Protokolle verwenden unterschiedliche Technologien, um diese Ziele zu erreichen. Deshalb kann ein Wechsel des Protokolls manchmal die Verbindungsgeschwindigkeit, Kompatibilität oder Zuverlässigkeit verbessern.
Eine wichtige Unterscheidung: OpenVPN UDP und OpenVPN TCP sind keine völlig getrennten VPN-Protokolle. Sie sind zwei Transportmodi von OpenVPN, die UDP bzw. TCP verwenden.
VPN-Protokollvergleich auf einen Blick
Merkmal | WireGuard | IKEv2/IPsec | OpenVPN UDP | OpenVPN TCP |
|---|---|---|---|---|
Typische Geschwindigkeit | Sehr schnell | Schnell | Schnell bis moderat | Oft langsamer |
Sicherheit | Starke moderne Kryptografie | Stark bei richtiger Konfiguration | Stark bei richtiger Konfiguration | Stark bei richtiger Konfiguration |
Verbindungseffizienz | Ausgezeichnet | Gut | Gut | In vielen Fällen niedriger |
Wechseln mobiler Netzwerke | Generell gut | Hervorragend mit MOBIKE-Unterstützung | Abhängig von der Implementierung | Abhängig von der Implementierung |
Restriktive Netzwerke | Können blockiert werden | Können blockiert werden | Können blockiert werden | Hilfreich, wenn UDP blockiert ist |
Hauptvorteil | Geschwindigkeit und Effizienz | Mobilität | Ausgewogene Leistung | TCP-Kompatibilität |
Beste Startanwendung | Alltägliches Surfen, Gaming, Streaming | Mobile Verbindungen | Allgemeiner Ersatz | Netzwerke, die UDP einschränken |
Dies sind allgemeine Merkmale, keine garantierten Leistungswerte. Tatsächliche Ergebnisse hängen von der VPN-Implementierung, dem Server, Gerät und Netzwerk ab.
1. WireGuard: Für Geschwindigkeit und Effizienz entwickelt
WireGuard ist ein modernes Open-Source-VPN-Protokoll, das leichtgewichtig, sicher und effizient sein soll.
Im Gegensatz zu älteren Protokollen mit vielen konfigurierbaren Komponenten verwendet WireGuard ein vergleichsweise schlankes Design und eine definierte Auswahl moderner kryptografischer Algorithmen.
Seine effiziente Architektur hilft, schnelle Verbindungen mit relativ niedrigem Verarbeitungsaufwand zu liefern.
Wichtige Vorteile von WireGuard
Hohe Leistung: Liefert häufig hervorragende Geschwindigkeit und geringe Latenz.
Effizientes Design: Die schlanke Implementierung kann Verarbeitungsaufwand reduzieren.
Moderne Sicherheit: Nutzt etablierte kryptografische Bausteine wie ChaCha20 und Poly1305.
Schneller Verbindungsaufbau: Entwickelt für effizientes Herstellen sicherer Verbindungen.
Gute Alltagstauglichkeit: Gut geeignet für Surfen, Videoanrufe, Streaming und Gaming.
Mögliche Einschränkungen
WireGuard verwendet normalerweise den UDP-Transport. Netzwerke, die UDP einschränken oder WireGuard-Verkehr erkennen und blockieren, können die Verbindung stören.
WireGuard bietet zudem keine eingebaute Traffic-Verschleierung. Einige VPN-Anbieter bieten zusätzliche Techniken an, um dies zu umgehen, diese Funktionen sind aber getrennt vom Standardprotokoll WireGuard.
Wann sollten Sie WireGuard wählen?
WireGuard ist eine starke erste Wahl wenn Sie wünschen:
Schnelles alltägliches Surfen
Reibungsloses Streaming
Reagierendes Online-Gaming
Effiziente VPN-Leistung
Ein modernes Protokoll mit starker Sicherheit
Am besten für: Nutzer, die Geschwindigkeit, Effizienz und alltägliche Leistung priorisieren.
2. IKEv2/IPsec: Für Mobilität ausgelegt
IKEv2 steht für Internet Key Exchange Version 2. Es wird oft zusammen mit IPsec verwendet, das den VPN-Verkehr schützt.
Eine besondere Stärke ist die Fähigkeit, Änderungen bei der Netzwerkverbindung zu verarbeiten.
Mit Unterstützung für eine Erweiterung namens MOBIKE kann eine IKEv2/IPsec-Verbindung sich anpassen, wenn ein Gerät die IP-Adresse ändert oder zwischen Netzwerken wechselt.
Beispielsweise wenn Sie das Zuhause verlassen und Ihr Handy die Verbindung von WLAN auf mobile Daten wechselt. Eine IKEv2/IPsec-Implementierung mit MOBIKE-Unterstützung kann die Verbindung aktualisieren, ohne eine komplett neue VPN-Sitzung herstellen zu müssen.
Wichtige Vorteile von IKEv2/IPsec
Starke Sicherheit: Unterstützt moderne kryptografische Konfigurationen.
Schnelle Leistung: Kann effiziente VPN-Verbindungen bieten.
Mobilfreundliches Design: MOBIKE unterstützt Änderungen der Netzwerkadressen.
Gute Betriebssystemintegration: Wird von vielen großen Plattformen unterstützt.
Stabile Mobilität: Nützlich für Geräte, die häufig Netzwerke wechseln.
Mögliche Einschränkungen
IKEv2/IPsec verwendet typischerweise UDP-Ports 500 und 4500, die in manchen Netzwerken eingeschränkt sein können.
Sicherheit und Leistung hängen außerdem von der gewählten kryptografischen Konfiguration und Implementierung ab.
Obwohl IKEv2/IPsec eine ausgezeichnete mobile Option sein kann, ist es nicht automatisch schneller oder zuverlässiger als alle Alternativen.
Wann sollten Sie IKEv2/IPsec wählen?
IKEv2/IPsec ist besonders sinnvoll wenn:
Sie häufig zwischen WLAN und mobilen Daten wechseln.
Sie ein VPN auf einem Telefon oder Tablet verwenden.
Ihr Gerät und VPN-Anbieter es unterstützen.
Sie eine sichere Verbindung mit starker Unterstützung für Mobilität wünschen.
Am besten für: Mobile Nutzer, deren Netzwerke häufig wechseln.
3. OpenVPN UDP: Balance zwischen Sicherheit und Leistung
OpenVPN ist ein etabliertes Open-Source-VPN-Protokoll mit langer Praxiserfahrung.
Es kann entweder UDP oder TCP für den VPN-Verkehr verwenden.
UDP (User Datagram Protocol) sendet Pakete, ohne dass die Transportschicht jedes Paket bestätigen und erneut senden muss.
Das reduziert den Overhead und macht UDP zu einer praktischen Wahl für VPN-Verbindungen, bei denen Leistung entscheidend ist.
OpenVPN ist so konzipiert, dass es effizient über UDP arbeitet.
Wichtige Vorteile von OpenVPN UDP
Reife Technologie: OpenVPN wurde breit eingesetzt und untersucht.
Starke Sicherheit: Unterstützt sichere Verschlüsselungs- und Authentifizierungskonfigurationen.
Gute Leistung: UDP vermeidet einige der TCP-bedingten Overheads.
Breite Kompatibilität: Wird auf vielen Geräten und Betriebssystemen unterstützt.
Flexible Konfiguration: Lässt sich in vielen Netzwerkumgebungen nutzen.
Mögliche Einschränkungen
OpenVPN UDP kann in manchen Umgebungen langsamer als WireGuard sein.
Netzwerke, die UDP blockieren oder einschränken, können Verbindungsprobleme verursachen.
UDP garantiert nicht die Zustellung jedes Pakets, aber das bedeutet nicht, dass Anwendungen durch den OpenVPN UDP-Tunnel zwangsläufig zuverlässige Kommunikation verlieren. Anwendungen wie Webbrowser nutzen weiterhin TCP oder andere Mechanismen innerhalb des Tunnels.
Wann sollten Sie OpenVPN UDP wählen?
Probieren Sie OpenVPN UDP wenn:
Sie ein bewährtes VPN-Protokoll wollen.
WireGuard in Ihrem Netzwerk nicht verfügbar oder langsam ist.
Sie breitere Kompatibilität benötigen.
Sie eine praktische Balance zwischen Leistung und Sicherheit suchen.
Am besten für: Nutzer, die eine gereifte und vielseitige Alternative zu WireGuard suchen.
4. OpenVPN TCP: Nützlich in restriktiven Netzwerken
OpenVPN TCP verwendet das Transmission Control Protocol für den VPN-Verkehr.
Im Gegensatz zu UDP beinhaltet TCP Mechanismen für geordnete Lieferung, Bestätigungen und erneute Übertragungen verlorener Daten.
Diese Mechanismen sind in vielen Internet-Anwendungen wertvoll. Aber die Verwendung von TCP als Transport eines gesamten VPN-Tunnels kann zusätzlichen Overhead verursachen.
Beispielsweise wenn eine TCP-Anwendung innerhalb eines TCP-basierten VPN-Tunnels läuft, können beide Schichten auf Paketverluste reagieren, was die Leistung mindert.
Dies wird manchmal als das TCP-over-TCP-Problem bezeichnet.
Warum also OpenVPN TCP verwenden?
Weil manche Netzwerke UDP-Verkehr einschränken, aber TCP-Verbindungen erlauben.
Wenn ein VPN-Anbieter eine geeignete TCP-Konfiguration unterstützt, kann OpenVPN TCP dort erfolgreich verbinden, wo UDP-basierte Optionen scheitern.
Wichtige Vorteile von OpenVPN TCP
Kompatibilität mit restriktiven Netzwerken: Nützlich dort, wo UDP blockiert wird.
Zuverlässige Transportmechanismen: TCP sorgt für Paketreihenfolge und erneute Übertragung.
Flexible Konfiguration: OpenVPN kann über verschiedene TCP-Ports betrieben werden.
Bewährte Sicherheit: Nutzt die gleiche Sicherheitsarchitektur wie OpenVPN bei korrekter Konfiguration.
Mögliche Einschränkungen
OpenVPN TCP kann leiden unter:
Geringerer Geschwindigkeit
Höherer Latenz
Zusätzlicher erneuter Übertragungsaufwand
Leistungsproblemen bei stark ausgelasteten oder verlustbehafteten Netzwerken
Wichtig ist auch zu verstehen, dass TCP eine VPN-Verbindung nicht automatisch stabiler macht.
Ihr praktischer Vorteil liegt oft mehr in der Netzwerkkompatibilität als in der Gesamtleistung.
OpenVPN TCP kann manchmal Port 443 nutzen, der häufig mit HTTPS assoziiert wird. Das macht den VPN-Verkehr jedoch nicht unsichtbar und garantiert nicht, dass er fortgeschrittene Netzwerkeinschränkungen umgeht.
Wann sollten Sie OpenVPN TCP wählen?
Probieren Sie OpenVPN TCP, wenn:
WireGuard keine Verbindung herstellen kann.
OpenVPN UDP blockiert oder instabil ist.
Ihr Netzwerk UDP-Verkehr einschränkt.
Kompatibilität wichtiger ist als maximale Geschwindigkeit.
Am besten für: Netzwerke, in denen UDP-basierte VPN-Verbindungen keine nutzbare Verbindung aufbauen oder halten können.
OpenVPN UDP vs. TCP: Was ist der echte Unterschied?
Der größte Unterschied liegt im Transport der Daten.
UDP ist auf paketgesteuerte, effiziente Datenübertragung ohne Verbindungsaufbau ausgelegt. TCP bietet Mechanismen auf Transportschicht zur Verwaltung von Reihenfolge, Bestätigung und erneuter Übertragung.
Diese Unterschiede wirken sich auf Leistung und Netzwerkkompatibilität von VPN-Verkehr aus.
Vergleich | OpenVPN UDP | OpenVPN TCP |
|---|---|---|
Transportverhalten | Verbindungslos | Verbindungsorientiert |
Paketerneuerung auf Transportschicht | Nein | Ja |
Typische VPN-Leistung | In der Regel besser | Oft langsamer |
Latenz-Overhead | Meist niedriger | Kann höher sein |
Kompatibilität mit UDP-restriktiven Netzwerken | Begrenzt | Oft besser |
Bevorzugte Nutzung | Alltägliche VPN-Verbindungen | Fehlerbehebung bei restriktiven Netzwerken |
Wichtiges Fazit: UDP ist allgemein das bevorzugte OpenVPN-Transportprotokoll, wenn es gut funktioniert. TCP ist eine nützliche Alternative, wenn Netzwerkbeschränkungen UDP unpraktisch machen.
Welches VPN-Protokoll ist das schnellste?
Für viele Nutzer ist WireGuard ein hervorragender Ausgangspunkt für Geschwindigkeit.
Sein leichtes Design und moderne Kryptografie ermöglichen effiziente Leistung auf vielen Geräten.
IKEv2/IPsec kann ebenfalls gute Leistung bieten, während OpenVPN UDP meist ein gutes Gleichgewicht zwischen Geschwindigkeit und Kompatibilität bietet.
OpenVPN TCP hat oft mehr Overhead, besonders wenn TCP-basierte Anwendungen über instabile Netzwerke laufen.
Es gibt jedoch kein universelles Geschwindigkeit-Ranking, das für alle Geräte und Netzwerke gilt.
Serverdistanz, Auslastung, Hardware, Verschlüsselungsimplementierung, Routing sowie lokale Netzwerkbedingungen beeinflussen die Ergebnisse.
Der verlässlichste Weg, das schnellste Protokoll zu finden, ist ein Leistungsvergleich unter ähnlichen Bedingungen.
Welches VPN-Protokoll ist am sichersten?
WireGuard, IKEv2/IPsec und OpenVPN können alle starke Sicherheit bieten, wenn sie korrekt implementiert und konfiguriert sind.
Ihre Ansätze unterscheiden sich:
WireGuard nutzt ein schlankes Design mit definierten modernen kryptografischen Algorithmen.
IKEv2/IPsec kombiniert sichere Verbindungsverhandlung mit IPsec-Schutz. Die Sicherheit hängt dabei teilweise von den gewählten Algorithmen und der Konfiguration ab.
OpenVPN verwendet etablierte TLS-basierte Mechanismen und unterstützt eine Vielzahl sicherer kryptografischer Konfigurationen.
Wichtig: OpenVPN UDP und OpenVPN TCP unterscheiden sich nicht grundsätzlich in der Sicherheit. Der Wechsel des Transports von UDP zu TCP macht die Verschlüsselung nicht automatisch stärker.
Ein vertrauenswürdiger VPN-Anbieter, sichere Implementierung, richtige Konfiguration und aktuelle Software sind genauso wichtig wie der Name des Protokolls.
Wie wähle ich das richtige VPN-Protokoll für meine Situation?
Statt auf einen einzelnen Sieger zu setzen, sollte das Protokoll auf die Lösung Ihres Problems abgestimmt sein.
Ihre Priorität | Empfohlener Startpunkt |
|---|---|
Schnelle alltägliche VPN-Nutzung | WireGuard |
Gaming und geringe Latenz | WireGuard |
Streaming und Videoanrufe | WireGuard oder OpenVPN UDP |
Ein etabliertes, breit unterstütztes Protokoll | OpenVPN UDP |
Häufiges Wechseln zwischen WLAN und mobilen Daten | IKEv2/IPsec, wenn unterstützt |
UDP-Verbindungen werden blockiert | OpenVPN TCP |
Unsicher, welches Protokoll in SyncVPN verwendet werden soll | Smart |
Dies sind Startempfehlungen, keine Garantien. Wenn eine Option schlecht läuft, kann das Testen eines anderen Protokolls bessere Ergebnisse bringen.
Protokollwahl in SyncVPN
Im SyncVPN-Protokollmenü gibt es eine Smart-Option, die automatisch das für Ihre Verbindung passende Protokoll auswählt.
Die manuellen Auswahlmöglichkeiten sind:
WireGuard
OpenVPN (UDP)
OpenVPN (TCP)
Für die meisten Nutzer ist Smart der einfachste Startpunkt.
Wenn Sie das Protokoll manuell wählen möchten, ist WireGuard eine sinnvolle erste Wahl für den Alltag. OpenVPN UDP ist eine nützliche Alternative, während OpenVPN TCP einen Versuch wert ist, wenn UDP-basierte Verbindungen Probleme bereiten.
IKEv2/IPsec ist in diesem Leitfaden als weitverbreitete VPN-Technologie zum Vergleich enthalten. Es ist jedoch nicht als auswählbare Option im hier beschriebenen SyncVPN-Protokollmenü sichtbar.
Häufig gestellte Fragen
Ist WireGuard besser als OpenVPN?
WireGuard bietet oft höhere Geschwindigkeit und geringeren Verarbeitungsaufwand. OpenVPN bleibt eine sichere, etablierte und flexible Alternative. Die bessere Wahl hängt von Gerät, Netzwerk und Kompatibilitätsanforderungen ab.
Ist IKEv2 schneller als WireGuard?
Beide können gute Leistungen bringen, aber WireGuard ist oft besonders effizient. Tatsächliche Geschwindigkeiten hängen von Implementierung, Hardware, Serverbedingungen und Routing ab. IKEv2/IPsec bietet einen zusätzlichen Vorteil, wenn die MOBIKE-Erweiterung für Netzwerkmobilität genutzt wird.
Ist OpenVPN TCP sicherer als UDP?
Nicht grundsätzlich. Beide Modi können dieselben OpenVPN-Sicherheitsmechanismen nutzen. TCP verändert, wie Verkehr transportiert wird, nicht automatisch die Verschlüsselungsstärke.
Warum ist OpenVPN UDP meist schneller als TCP?
UDP hat weniger Transport-Overhead. TCP führt Bestätigungen, Reihenfolge, erneute Übertragungen und Staukontrolle ein, die zu Verzögerungen bei VPN-Verkehr führen können.
Welches Protokoll ist am besten für Gaming?
WireGuard ist oft die erste Wahl wegen seines effizienten Designs und der potenziell niedrigen Latenz. OpenVPN UDP kann ebenfalls gute Leistung bringen. Standort des Servers und Qualität der Grundlageverbindung bleiben wichtig.
Welches Protokoll soll ich ausprobieren, wenn mein VPN keine Verbindung herstellt?
Beginnen Sie mit dem automatischen Auswahlmodus Ihrer VPN-Anwendung, falls verfügbar. Wenn ein UDP-basiertes Protokoll scheitert, probieren Sie OpenVPN TCP. Erwägen Sie auch einen Serverwechsel und prüfen Sie Ihre Netzwerkverbindung, da das Protokoll nicht immer die Ursache ist.
Endurteil: Es gibt kein einziges bestes VPN-Protokoll für alle
WireGuard, IKEv2/IPsec, OpenVPN UDP und OpenVPN TCP haben jeweils Stärken.
WireGuard fällt durch modernes Design, Effizienz und Alltagstauglichkeit auf.
IKEv2/IPsec ist besonders nützlich für Mobilität, wenn entsprechende Funktionen vorhanden sind.
OpenVPN UDP bleibt eine starke Generalistenoption mit breiter Kompatibilität.
OpenVPN TCP ist wertvoll, wenn Netzwerkrestriktionen UDP-Verbindungen einschränken.
Für SyncVPN-Nutzer ist Smart der einfachste Startpunkt. Wer manuell wählen möchte, beginnt mit WireGuard und erwägt die OpenVPN-Optionen, wenn andere Verbindungen problematisch sind.
Das beste Protokoll ist letztlich jenes, das in Ihrem Netzwerk eine sichere, stabile und nutzbare Verbindung bietet.