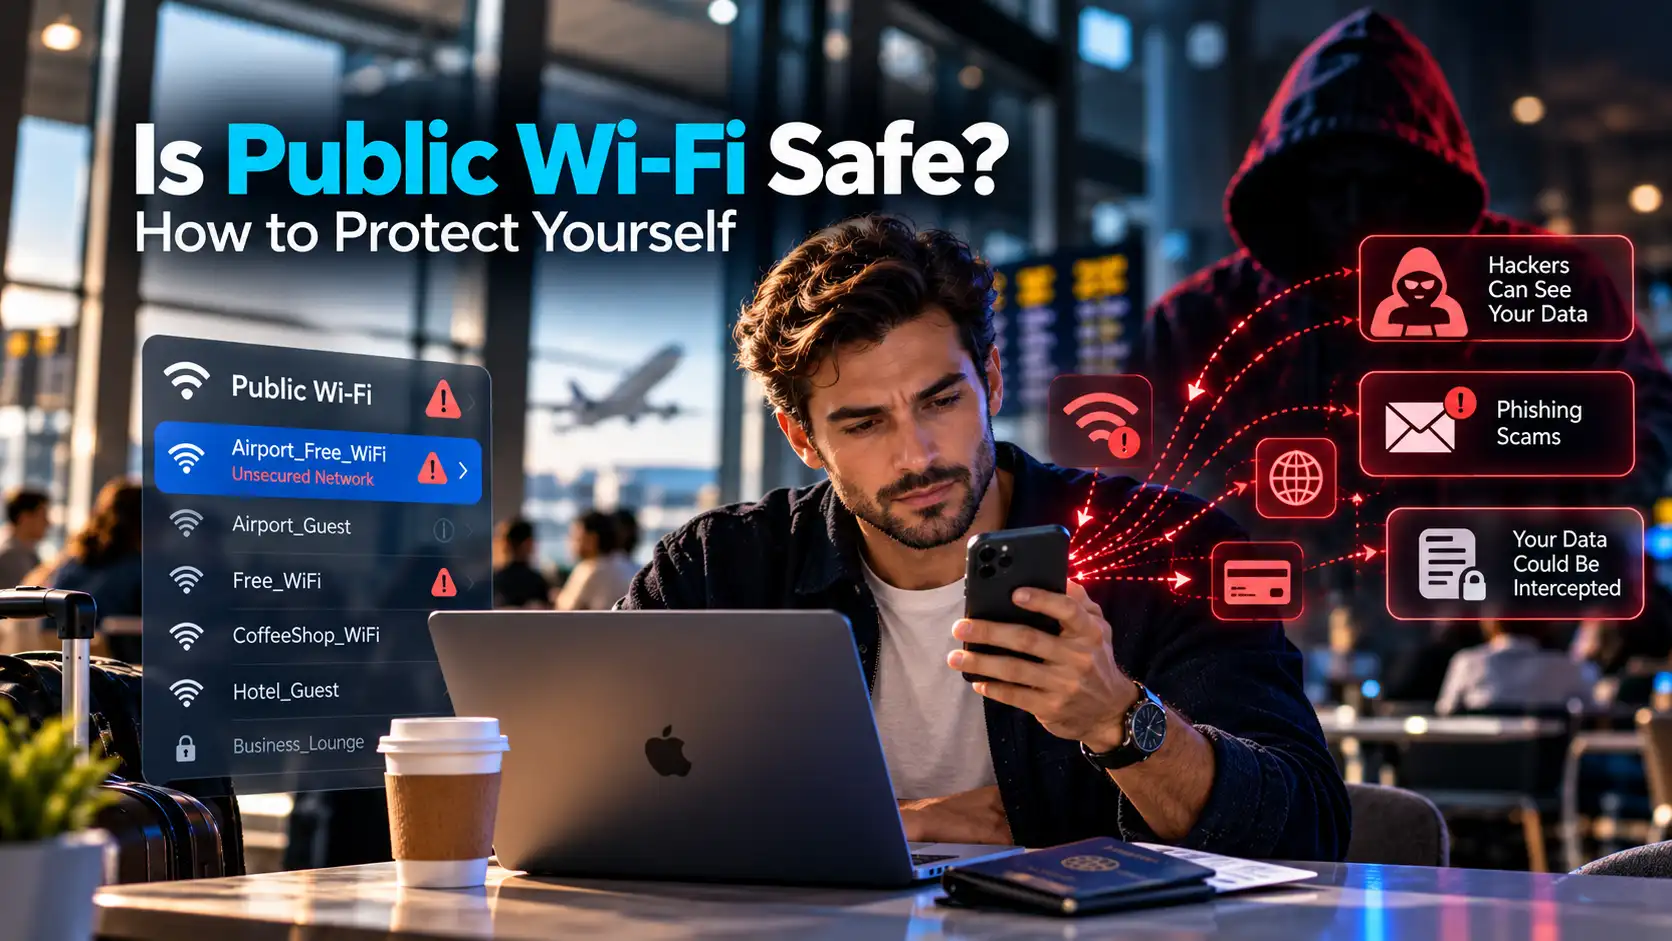
Gratis Wi-Fi er overalt. Du kan oprette forbindelse i lufthavne, hoteller, kaffebarer, indkøbscentre og endda i offentlig transport. Det er bekvemt, sparer mobildata og gør det nemmere at holde forbindelsen, når du er væk hjemmefra.
Men er offentligt Wi-Fi egentlig sikkert?
Det korte svar er, at offentligt Wi-Fi kan være rimeligt sikkert til daglig browsing, især når hjemmesider og apps bruger moderne kryptering. Dog kan offentlige netværk stadig udsætte dig for privatlivsrisici, falske hotspots, phishing-forsøg og andre sikkerhedstrusler.
Den gode nyhed er, at du ikke behøver at undgå offentligt Wi-Fi helt. Nogle få praktiske sikkerhedsvaner kan markant reducere din risiko.
I denne guide lærer du, hvordan offentligt Wi-Fi fungerer, hvad der gør visse netværk risikable, hvordan HTTPS og VPN'er beskytter din forbindelse, og hvad du skal gøre før du opretter forbindelse til et ukendt netværk.
Hvad er offentligt Wi-Fi?
Offentligt Wi-Fi er en trådløs internetforbindelse, som stilles til rådighed for besøgende, kunder eller offentligheden.
Du finder det ofte i steder som:
Lufthavne og togstationer
Hoteller og ferieudlejninger
Kaffebarer og restauranter
Indkøbscentre
Biblioteker og universiteter
Konferencecentre
Offentlig transport
Nogle offentlige Wi-Fi-netværk er helt åbne, hvilket betyder, at du kan tilslutte uden at indtaste en adgangskode.
Andre kræver et delt kodeord eller beder dig acceptere vilkår på en login-side, ofte kaldet en captive portal.
Den største forskel mellem offentligt Wi-Fi og dit hjemmenetværk er kontrollen.
Hjemme kan du normalt administrere routeren, de trådløse sikkerhedsindstillinger og hvilke enheder der må oprette forbindelse.
På offentligt Wi-Fi ved du som regel ikke, hvordan netværket er konfigureret, hvem der administrerer det, eller hvilke sikkerhedsforanstaltninger der er på plads.
Den usikkerhed er en af grundene til at være ekstra forsigtig, når du opretter forbindelse.
Er offentligt Wi-Fi sikkert at bruge?
Offentligt Wi-Fi er ikke automatisk farligt.
Moderne browsere og mange applikationer bruger kryptering til at beskytte information, der bevæger sig mellem din enhed og online-tjenester.
For eksempel, når du besøger en legitim bankhjemmeside via HTTPS, er indholdet af din forbindelse krypteret. En person på samme offentlige Wi-Fi-netværk bør ikke kunne læse din bankadgangskode blot ved at overvåge korrekt beskyttet HTTPS-trafik.
Dette er en vigtig forbedring sammenlignet med de tidlige dage med offentligt Wi-Fi, hvor ukrypterede hjemmesider var meget mere almindelige.
Dog eliminerer HTTPS ikke alle risici.
Et netværk kan stadig drives af nogen, du ikke stoler på. Angribere kan oprette overbevisende falske hotspots, distribuere phishing-links eller rette sig mod enheder med usikre indstillinger.
Sikkerheden på offentligt Wi-Fi afhænger af flere faktorer: selve netværket, sikkerheden på din enhed, de applikationer du bruger, og de forholdsregler du tager.
Hvorfor kan offentligt Wi-Fi være risikabelt?
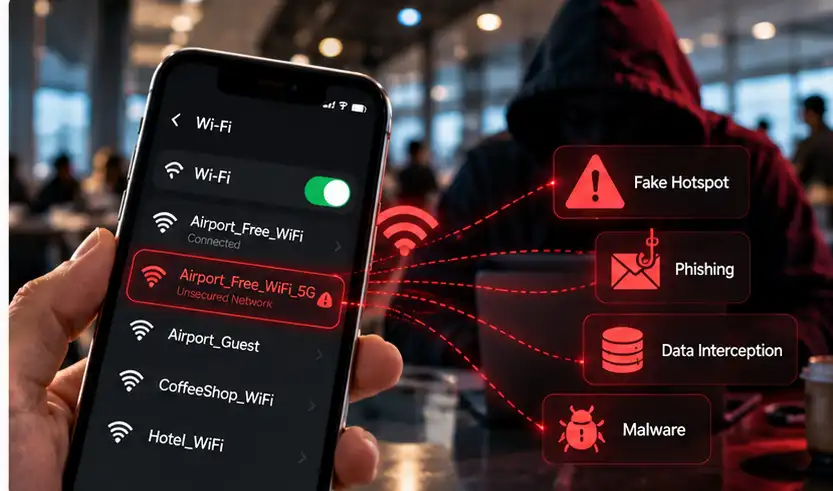
Offentlige Wi-Fi-netværk er designet til at gøre internetadgang bekvemt.
Desværre kan nogle af de funktioner, som gør dem lette at bruge, også skabe sikkerhedsudfordringer.
For eksempel kan et netværk, der accepterer forbindelser fra alle, inkludere enheder, du ikke genkender eller stoler på.
En angriber kan også oprette et separat hotspot, der ser næsten identisk ud med et legitimt.
Disse situationer kan føre til flere typer trusler.
De vigtigste sikkerhedsrisici ved offentligt Wi-Fi
1. Falske Wi-Fi-hotspots og Evil Twin-angreb
Forestil dig, at du venter på en flyafgang og ser to netværk:
Airport_Guest_WiFi
Airport_Free_WiFi
Hvilket er legitimt?
En angriber kan oprette et hotspot med et navn, der ligner et officielt netværk. Dette kaldes almindeligvis et evil twin-angreb.
Hvis du tilslutter til det falske hotspot, kan angriberen kontrollere det netværk, som din trafik passerer igennem.
De kan forsøge at omdirigere dig til en falsk login-side, observere tilgængelig forbindelsesinformation eller forstyrre trafik, der mangler korrekt kryptering.
Men at oprette forbindelse til et falsk hotspot betyder ikke automatisk, at angriberen kan læse indholdet af korrekt sikrede HTTPS-forbindelser.
Sådan reducerer du risikoen: Bekræft det officielle Wi-Fi-netværksnavn hos en medarbejder eller en anden troværdig kilde, før du opretter forbindelse.
2. Opsnapning af ukrypteret trafik
Når information bevæger sig over et netværk uden passende kryptering, kan en person med tilstrækkelig netværksadgang muligvis inspicere den.
Denne aktivitet kaldes nogle gange packet sniffing.
Moderne HTTPS-forbindelser reducerer kraftigt risikoen for at eksponere webstedsindhold og loginoplysninger på denne måde.
Dog kan ældre hjemmesider, fejlagtigt konfigurerede applikationer eller tjenester, der sender information uden kryptering, stadig udsætte følsomme data.
Sådan reducerer du risikoen: Brug HTTPS-hjemmesider, hold dine applikationer opdaterede, og overvej en pålidelig VPN for et ekstra lag af netværksprivatliv.
3. Man-in-the-Middle-angreb
Et man-in-the-middle (MITM) angreb sker, når nogen placerer sig imellem to kommunikerende parter for at overvåge eller manipulere deres trafik.
På et utroværdigt netværk kan en angriber forsøge at forstyrre forbindelser, omdirigere brugere eller udnytte applikationer, der ikke korrekt verificerer sikre forbindelser.
Korrekt implementeret HTTPS hjælper med at forsvare mod disse angreb ved at kryptere trafik og autentificere den hjemmeside, du forbinder til.
En VPN kan tilbyde ekstra beskyttelse ved at kryptere trafikken mellem din enhed og VPN-serveren.
Sådan reducerer du risikoen: Ignorer aldrig certifikatadvarsler, undgå usikrede hjemmesider, og brug opdaterede applikationer med korrekt konfigureret kryptering.
4. Phishing og falske login-sider
Nogle Wi-Fi-netværk kræver, at du åbner en side, før du får adgang til internettet.
Legitime captive portals kan bede dig om at acceptere vilkår, indtaste et værelsesnummer eller give andre oplysninger, som stedet kræver.
Angribere kan efterligne disse sider.
En falsk portal kan bede om din e-mailadgangskode, betalingsoplysninger eller anden følsom information under påskud af at give internetadgang.
HTTPS og VPN'er kan ikke beskytte dig, hvis du frivilligt indtaster dine loginoplysninger på en falsk hjemmeside.
Sådan reducerer du risikoen: Kontroller, at portalen faktisk tilhører stedet, og vær mistænksom overfor uventede anmodninger om kontoadgangskoder eller finansielle oplysninger.
5. Eksponering af enheder på delte netværk
Offentligt Wi-Fi handler ikke kun om hjemmesider.
Afhængigt af netværkskonfigurationen kan andre tilsluttede enheder muligvis opdage eller kommunikere med tjenester, der kører på din bærbare computer eller telefon.
Det kan være et problem, hvis din enhed har unødvendige fildelingsfunktioner aktiveret eller eksponerer sårbare netværkstjenester.
Nogle offentlige netværk isolerer tilsluttede enheder fra hinanden, men du bør ikke antage, at hvert hotspot tilbyder denne beskyttelse.
Sådan reducerer du risikoen: Brug din enheds offentlige netværksprofil, hold firewall aktiveret, og slå fildeling fra, når du ikke har brug for det.
6. Netværksovervågning og privatlivsrisici
Selv når HTTPS beskytter indholdet i din browsing, kan en netværksoperatør stadig observere noget forbindelsesinformation.
Afhængigt af din enhed og netværkskonfiguration kan disse oplysninger inkludere:
Hvornår din enhed opretter forbindelse
Hvor lang tid din forbindelse varer
Hvor meget data du overfører
Din enheds lokale netværksinformation
Bestemt destinations- eller DNS-information, når det ikke er andet krypteret
En korrekt fungerende VPN kan reducere den destinationsinformation, der er synlig for det lokale netværk ved at dirigere understøttet trafik gennem en krypteret tunnel.
Dog kan netværket stadig se, at du kommunikerer med en VPN-server, sammen med forbindelsestidspunkter og trafikvolumen.
Gør en adgangskode offentligt Wi-Fi sikkert?
Et Wi-Fi-netværk med adgangskode kan tilbyde bedre trådløs linkbeskyttelse end et helt åbent hotspot.
En Wi-Fi-adgangskode er dog ikke det samme som ende-til-ende-kryptering.
På en café eller et hotel kan mange fremmede have adgang til den samme adgangskode.
Du ved heller ikke nødvendigvis, hvordan routeren er konfigureret, eller om netværksoperatøren kan betros.
En adgangskode bør derfor betragtes som et af flere sikkerhedselementer, ikke som bevis på, at et netværk er helt sikkert.
Den bedste tilgang er at kombinere passende Wi-Fi-sikkerhed med HTTPS, opdateret software og fornuftige browservaner.
Sådan beskytter du dig på offentligt Wi-Fi: 10 praktiske tips
Du behøver ikke avanceret cybersikkerhedsviden for at bruge offentligt Wi-Fi mere sikkert.
Disse ti forholdsregler adresserer mange almindelige risici.
1. Bekræft netværket før tilslutning
Tjek altid netværksnavnet.
Hvis du er på et hotel, i en café eller en lufthavn, spørg en medarbejder, hvilket Wi-Fi-netværk der er officielt.
Antag ikke, at det netværk med det stærkeste signal eller det mest overbevisende navn er legitimt.
Vær særlig opmærksom, når flere netværk har næsten identiske navne.
2. Brug HTTPS-hjemmesider
HTTPS krypterer informationen, der udveksles mellem din browser og hjemmesiden.
Det hjælper med at beskytte adgangskoder, beskeder og anden information, der sendes over forbindelsen.
Før du indtaster følsomme oplysninger, skal du sikre dig, at webadressen starter med https:// og at din browser ikke viser en sikkerhedsadvarsel.
Husk, at HTTPS bekræfter en beskyttet forbindelse til et bestemt websted. Det garanterer ikke, at webstedet i sig selv er troværdigt.
Falske hjemmesider kan også bruge HTTPS.
3. Brug en pålidelig VPN for ekstra privatliv
En VPN opretter en krypteret tunnel mellem din enhed og en VPN-server.
Når VPN'en fungerer korrekt, kan det offentlige Wi-Fi-netværk ikke let inspicere trafikken inde i denne tunnel.
Det tilføjer en beskyttelse af privatlivet, ud over den beskyttelse, der opnås via individuelle websteders forbindelser.
Det er især nyttigt, når du ikke stoler på netværksoperatøren eller vil reducere den destinationsinformation, der eksponeres over for det lokale netværk.
Dog erstatter en VPN ikke HTTPS, antivirusbeskyttelse eller forsigtig browsing.
4. Deaktiver automatisk forbindelse til ukendte netværk
Mange enheder kan automatisk genoprette forbindelse til Wi-Fi-netværk, de tidligere har brugt.
Det er praktisk derhjemme, men kan være uønsket på offentlige netværk.
En angriber kan potentielt oprette et netværk med samme navn som et tidligere betroet hotspot.
Gennemgå dine Wi-Fi-indstillinger og deaktiver automatisk tilslutning til ukendte eller unødvendige netværk.
5. Hold din enhed og applikationer opdaterede
Softwareopdateringer indeholder ofte sikkerhedsrettelser.
Udaterede operativsystemer, browsere og applikationer kan indeholde sårbarheder, som angribere kan udnytte.
Aktivér automatiske opdateringer, hvor det er praktisk, og installer vigtige sikkerhedsopdateringer regelmæssigt.
Dette beskytter din enhed på offentligt Wi-Fi og andre netværk.
6. Slå unødvendig fildeling fra
Fildeling, enhedsopdagelse og andre lokale netværkstjenester kan være nyttige på betroede netværk.
På offentligt Wi-Fi kan disse tjenester udsætte unødvendige funktioner for nærliggende enheder.
Brug dit operativsystems offentlige netværksindstillinger, og deaktiver delefunktioner, du ikke har brug for.
Hold din firewall aktiveret.
7. Brug stærke adgangskoder og multifaktorautentificering
En VPN kan ikke forhindre alle kontokomptromis.
Hvis du indtaster din adgangskode på en phishing-side, kan en angriber stadig få fat i den.
Brug unikke adgangskoder til vigtige konti, og aktiver multifaktorautentificering (MFA), når det er muligt.
En adgangskodeadministrator kan hjælpe dig med at undgå genbrug af adgangskoder og gøre det lettere at opdage mistænkelige webadresser.
8. Vær forsigtig med følsomme aktiviteter
Det er ikke nødvendigvis usikkert at bruge en legitim HTTPS-bankside på offentligt Wi-Fi.
Dog fortjener finansielle transaktioner og adgang til fortrolige arbejdsoplysninger ekstra opmærksomhed.
Hvis netværket virker mistænkeligt, din browser viser certifikatadvarsler, eller du er usikker på en login-side, så udskyd aktiviteten.
Det kan være bedre at bruge din egen mobilforbindelse eller personlige hotspot, når du har brug for mere sikkerhed om netværket, du bruger.
9. Undgå mistænkelige downloads og pop-ups
Angribere bruger nogle gange falske advarsler, uventede downloads eller vildledende links for at lokke brugere til at installere software.
En VPN gør ikke automatisk downloadede filer sikre.
Undgå at installere applikationer fra ukendte kilder, og følg ikke uventede instruktioner, der hævder, at din enhed har brug for en hastende sikkerhedsopdatering.
10. Glem netværket, når du er færdig
Når du ikke længere har brug for en offentlig Wi-Fi-forbindelse, bør du overveje at fjerne den fra din enheds gemte netværk.
Det hjælper med at forhindre automatisk genforbindelse senere.
Det er en simpel vane, der reducerer unødvendig eksponering for netværk, du ikke kontrollerer.
Tjekliste for sikkerhed på offentligt Wi-Fi
Brug denne hurtige tjekliste, før du starter en session på et ukendt netværk.
Sikkerhedstjek | Hvad du skal gøre |
|---|---|
Netværksidentitet | Bekræft det officielle Wi-Fi-navn |
Webstedsikkerhed | Brug HTTPS og respekter browseradvarsler |
VPN-beskyttelse | Opret forbindelse til en pålidelig VPN, hvis du ønsker ekstra netværksprivatliv |
Auto-tilslutning | Deaktiver automatisk tilslutning til ukendte netværk |
Enhedssikkerhed | Hold firewall og software opdateret |
Fildeling | Deaktiver unødvendig deling og opdagelse |
Kontobeskyttelse | Brug unikke adgangskoder og MFA |
Følsomme aktiviteter | Foretræk en pålidelig forbindelse, hvis netværket virker mistænkeligt |
Downloads | Undgå uventede filer og softwareanmodninger |
Efter brug | Afbryd og glem netværket, hvis det er passende |
Disse forholdsregler er nyttige, uanset om du bruger offentligt Wi-Fi på en bærbar computer, smartphone eller tablet.
Hvordan beskytter en VPN dig på offentligt Wi-Fi?
En VPN giver en ekstra krypteret forbindelse mellem din enhed og en VPN-server.
Uden en VPN opretter din enhed forbindelse til hjemmesider og tjenester gennem det offentlige netværk. HTTPS kan allerede kryptere indholdet af disse forbindelser, men netværket kan stadig observere visse forbindelsesoplysninger.
Med en korrekt fungerende VPN ledes understøttet trafik gennem en krypteret tunnel, før den når VPN-serveren.
Dette hjælper med at beskytte trafikken mod observation fra den offentlige Wi-Fi-operatør og andre parter, der måtte have adgang til det netværk.
Hvad ændrer sig, når du tænder en VPN?
Privatlivsovervejelse | Uden VPN | Med VPN |
|---|---|---|
HTTPS-webstedsindhold | Krypteret via HTTPS | Fortsat krypteret via HTTPS |
Traffik inde i VPN-tunnelen | Ingen VPN-tunnel | Beskyttet mellem enhed og VPN-server |
Destination synlig for lokalt netværk | Nogle destinationsoplysninger kan være synlige | Generelt reduceret for trafikken i tunnelen |
Offentlig IP set af hjemmesider | Typisk din netværks offentlige IP | Typisk VPN-serverens offentlige IP |
Metadata om netværksforbindelse | Synlig for netværksoperatør | Nogle metadata er stadig synlige |
Beskyttelse mod phishing | Ikke garanteret | Ikke garanteret |
Beskyttelse mod malware | Ikke garanteret | Ikke garanteret |
En VPN ændrer, hvad det lokale netværk kan observere, men fjerner ikke alle online sikkerhedsrisici.
Den ændrer også, hvem du stoler på med noget forbindelsesinformation. Din VPN-udbyder kan muligvis observere visse metadata om trafikken, der ledes gennem dens service.
Derfor er det vigtigt at vælge en pålidelig udbyder.
Er HTTPS nok på offentligt Wi-Fi, eller har du brug for en VPN?
HTTPS og VPN'er beskytter forskellige dele af din forbindelse.
HTTPS sikrer kommunikationen mellem din enhed og det websted eller den online-tjeneste, du bruger.
En VPN sikrer trafikken mellem din enhed og VPN-serveren.
Til almindeligt browsing på korrekt sikrede HTTPS-websteder giver HTTPS allerede væsentlig beskyttelse mod lokal opsnapning.
En VPN kan tilføje værdi, når du ønsker at reducere den information, der er synlig for det lokale netværk, eller beskytte trafik, der ellers ikke ville rejse gennem en krypteret tunnel.
Disse beskyttelser supplerer hinanden frem for at erstatte hinanden.
Det vigtige er, at du ikke behøver at antage, at hver session på offentligt Wi-Fi uden VPN er farlig.
Forstå i stedet, hvilken beskyttelse du allerede har, og hvornår et ekstra lag giver mening.
Sådan bruger du SyncVPN på offentligt Wi-Fi
SyncVPN kan hjælpe med at tilføje VPN-tunnelbeskyttelse, når du er forbundet til et ukendt trådløst netværk.
Den generelle proces er enkel.
Trin 1: Bekræft, at Wi-Fi-netværket er legitimt
Før du opretter forbindelse, skal du bekræfte det officielle netværksnavn.
Undgå at forbinde til mistænkelige netværk med uventede navne eller login-krav.
Trin 2: Færdiggør eventuel nødvendig Wi-Fi-login
Nogle offentlige hotspots viser en captive portal, hvor du skal acceptere vilkår eller godkende, før internettet er tilgængeligt.
Færdiggør først den legitime netværksforbindelsesproces.
Undgå at indtaste ikke-relaterede kontoadgangskoder eller følsomme oplysninger på uventede sider.
Trin 3: Åbn SyncVPN
Når internetadgang er tilgængelig, skal du åbne SyncVPN-applikationen på din enhed.
Sørg for, at applikationen er opdateret.
Trin 4: Opret forbindelse til en VPN-server
Vælg en passende server og etabler VPN-forbindelsen.
Hvis din applikation tilbyder en Smart-protokolindstilling, kan det være et praktisk udgangspunkt.
Vent, indtil SyncVPN bekræfter, at VPN-forbindelsen er oprettet.
Trin 5: Gennemgå dine forbindelsesindstillinger
Hvis din version af SyncVPN understøtter Kill Switch-beskyttelse, så gennemgå, hvordan funktionen opfører sig, hvis VPN-forbindelsen falder ud.
Kill Switch kan hjælpe med at forhindre, at berørt trafik skifter til en ubeskyttet rute under en uventet VPN-afbrydelse.
Gennemgå også Split Tunneling-indstillingerne, hvis du bruger dem.
Applikationer, der med vilje er udelukket fra VPN, modtager ikke beskyttelse fra VPN-tunnelen.
Trin 6: Browse med normale sikkerhedsforholdsregler
Fortsæt med at bruge HTTPS-hjemmesider, stærk autentificering og opdaterede applikationer.
Husk, at en VPN ikke kan afgøre, om hver hjemmeside eller download er sikker.
For detaljerede vejledninger til funktioner, se de relevante guider i SyncVPN Supportcenter.
Hvad hvis din VPN ikke virker på offentligt Wi-Fi?
Offentlige netværk bruger nogle gange login-sider, firewall-regler eller forbindelsesbegrænsninger, der forstyrrer VPN-trafik.
Hvis SyncVPN ikke kan oprette forbindelse, så prøv følgende trin.
Tjek din internetforbindelse. Bekræft, at det offentlige Wi-Fi fungerer, før du forsøger at oprette VPN-forbindelse.
Færdiggør captive portalen. Åbn den legitime netværks login-side og fuldfør eventuel nødvendig autentifikation.
Prøv at oprette forbindelse til VPN igen. Når internetadgang er tilgængelig, så forsøg at etablere en ny VPN-forbindelse.
Prøv en anden server. En anden server kan fungere bedre under dine nuværende netværksforhold.
Gennemgå protokolindstillingerne. Hvis UDP-baserede forbindelser er begrænsede, kan OpenVPN TCP være værd at teste, hvor det understøttes.
Tjek din enheds sikkerhedsindstillinger. Firewall-regler eller andre netværkskonfigurationer kan påvirke forbindelsen.
Brug et andet netværk, hvis nødvendigt. Hvis det offentlige Wi-Fi fortsat forhindrer VPN og privatliv er vigtigt, så overvej din egen mobilforbindelse.
Et VPN-protokolskifte garanterer ikke, at netværksbegrænsninger overvindes.
Hvis du ikke kan opnå den nødvendige beskyttelse, skal du undgå følsomme aktiviteter på et netværk, du ikke stoler på.
Er hotel-Wi-Fi sikkert?
Hotel-Wi-Fi kan være praktisk, men du bør ikke automatisk betragte det som et privat eller betroet netværk.
Nogle hoteller driver åbne gæstenetværk, mens andre kræver værelsesspecifikke legitimationsoplysninger eller delte adgangskoder.
Selv hvis netværket tilhører hotellet, kan dets konfiguration og sikkerhedspraksis variere.
Bekræft det officielle netværksnavn, brug HTTPS, og overvej VPN-beskyttelse, når du ønsker ekstra privatliv.
Hvis dit hotel viser en login-portal, skal du kontrollere, at siden er legitim, før du indtaster oplysninger.
Er lufthavns-Wi-Fi sikkert?
Lufthavns-Wi-Fi er generelt nyttigt til rutinemæssig internetadgang, især når hjemmesider og applikationer bruger moderne kryptering.
Men travle offentlige områder kan gøre det svært at skelne officielle hotspots fra netværk med lignende navne.
Bekræft lufthavnens officielle netværksoplysninger via skilte eller personale, fremfor at gætte.
Undgå ukendte login-sider, og styr automatiske Wi-Fi-tilslutninger.
For ekstra privatliv kan du oprette forbindelse til en pålidelig VPN efter at have fået internetadgang.
Er kaffebar-Wi-Fi sikkert?
Kaffebar-Wi-Fi medfører mange af de samme overvejelser som andre delte netværk.
En café kan tilbyde et gæstenetværk med en offentligt vist adgangskode, der tillader mange kunder at oprette forbindelse.
Det betyder ikke nødvendigvis, at netværket er ondsindet, men det garanterer heller ikke, at hver forbundet enhed er betroet.
Brug HTTPS, hold din enheds firewall aktiveret, og slå unødvendig deling fra.
Hvis du arbejder regelmæssigt fra caféer, kan brug af VPN og en gennemgang af dine enheders netværkssikkerhedsindstillinger være gode vaner.
Offentligt Wi-Fi vs. mobildata: Hvad er sikrest?
Din egen mobilforbindelse giver normalt mere kontrol over, hvilket netværk du bruger, end et ukendt offentligt hotspot gør.
Et personligt hotspot giver dig også mulighed for at vælge en Wi-Fi-adgangskode og administrere, hvilke enheder der kan oprette forbindelse.
Det kan gøre mobildata eller et korrekt sikret personligt hotspot til et foretrukket valg, når du vil undgå risiciene ved et ukendt delte Wi-Fi-netværk.
Dog er mobilforbindelser ikke immune overfor sporing, phishing, malware eller andre online trusler.
Du bør fortsætte med at bruge HTTPS og almindelige konto-sikkerhedsforanstaltninger på alle typer forbindelser.
Hvad skal du gøre, hvis du forbinder til et mistænkeligt Wi-Fi-netværk?
Hvis du tror, du er tilsluttet et falsk hotspot eller har stødt på en mistænkelig login-side, skal du handle afhængigt af, hvad der skete.
Hvis du kun oprettede forbindelse til netværket
Afbryd Wi-Fi-forbindelsen og fjern netværket fra dine gemte netværk.
Gennemgå dine enheds netværksindstillinger og tjek for uventede konfigurationsændringer.
Det at være tilsluttet et mistænkeligt hotspot betyder ikke nødvendigvis, at dine konti er kompromitteret.
Hvis du indtastede en adgangskode
Hvis du indtastede en rigtig kontoadgangskode på en mistænkelig side, skal du ændre den adgangskode ved at bruge en pålidelig forbindelse.
Opdater også andre konti, hvis du har genbrugt den samme adgangskode.
Aktivér MFA, hvor det er tilgængeligt, og gennemgå nyere kontobegivenheder.
Hvis du installerede software eller en konfigurationsprofil
Fjern ukendt software eller netværksprofiler ved hjælp af passende sikkerhedsinstruktioner til din enhed.
Opdater dit operativsystem og kør en anerkendt sikkerhedsscanning, hvis det understøttes.
Hvis enheden tilhører din arbejdsgiver, kontakt din IT- eller sikkerhedsafdeling.
Hvis du indtastede betalingsoplysninger
Kontakt din betalingsudbyder eller finansielle institution via deres officielle hjemmeside eller kontaktoplysninger.
Forklar, hvad der skete, og følg deres anvisninger til forebyggelse af svindel.
At reagere korrekt er mere nyttigt end at antage, at hver ukendt Wi-Fi-forbindelse medfører en sikkerhedshændelse.
Ofte stillede spørgsmål om sikkerhed på offentligt Wi-Fi
Er offentligt Wi-Fi sikkert til bankbrug?
At bruge en legitim bankapplikation eller HTTPS-hjemmeside på offentligt Wi-Fi kan være rimeligt sikkert, fordi korrekt implementeret kryptering beskytter informationsudvekslingen med banken.
Dog bør du sikre, at du bruger den korrekte tjeneste, undgå mistænkelige netværksportaler og anvende MFA.
Hvis netværket virker utroværdigt, er det fornuftigt at skifte til mobildata.
Kan nogen se, hvad jeg laver på offentligt Wi-Fi?
En offentlig Wi-Fi-operatør kan muligvis observere metadata om forbindelse og, afhængigt af konfigurationen, noget destinationsinformation.
Korrekt sikret HTTPS forhindrer generelt, at operatøren kan læse indholdet af dine websessions.
En VPN kan reducere synlighed af destinationer, der transporteres inde i dens krypterede tunnel, selvom noget metadata stadig er observerbart.
Kan offentligt Wi-Fi stjæle dine adgangskoder?
Offentligt Wi-Fi i sig selv stjæler ikke automatisk adgangskoder.
Angribere kan forsøge at opsnappe legitimationsoplysninger via falske login-sider, usikre applikationer eller ukrypterede forbindelser.
HTTPS, MFA, adgangskodeadministratorer og forsigtig verifikation af hjemmesider hjælper med at mindske disse risici.
Gør en VPN offentligt Wi-Fi helt sikkert?
Nej. En VPN beskytter trafikken mellem din enhed og VPN-serveren, men den forhindrer ikke phishing, ondsindede downloads eller alle former for kompromittering af enheder.
En VPN er en del af en bredere sikkerhedstilgang.
Er offentligt Wi-Fi sikkert uden VPN?
Det kan det være, især til almindelig browsing på korrekt sikrede HTTPS-hjemmesider og applikationer.
Dog tilbyder en VPN ekstra privatliv fra det lokale netværk og kan beskytte trafik, der ellers ikke ville rejse gennem en VPN-tunnel.
Værdien af at bruge en afhænger af dine privatlivsbehov og netværksmiljøet.
Er adgangskodebeskyttet offentligt Wi-Fi sikrere end åbent Wi-Fi?
Adgangskodebeskyttet Wi-Fi kan give ekstra trådløs link-sikkerhed, afhængigt af krypteringsstandarden og konfigurationen.
Men en bredt delt adgangskode gør ikke et offentligt netværk til et privat hjemmenetværk.
Kan hackere få adgang til min telefon gennem offentligt Wi-Fi?
En sårbar enhed eller en eksponeret netværkstjeneste kan være i risiko på et utroværdigt netværk.
Men blot at oprette forbindelse til offentligt Wi-Fi betyder ikke automatisk, at nogen kan tilgå din telefon.
At holde operativsystemet opdateret og begrænse unødvendige netværkstjenester hjælper med at mindske eksponeringen.
Bør jeg slå Wi-Fi fra, når jeg ikke bruger det?
At slå Wi-Fi fra kan forhindre uønskede forbindelser, når du ikke har brug for trådløs adgang.
Alternativt kan du deaktivere automatisk forbindelse til ukendte netværk og fjerne gamle offentlige hotspots fra listen over gemte netværk.
Kan en VPN fungere på lufthavns- eller hotel-Wi-Fi?
Ja, en VPN kan fungere på mange lufthavns- og hotelnetværk.
Nogle hotspots kræver, at du gennemfører en login-side først, mens andre kan begrænse visse VPN-forbindelser.
Hvis en VPN ikke kan oprette forbindelse, gennemgå login-processen og prøv en anden understøttet server eller protokol.
Hvad er den sikreste måde at bruge gratis offentligt Wi-Fi?
Bekræft netværket, brug HTTPS, hold din software opdateret, undgå mistænkelige login-sider, aktiver MFA og overvej en pålidelig VPN for ekstra privatliv.
For meget følsomme aktiviteter kan din egen mobilforbindelse være at foretrække, hvis det offentlige netværk ikke kan betros.
Afsluttende tanker
Offentligt Wi-Fi er en praktisk del af hverdagen, og det er generelt sikrere end tidligere takket være moderne kryptering.
Men at oprette forbindelse til et ukendt netværk kræver stadig forsigtighed.
Falske hotspots, phishing-sider, usikre applikationer og eksponerede enhedstjenester er fortsat potentielle trusler.
Den bedste tilgang er ikke at undgå offentligt Wi-Fi helt, men at bruge det med de rette beskyttelser.
Bekræft netværket før tilslutning, brug HTTPS, hold dine enheder opdaterede, og vær forsigtig med, hvor du indtaster følsomme oplysninger.
En pålidelig VPN som SyncVPN kan tilføje et ekstra lag privatliv ved at kryptere trafikken mellem din enhed og en VPN-server og dermed reducere, hvad et ukendt netværk kan observere.
Kombineret med gode sikkerhedsvaner kan disse forholdsregler hjælpe dig med at forblive forbundet med mere tryghed i lufthavne, hoteller, caféer og hvor end din dag fører dig.