Když se připojíte k VPN, váš internetový provoz obvykle putuje přes zašifrovaný tunel do VPN serveru. To pomáhá chránit vaše připojení a umožňuje webovým stránkám vidět veřejnou IP adresu VPN serveru místo vaší běžné veřejné IP adresy.
Ale co když chcete, aby některé aplikace používaly VPN, zatímco jiné se připojují přímo k internetu?
Právě zde přichází na scénu VPN rozdělené tunelování.
Rozdělené tunelování je funkce VPN, která vám umožňuje ovládat, které aplikace nebo připojení používají VPN tunel a které využívají vaše běžné připojení k internetu.
Místo směrování všeho přes VPN můžete přizpůsobit, jak se různé části vašeho internetového provozu zpracovávají.
Se SyncVPN je funkce rozděleného tunelování navržena tak, aby uživatelé mohli spravovat, které aplikace a IP adresy jsou chráněny VPN.
V tomto průvodci vysvětlíme, jak rozdělené tunelování funguje, kdy je užitečné, co zvážit před jeho povolením a jak efektivněji spravovat své připojení.
Co je VPN rozdělené tunelování?
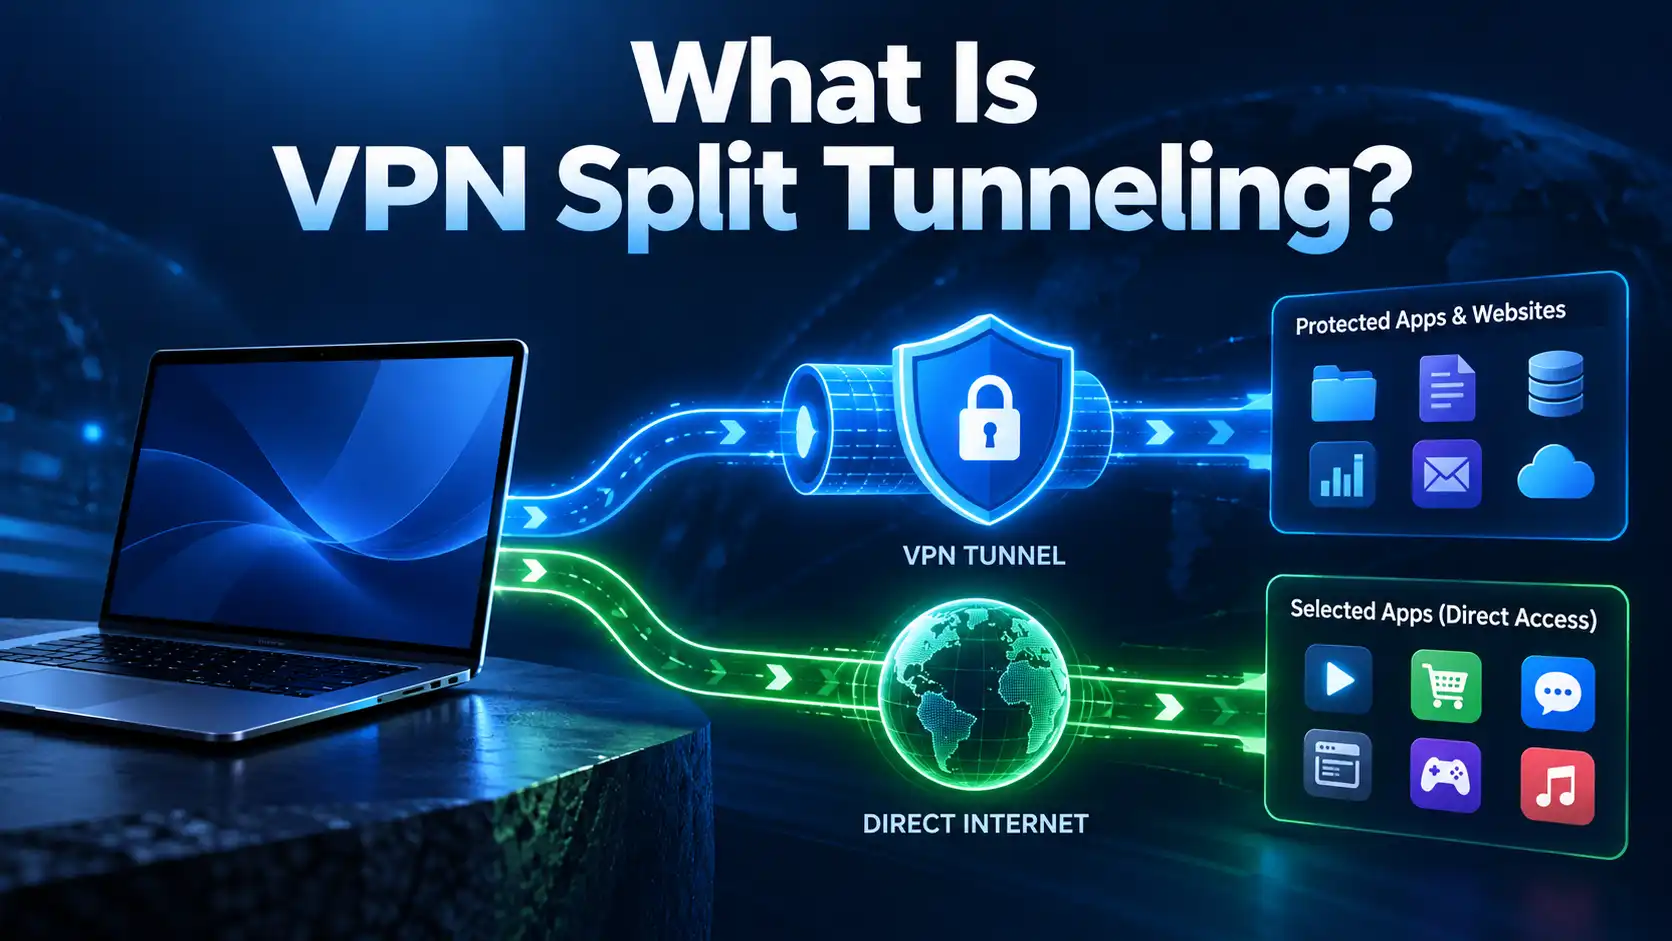
VPN rozdělené tunelování je funkce, která dělí váš internetový provoz na dvě samostatné trasy:
Provoz chráněný VPN: Připojení, která putují zašifrovaným VPN tunelem.
Přímý internetový provoz: Připojení, která obcházejí VPN a používají vaši běžnou síť.
Tím získáte větší flexibilitu v tom, jak vaše zařízení komunikuje s webovými stránkami, aplikacemi a online službami.
Například můžete chtít, aby váš webový prohlížeč používal VPN, zatímco lokální aplikace se připojuje přímo k internetu.
U tradičního VPN připojení s plným tunelem by obě aplikace obvykle používaly VPN.
S rozděleným tunelováním můžete nastavit různá pravidla směrování pro různé činnosti.
Výsledkem je přizpůsobitelnější připojení, které může vyvažovat soukromí, kompatibilitu a každodenní použitelnost.
Jak funguje rozdělené tunelování?
Když je VPN připojena bez rozděleného tunelování, podporovaný internetový provoz je obvykle směrován přes VPN server.
Rozdělené tunelování mění toto chování použitím pravidel, která určují, který provoz vstupuje do VPN tunelu.
Tato pravidla mohou být založena na aplikacích, cílových IP adresách nebo dalších podporovaných kritériích připojení.
Zde je zjednodušený příklad:
Bez rozděleného tunelování:
Připojíte své zařízení k VPN serveru.
Váš prohlížeč posílá provoz přes VPN.
Vaše další aplikace také používají VPN připojení.
Webové stránky a služby obvykle vidí veřejnou IP adresu VPN serveru.
S rozděleným tunelováním:
Připojíte se k VPN.
Nastavíte, které aplikace nebo IP adresy by měly používat VPN.
Vybraný provoz putuje přes VPN.
Provoz nastavený k obcházení VPN používá vaše běžné připojení k internetu.
Oba typy připojení mohou fungovat, zatímco VPN zůstává připojena.
Důležitý rozdíl je v tom, že vy rozhodujete, jak je provoz směrován, místo aby se použila jedna trasa připojení pro vše.
Typy VPN rozděleného tunelování
Rozdělené tunelování může být implementováno různými způsoby v závislosti na VPN aplikaci a operačním systému.
Dva důležité rozdíly jsou, jak se provoz vybírá a zda pravidla zahrnují nebo vylučují provoz z VPN.
Rozdělené tunelování založené na aplikacích
Umožňuje přijímat rozhodnutí o směrování pro konkrétní aplikace.
Například můžete nastavit:
Webový prohlížeč, aby se připojoval přes VPN.
Lokální aplikaci obcházející VPN.
Pracovní aplikaci, která zůstává chráněna VPN.
Další aplikaci, která používá běžné síťové připojení.
Tento přístup je užitečný, když chcete, aby různé aplikace měly různá pravidla směrování.
Rozdělené tunelování založené na IP adresách
Umožňuje rozhodnutí o směrování na základě cílových IP adres.
Například můžete chtít, aby připojení k určité síťové adrese obcházelo VPN, zatímco ostatní provoz pokračuje přes VPN server.
To může být užitečné pro přístup ke specifickým službám nebo síťovým zdrojům, které vyžadují přímé připojení.
Nicméně směrování na základě IP adres vyžaduje opatrnost.
Některé online služby používají více IP adres a tyto adresy se mohou časem měnit. Přidání jedné IP adresy nemusí nutně ovládat všechna připojení spojená s webovou stránkou nebo službou.
Režim vyloučení vs. režim zahrnutí
Některé VPN aplikace nabízejí dva přístupy k výběru provozu.
Režim vyloučení
Většina podporovaného provozu používá VPN, kromě aplikací nebo IP adres, které výslovně vyloučíte.
Režim zahrnutí
Pouze aplikace nebo IP adresy, které výslovně zahrnete, používají VPN. Ostatní podporovaný provoz používá běžné připojení.
Funkce | Režim vyloučení | Režim zahrnutí |
|---|---|---|
Výchozí trasa | Přes VPN | Mimo VPN |
Vybraný provoz | Obchází VPN | Používá VPN |
Typický účel | Vytvořit výjimky pro určité aplikace | Chránit pouze vybrané aplikace |
Hlavní zvážení | Vyloučený provoz není chráněn VPN | Nezařazený provoz není chráněn VPN |
Dostupné režimy závisí na VPN aplikaci, operačním systému a verzi softwaru.
Proč používat rozdělené tunelování?
Rozdělené tunelování je užitečné, když potřebujete, aby se různé aplikace nebo připojení chovaly odlišně.
Zde je několik běžných situací, kdy může pomoci.
1. Přístup k lokálním službám při používání VPN
Některé lokální služby nemusí fungovat správně, pokud je provoz směrován přes vzdálený VPN server.
To může zahrnovat některé síťové aplikace, pracovní nástroje nebo služby, které očekávají připojení z vaší běžné sítě.
Rozdělené tunelování může umožnit udržet VPN aktivní pro jiné činnosti a zároveň směrovat požadované připojení přímo.
2. Používání aplikací s problémy kompatibility VPN
Některé aplikace mohou odmítat VPN připojení nebo se chovat odlišně, když zjistí IP adresu VPN serveru.
Pokud určitá aplikace potřebuje vaše běžné síťové připojení, může rozdělené tunelování poskytnout způsob, jak ji přes VPN obejít.
To zabraňuje úplnému odpojení VPN.
3. Správa pracovních a osobních aplikací
Můžete chtít, aby některé aplikace používaly VPN, zatímco jiné zůstaly na standardním připojení.
Například můžete používat VPN chráněný prohlížeč pro určité aktivity a zároveň umožnit aplikaci, která potřebuje přístup k lokální síti, připojit se přímo.
To poskytuje větší kontrolu nad tím, jak různé činnosti využívají vaši síť.
4. Zlepšení kompatibility s online hrami
Online hry jsou citlivé na latenci, směrování a stabilitu připojení.
V některých případech může přímé připojení fungovat lépe než přes VPN.
Rozdělené tunelování vám umožní nastavit, aby vybraná hra obcházela VPN, zatímco ostatní aplikace jsou připojeny přes ni.
Nicméně přímá trasa nezaručuje nižší latenci. Skutečný výkon závisí na vašem poskytovateli internetu, herním serveru, síťových podmínkách a směrování.
5. Správa připojení k určitým IP adresám
Některé síťové služby vyžadují přístup k konkrétní IP adrese nebo síťovému rozsahu.
Když je podporováno IP adresové rozdělené tunelování, můžete definovat směrovací pravidla pro tyto cíle.
To může být užitečné pro specializované aplikace, síťové zdroje nebo služby, které potřebují konkrétní trasu připojení.
Výhody VPN rozděleného tunelování
Rozdělené tunelování nabízí několik praktických výhod.
Větší kontrola nad internetovým provozem
Hlavní výhodou je flexibilita.
Místo toho, aby veškerý podporovaný provoz šel jednou cestou, můžete rozhodnout, která připojení potřebují ochranu VPN a která mohou používat běžnou síť.
Lepší kompatibilita s určitými aplikacemi
Aplikace, které mají problémy při připojení přes VPN, mohou fungovat lépe, když používají přímé připojení k internetu.
Tím se snižuje potřeba VPN během dne vypínat a zapínat.
Flexibilnější přístup k síťovým zdrojům
Rozdělené tunelování pomáhá spravovat připojení k lokálním nebo specializovaným síťovým zdrojům bez potřeby úplného odpojení VPN pro vše ostatní.
Potenciální zlepšení výkonu
Směrování vybraného provozu mimo VPN může snížit množství dat procházejících VPN tunelem.
V určitých situacích to může zlepšit výkon pro aplikace mimo VPN.
Nicméně rozdělené tunelování automaticky nezvyšuje rychlost internetu. Jeho dopad závisí na síti, aplikaci a VPN připojení.
Personalizovanější VPN zážitek
Různé aplikace mají různé požadavky na připojení.
Rozdělené tunelování vám umožní nakonfigurovat VPN podle těchto požadavků místo spoléhání se na jedno pravidlo směrování pro všechny aplikace.
Plný tunel vs. rozdělený tunel VPN: jaký je rozdíl?
Plný tunel VPN obvykle směruje veškerý podporovaný internetový provoz přes VPN připojení.
Rozdělený tunel VPN používá selektivní směrovací pravidla.
Funkce | Plný tunel VPN | Rozdělený tunel VPN |
|---|---|---|
Směrování provozu | Podporovaný provoz používá VPN | Provoz následuje vybraná směrovací pravidla |
Pokrývání VPN | Široké pokrytí | Pokrývání závisí na konfiguraci |
Flexibilita aplikací | Omezená | Více přizpůsobitelná |
Kompatibilita s lokálními službami | Může vyžadovat další konfiguraci | Může zlepšit kompatibilitu |
Provoz mimo VPN | Obvykle minimalizován | Záměrně povolený pro vybraný provoz |
Nejvhodnější pro | Uživatelé, kteří chtějí konzistentní VPN směrování | Uživatelé, kteří potřebují selektivní připojení |
Žádný z přístupů není automaticky nejlepší volbou pro každého.
Plné tunelování je obvykle jednodušší, když chcete, aby veškerý podporovaný provoz zůstal uvnitř VPN.
Rozdělené tunelování je užitečnější, když specifické aplikace nebo cíle potřebují různé trasy.
Jak používat rozdělené tunelování se SyncVPN
SyncVPN obsahuje sekci Rozdělené tunelování, která vám pomáhá přizpůsobit, které aplikace a IP adresy jsou chráněny vaším VPN připojením.
Konkrétní ovládací prvky konfigurace se mohou lišit podle operačního systému a verze aplikace.
Krok 1: Otevřete SyncVPN
Spusťte aplikaci SyncVPN ve svém zařízení.
Ujistěte se, že používáte aktuální verzi aplikace.
Krok 2: Otevřete Nastavení Rozděleného tunelování
Přejděte do nastavení aplikace a najděte Rozdělené tunelování.
Zde si můžete prohlédnout dostupné možnosti správy směrování provozu.
Krok 3: Zapněte Rozdělené tunelování
Pokud vaše verze obsahuje přepínač pro zapnutí/vypnutí, aktivujte rozdělené tunelování.
Před výběrem aplikací nebo IP adres si projděte dostupné možnosti směrování.
Krok 4: Vyberte aplikace nebo IP adresy
Podle dostupných ovládacích prvků vyberte aplikace nebo cílové IP adresy, které chcete směrovat přes VPN nebo mimo ni.
Před provedením změn si ujasněte, čeho chcete dosáhnout.
Například:
Udržet určitou aplikaci chráněnou VPN.
Povolit lokální aplikaci používat přímé připojení.
Směrovat provoz pro konkrétní IP adresu podle vašich síťových požadavků.
Zkontrolujte, zda vaše verze používá pravidla zahrnutí, vyloučení, nebo jinou konfiguraci.
Krok 5: Uložte nebo použijte nastavení
Uložte nebo aplikujte konfiguraci pomocí dostupných ovládacích prvků v aplikaci.
Některé změny mohou vyžadovat restartování VPN připojení nebo ovlivněných aplikací, aby se nová pravidla směrování projevila.
Krok 6: Ověřte své připojení
Po konfiguraci rozděleného tunelování zkontrolujte, zda se vybrané aplikace chovají podle očekávání.
U aplikací, které používají webové stránky, můžete porovnat veřejnou IP adresu viděnou přes VPN a adresu viděnou přes přímé připojení.
Nezapomeňte, že kontrola IP v jedné aplikaci neověřuje chování směrování všech aplikací ve vašem zařízení.
Důležité: Možnosti zobrazené v SyncVPN se mohou lišit mezi operačními systémy a verzemi aplikací. Řiďte se dostupnými ovládacími prvky ve vaší verzi, ne předpokládejte, že každá platforma poskytuje stejné nastavení.
Co se stane po zapnutí rozděleného tunelování?
Jakmile je rozdělené tunelování nastaveno, vaše zařízení používá směrovací pravidla definovaná v VPN aplikaci.
Provoz vybraný k použití VPN prochází VPN tunelem.
Provoz nastavený k obcházení VPN používá běžnou síťovou trasu.
Například pokud je aplikace vyloučena z VPN:
Její internetový provoz možná použije vaši běžnou veřejnou IP adresu.
Pro tento vyloučený provoz nedostane šifrování VPN tunelu.
Její výkon připojení se může lišit od aplikací používajících VPN.
Může se lišit interakce s weby a službami oproti VPN chráněným aplikacím.
Toto chování je očekávané.
Rozdělené tunelování záměrně povoluje, aby různý provoz následoval různé trasy.
Je VPN rozdělené tunelování bezpečné?
Rozdělené tunelování lze používat bezpečně, ale jeho dopady na soukromí jsou důležité.
VPN chrání provoz, který skutečně prochází jejím šifrovaným tunelem.
Provoz směrovaný mimo VPN tuto ochranu nevlastní.
Například vyloučená aplikace může odhalit vaši běžnou veřejnou IP adresu webovým stránkám a online službám.
Váš poskytovatel internetu také může vidět informace o připojení spojené s provozem mimo VPN, za předpokladu dalších ochran jako HTTPS.
To neznamená, že rozdělené tunelování je automaticky nezabezpečené. Znamená to, že vy volíte, která připojení dostanou VPN ochranu.
Pro odpovědné používání:
Vylučujte pouze aplikace nebo cíle, které opravdu potřebují přímé připojení.
Nechte aplikace citlivé na soukromí uvnitř VPN, pokud je to vhodné.
Po aktualizacích aplikací nebo operačního systému přehodnoťte nastavení směrování.
Nepředpokládejte, že rozdělené tunelování automaticky chrání všechna připojení.
Testujte svou konfiguraci, zejména pokud je ochrana soukromí důležitá.
Klíčem je pochopit, který provoz je chráněn a který nikoli.
Ovlivňuje rozdělené tunelování ochranu DNS nebo IP adresy?
Může.
DNS se používá k převodu doménových jmen na IP adresy.
Způsob, jakým jsou DNS požadavky zpracovány při rozděleném tunelování, závisí na operačním systému, VPN softwaru a konfiguraci směrování.
Některé aplikace mohou používat systémové DNS služby, jiné vlastní DNS mechanismy.
Podobně pravidlo založené na provozu aplikace nemusí pokrývat všechny pozadové procesy spojené s touto aplikací.
Pokud potřebujete přísnou kontrolu nad expozicí DNS nebo IP adres, ověřte skutečné chování vaší VPN konfigurace.
Nepředpokládejte, že vyloučení nebo zahrnutí aplikace automaticky určuje směrování všech souvisejících síťových požadavků.
Mohou rozdělené tunelování a Kill Switch fungovat dohromady?
Rozdělené tunelování a Kill Switch plní odlišné funkce.
Rozdělené tunelování řídí, který provoz používá VPN.
Kill Switch je navržen tak, aby zablokoval internetový provoz, pokud by se VPN nečekaně odpojila.
Funkce | Rozdělené tunelování | Kill Switch |
|---|---|---|
Hlavní účel | Ovládání směrování provozu | Zabránit úniku provozu při selhání VPN |
Výběr VPN chráněných připojení | Ano | Není hlavním účelem |
Záměrné povolení přímých připojení | Podle konfigurace | Ne automaticky |
Reakce na odpojení VPN | Není hlavním účelem | Ano |
Hlavní přínos | Flexibilita | Ochrana soukromí připojení |
Zda obě funkce fungují dohromady, závisí na VPN aplikaci a operačním systému.
Některé implementace podporují oba současně, jiné kombinace omezují.
Pokud používáte obě funkce, zkontrolujte, jak Kill Switch zachází s provozem záměrně vyloučeným z VPN.
Nepředpokládejte, že zapnutí Kill Switch automaticky zablokuje všechna přímá připojení povolená rozděleným tunelováním.
Proč rozdělené tunelování nefunguje?
Pokud se rozdělené tunelování nechová očekávaně, může být příčina v několika faktorech.
1. Vaše změny se neprojevily
Některé změny směrování vyžadují opětovné připojení k VPN nebo restart aplikace.
Zkuste VPN odpojit a znovu připojit, případně restartujte příslušnou aplikaci.
2. Byla vybrána nesprávná aplikace
Zkontrolujte, zda jste vybrali správnou aplikaci.
Některé programy používají více pozadových procesů nebo samostatné spustitelné soubory, což může ovlivnit směrování založené na aplikacích.
3. IP adresa se změnila
Pokud používáte IP adresy pro rozdělené tunelování, cílová služba může už používat jinou adresu než v konfiguraci.
Předpokládejte, že funkce není nefunkční, ale zkontrolujte aktuální IP adresu.
4. Operační systém má odlišná omezení
Možnosti rozděleného tunelování mohou být odlišné podle OS.
Některé platformy podporují pravidla založená na aplikacích, jiné mají omezenější možnosti.
Ověřte, jaké funkce jsou dostupné ve vaší verzi SyncVPN.
5. Jiná síťová nastavení zasahují
Firewally, bezpečnostní software, proxy nastavení a další konfigurace sítí mohou ovlivnit, jak se aplikace připojují.
Pokud se směrování chová neočekávaně, zkontrolujte další software spravující síťový provoz.
6. Aplikace potřebuje aktualizaci
Zastaralá VPN aplikace nemusí obsahovat aktuální vylepšení nebo opravy kompatibility.
Zkontrolujte, zda je k dispozici aktualizace SyncVPN.
Nejlepší postupy pro používání rozděleného tunelování
Dobrá konfigurace rozděleného tunelování začíná jasným účelem.
Pokud potřebujete, aby pouze jedna aplikace obcházela VPN, začněte s ní místo vytváření velkého počtu výjimek.
Udržujte konfiguraci dostatečně jednoduchou, abyste ji pochopili a mohli snadno spravovat.
Kdykoli provedete změny, ověřte, že vybrané aplikace a cíle skutečně používají očekávanou trasu připojení.
Také stojí za to pravidelně přehodnocovat nastavení, zvláště pokud instalujete nové aplikace nebo často měníte sítě.
Pokud chcete, aby veškerý podporovaný provoz byl chráněn VPN, může být vhodnější plné tunelování.
Často kladené otázky o VPN rozděleném tunelování
Co je VPN rozdělené tunelování?
Je to funkce, která umožňuje vybraným aplikacím nebo připojením používat VPN, zatímco jiný provoz používá běžné internetové připojení. Poskytuje větší kontrolu nad tím, jak vaše zařízení směruje internetový provoz.
Měl bych zapnout rozdělené tunelování?
Zapněte rozdělené tunelování, pokud máte konkrétní důvod směrovat určité aplikace nebo cíle mimo VPN nebo přes ni. Pokud chcete, aby veškerý podporovaný provoz byl chráněn VPN, může být jednodušší ho ponechat vypnuté.
Zrychlí rozdělené tunelování můj internet?
Ne nutně. Obcházení VPN u vybraných aplikací může někdy zlepšit jejich výkon, ale výsledek závisí na vašem internetovém připojení, směrování a síťových podmínkách.
Skryje rozdělené tunelování moji IP adresu?
Pouze provoz směrovaný přes VPN obvykle využívá veřejnou IP adresu VPN serveru. Aplikace, které VPN obcházejí, mohou odhalit vaši běžnou veřejnou IP adresu.
Mohu si vybrat, které aplikace použijí VPN?
Rozdělené tunelování založené na aplikacích umožňuje nastavit pravidla pro vybrané aplikace. Dostupné ovládací prvky závisí na vaší VPN aplikaci a operačním systému.
Mohu použít rozdělené tunelování pro konkrétní IP adresy?
Některé VPN aplikace, včetně rozhraní rozděleného tunelování v SyncVPN, poskytují možnosti související se směrováním podle IP adres. Konkrétní schopnosti závisí na instalované verzi a platformě.
Je rozdělené tunelování lepší než plné VPN připojení?
Záleží na vašich potřebách. Rozdělené tunelování nabízí větší flexibilitu, zatímco plné tunelování je obecně jednodušší pro uživatele, kteří chtějí široké pokrytí VPN bez záměrných výjimek.
Může rozdělené tunelování způsobit úniky IP adres?
Provoz záměrně směrovaný mimo VPN může odhalit vaši běžnou veřejnou IP adresu. To je očekávaný důsledek konfigurace, nikoli nutně chyba softwaru. Neúmyslné směrování může být způsobeno špatným nastavením nebo omezeními implementace.
Funguje rozdělené tunelování na každém zařízení?
Ne. Dostupnost funkcí a jejich fungování se liší mezi VPN aplikacemi, operačními systémy a verzemi. Zkontrolujte nastavení aplikace, abyste ověřili podporu na vašem zařízení.
Mohu používat rozdělené tunelování a Kill Switch současně?
Záleží na VPN aplikaci a platformě. Některé implementace podporují obě funkce, ale jejich vzájemná interakce může být omezená nebo vyžadovat další konfiguraci.
Závěrečné myšlenky
VPN rozdělené tunelování vám dává větší kontrolu nad tím, jak je váš internetový provoz směrován.
Místo volby mezi používáním VPN pro vše nebo jeho úplným vypnutím můžete nastavit různá připojení pro různé aplikace nebo cíle.
To může zlepšit kompatibilitu, podpořit specifické síťové požadavky a učinit každodenní používání VPN flexibilnější.
Je však důležité si uvědomit, že provoz vyloučený z VPN nepodléhá ochraně VPN tunelu.
Pro uživatele SyncVPN rozdělené tunelování poskytuje způsob, jak spravovat, které aplikace a IP adresy používají VPN připojení.
Začněte s jednoduchou konfigurací, pečlivě přehodnoťte svá směrovací pravidla a ověřte, že se aplikace chovají podle očekávání.
Nejlepší nastavení je takové, které vám poskytne potřebnou flexibilitu bez neúmyslného vystavení provozu, který chcete chránit.